Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca de prevenção e tratamento de incidentes, julgue os itens seguintes.
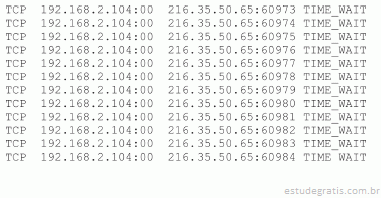
Suponha que os dados a seguir constituam parte de um log de auditoria obtido a partir da execução do comando netstat-an. Considere, ainda, que o estado da conexão exibido na última linha se repita de maneira contínua. Nessa situação, deve-se concluir que o ativo em questão está sofrendo um ataque DDoS (Distributed Denial of Service).
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca de prevenção e tratamento de incidentes, julgue os itens seguintes. No caso de um ataque de DoS (Denial of Service) a uma rede de computadores, seria mais indicado como resposta reconfigurar o roteador para minimizar efeitos de flooding que duplicar a configuração dos ativos envolvidos para investigação forense.
Um dos ataques realizados por meio da internet é conhecido como e-mail spoofing, que tem como objetivo a propagação de códigos maliciosos, envio de spam, entre outros. Nesse tipo de ataque, o atacante
Dentre os vários tipos de ataques de segurança pela rede de computadores, há o ataque conhecido como injeção SQL, que se aproveita das vulnerabilidades da estrutura de acesso às bases de dados. Um dos tipos de injeção SQL é conhecido como Filter Bypassing, que se caracteriza
Considere que um usuário A calculou o hash de uma mensagem e enviou, separadamente, a mensagem e o hash, para um usuário B. O usuário B calculou o hash da mensagem recebida e o comparou com o enviado pelo usuário A. Ao verificar que os hashes eram iguais, concluiu que a mensagem não foi alterada na transferência. Se o algoritmo SHA-1 foi utilizado pelo usuário A, o hash gerado por ele foi de
Após analisar e concluir que realmente se tratava de um ataque DDoS, um Especialista em Tecnologia da Informação, conhecendo o objetivo deste tipo de ataque, recomendou algumas ações e técnicas para auxiliar a reduzir os danos causados, conforme listados abaixo.
I. Tentar reduzir o volume de tráfego por meio do uso de rate-limiting e ACLs em equipamentos de rede.
II. Usar recursos para distribuir o tráfego do ataque entre diferentes servidores por meio de técnicas como GSLB e Anycast.
III. Ativar serviços de Sink Hole (null-routing) para descartar o tráfego destinado ao alvo do ataque e serviços Black Hole (clean-pipe ou traffic-scrubbing) para tentar filtrar o tráfego malicioso.
IV. Criptografar todo o conteúdo armazenado e em trânsito na rede interna...
Banca:
Pontifícia Universidade Católica do Paraná (PUC - PR)
Com relação ao ataque de negação de serviço, avalie as assertivas a seguir.
I. A lentidão causada por muitos acessos simultâneos a um site de compra de ingresso que acaba de lançar uma promoção para o show de uma artista famosa, se caracteriza como um ataque de negação de serviço.
II. Uma aplicação que se paralisa ou finaliza de maneira não normal, devido a uma condição de exceção não tratada adequadamente se caracteriza como negação de serviço.
III. Enviar tipos de pacotes específicos para consumir recursos limitados de um sistema ao invés de gerar grande volume de dados de tráfego para consumir banda de rede, se caracteriza como um ataque de negação de serviço.
IV. Um malware explorando uma vulnerabilidade do tipo dia zero (zero-day) que paralisa uma...
Banca:
Instituto de Estudos Superiores do Extremo Sul (IESES)
É comum que aplicações web desenvolvidas apresentem vulnerabilidades, tanto do lado do usuário quanto do lado do servidor. Encontrar páginas abertas usando métodos de ataque do tipo “navegação forçada”, que envolve técnicas de adivinhação de links, e de “força bruta” para achar páginas desprotegidas, permitem acesso ao códigofonte de aplicações. Na ausência de princípios rigorosos de segurança e de controle de acesso em aplicações web, é possível utilizar técnicas de ofuscação que:
Para combater os ataques do tipo DoS − Denial of Service é necessário primeiramente distinguir os diferentes tipos. Por exemplo, o ataque realizado com conexões sem máscara que transbordam os serviços, causando a paralisia da rede é conhecido como
Ataques cibernéticos podem causar graves prejuízos a pessoas e empresas. Recentemente João recebeu uma mensagem de alerta por e-mail com um pedido para ele atualizar seus dados cadastrais na página do seu Internet Banking. João não prestou muita atenção em quem enviou a mensagem, nem se era um remetente confiável, e clicou no link presente no corpo do e-mail, que o levou para uma página web, réplica do website real criada por um cyber criminoso. Como a mensagem de e-mail e o website eram muito bem elaborados, João acreditou estar acessando algo verdadeiro e informou suas credenciais para acesso, quando na verdade ele as entregou a um criminoso. João foi vítima de um ataque cibernético denominado:
Banca:
Instituto Brasileiro de Formação e Capacitação (IBFC)
O ping da morte (ping of death) é um ataque que objetiva a indisponibilidade de servidores por meio do envio maciço de pacotes de ping mal formados. Um ataque dessa categoria é classificado como:
Banca:
Instituto Brasileiro de Formação e Capacitação (IBFC)
Muitas pessoas e empresas têm sofrido o crime de extorsão ao terem os dados de seus computadores criptografados e a solicitação de pagamento para restabelecer o acesso ao usuário (decifragem). Assinale a alternativa que apresenta o nome dado a este tipo de ataque:
Um atacante introduziu um dispositivo em uma rede para induzir usuários a se conectarem a este dispositivo, ao invés do dispositivo legítimo, e conseguiu capturar senhas de acesso e diversas informações que por ele trafegaram. A rede sofreu um ataque de
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A técnica de ataque a redes que visa explorar uma vulnerabilidade associada a um recurso tecnológico, podendo, inclusive, ser utilizada para exploração de vulnerabilidade zero-day, é denominada
Os administradores de redes devem estar atentos quanto às principais ameaças que podem comprometer a privacidade das informações de uma empresa. Com relação a essas ameaças, assinale a alternativa correta.
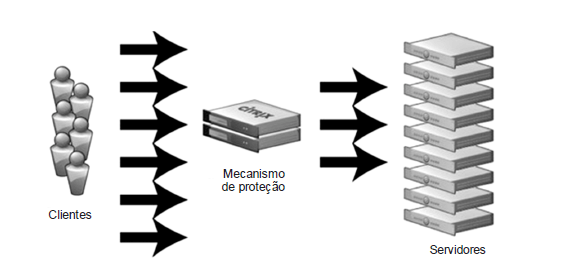
Para defender os servidores de ataques DDoS, um Analista recomendou um mecanismo de proteção baseada em autenticação que faz com que todos que não forem usuários autenticados sejam barrados antes de acessarem o servidor, conforme imagem abaixo.
O mecanismo de proteção recomendado pelo Analista é conhecido como
Banca:
Instituto de Estudos Superiores do Extremo Sul (IESES)
Um atacante mal-intencionado obteve uma única vez acesso físico ao computador de sua vítima. Ele aproveitou a oportunidade para instalar um programa capaz de gravar todas as teclas que o usuário pressiona em seu teclado e outro programa para conseguir uma cópia dessa gravação remotamente, através da internet. A classificação específica dos dois programas instalados pelo atacante são, respectivamente:
Banca:
Fundação para o Vestibular da Universidade Estadual Paulista (VUNESP)
Ataques de negação de serviço (DoS), de uma forma geral, não agem comprometendo a integridade dos dados no servidor, no entanto, são críticos para a operação de uma empresa, pois
Banca:
Fundação para o Vestibular da Universidade Estadual Paulista (VUNESP)
Com o objetivo de proteger a rede, um administrador criou uma regra no firewall que descarta os pacotes que contenham endereços da rede interna, mas que tenham sido recebidos pela interface que conecta os computadores à rede externa. Esse tipo de filtro é eficaz, pois impede ataques de
Em 2014, diversos ataques DDOS foram bem sucedidos, após gerarem grandes volumes de fluxos de dados, que foram conseguidos através da amplificação do tráfego gerado originalmente pelo atacante.
Assinale a opção que apresenta exemplos de protocolos que foram utilizados para gerar esses ataques usando amplificação de tráfego.
Sobre um programa de código malicioso − malware, considere:
I. É notadamente responsável por consumir muitos recursos devido à grande quantidade de cópias de si mesmo que costuma propagar e, como consequência, pode afetar o desempenho de redes e a utilização de computadores.
II. Programa capaz de se propagar automaticamente pelas redes, enviando cópias de si mesmo de computador para computador.
III. Diferente do vírus, não se propaga por meio da inclusão de cópias de si mesmo em outros programas ou arquivos, mas sim pela execução direta de suas cópias ou pela exploração automática de vulnerabilidades existentes em programas instalados em computadores.
Os itens I, II e III tratam de características de um