Os administradores de redes devem estar atentos quanto às principais ameaças que podem comprometer a privacidade das informações de uma empresa. Com relação a essas ameaças, assinale a alternativa correta.
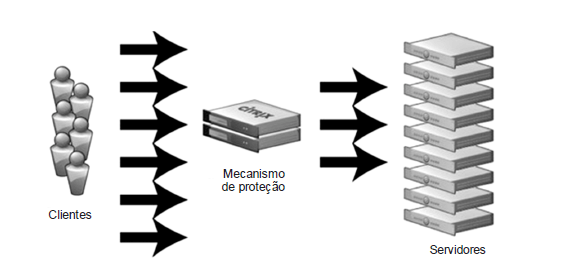
Para defender os servidores de ataques DDoS, um Analista recomendou um mecanismo de proteção baseada em autenticação que faz com que todos que não forem usuários autenticados sejam barrados antes de acessarem o servidor, conforme imagem abaixo.
O mecanismo de proteção recomendado pelo Analista é conhecido como
Banca:
Instituto de Estudos Superiores do Extremo Sul (IESES)
Um atacante mal-intencionado obteve uma única vez acesso físico ao computador de sua vítima. Ele aproveitou a oportunidade para instalar um programa capaz de gravar todas as teclas que o usuário pressiona em seu teclado e outro programa para conseguir uma cópia dessa gravação remotamente, através da internet. A classificação específica dos dois programas instalados pelo atacante são, respectivamente:
Banca:
Fundação para o Vestibular da Universidade Estadual Paulista (VUNESP)
Ataques de negação de serviço (DoS), de uma forma geral, não agem comprometendo a integridade dos dados no servidor, no entanto, são críticos para a operação de uma empresa, pois
Banca:
Fundação para o Vestibular da Universidade Estadual Paulista (VUNESP)
Com o objetivo de proteger a rede, um administrador criou uma regra no firewall que descarta os pacotes que contenham endereços da rede interna, mas que tenham sido recebidos pela interface que conecta os computadores à rede externa. Esse tipo de filtro é eficaz, pois impede ataques de
Em 2014, diversos ataques DDOS foram bem sucedidos, após gerarem grandes volumes de fluxos de dados, que foram conseguidos através da amplificação do tráfego gerado originalmente pelo atacante.
Assinale a opção que apresenta exemplos de protocolos que foram utilizados para gerar esses ataques usando amplificação de tráfego.
Sobre um programa de código malicioso − malware, considere:
I. É notadamente responsável por consumir muitos recursos devido à grande quantidade de cópias de si mesmo que costuma propagar e, como consequência, pode afetar o desempenho de redes e a utilização de computadores.
II. Programa capaz de se propagar automaticamente pelas redes, enviando cópias de si mesmo de computador para computador.
III. Diferente do vírus, não se propaga por meio da inclusão de cópias de si mesmo em outros programas ou arquivos, mas sim pela execução direta de suas cópias ou pela exploração automática de vulnerabilidades existentes em programas instalados em computadores.
Os itens I, II e III tratam de características de um
João notou que nos últimos dias passou a receber mensagens em sua caixa de entrada de correio eletrônico em que consta como remetente o seu próprio e-mail. No entanto, esses e-mails nunca foram enviados por João, que desconfia que o problema tenha relação com alguma ação de cibercriminosos.
A técnica que altera o remetente da mensagem para induzir a vítima a clicar em links maliciosos é denominada:
Banca:
Fundação para o Vestibular da Universidade Estadual Paulista (VUNESP)
Existem diferentes tipos de ataques de hackers por meio das redes de computadores. Nesse contexto, o ataque no qual vários computadores realizam requisições ou enviam pacotes mal formados para um sistema pela rede é denominado
Pedro recebeu um e-mail contendo uma mensagem que parece ter sido enviada por uma empresa conhecida e confiável. Contendo uma linguagem comercial e urgente, a mensagem solicita o envio de informações pessoais e apresenta uma URL para direcionar o destinatário diretamente para um website falso. Esse mecanismo de fraude eletrônica que tenta enganar você para que revele informações pessoais, simulando ser uma fonte legítima, é denominado:
E-mail spoofing é uma técnica que pode ser utilizada para propagação de códigos maliciosos, envio de spam e golpes de phishing. Esta técnica consiste em
Certo tipo de ataque a aplicações web força a vítima, que possui uma sessão ativa em um navegador, a enviar uma requisição HTTP forjada, incluindo o cookie da sessão da vítima e qualquer outra informação de autenticação incluída na sessão, à uma aplicação web vulnerável. Esta falha permite ao atacante forçar o navegador da vítima a criar requisições que a aplicação vulnerável aceita como requisições legítimas realizadas pela vítima.
A prevenção contra este tipo de ataque, geralmente, requer a inclusão de um
Os ataques relativos à segurança da informação baseiam-se em aspectos técnicos, físicos e/ou humanos. O tipo de ataque que está baseado principalmente no aspecto humano é:
Um analista de segurança da informação está especialmente preocupado com ataques que afetem principalmente o sistema operacional dos equipamentos pelos quais é responsável. Nesse contexto, se encaixaria nessa categoria um ataque do tipo:
Numa empresa, ocorreu a falsificação do endereço de retorno de um e-mail, o que fez com que a mensagem parecesse vir de alguém que não o verdadeiro remetente. Essa fraude não constitui um vírus, mas uma maneira que os autores do vírus utilizam para esconder suas identidades enquanto enviam vírus. O termo que define essa fraude é
Banca:
Instituto de Estudos Superiores do Extremo Sul (IESES)
A Sniffing consiste na captura de pacotes que trafegam no mesmo segmento de rede em que o software funciona. Diante desta afirmação, analise as assertivas: I. A Sniffing é uma técnica utilizada pelos hackers. II. O processo de Sniffing consiste em usar um programa, o sniffer, em um computador da rede para que este programa possa desviar pedaços de informação que trafegam no mesmo segmento de rede local. III. O processo de Sniffing consiste em usar um programa, o sniffer, em um computador da rede para que este programa possa capturar todos os pedaços de informação que trafegam no mesmo segmento de rede local. IV. A Sniffing é uma técnica padrão somente do sistema operacional Linux. A sequência correta é:
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens a seguir, relativos aos ataques em redes e aplicações corporativas. Em um ataque de DDoS, que objetiva deixar inacessível o recurso computacional para os usuários legítimos, um computador mestre controla milhares de computadores zumbis que acessam um sistema ao mesmo tempo (um servidor web, por exemplo), com o objetivo de esgotar seus recursos.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens a seguir, relativos aos ataques em redes e aplicações corporativas. O ataque cross-site scripting, executado quando um servidor web inclui, nos dados de uma página web enviada para um usuário legítimo, um conjunto de dados que tenham sido previamente recebidos de um usuário malicioso, permite que se roube de um usuário legítimo senhas, identificadores de sessões e cookies.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens a seguir, relativos aos ataques em redes e aplicações corporativas. Um ataque de SQL injection tenta explorar as características da linguagem SQL, principalmente do interpretador de comandos SQL, podendo danificar as informações armazenadas em um servidor, sem, entretanto, conseguir quebrar a confidencialidade desse conteúdo.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca das tecnologias de segurança e dos ataques eletrônicos, julgue os itens a seguir. O ataque de spear phishing, que é uma tentativa de fraude por falsificação de email, tem como alvo uma organização específica e objetiva, normalmente, conseguir acesso não autorizado a dados sigilosos.
Banca:
FUNRIO Fundação de Apoio a Pesquisa, Ensino e Assistência (FUNRIO)
O tipo de software malicioso, projetado para esconder a existência de certos processos ou programas dos métodos normais de detecção e permitir contínuo acesso privilegiado a um computador, é conhecido como
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Em relação à segurança e à proteção de informações na Internet, julgue os itens subsequentes. Cavalo de Troia, também conhecido como trojan, é um programa malicioso que, assim como os worms, possui instruções para autorreplicação.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens seguintes no que se refere aos conceitos de segurança no desenvolvimento de sistemas. SQL Injection é uma técnica usada para executar um código no espaço de outro programa, o que, normalmente, força o programa a carregar a DLL (dynamic-link library), que assume o espaço de memória do programa em execução.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os próximos itens, referentes à segurança de redes de comunicação e informação. Utilizado para a captura ilegal de informações de uma máquina em rede, o spoofing analisa o tráfego da rede e coleta dados sigilosos como senhas e endereços Ips.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os próximos itens, referentes à segurança de redes de comunicação e informação. Por meio da filtragem de conteúdo web, arquivos maliciosos, como JavaScript e ActiveX, podem ser impedidos de escrever e ler dados no disco rígido.
Após a instalação de um programa obtido na internet, o navegador Internet Explorer utilizado por Luis apresenta uma página inicial diferente da configurada por ele, além de exibir pop-up indesejável. A partir dessas informações, pode-se concluir que o tipo de malware que atacou o computador do Luis é
Um usuário percebeu que um código malicioso instalado em seu computador desferia ataques na internet. Nesse contexto, esse tipo de comportamento pode ser classificado como provocado por um
Uma das técnicas de ataque sobre WEP se apoia no fato de que muitos sistemas operacionais têm implementações sem fio que se conectam automaticamente a redes a que foram conectados em momentos anteriores. O ataque tira vantagem deste fato ouvindo o tráfego sem fio e identificando redes nas quais o cliente sem fio está tentando se conectar. O atacante então configura um honeypot ou soft access point, um ponto de acesso sem fio falso com o mesmo SSID que o ponto de acesso ao qual o cliente está tentando se conectar, concebido para atrair as transmissões da vítima. O ataque descrito é conhecido como
Qualquer ataque planejado para fazer uma máquina ou software ficar indisponível e incapaz de executar sua funcionalidade básica é conhecido como ataque de negação de serviço (Denial of Service − DOS). Há diversos tipos de ataque DOS sendo que, um deles, tira vantagem de redes mal configuradas que possuem um endereço de difusão (broadcast) pelo qual o usuário pode enviar um pacote que é recebido por todos os endereços IP da rede. Este tipo de ataque explora esta propriedade enviando pacotes ICMP com um endereço fonte configurado para o alvo e com um endereço destino configurado para o endereço de difusão da rede. O tipo de ataque descrito acima é conhecido como
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens subsequentes com relação a ataques a redes de computadores, prevenção e tratamento de incidentes.
O ataque do tipo defacement procura identificar vulnerabilidades por meio de varreduras minuciosas em uma rede e, com base nas informações coletadas, invadir a rede atacada ou obter dados confidenciais.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens subsequentes com relação a ataques a redes de computadores, prevenção e tratamento de incidentes.
Em um ataque de força bruta que consiste em adivinhar, por tentativa e erro, login e senha de acesso a um serviço em rede, é possível ocorrer negação de serviço (DDoS).
a. Questionar o porquê de instituições com as quais não se tem contato enviarem mensagens, como se houvesse alguma relação prévia.
b. Conferir a procedência dos e-mails, verificando se já foram repassados diversas vezes (no corpo da mensagem, normalmente, é possível observar cabeçalhos de e-mails repassados por outras pessoas).
c. Questionar o porquê da escolha para receber o benefício dentre inúmeros usuários da Internet e como chegaram até o seu endereço eletrôni...
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito da segurança de redes de computadores, julgue os itens de 86 a 90.
Os ataques a computadores na Internet acontecem de diversas formas. Uma delas é a negação de serviço, na qual o computador atacado recebe diversas tentativas de acesso a determinado serviço até que usuário e senha sejam finalmente descobertos. Tal ataque é conhecido como DdoS (distributed denial of service).
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que se refere a vulnerabilidades e ataques a sistemas computacionais, julgue os itens que se seguem. Cross site scripting, SQL injection e session hijacking, cujo alvo é a vulnerabilidade de aplicações, são ataques contra a infraestrutura dos sistemas computacionais.
É um tipo específico de phishing que envolve o redirecionamento da navegação do usuário para sites falsos, por meio de alterações no serviço de DNS (Domain Name System). Neste caso, quando você tenta acessar um site legítimo, o seu navegador Web é redirecionado, de forma transparente, para uma página falsa. Este redirecionamento pode ocorrer:
− por meio do comprometimento do servidor de DNS do provedor que você utiliza; − pela ação de códigos maliciosos projetados para alterar o comportamento do serviço de DNS do seu computador; − pela ação direta de um invasor, que venha a ter acesso às configurações do serviço de DNS do seu computador ou modem de banda larga. Este tipo de fraude é chamado de
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Assinale a opção em que é apresentado um tipo de ataque provido por vários computadores e direcionado a um servidor de páginas web, em que são enviadas requisições de acesso acima do suportado pelo servidor, o que causa sua indisponibilidade.
Para a resolução das questões desta prova, considere os seguintes detalhes: (1) o mouse está configurado para uma pessoa que o utiliza com a mão direita (destro) e usa, com maior frequência, o botão esquerdo, que possui as funcionalidades de seleção ou de arrastar normal, entre outras. O botão da direita serve para ativar o menu de contexto ou de arrastar especial; (2) os botões do mouse estão devidamente configurados com a velocidade de duplo clique; (3) os programas utilizados nesta prova foram instalados com todas as suas configurações padrão, entretanto, caso tenham sido realizadas alterações que impactem a resolução da questão, elas serão alertadas no texto da questão ou mostradas visualmente, se necessário; (4) no enunciado e nas respostas de algumas ...
É um tipo de fraude por meio da qual um golpista tenta obter dados pessoais e financeiros de um usuário, pela utilização combinada de meios técnicos e engenharia social, ocorre por meio do envio de mensagens eletrônicas que
− tentam se passar pela comunicação oficial de uma instituição conhecida, tal como banco, empresa ou site popular;
− procuram atrair a atenção do usuário, seja por curiosidade, por caridade ou pela possibilidade de obter alguma vantagem financeira;
− informam que a não execução dos procedimentos descritos pode acarretar sérias consequências, como a inscrição em serviços de proteção de crédito e o cancelamento de um cadastro, de uma conta bancária ou de um cartão de cr...
Banca:
Instituto Americano de desenvolvimento (IADES)
O ataque utilizado na internet que consiste em adivinhar, por tentativa e erro, um nome de usuário e senha e, assim, utilizar todos os serviços e facilidades em nome dessa pessoa denomina-se
Ataques de negação de serviços DoS fazem com que recursos sejam explorados de maneira agressiva, de modo que usuários legítimos ficam impossibilitados de utilizá-los. Uma técnica típica causa o overflow da pilha de memória, por meio do envio de um grande número de pedidos de conexão, que não podem ser completados ou manipulados. Essa técnica é conhecida por
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Pragas virtuais, que são programas executados sem a devida ordem ou o devido conhecimento do usuário, podem causar danos e efeitos adversos nos computadores. A respeito desse assunto, julgue os itens que se seguem.
Os bots e os worms são tipos de programas maliciosos que se propagam enviando cópias de si mesmos pela rede de computadores.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Pragas virtuais, que são programas executados sem a devida ordem ou o devido conhecimento do usuário, podem causar danos e efeitos adversos nos computadores. A respeito desse assunto, julgue os itens que se seguem.
O funcionamento de um computador que tenha sofrido um ataque conhecido como phishing pode ser comprometido, sendo os dados gravados nesse computador armazenados em um disco corrompido.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de segurança de redes de comunicação, julgue os itens que se seguem.
DDOS (distributed denial of service) é um tipo de ataque que tem a finalidade de inviabilizar o funcionamento de um computador. Para isso, a partir de vários computadores, é enviada grande quantidade de requisições a determinado serviço, a fim de consumir os recursos do computador alvo do ataque.