
11 Q731517
Ciência da Computação
Ano: 2018
Banca: Banca não informada

Sobre segurança, analise as seguintes afirmações:

1) Alguns tipos de ataque, como, por exemplo, escaneamentos de portas e ataques de vulnerabilidade de aplicações, não podem ser detectados por um IDS. Mesmo que os sistemas IDS com base em assinaturas sejam eficientes ao analisar cada pacote que passa, comparando-o com as assinaturas no banco de dados, eles possuem limitações.

2) Um IDS pode notificar o administrador do site acerca de um ataque mesmo quando o firewall já o tenha impedido.

3) O Intrusion Prevention System (IPS) é uma ferramenta que adiciona funcionalidade reativa ao Intrusion Detection System (IDS).

Está(ão) correta(s), apenas:
12 Q731516
Ciência da Computação
Ano: 2018
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os próximos itens, a respeito de proteção e segurança, e noções de vírus, worms e pragas virtuais. A infecção de um sistema por códigos maliciosos pode ocorrer por meio da execução de arquivos infectados obtidos de anexos de mensagens eletrônicas, de mídias removíveis, de páginas web comprometidas, de redes sociais ou diretamente de outros equipamentos.
13 Q731515
Ciência da Computação
Ano: 2018
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os próximos itens, a respeito de proteção e segurança, e noções de vírus, worms e pragas virtuais. Um ataque de ransomware comumente ocorre por meio da exploração de vulnerabilidades de sistemas e protocolos; a forma mais eficaz de solucionar um ataque desse tipo e recuperar os dados “sequestrados” (criptografados) é a utilização de técnicas de quebra por força bruta da criptografia aplicada.
14 Q731514
Ciência da Computação
Ano: 2018
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Redes sem fio são amplamente utilizadas para a conexão de usuários em ambientes que permitam alta mobilidade ou onde não seja possível prover infraestrutura cabeada. Devido a sua arquitetura, redes sem fio possuem diversos problemas de segurança. No que se refere a segurança de redes sem fio e alguns dos ataques conhecidos a esse tipo de redes, julgue os itens que se seguem. O ataque em redes Wi-Fi conhecido por evil twin cria um ponto de acesso não autorizado na rede, o que permite interceptar a comunicação da vítima que se conecta nesse ponto de acesso malicioso.
15 Q731513
Ciência da Computação
Ano: 2018
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Redes sem fio são amplamente utilizadas para a conexão de usuários em ambientes que permitam alta mobilidade ou onde não seja possível prover infraestrutura cabeada. Devido a sua arquitetura, redes sem fio possuem diversos problemas de segurança. No que se refere a segurança de redes sem fio e alguns dos ataques conhecidos a esse tipo de redes, julgue os itens que se seguem. Krack (key reinstallation attack) é um tipo de ataque que funciona contra o Wi-Fi protected access II (WPA2) sob determinadas condições. Satisfeitas essas condições, sistemas Android e Linux podem ser enganados por esse ataque para reinstalar uma chave de criptografia toda composta por zeros.
16 Q731512
Ciência da Computação
Ano: 2018
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Softwares desenvolvidos para a Web podem ter diversas vulnerabilidades e cada uma delas pode ser explorada com uma técnica específica. Sendo o ataque bem-sucedido, o atacante tem o controle do sistema. A respeito de características de ataques em software web, julgue os próximos itens. O ataque de CSRF (cross site request forgery) ocorre quando um usuário executa um conteúdo malicioso sem se dar conta, sendo sua principal característica a desnecessidade de o usuário estar autenticado, além da resistência da aplicação com CSRF a XSS (cross site script).
17 Q731511
Ciência da Computação
Ano: 2018
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Softwares desenvolvidos para a Web podem ter diversas vulnerabilidades e cada uma delas pode ser explorada com uma técnica específica. Sendo o ataque bem-sucedido, o atacante tem o controle do sistema. A respeito de características de ataques em software web, julgue os próximos itens. O ataque de sequestro de sessão tem por característica o comprometimento do token de autenticação de um usuário, podendo esse token ser obtido interceptando-se a comunicação ou predizendo-se um token válido.
18 Q729021
Ciência da Computação
Ano: 2018
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação a criptografia simétrica e assimétrica e a ataques a sistemas de criptografia, julgue os itens a seguir. Para se conseguir sucesso em ataques por força bruta, em média, um terço de todas as chaves possíveis precisa ser experimentada.
19 Q728987
Ciência da Computação
Ano: 2018
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito dos ataques distribuídos de negação de serviço (DDoS), julgue o próximo item. Os testes CAPTCHA são eficientes contra os ataques DDoS volumétricos e os de exaustão das conexões TCP, mas são inócuos contra os ataques DDoS de camada de aplicação.
20 Q728980
Ciência da Computação
Ano: 2018
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca de indicadores de comprometimento (IOC), julgue os próximos itens. Características técnicas que definem ameaças cibernéticas, metodologias de ataques e artefatos consequentes de intrusões são exemplos de informações compartilhadas como indicadores de comprometimento pelo framework OpenIOC.
21 Q728956
Ciência da Computação
Ano: 2018
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca de prevenção e tratamento de incidentes, julgue os itens seguintes.

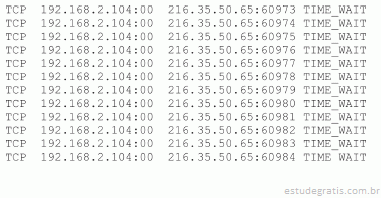
Suponha que os dados a seguir constituam parte de um log de auditoria obtido a partir da execução do comando netstat-an. Considere, ainda, que o estado da conexão exibido na última linha se repita de maneira contínua. Nessa situação, deve-se concluir que o ativo em questão está sofrendo um ataque DDoS (Distributed Denial of Service).

22 Q728955
Ciência da Computação
Ano: 2018
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca de prevenção e tratamento de incidentes, julgue os itens seguintes. No caso de um ataque de DoS (Denial of Service) a uma rede de computadores, seria mais indicado como resposta reconfigurar o roteador para minimizar efeitos de flooding que duplicar a configuração dos ativos envolvidos para investigação forense.
23 Q728784
Ciência da Computação
Ano: 2018
Banca: Fundação Carlos Chagas (FCC)
Um dos ataques realizados por meio da internet é conhecido como e-mail spoofing, que tem como objetivo a propagação de códigos maliciosos, envio de spam, entre outros. Nesse tipo de ataque, o atacante
24 Q728781
Ciência da Computação
Ano: 2018
Banca: Fundação Carlos Chagas (FCC)
Dentre os vários tipos de ataques de segurança pela rede de computadores, há o ataque conhecido como injeção SQL, que se aproveita das vulnerabilidades da estrutura de acesso às bases de dados. Um dos tipos de injeção SQL é conhecido como Filter Bypassing, que se caracteriza
25 Q797822
Ciência da Computação
Ano: 2017
Banca: Fundação Carlos Chagas (FCC)
Considere que um usuário A calculou o hash de uma mensagem e enviou, separadamente, a mensagem e o hash, para um usuário B. O usuário B calculou o hash da mensagem recebida e o comparou com o enviado pelo usuário A. Ao verificar que os hashes eram iguais, concluiu que a mensagem não foi alterada na transferência. Se o algoritmo SHA-1 foi utilizado pelo usuário A, o hash gerado por ele foi de
26 Q797821
Ciência da Computação
Ano: 2017
Banca: Fundação Carlos Chagas (FCC)

Após analisar e concluir que realmente se tratava de um ataque DDoS, um Especialista em Tecnologia da Informação, conhecendo o objetivo deste tipo de ataque, recomendou algumas ações e técnicas para auxiliar a reduzir os danos causados, conforme listados abaixo.

I. Tentar reduzir o volume de tráfego por meio do uso de rate-limiting e ACLs em equipamentos de rede.

II. Usar recursos para distribuir o tráfego do ataque entre diferentes servidores por meio de técnicas como GSLB e Anycast.

III. Ativar serviços de Sink Hole (null-routing) para descartar o tráfego destinado ao alvo do ataque e serviços Black Hole (clean-pipe ou traffic-scrubbing) para tentar filtrar o tráfego malicioso.

IV. Criptografar todo o conteúdo armazenado e em trânsito na rede interna...

27 Q797769
Ciência da Computação
Ano: 2017
Banca: Fundação Carlos Chagas (FCC)
O tipo de ataque DDoS − Distributed Denial of Service que explora a vulnerabilidade do processo de comunicação do protocolo TCP é o
28 Q780591
Ciência da Computação
Ano: 2017
Banca: Pontifícia Universidade Católica do Paraná (PUC - PR)

Com relação ao ataque de negação de serviço, avalie as assertivas a seguir.

I. A lentidão causada por muitos acessos simultâneos a um site de compra de ingresso que acaba de lançar uma promoção para o show de uma artista famosa, se caracteriza como um ataque de negação de serviço.

II. Uma aplicação que se paralisa ou finaliza de maneira não normal, devido a uma condição de exceção não tratada adequadamente se caracteriza como negação de serviço.

III. Enviar tipos de pacotes específicos para consumir recursos limitados de um sistema ao invés de gerar grande volume de dados de tráfego para consumir banda de rede, se caracteriza como um ataque de negação de serviço.

IV. Um malware explorando uma vulnerabilidade do tipo dia zero (zero-day) que paralisa uma...

29 Q780590
Ciência da Computação
Ano: 2017
Banca: Instituto de Estudos Superiores do Extremo Sul (IESES)
Considerando as práticas do que se denomina ‘Engenharia Social’ no contexto da Segurança da Informação, é correto afirmar que:
30 Q780589
Ciência da Computação
Ano: 2017
Banca: Instituto de Estudos Superiores do Extremo Sul (IESES)
É comum que aplicações web desenvolvidas apresentem vulnerabilidades, tanto do lado do usuário quanto do lado do servidor. Encontrar páginas abertas usando métodos de ataque do tipo “navegação forçada”, que envolve técnicas de adivinhação de links, e de “força bruta” para achar páginas desprotegidas, permitem acesso ao códigofonte de aplicações. Na ausência de princípios rigorosos de segurança e de controle de acesso em aplicações web, é possível utilizar técnicas de ofuscação que: