Um checklist de verificação de tipos diferentes de risco pode ser usado como ponto de partida na gestão de riscos. Existem diversos tipos de riscos que podem ser incluídos em um checklist de verificação de riscos, entre eles riscos organizacionais. Nesta categoria se inclui o seguinte risco:
Na gestão de riscos de um projeto que envolva a TI, há diversas técnicas que podem ser empregadas em sua análise. Do ponto de vista técnico, a análise de riscos deve levar em consideração os 3 principais aspectos que podem levar um projeto a enfrentar riscos. Esses aspectos são:
Considerando a TI, as empresas devem ter constante preocupação com os riscos, que se concretizados, podem vir a prejudicar suas atividades. Dessa forma, a gestão de riscos é uma atividade de grande importância na condução dos negócios de uma empresa. Na maioria dos casos, a primeira etapa a ser realizada na gestão de riscos é a identificação dos riscos, que consiste em
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que se refere a políticas organizacionais e gestão e análise de riscos, julgue os itens seguintes.
A avaliação de riscos, uma atividade do processo de gestão de riscos, inclui a identificação e a análise dos riscos, as quais geram saídas para o tratamento desses riscos.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que se refere a políticas organizacionais e gestão e análise de riscos, julgue os itens seguintes.
Em virtude de o risco estar sempre presente, evitar sua ocorrência é uma atividade não compreendida na gestão de riscos, que abrange exclusivamente a busca de soluções para minimizar o impacto do risco.
O processo de planejamento de riscos considera cada um dos principais riscos que foram identificados e desenvolve estratégias para gerenciar esses riscos. Para cada um dos riscos, é necessário pensar em ações que possam tomar para minimizar o impacto, caso ele ocorra. As estratégias de gerenciamento de riscos estão divididas em 3 categorias, sendo elas
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito da gestão de riscos, julgue os próximos itens.
São consideradas entradas para o processo de análise/avaliação de riscos de segurança da informação os critérios básicos, o escopo, os limites e a organização do processo de gestão de riscos de segurança da informação.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com fundamento nas definições da gestão de riscos segundo as normas NBR ISO/IEC 15.999-1:2007 (versão corrigida 2008) e 27.005:2005, julgue os itens subsequentes.
Segundo a gestão de riscos, entende-se que vulnerabilidade é o evento ou incidente, ao passo que ameaça é a fragilidade que será explorada para que a vulnerabilidade se torne concreta.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com fundamento nas definições da gestão de riscos segundo as normas NBR ISO/IEC 15.999-1:2007 (versão corrigida 2008) e 27.005:2005, julgue os itens subsequentes.
As consequências de riscos na saúde ou na vida dos envolvidos estão excluídas das referidas normas, já que envolvem processos afetos ao Ministério da Saúde e ao Ministério do Trabalho e Emprego acerca da segurança e do bem-estar no ambiente de trabalho.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com fundamento nas definições da gestão de riscos segundo as normas NBR ISO/IEC 15.999-1:2007 (versão corrigida 2008) e 27.005:2005, julgue os itens subsequentes.
No âmbito da gestão de riscos, a estimativa de riscos atribui valores à probabilidade e às consequências de um risco.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de plano de continuidade de negócios, planejamento do sistema de gestão de riscos, processo de gestão de risco e etapa de identificação de controles, julgue os seguintes itens.
O plano de continuidade de negócios descreve como a instituição enfrentará situações não previstas pelo controle do risco.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de plano de continuidade de negócios, planejamento do sistema de gestão de riscos, processo de gestão de risco e etapa de identificação de controles, julgue os seguintes itens.
A identificação do ativo, que representa elemento com valor para o empreendimento que necessita de proteção, é uma etapa fundamental ao processo de gestão de riscos.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de plano de continuidade de negócios, planejamento do sistema de gestão de riscos, processo de gestão de risco e etapa de identificação de controles, julgue os seguintes itens.
No processo de gestão de riscos, a identificação das consequências pressupõe a análise do risco de uma consequência, que, por sua vez, poderá redundar em perda de eficácia e instabilidade no funcionamento de sistemas e perda de oportunidade de negócios, entre outras.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de plano de continuidade de negócios, planejamento do sistema de gestão de riscos, processo de gestão de risco e etapa de identificação de controles, julgue os seguintes itens.
O escopo de um plano de gerenciamento de riscos, aplicado a métodos e a processos e ligado ao local da declaração que introduz no processo, refere-se à região da empresa em que é utilizável.
Uma importante tarefa de um gerente de projeto de software é prever os riscos que podem afetar o projeto. Marque a alternativa que não corresponde a uma etapa no processo de gerenciamento de riscos de um projeto de software:
I. As organizações percebem os riscos somente quando eles estão relacionados a ameaças ao sucesso do projeto e nunca os veem como oportunidades para aumentar as chances de sucesso do projeto. É possível aceitar os riscos que constituem ameaças ao projeto se eles forem equivalentes à premiação que pode ser obtida ao se assumir esses riscos.
II. As atitudes em relação aos riscos devem ser explicitadas sempre que possível. Uma abordagem consistente do risco que atenda aos requisitos da organização deve ser desenvolvida para cada projeto, e a comunicação do risco e o seu tratamento devem ser abertos e transparentes.
III. As respostas a riscos refletem o equilíbrio ent...
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito da gestão de segurança da informação, julgue os itens subsequentes.
A gestão de riscos difere do planejamento de continuidade de negócios; enquanto aquela visa minimizar os prejuízos decorrentes de um incidente de segurança da informação, este objetiva, especificamente, minimizar a ocorrência de incidentes.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Em referência à gestão de riscos e ao plano de continuidade de negócios, julgue os itens seguintes.
A presença de ativo com vulnerabilidade explorável e de fonte de ameaça que possa explorar tal vulnerabilidade são condições para a existência de risco em um sistema de informação.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Em referência à gestão de riscos e ao plano de continuidade de negócios, julgue os itens seguintes.
A disseminação para as partes interessadas, o treinamento da equipe responsável e testes da real capacidade de continuidade são ações recomendáveis em um processo de implantação de um plano de continuidade de negócios em uma organização.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Em referência à gestão de riscos e ao plano de continuidade de negócios, julgue os itens seguintes.
Constitui estratégia válida de mitigação de riscos aquela na qual são considerados aceitáveis incidentes em que os ganhos do atacante são inferiores ao custo do ataque ou cujas perdas estimadas não excedam certo limiar.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito da gestão de riscos, julgue os itens subsequentes.
No processo de análise de risco, deve ser realizada a identificação dos ativos, bem como dos responsáveis por eles. Nessa identificação, deve-se estabelecer um escopo para a gestão de riscos da organização.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito da gestão de riscos, julgue os itens subsequentes.
De acordo com a norma ISO 27005, a análise de risco trata, entre outros aspectos, da identificação de vulnerabilidades e da implementação de controles para todas as vulnerabilidades encontradas.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito da gestão de riscos, julgue os itens subsequentes.
teste de simulação baseado nos cenários previstos no plano é suficiente para garantir a efetividade de um plano de continuidade de negócios. Nesses testes, pode-se usar qualquer tipo de material disponível em uma situação real de desastre.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito da gestão de riscos, julgue os itens subsequentes.
A estimativa do nível de risco baseada em métodos quantitativos pode apresentar resultados questionáveis quando aplicados a novos tipos de riscos, uma vez que tais métodos dependem fortemente de dados históricos.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação à análise e avaliação de riscos em projetos de teste de software, julgue os itens que se seguem.
Riscos são eventos que podem ocasionar perdas ou até gerar oportunidades para uma organização. A partir da análise dos riscos, é possível diminuir, eliminar ou até controlar os riscos identificados.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação aos processos de entrega e suporte de serviços, julgue os seguintes itens.
Para a garantia da continuidade dos serviços de TI, devem ser desenvolvidos planos de continuidade de TI que contemplem o mapeamento dos recursos considerados críticos pela organização e a priorização da recuperação dos serviços mais críticos em caso de ocorrência de incidentes.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação aos processos de entrega e suporte de serviços, julgue os seguintes itens.
Um dos objetivos do processo de gerenciamento de serviços terceirizados é garantir a satisfação entre os fornecedores e os usuários que utilizam o serviço fornecido. Cabe, ainda, a esse processo monitorar e gerir riscos, isto é, identificar e minimizar riscos relacionados à capacidade de os fornecedores continuarem a prestação do serviço.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito do estabelecimento de um sistema de gestão da segurança, julgue os itens seguintes.
Entre as propriedades fundamentais conferidas à informação por meio do gerenciamento de segurança da informação, incluem-se a confidencialidade, a integridade e a disponibilidade.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito do estabelecimento de um sistema de gestão da segurança, julgue os itens seguintes.
O estabelecimento de uma política de mesa limpa e tela limpa é um controle diretamente relacionado ao gerenciamento das operações e comunicações, e não ao controle de acessos.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens seguintes, relacionados a segurança física, segurança lógica e gestão de risco.
Para que a gestão de riscos de segurança da informação seja viável e eficiente em qualquer tipo de organização, os ativos de informação devem ser analisados com o objetivo de identificar as vulnerabilidades e, a seguir, identificar as ameaças.
Banca:
Fundação de Estudos e Pesquisas Sócio-Econômicos (FEPESE)
Cada vez mais as organizações e seus sistemas de informação e redes enfrentam ameaças de segurança vindas das mais diversas fontes. Em relação ao gerenciamento de riscos, assinale a alternativa correta.
Instrução: Para responder às questões de números 45 a 47, considere o conteúdo do PMBOK, 3a edição em Português. Avalia a prioridade dos riscos identificados usando a probabilidade deles ocorrerem, o impacto correspondente nos objetivos do projeto se os riscos realmente ocorrerem, além de outros fatores, como o prazo e tolerância a risco das restrições de custo, cronograma, escopo e qualidade do projeto. Trata-se de Análise
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de segurança de informações, julgue os itens que se seguem.
Gestão de riscos é o processo de avaliação das ameaças às informações e às facilidades de processamento de informações, dos impactos nas informações e nas facilidades, das vulnerabilidades das informações e facilidades, e da probabilidade de ocorrência de riscos.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação às normas NBR ISO/IEC 27.001 e 27.002, de gestão de segurança da informação, e à norma de risco NBR ISO/IEC 27.005, julgue os itens a seguir.
Segundo a norma NBR ISO/IEC 27.005, uma metodologia específica é definida para a gestão de risco em segurança da informação.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
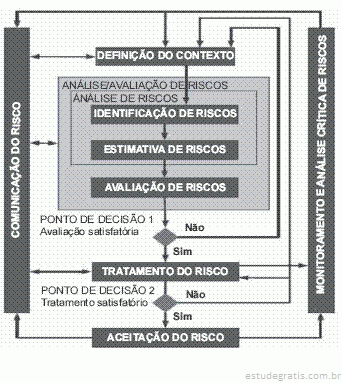
Acerca do processo ilustrado na figura acima, que apresenta as principais atividades envolvidas na gestão de riscos, conforme a ABNT NBR ISO/IEC 27005, publicada em 2008, julgue os próximos itens.
A alta gestão da organização em escopo exerce maior influência sobre o ponto de decisão 1 que sobre o ponto de decisão 2, bem como contribui ativamente para prover informações quanto às fases de identificação de riscos, de definição do contexto e de análise crítica de riscos.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca do processo ilustrado na figura acima, que apresenta as principais atividades envolvidas na gestão de riscos, conforme a ABNT NBR ISO/IEC 27005, publicada em 2008, julgue os próximos itens.
Durante o início da adoção da gestão de riscos em uma organização, a aplicação de métodos quantitativos para cálculo do nível de risco ocorre principalmente durante a estimativa de riscos e tende a oferecer resultados mais confiáveis e eficazes comparativamente ao uso de métodos quantitativos, sobretudo quando os ativos no escopo apresentam elevada intangibilidade.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
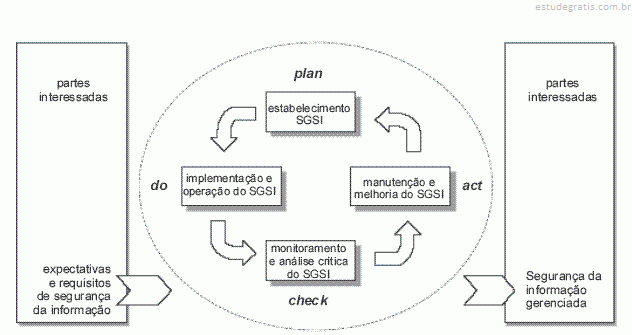
A figura acima ilustra como um sistema de gerenciamento de segurança da informação (SGSI) considera as entradas de requisitos de segurança de informação e as expectativas das partes interessadas, e como as ações necessárias e os processos de segurança da informação produzidos resultam no atendimento a esses requisitos e expectativas. Considerando essa figura, julgue os itens a seguir.
O gerenciamento dos riscos envolve atividades que procuram impedir um ataque antes que ele ocorra e(ou) que reduzam os efeitos de uma ameaça.
Como alternativa para a auditoria de TI, um modelo de avaliação do risco de um ativo, que identifica também o risco residual e produz um plano de ação, deve combinar a probabilidade da ameaça,
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Quanto à análise de risco e à definição de métricas em gerenciamento de projetos, julgue os itens subseqüentes.
Em análise e desenvolvimento de sistemas, as métricas permitem o entendimento e o controle de um sistema. Não permitem, entretanto, uma estimativa de planejamento do sistema.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca de segurança da informação, julgue os itens subseqüentes.
A análise de riscos é parte da gerência de riscos e nela podem ser realizadas as seguintes atividades: identificar os recursos (assets), determinar os valores dos recursos, identificar vulnerabilidades e ameaças (threat), quantificar a probabilidade de cada ameaça ocorrer, estimar as perdas associadas às ameaças, estimar a freqüência de ocorrência das ameaças, reduzir, transferir ou aceitar riscos.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
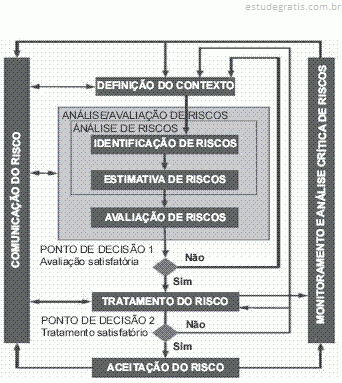
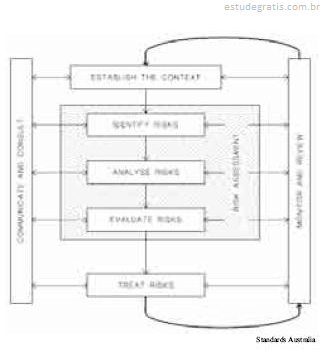
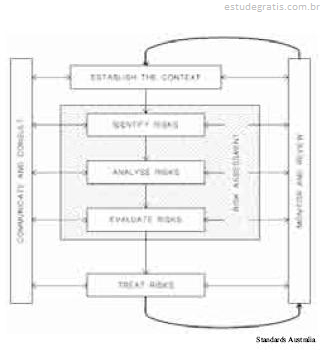
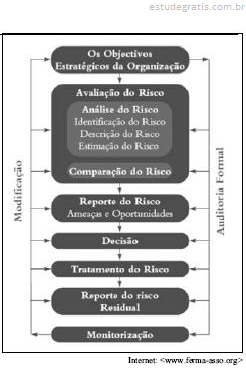
Considerando a figura acima, que apresenta um diagrama de um processo de gerenciamento de riscos, julgue os itens subseqüentes, acerca dos conceitos de governança de TI e gestão de riscos.
Critérios previamente desenvolvidos para identificar ações a serem tomadas relativamente ao risco são mais utilizados na fase de avaliação que na fase de tratamento de riscos.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Considerando a figura acima, que apresenta um diagrama de um processo de gerenciamento de riscos, julgue os itens subseqüentes, acerca dos conceitos de governança de TI e gestão de riscos.
Modelos correntes de gestão de risco, como o apresentado no diagrama, pressupõem uma abordagem especializada para o tratamento de riscos em diferentes áreas temáticas, buscando uma separação entre os diferentes métodos empregados para a gestão de riscos de segurança da informação, de projetos e organizacionais em geral.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
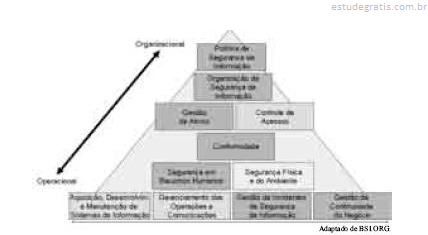
Considerando a figura acima, que apresenta uma proposta de organização da norma NBR ISO/IEC 17799:2005, julgue os próximos itens, acerca dos conceitos de segurança da informação.
A NBR 17799 prescreve o uso de gerenciamento quantitativo de riscos.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Uma das principais metodologias de gerência de projeto é descrita pelo PMBOK, editado pelo Project Management Institute (PMI). Acerca da metodologia PMI para gerência de projetos, julgue os itens que se seguem. A gerência de riscos é realizada durante as fases de planejamento, enquanto a gerência de qualidade é realizada durante a fase de execução do projeto.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
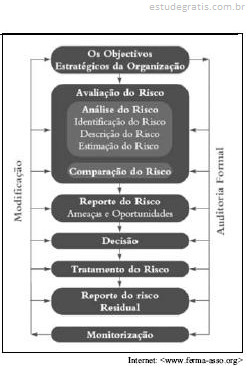
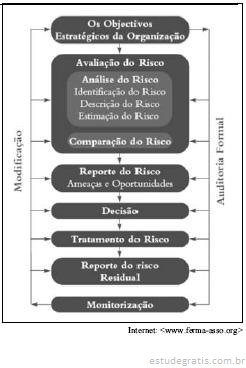
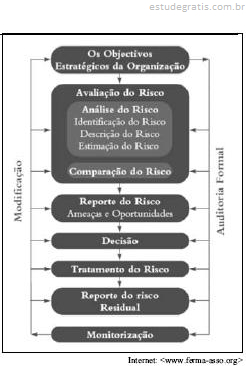
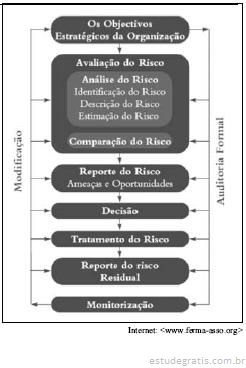
Considerando a figura ao lado, que apresenta um modelo de gestão de riscos organizacionais, julgue os itens seguintes.
A gerência quantitativa de riscos é de implementação mais eficaz que a gerência de riscos qualitativa, especialmente quando se trata de riscos para a segurança da informação.