A Instrução Normativa 04 da Secretaria de Logística e Tecnologia da Informação do MPOG, de 12/11/2010, dispõe sobre o processo de contratação de Soluções de Tecnologia da Informação pelos órgãos integrantes do Sistema de Administração dos Recursos de Informação e Informática (SISP) do Poder Executivo Federal.
Em seu artigo 16 (nos parágrafos 1 e 2) o referido documento diz que a análise de riscos permeia todas as etapas da fase de Planejamento da Contratação e será consolidada no documento final de Análise de Riscos e que será aprovada e assinada pela Equipe de Planejamento da Contratação. O mesmo artigo define que a Análise de Riscos será elaborada pela Equipe de Planejamento da Contratação contendo os itens abaixo relacionados, EXCETOExistem várias estratégias de respostas a riscos de projetos de software. As estratégias a seguir se aplicam a ameaças ou riscos que, se ocorrerem, podem ter impactos negativos nos objetivos do projeto, bem como estratégias que podem ser usadas tanto para riscos negativos ou ameaças como para riscos positivos ou oportunidades.
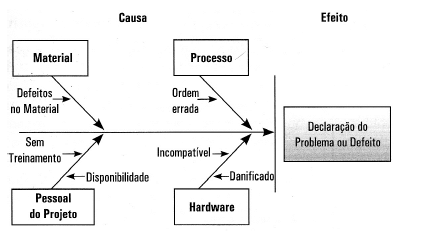
I. Indica que a equipe do projeto decidiu não alterar o plano de gerenciamento do projeto para lidar com um risco ou não conseguiu identificar outra estratégia de resposta adequada. Pode ser passiva ou ativa. A passiva não requer nenhuma ação exceto documentar a estratégia, deixando que a equipe do projeto trate dos riscos quando eles ocorrerem. A ativa mais comum é estabelecer uma reserva para contingências, incluindo tempo, dinheiro ou re...No que diz respeito à gestão, dentre os tipos de técnicas utilizadas na identificação de riscos, os diagramas de causa e efeito, cujo exemplo é mostrado na figura, apresentam a relação entre os efeitos dos problemas e suas respectivas causas e mostram as causas primárias ou secundárias possíveis para os problemas e os efeitos que cada solução proposta terá sobre eles. Observe.

Essa figura é também conhecida como diagrama de
O guia prático para contratação de soluções de TI, em sua versão 1.1, engloba diversos processos, artefatos e atores. Acerca desse assunto, julgue os itens que se seguem.
A análise de riscos permeia todas as etapas do planejamento da contratação.
Os resultados da análise/avaliação de riscos ajudam a direcionar e determinar as ações gerenciais apropriadas e as prioridades para o gerenciamento e para a implementação dos controles selecionados para a proteção contra esses riscos.
De acordo com a ISO/IEC 27002,Dentre os exemplos comuns de riscos para um projeto, é INCORRETO dizer que se encontre
A respeito da gestão de risco e das normas NBR ISO/IEC 15.999 e 27.005, julgue os próximos itens.
Quando uma organização opta por se expor, até o máximo de risco, para conseguir atingir seus objetivos, esse risco é denominado risco aceitável.
A respeito da gestão de risco e das normas NBR ISO/IEC 15.999 e 27.005, julgue os próximos itens.
A realização de uma mudança em um processo, como a troca de aquecedores a óleo combustível por equivalentes alimentados por eletricidade, representa tanto eliminação de risco do vazamento ou derramamento de óleo quanto redução de risco de incêndio.
A respeito da gestão de risco e das normas NBR ISO/IEC 15.999 e 27.005, julgue os próximos itens.
Um exemplo de aceitação de risco consiste na contratação de seguro para cobrir eventuais perdas ou danos.
A respeito da gestão de risco e das normas NBR ISO/IEC 15.999 e 27.005, julgue os próximos itens.
A avaliação de riscos, por ser base para a tomada de decisões referentes à retenção de risco, é uma atividade-chave.
O processo de gerenciamento de risco se resume em identificar os riscos, avaliar a probabilidade dos riscos acontecerem e determinar os controles para
A análise de sensibilidade é uma técnica de análise
Um checklist de verificação de tipos diferentes de risco pode ser usado como ponto de partida na gestão de riscos. Existem diversos tipos de riscos que podem ser incluídos em um checklist de verificação de riscos, entre eles riscos organizacionais. Nesta categoria se inclui o seguinte risco:
Sobre a gerência de riscos é INCORRETO afirmar:
De acordo com a norma ABNT NBR ISO/IEC 27.005, os processos da análise de riscos incluem
Na gestão de riscos de um projeto que envolva a TI, há diversas técnicas que podem ser empregadas em sua análise. Do ponto de vista técnico, a análise de riscos deve levar em consideração os 3 principais aspectos que podem levar um projeto a enfrentar riscos. Esses aspectos são:
Considerando a TI, as empresas devem ter constante preocupação com os riscos, que se concretizados, podem vir a prejudicar suas atividades. Dessa forma, a gestão de riscos é uma atividade de grande importância na condução dos negócios de uma empresa. Na maioria dos casos, a primeira etapa a ser realizada na gestão de riscos é a identificação dos riscos, que consiste em
No que se refere a políticas organizacionais e gestão e análise de riscos, julgue os itens seguintes.
A avaliação de riscos, uma atividade do processo de gestão de riscos, inclui a identificação e a análise dos riscos, as quais geram saídas para o tratamento desses riscos.
No que se refere a políticas organizacionais e gestão e análise de riscos, julgue os itens seguintes.
Em virtude de o risco estar sempre presente, evitar sua ocorrência é uma atividade não compreendida na gestão de riscos, que abrange exclusivamente a busca de soluções para minimizar o impacto do risco.
Sobre o gerenciamento de riscos é correto afirmar:
O processo de planejamento de riscos considera cada um dos principais riscos que foram identificados e desenvolve estratégias para gerenciar esses riscos. Para cada um dos riscos, é necessário pensar em ações que possam tomar para minimizar o impacto, caso ele ocorra. As estratégias de gerenciamento de riscos estão divididas em 3 categorias, sendo elas
A respeito da gestão de riscos, julgue os próximos itens.
São opções para tratamento do risco: reduzi-lo, aceitá-lo, evitá-lo ou transferi-lo.
A respeito da gestão de riscos, julgue os próximos itens.
São consideradas entradas para o processo de análise/avaliação de riscos de segurança da informação os critérios básicos, o escopo, os limites e a organização do processo de gestão de riscos de segurança da informação.
Com fundamento nas definições da gestão de riscos segundo as normas NBR ISO/IEC 15.999-1:2007 (versão corrigida 2008) e 27.005:2005, julgue os itens subsequentes.
Segundo a gestão de riscos, entende-se que vulnerabilidade é o evento ou incidente, ao passo que ameaça é a fragilidade que será explorada para que a vulnerabilidade se torne concreta.
Com fundamento nas definições da gestão de riscos segundo as normas NBR ISO/IEC 15.999-1:2007 (versão corrigida 2008) e 27.005:2005, julgue os itens subsequentes.
As consequências de riscos na saúde ou na vida dos envolvidos estão excluídas das referidas normas, já que envolvem processos afetos ao Ministério da Saúde e ao Ministério do Trabalho e Emprego acerca da segurança e do bem-estar no ambiente de trabalho.
Com fundamento nas definições da gestão de riscos segundo as normas NBR ISO/IEC 15.999-1:2007 (versão corrigida 2008) e 27.005:2005, julgue os itens subsequentes.
No âmbito da gestão de riscos, a estimativa de riscos atribui valores à probabilidade e às consequências de um risco.
A respeito de plano de continuidade de negócios, planejamento do sistema de gestão de riscos, processo de gestão de risco e etapa de identificação de controles, julgue os seguintes itens.
O plano de continuidade de negócios descreve como a instituição enfrentará situações não previstas pelo controle do risco.
A respeito de plano de continuidade de negócios, planejamento do sistema de gestão de riscos, processo de gestão de risco e etapa de identificação de controles, julgue os seguintes itens.
A identificação do ativo, que representa elemento com valor para o empreendimento que necessita de proteção, é uma etapa fundamental ao processo de gestão de riscos.
A respeito de plano de continuidade de negócios, planejamento do sistema de gestão de riscos, processo de gestão de risco e etapa de identificação de controles, julgue os seguintes itens.
No processo de gestão de riscos, a identificação das consequências pressupõe a análise do risco de uma consequência, que, por sua vez, poderá redundar em perda de eficácia e instabilidade no funcionamento de sistemas e perda de oportunidade de negócios, entre outras.
A respeito de plano de continuidade de negócios, planejamento do sistema de gestão de riscos, processo de gestão de risco e etapa de identificação de controles, julgue os seguintes itens.
O escopo de um plano de gerenciamento de riscos, aplicado a métodos e a processos e ligado ao local da declaração que introduz no processo, refere-se à região da empresa em que é utilizável.
Uma importante tarefa de um gerente de projeto de software é prever os riscos que podem afetar o projeto. Marque a alternativa que não corresponde a uma etapa no processo de gerenciamento de riscos de um projeto de software:
Sobre gerenciamento de riscos, considere:
I. As organizações percebem os riscos somente quando eles estão relacionados a ameaças ao sucesso do projeto e nunca os veem como oportunidades para aumentar as chances de sucesso do projeto. É possível aceitar os riscos que constituem ameaças ao projeto se eles forem equivalentes à premiação que pode ser obtida ao se assumir esses riscos.
II. As atitudes em relação aos riscos devem ser explicitadas sempre que possível. Uma abordagem consistente do risco que atenda aos requisitos da organização deve ser desenvolvida para cada projeto, e a comunicação do risco e o seu tratamento devem ser abertos e transparentes.
III. As respostas a riscos refletem o equilíbrio ent...
A respeito da gestão de segurança da informação, julgue os itens subsequentes.
A gestão de riscos difere do planejamento de continuidade de negócios; enquanto aquela visa minimizar os prejuízos decorrentes de um incidente de segurança da informação, este objetiva, especificamente, minimizar a ocorrência de incidentes.
Em referência à gestão de riscos e ao plano de continuidade de negócios, julgue os itens seguintes.
A presença de ativo com vulnerabilidade explorável e de fonte de ameaça que possa explorar tal vulnerabilidade são condições para a existência de risco em um sistema de informação.
Em referência à gestão de riscos e ao plano de continuidade de negócios, julgue os itens seguintes.
A disseminação para as partes interessadas, o treinamento da equipe responsável e testes da real capacidade de continuidade são ações recomendáveis em um processo de implantação de um plano de continuidade de negócios em uma organização.
Em referência à gestão de riscos e ao plano de continuidade de negócios, julgue os itens seguintes.
Constitui estratégia válida de mitigação de riscos aquela na qual são considerados aceitáveis incidentes em que os ganhos do atacante são inferiores ao custo do ataque ou cujas perdas estimadas não excedam certo limiar.
A respeito da gestão de riscos, julgue os itens subsequentes.
No processo de análise de risco, deve ser realizada a identificação dos ativos, bem como dos responsáveis por eles. Nessa identificação, deve-se estabelecer um escopo para a gestão de riscos da organização.
A respeito da gestão de riscos, julgue os itens subsequentes.
De acordo com a norma ISO 27005, a análise de risco trata, entre outros aspectos, da identificação de vulnerabilidades e da implementação de controles para todas as vulnerabilidades encontradas.
A respeito da gestão de riscos, julgue os itens subsequentes.
teste de simulação baseado nos cenários previstos no plano é suficiente para garantir a efetividade de um plano de continuidade de negócios. Nesses testes, pode-se usar qualquer tipo de material disponível em uma situação real de desastre.
A respeito da gestão de riscos, julgue os itens subsequentes.
A estimativa do nível de risco baseada em métodos quantitativos pode apresentar resultados questionáveis quando aplicados a novos tipos de riscos, uma vez que tais métodos dependem fortemente de dados históricos.
Acerca de gestão de risco segundo o NIST SP 800-30, julgue os itens subsequentes.
Controles gerenciais e operacionais caracterizam os controles não técnicos.
Acerca de gestão de risco segundo o NIST SP 800-30, julgue os itens subsequentes.
Mecanismos de controle de acesso, identificação e autenticação são exemplos de controles técnicos.