21 Q527072
Ciência da Computação
Ano: 2014
Banca: Instituto Americano de desenvolvimento (IADES)
Acerca do processo de avaliação de riscos de TI, assinale a alternativa incorreta.
22 Q103518
Ciência da Computação
Ano: 2014
Banca: Instituto Americano de desenvolvimento (IADES)
Considere, hipoteticamente, que um gerente de projeto realizou análise sobre a área de conhecimento/gerenciamento de risco de projeto e identificou seis processos. Com base nessas informações, assinale a alternativa que apresenta o processo correspondente à área de conhecimento mencionada.
23 Q103060
Ciência da Computação
Ano: 2014
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca de gestão, risco e conformidade, julgue os itens a seguir. Gestão de risco consiste no conjunto de procedimentos que permitem a proteção, de forma absoluta, contra quebras de confidencialidade.
24 Q103058
Ciência da Computação
Ano: 2014
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca de gestão, risco e conformidade, julgue os itens a seguir. Entre as formas de abordagem do risco inclui-se a transferência do risco, atividade que não se confunde com a abstenção do tratamento do risco.
25 Q101996
Ciência da Computação
Ano: 2014
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca da gestão de risco e continuidade de negócios, julgue os próximos itens. São consideradas saídas na identificação dos riscos: a lista de componentes com responsáveis e o escopo definido e os limites para a análise e(ou) avaliação de riscos.
26 Q101993
Ciência da Computação
Ano: 2014
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca da gestão de risco e continuidade de negócios, julgue os próximos itens. A gestão da continuidade do negócio é um processo que estabelece uma estrutura estratégica e operacional adequada para proteger marca e reputação, assim como para obter reconhecida capacidade de gerenciar uma interrupção no negócio.
27 Q101240
Ciência da Computação
Ano: 2014
Banca: Fundação Carlos Chagas (FCC)
Um risco é uma condição incerta que pode ter tanto um efeito positivo quanto um efeito negativo sobre o projeto. Em geral, a análise de riscos vai tentar identificar, principalmente,
28 Q827960
Ciência da Computação
Ano: 2013
Banca: Instituto Nacional de Educação (CETRO)
Assinale a alternativa que apresenta uma ferramenta do processo Monitorar e Controlar os Riscos.
29 Q728612
Ciência da Computação
Ano: 2013
Banca: Fundação Carlos Chagas (FCC)

74. Diante de um risco, pode-se tomar 4 tipos de ação:

Evitar: Tomar uma ação para evitar totalmente um risco. Exemplo I.

Transferir: Pode-se transferir o risco para um terceiro. Exemplo II.

Mitigar: Tomar ações para minimizar riscos. Exemplo III.

Aceitar: Existem alguns riscos que são tão caros de serem combatidos que vale mais a pena aceitar o risco e ter um plano B caso o mesmo ocorra. Exemplo IV.

O tipo de ação e o exemplo estão INCORRETAMENTE associados em:

30 Q134099
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação à gestão de riscos, julgue os itens a seguir.

Distintas classes de risco podem exigir a aplicação de diferentes critérios de risco.

31 Q134096
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca do gerenciamento de riscos, tendo como base o COSO (Committee of Sponsoring Organizations of the Treadway Commission), julgue os itens subsequentes.

O gerenciamento de riscos corporativos é um processo vinculado a estratégias que identificam e administram eventos potencialmente capazes de afetar a organização.

32 Q134094
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca do gerenciamento de riscos, tendo como base o COSO (Committee of Sponsoring Organizations of the Treadway Commission), julgue os itens subsequentes.

O gerenciamento de riscos corporativos é constituído de quatro componentes: estratégias, operações, respostas e avaliação dos riscos.

33 Q134017
Ciência da Computação
Ano: 2013
Banca: Fundação Carlos Chagas (FCC)

34 Q134006
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação às políticas de segurança da informação e à gerência de riscos, julgue os itens a seguir.

Os riscos devem ser avaliados antes, durante e após implantações e revisões de políticas de segurança da informação.

35 Q134005
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação às políticas de segurança da informação e à gerência de riscos, julgue os itens a seguir.

Os riscos devem ser identificados, quantificados e priorizados, com base nos critérios definidos pela área de tecnologia da informação (TI) da organização.

36 Q133982
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Para estabelecer um sistema de gestão de segurança da informação, deve-se preparar uma declaração de aplicabilidade. Nesse sentido, assinale a opção em que são apresentados os elementos que devem ser incluídos nessa declaração.

37 Q133933
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

No que diz respeito à gerência e administração de projetos, julgue os itens a seguir.

Mediante o processo de monitoramento de riscos de um projeto, podem-se avaliar as modificações nas reservas de contingência de custo ou cronograma feitas de acordo com a avaliação atual dos riscos.

38 Q133931
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com base nas normas de segurança da informação, julgue o item seguinte.

De acordo com a norma ISO 27001, a gestão de riscos é um processo que inclui prevenção, detecção e resposta a incidentes, atuação, manutenção, análise crítica e auditoria. Todas essas etapas são contempladas nas fases Planejar (Plan), Fazer (Do), Checar (Check) e Agir (Act).

39 Q133930
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca do plano de continuidade do negócio, julgue o item a seguir.

A análise de risco é um dos principais recursos para o estabelecimento de ações para implantação de um plano de continuidade de negócios.

40 Q133907
Ciência da Computação
Ano: 2013
Banca: Fundação Carlos Chagas (FCC)

A gestão de riscos compreende atividades coordenadas para direcionar e controlar uma organização no que se refere a riscos. Considere

I. As análises/avaliações de riscos devem ser realizadas periodicamente, para contemplar as mudanças nos requisitos de segurança da informação e na situação de risco, ou seja, nos ativos, ameaças, vulnerabilidades, impactos, avaliação do risco e quando uma mudança significativa ocorrer.

II. O escopo de uma análise/avaliação de riscos pode tanto ser em toda a organização, partes da organização, em um sistema de informação específico, em componentes de um sistema específico ou em serviços onde isto seja praticável, realístico e útil.

III. Antes de considerar o tratamento de um risco, a organização deve definir os critérios ...
41 Q133905
Ciência da Computação
Ano: 2013
Banca: Fundação Carlos Chagas (FCC)

A Instrução Normativa 04 da Secretaria de Logística e Tecnologia da Informação do MPOG, de 12/11/2010, dispõe sobre o processo de contratação de Soluções de Tecnologia da Informação pelos órgãos integrantes do Sistema de Administração dos Recursos de Informação e Informática (SISP) do Poder Executivo Federal.

Em seu artigo 16 (nos parágrafos 1 e 2) o referido documento diz que a análise de riscos permeia todas as etapas da fase de Planejamento da Contratação e será consolidada no documento final de Análise de Riscos e que será aprovada e assinada pela Equipe de Planejamento da Contratação.

O mesmo artigo define que a Análise de Riscos será elaborada pela Equipe de Planejamento da Contratação contendo os itens abaixo relacionados, EXCETO

42 Q133903
Ciência da Computação
Ano: 2013
Banca: Fundação Carlos Chagas (FCC)

Existem várias estratégias de respostas a riscos de projetos de software. As estratégias a seguir se aplicam a ameaças ou riscos que, se ocorrerem, podem ter impactos negativos nos objetivos do projeto, bem como estratégias que podem ser usadas tanto para riscos negativos ou ameaças como para riscos positivos ou oportunidades.

I. Indica que a equipe do projeto decidiu não alterar o plano de gerenciamento do projeto para lidar com um risco ou não conseguiu identificar outra estratégia de resposta adequada. Pode ser passiva ou ativa. A passiva não requer nenhuma ação exceto documentar a estratégia, deixando que a equipe do projeto trate dos riscos quando eles ocorrerem. A ativa mais comum é estabelecer uma reserva para contingências, incluindo tempo, dinheiro ou re...
43 Q103267
Ciência da Computação
Ano: 2013
Banca: Instituto Americano de desenvolvimento (IADES)
Se uma organização aceita conscientemente o risco, sem a preocupação de implementar controles adicionais, ela está praticando, de acordo com a norma ABNT NBR ISO/IEC 27005, a seguinte opção de tratamento do risco:
44 Q95646
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os próximos itens, a respeito da gestão de riscos. Todos os riscos de segurança da informação identificados deverão ser tratados, visto que qualquer risco não tratado constitui uma falha de segurança.
45 Q95644
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os próximos itens, a respeito da gestão de riscos. De acordo com critérios predefinidos, a importância do risco é determinada na fase de análise do risco.
46 Q95640
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os próximos itens, a respeito da gestão de riscos. A aplicação de controles apropriados é suficiente para se diminuir o risco identificado.
47 Q95083
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação aos processos de definição, implantação e gestão de políticas organizacionais, julgue os itens a seguir. Na avaliação de riscos, abordam-se os riscos externos e os internos, avaliando-os por meio de métodos qualitativos e quantitativos, ao passo que, no estabelecimento do contexto do risco, a definição deve se ater apenas ao contexto interno.
48 Q95082
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação aos processos de definição, implantação e gestão de políticas organizacionais, julgue os itens a seguir. Na avaliação de riscos, abordam-se os riscos externos e os internos, avaliando-os por meio de métodos qualitativos e quantitativos, ao passo que, no estabelecimento do contexto do risco, a definição deve se ater apenas ao contexto interno.
49 Q658055
Ciência da Computação
Ano: 2012
Banca: CONSULPLAN Consultoria (CONSULPLAN)

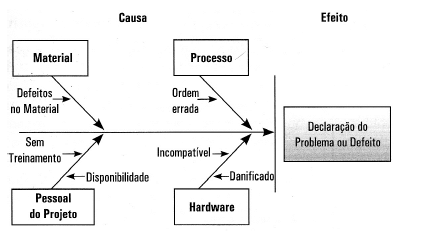
No que diz respeito à gestão, dentre os tipos de técnicas utilizadas na identificação de riscos, os diagramas de causa e efeito, cujo exemplo é mostrado na figura, apresentam a relação entre os efeitos dos problemas e suas respectivas causas e mostram as causas primárias ou secundárias possíveis para os problemas e os efeitos que cada solução proposta terá sobre eles. Observe.

Essa figura é também conhecida como diagrama de

50 Q413923
Ciência da Computação
Ano: 2012
Banca: FUNRIO Fundação de Apoio a Pesquisa, Ensino e Assistência (FUNRIO)