
291
Q130788
Um firewall tem por finalidade
Um firewall tem por finalidade
A parte do firewall que atua como ligação entre as redes interna e externa, normalmente, é implementada por
É um mecanismo utilizado para proteger uma rede interna (confiável) de uma outra rede externa (não confiável). Para tanto utiliza uma combinação de componentes de hardware e software para controlar tráfego e acesso entre estas duas redes.
Trata-se de uma definição de
Sobre as funções de firewall do Windows NT4 é INCORRETO afirmar que
Considere a necessidade de executar procedimentos para monitoramento e controle da produção de um ambiente de TI, composto por computadores, redes e serviços. Tais procedimentos visam realizar ações como observação em tempo-real das condições do ambiente, identificação de situações atípicas e realização de ações de controle e recuperação. Com relação à execução de procedimentos de monitoramento e controle de produção de um ambiente de TI, julgue os itens subseqüentes.
Uma forma possível para se monitorar a produção de serviços de TI é por meio da inspeção manual ou visual de logs de execução de serviços, como firewall, servidor HTTP, servidor de login e servidor de e-mail.
Os sistemas de informação possuem diversas vulnerabilidades que podem ser exploradas para se comprometer a segurança da informação. Para reduzir os riscos de segurança, empregam-se diversos mecanismos de controle e de proteção física e lógica desses sistemas. Acerca das vulnerabilidades e proteções dos sistemas de informação, julgue os itens a seguir.
Firewall e proxy são sinônimos para descrever equipamentos que realizam conexões de rede externas para nodos que não estejam conectados diretamente à Internet.
Firewalls são dispositivos constituídos por componentes de hardware e(ou) de software que controlam o fluxo de pacotes entre duas ou mais redes. Acerca de firewalls, julgue os itens que se seguem.
O filtro de pacotes do kernel 2.4.X (Iptables) funciona por meio de regras estabelecidas na inicialização do sistema operacional. Por meio dessas regras, é possível estabelecer-se que, quando um pacote entra no firewall, o kernel deve verificar seu destino e decidir qual chain manipulará esse pacote, em um processo denominado roteamento interno.
Firewalls são dispositivos constituídos por componentes de hardware e(ou) de software que controlam o fluxo de pacotes entre duas ou mais redes. Acerca de firewalls, julgue os itens que se seguem.
Suponha que um gerente de segurança de uma empresa tenha registrado tentativas de ataques à sua rede, oriunda do endereço 201.202.203.58, e que essas tentativas vinham se tornando bastante freqüentes. Nessa situação, ao executar no local adequado o comando ipchains –A input –d 201.202.203.58/32 –j DENY, o gerente reduzirá a chance de sucesso de uma invasão aos seus servidores, pois estará adicionando regra que rejeita, completamente e independentemente de protocolo, o tráfego originado no referido endereço.
Firewalls são dispositivos constituídos por componentes de hardware e(ou) de software que controlam o fluxo de pacotes entre duas ou mais redes. Acerca de firewalls, julgue os itens que se seguem.
É possível configurar um firewall para que ele realize roteamento entre redes, ao executar, por meio de linha de comando do Linux, o comando echo “0” > /proc/sys/net/ipv4/ip_forward, sendo necessário, para se executar tal comando, que se esteja logado à máquina como super usuário (root).
Firewalls são dispositivos constituídos por componentes de hardware e(ou) de software que controlam o fluxo de pacotes entre duas ou mais redes. Acerca de firewalls, julgue os itens que se seguem.
No caso de se permitir acesso a um servidor MySQL de fora do firewall, só se deve permitir acesso à porta em que o MySQL ouve conexões de TCP. Por padrão, essa porta é a 3306, podendo ser alterada, para se agregar mais segurança aos acessos a esse servidor de banco de dados.
Firewalls são dispositivos constituídos por componentes de hardware e(ou) de software que controlam o fluxo de pacotes entre duas ou mais redes. Acerca de firewalls, julgue os itens que se seguem.
Proxies, geralmente, podem ser utilizados como firewalls, no sentido de filtrar tráfego específico como, por exemplo, acesso a determinadas portas TCP/UDP. Essa filtragem também pode ser implementada sobre uma string da URL ou sobre endereços IP. Os servidores proxy trabalham com listas de acesso (ACL) que, quando administradas e implementadas corretamente, agregam segurança à solução.
Acerca do uso de novas tecnologias da informação e comunicação (TIC), julgue os itens que se seguem.
Um firewall é um programa de computador ou equipamento que tem como objetivo principal compatibilizar redes de computadores com arquiteturas ou protocolos diferentes, permitindo a transferência de informação entre uma rede de topologia estrela e outra rede de topologia em anel.
A utilização de um firewall como gateway para conexão com o ambiente externo de uma rede torna prescindível o uso de IDS específicos, uma vez que firewalls normalmente possuem mecanismos de detecção e bloqueio de ataques à rede.
Deve ser de conhecimento dos administradores do sistema de Segurança da Informação de uma entidade que não é suficiente montar um firewall e considerar que nunca vai ser invadido. Deve ser feito um acompanhamento do desempenho do firewall com a utilização de logs além de acompanhar com freqüência o trabalho realizado pelo IDS. Utilizandose o sistema operacional Linux como firewall podese encontrar ferramentas capazes e eficazes para efetuar esta função.
O iptables é uma destas ferramentas e, com relação a suas características, é correto afirmar que o iptables
Analise as seguintes afirmações relativas a tipos e configuração de Firewall:
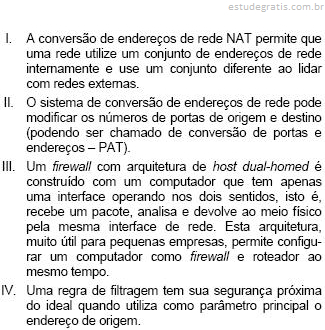
Estão corretos os itens:
Analise as seguintes afirmações relativas a um firewall:
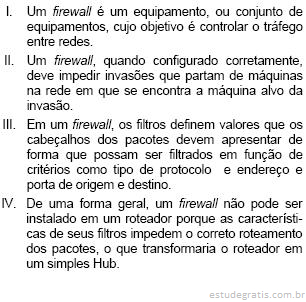
Estão corretos os itens:
Analise as seguintes afirmações relativas a aspectos que devem ser considerados quanto à política de segurança:
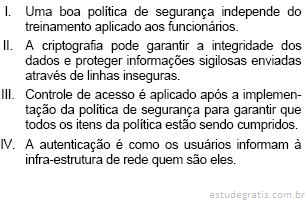
Estão corretos os itens:
Analise as seguintes afirmações relativas a protocolos da Internet e configuração de um Firewall:
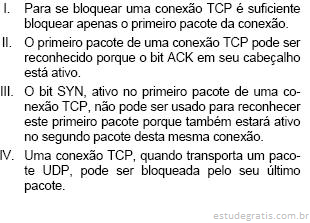
Estão corretos os itens:
Ao se configurar um firewall para proteger e permitir acesso a uma DMZ que hospeda apenas um servidor WWW deve-se liberar:
Texto I – itens de 96 a 105
Após realizar, em uma estação de trabalho, a instalação de um servidor FTP (file transfer protocol), um servidor POP3 (post office protocol 3), um servidor de e-mail SMTP (simple mail transfer protocol) e um servidor DNS (domain name system), o técnico solicitou ao administrador da rede à qual a estação estava conectada que fizesse a correta liberação dos protocolos e das portas padrão TCP (transmission control protocol) e UDP (user datagram protocol) dos respectivos serviços no firewall, para que a estação se comunicasse por meio dos serviços instalados na Internet.
Considerando a situação hipotética descrita no texto I, julgue os itens a seguir.
...Texto I – itens de 96 a 105
Após realizar, em uma estação de trabalho, a instalação de um servidor FTP (file transfer protocol), um servidor POP3 (post office protocol 3), um servidor de e-mail SMTP (simple mail transfer protocol) e um servidor DNS (domain name system), o técnico solicitou ao administrador da rede à qual a estação estava conectada que fizesse a correta liberação dos protocolos e das portas padrão TCP (transmission control protocol) e UDP (user datagram protocol) dos respectivos serviços no firewall, para que a estação se comunicasse por meio dos serviços instalados na Internet.
Considerando a situação hipotética descrita no texto I, julgue os itens a seguir.
...Num sentido amplo, qualquer dispositivo ou técnica que recusa o acesso de usuários não autorizados a um host denomina-se
Um firewall tem como principal função:
No que se refere a conceitos de segurança, julgue os itens seguintes.
Os firewalls protegem os dados armazenados em uma organização contra a ação de hackers e evitam a propagação de vírus digitais em um ambiente.
Em relação a características de firewalls, julgue os itens a seguir.
Firewalls do tipo brigdes trabalham na camada de enlace. Sua detecção é muito difícil porque funcionam de forma transparente para os usuários fim-a-fim.
Em relação a características de firewalls, julgue os itens a seguir.
Um firewall StateFull permite o controle de uma conexão TCP/IP por meio de estado interno, de forma que os pacotes não são tratados independentemente, mas sim em um contexto de uma conexão.
Acerca dos conceitos de segurança em redes, e especificamente dos seus aspectos funcionais e estruturais, julgue os itens subseqüentes.
A funcionalidade NAT (network address translation), implementada em um firewall na fronteira entre uma rede privada e a Internet, permite esconder dos usuários da Internet a forma de endereçamento e a faixa de endereços dessa rede privada.
Existem diversos tipos de equipamentos ativos de rede que são usados para construção de redes e de inter-redes. Acerca dos principais tipos de equipamentos ativos de rede, julgue os itens subseqüentes.
Um firewall é um equipamento que tem por finalidade isolar duas redes, evitando que exista tráfego entre elas.
O Dispositivo que isola a rede interna da organização da grande rede Internet, permitindo passar uns pacotes e bloqueando outros é o
A segurança da informação é uma preocupação crescente das organizações. Muitos dos incidentes de segurança que ocorrem atualmente se devem à ligação dos sistemas de informação através de redes de comunicação. Acerca das principais vulnerabilidades e proteções tipicamente encontradas em redes que interconectam sistemas de informação, julgue os itens que se seguem.
Um sistema firewall permite a realização de filtragem do tráfego que entra em uma rede, mas não possibilita o controle do tráfego que sai da rede protegida.

A figura acima apresenta uma tabela de configuração de um firewall instalado em um único computador. A tabela descreve o estado atual de permissões e bloqueios do fluxo de rede. A partir da análise dessa tabela e considerando as características de firewalls, julgue os itens seguintes.
A ação do firewall, como configurado acima, tornará o computador menos visível para outros computadores localizados na Internet.

A figura acima apresenta uma tabela de configuração de um firewall instalado em um único computador. A tabela descreve o estado atual de permissões e bloqueios do fluxo de rede. A partir da análise dessa tabela e considerando as características de firewalls, julgue os itens seguintes.
Sabendo que o protocolo IGMP é usado para inserção e remoção de inscrições em grupos de usuários, a configuração acima dificultará o uso do computador para transmissão e(ou) recepção de dados de vídeo e áudio transmitidos usando protocolos multicast, seja este tráfego da sub-rede ou da Internet.
Os sistemas IDS (Intrusion Detection System) têm-se tornado componentes cada vez mais importantes em redes de computadores de várias corporações. Com referência aos IDS e suas características, julgue os seguintes itens.
Apesar de ser uma ferramenta de segurança altamente específica, um IDS não deve ser utilizado em conjunto com um firewall, porque a quantidade de ataques que um IDS detecta é relativamente pequena em redes consideradas grandes.
Um firewall pessoal (FP) pode ser corretamente definido como um software aplicativo que verifica as conexões realizadas em um computador, tanto de entrada como de saída, de acordo com as regras definidas pelo usuário, para selecionar as que devem ser permitidas e as que devem ser bloqueadas. Acerca desse tipo de software de segurança, julgue os itens a que se seguem.
Existem vários produtos caracterizados como FP, tanto vendidos quanto gratuitos. Entretanto, recomenda-se evitar a utilização de FP gratuitos, porque, em sua maioria, contêm softwares de backdoor que permitem invasão remota do computador onde encontram-se instalados.
Um firewall pessoal (FP) pode ser corretamente definido como um software aplicativo que verifica as conexões realizadas em um computador, tanto de entrada como de saída, de acordo com as regras definidas pelo usuário, para selecionar as que devem ser permitidas e as que devem ser bloqueadas. Acerca desse tipo de software de segurança, julgue os itens a que se seguem.
Antes indicados, sobretudo para computadores e usuários conectados a redes por meio de conexões discadas, atualmente recomenda-se que os FP sejam empregados para qualquer computador ligado em uma rede, seja ela local ou discada.
Um firewall pessoal (FP) pode ser corretamente definido como um software aplicativo que verifica as conexões realizadas em um computador, tanto de entrada como de saída, de acordo com as regras definidas pelo usuário, para selecionar as que devem ser permitidas e as que devem ser bloqueadas. Acerca desse tipo de software de segurança, julgue os itens a que se seguem.
Não é necessário associar um antivírus a um FP, uma vez que o FP possui dados suficientes para detectar e anular os vírus de computador.
Um firewall pessoal (FP) pode ser corretamente definido como um software aplicativo que verifica as conexões realizadas em um computador, tanto de entrada como de saída, de acordo com as regras definidas pelo usuário, para selecionar as que devem ser permitidas e as que devem ser bloqueadas. Acerca desse tipo de software de segurança, julgue os itens a que se seguem.
O FP é a solução para todos os problemas de segurança dos usuários em rede.
Um dos conceitos fundamentais para a formação de redes ligadas à Internet com uso de endereçamento IP pertencente ao bloco privativo, conforme especificado na RFC 1918, é a técnica de tradução de endereços de rede NAT (Network Address Translation). Com referência à NAT e aos cuidados e limitações que representam o seu uso, julgue os itens seguintes.
NAT está associado a sistemas firewall por possibilitar, por definição, a criação de listas de acesso.
Diversos componentes executam serviços de segurança de rede, provendo proteção preventiva e corretiva para as redes. Acerca dos principais componentes usados na proteção de redes, julgue os itens a seguir.
Um sistema firewall é normalmente posicionado em um ponto de troca de tráfego entre duas ou mais redes com políticas de acesso diferentes, podendo atuar como elemento regulador do tráfego de uma rede a outra.
Nos "firewalls", numa configuração típica tem-se:
O firewall que, no sentido amplo, recusa o acesso não autorizado de usuários a redes de computadores, num sentido mais restrito e técnico é um
Um firewall tem como principal função:
O perímetro de segurança da técnica de defesa em profundidade é formado por componentes de segurança que funcionam de forma integrada para proteger a rede.
O componente que visa a intermediar a comunicação do nível de aplicação entre as estações da rede interna e os servidores da rede externa é o
Fábio deseja agregar segurança ao ambiente computacional de sua empresa, que disponibiliza vários serviços na Internet para seus clientes e ambientes exclusivos aos seus parceiros. Ele decidiu implementar IPsec na empresa para acrescentar mais segurança nas transmissões de dados entre empresa e clientes e entre empresa e parceiros. Sabendo que o IPsec tem a capacidade de fornecer privacidade, integridade e autenticidade das informações, Fábio conseguirá agregar muitos benefícios à segurança da empresa. Com relação a tais benefícios, analise os itens a seguir:
I. segurança forte a todo o tráfego que sair do roteador, implementando o IPsec no roteador da empresa;
II. segurança para usuários individuais;
III. firewall resistente ao bypass de todo o tráfego oriundo d...
Maria é administradora de redes de uma empresa e pretende conceder acesso a um funcionário que está realizando uma tarefa na instalação de uma empresa cliente. Para tal, Maria deverá autorizar seu acesso à rede interna da empresa e utilizará a tecnologia VPN. A VPN pode ser implementada a partir de vários equipamentos, dentre eles, o roteador, responsáveis pela criação e encerramento dos túneis VPN.
Os ativos de rede que podem criar e finalizar túneis VPN são:
João está conectando a rede interna de sua empresa à Internet e precisará adquirir equipamentos de segurança para impedir acessos indevidos aos seus servidores na rede interna, assim como garantir acesso seguro à Internet para seus usuários. Para suprir essa necessidade, João decidiu instalar um firewall entre sua rede interna e seu enlace de Internet.
Com relação ao firewall, é correto afirmar que:
Para tomar decisões de controle de acesso em um firewall os filtros de pacotes utilizam, além dos endereços IP de origem e de destino, as portas
Um recurso muito utilizado para aumentar a segurança de redes ligadas à Internet é o
Os firewalls podem filtrar em níveis diferentes de uma pilha de protocolos de rede. De acordo com cada nível de filtragem é correto afirmar que
Qual é a ferramenta de segurança mais importante empregada para controlar, através de um conjunto de regras, conexões de rede a uma organização ?
A tomada de decisões de controle de acesso em uma rede, baseada nos endereços IP de origem e de destino e nas portas UDP e TCP, é feita pelo
Qual é o termo usado para uma coleção de equipamentos e aplicativos que contribuem coletivamente na proteção do canal entre duas redes com diferentes características de segurança?
Considere as seguintes afirmações a respeito de Firewalls:
I. O Firewalls também pode ser utilizado para separar partes sensíveis de uma rede de seus usuários.
Por exemplo: proteger dados de folha de pagamento de uma área de RH.
II. Firewalls são mecanismos de controle de acesso que tornam uma rede segura, impedindo as saídas não autorizadas das redes internas.
III. Um antivírus aliado ao Firewalls é uma excelente solução para a identificação e bloqueio de muitos vírus.
IV. Os Firewalls devem ser instalados em todos os pontos onde a rede precisa conectar-se às outras redes públicas e à Internet.
A segurança de redes de computadores é um dos fatores de grande preocupação de administradores de redes. Procurando minimizar os riscos de invasão a sistemas privados em redes com componentes públicos e privados, implementa-se o dispositivo conhecido por