
361
Q120784
Constituem-se objetivos do CobiT 4.1, EXCETO:
Constituem-se objetivos do CobiT 4.1, EXCETO:
“As práticas existentes são formalizadas por meio de procedimentos padronizados, documentados e comunicados através de treinamento, porém, desvios não são detectados apesar do cumprimento dos processos ser mandatório.” Esta situação caracteriza, segundo o CobiT, que os processos de TI se encontram no nível de maturidade
A transparência dos custos, do valor e dos riscos é identificada como uma das mais importantes metas para a governança de TI. No CobiT, embora outras áreas contribuam, a transparência é primariamente atingida pela área de foco na governança de TI denominada:
O princípio básico do modelo CobiT estabelece que os
KIK são gerenciados pelos KIKI para atingir os IKIKI que
respondem aos KIVK
As lacunas I, II, III e IV são preenchidas correta e
respectivamente por:
Tendo em vista que o século XXI é considerado a era da governança corporativa, entendida como o gerenciamento dos serviços e produtos de forma dinâmica e competitiva, desde os macroprocessos, no nível estratégico, até os microprocessos, no nível operacional, necessários ao fornecimento de produtos e serviços aos clientes, julgue os itens subsequentes.
O modelo COBIT é baseado nos requisitos de negócio, que direcionam os investimentos em TI, nos recursos de TI, que são gerenciados e controlados e se utilizam dos processos de TI, os quais promovem os serviços que disponibilizam as informações necessárias para a organização, que, por sua vez, influenciam os requisitos de negócio.
Tendo em vista que o século XXI é considerado a era da governança corporativa, entendida como o gerenciamento dos serviços e produtos de forma dinâmica e competitiva, desde os macroprocessos, no nível estratégico, até os microprocessos, no nível operacional, necessários ao fornecimento de produtos e serviços aos clientes, julgue os itens subsequentes.
Entre os quatro domínios do COBIT, destacam-se o de adquirir e entregar, que provê soluções e as transfere para se tornarem serviços; e o de monitorar e suportar, que busca receber as soluções e monitorar todos os seus processos.
Organizações bem-sucedidas reconhecem os benefícios da tecnologia da informação (TI) e a utilizam para direcionar os valores das partes interessadas no negócio. Com relação a esse assunto e aos processos de governança de TI, julgue os itens seguintes.
O COBIT define as atividades de TI em um modelo de processos genéricos com quatro domínios: planejar e gerenciar; definir e implementar; entregar e suportar; e monitorar e fiscalizar.
Organizações bem-sucedidas reconhecem os benefícios da tecnologia da informação (TI) e a utilizam para direcionar os valores das partes interessadas no negócio. Com relação a esse assunto e aos processos de governança de TI, julgue os itens seguintes.
O modelo COBIT é embasado nos seguintes princípios: prover a informação de que a organização precisa para atingir os seus objetivos, identificar as necessidades de investimento e gerenciar e controlar os recursos de TI. Esses três princípios utilizam um conjunto estruturado de processos para prover os serviços que disponibilizam as informações necessárias para a organização.
Julgue os itens subsequentes, relativos a governança de tecnologia da informação (TI) e modelo COBIT 4.1.
As práticas recomendadas no COBIT focam mais a execução do que o controle dos processos de gestão de TI.
Julgue os itens subsequentes, relativos a governança de tecnologia da informação (TI) e modelo COBIT 4.1.
A implantação do COBIT como modelo de governança de TI de uma empresa ou organização propicia, como um dos seus benefícios, o cumprimento dos requisitos do COSO (Committee of Sponsoring Organizations of the Treadway Commission) para controle de ambientes de TI.
Julgue os itens subsequentes, relativos a governança de tecnologia da informação (TI) e modelo COBIT 4.1.
Na governança de TI, gerenciar mudanças, identificar soluções automatizadas e gerenciar investimentos são processos do domínio adquirir e implementar.
Julgue os itens subsequentes, referentes ao COBIT.
Caso um gestor eleve o nível de maturidade de seus processos de 2 para 3, ele estará realizando uma ação em que os processos, por seguirem um padrão de regularidade, precisam atingir um nível em que sejam monitorados e medidos.
Julgue os itens subsequentes, referentes ao COBIT.
O COBIT propicia um modelo de gestão embasado em objetivos de controle, enquanto os indicadores-chaves de meta (ou KGI) estão estritamente relacionados às medições que auxiliam a gerência a determinar quando um processo de TI está atingindo os requisitos do produto.
Julgue os itens subsequentes, referentes ao COBIT.
O domínio denominado planejamento e organização (PO) compreende os processos responsáveis pela avaliação dos riscos, pelo asseguramento da continuidade dos serviços e pelo gerenciamento das mudanças.
O Cobit (versão 4.1) possui um conjunto recomendado de objetivos de controles de aplicativos. O objetivo "Assegurar que as transações sejam exatas, completas e válidas. Validar os dados que foram inseridos e editados ou enviados de volta para correção o mais próximo possível do ponto onde foram originados" é a recomendação de
A necessidade de uma nova aplicação ou função, requer uma análise prévia à aquisição ou ao desenvolvimento, para assegurar que os requisitos de negócio sejam atendidos por meio de uma abordagem eficaz e eficiente. No Cobit 4.1, o processo que contempla a definição das necessidades, as fontes alternativas, a revisão de viabilidade econômica e tecnológica, a execução das análises de risco e de custo-benefício e a obtenção de uma decisão final por desenvolver ou comprar, é
O desenvolvimento e a imposição da arquitetura da informação são completamente sustentados por métodos e técnicas formais. A responsabilização pelo desempenho dos processos de desenvolvimento da arquitetura é imposta, e o sucesso da arquitetura de informação é medido. Na definição da arquitetura da informação(PO2) do Cobit V4.1, trata-se do nível de maturidade
Acerca dos processos PO1, PO5, PO9, PO10, AI6, DS1, DS3, DS5, DS8, DS10, ME1 do modelo COBIT 4.1, julgue os itens que se seguem.
A principal resposta produzida pelo processo AI6 refere-se à tomada de decisão entre se desenvolver internamente ou se adquirir externamente soluções de TI. A eficiência desse processo é mensurada pela razão obtida entre a quantidade de soluções desenvolvidas internamente e a quantidade de soluções adquiridas externamente.
Acerca dos processos PO1, PO5, PO9, PO10, AI6, DS1, DS3, DS5, DS8, DS10, ME1 do modelo COBIT 4.1, julgue os itens que se seguem.
A medição do atraso entre as atualizações do plano estratégico de TI e os planos táticos de TI está diretamente relacionada aos processos PO1. O percentual de despesas com TI expresso em termos de direcionadores de valor para o negócio, por sua vez, está diretamente relacionado aos processos PO5 do modelo COBIT 4.1.
Acerca dos processos PO1, PO5, PO9, PO10, AI6, DS1, DS3, DS5, DS8, DS10, ME1 do modelo COBIT 4.1, julgue os itens que se seguem.
O monitoramento e a avaliação do desempenho da área de TI referente ao processo ME1 do COBIT 4.1 alcançam seus objetivos por meio de duas atividades principais: o agrupamento e a tradução de relatórios de desempenho dos processos dos diversos domínios do COBIT em relatórios gerenciais; e a verificação de desempenho frente a metas previamente acordadas, seguida de iniciação de ações de ajuste necessárias.
Julgue os itens subsecutivos, a respeito de COBIT e PMBOK.
Adquirir e manter software aplicativo é um processo do COBIT descrito no domínio Aquisição e Implementação. Por se tratar de processo operacional, não é contemplado nos processos do PMBOK.
Julgue os itens subsecutivos, a respeito de COBIT e PMBOK.
A definição de controle é diferente no COBIT e no PMBOK. No COBIT, os resultados a serem atingidos e implementados são definidos com base nos objetivos, por meio de práticas de controle. No PMBOK, há um grupo de monitoramento de controle que mede o desempenho do projeto, do qual fazem parte, entre outros processos, o de Identificação de Riscos e o de Controle de Cronograma.
Julgue os itens subsecutivos, a respeito de COBIT e PMBOK.
Um dos objetivos do processo Criar EAP (Estrutura Analítica de Projeto) do PMBOK é subdividir as principais entregas do projeto em parte menores para melhor gerenciá-lo. Esse processo faz parte do grupo Planejamento de Projeto, que, por ter finalidade semelhante, está diretamente correlacionado ao processo ME3 – Assegurar Conformidade com Requisitos Externos do COBIT.
Julgue os itens subsecutivos, a respeito de COBIT e PMBOK.
A gestão da central de serviços e o gerenciamento de incidentes são aspectos tratados na governança de TI. Ambos são processos do COBIT, especificamente do domínio Entrega e Suporte; no PMBOK, eles integram a área de conhecimento Gerenciamento de Integração do projeto.
Julgue os itens subsecutivos, a respeito de COBIT e PMBOK.
A gerência de riscos envolve tanto a análise qualitativa do risco, que visa priorizar o risco, quanto a análise quantitativa, que visa analisar o efeito do risco. Ambas as análises são contempladas nos processos do PMBOK. O COBIT também considera a gerência de riscos, especificamente no processo Avaliar o Risco e Gerenciar o Risco do domínio Planejar e Organizar; no COBIT, a gerência de riscos é, ainda, um dos pilares fundamentais da governança de TI.
Julgue os itens de 81 a 91, a respeito de COBIT e ITIL 3.
Diferentemente do ITIL, que não prevê gerência para tratar diretamente da arquitetura da informação, no COBIT há um processo que visa estabelecer um modelo de dados de negócio, no qual se incluem esquemas de classificação de dados, com o objetivo de asseverar consistência e integridade e consistência dos dados.
Julgue os itens de 81 a 91, a respeito de COBIT e ITIL 3.
O foco do ITIL é o gerenciamento de serviços, o do COBIT, o negócio, do que se conclui que aspectos relacionados à gerência financeira e de investimentos de TI são tratados pelo COBIT, mas não pelo ITIL.
Julgue os itens de 81 a 91, a respeito de COBIT e ITIL 3.
O gerenciamento de mudanças é referenciado na Transição de Serviços do ITIL e no domínio Entrega e Suporte do COBIT.
Julgue os itens de 81 a 91, a respeito de COBIT e ITIL 3.
Comparando-se, no nível macro, os processos do COBIT e as gerências do ITIL, é correto afirmar que há maior correlação das gerências do ITIL com os processos do domínio Entrega e Suporte do COBIT que com os do domínio Planejamento e Organização.
Julgue os itens de 81 a 91, a respeito de COBIT e ITIL 3.
Um gestor de TI que deseje monitorar e avaliar os controles internos, a fim de assegurar a conformidade dos processos com as leis e os regulamentos de TI, deve pautar-se especialmente pelo COBIT, visto que, no ITIL, não são abordados gerenciamentos relacionados a avaliação e monitoração de controles internos.
Julgue os itens de 81 a 91, a respeito de COBIT e ITIL 3.
O gerente de determinada organização foi incumbido de definir nível de serviços (SLA) relacionados à tecnologia da informação (TI) nessa organização, com base no ITIL e no COBIT. Nessa situação, por se tratar de serviço, deve o gerente utilizar o ITIL como única referência, visto que o COBIT não trata de SLA, abordando níveis de serviço apenas da perspectiva de auditoria e alinhamento desses níveis à estratégia do negócio.
Julgue os itens de 81 a 91, a respeito de COBIT e ITIL 3.
O gerenciamento de problemas é descrito, no ITIL, na Operação de Serviços, inexistindo processo similar a esse no COBIT.
Julgue os itens de 81 a 91, a respeito de COBIT e ITIL 3.
A continuidade e a disponibilidade dos serviços são processos do domínio Entrega e Suporte no COBIT e da gerência Desenho de Serviços no ITIL.
Julgue os itens de 81 a 91, a respeito de COBIT e ITIL 3.
No COBIT, há processos que lidam com a avaliação e o gerenciamento de riscos, inseridos no domínio Planejamento e Organização, ao passo que, no ITIL, não há processos referentes a tais aspectos.
Julgue os itens de 81 a 91, a respeito de COBIT e ITIL 3.
No COBIT, há um processo cuja finalidade é realizar a comunicação de objetivos e direcionamentos gerenciais. No ITIL, também há gerenciamento de comunicação, especificamente na Transição de Serviços.
Acerca dos domínios do COBIT, julgue os itens seguintes.
Para o gerenciamento do processo denominado Definir um Plano Estratégico de TI, estabelecem-se os seguintes objetivos: a otimização do uso da informação, a garantia de integração total de aplicações nos processos de negócios, a resposta aos requisitos de negócio em alinhamento com a estratégia corporativa e a criação de agilidade em TI.
Acerca dos domínios do COBIT, julgue os itens seguintes.
Entre os objetivos do processo denominado Monitorar e Avaliar os Controles Internos, incluem-se a monitoração, a comparação e o aprimoramento continuado do ambiente e da estrutura de controles de TI, a fim de que sejam atingidos os objetivos organizacionais.
Acerca dos domínios do COBIT, julgue os itens seguintes.
Para o gerenciamento do processo denominado Identificar Soluções Automatizadas, determina-se uma métrica capaz de auferir o percentual de usuários satisfeitos com as funcionalidades entregues.

Tendo o texto acima como referência inicial, julgue os itens a seguir, relativos ao COBIT 4.1.
O COBIT é definido como um modelo, em vez de uma ferramenta de suporte, visto que, a partir dessa visão, os gerentes podem suprir deficiências referentes a requisitos de controle, questões técnicas e riscos de negócios.

Tendo o texto acima como referência inicial, julgue os itens a seguir, relativos ao COBIT 4.1.
No COBIT, a mensuração de desempenho é essencial para a governança de TI.

Tendo o texto acima como referência inicial, julgue os itens a seguir, relativos ao COBIT 4.1.
No COBIT, as atividades de TI são definidas segundo um modelo de processos genéricos com quatro domínios: planejar e organizar, adquirir e implementar, entregar e suportar, e monitorar e avaliar.

Tendo o texto acima como referência inicial, julgue os itens a seguir, relativos ao COBIT 4.1.
A disponibilidade refere-se à entrega da informação por meio do melhor ou mais produtivo e econômico uso dos recursos.
Analise os seguintes processos de TI, conforme seus objetivos.
I - Gerenciar as operações - Busca manter a integridade dos dados e assegurar que a infraestrutura de TI possa resistir e se recuperar de erros e falhas, atingindo os níveis de serviço operacionais para o processamento programado de dados, proteção das saídas de dados críticos, monitoramento e manutenção da infraestrutura.
II - Gerenciar o ambiente físico - Busca proteger os ativos de TI e os dados do negócio e minimizar o risco de interrupção nos negócios, provendo e mantendo um ambiente físico adequado que proteja os recursos de TI contra acesso indevido, danos ou roubo.
III - Gerenciar os dados - Busca otimizar o uso da informação e garanti...
Com base no COBIT, uma empresa de desenvolvimento criou um conjunto de sistemas integrados, de acordo com o levantamento das necessidades das áreas de negócios de uma determinada Instituição. Acompanhando esse trabalho, o gerente de projetos dessa instituição identificou exclusões de passos nos domínios de aquisição e implementação e de entrega e suporte. Esse fato provocou uma reunião do grupo de trabalho envolvido no projeto, que determinou os seguintes objetivos principais:
• Assegurar a satisfação dos usuários finais com as ofertas e níveis de serviço.
• Assegurar o uso apropriado e a performance de aplicativos e tecnologia.
• Reduzir os defeitos e retrabalhos na entrega de serviços e soluções.
...O COBIT suporta a governança de TI provendo uma metodologia para assegurar que a área de TI esteja alinhada com os negócios, habilite o negócio e maximize os benefícios, use os recursos de TI com responsabilidade e os riscos de TI apropriadamente. Entre os quatro tipos de recursos de TI definidos no modelo COBIT NÃO se encontra o recurso
O COBIT define as atividades de TI em um modelo de processos genéricos com quatro domínios. Esses domínios mapeiam as tradicionais áreas de responsabilidade de TI de planejamento, construção, processamento e monitoramento. Os domínios do COBIT são:
A empresa KPT utiliza o COBIT 4.0 como modelo de melhoras práticas para Governança de TI. Seus processos prioritários, em conformidade com esse modelo adotado, estão no nível de maturidade 3. Isso significa que seus processos
A respeito de Governança de TI, analise as afirmações abaixo.
I - Segundo o COBIT, os Recursos de TI são gerenciados por Processos de TI para atingir Requisitos de TI.
II - O uso sistemático do COBIT como modelo de gestão acarreta benefícios para a organização, como a visão clara dos processos de TI e de seus pontos de vulnerabilidade.
III - No COBIT, integridade, confidencialidade e conformidade são requisitos de negócio.
É correto o que se afirma em
Com respeito ao Cobit 4.1, no detalhamento de ME3 − Assegurar a Conformidade com Requisitos Externos, a definição: Revisar e ajustar políticas, padrões, procedimentos e metodologias de TI para assegurar que os requisitos legais, regulatórios e contratuais sejam atendidos e comunicados é objetivo de
NÃO se trata de um processo de TI pertencente ao domínio Adquirir e Implementar do COBIT:
O processo Gerenciar os Recursos Humanos de TI (PO7) pertence ao domínio CobiT (ref V4.1)
Considerando o CobiT 4.1 na identificação e alocação de custos (DS6), o gerenciamento do processo de identificar e alocar custos que satisfaçam ao requisito do negócio para a TI de prover transparência e entendimento dos custos de TI e melhoria da relação custo-benefício através do uso bem informado dos serviços de TI é
I. Repetível, porém Intuitivo quando há uma consciência geral da necessidade de identificar e alocar custos.
II. Processo Definido quando existe um modelo de custo de serviços de informação definido e documentado.
III. Gerenciado e Mensurável quando os custos dos serviços prestados são identificados, coletados, consolidados e relatados aos gestores, usuários e proprietários de processos. ...
No aprimoramento da gestão de uma organização, o Cobit 4 (Control Objectives for Information and Related Technology, versão 4) pode servir como modelo de controle interno na governança de tecnologia da informação (TI). Acerca desse modelo, julgue os seguintes itens.
O Cobit provê métricas e modelos de maturidade para a medição da eficácia da ligação dos processos de negócios aos processos de TI e, com isso, contribui para a governança de TI.
No aprimoramento da gestão de uma organização, o Cobit 4 (Control Objectives for Information and Related Technology, versão 4) pode servir como modelo de controle interno na governança de tecnologia da informação (TI). Acerca desse modelo, julgue os seguintes itens.
Para se avaliar se a força de trabalho está habilitada a utilizar os sistemas de TI de maneira segura, deve-se empregar o domínio Monitorar e Avaliar, do Cobit, que trata mais diretamente dessa questão.
Acerca dos processos Control Objectives for Information and Related Technology (COBIT), analise as proposições a seguir.
1) Em sua primeira versão de 1996, o COBIT apresentou um conjunto de objetivos de controle para as aplicações de negócio, normas e guias associadas à gestão.
2) O COBIT é um guia dirigido para a gestão de TI, desenvolvido pelo ISACA (Information Systems Audit and Control Foundation) e mantido pelo ITGI (Information Technology Governance Institute ) desde a sua terceira versão, editada em 2000.
3) O COBIT provê melhores práticas, que representam o consenso de especialistas, através de um framework estruturado em quatro domínios: (1) Planejamento e Organização; (2) Aquisição e Implementaç...

O Modelo Conceitual de Implementação da Governança em TI utilizando o COBIT 4.0 é composto pelas etapas:
I. Construir Estratégias de TI.
II. Implantar BSC de TI.
III. Mapear o Estado Corrente.
IV. Identificar o Estado Futuro Desejado.
V. Identificar e Priorizar Ações Corretivas.
VI. Acompanhar a Implantação das Ações.
Embora seja composto de seis etapas, o método reinicia seu ciclo de vida envolvendo APENAS as etapas:
Com relação ao COBIT, julgue os próximos itens.
O controle sobre processos de TI “gerir mudanças” é parte do domínio COBIT aquisição e implementação.
Com relação ao COBIT, julgue os próximos itens.
O desenvolvimento e a manutenção dos procedimentos, instalação e certificação de software e gerenciamento de mudanças são processos do domínio aquisição e a implementação.
Com relação ao COBIT, julgue os próximos itens.
A declaração de controle “avaliar riscos” é prevista no domínio planejamento e organização e visa, entre outros, apoiar decisões gerenciais, reduzir a complexidade e identificar fatores de decisão importantes.
Com relação ao COBIT, julgue os próximos itens.
É adequado utilizar-se o COBIT para gerenciar configuração de ativos de rede, promover benchmarking e auditar os riscos operacionais de TI.
Com relação ao COBIT, julgue os próximos itens.
No COBIT 4.0, elevar o nível de maturidade de seus processos prioritários de 2 para 3 significa que seus processos são monitorados e medidos e que se deseja atingir um nível em que esses sejam documentados e comunicados.
Quanto aos conceitos de ITIL, governança e BSC (balanced scorecard), julgue os itens seguintes.
O COBIT é um guia para a gestão de tecnologia da informação que inclui recursos tais como sumário executivo, framework, controle de objetivos, mapas de auditoria, conjunto de ferramentas de implementação e guia com técnicas de gerenciamento.
Com relação ao COBIT 4, julgue os itens seguintes.
Questões gerenciais relacionadas a integridade, disponibilidade e confidencialidade estão mais bem relacionadas ao domínio monitoramento e avaliação que ao domínio entrega e suporte.
Com relação ao COBIT 4, julgue os itens seguintes.
O processo assegurar conformidade com requisitos externos pertence ao domínio planejamento e organização.
Com relação ao COBIT 4, julgue os itens seguintes.
Os processos de TI devem estar alinhados com as metas de negócio da organização e, portanto, devem ser decompostos em atividades-chave, implementados por meio de objetivos de controles e controlados pelas práticas de controle.
Com relação ao COBIT 4, julgue os itens seguintes.
O processo de comunicar, documentar e padronizar objetivos e direcionamentos, de acordo com o COBIT, quando aplicado em toda a organização, denota que a mesma encontra-se no nível 4 (gerenciado).
Com relação ao COBIT 4, julgue os itens seguintes.
O entendimento de regras e responsabilidades é importante para o acompanhamento dos objetivos de controle. Para cada domínio, o COBIT indica, em uma matriz RACI, o responsável, o aprovador, quem deve ser consultado e quem deve ser informado.
Com relação ao COBIT 4, julgue os itens seguintes.
O domínio entrega e suporte abrange a entrega, o desenvolvimento e(ou) as aquisições de soluções de TI, bem como o suporte para executar a estratégia de TI estabelecida no SLA.
Com relação ao COBIT 4, julgue os itens seguintes.
Integridade, disponibilidade e confiabilidade são critérios necessários à informação, que é um recurso de TI usado pela organização.
Com relação ao COBIT 4, julgue os itens seguintes.
O COBIT tem foco nos negócios, é orientado a processos e embasado em controles definidos a partir da operação de cada processo de TI. As informações de controle são utilizadas na verificação de objetivos preestabelecidos e na melhoria dos processos.
Com relação ao COBIT 4, julgue os itens seguintes.
COBIT consiste em um framework interno de controle para TI que oferece um modelo genérico de processos e que representa todos os processos normalmente encontrados nas funções de TI.
Os níveis dos modelos de maturidade do COBIT são:
Acerca do modelo COBIT 4.1, julgue os itens a seguir.
No COBIT, um dos processos do domínio Monitorar e Avaliar é Educar e Treinar os Usuários.
Acerca do modelo COBIT 4.1, julgue os itens a seguir.
No modelo COBIT, o conceito de eficiência está relacionado à informação relevante e pertinente para o processo de negócio, bem como ao fato de a informação ser entregue em tempo, de maneira correta, consistente e utilizável.
Acerca do modelo COBIT 4.1, julgue os itens a seguir.
O processo Prover Governança de TI poderá ser alcançado por meio do estabecimento de uma estrutura de governança de TI integrada à governança corporativa e pela auditoria independente do status da governança de TI.
No que se refere a governança de tecnologia da informação (TI), COBIT, ITIL e PMBOK, julgue os itens de 83 a 90.
O COBIT, ferramenta de gestão orientada a negócios, apresenta indicadores de objetivo que definem a forma do progresso das ações necessárias para se atingirem os objetivos estratégicos da organização, que podem ser expressos sob a forma de disponibilidade de informação para dar apoio ao negócio; riscos da falta de informação e confiabilidade das informações; eficiência de custos, entre outras.
No que se refere a governança de tecnologia da informação (TI), COBIT, ITIL e PMBOK, julgue os itens de 83 a 90.
A governança de TI contrapõe-se à ideia de que a área de TI da organização é uma caixa preta. Para tanto, ela orienta a gestão por meio de áreas de domínios relevantes, que podem contribuir na tomada de decisão com transparência quanto a recursos, prazos e prioridades, visando ao alinhamento das estratégias de TI com as estratégias de negócio. As áreas de domínio podem incluir princípios, arquiteturas e infraestrutura de TI, além de aplicações de negócios e estratégias de investimentos e operações.
No que se refere a governança de tecnologia da informação (TI), COBIT, ITIL e PMBOK, julgue os itens de 83 a 90.
O grau de governança de uma organização pode ser avaliado, entre outras formas, por meio de níveis de maturidade dos processos de TI. O COBIT 4.1 sugere seis níveis, sendo o nível 3 caracterizado pela existência de métricas de desempenho das atividades pertinentes para monitorar e avaliar o processo em seus mínimos detalhes.
Julgue os itens a seguir, com base na comparação dos conceitos de maturidade propostos pelo COBIT, versão 4.1, e com o CMMI, versão 1.2.
Diferentemente da representação por estágios do modelo CMMI, no COBIT é possível avançar do nível de maturidade 3 para o nível de maturidade 4 sem ter cumprido todas as condições do nível 3.
A partir do que prevê o COBIT (control objectives for information and related technology), versão 4.1, julgue os itens a seguir a respeito da governança de TI.
Entre os benefícios de implementar o COBIT como um modelo de governança de TI está o cumprimento dos requisitos do COSO (Committe of Sponsoring Organisations of the Treadway Commission’s Internal Control – Integrated Framework) para controle do ambiente de TI.
A partir do que prevê o COBIT (control objectives for information and related technology), versão 4.1, julgue os itens a seguir a respeito da governança de TI.
Os processos de tecnologia da informação usam recursos de TI para prover os serviços que disponibilizam as informações organizacionais que respondem aos requisitos do negócio.
A partir do que prevê o COBIT (control objectives for information and related technology), versão 4.1, julgue os itens a seguir a respeito da governança de TI.
Todos os 34 processos do COBIT têm objetivos de controle definidos, que formam a base de um processo apropriadamente gerenciado e controlado.
A partir do que prevê o COBIT (control objectives for information and related technology), versão 4.1, julgue os itens a seguir a respeito da governança de TI.
A contemplação dos aspectos de confidencialidade, integridade e disponibilidade para garantir a segurança da informação cabe ao domínio Entregar e Suportar.
A partir do que prevê o COBIT (control objectives for information and related technology), versão 4.1, julgue os itens a seguir a respeito da governança de TI.
Um dos recursos de TI é a infraestrutura, em que estão incluídos os sistemas automatizados para usuários que processam as informações.
A partir do que prevê o COBIT (control objectives for information and related technology), versão 4.1, julgue os itens a seguir a respeito da governança de TI.
Disponibilidade é o critério de informação que se relaciona com a entrega da informação apropriada para que os executivos administrem a entidade e exerçam suas responsabilidades fiduciárias e de governança.
Acerca de domínios, processos e objetivos de controle do modelo COBIT 4.1, julgue os itens subsequentes.
No modelo em apreço, o domínio Planejamento e Organização envolve identificação, desenvolvimento e(ou) aquisição de soluções para a execução de sistemas de TI específicos, assim como a sua implementação e integração junto a processos de negócio.
Acerca de domínios, processos e objetivos de controle do modelo COBIT 4.1, julgue os itens subsequentes.
No COBIT, um dos processos do domínio Entrega e Suporte é o de assegurar conformidade com requisitos externos.
Acerca de domínios, processos e objetivos de controle do modelo COBIT 4.1, julgue os itens subsequentes.
No mencionado modelo, é possível haver controles específicos vinculados a aplicações e integrados aos processos de negócio, que os suportam por meio de procedimentos relacionados, por exemplo, às interfaces do sistema.
Acerca de domínios, processos e objetivos de controle do modelo COBIT 4.1, julgue os itens subsequentes.
Alguns requisitos de controle genéricos são aplicáveis a todos os processos do COBIT, tais como a definição e a divulgação de políticas, os procedimentos e planos relativos ao processo, e o desempenho do processo medido em relação às respectivas metas.
Com relação ao modelo COBIT 4.1, julgue os itens a seguir.
A estrutura do COBIT foi idealizada para controlar, nas organizações, os recursos de TI e os recursos humanos envolvidos nesse processo.
Com relação ao modelo COBIT 4.1, julgue os itens a seguir.
No modelo COBIT, o conceito de agregação de valor diz respeito à proposição de valor no tempo e garante que a TI entregue os benefícios prometidos com a otimização de custos.
Com relação ao modelo COBIT 4.1, julgue os itens a seguir.
O emprego sistemático do COBIT como modelo de gestão da organização pode gerar, entre outros benefícios, a redução dos riscos a que está exposta a organização e a melhoria de sua imagem perante os clientes.

Julgue os itens seguintes, que versam acerca das diretrizes de TI apresentadas para a organização, conforme descrito no texto.
O desenvolvimento técnico dos usuários se dará por meio de capacitação e certificação de servidores efetivos, no período 2011-2013. Esse processo permitirá ganho de maturidade no que se refere ao objetivo de controle COBIT DS7 – Educar e treinar usuários.

Julgue os itens seguintes, que versam acerca das diretrizes de TI apresentadas para a organização, conforme descrito no texto.
O modelo de birô de serviços a ser adotado pela organização é definido no framework ITIL, mas pode ser avaliado por meio da definição de objetivos de controle COBIT apropriadamente escolhidos.
No Cobit 4.1, Assegurar a Segurança dos Serviços, Prover a Governança de TI e Gerenciar Mudanças pertencem, respectivamente, aos domínios
O processo do COBIT “Assistir e Aconselhar Clientes” tem sua correspondência no processo do ITIL, denominado
Quanto aos conceitos relacionados a COBIT 4.1 e ITIL 3, assinale a opção correta.
No que se refere ao COBIT 4.1, assinale a opção correta.
O COBIT 4.1 é formado por vários componentes interrelacionados. Nessa inter-relação, os processos de TI são decompostos em atividades chave executadas por
De acordo com o COBIT 4.1, os pilares que sustentam o núcleo da governança de tecnologia da informação (TI) podem ser representados por cinco áreas. Essas áreas incluem
Com relação a conceitos, estrutura e orientações do COBIT (Control Objectives for Information and Related Technology), assinale a opção correta.
Com relação à governança de tecnologia da informação (TI) e a fundamentos de COBIT, julgue os seguintes itens.
Por ser uma etapa específica do gerenciamento de operações, o gerenciamento de mudanças não é previsto pelos domínios do COBIT.
Com relação à governança de tecnologia da informação (TI) e a fundamentos de COBIT, julgue os seguintes itens.
Gerenciar o desempenho e a capacidade do ambiente de TI é função do domínio de aquisição e implementação do COBIT.
Com relação à governança de tecnologia da informação (TI) e a fundamentos de COBIT, julgue os seguintes itens.
O COBIT é orientado ao negócio e fornece informações detalhadas para gerenciar processos embasados em objetivos de negócios.
Com relação à governança de tecnologia da informação (TI) e a fundamentos de COBIT, julgue os seguintes itens.
No domínio de planejamento e organização do COBIT, são desenvolvidos e mantidos procedimentos da infraestrutura tecnológica, além de definido o plano estratégico de TI.
Com relação à governança de tecnologia da informação (TI) e a fundamentos de COBIT, julgue os seguintes itens.
A governança de TI preocupa-se com processos de análise de riscos e de tomada de decisão, permitindo a criação de processos estruturados para gerenciar e controlar iniciativas de TI nas empresas.
A respeito do COBIT, julgue os itens seguintes.
O domínio aquisição e implementação envolve a identificação, desenvolvimento e(ou) aquisição de soluções de TI para executar a estratégia de TI estabelecida, assim como a sua implementação e integração junto aos processos de negócio. Mudanças e manutenções em sistemas existentes também estão cobertas por esse domínio, para garantir a continuidade dos respectivos ciclos de vida.
A respeito do COBIT, julgue os itens seguintes.
São objetivos do COBIT: estabelecer relacionamentos com os requisitos do negócio e organizar os processos de gerenciamento de serviços em uma estrutura de ciclo de vida de serviço.
Com base nos conceitos apresentados pelo COBIT (Control Objectives for Information and related Technology), versão 4.1, julgue os itens a seguir.
Para o COBIT 4.1, os procedimentos manuais que processam a informação não fazem parte dos recursos da TI identificados como Aplicações.
Com base nos conceitos apresentados pelo COBIT (Control Objectives for Information and related Technology), versão 4.1, julgue os itens a seguir.
As atividades da TI são definidas pelo COBIT 4.1 em domínios correlacionados que guardam uma equivalência com o ciclo de melhoria da qualidade proposto por Deming (planejar, fazer, verificar e agir ou, em inglês, plan, do, check, act – PDCA.
Com base nos conceitos apresentados pelo COBIT (Control Objectives for Information and related Technology), versão 4.1, julgue os itens a seguir.
Uma das características desejáveis para a informação é a Eficiência, que consiste em utilizar os recursos de forma ótima para fornecer a informação de forma mais produtiva e econômica.
Com base nos conceitos apresentados pelo COBIT (Control Objectives for Information and related Technology), versão 4.1, julgue os itens a seguir.
Uma ação eficiente decidida e prestada por iniciativa de técnicos de suporte, preocupados em oferecer, com a maior qualidade possível, apoio aos usuários da tecnologia da informação (TI), e a busca de soluções de problemas de forma cada vez mais rápida, é uma aplicação do conceito de governança em TI.
Com referência ao ITIL, versão 3, e ao COBIT, julgue os itens que se seguem.
A definição do plano estratégico de TI e a definição da arquitetura da informação são funções do domínio planejamento e organização do COBIT.
Com referência ao ITIL, versão 3, e ao COBIT, julgue os itens que se seguem.
O COBIT é dividido em três domínios: planejamento e organização; aquisição e implementação; entrega e suporte.
Com referência ao ITIL, versão 3, e ao COBIT, julgue os itens que se seguem.
A governança de TI é caracterizada por ter e manter uma estrutura de relações e processos que dirige e controla uma organização, envolvendo mecanismos de tecnologia da informação, de tal forma que propicie à organização atingir seu objetivo estratégico e adicionar valor ao negócio. O COBIT é um framework utilizado para organizar e gerenciar a visão de TI voltada para o negócio.
O processo Gerenciamento de Configurações está definido no COBIT dentro do domínio
Os objetivos de controle detalhados do COBIT estão diretamente associados
O domínio Entrega e Suporte do COBIT contém, entre outros, o processo de TI denominado
O COBIT apoia o alcance da governança de TI por meio de um framework que garante que a TI esteja alinhada ao negócio. Considerando o COBIT e a governança de TI, julgue os próximos itens.
A medição do turnover do pessoal de TI bem como a percentagem de pessoas de TI certificadas conforme as necessidades do negócio constituem métricas que apoiam diretamente o alcance de objetivos de controle sobre processos de TI pertencentes ao domínio de aquisição e entrega.
O COBIT apoia o alcance da governança de TI por meio de um framework que garante que a TI esteja alinhada ao negócio. Considerando o COBIT e a governança de TI, julgue os próximos itens.
Constituem métricas que apoiam diretamente o alcance do objetivo de controle sobre processos de TI: o percentual de papéis da organização de TI com posição e responsabilidades documentadas; e a quantidade de unidades organizacionais não apoiadas pela organização de TI, mas que deveriam sê-lo, conforme apresenta a estratégia organizacional. Tal objetivo de controle pertence ao domínio de planejamento e organização do COBIT.
O COBIT apoia o alcance da governança de TI por meio de um framework que garante que a TI esteja alinhada ao negócio. Considerando o COBIT e a governança de TI, julgue os próximos itens.
O gerenciamento de recursos trata do gerenciamento apropriado de recursos críticos de TI, os quais são processos, pessoas, aplicações, infraestrutura e informação.
São, conceitualmente, objetivos de alto nível dos domínios COBIT de entrega e suporte e de aquisição e implementação, respectivamente,
Seu escopo abrange o uso de informação e tecnologia e como isso pode ser usado para que a empresa atinja seus objetivos de negócios e metas. No COBIT, tal escopo pertence, conceitualmente, ao domínio de
Uma das áreas de processo do domínio DS (Entrega e Suporte), no modelo COBIT, é
Uma das áreas de processo do domínio PO (Planejamento e Organização), no modelo COBIT, é
A correta correspondência entre uma dimensão do modelo COBIT (cubo) e um de seus elementos dimensionais, respectivamente, é
O COBIT pode ser entendido como um guia para gestão e controle da TI. A esse respeito, julgue os itens que se seguem.
O COBIT utiliza indicadores para medir desempenho e evolução, além de utilizar um modelo de maturidade.
O COBIT pode ser entendido como um guia para gestão e controle da TI. A esse respeito, julgue os itens que se seguem.
O uso do COBIT é pré-requisito em questões relacionadas ao fluxo de processos porque detalha a fundo aspectos de segurança de TI.
O COBIT pode ser entendido como um guia para gestão e controle da TI. A esse respeito, julgue os itens que se seguem.
O COBIT utiliza um framework próprio, que orienta o como fazer e quais são as melhores práticas para gerenciar os serviços e a infraestrutura de TI.
O COBIT pode ser entendido como um guia para gestão e controle da TI. A esse respeito, julgue os itens que se seguem.
O COBIT prevê um conjunto de estruturas e processos no sentido de garantir que a TI suporte e maximize os objetivos e as estratégias de negócio da organização.
Possui uma série de processos como, por exemplo, identificação de soluções automatizadas a serem aplicadas ou reutilizadas na empresa, desenvolvimento e mapeamento de procedimentos no sistema e instalação e gerência de mudanças. O COBIT trata desses processos no domínio intitulado
Trata-se de um framework cada vez mais aceito como padrão para avaliação de controles do ciclo completo de TI:
No COBIT, ele cobre a utilização de informação e tecnologia e como isso pode ser usado para que a empresa atinja seus objetivos e metas. Nele, também, é evidenciada a forma organizacional e a infra-estrutura de TI que devem ser consideradas para que se atinja resultados ótimos e para que se gere benefícios do seu uso. Trata-se do domínio
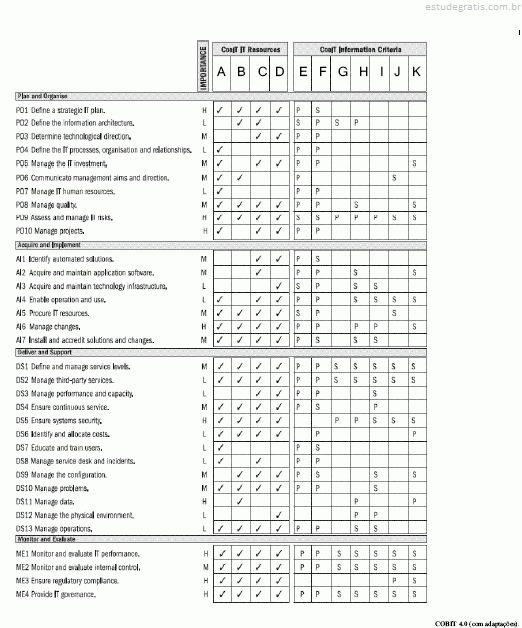
A figura acima apresenta um relacionamento entre os processos, recursos de TI e critérios de informação do modelo COBIT. Os tipos de recursos e critérios específicos foram substituídos pelas letras de A a K. Considerando essa figura, assinale a opção correta, a respeito dos conceitos do modelo COBIT.
Segundo o COBIT, a meta de negócio Retorno de Investimento está associada ao cumprimento da meta de TI de
Um processo de TI do domínio P&O do COBIT que NÃO está relacionado à meta de TI de responder às necessidades empresariais em alinhamento com a estratégia empresarial é o
Segundo o COBIT, garantir que os serviços estarão disponíveis, conforme necessário, e que o atendimento às necessidades empresariais estará alinhado com a estratégia de negócio são as metas de TI estabelecidas para o processo denominado
As diretrizes gerenciais do COBIT para indicar onde um processo se encontra e onde se deseja chegar estabelecem o uso da ferramenta denominada
NÃO é um domínio de governança no framework do COBIT:
O princípio básico de governança incorporado no COBIT que objetiva a perenidade da área de TI e da organização é o princípio de

Tendo como referência a figura acima, julgue os itens de 79 a 85.
O domínio de monitoramento e avaliação do modelo COBIT 4.1 é, entre os demais domínios do modelo, o que mais se aproxima do estabelecimento de um sistema de controle interno, não havendo similaridade de propósito entre os processos do domínio de monitoramento e os descritos no elemento indicado por E no modelo da figura.
De acordo com os conceitos do COBIT, julgue os itens a seguir.
Para o COBIT, o gerenciamento de riscos é uma das cinco áreas que representam os pilares sustentadores do núcleo da governança de TI. Essa área tem como foco acompanhar e monitorar a implementação da estratégia, do andamento dos projetos e da entrega dos serviços.
De acordo com os conceitos do COBIT, julgue os itens a seguir.
Para cada processo de TI, o COBIT estabelece um modelo de maturidade com base em níveis, por meio dos quais é mapeada a situação atual da organização e, também, são monitoradas as melhorias dos processos em direção à estratégia da organização.
De acordo com os conceitos do COBIT, julgue os itens a seguir.
Questões relacionadas à otimização dos custos de TI são abordadas, no COBIT, no domínio aquisição e implementação.
De acordo com os conceitos do COBIT, julgue os itens a seguir.
O COBIT 4.1 define as atividades de tecnologia da informação (TI) em um modelo genérico de processos que estão distribuídos em quatro domínios. O domínio planejamento e organização identifica as formas por meio das quais a TI pode contribuir para o atendimento dos objetivos do negócio com mais excelência.
De acordo com os conceitos do COBIT, julgue os itens a seguir.
No COBIT, são descritos cada um dos 34 processos de TI identificados e é estabelecido um conjunto de objetivos de controle comum a todos eles.
A estrutura dos objetos de controle do COBIT pode ser representada em três dimensões:
No COBIT, o requisito de Segurança é estabelecido pelos critérios de informação Integridade,
Entre suas orientações, destaca-se a adequação das equipes com os processos de mudança, a garantia de que as etapas de mudança sejam registradas e que os recursos sejam alocados corretamente. Para isso devem estar claras as responsabilidades, papéis e níveis de aprovação. Também deve haver registros íntegros das mudanças em sistemas, aplicações e infra-estrutura, avaliação das interdependências entre processos e controle do início e fim de cada etapa. São afirmativas pertinentes ao
Com relação a gerenciamento de projetos, PMBOK e COBIT, julgue os itens a seguir.
Os objetivos de controle do processo DS10 gerenciamento de problemas do COBIT estão mais bem relacionados ao gerenciamento de escopo do projeto do PMBOK que ao gerenciamento de integração do projeto.
Com relação a gerenciamento de projetos, PMBOK e COBIT, julgue os itens a seguir.
No COBIT, o processo PO10 manage projects prevê, como objetivo de controle, a definição do escopo do projeto. Este, por sua vez, se relaciona com os objetivos do gerenciamento do escopo do projeto do guia PMBOK, que também inclui a criação da estrutura analítica do projeto.
A respeito de governança de tecnologia da informação (TI) e COBIT, julgue os itens de 96 a 101.
O processo DS5 garantir a segurança dos sistemas, que pertence ao domínio de entrega e suporte, visa criar e manter regras de segurança de TI, incluindo políticas, normas e procedimentos. Pode ser avaliado pelo número de processos críticos de negócios não cobertos por um plano de disponibilidade.
A respeito de governança de tecnologia da informação (TI) e COBIT, julgue os itens de 96 a 101.
Monitorar e avaliar o desempenho de TI — um processo do domínio monitoração e avaliação — inclui a definição dos indicadores relevantes, comunicação sistemática e pontual de desempenho e alertas sobre desvio.
A respeito de governança de tecnologia da informação (TI) e COBIT, julgue os itens de 96 a 101.
No processo PO9 avaliação e gerenciamento de risco, uma das métricas utilizadas é o percentual de eventos críticos de TI que tenham sido avaliados.
A respeito de governança de tecnologia da informação (TI) e COBIT, julgue os itens de 96 a 101.
O percentual de incidentes reabertos é uma das métricas usadas no processo de definição de um plano estratégico de TI.
A respeito de governança de tecnologia da informação (TI) e COBIT, julgue os itens de 96 a 101.
A governança de TI, de responsabilidade dos altos dirigentes da organização, consiste nas estruturas organizacionais e nos processos que garantem que a tecnologia da informação da empresa sustente e estenda as estratégias e os objetivos da organização.
A respeito de governança de tecnologia da informação (TI) e COBIT, julgue os itens de 96 a 101.
Entre outras contribuições para as atividades de TI, o COBIT estabelece relacionamentos com os requisitos do negócio e organiza as atividades de TI em um modelo de processos genéricos, com foco mais acentuado no controle que na execução dos processos.
Com relação aos frameworks que auxiliam a melhorar a governança de TI, julgue os próximos itens.
A utilização do COBIT está direcionada para controles, mensurações e avaliações dos processos estratégicos das unidades de negócios de uma corporação.
Com relação aos frameworks que auxiliam a melhorar a governança de TI, julgue os próximos itens.
Objetivos de controle do COBIT são os requisitos mínimos para o controle efetivo de cada processo de TI de modo que cada processo de TI do COBIT tem um objetivo de controle de alto nível e uma série de objetivos de controle detalhados, além dos quais existem no COBIT, para cada processo, requisitos genéricos (ou gerais) de controle.
Com relação aos frameworks que auxiliam a melhorar a governança de TI, julgue os próximos itens.
Entre as características do COBIT estão as seguintes: possuir foco no negócio; basear-se em controles; ser dirigido por métricas; ser orientado a processos.
Com relação aos frameworks que auxiliam a melhorar a governança de TI, julgue os próximos itens.
Governança em TI é responsabilidade dos executivos e diretores da organização; consiste em liderança, estruturas organizacionais e processos que garantam que a TI da organização vá sustentar e estender as estratégias e objetivos da organização; e integra e institucionaliza boas práticas para garantir que a TI vá sustentar os objetivos de negócio.
Com relação aos frameworks que auxiliam a melhorar a governança de TI, julgue os próximos itens.
Para que a gerência possa atingir seus objetivos de negócio, a versão 4.1 do COBIT propõe que sejam adotados os conceitos de critical success factors, key goal indicators, key perfomance indicators e modelo de maturidade.
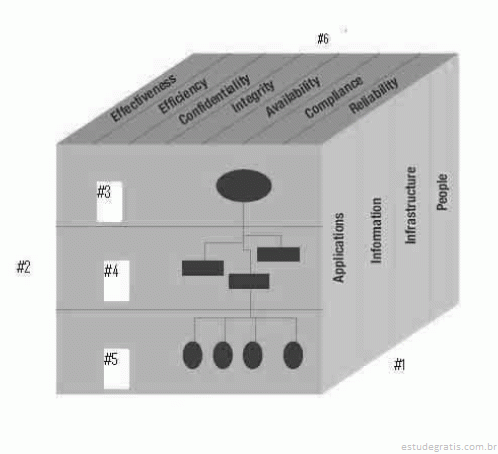
Com base nessa figura e nos conceitos de COBIT, julgue os seguintes itens.
Pode-se afirmar que #3, #4 e #5 correspondem a domínios, processos e atividades, respectivamente.
Com relação ao modelo CobiT, julgue os itens que se seguem.
O processo gerenciar projetos (manage projects) visa definir e documentar a natureza e o escopo do projeto. O processo gerenciar modificações (manage changes) visa avaliar as solicitações de modificações para determinar o impacto no sistema. O processo gerenciar dados (manage data) visa definir e implementar procedimentos de backup e recuperação de dados.
Com relação ao modelo CobiT, julgue os itens que se seguem.
No domínio monitorar e avaliar (monitor and evaluate) encontra-se o processo gerenciar qualidade (manage quality). No domínio adquirir e implementar (acquire and implement), há o processo adquirir e manter software de aplicação (acquire and maintain application software). No domínio planejar e organizar (plan and organise), tem-se o processo garantir aderência a requisitos externos (ensure compliance with external requirements).
Analise as seguintes afi rmações relacionadas ao COBIT (Control Objectives for Information and related Technology):
I - Determina os objetivos de controle de gerenciamento a serem considerados.
II - Considera os requisitos de negócio.
III - Organiza as atividades de TI (Tecnologia da Informação) em um modelo de processos.
Indique a opção correta.
Para que as atividades de Tecnologia da Informação sejam efetivamente governadas, é importante considerar as atividades e riscos da área de TI a serem gerenciadas. As atividades são classificadas em domínios de responsabilidade. No COBIT, esses domínios são denominados
O COBIT - Control Objectives for Information and related Technology fornece boas práticas por meio de uma estrutura de domínio e processos e apresenta atividades de forma gerencial e lógica para a Governança de TI. O COBIT contém componentes interrelacionados, provendo suporte para a governança, gerenciamento, controle e atendimento das necessidades de diferentes organizações. O componente Atividades-Chaves do COBIT (versão 4.1) está relacionado com
Com relação ao ITIL e ao COBIT, julgue os itens subseqüentes.
O COBIT é um modelo de alto nível para o gerenciamento de TI que engloba modelos de maturidade e governança, sem considerar os processos de TI.
Com relação ao ITIL e ao COBIT, julgue os itens subseqüentes.
O ITIL e o COBIT são modelos que buscam o alinhamento de serviços de TI com as necessidades do negócio de uma organização e seus clientes.
Os passos a serem seguidos para registrar as atividades que prejudicam os objetivos de controle, bem como para identificar as medidas e os procedimentos de controle estabelecidos, são descritos na etapa do processo de auditoria denominada
As Diretrizes de Auditoria (Audit Guidelines) do COBIT devem
O COBIT, em seus fundamentos, define quatro domínios dentro dos quais ele insere os processos de TI. No domínio de Planejamento e Organização está o processo
O processo Definir um Plano Estratégico de TI, segundo Governança de TI, por meio do COBIT, assegura primariamente o requisito eficácia, porém, secundariamente o requisito eficiência pode ser impactado por

Considerando a figura acima, que apresenta três grupos de elementos conceituais do modelo COBIT, julgue os itens de 86 a 88.
O grupo C apresenta tipos de recursos de TI ou ativos de uma organização.

Considerando a figura acima, que apresenta três grupos de elementos conceituais do modelo COBIT, julgue os itens de 86 a 88.
Considere que os domínios indicados por B1, B2, B3 e B4 prescrevem vários processos que devem ser executados visando atingir objetivos de controle de alto nível. Nesse caso, esses domínios podem ser associados, respectivamente, com os seguintes processos do COBIT: definição de plano estratégico de TI; aquisição e manutenção de infra-estrutura de TI; garantia da conformidade com regulamentos; e gerenciamento de configuração.

Considerando a figura acima, que apresenta três grupos de elementos conceituais do modelo COBIT, julgue os itens de 86 a 88.
No grupo A, são definidos critérios de informação que visam atendimento aos requisitos de negócios dos clientes de organizações de TI, sendo os critérios de eficiência e a eficácia mais aplicáveis, de forma geral, que os de confidencialidade, integridade e disponibilidade.

A figura acima apresenta um esquema de associação entre diversos domínios de gerenciamento de sistemas de tecnologia da informação (TI), definidos conforme o modelo COBIT, e o uso da técnica de planejamento de sistemas chamada balanced score card (BSC). Considerando essa figura, em que as áreas A, B, C, D, 1, 2, 3 e 4 são destacadas, julgue os próximos itens acerca dos conceitos de planejamento de sistemas de informação, formalização e controle de TI.
Acordos de níveis de serviço (service level agreements) são acordos formais que determinam as expectativas de prestação e satisfação com serviços realizadas, respectivamente, por clientes e u...

A figura acima apresenta um esquema de associação entre diversos domínios de gerenciamento de sistemas de tecnologia da informação (TI), definidos conforme o modelo COBIT, e o uso da técnica de planejamento de sistemas chamada balanced score card (BSC). Considerando essa figura, em que as áreas A, B, C, D, 1, 2, 3 e 4 são destacadas, julgue os próximos itens acerca dos conceitos de planejamento de sistemas de informação, formalização e controle de TI.
As funções de auditoria e controle da área de TI de uma organização são efetuadas sobre todas as áreas de atividade de uma organização de TI, e mais associadas à área D.

A figura acima apresenta um esquema de associação entre diversos domínios de gerenciamento de sistemas de tecnologia da informação (TI), definidos conforme o modelo COBIT, e o uso da técnica de planejamento de sistemas chamada balanced score card (BSC). Considerando essa figura, em que as áreas A, B, C, D, 1, 2, 3 e 4 são destacadas, julgue os próximos itens acerca dos conceitos de planejamento de sistemas de informação, formalização e controle de TI.
A definição da arquitetura de TI de uma organização é uma função diretamente ligada à área D.

A figura acima apresenta um esquema de associação entre diversos domínios de gerenciamento de sistemas de tecnologia da informação (TI), definidos conforme o modelo COBIT, e o uso da técnica de planejamento de sistemas chamada balanced score card (BSC). Considerando essa figura, em que as áreas A, B, C, D, 1, 2, 3 e 4 são destacadas, julgue os próximos itens acerca dos conceitos de planejamento de sistemas de informação, formalização e controle de TI.
Um dos princípios da Governança de TI é o alinhamento entre os planejamentos estratégicos das áreas finalística e de tecnologia da informação de uma organização, representado pela seta que...
Gerenciar Projetos, segundo o COBIT, é um processo de TI pertencente ao domínio de
Com relação a gestão de tecnologia da informação (TI), julgue os próximos itens.
O COBIT (control objectives for information and related technology) é uma estrutura de controle de TI em que os processos e os objetos de controle são segmentados em quatro domínios: planejamento e organização; aquisição e implementação; entregas e suporte; monitoração. Ao contrário do ITIL, o COBIT não inclui etapas e tarefas, porque é uma estrutura de controle e não, uma estrutura de processos.
O modelo de controle definido pelo COBIT NÃO estabelece
No domínio Aquisição e Implementação do modelo de processos do COBIT, entre outros, consta o processo Gerenciar
Considere os critérios de informação do COBIT:
I. Eficácia − diz respeito à provisão da informação por meio do uso ótimo (mais produtivo e econômico) dos recursos.
II. Eficiência − trata da informação que está sendo relevante e pertinente ao processo do negócio, bem como que esteja sendo entregue de um modo oportuno, correto, consistente e útil.
III. Confidencialidade − diz respeito à proteção da informação sigilosa contra a revelação não-autorizada.
IV. Integridade − relaciona-se à exatidão e à inteireza da informação, bem como à sua validez de acordo com os valores e expectativas do negócio.
Está correto o que consta em
NÃO se trata de uma das áreas foco da governança de TI utilizada para mapeamento dos processos do COBIT:

Julgue os itens subseqüentes, acerca das informações apresentadas no fragmento de texto acima e dos conceitos de contratação de bens e serviços de TI.
As diretrizes para definição e gestão de níveis de serviços presentes no domínio de DS — Entrega e Suporte — provêem maior subsídio à elaboração da orientação, no que se refere ao tópico 1, que as diretrizes para determinar o direcionamento tecnológico presentes no domínio de Planejamento e Organização, ambas presentes no modelo COBIT.

Com base na figura acima e nos modelos de maturidade do COBIT 4.1, julgue os itens que se seguem.
Observando-se a barra rotulada "MM level 1", é correto afirmar que os processos têm se desenvolvido ao ponto em que processos similares são seguidos por diferentes pessoas, mas que ainda existe uma forte dependência do conhecimento dos indivíduos.

Com base na figura acima e nos modelos de maturidade do COBIT 4.1, julgue os itens que se seguem.
É correto afirmar que o processo tem o mais baixo nível no que se refere à otimização. A padronização de procedimentos, documentação e a sua comunicação a partir do treinamento apresentam um elevado nível de maturidade.

Com base na figura acima e nos modelos de maturidade do COBIT 4.1, julgue os itens que se seguem.
É correto afirmar que, conforme a barra rotulada "MM level 3" no gráfico, os processos são documentados e comunicados.

Com base na figura acima e nos modelos de maturidade do COBIT 4.1, julgue os itens que se seguem.
Os modelos de maturidade no COBIT 4.1 são utilizados para controlar os processos de TI, fornecendo um método para quantificar o nível de maturidade dos processos.Tais modelos permitem mapear o estágio de cada um dos processos de uma organização e compará-la com o que o mercado espera dela ao considerar o estágio atual da organização, o estágio corrente da indústria, o status dos padrões internacionais e os objetivos da organização.

Com base nessa figura e nos conceitos de COBIT, julgue os seguintes itens.
Considerando-se que #2, #1 e #6 sejam, respectivamente, processos de TI, requerimentos do negócio, e recursos de TI, é correto afirmar que, no framework que o cubo representa, os recursos de TI são gerenciados por processos de TI para alcançar objetivos de TI que respondem a requerimentos do negócio.
Com base no padrão COBIT 4.1, julgue os próximos itens.
O KGIs (key goal indicators) indicam se os objetivos foram alcançados. Pela sua natureza a posteriori, também são chamados de lag indicators.
Com base no padrão COBIT 4.1, julgue os próximos itens.
As práticas de controle do COBIT são consideradas práticas necessárias para alcançar objetivos de segurança, tais como prevenir, individualizar e corrigir eventos não desejados.
Com base no padrão COBIT 4.1, julgue os próximos itens.
Os níveis de maturidade podem ser definidos em função de seis variáveis que identificam as características dos processos da função de sistemas informativos, dentro de um contexto empresarial específico. Entre essas variáveis, é correto citar as ferramentas de suporte e as competências.
Com base no padrão COBIT 4.1, julgue os próximos itens.
No COBIT 4.1, um dos domínios consiste em: entradas e saídas do processo; o gráfico RACI (responsible, accountable, consulted and/or informed); objetivos; e métricas.
Com base no padrão COBIT 4.1, julgue os próximos itens.
O COBIT define as atividades de TI em um modelo genérico de processo, dentro de 4 domínios: planejar e organizar; adquirir e implementar; entregar e dar suporte; e monitorar e avaliar.
Quanto ao modelo COBIT, julgue os seguintes itens.
No domínio monitorar e avaliar (monitor and evaluate), tem-se o processo monitorar e avaliar controle interno (monitor and evaluate internal control). Um dos objetivos do referido processo é avaliar se os provedores externos de serviços aderem aos requisitos legais e obrigações contratuais. Uma das características do nível de maturidade definido (defined) é o desenvolvimento de políticas e procedimentos para avaliar as atividades de monitoração do controle interno.
Quanto ao modelo COBIT, julgue os seguintes itens.
Considere que, no que diz respeito ao processo avaliar e gerenciar riscos de TI (assess and manage IT risks), uma organização apresente as seguintes características: existe uma abordagem para avaliar riscos; para cada projeto, implementar a avaliação de riscos depende de decisão do gerente do projeto; a gerência de riscos é aplicada apenas aos principais projetos ou em resposta a problemas. Nessa situação, o nível de maturidade da referida organização, em relação a tal processo, é gerenciado e mensurável (managed and measurable).
Quanto ao modelo COBIT, julgue os seguintes itens.
No domínio adquirir e implementar (acquire and implement), há o processo adquirir e manter infra-estrutura de tecnologia (acquire and maintain technology infrastructure), que tem como objetivos: desenvolver e executar um plano de garantia de qualidade de software; desenvolver e manter uma estratégia e um plano para a manutenção dos softwares aplicativos.

Considerando a figura acima, que apresenta uma visão conceitual de alguns elementos presentes no modelo CMMI, julgue os itens a seguir, com relação a conceitos de modelos de gerência de TI.
A gerência de configuração é uma área de processo na categoria de suporte do modelo CMMI-SW (CMMI para desenvolvimento de software) que também está presente nos modelos COBIT e ITIL. Em todos os modelos de processo citados, existem metas e(ou) práticas e(ou) objetivos de controle relacionados a identificação, controle e auditoria de itens de configuração, embora os itens de configuração gerenciados por organizações que...

Acima é apresentada uma tabela de planejamento de sistemas de informação empregados nos EUA na década de 90 do século passado. Considerando essa tabela, julgue os itens seguintes, com relação a conceitos de planejamento de sistemas de informação.
Uma organização pública federal que usa modelos como o COBIT, ITIL e PMI para planejamento de sistemas de informação torna-se mais próxima da abordagem liderada pelo negócio (business-led) que da abordagem dirigida a métodos (method-driven).

Considerando o diagrama acima, adaptado de www.isaca.org, que apresenta um relacionamento entre processos, metas e métricas em um elemento do modelo COBIT, julgue os itens subseqüentes, no que se refere a conceitos de planejamento, formalização, controle e modelos de gestão de TI.
A informação, durante o processo de monitoramento, flui, em maior volume, da direita para a esquerda, enquanto que, durante o processo de planejamento a informação flui, em maior volume, da esquerda para a direita.

Considerando o diagrama acima, adaptado de www.isaca.org, que apresenta um relacionamento entre processos, metas e métricas em um elemento do modelo COBIT, julgue os itens subseqüentes, no que se refere a conceitos de planejamento, formalização, controle e modelos de gestão de TI.
Segundo o modelo apresentado, o desempenho da TI será direcionado pelo desempenho dos processos da TI e, dessa forma, a definição das metas de processos da TI deverá ser efetuada após a definição das metas da TI.

Considerando o diagrama acima, adaptado de www.isaca.org, que apresenta um relacionamento entre processos, metas e métricas em um elemento do modelo COBIT, julgue os itens subseqüentes, no que se refere a conceitos de planejamento, formalização, controle e modelos de gestão de TI.
O domínio COBIT ao qual se aplica o conjunto de métricas apresentadas é de Planejamento e Organização — garanta a segurança dos sistemas.
A governança de tecnologia da informação (TI) é um conjunto de estruturas e processos que visa garantir que a TI suporte e maximize adequadamente os objetivos e estratégias de negócio da organização, adicionando valores aos serviços entregues, balanceando os riscos e obtendo o retorno sobre os investimentos em TI. Diversas metodologias e ferramentas vêm sendo propostas para prover governança dos processos de TI, suas infra-estruturas e recursos, tais como CMMI, ITIL e COBIT. Acerca dessas metodologias, julgue os itens a seguir.
Um conceito fundamental em COBIT são os objetivos de controle. Assim, em COBIT, colhem-se informações de controle da operação de cada processo de TI e comparam-nas aos objetivos de cont...
A governança de tecnologia da informação (TI) é um conjunto de estruturas e processos que visa garantir que a TI suporte e maximize adequadamente os objetivos e estratégias de negócio da organização, adicionando valores aos serviços entregues, balanceando os riscos e obtendo o retorno sobre os investimentos em TI. Diversas metodologias e ferramentas vêm sendo propostas para prover governança dos processos de TI, suas infra-estruturas e recursos, tais como CMMI, ITIL e COBIT. Acerca dessas metodologias, julgue os itens a seguir.
ITIL, COBIT e CMMI são desenhadas para atendimento de objetivos de negócio. ITIL e COBIT têm foco em um amplo espectro de aspectos de TI, enquanto CMMI foi desenvolvido com foco em aspecto...
NÃO é um dos quatro domínios cobertos pelo CobiT
Julgue os próximos itens, relativos a conceitos de auditoria e controle de riscos em tecnologia da informação (TI).
O modelo COBIT propõe, para fins de auditoria, que os processos de gestão de TI de uma organização sejam classificados em quatro domínios: planejamento e organização do desenvolvimento de software; aquisição e desenvolvimento de sistemas; entrega e suporte de serviços de software; e monitoramento de redes.
O processo de Gerenciar a Qualidade está diretamente associado, no COBIT 3a Edição, a um objetivo de controle pertencente ao domínio denominado
Segundo o COBIT, um critério de informação relacionado ao requisito de segurança é
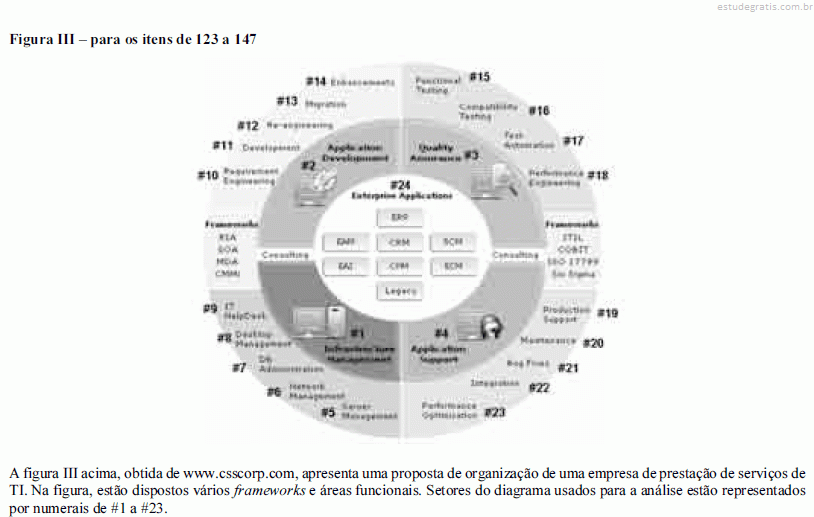
Julgue os próximos itens, considerando que, na proposta organizacional descrita na figura III, a empresa tenha implantado processos de gestão aderentes aos quatro domínios de controle do modelo COBIT.
O COBIT 4.0 classifica recursos de TI em quatro categorias, sendo que uma delas não encontra representação da figura III.
Julgue os próximos itens, considerando que, na proposta organizacional descrita na figura III, a empresa tenha implantado processos de gestão aderentes aos quatro domínios de controle do modelo COBIT.
Entre os requisitos de negócio para a governança da informação, três deles são diretamente associados à segurança da informação, conforme a ISO 17799.
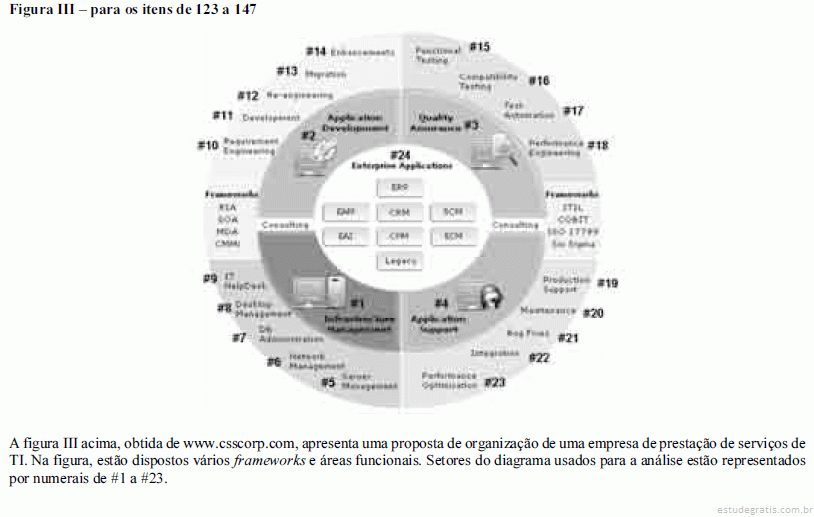
Julgue os próximos itens, considerando que, na proposta organizacional descrita na figura III, a empresa tenha implantado processos de gestão aderentes aos quatro domínios de controle do modelo COBIT.
O COBIT 4.0 define sete requisitos de negócio para a governança da informação, sendo um deles o de conformidade. Entre as atividades apresentadas na figura III, não há nenhuma diretamente relacionada à análise desse tipo de requisito.

Julgue os próximos itens, considerando que, na proposta organizacional descrita na figura III, a empresa tenha implantado processos de gestão aderentes aos quatro domínios de controle do modelo COBIT.
A implantação dos processos do domínio entrega e suporte pode produzir impacto direto sobre o funcionamento das atividades do setor #2.

Julgue os próximos itens, considerando que, na proposta organizacional descrita na figura III, a empresa tenha implantado processos de gestão aderentes aos quatro domínios de controle do modelo COBIT.
Durante a implantação dos processos do domínio de monitoramento, produziu-se impacto imediato sobre o funcionamento de várias atividades do setor #1.

Considerando a figura acima, que apresenta os elementos principais de gestão de serviços de TI embasados no modelo ITIL, julgue os itens seguintes, acerca dos conceitos de gerenciamento de serviços de TI.
O modelo COBIT define uma seqüência de níveis de maturidade para guiar a mudança e melhoria da governança de TI de uma organização. O alcance desses níveis é avaliado globalmente para a organização, da mesma forma como ocorre no modelo CMMI. Alguns desses níveis, ordenados do menor para o maior, são: não existente, definido e otimizado.

Considerando a figura acima, que apresenta os elementos principais de gestão de serviços de TI embasados no modelo ITIL, julgue os itens seguintes, acerca dos conceitos de gerenciamento de serviços de TI.
O modelo COBIT 4.0 considera os recursos humanos de TI de uma organização como uma classe de recursos de TI, do mesmo modo que o são as aplicações, as informações e a infra-estrutura de TI.

A figura acima apresenta um conjunto de elementos relacionados ao modelo COBIT 4.0, alguns dos quais estão numerados de #1 a #11. Considerando essa figura, julgue os itens seguintes com relação à governança de TI.
O modelo COSO é adotado pelo modelo COBIT para definição dos elementos centrais que fazem parte da implementação de controle interno em uma organização, entre as quais se destacam: a criação de um ambiente de controle interno baseado na ética, no compromisso com a competência e no provimento para auditoria independente; a ação fundamentada no gerenciamento de riscos, seja no âmbito organizacional seja no de a...

A figura acima apresenta um conjunto de elementos relacionados ao modelo COBIT 4.0, alguns dos quais estão numerados de #1 a #11. Considerando essa figura, julgue os itens seguintes com relação à governança de TI.
Os processos genéricos de auditoria presentes no modelo COBIT 4.0 são descritos em #4.
O CobiT estaá dividido em quatro domínios:

Correspondem corretamente a II e IV, respectivamente,

A figura acima apresenta um diagrama de um modelo adotado pelo COBIT. Elementos específicos do modelo estão numerados de #1 a #4. Considerando essa figura, julgue os itens subseqüentes.
I O diagrama contém os elementos fundamentais de um modelo de planejamento estratégico.
II O elemento #1 do diagrama pressupõe o uso dos normativos internos da organização que o adota.
III A comparação efetuada pelo elemento #2 está mais a cargo de quem desempenha o papel de auditor que a quem desempenha o papel de gestor.
IV A ação efetuada pelo elemento #3 é atribuição específica de um gestor de projetos...
Os domínios do COBIT cobrem um conjunto de processos de forma a completar a gestão de TI. Entre aqueles que cobrem o domínio "Planejamento e Organização (PO)" estão os processos que

Os relacionamentos entre diversas áreas de organizações e processos no âmbito dos modelos de gerenciamento de TI são apresentados na figura acima, em que se destacam as áreas identificadas por #1 a #11. Considerando essa figura, julgue os itens seguintes, acerca dos conceitos de segurança da informação, tendo como base as normas BS 7799, ISO 17799 e ISO 27001, o gerenciamento de TI fundamentado no ITIL e COBIT, as redes empresariais, com entendimento de WAN, LAN e W-LAN e ambientes corporativos alicerçados nas TICs.
A produção de relatórios contendo indicadores de MTBF de redes WAN deve ocorrer com maior intensidade na área ...

Os relacionamentos entre diversas áreas de organizações e processos no âmbito dos modelos de gerenciamento de TI são apresentados na figura acima, em que se destacam as áreas identificadas por #1 a #11. Considerando essa figura, julgue os itens seguintes, acerca dos conceitos de segurança da informação, tendo como base as normas BS 7799, ISO 17799 e ISO 27001, o gerenciamento de TI fundamentado no ITIL e COBIT, as redes empresariais, com entendimento de WAN, LAN e W-LAN e ambientes corporativos alicerçados nas TICs.
Um maior volume de pedidos efetuado via sistemas web de trouble ticket deve ocorrer entre as áreas #1 e #5 que...

Os relacionamentos entre diversas áreas de organizações e processos no âmbito dos modelos de gerenciamento de TI são apresentados na figura acima, em que se destacam as áreas identificadas por #1 a #11. Considerando essa figura, julgue os itens seguintes, acerca dos conceitos de segurança da informação, tendo como base as normas BS 7799, ISO 17799 e ISO 27001, o gerenciamento de TI fundamentado no ITIL e COBIT, as redes empresariais, com entendimento de WAN, LAN e W-LAN e ambientes corporativos alicerçados nas TICs.
Um maior volume de dados relativos à execução dos processos de negócios da organização consumidora de serviço...

Os relacionamentos entre diversas áreas de organizações e processos no âmbito dos modelos de gerenciamento de TI são apresentados na figura acima, em que se destacam as áreas identificadas por #1 a #11. Considerando essa figura, julgue os itens seguintes, acerca dos conceitos de segurança da informação, tendo como base as normas BS 7799, ISO 17799 e ISO 27001, o gerenciamento de TI fundamentado no ITIL e COBIT, as redes empresariais, com entendimento de WAN, LAN e W-LAN e ambientes corporativos alicerçados nas TICs.
Os processos do domínio de monitoramento e avaliação do modelo COBIT se relacionam mais diretamente com a área...

Os relacionamentos entre diversas áreas de organizações e processos no âmbito dos modelos de gerenciamento de TI são apresentados na figura acima, em que se destacam as áreas identificadas por #1 a #11. Considerando essa figura, julgue os itens seguintes, acerca dos conceitos de segurança da informação, tendo como base as normas BS 7799, ISO 17799 e ISO 27001, o gerenciamento de TI fundamentado no ITIL e COBIT, as redes empresariais, com entendimento de WAN, LAN e W-LAN e ambientes corporativos alicerçados nas TICs.
O planejamento da expansão do ambiente operacional de TI para atendimento às necessidades do cliente está mais...

Os relacionamentos entre diversas áreas de organizações e processos no âmbito dos modelos de gerenciamento de TI são apresentados na figura acima, em que se destacam as áreas identificadas por #1 a #11. Considerando essa figura, julgue os itens seguintes, acerca dos conceitos de segurança da informação, tendo como base as normas BS 7799, ISO 17799 e ISO 27001, o gerenciamento de TI fundamentado no ITIL e COBIT, as redes empresariais, com entendimento de WAN, LAN e W-LAN e ambientes corporativos alicerçados nas TICs.
A análise rotineira e sistêmica dos eventos indesejáveis recorrentes em um ambiente de TI está mais associada ...

Os relacionamentos entre diversas áreas de organizações e processos no âmbito dos modelos de gerenciamento de TI são apresentados na figura acima, em que se destacam as áreas identificadas por #1 a #11. Considerando essa figura, julgue os itens seguintes, acerca dos conceitos de segurança da informação, tendo como base as normas BS 7799, ISO 17799 e ISO 27001, o gerenciamento de TI fundamentado no ITIL e COBIT, as redes empresariais, com entendimento de WAN, LAN e W-LAN e ambientes corporativos alicerçados nas TICs.
O relacionamento contratual com provedores externos de serviços de TI é maior na área #7 que na área #11.

Os relacionamentos entre diversas áreas de organizações e processos no âmbito dos modelos de gerenciamento de TI são apresentados na figura acima, em que se destacam as áreas identificadas por #1 a #11. Considerando essa figura, julgue os itens seguintes, acerca dos conceitos de segurança da informação, tendo como base as normas BS 7799, ISO 17799 e ISO 27001, o gerenciamento de TI fundamentado no ITIL e COBIT, as redes empresariais, com entendimento de WAN, LAN e W-LAN e ambientes corporativos alicerçados nas TICs.
O gerenciamento da rede de uma organização, envolvendo a geração e análise de logs de acesso, a seleção da tec...

Os relacionamentos entre diversas áreas de organizações e processos no âmbito dos modelos de gerenciamento de TI são apresentados na figura acima, em que se destacam as áreas identificadas por #1 a #11. Considerando essa figura, julgue os itens seguintes, acerca dos conceitos de segurança da informação, tendo como base as normas BS 7799, ISO 17799 e ISO 27001, o gerenciamento de TI fundamentado no ITIL e COBIT, as redes empresariais, com entendimento de WAN, LAN e W-LAN e ambientes corporativos alicerçados nas TICs.
Negociações com o cliente de TI são estabelecidas com maior intensidade na área #5 que na área #11.

Os relacionamentos entre diversas áreas de organizações e processos no âmbito dos modelos de gerenciamento de TI são apresentados na figura acima, em que se destacam as áreas identificadas por #1 a #11. Considerando essa figura, julgue os itens seguintes, acerca dos conceitos de segurança da informação, tendo como base as normas BS 7799, ISO 17799 e ISO 27001, o gerenciamento de TI fundamentado no ITIL e COBIT, as redes empresariais, com entendimento de WAN, LAN e W-LAN e ambientes corporativos alicerçados nas TICs.
A recuperação de custos em decorrência da prestação de serviços de TI é um tema explicitamente definido no mod...

Os relacionamentos entre diversas áreas de organizações e processos no âmbito dos modelos de gerenciamento de TI são apresentados na figura acima, em que se destacam as áreas identificadas por #1 a #11. Considerando essa figura, julgue os itens seguintes, acerca dos conceitos de segurança da informação, tendo como base as normas BS 7799, ISO 17799 e ISO 27001, o gerenciamento de TI fundamentado no ITIL e COBIT, as redes empresariais, com entendimento de WAN, LAN e W-LAN e ambientes corporativos alicerçados nas TICs.
A existência de processos responsáveis pelo desenvolvimento e manutenção de planos de contigência é um tema e...
A prática "Conformidade com requisitos legais" da ISO/IEC 17799 está relacionada, no COBIT, com os processos
O relacionamento entre o COBIT e a ISO/IEC 17799 permite que se faça um mapeamento entre as estratégias de negócios do COBIT e a aplicação das práticas da ISO/ IEC 17799. Com relação a esse relacionamento, é correto afirmar que o processo
Analise as seguintes afirmações relacionadas a conceitos básicos, domínios e terminologias do COBIT (Control Objectives for Information and related Technology).
I. O domínio "Planejamento e Organização" cobre estratégia e tática, e diz respeito à identificação da maneira como TI e Segurança podem melhor contribuir para o atendimento dos objetivos do negócio.
II. O domínio "Aquisição e Implementação" cobre a identificação, o desenvolvimento ou aquisição, a implementação e a integração dos processos do negócio.
III. O domínio "Entrega e Suporte" cobre a avaliação ao longo do tempo com relação à sua qualidade e conformidade.
IV. O domínio "Monitoramento" abrange as operações tradicionais...
Entre os 34 processos que compõem os quatro domínios do COBIT, aquele responsável por prover auditorias independentes está presente
Analise as seguintes afirmações sobre os processos relacionados aos quatro domínios do COBIT.
I. A Avaliação dos riscos e a Gerência da qualidade são definidos no domínio Gerenciamento da Garantia da Qualidade.
II. A definição e manutenção de acordos de níveis de serviços (SLA) e a Gerência dos serviços de terceiros são processos do domínio Aquisição e Implementação.
III. O Desenvolvimento e manutenção dos procedimentos, instalação e certificação de software e gerenciamento de mudanças são processos do domínio Aquisição e Implementação.
IV. O plano estratégico de TI e a arquitetura da informação são definidos no domínio Planejamento e Organização.
Indique a opção que contenha todas as afirmações verdadeiras.
Com relação ao framework de auditoria de tecnologia da informação COBIT, a definição correta dos Key Performance Indicators é:

Considerando as informações do texto, julgue os itens seguintes, acerca de rational unified process (RUP) e modelos e padrões para gestão de TI.
Modelos como ITIL e COBIT habilitam integração entre atividades e estruturas organizacionais típicas das áreas de desenvolvimento de software e de operação de sistemas de TI.

Considerando as informações do texto, julgue os itens seguintes, acerca de rational unified process (RUP) e modelos e padrões para gestão de TI.
O gerenciamento de processos do modelo CMMI é mais apropriado para a elaboração e aprimoramento de modelos funcionais da gestão da área de tecnologia de informação da organização, que os processos de monitoramento do modelo COBIT.

Considerando a figura acima, que apresenta um modelo de alinhamento estratégico para gerência de projetos corporativos, julgue os próximos itens, com respeito a gerenciamento de projetos e recursos de TI.
Em uma organização projetizada, isto é, com gestão baseada em projetos como a apresentada na figura, a adoção de uma estrutura matricial se torna mais adequada e confere maior poder aos gerentes de projetos. Porém, há o risco de redução no nível de especialização técnica dos recursos humanos, se comparado com a adoção de uma estrutura organizacional funcional.
Considerando a figura acima, que apresenta um modelo de alinhamento estratégico para gerência de projetos corporativos, julgue os próximos itens, com respeito a gerenciamento de projetos e recursos de TI.
Dados, sistemas aplicativos, sistemas computacionais, instalações físicas e pessoas, conforme o modelo COBIT, são recursos de TI que devem ser gerenciados, visando o alinhamento estratégico.
No que se refere aos modelos sistematizados por instituições reconhecidas na área de planejamento e gestão das tecnologias da informação, tais como o CMM (capability maturity model), o COBIT (control objectives for information and related technology), o ITIL (information technology infrastructure library) e o modelo de gerência de projetos do PMI (project management institute), julgue os seguintes itens.
O modelo de maturidade da governância de tecnologias da informação elaborado no contexto do COBIT apresenta 5 níveis de maturidade assim denominados: non-existent, initial/ad hoc, repeatable but intuitive, defined process, managed and measurable e optimised.