Banca:
Ministério da Defesa - Comando da Aeronáutica
O Control Objectives for Information and related Tecnology (COBIT) descreve objetivos de controle para cada um de seus processos. Além destes objetivos específicos, o COBIT descreve também requisitos de controle genéricos.
Sobre os requisitos de controle genéricos é correto afirmar que
Prestar serviços operacionais de TI a todos os usuários exige capacidades de serviço (infraestrutura, aplicativos) bem como pessoas qualificadas. Diversos processos de prestação de serviços também devem ser implementados, apoiados pelas estruturas organizacionais adequadas, que demonstram como todos os habilitadores são necessários para uma prestação de serviços bem‐sucedida.
O texto evidencia a aplicação do princípio do COBIT 5:
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Considere que alguns processos implantados em determinada organização tenham sido aferidos com nível 3 de maturidade, no COBIT 4.1. Assinale a opção correta no que tange a implantação e avaliação desses mesmos processos no COBIT 5.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No COBIT 5, existe um mecanismo que apoia efetivamente o alinhamento entre as necessidades corporativas e os serviços e soluções de TI, além de traduzir as necessidades das partes interessadas tanto em objetivos corporativos específicos, personalizados e exequíveis, quanto em objetivos de TI e metas de habilitador. Esse mecanismo é denominado
O COBIT é um guia de boas práticas para gestão de TI cujo modelo possui o formato de cubo que representa como seus componentes se inter-relacionam. Em cada uma das três dimensões do cubo estão os componentes de requisitos de negócio, processos de TI e recursos de TI. Assinale a alternativa que apresenta um componente de cada uma dessas dimensões descritas.
O COBIT cobre quatro domínios, subdivididos em trinta e quatro processos e duzentos e dez objetivos de controle. Assinale a alternativa que apresenta o nome correto de um domínio do COBIT.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
O COBIT 5 fornece um modelo abrangente que auxilia as organizações a atingirem seus objetivos de governança e gestão de TI, em que são descritos sete categorias de habilitadores e um conjunto de dimensões comuns a esses habilitadores. São exemplos de habilitador e dimensão, respectivamente,
De acordo com o COBIT 5, a governança e o gerenciamento da TI empresarial possuem cinco princípios. Considerando essa informação, assinale a alternativa que apresenta o termo que não é considerado como princípio deste framework.
Considere, por hipótese, que um Analista de Sistemas foi solicitado a oferecer ao órgão de governança da Procuradoria Geral do Estado de Mato Grosso classificações para as avaliações a fim de medir e monitorar as capacidades atuais dos processos implantados com base no COBIT 5. Para avaliar se um processo atinge seus objetivos, ou seja, atinge a capacidade nível 1, ele utilizou a escala recomendada pelo COBIT. Esta escala é formada por níveis dentre os quais, se encontra
Banca:
Instituto de Estudos Superiores do Extremo Sul (IESES)
No domínio do COBIT 5 EDM, o modelo de governança fornece orientações sobre como gerir negócios dependentes da TI (Tecnologia da Informação). No domínio do COBIT 5 EDM, é correto afirmar que:
Os modelos COBIT 4.1 e CMMI 1.3 apresentam semelhanças e podem ser utilizados de forma concomitante em uma organização como o Tribunal Regional d o Trabalho. O modelo de maturidade do COBIT
Eliana, técnica de TI do Tribunal, pretende se informar sobre o COBIT 5 a fim de participar conscientemente da Implementação de Governança e Gestão de TI naquele órgão. Desta forma, ao estudar as sete fases do Ciclo de Vida da Implementação do COBIT, ela percebeu, corretamente, que as três seguintes perguntas:
Estudando o COBIT 5, Sílvio, técnico de TI do Tribunal, percebeu, corretamente, que o nível mais alto de capacidade estabelecido no Modelo de Capacidade de Processo do COBIT 5, é o Processo
O gerenciamento de produtos e dos resultados de processos de TI, através de comprovação por evidências é, segundo o COBIT 5, percebido a partir do Nível de Maturidade:
Segundo o COBIT 5, a demonstração do retorno sobre investimentos para as partes interessadas e patrocinadoras das atividades de TI está relacionada ao objetivo da governança de TI:
Ao estudar os 5 princípios básicos para governança e gestão de TI de uma organização propostos pelo COBIT 5, um Analista de Controle Externo destacou o seguinte princípio: O COBIT 5 integra a governança de TI à governança corporativa da organização. Cobre todas as funções e processos corporativos. Não se concentra somente na função de TI, mas considera a TI e tecnologias relacionadas como ativos que devem ser tratados como qualquer outro ativo por todos na organização. Considera todos os habilitadores de governança e gestão de TI aplicáveis em toda a organização, incluindo tudo e todos − interna e externamente − que forem considerados relevantes para a governança e gestão das informações e de TI da organização.
O COBIT 5, em seu modelo de referência, estabelece uma divisão entre os processos de governança e gestão de TI. Os processos de governança estão agrupados no domínio
Banca:
Fundação para o Vestibular da Universidade Estadual Paulista (VUNESP)
O COBIT 5 identifica, dentre as necessidades de stakeholders (partes interessadas), a criação de valor como objetivo de governança de TI. Dentre os objetivos identificados para essa criação de valor, o COBIT cita diretamente o(a)
I. Fornece boas práticas fortemente focadas mais nos controles e menos na execução, que irão ajudar a otimizar os investimentos em TI, assegurar a entrega dos serviços e prover métricas para julgar quando as coisas saem erradas.
II. Fornece orientação para o fornecimento de serviços de TI de qualidade e os processos, funções e outras habilidades requeridos para seu suporte, através de uma estrutura baseada em um ciclo de vida de serviço.
III. O processo garante que os serviços estejam alinhados com as necessidades do negócio em mudança por meio da identificação e da implementação de melhorias para os serviços de TI que suportam os processos de negócio.
IV. Depois de identificar os processos e controles críticos de TI, o modelo de maturidade ...
Um Auditor de Controle Externo do TCM/GOrecebeu a tarefa de analisar a situação em que se encontra determinada organização, assim descrita:
"Controles estão em funcionamento e são adequadamente documentados. A efetividade operacional é avaliada periodicamente e existe um número médio de problemas. Mas, o processo de avaliação não é documentado. Embora a maioria dos problemas de controle seja tratada de maneira previsível, algumas fragilidades de controle persistem e os impactos ainda são severos. Os funcionários estão conscientes de suas responsabilidades relacionadas a controles. Os processos críticos de TI são identificados com base em direcionadores de valor e riscos. Uma análise detalhada já foi realizada para identificar os requisitos de controles e as causas das lacu...
Uma organização, ao analisar internamente seus processos, verificou que se encontra no nível de maturidade repetível do Cobit 4.1. Isso significa que seus processos:
Considere que a Manausprev deseja entender a situação dos seus sistemas de TI para decidir que nível de gerenciamento e controle será necessário. Para isso, resolveu avaliar onde são requeridas melhorias e implementar um conjunto de ferramentas de gerenciamento para atingi-las. Como guia para essa iniciativa, optou por utilizar os objetivos de performance e métricas para os processos de TI descritas no CobiT 4.1. Neste framework, para a medição de performance são definidos três níveis de objetivos e métricas:
Segundo o CobiT 4.1, o gerenciamento do processo de Avaliar e Gerenciar os Riscos de TI (PO9) que satisfaça ao requisito do negócio para a TI de analisar e comunicar os riscos de TI e seus potenciais impactos nos processos e objetivos de negócio é Repetível, porém Intuitivo, quando
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que se refere ao planejamento de governança de TI, conforme o disposto no COBIT, versão 5, julgue os itens subsecutivos. Os processos da área chave denominada governança estão incluídos em um único domínio, no qual são definidas as práticas para avaliar, dirigir e monitorar.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca da COBIT 4.1, julgue o item abaixo. A disponibilidade é o critério de informação que trata da entrega da informação por meio do uso otimizado de recursos.
A orientação para negócios é o principal tema do CobiT, sendo que as informações precisam se adequar a certos critérios de controles, baseados em abrangentes requisitos de qualidade, guarda e segurança, aos quais o CobiT denomina necessidades de informação da empresa. Nesse sentido, o critério Eficiência consiste no relacionamento com a
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que diz respeito ao COBIT, julgue os itens subsequentes. O COBIT pode ser aplicado a vários públicos-alvo dentro da organização e, quando aplicado à gestão executiva da empresa, subsidia conclusões e orientações para a gestão dos controles internos.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
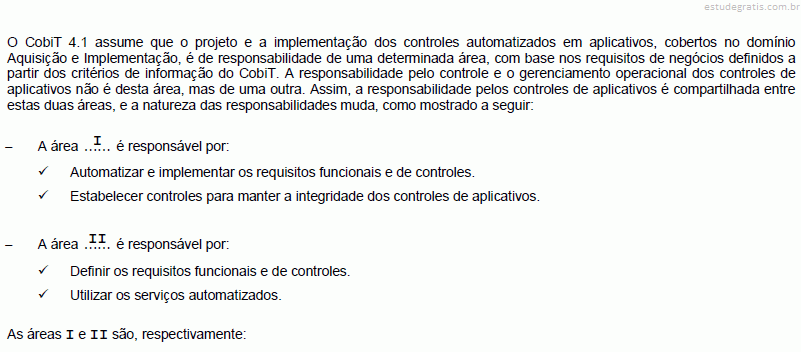
No que diz respeito ao COBIT, julgue os itens subsequentes. Ao proprietário do processo de negócio compete a responsabilidade pelo gerenciamento operacional dos controles de aplicativos previstos no COBIT.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que diz respeito ao COBIT v. 5, julgue os itens subsecutivos. A eficiência de uma informação está relacionada ao atendimento das necessidades do consumidor.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que diz respeito ao COBIT v. 5, julgue os itens subsecutivos. Segundo o COBIT v. 5, a informação é considerada um ativo que deve ser tratado da mesma forma que qualquer outro ativo na empresa.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que diz respeito ao COBIT v. 5, julgue os itens subsecutivos. O processo de gerenciamento de mudanças tem como objetivo de controle estabelecer procedimentos formais a fim de padronizar toda e qualquer mudança efetuada nas aplicações.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que diz respeito ao COBIT v. 5, julgue os itens subsecutivos. As pessoas envolvidas nos processos de tecnologia da informação (TI) de uma empresa são consideradas recursos de TI caso sejam funcionários internos da empresa.
Banca:
Instituto Americano de desenvolvimento (IADES)
A área do CobiT que objetiva executar a proposição de valor, por meio do tempo, assegurando que a TI entregue os benefícios prometidos de acordo com a estratégia, concentrando-se em otimizar os custos e em comprovar o valor intrínseco da TI, é chamada de
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens que se seguem, a respeito do COBIT 4.1. Para proteger o local e os ativos físicos de uma organização, é necessário definir e implementar medidas de segurança física alinhadas com os requisitos de negócio. Essas medidas devem ser capazes de efetivamente prevenir, detectar e mitigar riscos relacionados a roubo, temperatura, vandalismo, quedas de energia e explosivos.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens que se seguem, a respeito do COBIT 4.1. A entrega de valor visa garantir a ligação entre os planos de negócios e de TI, com a definição, manutenção e validação da proposta de valor de TI bem como o alinhamento das operações de TI com as operações da organização.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens que se seguem, a respeito do COBIT 4.1. A educação efetiva de todos os usuários de sistemas de TI dispensa a identificação das necessidades de treinamento de cada grupo de usuário. A identificação das necessidades gerais é complementada por uma estratégia de treinamento coletivo.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que se refere ao planejamento de governança de TI, conforme o disposto no COBIT, versão 5, julgue os itens subsecutivos. A dimensão do ciclo de vida dos viabilizadores (enablers) constitui-se, entre outras, das ações de planejar; construir, adquirir e implementar; monitorar e avaliar.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que se refere ao planejamento de governança de TI, conforme o disposto no COBIT, versão 5, julgue os itens subsecutivos. A entrega de informação apropriada para que um executivo de uma empresa tome uma decisão responsável diz respeito ao requisito de conformidade da informação.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que se refere ao planejamento de governança de TI, conforme o disposto no COBIT, versão 5, julgue os itens subsecutivos. A integração da governança corporativa à gestão de TI consiste em um dos princípios do COBIT.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A orientação aos negócios do COBIT consiste em objetivos de negócios associados a objetivos de TI, provendo métricas e modelos de maturidade para medir a sua eficácia e identificando as responsabilidades relacionadas aos donos dos processos de negócios e de TI. Considerando essas informações, assinale a opção em que é apresentado o resultado do diagnóstico de maturidade obtido com a utilização do modelo COBIT.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que se refere ao COBIT 4.1, julgue os itens subsequentes. O objetivo do controle papéis e responsabilidades, que define as atividades-chave e as entregas do processo, bem como a responsabilização pelo processo e suas entregas, é específico do processo gerenciar recursos humanos do domínio PO — planejar e organizar.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que se refere ao COBIT 4.1, julgue os itens subsequentes. A responsabilidade por definir e implementar procedimentos que assegurem a integridade e a consistência de todos os dados armazenados na forma eletrônica cabe ao processo garantir a segurança dos sistemas, cujo objetivo é definir e implantar o modelo de dados de negócio com a classificação de dados.
Banca:
Centro de Produção da Universidade Federal do Rio de Janeiro (CEPERJ)
O CobiT defi ne as atividades de TI em um modelo de processos genéricos com quatro domínios. Esses domínios mapeiam as tradicionais áreas de responsabilidade de TI de planejamento, construção, processamento e monitoramento. Esses domínios são chamados, respectivamente, de:
Banca:
EXATUS / EXATUSPR Promotores de Eventos e Consultorias
A seguinte alternativa remete a um dos processos integrantes do domínio “Entregar e Suportar” do guia de boas práticas COBIT (Control Objectives for Information and related Technology) em sua versão 4.1:
Banca:
EXATUS / EXATUSPR Promotores de Eventos e Consultorias
De acordo com a versão 4.1 do guia de boas práticas COBIT (Control Objectives for Information and related Technology), a seguinte alternativa não corresponde a um dos domínios cobertos:
André trabalha como Analista Judiciário e, analisando o modelo de maturidade do CobiT 4.1, concluiu que a performance atual do TRT da 16a Região nos seus processos de TI encontra-se no seguinte patamar: “os processos evoluíram para um estágio em que procedimentos similares são seguidos por diferentes funcionários fazendo a mesma tarefa. Mas não existe um treinamento formal ou uma comunicação dos procedimentos padronizados e a responsabilidade é deixada com cada um dos funcionários. Há um alto grau de confiança no conhecimento por parte deles e, consequentemente, erros podem ocorrer”. O TRT da 16a Região encontra-se no nível de maturidade
O sistema de gestão de TI de uma empresa necessita avaliar o nível de maturidade dos projetos de seu portfolio de investimentos em tecnologia verde. Para isso, o Executivo da área de controles definiu que o modelo Cobit deve ser utilizado para realizar essa medição.
O nível mensurado dos projetos foi 1 (Ad hoc), que apresenta a seguinte característica:
Começando com os processos CobiT, o proprietário do processo poderá gradativamente ampliar as comparações com os objetivos de controle. Isso atende a três necessidades:
1ª. Uma medida relativa de onde a empresa está.
2ª. Uma maneira de eficientemente decidir para onde ir.
Para o CobiT, os controles gerais são controles inseridos nos processos de TI e serviços. Já os controles inseridos nos aplicativos de processos de negócios são comumente chamados de controles de aplicativos. Considere os seguintes itens: 1. Gerenciamento de mudanças. 2. Totalidade. 3. Veracidade. 4. Validade. 5. Segurança. 6. Operação de computadores. São exemplos de controle gerais e exemplos de controles de aplicativos, respectivamente,
Banca:
Fundação de Estudos e Pesquisas Sócio-Econômicos (FEPESE)
Qual domínio do COBIT v.4.1. contém processos e objetivos de controle que buscam responder às três perguntas abaixo? 1. Novos projetos serão entregues no prazo e custos previstos? 2. Mudanças podem e serão realizadas sem interromper ou prejudicar o negócio e as operações? 3. Os novos projetos irão entregar soluções que vão ao encontro das necessidades do negócio?
Banca:
Fundação de Estudos e Pesquisas Sócio-Econômicos (FEPESE)
São todos processos do domínio de Entrega e Suporte do COBIT v. 4.1. 1. Definir e gerenciar níveis de serviço. 2. Adquirir e manter tecnologia de infraestrutura. 3. Adquirir e manter software aplicativo. 4. Gerenciar performance e capacidade. Assinale a alternativa que indica todas as afirmativas corretas.
Banca:
Fundação de Estudos e Pesquisas Sócio-Econômicos (FEPESE)
São todos critérios de informação (information criteria) do COBIT v.4.1.: 1. Não repúdio 2. Compatibilidade 3. Confidencialidade 4. Integridade Assinale a alternativa que indica todas as afirmativas corretas.
Banca:
Instituto de Estudos Superiores do Extremo Sul (IESES)
O modelo de maturidade padrão do COBIT foi derivado do SW-CMM (Capability Maturity Model for Software). Este modelo estabelece níveis de maturidade para cada processo de TI para uma organização ser medida e avaliada. O nível de maturidade em que os processos são estruturados e procedimentos similares são seguidos por diferentes indivíduos para a mesma tarefa e em que há dependência do conhecimento individual e existe alguma documentação, é definido por:
Banca:
Instituto de Estudos Superiores do Extremo Sul (IESES)
Na área de Governança em TI, o COBIT (Control Objectives for Information and related Technology) está organizado em quatro domínios para refletir um modelo para os processos de TI. O domínio que define as questões estratégicas ligadas ao uso da TI em uma organização e que trata de vários processos, entre eles, a definição da estratégia de TI, arquitetura da informação, direcionamento tecnológico, investimento, riscos, gerência de projetos e da qualidade é denominada de:
Banca:
Instituto Americano de desenvolvimento (IADES)
O COBIT é um guia de boas práticas dirigido à gestão de tecnologia da informação (TI). Em sua versão 4.1, ele está dividido em quatro domínios que, somados, perfazem 34 processos. A respeito desse tema, assinale a alternativa que indica um processo do domínio “Adquirir e Implementar”.
Tendo como base o COBIT, correlacione os Objetivos aos exemplos de Medidas de Resultados e, em seguida, assinale a alternativa que apresenta a sequência correta.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação ao COBIT versão 4.1, julgue os itens a subsecutivos.
É necessário manter um controle de gerenciamento de riscos para o processo de gerenciamento de serviços terceirizados, para que seja possível identificar e diminuir riscos relacionados à capacidade do fornecedor de prosseguir com a entrega dos seus serviços.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com base no Cobit 4.1, julgue os itens que se seguem.
No domínio denominado adquirir e implementar (AI), cuja missão é prover soluções para que estas se tornem serviços, é descrito o processo de gerenciamento de mudanças.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com base no Cobit 4.1, julgue os itens que se seguem.
O gerenciamento de benefícios, que integra o processo de comunicar metas e diretrizes gerenciais, é o objetivo de controle mediante o qual se acompanha e se mantém a capacidade apropriada de TI para a organização.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com base no Cobit 4.1, julgue os itens que se seguem.
Uma das métricas utilizadas para a medição do processo que determina as diretrizes de tecnologia é a quantidade de plataformas de tecnologia por área da organização.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com base no Cobit 4.1, julgue os itens que se seguem.
O processo em que se define a arquitetura da informação é atingido ao se definirem os padrões de infraestrutura tecnológica, com base nos requisitos e nas necessidades de informação que a organização demanda.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito do Cobit 4.1, julgue os itens a seguir.
O gerenciamento do portfólio de tecnologia da informação visa atingir os objetivos estratégicos. Como base para se medir esse objetivo de controle, deve ser utilizada a capacidade atual de provimento de serviços de tecnologia da informação.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito do Cobit 4.1, julgue os itens a seguir.
O planejamento estratégico de tecnologia de informação inclui o alinhamento com as estratégias do negócio e o gerenciamento dos recursos de tecnologia da informação.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito do Cobit 4.1, julgue os itens a seguir.
O processo gerenciar dados contempla objetivos de controle para backup e restauração de dados e inclui a implementação de procedimentos de cópia de segurança alinhados com o plano de continuidade do negócio.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito do Cobit 4.1, julgue os itens a seguir.
A elaboração e a implementação de soluções para a proteção contra fatores ambientais são de responsabilidade do processo relacionado à gestão dos riscos.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito do Cobit 4.1, julgue os itens a seguir.
O agendamento de jobs visa à organização de tarefas na sequência mais adequada para o negócio da organização, fazendo que essas tarefas sejam sempre executadas fora do horário de funcionamento comercial da organização.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito do Cobit 4.1, julgue os itens a seguir.
Entre os objetivos que asseguram o atendimento a requisitos legais, regulatórios e contratuais incluem-se a realização de revisões periódicas e o ajuste em procedimentos e metodologias de tecnologia da informação.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Em relação aos fundamentos de SCRUM, ITIL V3 e COBIT, julgue os itens a seguir.
Segundo o COBIT 4.1, uma organização está no nível 2 repetível, quando as decisões dependem de pessoas-chave e a área de TI é organizada para responder taticamente, porém de forma inconsistente.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação à governança de tecnologia da informação (TI), julgue os itens subsequentes.
O COBIT abrange controles acerca de gerência de central de serviços especificamente no domínio Entregar e Suportar. No ITIL v3, a central de serviços é tipificada como uma função do estágio Operação de Serviços.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com base no COBIT 4.1, julgue os itens subsecutivos, referentes à governança de tecnologia da informação (TI).
O processo de definição de plano estratégico de TI, constante do domínio de planejamento e organização, tem por objetivos satisfazer, sustentar ou estender a estratégia de negócio e os requisitos de governança e evidenciar os benefícios, custos e riscos destes.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com base no COBIT 4.1, julgue os itens subsecutivos, referentes à governança de tecnologia da informação (TI).
O processo de definição da arquitetura da informação tem por objetivos de controles a manutenção de um dicionário de dados corporativo que incorpore as regras de sintaxe de dados da organização e o estabelecimento de um esquema de classificação de dados aplicável a toda organização, com base na importância e na confidencialidade dos dados corporativos.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com base nas informações acima descritas e no COBIT 4.1, julgue os itens a seguir, relativos à implantação de controles para solucionar as necessidades apresentadas.
Ao se implantar o processo adquirir recursos de TI, as necessidades descritas em #d serão atendidas parcialmente, pois não cabe a esse processo adquirir pessoas como se fossem recursos de TI.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com base nas informações acima descritas e no COBIT 4.1, julgue os itens a seguir, relativos à implantação de controles para solucionar as necessidades apresentadas.
Ao se implantar o processo habilitar operação e uso, todas as necessidades descritas em #c serão atendidas por meio de seus objetivos de controle.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com base nas informações acima descritas e no COBIT 4.1, julgue os itens a seguir, relativos à implantação de controles para solucionar as necessidades apresentadas.
Com a implantação do processo adquirir e manter software aplicativo, todas as necessidades descritas em #b serão atendidas por meio de seus objetivos de controle.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com base nas informações acima descritas e no COBIT 4.1, julgue os itens a seguir, relativos à implantação de controles para solucionar as necessidades apresentadas.
O processo identificar soluções automatizadas, que identifica soluções tecnicamente viáveis e com boa relação custo benefício, é mais bem adequado para solucionar a necessidade #a que o processo adquirir e manter software aplicativo.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com base nas informações acima descritas e no COBIT 4.1, julgue os itens a seguir, relativos à implantação de controles para solucionar as necessidades apresentadas.
Para mudanças classificadas como emergenciais, é correto pôr em vigor avaliação e autorização que não sigam o processo de mudança estabelecido.