51 Q148941
Ciência da Computação
Ano: 2012
Banca: Fundação Carlos Chagas (FCC)

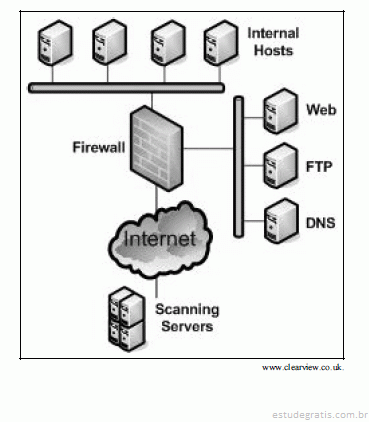
Para garantir a segurança de uma rede é recomendável adotar medidas de prevenção, detecção e reação aos ataques. São mecanismos de prevenção:
52 Q148924
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca da investigação computacional, das ameaças a servidores e a estações de trabalho, julgue os itens que se seguem.

Não há diferenças identificáveis entre a investigação digital e a forense digital, estando o objetivo de ambas centrado na realização de análise técnica.
53 Q148923
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

No que se refere às soluções de segurança em infraestrutura de TI, julgue o item abaixo.

A IETF (Internet engineering task force) criou uma extensão do uso atual do DNS, denominado DNSSEC, que autentica as informações do DNS e garante a veracidade e integridade dessas informações. No Brasil, o registro .br é o responsável pela administração dos domínios .br, dependendo sua adoção de cada top level domain.

54 Q148922
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca da segurança de servidores e estações de trabalho, julgue os itens que se seguem.

No Windows Server 2008, o comando scwcmd.exe configure /p:isa_harden.xml aumenta a segurança e aplica a diretiva definida no arquivo Isa_harden.xml, fornecido pelo Forefront TMG. Além disso, essa diretiva de segurança habilita os recursos de cliente DNS, cliente de rede Microsoft e sincronização de hora.

55 Q148967
Ciência da Computação
Ano: 2011
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens subsequentes, a respeito da prevenção e do tratamento de incidentes em redes de computadores.

O processo de tratamento e resposta a incidentes tem duas fases proativas: a preparação pré-incidente e a definição da estratégia de resposta.

56 Q148958
Ciência da Computação
Ano: 2011
Banca: Fundação Carlos Chagas (FCC)

Em relação à norma NBR ISO/IEC 27002, para detalhes da implementação do controle “10.1.3 − Segregação de funções”, da norma NBR ISO/IEC 27001, convém que

57 Q148957
Ciência da Computação
Ano: 2011
Banca: Fundação Carlos Chagas (FCC)

Com respeito às recomendações da norma NBR

27002:2005, considere:

I. São fatores críticos de sucesso da segurança da

informação a provisão de conscientização, treinamento

e educação adequados.

II. A segurança da informação é exclusivamente aplicável

aos negócios do setor público e serve para

proteger as infraestruturas críticas.

III. Se os funcionários, fornecedores e terceiros não

forem conscientizados das suas responsabilidades,

eles podem causar consideráveis danos para a

organização.

Está INCORRETO o que consta em

58 Q148956
Ciência da Computação
Ano: 2011
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

De acordo com as normas complementares, julgue o item abaixo.

A Norma Complementar GSI/PR n.o 3 estabelece as diretrizes para a elaboração de políticas de segurança da informação e comunicações nos órgãos e entidades da administração pública federal.

59 Q148954
Ciência da Computação
Ano: 2011
Banca: Fundação Carlos Chagas (FCC)

Considere:

I. Garantia de que o acesso à informação seja obtido somente por pessoas autorizadas.

II. Salvaguarda da exatidão e completeza da informação e dos métodos de processamento.

III. Garantia de que os usuários autorizados obtenham acesso à informação e aos ativos correspondentes sempre que necessário.

Na ISO/IEC 17799, I, II e III correspondem, respectivamente, a

60 Q148948
Ciência da Computação
Ano: 2011
Banca: Fundação Carlos Chagas (FCC)

A norma ABNT NBR ISO/IEC 27001:2006 cobre organizações do tipo

61 Q148947
Ciência da Computação
Ano: 2011
Banca: Fundação Carlos Chagas (FCC)

Proteger a confidencialidade, a autenticidade ou a integridade das informações por meios criptográficos. Dentre as categorias de segurança da informação da norma ISO 27002, a afirmativa acima trata do objetivo de uma categoria

62 Q148963
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

No que se refere a rede de dados, julgue os itens seguintes.

No armazenamento de páginas web em cache, para uso subsequente, um navegador pode ser configurado para fazer todas as solicitações de páginas a um proxy, em vez de solicitálas ao servidor efetivo das páginas.

63 Q655276
Ciência da Computação
Ano: 2009
Banca: Assessoria em Organização de Concursos Públicos (AOCP)
Assinale a alternativa correta. Quando o HTTP é usado sobre a SSL (Security Socket Layer), ele se denomina HTTPS. A configuração do HTTPS, apesar de permitir sua utilização em várias portas, costuma ser feita por meio da porta
64 Q148968
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca de serviços protocolos e serviços Internet, julgue os seguintes itens.

São programas de aplicação da Internet: o login remoto a sistemas — Telnet ou SSH —, a transferência de arquivos — FTP— e a telefonia na Internet (VoIP).

65 Q148952
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com referência aos dispositivos de segurança de redes de computadores, julgue os próximos itens.

A presença de sniffers é facilmente detectável remotamente, com alto grau de confiança, em uma rede de computadores.

66 Q148951
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca dos protocolos de redes de comunicação e do padrão Ethernet 10BaseT, julgue os itens a seguir.

No frame Ethernet 10BaseT, a parte de dados pode chegar a até 1.500 bytes.

67 Q148950
Ciência da Computação
Ano: 2009
Banca: Fundação Carlos Chagas (FCC)

Em relação à política de controle de acesso aos recursos de um sistema, considere:

I. Todo objeto em um sistema deve ter um proprietário, que é o responsável por determinar a política de acesso aos recursos.

II. Controles de acessos podem ser aplicados por meio de ACLs (Access Control List), que definem os direitos e permissões dados a um usuário ou grupo.

III. No controle de acesso obrigatório (Mandatory Access Control), a política de acesso é determinada pelo sistema e não pelo proprietário do recurso.

IV. O usuário do recurso pode adquirir permissões cumulativas ou pode ser desqualificado para qualquer permissão dada a alguns usuários do grupo ao qual ele pertence.

...
68 Q784475
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca da segurança da informação, julgue os itens subseqüentes.

No protocolo de segurança IPsec, uma conexão lógica definida por um acordo de segurança (security association) é uma conexão unidirecional.

69 Q655271
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

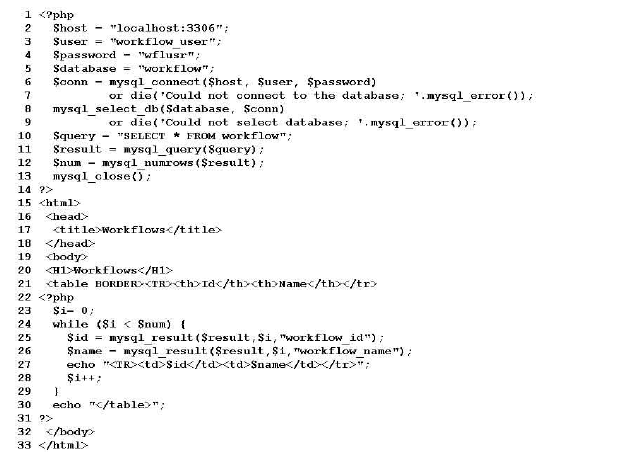
Considerando o script PhP acima, que executa sem erros em um ambiente adequadamente configurado, julgue os próximos itens acerca dos conceitos de desenvolvimento de sistemas em plataforma PhP, MySQL e Web. Para a interpretação dos efeitos decorrentes da execução desse script PhP, considere que o mesmo seja executado sobre um banco de dados cujo estado é similar ao disponível imediatamente após a execução bem sucedida dos scripts apresentados nos textos II e III.

Os resultados da execução de scripts como o acima apresentado são trafegados dentro do corpo de pedidos HTTP feitos por browsers web.
70 Q148969
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A respeito da segurança da informação associada a redes de comunicação de dados, julgue os próximos itens.

O protocolo SSH implementa um conjunto de técnicas criptográficas simétricas e assimétricas para garantia do sigilo de uma sessão de shell remoto.

71 Q148962
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação segurança em redes de computadores, julgue os itens a seguir.

No IPSEC (IP security), o cabeçalho de autenticação (AH) oferece controle de acesso, integridade de mensagem sem conexões, autenticação e antireplay e a carga útil de segurança do encapsulamento que admite esses mesmos serviços, inclusive confidencialidade. O IPSEC apresenta a desvantagem de não prover o gerenciamento de chaves.

72 Q148949
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca do serviço de diretórios embasado no OpenLDAP, julgue os itens a seguir.

Por padrão, no OpenLDAP, o arquivo de configuração sobre sufixos e rootdn é o slapd.conf. Este arquivo, fica no diretório /root por questões de segurança de acesso.

73 Q148945
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Na rede de computadores de uma organização pública brasileira com diversos ativos, como, por exemplo, switches, roteadores, firewalls, estações de trabalho, hosts servidores de aplicação web, servidores de bancos de dados, é comum a ocorrência de ataques e de outros incidentes que comprometem a segurança de seus sistemas. Nessa organização, a definição de políticas e metodologias adequadas para se lidar com esse tipo de problema cabe ao departamento de TI.

A partir da situação apresentada acima, julgue os itens de 167 a 180, relativos à segurança da informação.

No caso de o administrador implementar, na ligação da rede à Internet, um firewall do tipo nível de rede, para permitir o funcionamento co...

74 Q148936
Ciência da Computação
Ano: 2008
Banca: Fundação Carlos Chagas (FCC)
Protocolo de autenticação usado em diversos sistemas, inclusive no Windows 2000, que se baseia em uma variante do protocolo de Needham-Schroeder e cujo nome foi adotado do guardião da entrada de Hades, é o
75 Q148935
Ciência da Computação
Ano: 2008
Banca: Fundação Carlos Chagas (FCC)
Na pilha de protocolos básicos dos Web Services representa-se de baixo para cima nas camadas dois, três e quatro, respectivamente, os protocolos
76 Q148934
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A elaboração de uma política de segurança da informação deve levar em conta aspectos relacionados ao uso dos ativos de informação e aos elementos tecnológicos empregados para materializá-los. Acerca desses aspectos da política de informação, julgue os itens a seguir.

Uma ferramenta de prevenção à intrusão deve ser capaz, não apenas de detectar incidentes de violação da política de segurança, como também de reagir proativamente com objetivo de reduzir ou eliminar os riscos associados a esse incidente.

77 Q148925
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca dos protocolos de gerência de rede, julgue os itens de 66 a 70.

No USM do SNMP v3, pode-se prover um usuário tanto de autenticação quanto de privacidade nas mensagens. Como são usadas senhas distintas para cada um desses serviços, ao usuário são oferecidas as seguintes opções: sem autenticação e sem privacidade; sem autenticação e com privacidade; com autenticação e sem privacidade; com autenticação e com privacidade.

78 Q148921
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca da segurança da informação, julgue os itens subseqüentes.

No protocolo SSL (secure sockets layer), é obrigatório que ocorra autenticação do servidor para o cliente.

79 Q148920
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando-se a gerência de redes TCP/IP, julgue os próximos itens.

Em todas as suas versões, o protocolo SNMP utiliza mecanismos fortes de autenticação e sigilo na comunicação.
80 Q560651
Ciência da Computação
Ano: 2007
Banca: Fundação Carlos Chagas (FCC)

O protocolo SSL provê mecanismos de segurança que atuam na pilha de protocolos TCP/IP. Este protocolo é utilizado para implementar

81 Q148974
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando a operação e a administração de correio eletrônico, julgue os itens seguintes.

Em uma rede que usa o simple mail transfer protocol (SMTP), se um servidor de correio eletrônico não conseguir enviar uma mensagem para o destino, ele poderá armazenála para, posteriormente, tentar enviá-la de novo.

82 Q148946
Ciência da Computação
Ano: 2007
Banca: Fundação Carlos Chagas (FCC)

Um padrão de segurança 802.11i definido pelo IEEE é identificado pelo acrônimo

83 Q784447
Ciência da Computação
Ano: 2006
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

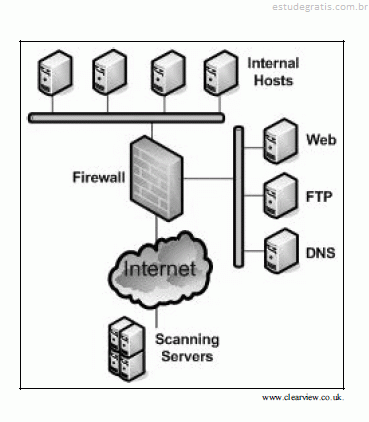
Considerando a figura acima, que apresenta um cenário para realização de serviços de análise de vulnerabilidade e riscos em redes de computadores, julgue os itens a seguir.

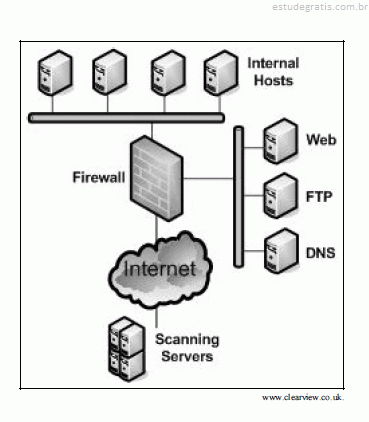
A ferramenta nmap pode ser usada para detectar vulnerabilidades de sistemas como o acima relacionadas, por exemplo, a versões de protocolos, sistema operacional e software de servidores.

84 Q784443
Ciência da Computação
Ano: 2006
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando a figura acima, que apresenta um cenário para realização de serviços de análise de vulnerabilidade e riscos em redes de computadores, julgue os itens a seguir.

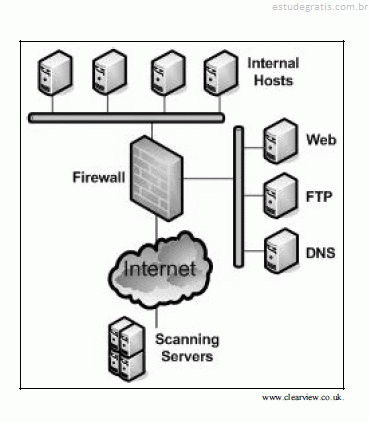
Entre as metodologias comuns para teste de invasão ou penetração, incluem-se abordagens de caixa preta, caixa branca e caixa cinza, sendo as de caixa branca mais adequadas para emular situações nas quais os invasores atuam dentro de uma rede como da figura apresentada.

85 Q784442
Ciência da Computação
Ano: 2006
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando a figura acima, que apresenta um cenário para realização de serviços de análise de vulnerabilidade e riscos em redes de computadores, julgue os itens a seguir.

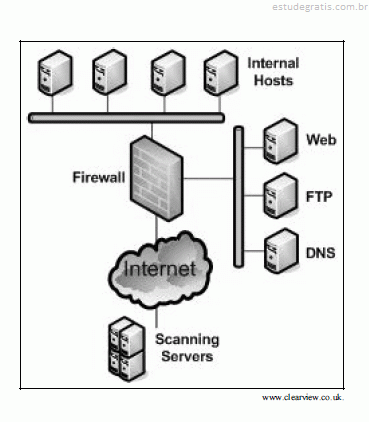
Fontes de vulnerabilidades publicamente disponíveis sobre plataformas de software também atuam como fonte de informação para hackers interessados em explorar sistemas existentes como esquematizado na figura.

86 Q784441
Ciência da Computação
Ano: 2006
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando a figura acima, que apresenta um cenário para realização de serviços de análise de vulnerabilidade e riscos em redes de computadores, julgue os itens a seguir.

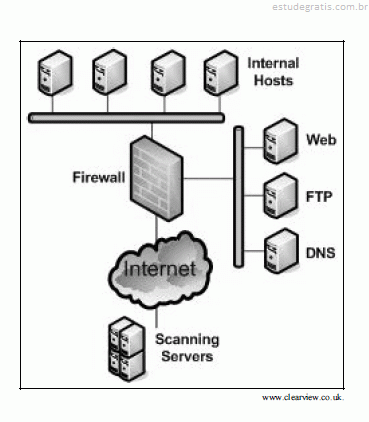
Bases de dados mundialmente disponíveis, como a Commom Vulnerabilities and Exposures, permitem o registro de vulnerabilidades conhecidas ou propostas, mas apenas para aplicações e sistemas de código aberto, como o Linux e o Open Office.

87 Q784440
Ciência da Computação
Ano: 2006
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando a figura acima, que apresenta um cenário para realização de serviços de análise de vulnerabilidade e riscos em redes de computadores, julgue os itens a seguir.

Os protocolos de criptografia de chave privada podem ser usados para implementação de VPNs, mas não são adequados para uso em plataforma web, especialmente no caso de sítios de comércio eletrônico.

88 Q784439
Ciência da Computação
Ano: 2006
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando a figura acima, que apresenta um cenário para realização de serviços de análise de vulnerabilidade e riscos em redes de computadores, julgue os itens a seguir.

O uso de infra-estruturas de chave pública não depende do estabelecimento de uma estrutura hierárquica de entidades certificadoras.

89 Q657412
Ciência da Computação
Ano: 2006
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A arquitetura de três camadas (interface, negócio e dados) é um padrão de facto para sistemas de informação desenvolvidos com base em tecnologia Web. Acerca desse tipo de sistema, julgue os itens subseqüentes. A comunicação entre as camadas ocorre por meio do protocolo HTTP.
90 Q657381
Ciência da Computação
Ano: 2006
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com o advento da Internet, os protocolos de aplicação TCP/IP tornam-se presentes nas principais redes de computadores atualmente em operação. Quanto aos protocolos de aplicação TCPI/IP, julgue os itens que se seguem. O HTTP possibilita tanto upload para um servidor web quanto download a partir de um servidor web, sendo utilizadas, para essas operações, as mensagens GET e POST, respectivamente.
91 Q655280
Ciência da Computação
Ano: 2006
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando a figura acima, que apresenta uma arquitetura de software da Internet, julgue os próximos itens, acerca de tecnologias, protocolos, princípios e arquitetura relacionados à Internet.

Usuários do protocolo HTTP empregam, normalmente, dois métodos para realização de pedidos: GET e POST. O pedido que usa o método POST contém cabeçalho e corpo, enquanto que o pedido que usa o método GET não contém corpo. Em ambos os casos, a resposta HTTP usualmente contém um corpo, ao qual é atribuído um tipo MIME e um tamanho em bytes.
92 Q655279
Ciência da Computação
Ano: 2006
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando a figura acima, que apresenta uma arquitetura de software da Internet, julgue os próximos itens, acerca de tecnologias, protocolos, princípios e arquitetura relacionadas à Internet.

Usuários do protocolo HTTP empregam, normalmente, dois métodos para realização de pedidos: GET e POST. O pedido usando o método POST é composto por cabeçalho e corpo, enquanto que o pedido do método GET não contém corpo. Em ambos os casos, a resposta HTTP usualmente contém um corpo, ao qual é atribuído um tipo MIME e um tamanho em bytes.
93 Q148966
Ciência da Computação
Ano: 2006
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando a figura acima, que apresenta um cenário para realização de serviços de análise de vulnerabilidade e riscos em redes de computadores, julgue os itens a seguir.

O uso de autenticação em redes VPN garante a confidencialidade dos dados que trafegam em redes públicas.

94 Q148965
Ciência da Computação
Ano: 2006
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando a figura acima, que apresenta um cenário para realização de serviços de análise de vulnerabilidade e riscos em redes de computadores, julgue os itens a seguir.

Programas que permitem o gerenciamento remoto de sistemas Windows, como o Back Orifice, são enquadrados na categoria de vírus de computador.

95 Q148964
Ciência da Computação
Ano: 2006
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando a figura acima, que apresenta um cenário para realização de serviços de análise de vulnerabilidade e riscos em redes de computadores, julgue os itens a seguir.

Os ataques do tipo negação de serviço, em geral, são embasados na invasão do sistema por meio de sql injection.

96 Q148940
Ciência da Computação
Ano: 2006
Banca: Núcleo de Computação Eletrônica UFRJ (NCE)

Para implantar segurança (autenticação e criptografia) em correio eletrônico, uma opção é o uso do protocolo:

97 Q148937
Ciência da Computação
Ano: 2006
Banca: Fundação Carlos Chagas (FCC)

O formato que as mensagens devem ter para encaminhar as requisições de Web Services, bem como o formato das mensagens de respostas, são definidos pelo protocolo

98 Q148933
Ciência da Computação
Ano: 2006
Banca: Fundação CEFETBAHIA / Centro Federal de Educação Tecnológica da Bahia (CEFETBAHIA)

O Kerberos é um protocolo de

99 Q784428
Ciência da Computação
Ano: 2005
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

No que se refere à segurança em redes de computadores, julgue os itens subseqüentes.

Para utilização do protocolo de autenticação do cabeçalho AH (authentication header) do protocolo IPSec, o cabeçalho AH é inserido entre o cabeçalho IP original e a área de dados do datagrama, sendo o campo de protocolo do cabeçalho original alterado para o número 51 (protocolo AH) e o campo de próximo cabeçalho do cabeçalho AH alterado para o valor até então veiculado no campo de protocolo do cabeçalho original.

100 Q148972
Ciência da Computação
Ano: 2005
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

No que se refere à segurança em redes de computadores, julgue os itens subseqüentes.

O protocolo secure sockets layer (SSL) fornece uma funcionalidade de criptografia seletiva de campos da informação trocada entre o cliente e o servidor de uma sessão SSL.

101 Q148944
Ciência da Computação
Ano: 2005
Banca: Núcleo de Computação Eletrônica UFRJ (NCE)

Um dos protocolos usados principalmente para implantar segurança em correio eletrônico e que faz uso obrigatório de certificados digitais é:

102 Q148938
Ciência da Computação
Ano: 2005
Banca: Fundação Carlos Chagas (FCC)

A tradução da representação interna dos dados de um computador para outro é realizada, na arquitetura de rede OSI, pelos protocolos da camada

103 Q148932
Ciência da Computação
Ano: 2005
Banca: Fundação CESGRANRIO (CESGRANRIO)

protocolo HTTP um usuário recebeu, em seu browser, uma mensagem de status em resposta à sua solicitação, informando que ocorreu um erro do servidor. Os códigos de status do protocolo HTTP que informam que ocorreu um erro do servidor apresentam o padrão (x é um número inteiro):

104 Q148931
Ciência da Computação
Ano: 2005
Banca: Núcleo de Computação Eletrônica UFRJ (NCE)

A finalidade do protocolo ARP é:

105 Q784468
Ciência da Computação
Ano: 2004
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A respeito de serviços e protocolos da arquitetura TCP/IP, julgue os itens que se seguem.

No protocolo FTP, o subcomando mode indica como o arquivo será tratado: em stream, são respeitadas as separações lógicas dos registros; como block o arquivo será tratado como um fluxo de bytes.

106 Q560650
Ciência da Computação
Ano: 2004
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A respeito de serviços e protocolos da arquitetura TCP/IP, julgue os itens que se seguem.

O protocolo SMTP usado nos serviços de correio eletrônico tem como base a entrega ponto-a-ponto, na qual um cliente SMTP contatará o servidor SMTP do host destino para a entrega da mensagem, guardando a mensagem até que ela tenha sido copiada com êxito no receptor. Isso difere do princípio de retransmissão comum de muitos sistemas de correio eletrônico, nos quais a mensagem atravessa um número de hosts intermediários e uma transmissão com êxito implica somente que a mensagem alcançou o host correspondente ao seguinte salto.

107 Q560649
Ciência da Computação
Ano: 2004
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca dos conceitos de segurança em redes, e especificamente dos seus aspectos funcionais e estruturais, julgue os itens subseqüentes.

As funcionalidades de segurança do protocolo SSL (secure sockets layer) são a autenticação do servidor e dos clientes, além da integridade e da confidencialidade das mensagens.

108 Q148973
Ciência da Computação
Ano: 2004
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens seguintes, relativos à segurança de sistemas de informação.

As normas ISO-9000 e ISO-14000 tratam especificamente de metodologias de qualidade e segurança de sistemas de informações, respectivamente.

109 Q148939
Ciência da Computação
Ano: 2004
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca de criptografia, uma das técnicas fundamentais para a segurança da informação, de protocolos criptográficos e de sistemas de criptografia e aplicações, julgue os itens subseqüentes.

Um protocolo de assinatura digital deve apresentar como propriedades básicas a impossibilidade de fabricação de assinaturas por terceiros e a garantia da autenticidade de determinada assinatura. Além disso, deve garantir que uma transação com assinatura digital seja inalterável e não possa ser reutilizada em outra ocasião.

110 Q148943
Ciência da Computação
Ano: 2002
Banca: Núcleo de Computação Eletrônica UFRJ (NCE)

A métrica utilizada pelo protocolo RIP é: