Banca:
Fundação para o Vestibular da Universidade Estadual Paulista (VUNESP)
O servidor HTTP está configurado para atender requisições feitas ao domínio www.xyz.com.br. Para que isso seja possível, o registro tipo A do DNS deve indicar o endereço IP
Banca:
Ministério Público do Rio Grande do Sul (MPE - RS)
Em relação aos protocolos de correio eletrônico, considere as seguintes afirmações.
I. Um servidor de correio eletrônico recebe as mensagens destinadas aos seus usuários cadastrados empregando os protocolos POP, ou IMAP, para se comunicar com os servidores remetentes.
II. Os servidores de correio eletrônico, remetente e destinatário, comunicam-se entre si através do protocolo SMTP.
III. Um cliente de correio eletrônico como, por exemplo, o Mozilla Thunderbird e o Outlook, envia mensagens ao servidor de correio eletrônico de saída configurado empregando o protocolo SMTP.
Banca:
Fundação de Apoio à Educação e ao desenvolvimento Tecnológico do RN (FUNCERN)
IPSec é uma suíte de protocolos desenvolvidos especificamente para proteger o tráfego IP. Dentre os principais protocolos que compõem a suíte IPSec, temos o AH (Authentication Header), que provê integridade dos dados e autenticação da origem, mas não provê capacidades de encriptação, que é feita pelo protocolo
O objetivo do IPSec é facilitar a confidencialidade, a integridade e a autenticação da informação que é comunicada usando o IP.
Antes de iniciar a transmissão dos dados do usuário, as duas entidades precisam negociar os parâmetros de segurança com o IKE (Internet Key Exchange) que, na fase 1, utiliza o
Uma empresa instalou mecanismos de segurança baseados no IPSec. Para tal, utilizou dois tipos de protocolos de segurança utilizados nesse modelo, que são o
A ISO 27002 estabelece que é conveniente que a tarefa de definir a classificação de um ativo, analisando-o criticamente a intervalos regulares, e assegurando que ele está atualizado e no nível apropriado é de responsabilidade do
O controle de acesso a redes de comunicação de dados é fundamental para a segurança da informação.
Para fazer o controle baseado em porta, o IEEE (Institute of Electrical and Electronics Engineers) desenvolveu o padrão 802.1x para prover o transporte de informações de
A transferência de informações através de redes públicas de comunicação de dados é uma atividade comum nas empresas. Para garantir segurança nessa atividade, pode- se fazer uso de VPN (Virtual Private Network).
O protocolo de VPN que usa o IKE (Internet Key Exchange), o ESP (Encapsulating Security Payload) e o AH (Authentication Header) é o
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Considerando que, no desenvolvimento de um novo sistema para a empresa, um analista seja encarregado de avaliar e monitorar a utilização de normas e padrões de segurança da informação, julgue os itens subsequentes.
De acordo com as recomendações da norma ABNT NBR ISO/IEC 27002:2005, o sistema em desenvolvimento deverá ser integrado à parte da gestão dos ativos da empresa, sendo conveniente que seja designada uma pessoa que detenha os direitos de propriedade sobre o ativo.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca da investigação computacional, das ameaças a servidores e a estações de trabalho, julgue os itens que se seguem.
Não há diferenças identificáveis entre a investigação digital e a forense digital, estando o objetivo de ambas centrado na realização de análise técnica.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que se refere às soluções de segurança em infraestrutura de TI, julgue o item abaixo.
A IETF (Internet engineering task force) criou uma extensão do uso atual do DNS, denominado DNSSEC, que autentica as informações do DNS e garante a veracidade e integridade dessas informações. No Brasil, o registro .br é o responsável pela administração dos domínios .br, dependendo sua adoção de cada top level domain.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca da segurança de servidores e estações de trabalho, julgue os itens que se seguem.
No Windows Server 2008, o comando scwcmd.exe configure /p:isa_harden.xml aumenta a segurança e aplica a diretiva definida no arquivo Isa_harden.xml, fornecido pelo Forefront TMG. Além disso, essa diretiva de segurança habilita os recursos de cliente DNS, cliente de rede Microsoft e sincronização de hora.
Em relação à norma NBR ISO/IEC 27002, para detalhes da implementação do controle “10.1.3 − Segregação de funções”, da norma NBR ISO/IEC 27001, convém que
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
De acordo com as normas complementares, julgue o item abaixo.
A Norma Complementar GSI/PR n.o 3 estabelece as diretrizes para a elaboração de políticas de segurança da informação e comunicações nos órgãos e entidades da administração pública federal.
Proteger a confidencialidade, a autenticidade ou a integridade das informações por meios criptográficos. Dentre as categorias de segurança da informação da norma ISO 27002, a afirmativa acima trata do objetivo de uma categoria
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que se refere a rede de dados, julgue os itens seguintes.
No armazenamento de páginas web em cache, para uso subsequente, um navegador pode ser configurado para fazer todas as solicitações de páginas a um proxy, em vez de solicitálas ao servidor efetivo das páginas.
Banca:
Assessoria em Organização de Concursos Públicos (AOCP)
Assinale a alternativa correta. Quando o HTTP é usado sobre a SSL (Security Socket Layer), ele se denomina HTTPS. A configuração do HTTPS, apesar de permitir sua utilização em várias portas, costuma ser feita por meio da porta
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca de serviços protocolos e serviços Internet, julgue os seguintes itens.
São programas de aplicação da Internet: o login remoto a sistemas — Telnet ou SSH —, a transferência de arquivos — FTP— e a telefonia na Internet (VoIP).
Em relação à política de controle de acesso aos recursos de um sistema, considere:
I. Todo objeto em um sistema deve ter um proprietário, que é o responsável por determinar a política de acesso aos recursos.
II. Controles de acessos podem ser aplicados por meio de ACLs (Access Control List), que definem os direitos e permissões dados a um usuário ou grupo.
III. No controle de acesso obrigatório (Mandatory Access Control), a política de acesso é determinada pelo sistema e não pelo proprietário do recurso.
IV. O usuário do recurso pode adquirir permissões cumulativas ou pode ser desqualificado para qualquer permissão dada a alguns usuários do grupo ao qual ele pertence.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
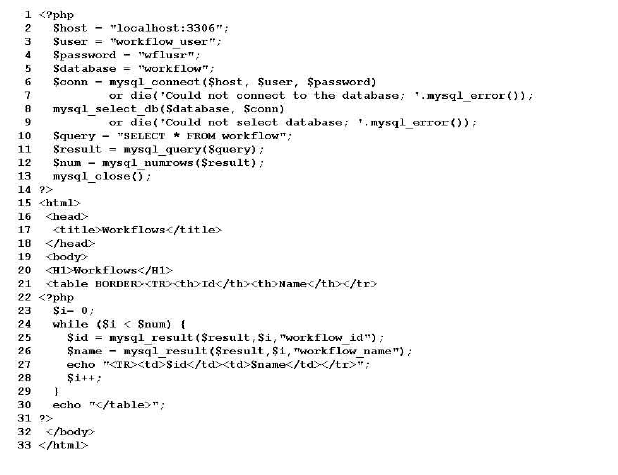
Considerando o script PhP acima, que executa sem erros em um ambiente adequadamente configurado, julgue os próximos itens acerca dos conceitos de desenvolvimento de sistemas em plataforma PhP, MySQL e Web. Para a interpretação dos efeitos decorrentes da execução desse script PhP, considere que o mesmo seja executado sobre um banco de dados cujo estado é similar ao disponível imediatamente após a execução bem sucedida dos scripts apresentados nos textos II e III.
Os resultados da execução de scripts como o acima apresentado são trafegados dentro do corpo de pedidos HTTP feitos por browsers web.

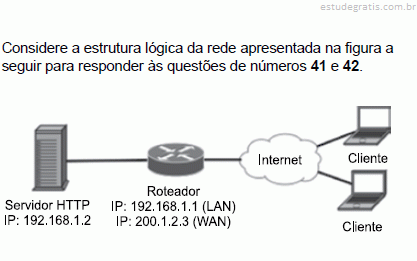 Para que os clientes conectados à internet possam ter acesso ao servidor HTTP, é necessário que o roteador
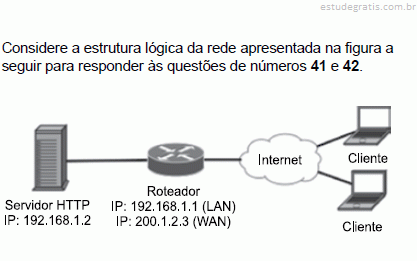 O servidor HTTP está configurado para atender requisições feitas ao domínio www.xyz.com.br. Para que isso seja possível, o registro tipo A do DNS deve indicar o endereço IP