De acordo com as especificações descritas na versão 2013 do E-Ping, julgue os itens subsecutivos.
As especificações do E-Ping tratam de assuntos relacionados à garantia da confidencialidade e à disponibilidade das informações.
De acordo com as especificações descritas na versão 2013 do E-Ping, julgue os itens subsecutivos.
As especificações do E-Ping tratam de assuntos relacionados à garantia da confidencialidade e à disponibilidade das informações.
Uma empresa instalou mecanismos de segurança baseados no IPSec. Para tal, utilizou dois tipos de protocolos de segurança utilizados nesse modelo, que são o
A ISO 27002 estabelece que é conveniente que a tarefa de definir a classificação de um ativo, analisando-o criticamente a intervalos regulares, e assegurando que ele está atualizado e no nível apropriado é de responsabilidade do
Os mecanismos de segurança da informação proporcionam a implantação de diferentes tipos de controle.
Honeypot é exemplo de um recurso que pode implantar segurança por meio de controlePara viabilizar uma comunicação segura no ambiente da Internet, vários protocolos de segurança podem ser adotados.
No caso do serviço Web, para garantir a segurança na comunicação, deve-se adotar o protocolo
O controle de acesso a redes de comunicação de dados é fundamental para a segurança da informação.
Para fazer o controle baseado em porta, o IEEE (Institute of Electrical and Electronics Engineers) desenvolveu o padrão 802.1x para prover o transporte de informações de
A transferência de informações através de redes públicas de comunicação de dados é uma atividade comum nas empresas. Para garantir segurança nessa atividade, pode- se fazer uso de VPN (Virtual Private Network).
O protocolo de VPN que usa o IKE (Internet Key Exchange), o ESP (Encapsulating Security Payload) e o AH (Authentication Header) é o
Protocolos de rede podem ser classificados como "sem estados" (stateless) ou "com estado" (stateful). A este respeito é correto afirmar que
A propriedade que garante que nem o emissor nem o destinatário das informações possam negar a sua transmissão, recepção ou posse é conhecida como
Considerando que, no desenvolvimento de um novo sistema para a empresa, um analista seja encarregado de avaliar e monitorar a utilização de normas e padrões de segurança da informação, julgue os itens subsequentes.
De acordo com as recomendações da norma ABNT NBR ISO/IEC 27002:2005, o sistema em desenvolvimento deverá ser integrado à parte da gestão dos ativos da empresa, sendo conveniente que seja designada uma pessoa que detenha os direitos de propriedade sobre o ativo.
Para garantir a segurança de uma rede é recomendável adotar medidas de prevenção, detecção e reação aos ataques. São mecanismos de prevenção:
Acerca da investigação computacional, das ameaças a servidores e a estações de trabalho, julgue os itens que se seguem.
Não há diferenças identificáveis entre a investigação digital e a forense digital, estando o objetivo de ambas centrado na realização de análise técnica.No que se refere às soluções de segurança em infraestrutura de TI, julgue o item abaixo.
A IETF (Internet engineering task force) criou uma extensão do uso atual do DNS, denominado DNSSEC, que autentica as informações do DNS e garante a veracidade e integridade dessas informações. No Brasil, o registro .br é o responsável pela administração dos domínios .br, dependendo sua adoção de cada top level domain.
Acerca da segurança de servidores e estações de trabalho, julgue os itens que se seguem.
No Windows Server 2008, o comando scwcmd.exe configure /p:isa_harden.xml aumenta a segurança e aplica a diretiva definida no arquivo Isa_harden.xml, fornecido pelo Forefront TMG. Além disso, essa diretiva de segurança habilita os recursos de cliente DNS, cliente de rede Microsoft e sincronização de hora.
Julgue os itens subsequentes, a respeito da prevenção e do tratamento de incidentes em redes de computadores.
O processo de tratamento e resposta a incidentes tem duas fases proativas: a preparação pré-incidente e a definição da estratégia de resposta.
Em relação à norma NBR ISO/IEC 27002, para detalhes da implementação do controle “10.1.3 − Segregação de funções”, da norma NBR ISO/IEC 27001, convém que
Com respeito às recomendações da norma NBR
27002:2005, considere:
I. São fatores críticos de sucesso da segurança da
informação a provisão de conscientização, treinamento
e educação adequados.
II. A segurança da informação é exclusivamente aplicável
aos negócios do setor público e serve para
proteger as infraestruturas críticas.
III. Se os funcionários, fornecedores e terceiros não
forem conscientizados das suas responsabilidades,
eles podem causar consideráveis danos para a
organização.
Está INCORRETO o que consta em
De acordo com as normas complementares, julgue o item abaixo.
A Norma Complementar GSI/PR n.o 3 estabelece as diretrizes para a elaboração de políticas de segurança da informação e comunicações nos órgãos e entidades da administração pública federal.
Considere:
I. Garantia de que o acesso à informação seja obtido somente por pessoas autorizadas.
II. Salvaguarda da exatidão e completeza da informação e dos métodos de processamento.
III. Garantia de que os usuários autorizados obtenham acesso à informação e aos ativos correspondentes sempre que necessário.
Na ISO/IEC 17799, I, II e III correspondem, respectivamente, a
A norma ABNT NBR ISO/IEC 27001:2006 cobre organizações do tipo
Proteger a confidencialidade, a autenticidade ou a integridade das informações por meios criptográficos. Dentre as categorias de segurança da informação da norma ISO 27002, a afirmativa acima trata do objetivo de uma categoria
No que se refere a rede de dados, julgue os itens seguintes.
No armazenamento de páginas web em cache, para uso subsequente, um navegador pode ser configurado para fazer todas as solicitações de páginas a um proxy, em vez de solicitálas ao servidor efetivo das páginas.
Acerca de serviços protocolos e serviços Internet, julgue os seguintes itens.
São programas de aplicação da Internet: o login remoto a sistemas — Telnet ou SSH —, a transferência de arquivos — FTP— e a telefonia na Internet (VoIP).
Com referência aos dispositivos de segurança de redes de computadores, julgue os próximos itens.
A presença de sniffers é facilmente detectável remotamente, com alto grau de confiança, em uma rede de computadores.
Acerca dos protocolos de redes de comunicação e do padrão Ethernet 10BaseT, julgue os itens a seguir.
No frame Ethernet 10BaseT, a parte de dados pode chegar a até 1.500 bytes.
Em relação à política de controle de acesso aos recursos de um sistema, considere:
I. Todo objeto em um sistema deve ter um proprietário, que é o responsável por determinar a política de acesso aos recursos.
II. Controles de acessos podem ser aplicados por meio de ACLs (Access Control List), que definem os direitos e permissões dados a um usuário ou grupo.
III. No controle de acesso obrigatório (Mandatory Access Control), a política de acesso é determinada pelo sistema e não pelo proprietário do recurso.
IV. O usuário do recurso pode adquirir permissões cumulativas ou pode ser desqualificado para qualquer permissão dada a alguns usuários do grupo ao qual ele pertence.
...Acerca da segurança da informação, julgue os itens subseqüentes.
No protocolo de segurança IPsec, uma conexão lógica definida por um acordo de segurança (security association) é uma conexão unidirecional.

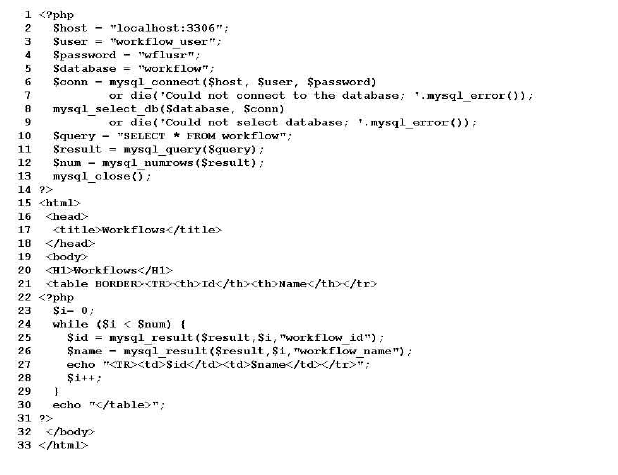
Considerando o script PhP acima, que executa sem erros em um ambiente adequadamente configurado, julgue os próximos itens acerca dos conceitos de desenvolvimento de sistemas em plataforma PhP, MySQL e Web. Para a interpretação dos efeitos decorrentes da execução desse script PhP, considere que o mesmo seja executado sobre um banco de dados cujo estado é similar ao disponível imediatamente após a execução bem sucedida dos scripts apresentados nos textos II e III.
Os resultados da execução de scripts como o acima apresentado são trafegados dentro do corpo de pedidos HTTP feitos por browsers web.A respeito da segurança da informação associada a redes de comunicação de dados, julgue os próximos itens.
O protocolo SSH implementa um conjunto de técnicas criptográficas simétricas e assimétricas para garantia do sigilo de uma sessão de shell remoto.
Com relação segurança em redes de computadores, julgue os itens a seguir.
No IPSEC (IP security), o cabeçalho de autenticação (AH) oferece controle de acesso, integridade de mensagem sem conexões, autenticação e antireplay e a carga útil de segurança do encapsulamento que admite esses mesmos serviços, inclusive confidencialidade. O IPSEC apresenta a desvantagem de não prover o gerenciamento de chaves.
Acerca do serviço de diretórios embasado no OpenLDAP, julgue os itens a seguir.
Por padrão, no OpenLDAP, o arquivo de configuração sobre sufixos e rootdn é o slapd.conf. Este arquivo, fica no diretório /root por questões de segurança de acesso.
Na rede de computadores de uma organização pública brasileira com diversos ativos, como, por exemplo, switches, roteadores, firewalls, estações de trabalho, hosts servidores de aplicação web, servidores de bancos de dados, é comum a ocorrência de ataques e de outros incidentes que comprometem a segurança de seus sistemas. Nessa organização, a definição de políticas e metodologias adequadas para se lidar com esse tipo de problema cabe ao departamento de TI.
A partir da situação apresentada acima, julgue os itens de 167 a 180, relativos à segurança da informação.
No caso de o administrador implementar, na ligação da rede à Internet, um firewall do tipo nível de rede, para permitir o funcionamento co...
A elaboração de uma política de segurança da informação deve levar em conta aspectos relacionados ao uso dos ativos de informação e aos elementos tecnológicos empregados para materializá-los. Acerca desses aspectos da política de informação, julgue os itens a seguir.
Uma ferramenta de prevenção à intrusão deve ser capaz, não apenas de detectar incidentes de violação da política de segurança, como também de reagir proativamente com objetivo de reduzir ou eliminar os riscos associados a esse incidente.
Acerca dos protocolos de gerência de rede, julgue os itens de 66 a 70.
No USM do SNMP v3, pode-se prover um usuário tanto de autenticação quanto de privacidade nas mensagens. Como são usadas senhas distintas para cada um desses serviços, ao usuário são oferecidas as seguintes opções: sem autenticação e sem privacidade; sem autenticação e com privacidade; com autenticação e sem privacidade; com autenticação e com privacidade.
Acerca da segurança da informação, julgue os itens subseqüentes.
No protocolo SSL (secure sockets layer), é obrigatório que ocorra autenticação do servidor para o cliente.
Considerando-se a gerência de redes TCP/IP, julgue os próximos itens.
Em todas as suas versões, o protocolo SNMP utiliza mecanismos fortes de autenticação e sigilo na comunicação.O protocolo SSL provê mecanismos de segurança que atuam na pilha de protocolos TCP/IP. Este protocolo é utilizado para implementar
Considerando a operação e a administração de correio eletrônico, julgue os itens seguintes.
Em uma rede que usa o simple mail transfer protocol (SMTP), se um servidor de correio eletrônico não conseguir enviar uma mensagem para o destino, ele poderá armazenála para, posteriormente, tentar enviá-la de novo.
Um padrão de segurança 802.11i definido pelo IEEE é identificado pelo acrônimo

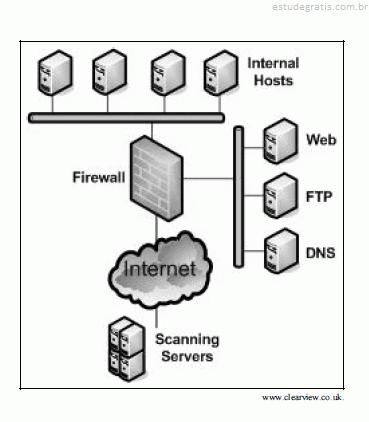
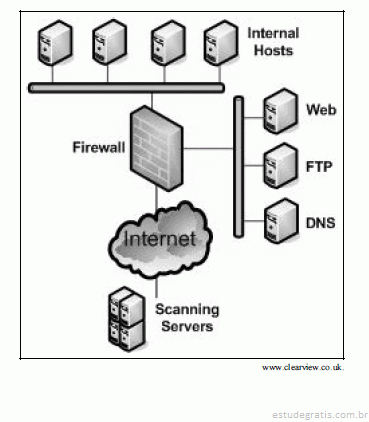
Considerando a figura acima, que apresenta um cenário para realização de serviços de análise de vulnerabilidade e riscos em redes de computadores, julgue os itens a seguir.
A ferramenta nmap pode ser usada para detectar vulnerabilidades de sistemas como o acima relacionadas, por exemplo, a versões de protocolos, sistema operacional e software de servidores.

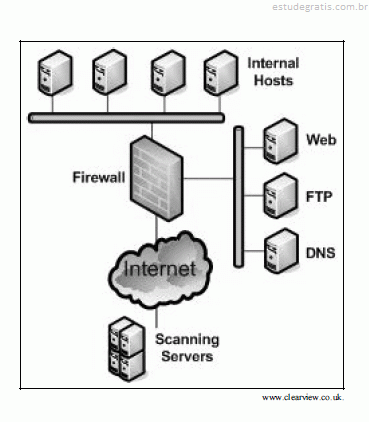
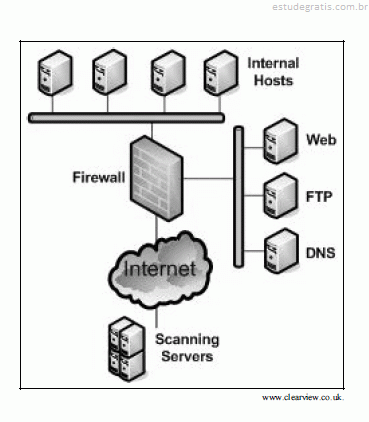
Considerando a figura acima, que apresenta um cenário para realização de serviços de análise de vulnerabilidade e riscos em redes de computadores, julgue os itens a seguir.
Entre as metodologias comuns para teste de invasão ou penetração, incluem-se abordagens de caixa preta, caixa branca e caixa cinza, sendo as de caixa branca mais adequadas para emular situações nas quais os invasores atuam dentro de uma rede como da figura apresentada.

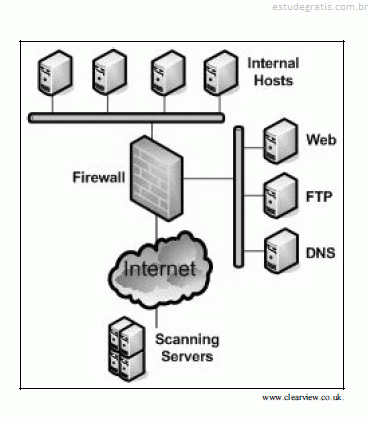
Considerando a figura acima, que apresenta um cenário para realização de serviços de análise de vulnerabilidade e riscos em redes de computadores, julgue os itens a seguir.
Fontes de vulnerabilidades publicamente disponíveis sobre plataformas de software também atuam como fonte de informação para hackers interessados em explorar sistemas existentes como esquematizado na figura.

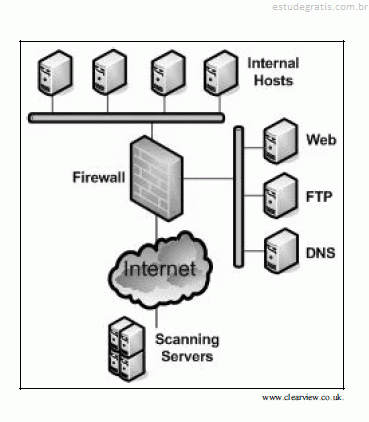
Considerando a figura acima, que apresenta um cenário para realização de serviços de análise de vulnerabilidade e riscos em redes de computadores, julgue os itens a seguir.
Bases de dados mundialmente disponíveis, como a Commom Vulnerabilities and Exposures, permitem o registro de vulnerabilidades conhecidas ou propostas, mas apenas para aplicações e sistemas de código aberto, como o Linux e o Open Office.

Considerando a figura acima, que apresenta um cenário para realização de serviços de análise de vulnerabilidade e riscos em redes de computadores, julgue os itens a seguir.
Os protocolos de criptografia de chave privada podem ser usados para implementação de VPNs, mas não são adequados para uso em plataforma web, especialmente no caso de sítios de comércio eletrônico.

Considerando a figura acima, que apresenta um cenário para realização de serviços de análise de vulnerabilidade e riscos em redes de computadores, julgue os itens a seguir.
O uso de infra-estruturas de chave pública não depende do estabelecimento de uma estrutura hierárquica de entidades certificadoras.