Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
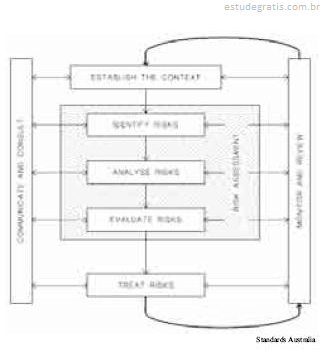
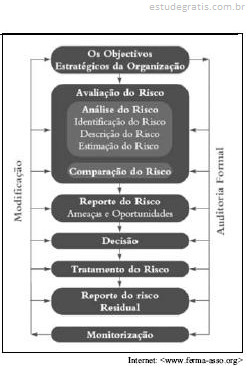
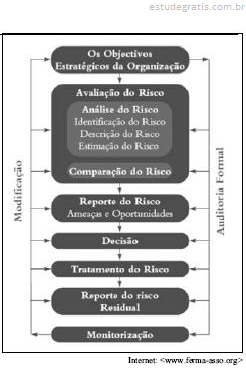
Considerando a figura acima, que apresenta um diagrama de um processo de gerenciamento de riscos, julgue os itens subseqüentes, acerca dos conceitos de governança de TI e gestão de riscos.
Critérios previamente desenvolvidos para identificar ações a serem tomadas relativamente ao risco são mais utilizados na fase de avaliação que na fase de tratamento de riscos.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
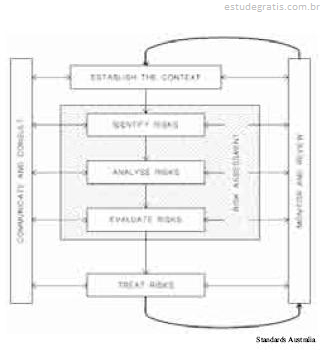
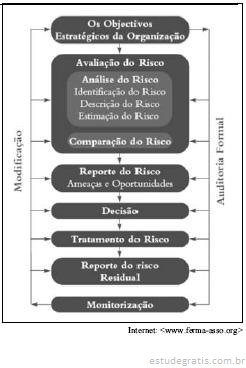
Considerando a figura acima, que apresenta um diagrama de um processo de gerenciamento de riscos, julgue os itens subseqüentes, acerca dos conceitos de governança de TI e gestão de riscos.
Modelos correntes de gestão de risco, como o apresentado no diagrama, pressupõem uma abordagem especializada para o tratamento de riscos em diferentes áreas temáticas, buscando uma separação entre os diferentes métodos empregados para a gestão de riscos de segurança da informação, de projetos e organizacionais em geral.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
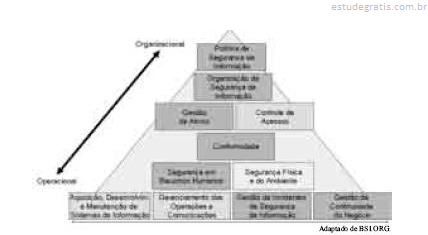
Considerando a figura acima, que apresenta uma proposta de organização da norma NBR ISO/IEC 17799:2005, julgue os próximos itens, acerca dos conceitos de segurança da informação.
A NBR 17799 prescreve o uso de gerenciamento quantitativo de riscos.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
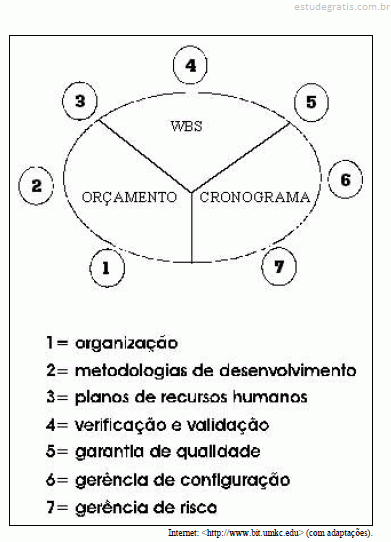
Uma das principais metodologias de gerência de projeto é descrita pelo PMBOK, editado pelo Project Management Institute (PMI). Acerca da metodologia PMI para gerência de projetos, julgue os itens que se seguem. A gerência de riscos é realizada durante as fases de planejamento, enquanto a gerência de qualidade é realizada durante a fase de execução do projeto.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
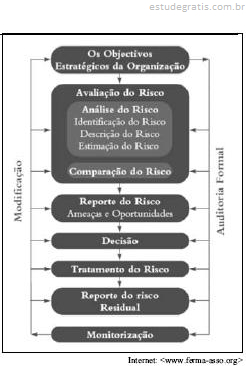
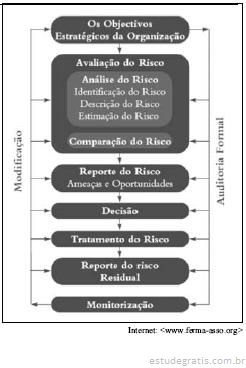
Considerando a figura ao lado, que apresenta um modelo de gestão de riscos organizacionais, julgue os itens seguintes.
A gerência quantitativa de riscos é de implementação mais eficaz que a gerência de riscos qualitativa, especialmente quando se trata de riscos para a segurança da informação.
No processo de análise de riscos, determinar a probabilidade de um risco acontecer e as conseqüências dos problemas causados por ele são resultados da fase de
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No processo de desenvolvimento de artefatos de software, a gerência de projetos desempenha um papel fundamental. Com relação a gerência de projetos, planejamento de sistemas de informação e desenvolvimento e arquitetura de sistemas, julgue os próximos itens.
Praticamente todo o projeto de software envolve riscos. Entre os riscos mais comuns de um projeto de software, encontram-se os riscos de desempenho, de custo e de cronograma.
Em relação aos riscos de projeto, no planejamento das respostas ao risco, a estratégia que está relacionada com a exigência de um seguro pelo contratante é:
O Gerenciamento de Riscos pode ser dividido em seis processos: Planejamento, Identificação, Análise Qualitativa, Análise Quantitativa, Planejamento de Respostas e, finalmente, Monitoramento e Controle. Com relação às atividades, entradas e saídas destes processos, analise as seguintes afirmações.
I. Uma das saídas do processo Identificação dos Riscos é o Plano de Gerenciamento de Riscos.
II. Uma das saídas do processo Análise Quantitativa dos Riscos é a Análise Probabilística do Projeto.
III. Uma das saídas do processo Análise Qualitativa dos Riscos é a Lista de Riscos Prioritários.
IV. Uma das saídas do processo Planejamento de Resposta aos Riscos é a Escala de Probabilidade e Impacto.
Indique a opção que contenha todas as afirmações verdadeiras....
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A análise e a gestão de riscos definem uma série de passos que ajudam uma equipe de desenvolvimento de software a entender e a administrar a incerteza. Assinale a opção que não se refere à categoria de riscos do negócio.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
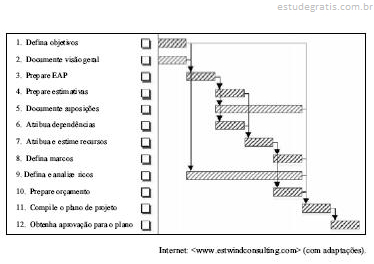
Considerando a figura ao lado, que apresenta os elementos básicos e suplementares de um plano de projeto, julgue os itens a seguir, acerca dos conceitos de gerenciamento de projeto no âmbito do desenvolvimento de softwares e sistemas de informação.
O gerenciamento de riscos em um projeto de desenvolvimento de software é tipicamente conduzido por técnicos de segurança da informação.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A política de segurança é um conjunto de diretrizes, normas, procedimentos e instruções de trabalho que estabelecem os critérios de segurança para serem adotados no nível local ou a institucional, visando o estabelecimento, a padronização e a normalização da segurança tanto no âmbito humano quanto tecnológico. Acerca das boas práticas para elaboração, implantação e monitoração da política de segurança, julgue os itens seguintes.
A política precisa ser aprovada pela administração da organização e formalmente comunicada a todos que devem cumpri-la, caso contrário sua aplicação torna-se de difícil controle e aceitação.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A análise e gestão de riscos é um conjunto de passos que auxilia uma equipe de desenvolvimento de software a entender e a administrar a incerteza. Acerca desse tema, julgue os itens subseqüentes.
Uma análise que deve ser realizada no início do projeto é a de riscos associados à tecnologia usada para a construção do software. A análise de impacto, por sua vez, deve ser realizada somente ao longo do desenvolvimento do produto ou do projeto, uma vez que apenas nesse momento saber-se-á se a tecnologia adotada é complexa.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A análise e gestão de riscos é um conjunto de passos que auxilia uma equipe de desenvolvimento de software a entender e a administrar a incerteza. Acerca desse tema, julgue os itens subseqüentes.
Os riscos técnicos ameaçam a viabilidade do software a ser construído e, freqüentemente, comprometem o projeto ou o produto, enquanto os riscos do negócio ameaçam a qualidade e a pontualidade do software a ser produzido.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A análise e gestão de riscos é um conjunto de passos que auxilia uma equipe de desenvolvimento de software a entender e a administrar a incerteza. Acerca desse tema, julgue os itens subseqüentes.
No contexto da análise de risco de software, existe uma referência de risco denominada ponto de referência ou ponto de quebra, na qual a decisão de dar prosseguimento ao projeto ou terminá-lo é igualmente ponderada.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Os modelos de desenvolvimento de software vêm se mostrando importantes elementos para a evolução das características de qualidade e de produtividade no setor. No que se refere aos diversos modelos de desenvolvimento existentes, julgue os itens seguintes.
O modelo de desenvolvimento em espiral requer a consideração dos riscos técnicos em todos os estágios ou interações do projeto, o que permite reduzir os riscos antes que se concretizem.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Os sistemas de informação integram cada vez mais os diversos componentes desenvolvidos a partir das várias tecnologias da informação, incluindo tecnologias do processamento, do armazenamento, do acesso e das comunicações. Por outro lado, tais sistemas vêm sendo também cada vez mais utilizados nos processos sociais e econômicos. Assim, o planejamento desses sistemas é uma atividade de suma importância e tem seus métodos e ferramentas específicos. Acerca do planejamento de sistemas de informação e da necessidade de integração dos elementos empregados nessa atividade, julgue os itens subseqüentes.
No que se refere à segurança dos sistemas de informação, a realização de uma análise de riscos — como parte do proce...
Seu chefe passou a responsabilidade de gerenciar a troca da infraestrutura de rede, servidores e estações de trabalho da sua empresa, que tem por volta de 100 funcionários. Como é a primeira vez que você tem a responsabilidade sobre um projeto tão grande e que envolve tanto dinheiro, resolve aplicar práticas aprendidas no curso de gerenciamento de projetos e se propõe a criar um plano de riscos. Ao final de três dias de intensa pesquisa sobre o assunto e conversa com pessoas encarregadas do setor de infraestrutura da empresa, elaborou uma lista de 50 possíveis riscos negativos que poderiam acontecer o projeto. Dentre as opções abaixo, a melhor estratégia para escolher os riscos que devem compor o plano de riscos desse projeto é
Considere que você está alocado à função de gestão de riscos de segurança de informação da sua organização. Ao identificar um risco considerado demasiadamente elevado e com custos de implementação de outras opções de tratamento que excedem os benefícios, o tratamento de eliminar uma atividade existente ou mudar as condições em que a operação da atividade ocorre é um tratamento referente a