Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens a seguir, referentes à criptografia e assinatura e certificação digitais.
Um certificado digital consiste na cifração do resumo criptográfico de uma chave pública com a utilização da chave privada de uma autoridade certificadora.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os próximos itens, referentes à segurança de informação.
A autoridade certificadora, uma entidade pública ou privada hierarquicamente subordinada à Infraestrutura de Chaves Públicas Brasileira (ICP-Brasil), tem a responsabilidade de emitir, distribuir, renovar, revogar e gerenciar certificados digitais.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de redes de computadores, julgue os itens subsequentes.
Se o endereço de página inicia com HTTPS, então os dados serão transmitidos por meio de uma conexão cifrada e a autenticidade do servidor e do cliente será verificada com o uso de certificados digitais.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que se refere à segurança de sistemas, julgue os itens que se seguem.
Os serviços de rede que usam criptografia para o tráfego de dados são considerados mais seguros que os que não usam essa operação. No sistema operacional Linux com SSH instalado na porta 22 e Telnet, na porta 23 — não havendo personalização em nenhum desses softwares —, é mais seguro realizar o acesso remoto por meio de Telnet que por meio de SSH.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que se refere à criptografia, julgue os itens a seguir.
A criptoanálise, baseada nas propriedades do algoritmo de criptografia, e a força bruta, que compreende a tentativa de quebra de todas as chaves possíveis, constituem tipos de ataque a um algoritmo de criptografia.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que se refere à criptografia, julgue os itens a seguir.
Na cifra de Playfair, o algoritmo de criptografia utiliza m letras de texto claro sucessivas e as substitui por m letras de texto cifrado. Essa substituição é determinada por m equações lineares, em que cada caractere recebe um valor numérico (a = 0, b = 1, ... z = 50).
Considere as seguintes assertivas sobre certificados digitais:
I. Os certificados digitais são compostos por um par de chaves, chamadas pública e privada, e a assinatura de uma terceira parte confiável, chamada de Autoridade Certificadora (AC).
II. O certificado digital é um arquivo eletrônico que pode estar armazenado em um computador ou em outra mídia, como, por exemplo, um token ou smart card. Este arquivo eletrônico pode conter dados de uma pessoa, sendo utilizados para comprovar sua identidade.
III. Uma Autoridade Certificadora (AC) pode emitir certificados digitais para uma pessoa, para um computador ou, até mesmo, uma instituição.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens seguintes, acerca de criptografia e algoritmos de criptografia.
Em função da colisão de MD5, utilizada no algoritmo AES para criptografia assimétrica, chaves de 128 bits não são recomendadas em aplicações com criptografia assimétrica.
Banca:
Instituto Americano de desenvolvimento (IADES)
Considere que Maria recebeu um e-mail assinado digitalmente por João. Nesse caso hipotético, qual é o princípio da criptografia que irá garantir que João não negará posteriormente a autoria da mensagem enviada?
Banca:
Instituto Americano de desenvolvimento (IADES)
A Cifra de César é uma técnica de criptografia clássica baseada no método de substituição. Considere-se que essa técnica tenha sido aplicada com uma chave de valor 5, produzindo como resultado o texto cifrado “HNKWF”. Nessa situação hipotética, o texto claro equivalente é
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens a seguir, a respeito de criptografia. Criptografia de chave simétrica, que também é conhecida como criptografia de chave pública, utiliza chaves distintas para codificar e decodificar as informações. Uma dessas chaves é pública e a outra é do gerador da criptografia.
Recentemente foi publicada a seguinte notícia pelo CSJT − Conselho Superior de Justiça do Trabalho: Os advogados que militam no TRT da 5a Região (BA) precisam obter o quanto antes ......, pois, a partir de maio/2013, com a instalação do Processo Judicial Eletrônico da Justiça do Trabalho (PJe-JT) nas Varas do Trabalho da capital, essa ferramenta será exigida para ajuizamento de novas ações, notificações, peticionamento e juntada de documentos.A lacuna refere-se:
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de certificação digital, julgue os itens seguintes. Ao utilizar um certificado digital de 2.048 bits, tanto a chave privada quanto a chave pública terão 1024 bits, que somadas geram o certificado de 2048 bits.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de certificação digital, julgue os itens seguintes. Ao utilizar um certificado digital de 2.048 bits, tanto a chave privada quanto a chave pública terão 1024 bits, que somadas geram o certificado de 2048 bits.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com base no funcionamento do Gigabit Ethernet, julgue os itens subsecutivos. Por padrão, o Gigabit Ethernet não usa nenhum recurso de criptografia para proteger o conteúdo do frame.
A figura representa o esquema de funcionamento de um processo criptográfico, que usa uma mesma chave, tanto na codificação quanto na decodificação.
Nesse processo, antes de enviar a mensagem criptografada, o emissor ao receptor envia a chave privada que será utilizada para descriptografá-la. O esquema descrito caracteriza um tipo de criptografia, conhecido como de chave
Banca:
Fundação para o Vestibular da Universidade Estadual Paulista (VUNESP)
No contexto da segurança da informação, a certificação digital tem como objetivo garantir alguns aspectos de segurança. Considere os seguintes aspectos de segurança da informação:
I. Autenticidade.
II. Confidencialidade.
III. Integridade.
De fato, são aspectos garantidos pela certificação digital o contido em
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os próximos itens, relativos aos conceitos sobre criptografias, algoritmos simétricos e assimétricos de criptografia.
A técnica utilizada para esconder uma mensagem secreta dentro de uma maior, de modo que não se possa discernir a presença ou o conteúdo da mensagem oculta é denominada estenografia.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca de certificação digital, julgue os próximos itens.
Assim como pessoas físicas, as micro e pequenas empresas também podem comprovar sua identidade no meio virtual, realizar transações comerciais e financeiras com validade jurídica, participar de pregões eletrônicos e trocar mensagens no mundo virtual com segurança e agilidade com o e-CPF Simples.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de sistemas de criptografia e tipos de criptografia utilizados em sistemas de segurança de rede, julgue os itens a seguir.
O algoritmo AES (advanced encryption standard) permite, entre outras funcionalidades, a utilização de cifras assimétricas durante o uso de uma sessão SSL/TLS.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
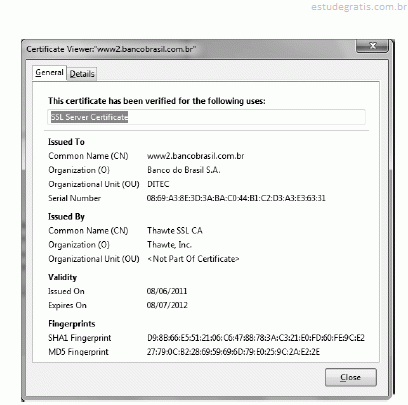
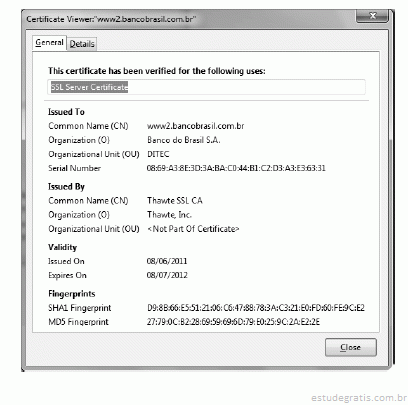
A figura acima ilustra o certificado digital de Internet banking do sítio do Banco do Brasil. Considerando esse certificado, julgue os itens a seguir.
Assinaturas SHA1 para certificados de 1.024 bits terminam com a sequência hexadecimal 9C:E2. Portanto, a chave pública do certificado mostrado na figura é de 1.024 bits.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação à certificação digital, julgue os itens que se seguem.
A Infraestrutura de Chaves Públicas do Brasil compõe-se de duas categorias de certificados digitais: A, destinada a atividades sigilosas, e S, destinada à autenticação e identificação.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação à certificação digital, julgue os itens que se seguem.
Um certificado digital é um documento em que são registradas diversas informações, tais como titular e sua chave pública, assim como nome e assinatura da autoridade certificadora que garantirá a emissão do certificado.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação à certificação digital, julgue os itens que se seguem.
O certificado digital revogado deve constar da lista de certificados revogados, publicada na página de Internet da autoridade certificadora que o emitiu.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Em relação à criptografia, julgue os próximos itens.
Certificado digital é um tipo de registro eletrônico, com chave pública, que contém dados capazes de identificar uma entidade. Além disso, é validado por outra entidade e pode ser emitido para pessoas físicas e jurídicas.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Em relação à criptografia, julgue os próximos itens.
A assinatura digital permite atestar a autenticidade e a integridade de uma informação, quando apenas o proprietário da informação conhece a chave privada. Assim, a verificação da assinatura é feita por meio da chave privada.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Em relação à criptografia, julgue os próximos itens.
Uma chave criptográfica, utilizada para manter a confidencialidade de uma informação, é enviada ao destinatário para que ele possa visualizar a informação criptografada. A chave é a mesma para o remetente e para o destinatário. Esse tipo de criptografia é, portanto, considerado assimétrico.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito dos mecanismos de segurança da informação, julgue os próximos itens.
O uso de assinatura digital, além de prover autenticidade e integridade, também permite o repúdio da informação, tendo em vista que o emissor pode negar a emissão da mensagem.
Um certificado digital para servidor web é uma credencial que identifica uma entidade e pretende criar um canal criptográfico seguro entre o navegador do usuário e o servidor da entidade. São características de um certificado digital para servidor web, EXCETO:
Certificados Digitais podem ser utilizados em um processo de comunicação segura. Esses certificados são expedidos e assinados por um terceiro confiável, denominado Autoridade Certificadora (CA – Certification Authority), o qual confirma a identidade do usuário ou host.
Para comprovar a veracidade da assinatura digital de uma mensagem assinada pela entidade A com o algoritmo RSA, qual chave da entidade A a entidade B deve conhecer?
Por questão de segurança, é fundamental validar os certificados digitais. Dentre as etapas de validação, é importante verificar se o certificado está revogado pela Autoridade Certificadora (AC) que o emitiu.
Para isso, é necessário consultar a lista de certificados revogados (LCR), publicada pela AC, e verificar se lá está listada(o) a(o)
Os sistemas criptográficos contemporâneos se valem do poder de processamento dos computadores para criar algoritmos difíceis de quebrar. Essa mesma capacidade de processamento é uma das forças da criptoanálise. Nesse contexto, um dos conceitos (princípio de Kerckhoffs) que prevalecem para certificar ou homologar algoritmos criptográficos é que eles devem ser tão bem construídos que sua resistência a ataques de criptoanálise não deve residir no sigilo do algoritmo, mas, unicamente, no segredo da(o)
O Brasil conta com um Sistema Nacional de Certificação Digital que envolve o Instituto Nacional de Tecnologia da Informação. A Infraestrutura de Chaves Públicas Brasileira - ICP-Brasil é uma cadeia hierárquica e de confiança que viabiliza, inclusive, a emissão de certificados digitais para identificação do cidadão quando transacionando no meio virtual, como a Internet. Nessa estrutura, e conforme a regulamentação atual, a pessoa física pode ter o seu certificado digital, denominado e-CPF. Esse tipo de certificado é oferecido em duas categorias, a saber A1 e A3.
Banca:
Fundação Professor Carlos Augusto Bittencourt (FUNCAB)
Suponha que exista um método de criptografia simétrico sendo utilizado por oito usuários de um sistema. Nesse caso, o número de chaves criptográficas necessárias é:
Banca:
Fundação Professor Carlos Augusto Bittencourt (FUNCAB)
Em relação aos objetivos da criptografia, aquele que está diretamente relacionado com a garantia de que o conteúdo não sofreu qualquer tipo de alteração é:
Criptografia é o processo de codificar mensagens, de modo que elas não possam ser lidas por usuários não-autorizados. Há basicamente dois tipos de criptografia: por chave secreta e por chave pública. Assinale o algoritmo de criptografia que utiliza chave pública.
É o protocolo lançado em 1997 pela antiga Netscape, que provê segurança fim-a-fim na camada de transporte fazendo uso da criptografia de chave pública e suportado por virtualmente todos os navegadores na internet:
Qual dos seguintes algoritmos criptográficos de chave simétrica, anunciado como sucessor do DES (Data Encryption Standard) pelo NIST (National Institute of Standards and Technology) em 2001, processa dados em blocos de 128 bits, pode funcionar com chaves de 128, 192 e 256 bits de comprimento e apresenta um bom desempenho tanto em software quanto em hardware?
Seja R o resultado do algoritmo SHA-512 aplicado em um importante arquivo de um diretor de uma empresa. Um analista de segurança indica corretamente, para esse diretor, que o(a)
Na criptografia simétrica, um algoritmo utiliza uma chave para converter dados legíveis em dados sem sentido que permitem que um algoritmo (tipicamente o mesmo) utilize a mesma chave para recuperar os dados originais.
Por questão de segurança, quando é necessário reutilizar as chaves simétricas em diferentes operações, deve-se usar a cifragem
Maria envia, por e-mail, um arquivo criptografado com determinado algoritmo simétrico para João. Em outro e-mail, Maria envia, para João, a chave utilizada pelo algoritmo simétrico. Um usuário malicioso obtém acesso de leitura aos dois e-mails enviados e, com isso,
Considerando-se que P seja a chave privada associada ao certificado digital de determinada AC (Autoridade Certificadora) da ICP-Brasil e que não existe consulta a certificados revogados, P é utilizada quando
Para se enviar uma mensagem criptografada do usuário A para o usuário B com a utilização de infraestrutura de chaves públicas, é necessário que antes do envio o usuário A cifre a mensagem com
Sobre o algorítimo de criptografia RSA, considere:
I. O algorítimo RSA é de característica simétrica, pois se dá pela utilização de chaves públicas e privadas.
II. O algorítimo oferece as funcionalidades de criptografia e assinatura digital de mensagens pela utilização de chaves públicas e privadas.
III. O RSA se baseia na utilização de números primos para a geração das chaves, sendo que sua segurança é garantida pela dificuldade atual de fatoração de grandes números.
Pedro envia uma mensagem codificada para Ana. Para codificar o texto, Pedro usa a chave pública de Ana. Para Ana decodificar e ler a mensagem que recebeu de Pedro, ela terá que usar a chave privada, relacionada à chave pública usada por Pedro no processo de codificação. Somente Ana conhece a chave privada.
I. É um mecanismo de autenticação que permite ao criador de uma mensagem anexar um código que atue como uma assinatura que garanta a origem e a integridade da mensagem.
II. Para criar uma assinatura digital para uma mensagem de e-mail, por exemplo, uma cópia da mensagem é criptografada (algoritmo Hash) usando-se a chave privada (assinatura digital), a qual é enviada, junto com a mensagem de e-mail e certificado digital do remetente para o destinatário, que cria a assinatura digital, utilizando a chave pública do remetente e compara com a assinatura recebida.
III. A assinatura digital não pode a qualquer momento ser decriptografada e verificada usando-se a chave pública e...
O certificado digital é utilizado na Internet para verificar se uma pessoa é quem ela realmente diz ser, ou seja, funciona como uma carteira de identidade virtual. Para o seu funcionamento, utiliza-se um algoritmo de criptografia que gera duas chaves, que são
O padrão de criptografia que é uma cifra simétrica de bloco que usa um tamanho de bloco de 128 bits e um tamanho de chave de 128, 192 ou 256 bits é conhecido como:
I. A criptografia simétrica é um tipo de criptografia que usa um par de chaves criptográficas distintas (privada e pública) e matematicamente relacionadas.
II. A criptografia assimétrica é um tipo de criptografia que usa uma chave única para cifrar e decifrar dados.
III. A chave pública está disponível para todos que queiram cifrar informações para o dono da chave privada ou para verificação de uma assinatura digital criada com a chave privada correspondente; a chave privada é mantida em segredo pelo seu dono e pode decifrar informações ou gerar assinaturas digitais.
Atividade de reconhecimento em meio eletrônico que se caracteriza pelo estabelecimento de uma relação única, exclusiva e intransferível entre uma chave de criptografia e uma pessoa física, jurídica, máquina ou aplicação.
A definição, de acordo com o ICP − Brasil, se refere a
A criptografia assimétrica baseia-se na utilização de duas chaves, sendo uma mantida secreta, enquanto outra pode ser divulgada publicamente.
Com relação ao tema, analise as asserções a seguir. Maria criptografa a mensagem (texto claro) utilizando-se da chave privada de João. A mensagem cifrada é então enviada a João que a decriptografa utilizando sua chave pública. Como a criptografia assimétrica trabalha com funções matemáticas bidirecionais, João não conseguiria decriptografar a mensagem usando sua chave privada
PORQUE
Apenas a chave pública permite essa decriptografia, já que é gerada por algoritmos criptográficos assimétricos como o DES, 3DES ou AES e é de conhecimento de ambos os envolvidos na troca...
Por motivos diversos, pode ser necessário revogar um certifi cado digital antes da sua expiração. O padrão X.509 defi ne uma estrutura de dados assinada digitalmente, com time-stamping, denominada Certifi cate Revocation List (lista de certifi cados revogados), que identifi ca os certifi cados revogados por meio do(a):
O DES (Data Encryption Standard), padrão para criptografia de dados, apesar de não mais ser considerado seguro, é ainda amplamente utilizado para a segurança da informação em sua forma modificada 3-DES. O principal problema do DES é o comprimento da chave utilizada que possui
Um dos tipos de criptografia muito usado no processo de transmissão de dados para melhorar os aspectos de segurança faz uso de uma mesma chave para criptografar e descriptografar a informação, sendo denominado de criptografia de chave simétrica. Este recurso tem como vantagem a facilidade de implementação, mas tem como principal problema a
No processo de gerenciamento da segurança da informação, a criptografia se apresenta como um dos recursos mais utilizados. Em uma transmissão de informação por meio da rede de computadores, a criptografia tem a função de
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação à certificação digital, julgue os itens que se seguem.
No Brasil, a infraestrutura de chaves públicas foi implantada com o objetivo de prover soluções de criptografia para chaves públicas, sendo o governo brasileiro o único órgão responsável pela emissão e administração de certificados digitais.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação à certificação digital, julgue os itens que se seguem.
Na criptografia de chave pública assimétrica, são utilizadas duas chaves diferentes: uma chave privada confidencial, para criptografar os dados, e outra chave pública, para decriptografar os dados, a qual é distribuída para os destinatários.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação à certificação digital, julgue os itens que se seguem.
Um requisito para uma entidade tornar-se uma autoridade de registro é ser uma entidade jurídica, não podendo as pessoas físicas tornarem-se autoridades de registro.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação à certificação digital, julgue os itens que se seguem.
As autoridades de registro, que se devem vincular a uma autoridade certificadora, recebem, validam, verificam e encaminham as solicitações de emissão e de revogação dos certificados digitais para as autoridades certificadoras.
Um sistema criptográfico de chaves públicas, como o RSA, permite que um usuário autentique uma mensagem com uma assinatura digital cifrando esta mensagem
I. Consiste na criação de um código, de modo que a pessoa ou entidade que receber uma mensagem contendo este código possa verificar se o remetente é mesmo quem diz ser e identificar qualquer mensagem que possa ter sido modificada.
II. Se José quiser enviar uma mensagem assinada para Maria, ele codificará a mensagem com sua chave pública. Neste processo será gerada uma assinatura digital, que será adicionada à mensagem enviada para Maria. Ao receber a mensagem, Maria utilizará a chave privada de José para decodificar a mensagem.
III. É importante ressaltar que a segurança do método de assinatura digital baseia-se no fato de que a chave pública é conhecida apenas pelo s...
É uma forma de ataque a sistemas de criptografia onde o atacante experimenta cada chave possível em um trecho de texto cifrado, até obter uma tradução inteligível para texto claro. Na média, metade de todas as chaves possíveis precisam ser experimentadas para se obter sucesso.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Considerando que, no desenvolvimento de um novo sistema para a empresa, um analista seja encarregado de avaliar e monitorar a utilização de normas e padrões de segurança da informação, julgue os itens subsequentes.
Caso sejam utilizadas, no novo sistema, assinaturas digitais para a autenticação das correspondências entre os usuários, as mensagens podem ser criptografadas duas vezes: uma com a utilização da chave privada do remetente e, em seguida, com a utilização da chave pública do receptor.
Um dos processos em uma infraestrutura de chaves públicas é o processo de certificação digital. O certificado digital é um registro eletrônico composto por um conjunto de dados que distingue uma entidade e associa a ela uma chave pública. Ele pode ser emitido para pessoas, empresas, equipamentos ou serviços na rede e pode ser homologado para diferentes usos, como confidencialidade e assinatura digital. De forma geral, os dados básicos que compõem um certificado digital devem conter, entre outros, a versão e número de série do certificado, os dados que identificam a Autoridade Certificadora que emitiu o certificado e
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens a seguir, a respeito de segurança da informação.
A criptografia assimétrica (como as que utilizam algoritmo DES), ao mesmo tempo em que descriptografa mensagens enviadas em redes, usa apenas uma chave para criptografar.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A figura acima ilustra o certificado digital de Internet banking do sítio do Banco do Brasil. Considerando esse certificado, julgue os itens a seguir.
Os campos CN, O, OU são comuns em certificados digitais. Além desses campos, outros campos adicionais podem ser utilizados, desde que sejam observadas as devidas restrições de uso dos campos.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de sistemas de criptografia e tipos de criptografia utilizados em sistemas de segurança de rede, julgue os itens a seguir.
Se um usuário A quiser enviar uma mensagem cifrada unicamente para um usuário B, sem que outros usuários sejam capazes de decifrá-la, um mecanismo de cifra adequado nesse caso envolverá o uso de criptografia de chave pública ou assimétrica.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de sistemas de criptografia e tipos de criptografia utilizados em sistemas de segurança de rede, julgue os itens a seguir.
A criptografia simétrica é específica para conexões de rede não monitoradas. Uma desvantagem dessa técnica de criptografia é o fato de que, por meio de um ataque de CBC (cypher block chaining), um atacante pode extrair dados legíveis de uma conexão de rede interceptada.
I. O protocolo https é mais seguro que protocolo http, pois os dados que são transferidos utilizando esse protocolo são criptografados enquanto que os dados transferidos por http são enviados em formato de texto legível.
II. O acesso a sites da web através de nomes amigáveis e o envio de e-mails através da internet dependem do sistema de resolução de nomes de domínio (DNS) para funcionar adequadamente.
III. A assinatura digital em uma mensagem permite que o receptor possa verificar a identidade alegada pelo transmissor e não possa forjar o conteúdo da mensagem.
Paulo resolveu criptografar um texto simples de 227 bytes de comprimento utilizando um algoritmo de cifragem simétrica de blocos. A cifragem utilizada opera com blocos de 16 bytes. Nesse caso, o algoritmo pega os primeiros 16 bytes de dados, encripta-os, utilizando a tabela de chaves, e produz 16 bytes de texto cifrado. Em seguida, ele inicia novamente o processo, encriptando os próximos 16 bytes de texto simples. Após encriptar 14 blocos (224 bytes),
É o atual padrão para criptografia de chaves simétricas que codifica texto aberto em porções de 64 bits usando uma chave de 64 bits. Oito desses 64 bits são bits de paridade ímpar (há um bit de paridade para cada um dos oito bits) de modo que a chave tem efetivamente 56 bits de comprimento.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca de certificação digital, julgue os próximos itens.
A Infraestrutura de Chaves Públicas Brasileira (ICP-Brasil) é uma cadeia hierárquica e de confiança que viabiliza a emissão de certificados digitais para a identificação virtual do cidadão no Brasil, conforme os padrões e normas estipulados pela CERTISIGN, à qual se subordina hierarquicamente em nível mundial.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os próximos itens, relativos aos conceitos sobre criptografias, algoritmos simétricos e assimétricos de criptografia.
O DES (data encryption standard) triplo utiliza, exatamente, por três vezes o algoritmo DES, além de uma mesma chave de 56 bits para criptografar mensagens.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os próximos itens, relativos aos conceitos sobre criptografias, algoritmos simétricos e assimétricos de criptografia.
O algoritmo RSA, baseado na construção de chaves públicas e privadas, utiliza números primos, e, quanto maior for o número primo escolhido, mais seguro será o algoritmo.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação a sistemas criptográficos, assinaturas e certificados digitais, julgue os itens subsecutivos.
Os sistemas assimétricos usam duas chaves com funções complementares: se uma é usada para cifração, a outra é usada na decifração; além disso, uma delas deve ser mantida secreta, enquanto a outra pode ser pública.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação a sistemas criptográficos, assinaturas e certificados digitais, julgue os itens subsecutivos.
VPN, uma aplicação típica de sistemas criptográficos, pode ser descrita como um fluxo de dados tunelado, em que os dados são cifrados e o túnel é estabelecido após autenticação das extremidades.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca de segurança da informação e criptografia, julgue os itens seguintes.
Sistemas criptográficos assimétricos ou de chave pública oferecem melhor desempenho na cifração e decifração de mensagens que sistemas criptográficos simétricos.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca de segurança da informação e criptografia, julgue os itens seguintes.
A adição de uma assinatura digital a uma mensagem pode ser efetuada pelo seu transmissor, por meio da adição, à mensagem cifrada, de um hash (da mensagem original em claro) cifrado com sua chave privada.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca de segurança da informação e criptografia, julgue os itens seguintes.
A distribuição de chaves é mais simples e segura na utilização de um sistema criptográfico simétrico ou de chave secreta que na utilização de um sistema criptográfico assimétrico ou de chave pública.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca de segurança da informação e criptografia, julgue os itens seguintes.
Considerando-se que, em um sistema de criptografia assimétrico — ou de chave pública —, um usuário A deseje enviar, de forma segura, uma mensagem a um usuário B, é correto afirmar que o usuário A deverá cifrar a mensagem com sua chave privada e o usuário B, ao receber a mensagem, deverá decifrá-la com a chave pública de A.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Os Correios pretendem oferecer uma nova modalidade de prestação de serviços cuja contratação pode ser feita por qualquer cliente, via Internet. No momento da contratação, o cliente informa os seus dados pessoais e bancários, que serão enviados a um de dois bancos conveniados habilitados a efetuar o débito em sua conta corrente, no valor do contrato.
Considerando essa situação, julgue os itens subsequentes.
É possível ter a integridade dos dados transitados nas duas comunicações utilizando algoritmos simétricos.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação a certificação digital e infraestrutura de chaves públicas, julgue os itens que se seguem.
A Infraestrutura de Chave Pública Brasil (ICP–Brasil) emite certificados, autentica-os e possui uma autoridade certificadora que faz manutenção dos certificados durante o ciclo de vida destes, apesar de não ser uma entidade reconhecida pela legislação brasileira.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação a certificação digital e infraestrutura de chaves públicas, julgue os itens que se seguem.
Para se garantir o tráfego seguro e criptografado na autenticação entre o usuário e um servidor que disponibiliza determinado serviço na Internet, pode-se utilizar certificado digital, que é validado por uma autoridade certificadora e utiliza o protocolo HTTPS.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de criptografia, julgue os itens seguintes.
Se, em um sistema assimétrico, uma mensagem for cifrada duas vezes, primeiro com a chave privada do autor e, depois, com a chave pública do destinatário, garante-se que somente o destinatário conseguirá abrir a mensagem e que só o fará se dispuser da chave pública do autor.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Na configuração de uma rede sem fio, o programa de gerenciamento da conexão solicita que seja informado o tipo de segurança e o tipo de criptografia desejado. Entre os tipos de segurança geralmente disponíveis, estão as seguintes opções: sem autenticação, WEP, WPA-Pessoal, WPA2-Pessoal, WPACorporativo, WPA2-Corportativo e 802.1x. Quanto ao tipo de criptografia, possíveis opções são: TKIP e AES. Tendo essas informações como referência, assinale a opção correta.
No contexto da criptografia, preserva todos os caracteres de uma mensagem, apenas mudando-os de lugar. É baseada no princípio matemático da permutação. Entre os diversos tipos dela está a geométrica. Trata-se de uma cifra de
A especificação do IPSec exige o compartilhamento de chaves secretas que são utilizadas para autenticação, integridade e criptografia dos dados, a qual define um conjunto separado de mecanismos para o gerenciamento destas chaves. Nesse contexto, o protocolo padrão para o gerenciamento de chaves pelo IPSec é o
Um algoritmo de cifra de bloco é um elemento básico para fornecer segurança aos dados que devem ser criptografados. O NIST publicou na Special Publications 800-38A, uma lista com modos de operação de cifra de bloco que são usados com qualquer cifra de bloco simétrica, incluindo DES triplo e AES.
Um certificado de chave pública (certificado digital) é um conjunto de dados à prova de falsificação e que atesta a associação de uma chave pública a um usuário final. Essa associação é garantida pela Autoridade Certificadora (AC) que emite o certificado digital após a confirmação da identidade do usuário.
Com relação ao certificado emitido por uma AC, sua integridade e autenticidade são conferidas APENAS de posse da
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação à criptografia e suas aplicações, julgue os itens de 118 a 122.
A criptografia simétrica difere da assimétrica por utilizar uma chave compartilhada entre as partes, que é usada tanto na cifração, quanto na decifração.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de criptografia, julgue os itens seguintes.
Em um sistema assimétrico, garante-se a autenticidade da mensagem quando uma mensagem é cifrada duas vezes: primeiro, com a chave pública do autor e, depois, com a chave pública do destinatário.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens seguintes, a respeito de certificação digital e assinatura digital.
Para conferir a autenticidade de um certificado digital, é necessário utilizar o certificado digital da autoridade certificadora que o emitiu. Esse certificado pode ser emitido por outra autoridade certificadora ou pode ser autoassinado.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Os Correios pretendem oferecer uma nova modalidade de prestação de serviços cuja contratação pode ser feita por qualquer cliente, via Internet. No momento da contratação, o cliente informa os seus dados pessoais e bancários, que serão enviados a um de dois bancos conveniados habilitados a efetuar o débito em sua conta corrente, no valor do contrato.
Considerando essa situação, julgue os itens subsequentes.
O uso do algoritmo criptográfico AES é suficiente para garantir o sigilo das informações enviadas pelos Correios aos bancos conveniados.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Os Correios pretendem oferecer uma nova modalidade de prestação de serviços cuja contratação pode ser feita por qualquer cliente, via Internet. No momento da contratação, o cliente informa os seus dados pessoais e bancários, que serão enviados a um de dois bancos conveniados habilitados a efetuar o débito em sua conta corrente, no valor do contrato.
Considerando essa situação, julgue os itens subsequentes.
A assinatura digital é suficiente para garantir o não repúdio e o sigilo dos dados que deverão transitar entre os computadores do cliente e o dos Correios.
Sustentando a certificação digital existe toda uma cadeia que envolve políticas de uso, procedimentos, mecanismos de segurança e entidades que seguem diretrizes e normas técnicas determinadas por uma entidade ou comitê gestor. Essa cadeia chama-se
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca de segurança da informação e criptografia, julgue os itens seguintes.
A técnica de segurança de informação denominada assinatura digital permite ao receptor verificar a integridade da mensagem e a identidade do transmissor.
Consiste em uma chave pública mais um ID de usuário do proprietário da chave, com o bloco inteiro assinado por um terceiro que tenha credibilidade. A definição é de
É uma técnica de criptoanálise que pode ser usada para atacar qualquer cifra de bloco. Ela funciona a partir de um par de blocos e texto simples que diferem apenas por um pequeno número de bits e pela observação cuidadosa do que acontece em cada iteração interna à medida que a codificação prossegue. Trata-se da criptoanálise
A cifra de César (ou código de César) é uma das mais simples e conhecidas técnicas de criptografia, o que lhe confere papel coadjuvante e frequentemente incorporado como parte de esquemas mais complexos. Sendo um tipo de cifra de substituição monoalfabética, onde cada letra ou grupo de letras é substituído por outra letra ou grupo de letras, sua aplicação à palavra TRIBUNAL trará como resultado:
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito do estabelecimento de um sistema de gestão da segurança, julgue os itens seguintes.
Uma das desvantagens decorrentes do uso de mecanismos de criptografia assimétricos, relativamente à criptografia simétrica, consiste no aumento do custo computacional para produzir uma mensagem cifrada com igual resistência a ataques.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca do gerenciamento de segurança da informação, julgue os itens a seguir.
Os algoritmos de chave pública e privada (chave assimétrica) são utilizados para a transmissão, por meio de canais inseguros, de informações sensíveis, mediante encriptação.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação a sistemas criptográficos, assinaturas e certificados digitais, julgue os itens subsecutivos.
AES é uma cifra de bloco simétrica, com blocos de 128 bits e chaves de 128, 192 e 256 bits, e RSA é um sistema assimétrico que tem por base a fatoração de grandes números inteiros.
Considere um sistema de comunicações entre dois usuários que utilizam técnicas criptográficas avançadas para proteger suas mensagens. Semanalmente, esses usuários auditam o sistema. Em determinada ocasião, eles constataram que o texto de determinada mensagem tinha sido alterado de alguma forma durante o processo de cifração, transmissão e decifração. Nesse caso, houve um comprometimento da
Com crescimento do uso de aplicações na Internet pelas quais trafegam informações sigilosas, como dados pessoais, extratos de movimentação financeira e senhas, surge uma demanda no desenvolvimento de técnicas de segurança da informação. Uma dessas técnicas é a criptografia assimétrica, também chamada de criptografia de chave pública. O remetente codifica a mensagem usando a chave C1 e o destinatário decifra a mensagem usando a chave C2. Neste caso, C1 e C2 são:
Para tornar confidenciais as mensagens nas redes de comunicação sem fio, os protocolos WEP, WPA e WPA2 se baseiam, respectivamente, entre outros componentes, no algoritmo de criptografia:
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca de criptografia e detecção de intrusão, julgue os itens subsequentes.
Em uma mensagem criptografada por uma cifra de bloco, a alteração de qualquer bit da mensagem cifrada impede a sua correta decodificação, daquele ponto da mensagem em diante.
Algoritmo de hashing de autenticação de 128 bits e unidirecional, produz um código de autenticação de 16 bits (a síntese de mensagem) a partir dos dados de qualquer tamanho com ou sem uma chave de qualquer tamanho. Descrito na RFC 1321, trata-se do
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue o item a seguir, a respeito de criptografia.
Em uma comunicação, considere que o emissor e o receptor sejam representados, respectivamente, por A e B. Nesse caso, tanto o uso de criptografia simétrica (em que uma chave K seja compartilhada por A e B) quanto o uso de criptografia assimétrica (em que A use a chave pública de B para criptografar mensagens) não garantem o princípio da irretratabilidade.
Banca:
Instituto Americano de desenvolvimento (IADES)
O código ou cifra de César é um esquema de codificação usado há mais de 2000 anos. Ele tem esse nome em homenagem ao imperador romano que o utilizava para enviar mensagens cifradas aos seus generais. Ao usar essa técnica para criptografar a sigla PGDF, com chave de valor 3, obtemos como resultado o valor
Complete a frase a seguir com a alternativa mais adequada. “A criptografia é um dos recursos utilizados pela segurança computacional para garantir o sigilo, integridade da informação e
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação à segurança da informação, julgue os itens seguintes.
Abordagens básicas de criptografia de dados incluem a substituição e a permutação. A substituição ocorre na situação em que, para cada caractere de um texto simples, verifica-se a substituição desse caractere por um outro texto cifrado. A permutação ocorre quando caracteres de texto simples são reformulados em alguma sequência diferente da original.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Considerando o texto acima e as propriedades das estruturas algébricas conhecidas como anéis, julgue os itens subsequentes.
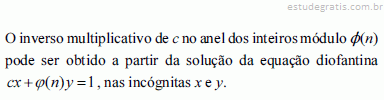
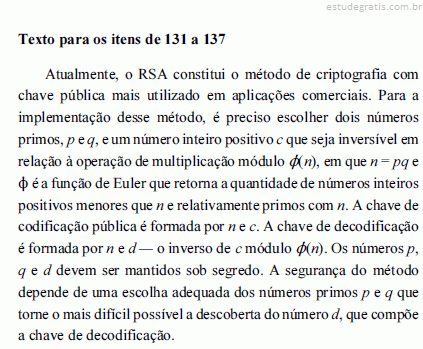
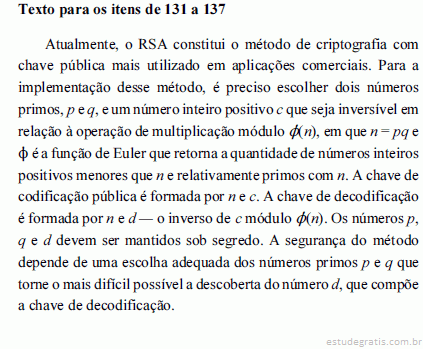
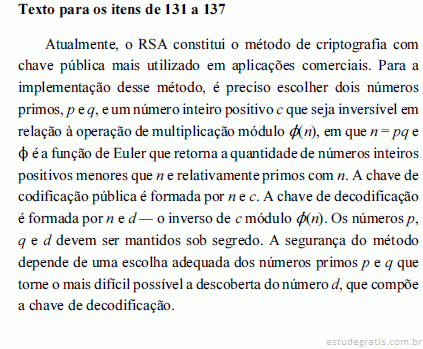
Se os números primos p e q escolhidos produzirem um número n muito grande, então haverá uma quantidade muito grande de pares de números primos cujo produto também é igual a n. Por esse motivo, é muito difícil que alguém descubra os valores de p e q e, a partir deles, a chave de decodificação, o que garante a segurança do método RSA.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Considerando as informações do texto, p = 5 e q = 11, e, ainda, o processo acima descrito, julgue os próximos itens.
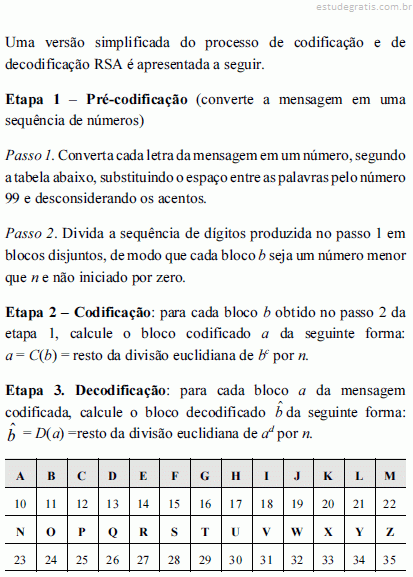
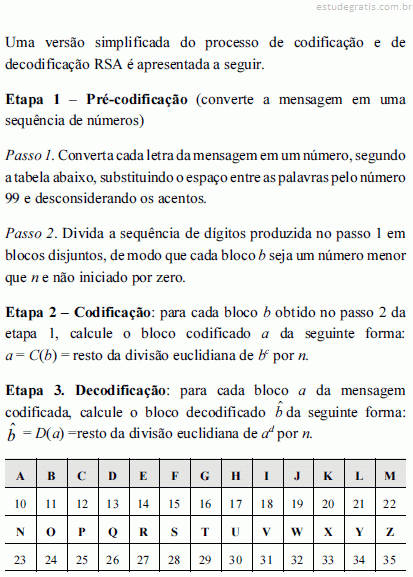
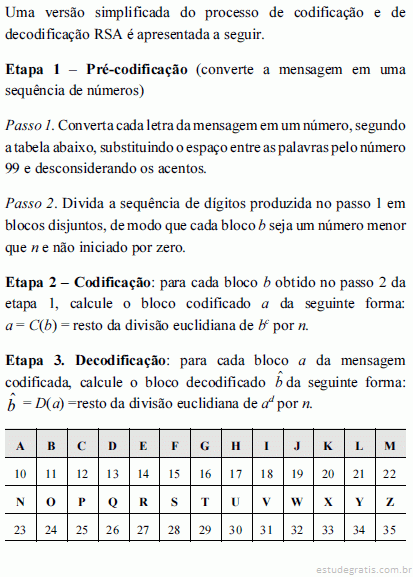
Após o primeiro passo da etapa de pré-codificação do processo acima, a mensagem ESPIONAR É PRECISO será convertida no número 14282518242310271425271412182824.
Banca:
Fundação de Estudos e Pesquisas Sócio-Econômicos (FEPESE)
Acerca dos sistemas criptográficos e dos algoritmos de função hash, julgue as afirmativas abaixo.
1. O algoritmo SHA-1 é um exemplo de função geradora de digest (resumo) adotado no processo de assinaturas digitais. Este algoritmo possui vulnerabilidades já comprovadas no que se refere a resistência a colisões, porém continua sendo amplamente adotado em assinaturas de documentos digitais.
2. Em um sistema de cadastro de usuários, antes de ser salva no banco de dados, a senha do usuário é criptografada com uma função hash unidirecional. Em caso de perda de senha, para recuperar a senha armazenada no banco, o sistema decifra a senha usando o algoritmo AES e a envia para o cliente.
3. Em sistemas criptográficos assimétricos que utilizam o algoritmo RSA, para se garan...
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de segurança da informação, julgue os próximos itens.
As assinaturas digitais atuam sob o princípio básico da confidencialidade da informação, uma vez que conferem a autenticação da identidade do remetente de uma mensagem. No entanto, tal solução não garante a integridade da informação, que deve ser conferida por meio de tecnologias adicionais de criptografia.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Determinado código utiliza um alfabeto formado por n letras diferentes A1, A2,..., An e as mensagens escritas nesse código são sequências finitas dessas letras. A probabilidade de aparecimento da letra Ai (i = 1,..., n) nessas mensagens é dada por pi (i = 1,..., n), sendo p1+ p2+...+ pn = 1. Portanto, se I(Ai) representa uma medida da quantidade de informação associada à letra Ai, a entropia H desse código é definida como uma média ponderada das medidas I(A1),...,I(An), cujos pesos são as respectivas probabilidades pi.
Com base nas informações acima, julgue os itens seguintes, considerando o conjunto das possíveis representações binárias (sequências finitas de dígitos zeros e uns) inequívocas que podem ser associadas às letras deste código.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Considerando as informações do texto e as escolhas p = 5 e q = 11, julgue os itens seguintes.
Se os números n = 55 e c = 7 formam uma chave de codificação para o método RSA, então a chave de decodificação será formada pelos números n = 55 e d = 23.
Algoritmo de hash seguro (Secure Hash Algorithm – SHA) é um tipo de função hash criptográfica, criado para aumentar a segurança no acesso à informação. Sobre este tipo de algoritmo é correto afirmar que:
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Considere que, em determinada empresa, o funcionário Haroldo precise passar informações confidenciais para o seu chefe, Júlio. Para maior segurança, os dados são transmitidos criptografados pela rede da empresa. Rogério, outro funcionário da empresa, está tentando indevidamente interceptar as informações trocadas entre Haroldo e Júlio. Com base nessa situação hipotética, julgue os itens de 87 a 90, acerca de configurações e do emprego dos sistemas de criptografia.
Caso Júlio tenha obtido um certificado digital de uma autoridade certificadora, ele deve proteger esse certificado e mantê-lo em sigilo.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os próximos itens, relativos à segurança da informação.
Para que o conteúdo de uma mensagem criptografada seja decifrado apenas pelo seu verdadeiro destinatário, é necessário que ela seja assinada digitalmente.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação à segurança da informação, julgue os itens seguintes.
Assumindo que as assinaturas não possam ser forjadas, os esquemas de criptografia de chaves públicas permitem que mensagens criptografadas sejam assinadas de tal modo que o recipiente possa ter certeza de que a mensagem originou-se com a pessoa que alega tê-la feito.
Considere o texto abaixo para responder às questões de nos 34 a 36.
Ana e Marcelo são duas entidades que se comunicam utilizando um canal inseguro. Para dar segurança à comunicação, eles resolveram realizar os seguintes passos:
1 – Marcelo criou um sistema criptográfico de chave pública e enviou sua chave pública para Ana através do canal.
2 – Ana gerou uma chave de 64 bits para um esquema de chaves simétricas.
3 – Ana criptografou a chave simétrica, utilizando a chave pública de Marcelo , e enviou, através do canal, o resultado para Marcelo .
4 – Marcelo decriptou a informação recebida utilizando a sua chave privada, recuperando a chav...
A semelhança da assinatura digital e da assinatura manuscrita restringe-se ao princípio de atribuição de autoria a um documento. Na manuscrita, as assinaturas seguem um padrão, sendo semelhantes entre si e possuindo características pessoais e biométricas de cada indivíduo. A veracidade da assinatura manuscrita é feita por uma comparação visual a uma assinatura verdadeira tal como aquela do documento de identidade oficial. Nos documentos eletrônicos, não existe um modo simples para relacionar o documento com a assinatura.
No que se refere a assinatura digital, julgue os itens abaixo e, em seguida assinale a opção correta.
I – Na assinatura digital, a assinatura gerada é diferente para cada documento, pois está relacionada ...
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação à segurança da informação, julgue os itens a seguir.
Na criptografia, os algoritmos de chave pública ou assimétrica, como RSA, Rabin e outros, além de proverem sigilo, integridade, não repúdio e autenticidade, são rápidos na execução, comparativamente aos algoritmos simétricos, e possibilitam a utilização de assinatura e certificação digital.
Suponha que um estudante brasileiro tenha descoberto um algoritmo, determinístico e extremamente rápido, capaz de fatorar um número inteiro de qualquer tamanho. Essa proeza
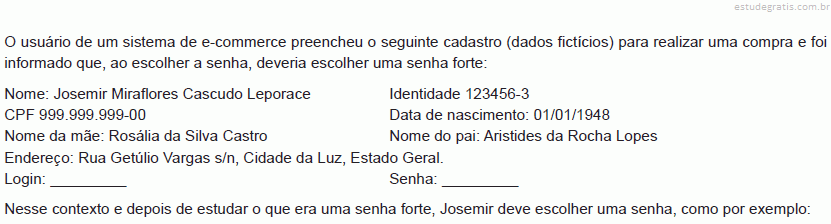
Determinada empresa emitiu instruções para os usuários criarem suas próprias senhas de acesso aos aplicativos que utilizam no expediente. As senhas deveriam ter quatro símbolos, iniciando com uma letra (de A até Z, inclusive, incluindo K, W e Y) seguida de três algarismos (de 0 até 9, inclusive), mas não poderiam ter: i) algarismos repetidos, ii) os algarismos correspondentes à idade do funcionário usuário da senha gerada; iii) qualquer das iniciais do nome completo do funcionário usuário da senha gerada. Quantas seriam as senhas disponíveis para o funcionário Malaquias Ferreira Andrade, que tem 36 anos?








 pode ser um bloco de dígitos diferente de b.