
591
Q120167
NÃO é um dos quatro domínios cobertos pelo CobiT
NÃO é um dos quatro domínios cobertos pelo CobiT
Julgue os próximos itens, relativos a conceitos de auditoria e controle de riscos em tecnologia da informação (TI).
O modelo COBIT propõe, para fins de auditoria, que os processos de gestão de TI de uma organização sejam classificados em quatro domínios: planejamento e organização do desenvolvimento de software; aquisição e desenvolvimento de sistemas; entrega e suporte de serviços de software; e monitoramento de redes.
O processo de Gerenciar a Qualidade está diretamente associado, no COBIT 3a Edição, a um objetivo de controle pertencente ao domínio denominado
Segundo o COBIT, um critério de informação relacionado ao requisito de segurança é
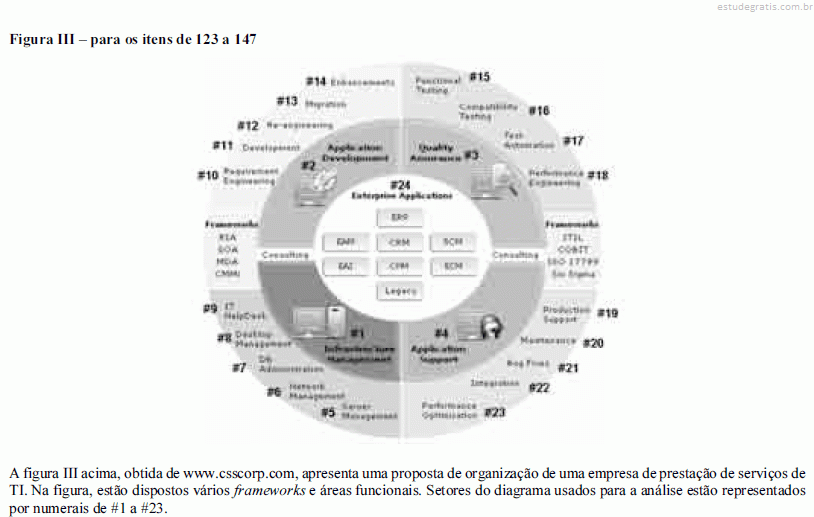
Julgue os próximos itens, considerando que, na proposta organizacional descrita na figura III, a empresa tenha implantado processos de gestão aderentes aos quatro domínios de controle do modelo COBIT.
O COBIT 4.0 classifica recursos de TI em quatro categorias, sendo que uma delas não encontra representação da figura III.
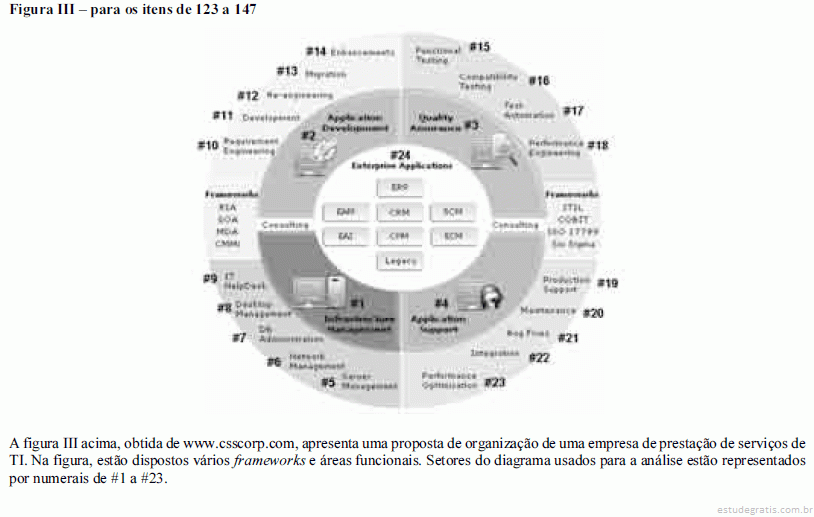
Julgue os próximos itens, considerando que, na proposta organizacional descrita na figura III, a empresa tenha implantado processos de gestão aderentes aos quatro domínios de controle do modelo COBIT.
Entre os requisitos de negócio para a governança da informação, três deles são diretamente associados à segurança da informação, conforme a ISO 17799.
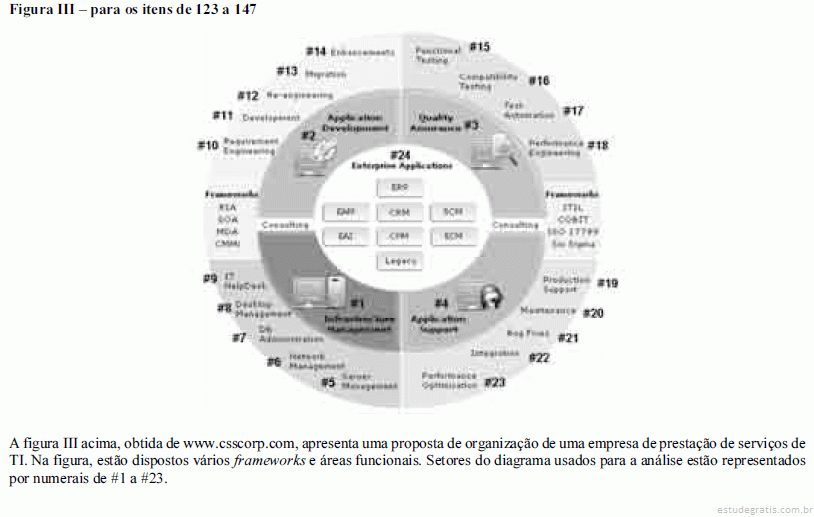
Julgue os próximos itens, considerando que, na proposta organizacional descrita na figura III, a empresa tenha implantado processos de gestão aderentes aos quatro domínios de controle do modelo COBIT.
O COBIT 4.0 define sete requisitos de negócio para a governança da informação, sendo um deles o de conformidade. Entre as atividades apresentadas na figura III, não há nenhuma diretamente relacionada à análise desse tipo de requisito.

Julgue os próximos itens, considerando que, na proposta organizacional descrita na figura III, a empresa tenha implantado processos de gestão aderentes aos quatro domínios de controle do modelo COBIT.
A implantação dos processos do domínio entrega e suporte pode produzir impacto direto sobre o funcionamento das atividades do setor #2.

Julgue os próximos itens, considerando que, na proposta organizacional descrita na figura III, a empresa tenha implantado processos de gestão aderentes aos quatro domínios de controle do modelo COBIT.
Durante a implantação dos processos do domínio de monitoramento, produziu-se impacto imediato sobre o funcionamento de várias atividades do setor #1.

Considerando a figura acima, que apresenta os elementos principais de gestão de serviços de TI embasados no modelo ITIL, julgue os itens seguintes, acerca dos conceitos de gerenciamento de serviços de TI.
O modelo COBIT define uma seqüência de níveis de maturidade para guiar a mudança e melhoria da governança de TI de uma organização. O alcance desses níveis é avaliado globalmente para a organização, da mesma forma como ocorre no modelo CMMI. Alguns desses níveis, ordenados do menor para o maior, são: não existente, definido e otimizado.

Considerando a figura acima, que apresenta os elementos principais de gestão de serviços de TI embasados no modelo ITIL, julgue os itens seguintes, acerca dos conceitos de gerenciamento de serviços de TI.
O modelo COBIT 4.0 considera os recursos humanos de TI de uma organização como uma classe de recursos de TI, do mesmo modo que o são as aplicações, as informações e a infra-estrutura de TI.

A figura acima apresenta um conjunto de elementos relacionados ao modelo COBIT 4.0, alguns dos quais estão numerados de #1 a #11. Considerando essa figura, julgue os itens seguintes com relação à governança de TI.
O modelo COSO é adotado pelo modelo COBIT para definição dos elementos centrais que fazem parte da implementação de controle interno em uma organização, entre as quais se destacam: a criação de um ambiente de controle interno baseado na ética, no compromisso com a competência e no provimento para auditoria independente; a ação fundamentada no gerenciamento de riscos, seja no âmbito organizacional seja no de a...

A figura acima apresenta um conjunto de elementos relacionados ao modelo COBIT 4.0, alguns dos quais estão numerados de #1 a #11. Considerando essa figura, julgue os itens seguintes com relação à governança de TI.
Os processos genéricos de auditoria presentes no modelo COBIT 4.0 são descritos em #4.
O CobiT estaá dividido em quatro domínios:

Correspondem corretamente a II e IV, respectivamente,

A figura acima apresenta um diagrama de um modelo adotado pelo COBIT. Elementos específicos do modelo estão numerados de #1 a #4. Considerando essa figura, julgue os itens subseqüentes.
I O diagrama contém os elementos fundamentais de um modelo de planejamento estratégico.
II O elemento #1 do diagrama pressupõe o uso dos normativos internos da organização que o adota.
III A comparação efetuada pelo elemento #2 está mais a cargo de quem desempenha o papel de auditor que a quem desempenha o papel de gestor.
IV A ação efetuada pelo elemento #3 é atribuição específica de um gestor de projetos...
Os domínios do COBIT cobrem um conjunto de processos de forma a completar a gestão de TI. Entre aqueles que cobrem o domínio "Planejamento e Organização (PO)" estão os processos que

Os relacionamentos entre diversas áreas de organizações e processos no âmbito dos modelos de gerenciamento de TI são apresentados na figura acima, em que se destacam as áreas identificadas por #1 a #11. Considerando essa figura, julgue os itens seguintes, acerca dos conceitos de segurança da informação, tendo como base as normas BS 7799, ISO 17799 e ISO 27001, o gerenciamento de TI fundamentado no ITIL e COBIT, as redes empresariais, com entendimento de WAN, LAN e W-LAN e ambientes corporativos alicerçados nas TICs.
A produção de relatórios contendo indicadores de MTBF de redes WAN deve ocorrer com maior intensidade na área ...

Os relacionamentos entre diversas áreas de organizações e processos no âmbito dos modelos de gerenciamento de TI são apresentados na figura acima, em que se destacam as áreas identificadas por #1 a #11. Considerando essa figura, julgue os itens seguintes, acerca dos conceitos de segurança da informação, tendo como base as normas BS 7799, ISO 17799 e ISO 27001, o gerenciamento de TI fundamentado no ITIL e COBIT, as redes empresariais, com entendimento de WAN, LAN e W-LAN e ambientes corporativos alicerçados nas TICs.
Um maior volume de pedidos efetuado via sistemas web de trouble ticket deve ocorrer entre as áreas #1 e #5 que...

Os relacionamentos entre diversas áreas de organizações e processos no âmbito dos modelos de gerenciamento de TI são apresentados na figura acima, em que se destacam as áreas identificadas por #1 a #11. Considerando essa figura, julgue os itens seguintes, acerca dos conceitos de segurança da informação, tendo como base as normas BS 7799, ISO 17799 e ISO 27001, o gerenciamento de TI fundamentado no ITIL e COBIT, as redes empresariais, com entendimento de WAN, LAN e W-LAN e ambientes corporativos alicerçados nas TICs.
Um maior volume de dados relativos à execução dos processos de negócios da organização consumidora de serviço...

Os relacionamentos entre diversas áreas de organizações e processos no âmbito dos modelos de gerenciamento de TI são apresentados na figura acima, em que se destacam as áreas identificadas por #1 a #11. Considerando essa figura, julgue os itens seguintes, acerca dos conceitos de segurança da informação, tendo como base as normas BS 7799, ISO 17799 e ISO 27001, o gerenciamento de TI fundamentado no ITIL e COBIT, as redes empresariais, com entendimento de WAN, LAN e W-LAN e ambientes corporativos alicerçados nas TICs.
Os processos do domínio de monitoramento e avaliação do modelo COBIT se relacionam mais diretamente com a área...

Os relacionamentos entre diversas áreas de organizações e processos no âmbito dos modelos de gerenciamento de TI são apresentados na figura acima, em que se destacam as áreas identificadas por #1 a #11. Considerando essa figura, julgue os itens seguintes, acerca dos conceitos de segurança da informação, tendo como base as normas BS 7799, ISO 17799 e ISO 27001, o gerenciamento de TI fundamentado no ITIL e COBIT, as redes empresariais, com entendimento de WAN, LAN e W-LAN e ambientes corporativos alicerçados nas TICs.
O planejamento da expansão do ambiente operacional de TI para atendimento às necessidades do cliente está mais...

Os relacionamentos entre diversas áreas de organizações e processos no âmbito dos modelos de gerenciamento de TI são apresentados na figura acima, em que se destacam as áreas identificadas por #1 a #11. Considerando essa figura, julgue os itens seguintes, acerca dos conceitos de segurança da informação, tendo como base as normas BS 7799, ISO 17799 e ISO 27001, o gerenciamento de TI fundamentado no ITIL e COBIT, as redes empresariais, com entendimento de WAN, LAN e W-LAN e ambientes corporativos alicerçados nas TICs.
A análise rotineira e sistêmica dos eventos indesejáveis recorrentes em um ambiente de TI está mais associada ...

Os relacionamentos entre diversas áreas de organizações e processos no âmbito dos modelos de gerenciamento de TI são apresentados na figura acima, em que se destacam as áreas identificadas por #1 a #11. Considerando essa figura, julgue os itens seguintes, acerca dos conceitos de segurança da informação, tendo como base as normas BS 7799, ISO 17799 e ISO 27001, o gerenciamento de TI fundamentado no ITIL e COBIT, as redes empresariais, com entendimento de WAN, LAN e W-LAN e ambientes corporativos alicerçados nas TICs.
O relacionamento contratual com provedores externos de serviços de TI é maior na área #7 que na área #11.

Os relacionamentos entre diversas áreas de organizações e processos no âmbito dos modelos de gerenciamento de TI são apresentados na figura acima, em que se destacam as áreas identificadas por #1 a #11. Considerando essa figura, julgue os itens seguintes, acerca dos conceitos de segurança da informação, tendo como base as normas BS 7799, ISO 17799 e ISO 27001, o gerenciamento de TI fundamentado no ITIL e COBIT, as redes empresariais, com entendimento de WAN, LAN e W-LAN e ambientes corporativos alicerçados nas TICs.
O gerenciamento da rede de uma organização, envolvendo a geração e análise de logs de acesso, a seleção da tec...

Os relacionamentos entre diversas áreas de organizações e processos no âmbito dos modelos de gerenciamento de TI são apresentados na figura acima, em que se destacam as áreas identificadas por #1 a #11. Considerando essa figura, julgue os itens seguintes, acerca dos conceitos de segurança da informação, tendo como base as normas BS 7799, ISO 17799 e ISO 27001, o gerenciamento de TI fundamentado no ITIL e COBIT, as redes empresariais, com entendimento de WAN, LAN e W-LAN e ambientes corporativos alicerçados nas TICs.
Negociações com o cliente de TI são estabelecidas com maior intensidade na área #5 que na área #11.

Os relacionamentos entre diversas áreas de organizações e processos no âmbito dos modelos de gerenciamento de TI são apresentados na figura acima, em que se destacam as áreas identificadas por #1 a #11. Considerando essa figura, julgue os itens seguintes, acerca dos conceitos de segurança da informação, tendo como base as normas BS 7799, ISO 17799 e ISO 27001, o gerenciamento de TI fundamentado no ITIL e COBIT, as redes empresariais, com entendimento de WAN, LAN e W-LAN e ambientes corporativos alicerçados nas TICs.
A recuperação de custos em decorrência da prestação de serviços de TI é um tema explicitamente definido no mod...

Os relacionamentos entre diversas áreas de organizações e processos no âmbito dos modelos de gerenciamento de TI são apresentados na figura acima, em que se destacam as áreas identificadas por #1 a #11. Considerando essa figura, julgue os itens seguintes, acerca dos conceitos de segurança da informação, tendo como base as normas BS 7799, ISO 17799 e ISO 27001, o gerenciamento de TI fundamentado no ITIL e COBIT, as redes empresariais, com entendimento de WAN, LAN e W-LAN e ambientes corporativos alicerçados nas TICs.
A existência de processos responsáveis pelo desenvolvimento e manutenção de planos de contigência é um tema e...
A prática "Conformidade com requisitos legais" da ISO/IEC 17799 está relacionada, no COBIT, com os processos
O relacionamento entre o COBIT e a ISO/IEC 17799 permite que se faça um mapeamento entre as estratégias de negócios do COBIT e a aplicação das práticas da ISO/ IEC 17799. Com relação a esse relacionamento, é correto afirmar que o processo
Analise as seguintes afirmações relacionadas a conceitos básicos, domínios e terminologias do COBIT (Control Objectives for Information and related Technology).
I. O domínio "Planejamento e Organização" cobre estratégia e tática, e diz respeito à identificação da maneira como TI e Segurança podem melhor contribuir para o atendimento dos objetivos do negócio.
II. O domínio "Aquisição e Implementação" cobre a identificação, o desenvolvimento ou aquisição, a implementação e a integração dos processos do negócio.
III. O domínio "Entrega e Suporte" cobre a avaliação ao longo do tempo com relação à sua qualidade e conformidade.
IV. O domínio "Monitoramento" abrange as operações tradicionais...
Entre os 34 processos que compõem os quatro domínios do COBIT, aquele responsável por prover auditorias independentes está presente
Analise as seguintes afirmações sobre os processos relacionados aos quatro domínios do COBIT.
I. A Avaliação dos riscos e a Gerência da qualidade são definidos no domínio Gerenciamento da Garantia da Qualidade.
II. A definição e manutenção de acordos de níveis de serviços (SLA) e a Gerência dos serviços de terceiros são processos do domínio Aquisição e Implementação.
III. O Desenvolvimento e manutenção dos procedimentos, instalação e certificação de software e gerenciamento de mudanças são processos do domínio Aquisição e Implementação.
IV. O plano estratégico de TI e a arquitetura da informação são definidos no domínio Planejamento e Organização.
Indique a opção que contenha todas as afirmações verdadeiras.
Com relação ao framework de auditoria de tecnologia da informação COBIT, a definição correta dos Key Performance Indicators é:

Considerando as informações do texto, julgue os itens seguintes, acerca de rational unified process (RUP) e modelos e padrões para gestão de TI.
Modelos como ITIL e COBIT habilitam integração entre atividades e estruturas organizacionais típicas das áreas de desenvolvimento de software e de operação de sistemas de TI.

Considerando as informações do texto, julgue os itens seguintes, acerca de rational unified process (RUP) e modelos e padrões para gestão de TI.
O gerenciamento de processos do modelo CMMI é mais apropriado para a elaboração e aprimoramento de modelos funcionais da gestão da área de tecnologia de informação da organização, que os processos de monitoramento do modelo COBIT.

Considerando a figura acima, que apresenta um modelo de alinhamento estratégico para gerência de projetos corporativos, julgue os próximos itens, com respeito a gerenciamento de projetos e recursos de TI.
Em uma organização projetizada, isto é, com gestão baseada em projetos como a apresentada na figura, a adoção de uma estrutura matricial se torna mais adequada e confere maior poder aos gerentes de projetos. Porém, há o risco de redução no nível de especialização técnica dos recursos humanos, se comparado com a adoção de uma estrutura organizacional funcional.
Considerando a figura acima, que apresenta um modelo de alinhamento estratégico para gerência de projetos corporativos, julgue os próximos itens, com respeito a gerenciamento de projetos e recursos de TI.
Dados, sistemas aplicativos, sistemas computacionais, instalações físicas e pessoas, conforme o modelo COBIT, são recursos de TI que devem ser gerenciados, visando o alinhamento estratégico.
No que se refere aos modelos sistematizados por instituições reconhecidas na área de planejamento e gestão das tecnologias da informação, tais como o CMM (capability maturity model), o COBIT (control objectives for information and related technology), o ITIL (information technology infrastructure library) e o modelo de gerência de projetos do PMI (project management institute), julgue os seguintes itens.
O modelo de maturidade da governância de tecnologias da informação elaborado no contexto do COBIT apresenta 5 níveis de maturidade assim denominados: non-existent, initial/ad hoc, repeatable but intuitive, defined process, managed and measurable e optimised.