541 Q99560
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Para o COBIT, governança de TI é o conjunto de processos e relacionamentos que direcionam e controlam a organização para que atinja seus objetivos e adicione valor enquanto busca equilibrar riscos e retorno de TI. Acerca da governança de TI em relação ao que é preconizado pelo COBIT, julgue os itens a seguir. São exemplos de critérios de qualidade para manter a confidencialidade trabalhar com informações relevantes e pertinentes aos processos de negócio, entregar essas informações tempestivamente, corretas, consistentes e úteis.
542 Q99555
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Para o COBIT, governança de TI é o conjunto de processos e relacionamentos que direcionam e controlam a organização para que atinja seus objetivos e adicione valor enquanto busca equilibrar riscos e retorno de TI. Acerca da governança de TI em relação ao que é preconizado pelo COBIT, julgue os itens a seguir. A governança integra e institucionaliza as boas práticas para garantir que a TI irá sustentar os objetivos de negócio. O alinhamento estratégico visa garantir a ligação entre planos de negócio e de TI para que seja possível definir, validar e manter a proposta de valor de TI (IT value proposition) e para que se possa alinhar as operações de TI com as operações de negócio.
543 Q99553
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Para o COBIT, governança de TI é o conjunto de processos e relacionamentos que direcionam e controlam a organização para que atinja seus objetivos e adicione valor enquanto busca equilibrar riscos e retorno de TI. Acerca da governança de TI em relação ao que é preconizado pelo COBIT, julgue os itens a seguir. Governança em TI é responsabilidade dos executivos e diretores da organização. Consiste na liderança, nas estruturas organizacionais e nos processos que garantam que a TI da organização sustente e estenda as estratégias e os objetivos da organização.
544 Q99550
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Para o COBIT, governança de TI é o conjunto de processos e relacionamentos que direcionam e controlam a organização para que atinja seus objetivos e adicione valor enquanto busca equilibrar riscos e retorno de TI. Acerca da governança de TI em relação ao que é preconizado pelo COBIT, julgue os itens a seguir. A orientação a negócios do COBIT compreende o alinhamento entre objetivos organizacionais e os objetivos de TI. Para tanto, a gerência procura identificar as atividades mais importantes a serem executadas, medir o progresso obtido em relação aos objetivos a serem atingidos e determinar se os processos de TI estão sendo executados adequadamente.
545 Q560328
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

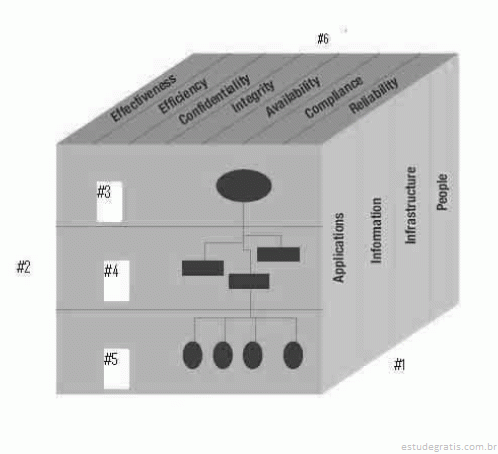
Com base nessa figura e nos conceitos de COBIT, julgue os seguintes itens.

Pode-se afirmar que #3, #4 e #5 correspondem a domínios, processos e atividades, respectivamente.

546 Q120971
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação ao modelo CobiT, julgue os itens que se seguem.

O processo gerenciar projetos (manage projects) visa definir e documentar a natureza e o escopo do projeto. O processo gerenciar modificações (manage changes) visa avaliar as solicitações de modificações para determinar o impacto no sistema. O processo gerenciar dados (manage data) visa definir e implementar procedimentos de backup e recuperação de dados.

547 Q120968
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação ao modelo CobiT, julgue os itens que se seguem.

No domínio monitorar e avaliar (monitor and evaluate) encontra-se o processo gerenciar qualidade (manage quality). No domínio adquirir e implementar (acquire and implement), há o processo adquirir e manter software de aplicação (acquire and maintain application software). No domínio planejar e organizar (plan and organise), tem-se o processo garantir aderência a requisitos externos (ensure compliance with external requirements).

548 Q120524
Ciência da Computação
Ano: 2008
Banca: Escola de Administração Fazendária (ESAF)

Analise as seguintes afi rmações relacionadas ao COBIT (Control Objectives for Information and related Technology):

I - Determina os objetivos de controle de gerenciamento a serem considerados.

II - Considera os requisitos de negócio.

III - Organiza as atividades de TI (Tecnologia da Informação) em um modelo de processos.

Indique a opção correta.

549 Q120521
Ciência da Computação
Ano: 2008
Banca: Escola de Administração Fazendária (ESAF)

Para que as atividades de Tecnologia da Informação sejam efetivamente governadas, é importante considerar as atividades e riscos da área de TI a serem gerenciadas. As atividades são classificadas em domínios de responsabilidade. No COBIT, esses domínios são denominados

550 Q120518
Ciência da Computação
Ano: 2008
Banca: Escola de Administração Fazendária (ESAF)

O COBIT - Control Objectives for Information and related Technology fornece boas práticas por meio de uma estrutura de domínio e processos e apresenta atividades de forma gerencial e lógica para a Governança de TI. O COBIT contém componentes interrelacionados, provendo suporte para a governança, gerenciamento, controle e atendimento das necessidades de diferentes organizações. O componente Atividades-Chaves do COBIT (versão 4.1) está relacionado com

551 Q120504
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação ao ITIL e ao COBIT, julgue os itens subseqüentes.

O COBIT é um modelo de alto nível para o gerenciamento de TI que engloba modelos de maturidade e governança, sem considerar os processos de TI.

552 Q120501
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação ao ITIL e ao COBIT, julgue os itens subseqüentes.

O ITIL e o COBIT são modelos que buscam o alinhamento de serviços de TI com as necessidades do negócio de uma organização e seus clientes.

553 Q120493
Ciência da Computação
Ano: 2008
Banca: Fundação Carlos Chagas (FCC)

Os passos a serem seguidos para registrar as atividades que prejudicam os objetivos de controle, bem como para identificar as medidas e os procedimentos de controle estabelecidos, são descritos na etapa do processo de auditoria denominada

554 Q120490
Ciência da Computação
Ano: 2008
Banca: Fundação Carlos Chagas (FCC)

As Diretrizes de Auditoria (Audit Guidelines) do COBIT devem

555 Q120488
Ciência da Computação
Ano: 2008
Banca: Fundação Carlos Chagas (FCC)

O COBIT, em seus fundamentos, define quatro domínios dentro dos quais ele insere os processos de TI. No domínio de Planejamento e Organização está o processo

556 Q120485
Ciência da Computação
Ano: 2008
Banca: Fundação Carlos Chagas (FCC)

O processo Definir um Plano Estratégico de TI, segundo Governança de TI, por meio do COBIT, assegura primariamente o requisito eficácia, porém, secundariamente o requisito eficiência pode ser impactado por

557 Q120466
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando a figura acima, que apresenta três grupos de elementos conceituais do modelo COBIT, julgue os itens de 86 a 88.

O grupo C apresenta tipos de recursos de TI ou ativos de uma organização.

558 Q120463
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando a figura acima, que apresenta três grupos de elementos conceituais do modelo COBIT, julgue os itens de 86 a 88.

Considere que os domínios indicados por B1, B2, B3 e B4 prescrevem vários processos que devem ser executados visando atingir objetivos de controle de alto nível. Nesse caso, esses domínios podem ser associados, respectivamente, com os seguintes processos do COBIT: definição de plano estratégico de TI; aquisição e manutenção de infra-estrutura de TI; garantia da conformidade com regulamentos; e gerenciamento de configuração.

559 Q120460
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando a figura acima, que apresenta três grupos de elementos conceituais do modelo COBIT, julgue os itens de 86 a 88.

No grupo A, são definidos critérios de informação que visam atendimento aos requisitos de negócios dos clientes de organizações de TI, sendo os critérios de eficiência e a eficácia mais aplicáveis, de forma geral, que os de confidencialidade, integridade e disponibilidade.

560 Q120458
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A figura acima apresenta um esquema de associação entre diversos domínios de gerenciamento de sistemas de tecnologia da informação (TI), definidos conforme o modelo COBIT, e o uso da técnica de planejamento de sistemas chamada balanced score card (BSC). Considerando essa figura, em que as áreas A, B, C, D, 1, 2, 3 e 4 são destacadas, julgue os próximos itens acerca dos conceitos de planejamento de sistemas de informação, formalização e controle de TI.

Acordos de níveis de serviço (service level agreements) são acordos formais que determinam as expectativas de prestação e satisfação com serviços realizadas, respectivamente, por clientes e u...

561 Q120455
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A figura acima apresenta um esquema de associação entre diversos domínios de gerenciamento de sistemas de tecnologia da informação (TI), definidos conforme o modelo COBIT, e o uso da técnica de planejamento de sistemas chamada balanced score card (BSC). Considerando essa figura, em que as áreas A, B, C, D, 1, 2, 3 e 4 são destacadas, julgue os próximos itens acerca dos conceitos de planejamento de sistemas de informação, formalização e controle de TI.

As funções de auditoria e controle da área de TI de uma organização são efetuadas sobre todas as áreas de atividade de uma organização de TI, e mais associadas à área D.

562 Q120452
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A figura acima apresenta um esquema de associação entre diversos domínios de gerenciamento de sistemas de tecnologia da informação (TI), definidos conforme o modelo COBIT, e o uso da técnica de planejamento de sistemas chamada balanced score card (BSC). Considerando essa figura, em que as áreas A, B, C, D, 1, 2, 3 e 4 são destacadas, julgue os próximos itens acerca dos conceitos de planejamento de sistemas de informação, formalização e controle de TI.

A definição da arquitetura de TI de uma organização é uma função diretamente ligada à área D.

563 Q120449
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A figura acima apresenta um esquema de associação entre diversos domínios de gerenciamento de sistemas de tecnologia da informação (TI), definidos conforme o modelo COBIT, e o uso da técnica de planejamento de sistemas chamada balanced score card (BSC). Considerando essa figura, em que as áreas A, B, C, D, 1, 2, 3 e 4 são destacadas, julgue os próximos itens acerca dos conceitos de planejamento de sistemas de informação, formalização e controle de TI.

Um dos princípios da Governança de TI é o alinhamento entre os planejamentos estratégicos das áreas finalística e de tecnologia da informação de uma organização, representado pela seta que...

564 Q120420
Ciência da Computação
Ano: 2008
Banca: Fundação Carlos Chagas (FCC)

Gerenciar Projetos, segundo o COBIT, é um processo de TI pertencente ao domínio de

565 Q120398
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação a gestão de tecnologia da informação (TI), julgue os próximos itens.

O COBIT (control objectives for information and related technology) é uma estrutura de controle de TI em que os processos e os objetos de controle são segmentados em quatro domínios: planejamento e organização; aquisição e implementação; entregas e suporte; monitoração. Ao contrário do ITIL, o COBIT não inclui etapas e tarefas, porque é uma estrutura de controle e não, uma estrutura de processos.

566 Q120365
Ciência da Computação
Ano: 2008
Banca: Fundação Carlos Chagas (FCC)

O modelo de controle definido pelo COBIT NÃO estabelece

567 Q120362
Ciência da Computação
Ano: 2008
Banca: Fundação Carlos Chagas (FCC)

No domínio Aquisição e Implementação do modelo de processos do COBIT, entre outros, consta o processo Gerenciar

568 Q120360
Ciência da Computação
Ano: 2008
Banca: Fundação Carlos Chagas (FCC)

Considere os critérios de informação do COBIT:

I. Eficácia − diz respeito à provisão da informação por meio do uso ótimo (mais produtivo e econômico) dos recursos.

II. Eficiência − trata da informação que está sendo relevante e pertinente ao processo do negócio, bem como que esteja sendo entregue de um modo oportuno, correto, consistente e útil.

III. Confidencialidade − diz respeito à proteção da informação sigilosa contra a revelação não-autorizada.

IV. Integridade − relaciona-se à exatidão e à inteireza da informação, bem como à sua validez de acordo com os valores e expectativas do negócio.

Está correto o que consta em

569 Q120358
Ciência da Computação
Ano: 2008
Banca: Fundação Carlos Chagas (FCC)

NÃO se trata de uma das áreas foco da governança de TI utilizada para mapeamento dos processos do COBIT:

570 Q120355
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens subseqüentes, acerca das informações apresentadas no fragmento de texto acima e dos conceitos de contratação de bens e serviços de TI.

As diretrizes para definição e gestão de níveis de serviços presentes no domínio de DS — Entrega e Suporte — provêem maior subsídio à elaboração da orientação, no que se refere ao tópico 1, que as diretrizes para determinar o direcionamento tecnológico presentes no domínio de Planejamento e Organização, ambas presentes no modelo COBIT.

571 Q120263
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com base na figura acima e nos modelos de maturidade do COBIT 4.1, julgue os itens que se seguem.

Observando-se a barra rotulada "MM level 1", é correto afirmar que os processos têm se desenvolvido ao ponto em que processos similares são seguidos por diferentes pessoas, mas que ainda existe uma forte dependência do conhecimento dos indivíduos.

572 Q120261
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com base na figura acima e nos modelos de maturidade do COBIT 4.1, julgue os itens que se seguem.

É correto afirmar que o processo tem o mais baixo nível no que se refere à otimização. A padronização de procedimentos, documentação e a sua comunicação a partir do treinamento apresentam um elevado nível de maturidade.

573 Q120260
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com base na figura acima e nos modelos de maturidade do COBIT 4.1, julgue os itens que se seguem.

É correto afirmar que, conforme a barra rotulada "MM level 3" no gráfico, os processos são documentados e comunicados.

574 Q120258
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com base na figura acima e nos modelos de maturidade do COBIT 4.1, julgue os itens que se seguem.

Os modelos de maturidade no COBIT 4.1 são utilizados para controlar os processos de TI, fornecendo um método para quantificar o nível de maturidade dos processos.Tais modelos permitem mapear o estágio de cada um dos processos de uma organização e compará-la com o que o mercado espera dela ao considerar o estágio atual da organização, o estágio corrente da indústria, o status dos padrões internacionais e os objetivos da organização.

575 Q120256
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com base nessa figura e nos conceitos de COBIT, julgue os seguintes itens.

Considerando-se que #2, #1 e #6 sejam, respectivamente, processos de TI, requerimentos do negócio, e recursos de TI, é correto afirmar que, no framework que o cubo representa, os recursos de TI são gerenciados por processos de TI para alcançar objetivos de TI que respondem a requerimentos do negócio.

576 Q120255
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com base no padrão COBIT 4.1, julgue os próximos itens.

O KGIs (key goal indicators) indicam se os objetivos foram alcançados. Pela sua natureza a posteriori, também são chamados de lag indicators.

577 Q120253
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com base no padrão COBIT 4.1, julgue os próximos itens.

As práticas de controle do COBIT são consideradas práticas necessárias para alcançar objetivos de segurança, tais como prevenir, individualizar e corrigir eventos não desejados.

578 Q120251
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com base no padrão COBIT 4.1, julgue os próximos itens.

Os níveis de maturidade podem ser definidos em função de seis variáveis que identificam as características dos processos da função de sistemas informativos, dentro de um contexto empresarial específico. Entre essas variáveis, é correto citar as ferramentas de suporte e as competências.

579 Q120250
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com base no padrão COBIT 4.1, julgue os próximos itens.

No COBIT 4.1, um dos domínios consiste em: entradas e saídas do processo; o gráfico RACI (responsible, accountable, consulted and/or informed); objetivos; e métricas.

580 Q120248
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com base no padrão COBIT 4.1, julgue os próximos itens.

O COBIT define as atividades de TI em um modelo genérico de processo, dentro de 4 domínios: planejar e organizar; adquirir e implementar; entregar e dar suporte; e monitorar e avaliar.

581 Q120235
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Quanto ao modelo COBIT, julgue os seguintes itens.

No domínio monitorar e avaliar (monitor and evaluate), tem-se o processo monitorar e avaliar controle interno (monitor and evaluate internal control). Um dos objetivos do referido processo é avaliar se os provedores externos de serviços aderem aos requisitos legais e obrigações contratuais. Uma das características do nível de maturidade definido (defined) é o desenvolvimento de políticas e procedimentos para avaliar as atividades de monitoração do controle interno.

582 Q120233
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Quanto ao modelo COBIT, julgue os seguintes itens.

Considere que, no que diz respeito ao processo avaliar e gerenciar riscos de TI (assess and manage IT risks), uma organização apresente as seguintes características: existe uma abordagem para avaliar riscos; para cada projeto, implementar a avaliação de riscos depende de decisão do gerente do projeto; a gerência de riscos é aplicada apenas aos principais projetos ou em resposta a problemas. Nessa situação, o nível de maturidade da referida organização, em relação a tal processo, é gerenciado e mensurável (managed and measurable).

583 Q120231
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Quanto ao modelo COBIT, julgue os seguintes itens.

No domínio adquirir e implementar (acquire and implement), há o processo adquirir e manter infra-estrutura de tecnologia (acquire and maintain technology infrastructure), que tem como objetivos: desenvolver e executar um plano de garantia de qualidade de software; desenvolver e manter uma estratégia e um plano para a manutenção dos softwares aplicativos.

584 Q120220
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando a figura acima, que apresenta uma visão conceitual de alguns elementos presentes no modelo CMMI, julgue os itens a seguir, com relação a conceitos de modelos de gerência de TI.

A gerência de configuração é uma área de processo na categoria de suporte do modelo CMMI-SW (CMMI para desenvolvimento de software) que também está presente nos modelos COBIT e ITIL. Em todos os modelos de processo citados, existem metas e(ou) práticas e(ou) objetivos de controle relacionados a identificação, controle e auditoria de itens de configuração, embora os itens de configuração gerenciados por organizações que...

585 Q120218
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acima é apresentada uma tabela de planejamento de sistemas de informação empregados nos EUA na década de 90 do século passado. Considerando essa tabela, julgue os itens seguintes, com relação a conceitos de planejamento de sistemas de informação.

Uma organização pública federal que usa modelos como o COBIT, ITIL e PMI para planejamento de sistemas de informação torna-se mais próxima da abordagem liderada pelo negócio (business-led) que da abordagem dirigida a métodos (method-driven).

586 Q120217
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando o diagrama acima, adaptado de www.isaca.org, que apresenta um relacionamento entre processos, metas e métricas em um elemento do modelo COBIT, julgue os itens subseqüentes, no que se refere a conceitos de planejamento, formalização, controle e modelos de gestão de TI.

A informação, durante o processo de monitoramento, flui, em maior volume, da direita para a esquerda, enquanto que, durante o processo de planejamento a informação flui, em maior volume, da esquerda para a direita.
587 Q120216
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando o diagrama acima, adaptado de www.isaca.org, que apresenta um relacionamento entre processos, metas e métricas em um elemento do modelo COBIT, julgue os itens subseqüentes, no que se refere a conceitos de planejamento, formalização, controle e modelos de gestão de TI.

Segundo o modelo apresentado, o desempenho da TI será direcionado pelo desempenho dos processos da TI e, dessa forma, a definição das metas de processos da TI deverá ser efetuada após a definição das metas da TI.

588 Q120214
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando o diagrama acima, adaptado de www.isaca.org, que apresenta um relacionamento entre processos, metas e métricas em um elemento do modelo COBIT, julgue os itens subseqüentes, no que se refere a conceitos de planejamento, formalização, controle e modelos de gestão de TI.

O domínio COBIT ao qual se aplica o conjunto de métricas apresentadas é de Planejamento e Organização — garanta a segurança dos sistemas.

589 Q120212
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A governança de tecnologia da informação (TI) é um conjunto de estruturas e processos que visa garantir que a TI suporte e maximize adequadamente os objetivos e estratégias de negócio da organização, adicionando valores aos serviços entregues, balanceando os riscos e obtendo o retorno sobre os investimentos em TI. Diversas metodologias e ferramentas vêm sendo propostas para prover governança dos processos de TI, suas infra-estruturas e recursos, tais como CMMI, ITIL e COBIT. Acerca dessas metodologias, julgue os itens a seguir.

Um conceito fundamental em COBIT são os objetivos de controle. Assim, em COBIT, colhem-se informações de controle da operação de cada processo de TI e comparam-nas aos objetivos de cont...

590 Q120211
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A governança de tecnologia da informação (TI) é um conjunto de estruturas e processos que visa garantir que a TI suporte e maximize adequadamente os objetivos e estratégias de negócio da organização, adicionando valores aos serviços entregues, balanceando os riscos e obtendo o retorno sobre os investimentos em TI. Diversas metodologias e ferramentas vêm sendo propostas para prover governança dos processos de TI, suas infra-estruturas e recursos, tais como CMMI, ITIL e COBIT. Acerca dessas metodologias, julgue os itens a seguir.

ITIL, COBIT e CMMI são desenhadas para atendimento de objetivos de negócio. ITIL e COBIT têm foco em um amplo espectro de aspectos de TI, enquanto CMMI foi desenvolvido com foco em aspecto...

591 Q120167
Ciência da Computação
Ano: 2008
Banca: Fundação Carlos Chagas (FCC)

NÃO é um dos quatro domínios cobertos pelo CobiT

592 Q121057
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os próximos itens, relativos a conceitos de auditoria e controle de riscos em tecnologia da informação (TI).

O modelo COBIT propõe, para fins de auditoria, que os processos de gestão de TI de uma organização sejam classificados em quatro domínios: planejamento e organização do desenvolvimento de software; aquisição e desenvolvimento de sistemas; entrega e suporte de serviços de software; e monitoramento de redes.

593 Q120371
Ciência da Computação
Ano: 2007
Banca: Fundação Carlos Chagas (FCC)

O processo de Gerenciar a Qualidade está diretamente associado, no COBIT 3a Edição, a um objetivo de controle pertencente ao domínio denominado

594 Q120368
Ciência da Computação
Ano: 2007
Banca: Fundação Carlos Chagas (FCC)

Segundo o COBIT, um critério de informação relacionado ao requisito de segurança é

595 Q120353
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

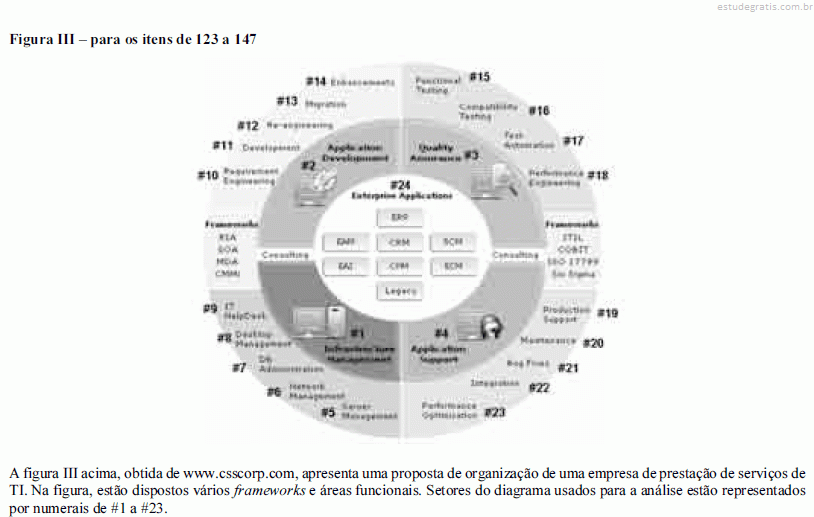
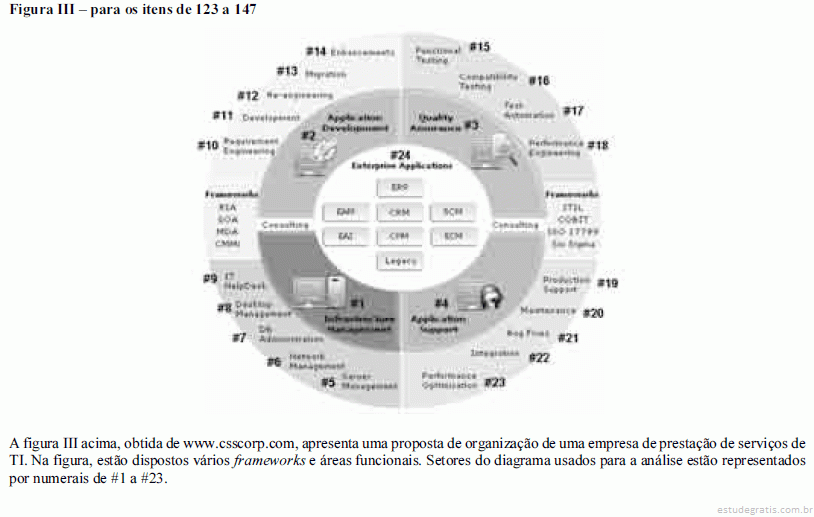
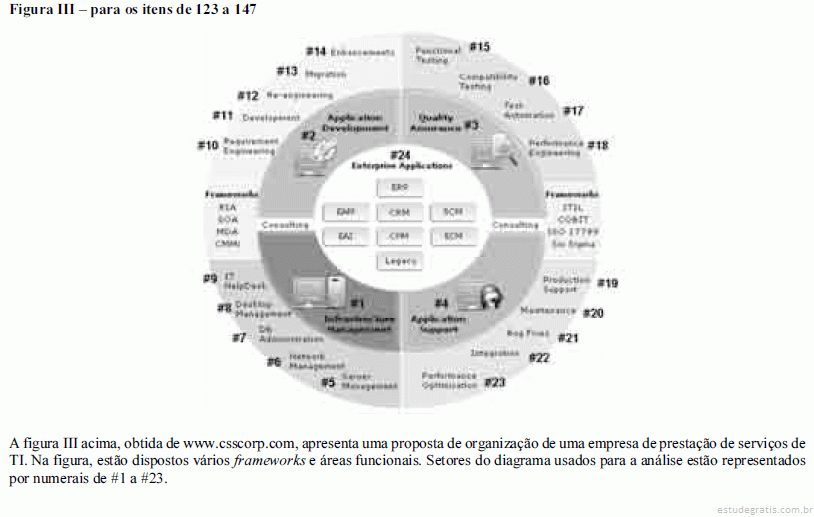
Julgue os próximos itens, considerando que, na proposta organizacional descrita na figura III, a empresa tenha implantado processos de gestão aderentes aos quatro domínios de controle do modelo COBIT.

O COBIT 4.0 classifica recursos de TI em quatro categorias, sendo que uma delas não encontra representação da figura III.

596 Q120350
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os próximos itens, considerando que, na proposta organizacional descrita na figura III, a empresa tenha implantado processos de gestão aderentes aos quatro domínios de controle do modelo COBIT.

Entre os requisitos de negócio para a governança da informação, três deles são diretamente associados à segurança da informação, conforme a ISO 17799.

597 Q120347
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os próximos itens, considerando que, na proposta organizacional descrita na figura III, a empresa tenha implantado processos de gestão aderentes aos quatro domínios de controle do modelo COBIT.

O COBIT 4.0 define sete requisitos de negócio para a governança da informação, sendo um deles o de conformidade. Entre as atividades apresentadas na figura III, não há nenhuma diretamente relacionada à análise desse tipo de requisito.

598 Q120345
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os próximos itens, considerando que, na proposta organizacional descrita na figura III, a empresa tenha implantado processos de gestão aderentes aos quatro domínios de controle do modelo COBIT.

A implantação dos processos do domínio entrega e suporte pode produzir impacto direto sobre o funcionamento das atividades do setor #2.

599 Q120343
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os próximos itens, considerando que, na proposta organizacional descrita na figura III, a empresa tenha implantado processos de gestão aderentes aos quatro domínios de controle do modelo COBIT.

Durante a implantação dos processos do domínio de monitoramento, produziu-se impacto imediato sobre o funcionamento de várias atividades do setor #1.

600 Q120340
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando a figura acima, que apresenta os elementos principais de gestão de serviços de TI embasados no modelo ITIL, julgue os itens seguintes, acerca dos conceitos de gerenciamento de serviços de TI.

O modelo COBIT define uma seqüência de níveis de maturidade para guiar a mudança e melhoria da governança de TI de uma organização. O alcance desses níveis é avaliado globalmente para a organização, da mesma forma como ocorre no modelo CMMI. Alguns desses níveis, ordenados do menor para o maior, são: não existente, definido e otimizado.

601 Q120337
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando a figura acima, que apresenta os elementos principais de gestão de serviços de TI embasados no modelo ITIL, julgue os itens seguintes, acerca dos conceitos de gerenciamento de serviços de TI.

O modelo COBIT 4.0 considera os recursos humanos de TI de uma organização como uma classe de recursos de TI, do mesmo modo que o são as aplicações, as informações e a infra-estrutura de TI.

602 Q120334
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A figura acima apresenta um conjunto de elementos relacionados ao modelo COBIT 4.0, alguns dos quais estão numerados de #1 a #11. Considerando essa figura, julgue os itens seguintes com relação à governança de TI.

O modelo COSO é adotado pelo modelo COBIT para definição dos elementos centrais que fazem parte da implementação de controle interno em uma organização, entre as quais se destacam: a criação de um ambiente de controle interno baseado na ética, no compromisso com a competência e no provimento para auditoria independente; a ação fundamentada no gerenciamento de riscos, seja no âmbito organizacional seja no de a...

603 Q120331
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A figura acima apresenta um conjunto de elementos relacionados ao modelo COBIT 4.0, alguns dos quais estão numerados de #1 a #11. Considerando essa figura, julgue os itens seguintes com relação à governança de TI.

Os processos genéricos de auditoria presentes no modelo COBIT 4.0 são descritos em #4.

604 Q120221
Ciência da Computação
Ano: 2007
Banca: Fundação Carlos Chagas (FCC)

O CobiT estaá dividido em quatro domínios:

Correspondem corretamente a II e IV, respectivamente,

605 Q120174
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A figura acima apresenta um diagrama de um modelo adotado pelo COBIT. Elementos específicos do modelo estão numerados de #1 a #4. Considerando essa figura, julgue os itens subseqüentes.

I O diagrama contém os elementos fundamentais de um modelo de planejamento estratégico.

II O elemento #1 do diagrama pressupõe o uso dos normativos internos da organização que o adota.

III A comparação efetuada pelo elemento #2 está mais a cargo de quem desempenha o papel de auditor que a quem desempenha o papel de gestor.

IV A ação efetuada pelo elemento #3 é atribuição específica de um gestor de projetos...

606 Q657350
Ciência da Computação
Ano: 2006
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca do conjunto de melhores práticas para governança propostas pelo COBIT, julgue os próximos itens. O modelo de maturidade é utilizado para avaliar os níveis de maturidade da aplicação do conjunto de melhores práticas de governança, os quais variam entre 1 e 5.
607 Q657349
Ciência da Computação
Ano: 2006
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca do conjunto de melhores práticas para governança propostas pelo COBIT, julgue os próximos itens. Os conceitos importantes associados a governança incluem os fatores críticos de sucesso, os indicadores de meta e os indicadores de desempenho.
608 Q657348
Ciência da Computação
Ano: 2006
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca do conjunto de melhores práticas para governança propostas pelo COBIT, julgue os próximos itens. O conjunto de melhores práticas do COBIT considera seis critérios de informação: eficiência, confidencialidade, integridade, disponibilidade, conformidade e confiabilidade.
609 Q560330
Ciência da Computação
Ano: 2006
Banca: Escola de Administração Fazendária (ESAF)

Os domínios do COBIT cobrem um conjunto de processos de forma a completar a gestão de TI. Entre aqueles que cobrem o domínio "Planejamento e Organização (PO)" estão os processos que

610 Q120844
Ciência da Computação
Ano: 2006
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Os relacionamentos entre diversas áreas de organizações e processos no âmbito dos modelos de gerenciamento de TI são apresentados na figura acima, em que se destacam as áreas identificadas por #1 a #11. Considerando essa figura, julgue os itens seguintes, acerca dos conceitos de segurança da informação, tendo como base as normas BS 7799, ISO 17799 e ISO 27001, o gerenciamento de TI fundamentado no ITIL e COBIT, as redes empresariais, com entendimento de WAN, LAN e W-LAN e ambientes corporativos alicerçados nas TICs.

A produção de relatórios contendo indicadores de MTBF de redes WAN deve ocorrer com maior intensidade na área ...

611 Q120842
Ciência da Computação
Ano: 2006
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Os relacionamentos entre diversas áreas de organizações e processos no âmbito dos modelos de gerenciamento de TI são apresentados na figura acima, em que se destacam as áreas identificadas por #1 a #11. Considerando essa figura, julgue os itens seguintes, acerca dos conceitos de segurança da informação, tendo como base as normas BS 7799, ISO 17799 e ISO 27001, o gerenciamento de TI fundamentado no ITIL e COBIT, as redes empresariais, com entendimento de WAN, LAN e W-LAN e ambientes corporativos alicerçados nas TICs.

Um maior volume de pedidos efetuado via sistemas web de trouble ticket deve ocorrer entre as áreas #1 e #5 que...

612 Q120840
Ciência da Computação
Ano: 2006
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Os relacionamentos entre diversas áreas de organizações e processos no âmbito dos modelos de gerenciamento de TI são apresentados na figura acima, em que se destacam as áreas identificadas por #1 a #11. Considerando essa figura, julgue os itens seguintes, acerca dos conceitos de segurança da informação, tendo como base as normas BS 7799, ISO 17799 e ISO 27001, o gerenciamento de TI fundamentado no ITIL e COBIT, as redes empresariais, com entendimento de WAN, LAN e W-LAN e ambientes corporativos alicerçados nas TICs.

Um maior volume de dados relativos à execução dos processos de negócios da organização consumidora de serviço...

613 Q120838
Ciência da Computação
Ano: 2006
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Os relacionamentos entre diversas áreas de organizações e processos no âmbito dos modelos de gerenciamento de TI são apresentados na figura acima, em que se destacam as áreas identificadas por #1 a #11. Considerando essa figura, julgue os itens seguintes, acerca dos conceitos de segurança da informação, tendo como base as normas BS 7799, ISO 17799 e ISO 27001, o gerenciamento de TI fundamentado no ITIL e COBIT, as redes empresariais, com entendimento de WAN, LAN e W-LAN e ambientes corporativos alicerçados nas TICs.

Os processos do domínio de monitoramento e avaliação do modelo COBIT se relacionam mais diretamente com a área...

614 Q120836
Ciência da Computação
Ano: 2006
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Os relacionamentos entre diversas áreas de organizações e processos no âmbito dos modelos de gerenciamento de TI são apresentados na figura acima, em que se destacam as áreas identificadas por #1 a #11. Considerando essa figura, julgue os itens seguintes, acerca dos conceitos de segurança da informação, tendo como base as normas BS 7799, ISO 17799 e ISO 27001, o gerenciamento de TI fundamentado no ITIL e COBIT, as redes empresariais, com entendimento de WAN, LAN e W-LAN e ambientes corporativos alicerçados nas TICs.

O planejamento da expansão do ambiente operacional de TI para atendimento às necessidades do cliente está mais...

615 Q120835
Ciência da Computação
Ano: 2006
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Os relacionamentos entre diversas áreas de organizações e processos no âmbito dos modelos de gerenciamento de TI são apresentados na figura acima, em que se destacam as áreas identificadas por #1 a #11. Considerando essa figura, julgue os itens seguintes, acerca dos conceitos de segurança da informação, tendo como base as normas BS 7799, ISO 17799 e ISO 27001, o gerenciamento de TI fundamentado no ITIL e COBIT, as redes empresariais, com entendimento de WAN, LAN e W-LAN e ambientes corporativos alicerçados nas TICs.

A análise rotineira e sistêmica dos eventos indesejáveis recorrentes em um ambiente de TI está mais associada ...

616 Q120834
Ciência da Computação
Ano: 2006
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Os relacionamentos entre diversas áreas de organizações e processos no âmbito dos modelos de gerenciamento de TI são apresentados na figura acima, em que se destacam as áreas identificadas por #1 a #11. Considerando essa figura, julgue os itens seguintes, acerca dos conceitos de segurança da informação, tendo como base as normas BS 7799, ISO 17799 e ISO 27001, o gerenciamento de TI fundamentado no ITIL e COBIT, as redes empresariais, com entendimento de WAN, LAN e W-LAN e ambientes corporativos alicerçados nas TICs.

O relacionamento contratual com provedores externos de serviços de TI é maior na área #7 que na área #11.

617 Q120832
Ciência da Computação
Ano: 2006
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Os relacionamentos entre diversas áreas de organizações e processos no âmbito dos modelos de gerenciamento de TI são apresentados na figura acima, em que se destacam as áreas identificadas por #1 a #11. Considerando essa figura, julgue os itens seguintes, acerca dos conceitos de segurança da informação, tendo como base as normas BS 7799, ISO 17799 e ISO 27001, o gerenciamento de TI fundamentado no ITIL e COBIT, as redes empresariais, com entendimento de WAN, LAN e W-LAN e ambientes corporativos alicerçados nas TICs.

O gerenciamento da rede de uma organização, envolvendo a geração e análise de logs de acesso, a seleção da tec...

618 Q120830
Ciência da Computação
Ano: 2006
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Os relacionamentos entre diversas áreas de organizações e processos no âmbito dos modelos de gerenciamento de TI são apresentados na figura acima, em que se destacam as áreas identificadas por #1 a #11. Considerando essa figura, julgue os itens seguintes, acerca dos conceitos de segurança da informação, tendo como base as normas BS 7799, ISO 17799 e ISO 27001, o gerenciamento de TI fundamentado no ITIL e COBIT, as redes empresariais, com entendimento de WAN, LAN e W-LAN e ambientes corporativos alicerçados nas TICs.

Negociações com o cliente de TI são estabelecidas com maior intensidade na área #5 que na área #11.

619 Q120828
Ciência da Computação
Ano: 2006
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Os relacionamentos entre diversas áreas de organizações e processos no âmbito dos modelos de gerenciamento de TI são apresentados na figura acima, em que se destacam as áreas identificadas por #1 a #11. Considerando essa figura, julgue os itens seguintes, acerca dos conceitos de segurança da informação, tendo como base as normas BS 7799, ISO 17799 e ISO 27001, o gerenciamento de TI fundamentado no ITIL e COBIT, as redes empresariais, com entendimento de WAN, LAN e W-LAN e ambientes corporativos alicerçados nas TICs.

A recuperação de custos em decorrência da prestação de serviços de TI é um tema explicitamente definido no mod...

620 Q120826
Ciência da Computação
Ano: 2006
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Os relacionamentos entre diversas áreas de organizações e processos no âmbito dos modelos de gerenciamento de TI são apresentados na figura acima, em que se destacam as áreas identificadas por #1 a #11. Considerando essa figura, julgue os itens seguintes, acerca dos conceitos de segurança da informação, tendo como base as normas BS 7799, ISO 17799 e ISO 27001, o gerenciamento de TI fundamentado no ITIL e COBIT, as redes empresariais, com entendimento de WAN, LAN e W-LAN e ambientes corporativos alicerçados nas TICs.

A existência de processos responsáveis pelo desenvolvimento e manutenção de planos de contigência é um tema e...

621 Q120548
Ciência da Computação
Ano: 2006
Banca: Escola de Administração Fazendária (ESAF)
Quanto aos Indicadores de Metas KGIs (Key Goal Indicators) utilizados no COBIT é correto afirmar que eles
622 Q120546
Ciência da Computação
Ano: 2006
Banca: Escola de Administração Fazendária (ESAF)

A prática "Conformidade com requisitos legais" da ISO/IEC 17799 está relacionada, no COBIT, com os processos

623 Q120543
Ciência da Computação
Ano: 2006
Banca: Escola de Administração Fazendária (ESAF)

O relacionamento entre o COBIT e a ISO/IEC 17799 permite que se faça um mapeamento entre as estratégias de negócios do COBIT e a aplicação das práticas da ISO/ IEC 17799. Com relação a esse relacionamento, é correto afirmar que o processo

624 Q120540
Ciência da Computação
Ano: 2006
Banca: Escola de Administração Fazendária (ESAF)

Analise as seguintes afirmações relacionadas a conceitos básicos, domínios e terminologias do COBIT (Control Objectives for Information and related Technology).

I. O domínio "Planejamento e Organização" cobre estratégia e tática, e diz respeito à identificação da maneira como TI e Segurança podem melhor contribuir para o atendimento dos objetivos do negócio.

II. O domínio "Aquisição e Implementação" cobre a identificação, o desenvolvimento ou aquisição, a implementação e a integração dos processos do negócio.

III. O domínio "Entrega e Suporte" cobre a avaliação ao longo do tempo com relação à sua qualidade e conformidade.

IV. O domínio "Monitoramento" abrange as operações tradicionais...

625 Q120537
Ciência da Computação
Ano: 2006
Banca: Escola de Administração Fazendária (ESAF)

Entre os 34 processos que compõem os quatro domínios do COBIT, aquele responsável por prover auditorias independentes está presente

626 Q120515
Ciência da Computação
Ano: 2006
Banca: Escola de Administração Fazendária (ESAF)

Analise as seguintes afirmações sobre os processos relacionados aos quatro domínios do COBIT.

I. A Avaliação dos riscos e a Gerência da qualidade são definidos no domínio Gerenciamento da Garantia da Qualidade.

II. A definição e manutenção de acordos de níveis de serviços (SLA) e a Gerência dos serviços de terceiros são processos do domínio Aquisição e Implementação.

III. O Desenvolvimento e manutenção dos procedimentos, instalação e certificação de software e gerenciamento de mudanças são processos do domínio Aquisição e Implementação.

IV. O plano estratégico de TI e a arquitetura da informação são definidos no domínio Planejamento e Organização.

Indique a opção que contenha todas as afirmações verdadeiras.

627 Q120507
Ciência da Computação
Ano: 2006
Banca: Fundação Carlos Chagas (FCC)

Com relação ao framework de auditoria de tecnologia da informação COBIT, a definição correta dos Key Performance Indicators é:

628 Q120396
Ciência da Computação
Ano: 2006
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando as informações do texto, julgue os itens seguintes, acerca de rational unified process (RUP) e modelos e padrões para gestão de TI.

Modelos como ITIL e COBIT habilitam integração entre atividades e estruturas organizacionais típicas das áreas de desenvolvimento de software e de operação de sistemas de TI.

629 Q120393
Ciência da Computação
Ano: 2006
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando as informações do texto, julgue os itens seguintes, acerca de rational unified process (RUP) e modelos e padrões para gestão de TI.

O gerenciamento de processos do modelo CMMI é mais apropriado para a elaboração e aprimoramento de modelos funcionais da gestão da área de tecnologia de informação da organização, que os processos de monitoramento do modelo COBIT.

630 Q120390
Ciência da Computação
Ano: 2006
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando a figura acima, que apresenta um modelo de alinhamento estratégico para gerência de projetos corporativos, julgue os próximos itens, com respeito a gerenciamento de projetos e recursos de TI.

Em uma organização projetizada, isto é, com gestão baseada em projetos como a apresentada na figura, a adoção de uma estrutura matricial se torna mais adequada e confere maior poder aos gerentes de projetos. Porém, há o risco de redução no nível de especialização técnica dos recursos humanos, se comparado com a adoção de uma estrutura organizacional funcional.
631 Q120387
Ciência da Computação
Ano: 2006
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando a figura acima, que apresenta um modelo de alinhamento estratégico para gerência de projetos corporativos, julgue os próximos itens, com respeito a gerenciamento de projetos e recursos de TI.

Dados, sistemas aplicativos, sistemas computacionais, instalações físicas e pessoas, conforme o modelo COBIT, são recursos de TI que devem ser gerenciados, visando o alinhamento estratégico.

632 Q656870
Ciência da Computação
Ano: 2005
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A segurança da informação é reconhecida como área fundamental em diversos frameworks de gestão de tecnologias da informação, tais como ITIL (information technology infrastructure library) e CObIT (control objectives for information technology). Acerca dos princípios de gestão da segurança da informação, julgue os próximos itens. A análise de vulnerabilidades é fundamental para um processo de análise de risco, pois permite identificar os elementos dos sistemas de informação e os ativos de informação que estão potencialmente ameaçados. Entretanto, nem toda vulnerabilidade encontrada estará diretamente relacionada com riscos identificados, haja vista que os riscos se configuram a partir da intenção potencial de se explorar uma vulnerabilidade.
633 Q656869
Ciência da Computação
Ano: 2005
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A segurança da informação é reconhecida como área fundamental em diversos frameworks de gestão de tecnologias da informação, tais como ITIL (information technology infrastructure library) e CObIT (control objectives for information technology). Acerca dos princípios de gestão da segurança da informação, julgue os próximos itens. O nível de segurança da informação em uma organização é reconhecido pela diversidade de ferramentas tecnológicas que são implantadas para controlar a aplicação de sua política de segurança.
634 Q120992
Ciência da Computação
Ano: 2004
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

No que se refere aos modelos sistematizados por instituições reconhecidas na área de planejamento e gestão das tecnologias da informação, tais como o CMM (capability maturity model), o COBIT (control objectives for information and related technology), o ITIL (information technology infrastructure library) e o modelo de gerência de projetos do PMI (project management institute), julgue os seguintes itens.

O modelo de maturidade da governância de tecnologias da informação elaborado no contexto do COBIT apresenta 5 níveis de maturidade assim denominados: non-existent, initial/ad hoc, repeatable but intuitive, defined process, managed and measurable e optimised.

635 Q813791
Ciência da Computação
Ano: 0000
Banca: Banca não informada
Dentre os níveis do modelo de maturidade do CobiT, o mais alto é
636 Q798526
Ciência da Computação
Ano: 0000
Banca: Banca não informada
Com referência a conceitos de banco de dados, julgue os itens a seguir. As ferramentas de datawarehouse para extração, filtragem, transformação e migração têm capacidade de acessar bases de dados. A extração permite a obtenção de dados que serão armazenados no datawarehouse, a transformação acerta os dados para o formato datawarehouse e a filtragem faz os ajustes necessários.
637 Q798525
Ciência da Computação
Ano: 0000
Banca: Banca não informada
A metodologia COBIT (control objectives for information and related technology) vem ganhando atenção dos gestores e usuários de tecnologias da informação (TI) por prover um contexto padronizado para a gestão de TI. Acerca dessa metodologia, julgue os itens a seguir. Atender, dentro do orçamento e do prazo, os requisitos e expectativas do cliente do processo constitui, para o COBIT, um dos fatores críticos de sucesso (critical success factors).
638 Q798524
Ciência da Computação
Ano: 0000
Banca: Banca não informada
A metodologia COBIT (control objectives for information and related technology) vem ganhando atenção dos gestores e usuários de tecnologias da informação (TI) por prover um contexto padronizado para a gestão de TI. Acerca dessa metodologia, julgue os itens a seguir. A melhora de desempenho medida por balanced scorecards de TI é um dos indicadores-chave de desempenho (key performance indicators) do COBIT.
639 Q798523
Ciência da Computação
Ano: 0000
Banca: Banca não informada
A metodologia COBIT (control objectives for information and related technology) vem ganhando atenção dos gestores e usuários de tecnologias da informação (TI) por prover um contexto padronizado para a gestão de TI. Acerca dessa metodologia, julgue os itens a seguir. Segundo o modelo de maturidade proposto pelo COBIT, em empresa que esteja classificada no nível 1 de maturidade em governança de TI, nível este denominado inicial/ad hoc, a responsabilidade pela governança de TI cabe a indivíduos que dirigem os processos de governança dentro dos vários projetos e processos de TI.
640 Q798522
Ciência da Computação
Ano: 0000
Banca: Banca não informada
A metodologia COBIT (control objectives for information and related technology) vem ganhando atenção dos gestores e usuários de tecnologias da informação (TI) por prover um contexto padronizado para a gestão de TI. Acerca dessa metodologia, julgue os itens a seguir. No contexto do COBIT, os objetivos de controle para os processos de TI são agrupados em quatro domínios: planejamento e organização, aquisição e implementação, entrega e suporte, monitoração.
641 Q798521
Ciência da Computação
Ano: 0000
Banca: Banca não informada
A metodologia COBIT (control objectives for information and related technology) vem ganhando atenção dos gestores e usuários de tecnologias da informação (TI) por prover um contexto padronizado para a gestão de TI. Acerca dessa metodologia, julgue os itens a seguir. O IT Governance Institute define a governança de TI como uma estrutura de relações e processos para dirigir e controlar a empresa a fim de atingir os objetivos empresariais pela adição de valor ao negócio por meio do gerenciamento balanceado do risco versus o retorno do investimento em TI e nos processos de TI.
642 Q793713
Ciência da Computação
Ano: 0000
Banca: Banca não informada
A metodologia COBIT (control objectives for information and related technology) vem ganhando atenção dos gestores e usuários de tecnologias da informação (TI) por prover um contexto padronizado para a gestão de TI. Acerca dessa metodologia, julgue os itens a seguir. Atender, dentro do orçamento e do prazo, os requisitos e expectativas do cliente do processo constitui, para o COBIT, um dos fatores críticos de sucesso (critical success factors).
643 Q793712
Ciência da Computação
Ano: 0000
Banca: Banca não informada
A metodologia COBIT (control objectives for information and related technology) vem ganhando atenção dos gestores e usuários de tecnologias da informação (TI) por prover um contexto padronizado para a gestão de TI. Acerca dessa metodologia, julgue os itens a seguir. A melhora de desempenho medida por balanced scorecards de TI é um dos indicadores-chave de desempenho (key performance indicators) do COBIT.
644 Q793711
Ciência da Computação
Ano: 0000
Banca: Banca não informada
A metodologia COBIT (control objectives for information and related technology) vem ganhando atenção dos gestores e usuários de tecnologias da informação (TI) por prover um contexto padronizado para a gestão de TI. Acerca dessa metodologia, julgue os itens a seguir. No contexto do COBIT, os objetivos de controle para os processos de TI são agrupados em quatro domínios: planejamento e organização, aquisição e implementação, entrega e suporte, monitoração.
645 Q793710
Ciência da Computação
Ano: 0000
Banca: Banca não informada
A metodologia COBIT (control objectives for information and related technology) vem ganhando atenção dos gestores e usuários de tecnologias da informação (TI) por prover um contexto padronizado para a gestão de TI. Acerca dessa metodologia, julgue os itens a seguir. Segundo o modelo de maturidade proposto pelo COBIT, em empresa que esteja classificada no nível 1 de maturidade em governança de TI, nível este denominado inicial/ad hoc, a responsabilidade pela governança de TI cabe a indivíduos que dirigem os processos de governança dentro dos vários projetos e processos de TI.