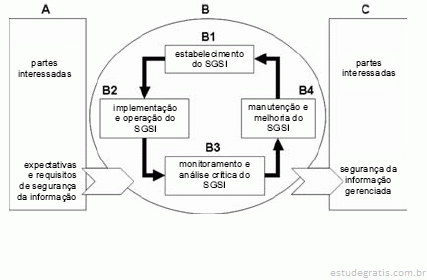
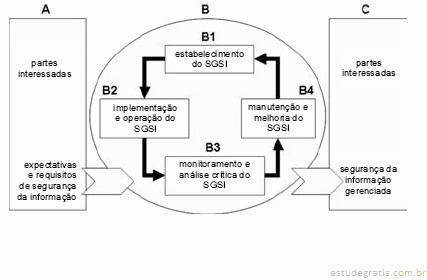
Considerando a figura acima, que apresenta elementos do modelo PDCA aplicado à norma ABNT NBR ISO/IEC 27001:2006, julgue os itens de 62 a 69, acerca de conceitos de segurança da informação.
As normas ISO 9001:2000 e ISO 27001:2006 apresentam várias similaridades, entre elas: a adoção do ciclo PDCA para promoção da melhoria contínua de um sistema de gestão; e a declaração explícita de requisitos que devem ser cumpridos relativamente ao controle da documentação do sistema de gestão.

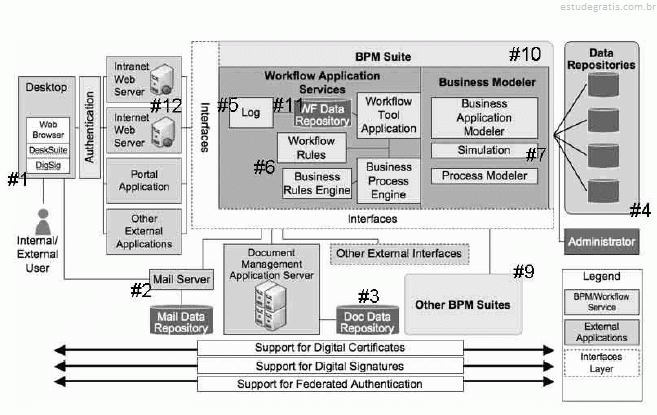
A figura acima apresenta um esquema de uma arquitetura de TI, em que estão numerados os elementos de #1 a #12. Julgue os itens a seguir acerca das informações apresentadas e dos conceitos de arquitetura e tecnologias de sistemas de informação e gestão de processos de negócio.
Maior volume de informações para suporte à auditoria na organização estará contido no elemento #5 que no elemento #7.

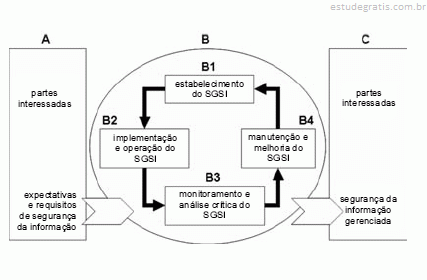
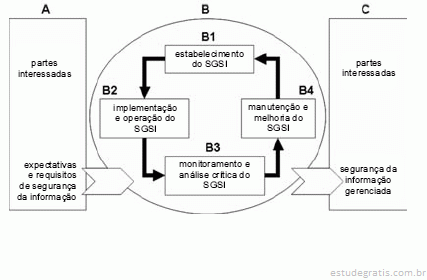
Considerando a figura acima, que apresenta elementos do modelo PDCA aplicado à norma ABNT NBR ISO/IEC 27001:2006, julgue os itens de 62 a 69, acerca de conceitos de segurança da informação.
São exemplos de atividades executadas no escopo do elemento B4 a identificação de não conformidades e o uso de diagramas de causa e efeito.

Considerando a figura acima, que apresenta elementos do modelo PDCA aplicado à norma ABNT NBR ISO/IEC 27001:2006, julgue os itens de 62 a 69, acerca de conceitos de segurança da informação.
A formulação de um plano de tratamento de riscos de projeto ocorre, no modelo acima, durante a fase B4.

Considerando a figura acima, que apresenta elementos do modelo PDCA aplicado à norma ABNT NBR ISO/IEC 27001:2006, julgue os itens de 62 a 69, acerca de conceitos de segurança da informação.
A alta administração da organização desempenha papéis mais importantes no fornecimento de informação junto aos elementos A e B3, que junto aos elementos C e B4.

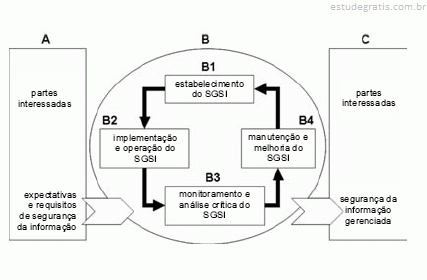
Considerando a figura acima, que apresenta elementos do modelo PDCA aplicado à norma ABNT NBR ISO/IEC 27001:2006, julgue os itens de 62 a 69, acerca de conceitos de segurança da informação.
A declaração de aplicabilidade de controles de segurança, realizada ao final da fase B1, é o elemento central que a auditoria de conformidade utiliza para verificação da aderência com a norma mencionada.
Atualmente, a informação é um importante ativo para praticamente todo o tipo de organização. A segurança desse ativo faz-se necessária, seja por questão de conformidade com leis e contratos, seja para assegurar a continuidade do negócio. Acerca da segurança da informação, bem como das normas e políticas a ela aplicáveis, julgue os itens a seguir.
Para assegurar que os controles, objetivos de controle e processos sejam executados e implementados de forma eficaz, a norma NBR ISO/IEC 27001 recomenda a realização de auditorias externas em intervalos regulares de, no máximo, seis meses.
Julgue os itens que se seguem, considerando que, na proposta organizacional descrita na figura III, a empresa tenha implantado um programa de gestão de segurança da informação embasado na ABNT NBR ISO/IEC 17799 (ISO 17799).
A ISO 17799 define diretrizes para certificação de que uma organização está em conformidade à própria norma. Essa certificação é conferida por meio de uma auditoria de terceira parte, nos moldes da ISO 19011.
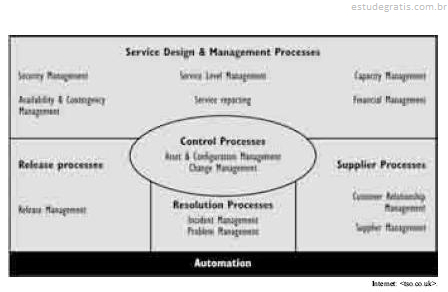
Considerando a figura acima, que apresenta os elementos principais de gestão de serviços de TI embasados no modelo ITIL, julgue os itens seguintes, acerca dos conceitos de gerenciamento de serviços de TI.
Os processos de controle, apresentados no centro do diagrama, abrangem auditorias periódicas de primeira parte, às quais tais processos também estão sujeitos.
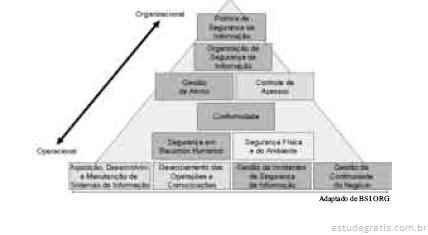
Considerando a figura acima, que apresenta uma proposta de organização da norma NBR ISO/IEC 17799:2005, julgue os próximos itens, acerca dos conceitos de segurança da informação.
A NBR 17799 define como aplicar seus controles em processos de gestão e auditoria.
Nas atividades operacionais de elaboração de um plano de contingência NÃO deverão envolver-se diretamente representantes das áreas de
Com relação à segurança da informação, julgue os itens que se seguem.
Auditabilidade é definida como a possibilidade de se determinar como, quando, por quem e em que localidade ocorreram eventos que afetaram a informação
Em ambientes corporativos, a tarefa de instalar e manter software antivírus atualizado em cada máquina é uma tarefa difícil. Nesses casos, é aconselhável a utilização de sistemas de gerenciamento de antivírus (SGA). Com relação a vírus, antivírus, software malintencionado e aos SGAs, julgue os itens a seguir.
Um spyware funciona como um software que coleta informações pessoais e confidenciais, as quais são normalmente enviadas para o distribuidor do spyware.
Em relação à detecção de cavalo de tróia em arquivos, das opções seguintes, aquela que é considerada a técnica menos facilmente subvertida é o teste de integridade pelo(a):
Em ambientes corporativos, a tarefa de instalar e manter software antivírus atualizado em cada máquina é uma tarefa difícil. Nesses casos, é aconselhável a utilização de sistemas de gerenciamento de antivírus (SGA). Com relação a vírus, antivírus, software malintencionado e aos SGAs, julgue os itens a seguir.
O Microsoft Outlook 2003 possui mecanismos de filtro de emails indesejados (anti spam).
Em ambientes corporativos, a tarefa de instalar e manter software antivírus atualizado em cada máquina é uma tarefa difícil. Nesses casos, é aconselhável a utilização de sistemas de gerenciamento de antivírus (SGA). Com relação a vírus, antivírus, software malintencionado e aos SGAs, julgue os itens a seguir.
Quando, ao se utilizar um navegador web (browser), aparecem com freqüência janelas do tipo pop-up e o navegador contém itens (componentes) adicionais, como barra de ferramentas, há indícios da presença de software mal-intencionado (malware).
Em ambientes corporativos, a tarefa de instalar e manter software antivírus atualizado em cada máquina é uma tarefa difícil. Nesses casos, é aconselhável a utilização de sistemas de gerenciamento de antivírus (SGA). Com relação a vírus, antivírus, software malintencionado e aos SGAs, julgue os itens a seguir.
Um dos problemas dos SGAs é que todas as máquinas da rede devem estar conectadas na Internet para que seja feita a atualização da base de dados do antivírus.
Em ambientes corporativos, a tarefa de instalar e manter software antivírus atualizado em cada máquina é uma tarefa difícil. Nesses casos, é aconselhável a utilização de sistemas de gerenciamento de antivírus (SGA). Com relação a vírus, antivírus, software malintencionado e aos SGAs, julgue os itens a seguir.
Os vírus de macro normalmente infectam arquivos executáveis.
Em ambientes corporativos, a tarefa de instalar e manter software antivírus atualizado em cada máquina é uma tarefa difícil. Nesses casos, é aconselhável a utilização de sistemas de gerenciamento de antivírus (SGA). Com relação a vírus, antivírus, software malintencionado e aos SGAs, julgue os itens a seguir.
Um spyware funciona como um software que coleta informações pessoais e confidenciais, as quais são normalmente enviadas para o distribuidor do spyware.
Em ambientes corporativos, a tarefa de instalar e manter software antivírus atualizado em cada máquina é uma tarefa difícil. Nesses casos, é aconselhável a utilização de sistemas de gerenciamento de antivírus (SGA). Com relação a vírus, antivírus, software malintencionado e aos SGAs, julgue os itens a seguir.
O Microsoft Outlook 2003 possui mecanismos de filtro de emails indesejados (anti spam).
Em ambientes corporativos, a tarefa de instalar e manter software antivírus atualizado em cada máquina é uma tarefa difícil. Nesses casos, é aconselhável a utilização de sistemas de gerenciamento de antivírus (SGA). Com relação a vírus, antivírus, software malintencionado e aos SGAs, julgue os itens a seguir.
Uma das facilidades do SGA é a possibilidade de verificar quais computadores da rede estão com o software de antivírus desatualizado ou infectado.
Em ambientes corporativos, a tarefa de instalar e manter software antivírus atualizado em cada máquina é uma tarefa difícil. Nesses casos, é aconselhável a utilização de sistemas de gerenciamento de antivírus (SGA). Com relação a vírus, antivírus, software malintencionado e aos SGAs, julgue os itens a seguir.
Worms (vermes) são um tipo especial de vírus que utiliza mecanismos para se propagar pela rede, criando cópias de si mesmo de um computador para outro automaticamente, fazendo a rede ficar mais lenta.
Em ambientes corporativos, a tarefa de instalar e manter software antivírus atualizado em cada máquina é uma tarefa difícil. Nesses casos, é aconselhável a utilização de sistemas de gerenciamento de antivírus (SGA). Com relação a vírus, antivírus, software malintencionado e aos SGAs, julgue os itens a seguir.
Os vírus de macro normalmente infectam arquivos executáveis.
Em ambientes corporativos, a tarefa de instalar e manter software antivírus atualizado em cada máquina é uma tarefa difícil. Nesses casos, é aconselhável a utilização de sistemas de gerenciamento de antivírus (SGA). Com relação a vírus, antivírus, software malintencionado e aos SGAs, julgue os itens a seguir.
Um dos problemas dos SGAs é que todas as máquinas da rede devem estar conectadas na Internet para que seja feita a atualização da base de dados do antivírus.
Durante a execução da auditoria interna, o auditor
Um programa de auditoria interna tem como um de seus objetivos
Em um programa de auditoria interna
Faz parte das habilidades de um auditor
Recomendações para melhorias, caso citadas no relatório de auditoria,
O método de relatar, incluindo classificação de não-conformidades, deve ser comunicado ao auditado
O propósito de uma reunião de abertura de auditoria é
A implementação de um programa de auditoria deve
Uma equipe de auditoria interna
Entrevistas, observações de atividades e análise crítica de documentos são
Um plano de auditoria deve envolver
As auditorias internas são realizadas com o objetivo de
As auditorias internas, consideradas um processo sistemático, documentado e independente,
Os objetivos da auditoria de plano de contingência e de recuperação de desastres de uma empresa são certificar-se de que
Analise as seguintes afi rmações relacionadas a Auditoria de Sistemas.
I. O auditor de Tecnologia da Informação deve ser ligado diretamente à área sob auditoria, devendo ser, preferencialmente, um funcionário ou ter um cargo nessa área.
II. O colaborador a ser auditado deve planejar as tarefas de auditoria para direcionar os objetivos da auditoria e seguir os padrões profi ssionais aplicáveis.
III. O auditor de Tecnologia da Informação deve requisitar e avaliar informações apropriadas sobre pontos, conclusões e recomendações anteriores e relevantes para determinar se ações apropriadas foram implementadas em tempo hábil.
IV. De acordo com o código de ética profi ssional da Associação de Auditores de Sistemas e Controles, seus membros d...
Julgue os seguintes itens acerca da formalização, controle e auditoria de sistemas.
I Os controles incluem políticas, procedimentos e práticas estabelecidas visando prover uma garantia que determinados objetivos serão atingidos. Os controles internos procuram reduzir a exposição a riscos.
II A análise de riscos pode ser parte de um plano de auditoria e visa auxiliar a identificação de riscos e vulnerabilidades de modo que o auditor possa determinar os controles necessários para reduzir esses riscos.
III Alguns controles são preventivos, pois tentam identificar problemas e evitar erros antes que ocorram. Como exemplo de controles preventivos, têm-se o emprego de pessoal qualificado e o controle do acesso às...
Ao propor uma recomendação de proteção, num trabalho de auditoria, o principal item do relatório é a descrição
É uma técnica de auditoria para coleta de dados, que pode ser classificada como CAAT (Computer Assisted Audit Techniques):
Em aplicação de workflow, uma condição de auditoria, entre outras, deve ser definida para
No que se refere a procedimentos de instalação de antivírus e remoção de vírus de computadores, julgue os itens a seguir.
Uma vez infectado com vírus um computador local, o vírus escreve dados no registro de uma estação Windows para se iniciar automaticamente durante o boot da estação.
No que se refere a procedimentos de instalação de antivírus e remoção de vírus de computadores, julgue os itens a seguir.
Considere um vírus que utiliza a lista de contatos de um usuário infectado em uma rede local. Esse vírus pode abrir conexões com o servidor de e-mail do usuário e gerar emails contendo informações falsas acerca do usuário, além de enviar o seu código nos e-mails.