Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que concerne a antivírus, antispam e radius, julgue os itens que se seguem.
O ClamAV é um aplicativo de antivírus que, instalado no Ubuntu Linux, permite detectar vírus em arquivos e partições do Linux, com a capacidade de mover arquivos infectados para “quarentena”.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação a sistemas antivírus e malwares, em geral, julgue os próximos itens.
Uma característica dos vírus de computador do tipo worm é a sua incapacidade de se disseminar autonomamente: eles necessitam da intervenção de um usuário que os execute e, só assim, se propagam e infectam outros usuários.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação a sistemas antivírus e malwares, em geral, julgue os próximos itens.
Um mesmo vírus de computador é capaz de infectar várias máquinas. Uma estação de trabalho, normalmente, pode conter vários vírus diferentes e aptos a serem executados ao mesmo tempo.
Com relação aos conceitos de vírus, worms, cavalos de troia, analise:
I. Um vírus é um código de computador que se anexa a um programa ou arquivo para poder se espalhar entre os computadores, infectando-os à medida que se desloca. Os vírus podem danificar software, hardware e arquivos.
II. Um worm, assim como um vírus, cria cópias de si mesmo de um computador para outro, mas faz isso automaticamente. Primeiro, ele controla recursos no computador que permitem o transporte de arquivos ou informações. Depois que o worm contamina o sistema, ele se desloca sozinho. O grande perigo dos worms é a sua capacidade de se replicar em grande volume.
III. O cavalo de troia (uma subclasse de vírus), geralmente se alastra...
Os programadores de vírus continuamente desafiam os produtos de antivírus. Com o objetivo de camuflar o código desses programas malignos, seus criadores costumam utilizar técnicas de criptografia durante o processo de mutação do vírus. Nesse sentido, o vírus do tipo oligomórfico criptografa o seu corpo, formado
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens consecutivos, referentes a antivírus e antispam.
Mediante a utilização de servidores ou software de políticas de segurança, é possível a proteção contra os métodos de reprodução que espalham o malware; por esse motivo, não é imperativo o emprego, em cada estação de trabalho, de um produto antivírus capaz de detectar todo tipo de malware.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação a dispositivos de segurança de redes, julgue os próximos itens. Os vírus geralmente se disseminam sem a ação do usuário e distribuem cópias completas de si mesmos, possivelmente modificadas, através das redes.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca das diversas ameaças, vulnerabilidades e formas de ataque contra a segurança da informação, bem como das medidas técnicas e protocolos de proteção dos sistemas de informação, julgue os itens seguintes. Na fase latente ou dormente, um vírus de computador encontra-se quieto, mas pronto a ser ativado por algum evento.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca das diversas ameaças, vulnerabilidades e formas de ataque contra a segurança da informação, bem como das medidas técnicas e protocolos de proteção dos sistemas de informação, julgue os itens seguintes. Do ponto de vista estrutural, o programa hospedeiro de um vírus de computador contém adicionado ao seu código executável pelo menos uma parte do código executável do próprio vírus.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca das diversas ameaças, vulnerabilidades e formas de ataque contra a segurança da informação, bem como das medidas técnicas e protocolos de proteção dos sistemas de informação, julgue os itens seguintes. Um vírus do tipo stealth é aquele especificamente concebido para atacar a camada de shell dos sistemas operacionais.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
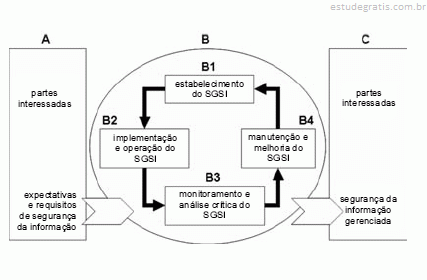
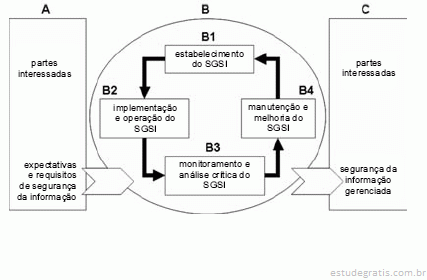
Considerando a figura acima, que apresenta elementos do modelo PDCA aplicado à norma ABNT NBR ISO/IEC 27001:2006, julgue os itens de 62 a 69, acerca de conceitos de segurança da informação.
As normas ISO 9001:2000 e ISO 27001:2006 apresentam várias similaridades, entre elas: a adoção do ciclo PDCA para promoção da melhoria contínua de um sistema de gestão; e a declaração explícita de requisitos que devem ser cumpridos relativamente ao controle da documentação do sistema de gestão.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
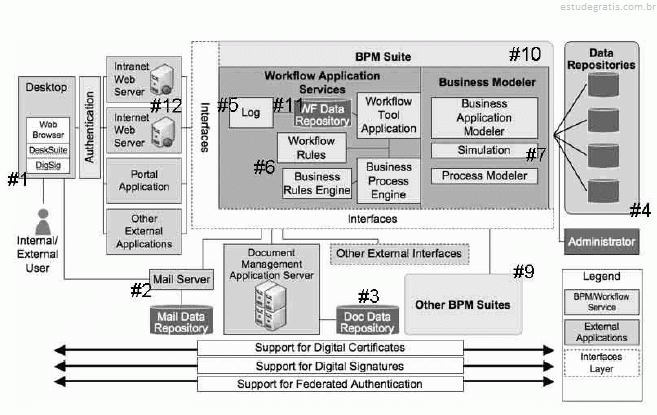
A figura acima apresenta um esquema de uma arquitetura de TI, em que estão numerados os elementos de #1 a #12. Julgue os itens a seguir acerca das informações apresentadas e dos conceitos de arquitetura e tecnologias de sistemas de informação e gestão de processos de negócio.
Maior volume de informações para suporte à auditoria na organização estará contido no elemento #5 que no elemento #7.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
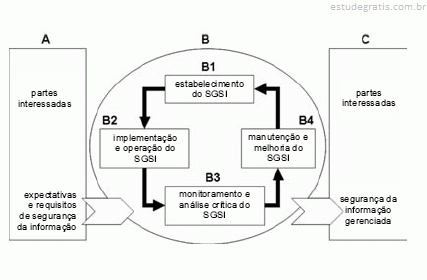
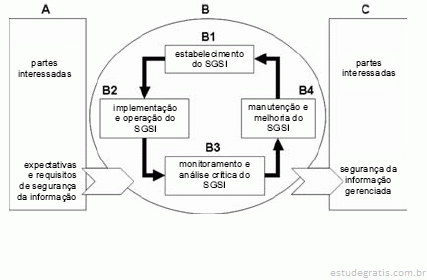
Considerando a figura acima, que apresenta elementos do modelo PDCA aplicado à norma ABNT NBR ISO/IEC 27001:2006, julgue os itens de 62 a 69, acerca de conceitos de segurança da informação.
São exemplos de atividades executadas no escopo do elemento B4 a identificação de não conformidades e o uso de diagramas de causa e efeito.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
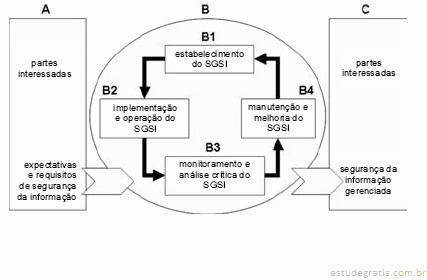
Considerando a figura acima, que apresenta elementos do modelo PDCA aplicado à norma ABNT NBR ISO/IEC 27001:2006, julgue os itens de 62 a 69, acerca de conceitos de segurança da informação.
A formulação de um plano de tratamento de riscos de projeto ocorre, no modelo acima, durante a fase B4.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Considerando a figura acima, que apresenta elementos do modelo PDCA aplicado à norma ABNT NBR ISO/IEC 27001:2006, julgue os itens de 62 a 69, acerca de conceitos de segurança da informação.
A alta administração da organização desempenha papéis mais importantes no fornecimento de informação junto aos elementos A e B3, que junto aos elementos C e B4.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Considerando a figura acima, que apresenta elementos do modelo PDCA aplicado à norma ABNT NBR ISO/IEC 27001:2006, julgue os itens de 62 a 69, acerca de conceitos de segurança da informação.
A declaração de aplicabilidade de controles de segurança, realizada ao final da fase B1, é o elemento central que a auditoria de conformidade utiliza para verificação da aderência com a norma mencionada.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Atualmente, a informação é um importante ativo para praticamente todo o tipo de organização. A segurança desse ativo faz-se necessária, seja por questão de conformidade com leis e contratos, seja para assegurar a continuidade do negócio. Acerca da segurança da informação, bem como das normas e políticas a ela aplicáveis, julgue os itens a seguir.
Para assegurar que os controles, objetivos de controle e processos sejam executados e implementados de forma eficaz, a norma NBR ISO/IEC 27001 recomenda a realização de auditorias externas em intervalos regulares de, no máximo, seis meses.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens que se seguem, considerando que, na proposta organizacional descrita na figura III, a empresa tenha implantado um programa de gestão de segurança da informação embasado na ABNT NBR ISO/IEC 17799 (ISO 17799).
A ISO 17799 define diretrizes para certificação de que uma organização está em conformidade à própria norma. Essa certificação é conferida por meio de uma auditoria de terceira parte, nos moldes da ISO 19011.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
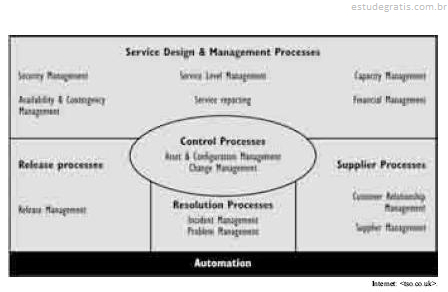
Considerando a figura acima, que apresenta os elementos principais de gestão de serviços de TI embasados no modelo ITIL, julgue os itens seguintes, acerca dos conceitos de gerenciamento de serviços de TI.
Os processos de controle, apresentados no centro do diagrama, abrangem auditorias periódicas de primeira parte, às quais tais processos também estão sujeitos.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
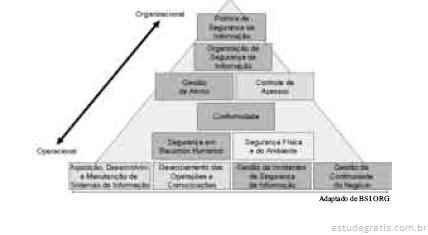
Considerando a figura acima, que apresenta uma proposta de organização da norma NBR ISO/IEC 17799:2005, julgue os próximos itens, acerca dos conceitos de segurança da informação.
A NBR 17799 define como aplicar seus controles em processos de gestão e auditoria.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Em ambientes corporativos, a tarefa de instalar e manter software antivírus atualizado em cada máquina é uma tarefa difícil. Nesses casos, é aconselhável a utilização de sistemas de gerenciamento de antivírus (SGA). Com relação a vírus, antivírus, software malintencionado e aos SGAs, julgue os itens a seguir.
Um spyware funciona como um software que coleta informações pessoais e confidenciais, as quais são normalmente enviadas para o distribuidor do spyware.
Em relação à detecção de cavalo de tróia em arquivos, das opções seguintes, aquela que é considerada a técnica menos facilmente subvertida é o teste de integridade pelo(a):
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Em ambientes corporativos, a tarefa de instalar e manter software antivírus atualizado em cada máquina é uma tarefa difícil. Nesses casos, é aconselhável a utilização de sistemas de gerenciamento de antivírus (SGA). Com relação a vírus, antivírus, software malintencionado e aos SGAs, julgue os itens a seguir.
O Microsoft Outlook 2003 possui mecanismos de filtro de emails indesejados (anti spam).
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Em ambientes corporativos, a tarefa de instalar e manter software antivírus atualizado em cada máquina é uma tarefa difícil. Nesses casos, é aconselhável a utilização de sistemas de gerenciamento de antivírus (SGA). Com relação a vírus, antivírus, software malintencionado e aos SGAs, julgue os itens a seguir.
Quando, ao se utilizar um navegador web (browser), aparecem com freqüência janelas do tipo pop-up e o navegador contém itens (componentes) adicionais, como barra de ferramentas, há indícios da presença de software mal-intencionado (malware).
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Em ambientes corporativos, a tarefa de instalar e manter software antivírus atualizado em cada máquina é uma tarefa difícil. Nesses casos, é aconselhável a utilização de sistemas de gerenciamento de antivírus (SGA). Com relação a vírus, antivírus, software malintencionado e aos SGAs, julgue os itens a seguir.
Um dos problemas dos SGAs é que todas as máquinas da rede devem estar conectadas na Internet para que seja feita a atualização da base de dados do antivírus.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Em ambientes corporativos, a tarefa de instalar e manter software antivírus atualizado em cada máquina é uma tarefa difícil. Nesses casos, é aconselhável a utilização de sistemas de gerenciamento de antivírus (SGA). Com relação a vírus, antivírus, software malintencionado e aos SGAs, julgue os itens a seguir.
Os vírus de macro normalmente infectam arquivos executáveis.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Em ambientes corporativos, a tarefa de instalar e manter software antivírus atualizado em cada máquina é uma tarefa difícil. Nesses casos, é aconselhável a utilização de sistemas de gerenciamento de antivírus (SGA). Com relação a vírus, antivírus, software malintencionado e aos SGAs, julgue os itens a seguir.
Um spyware funciona como um software que coleta informações pessoais e confidenciais, as quais são normalmente enviadas para o distribuidor do spyware.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Em ambientes corporativos, a tarefa de instalar e manter software antivírus atualizado em cada máquina é uma tarefa difícil. Nesses casos, é aconselhável a utilização de sistemas de gerenciamento de antivírus (SGA). Com relação a vírus, antivírus, software malintencionado e aos SGAs, julgue os itens a seguir.
O Microsoft Outlook 2003 possui mecanismos de filtro de emails indesejados (anti spam).
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Em ambientes corporativos, a tarefa de instalar e manter software antivírus atualizado em cada máquina é uma tarefa difícil. Nesses casos, é aconselhável a utilização de sistemas de gerenciamento de antivírus (SGA). Com relação a vírus, antivírus, software malintencionado e aos SGAs, julgue os itens a seguir.
Uma das facilidades do SGA é a possibilidade de verificar quais computadores da rede estão com o software de antivírus desatualizado ou infectado.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Em ambientes corporativos, a tarefa de instalar e manter software antivírus atualizado em cada máquina é uma tarefa difícil. Nesses casos, é aconselhável a utilização de sistemas de gerenciamento de antivírus (SGA). Com relação a vírus, antivírus, software malintencionado e aos SGAs, julgue os itens a seguir.
Worms (vermes) são um tipo especial de vírus que utiliza mecanismos para se propagar pela rede, criando cópias de si mesmo de um computador para outro automaticamente, fazendo a rede ficar mais lenta.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Em ambientes corporativos, a tarefa de instalar e manter software antivírus atualizado em cada máquina é uma tarefa difícil. Nesses casos, é aconselhável a utilização de sistemas de gerenciamento de antivírus (SGA). Com relação a vírus, antivírus, software malintencionado e aos SGAs, julgue os itens a seguir.
Os vírus de macro normalmente infectam arquivos executáveis.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Em ambientes corporativos, a tarefa de instalar e manter software antivírus atualizado em cada máquina é uma tarefa difícil. Nesses casos, é aconselhável a utilização de sistemas de gerenciamento de antivírus (SGA). Com relação a vírus, antivírus, software malintencionado e aos SGAs, julgue os itens a seguir.
Um dos problemas dos SGAs é que todas as máquinas da rede devem estar conectadas na Internet para que seja feita a atualização da base de dados do antivírus.