Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca das ameaças persistentes avançadas (APT), vulnerabilidades zero day e engenharia social, julgue os itens a seguir. O uso de engenharia social e o envio de mensagens contendo links para websites hospedeiros de código malicioso a fim de explorar vulnerabilidades zero day para pessoas cuidadosamente selecionadas e conectadas a redes corporativas são maneiras comuns de iniciar ataques de APT.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca das ameaças persistentes avançadas (APT), vulnerabilidades zero day e engenharia social, julgue os itens a seguir. Um exploit elaborado para um ataque direcionado e com base em uma vulnerabilidade zero day permanece efetivo até que a vulnerabilidade seja publicamente revelada e a correção de software seja produzida, distribuída e aplicada.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação ao redirecionamento de tráfego malicioso, julgue o item seguinte. As principais atribuições de um servidor DNS sinkhole incluem detectar e analisar comunicações maliciosas vindas da Internet e direcionadas a servidores corporativos legítimos, redirecionar esse tráfego e enviar regras para bloqueio prévio dos endereços IP nos firewalls corporativos.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de estruturas de comando e controle de artefatos maliciosos, julgue os itens subsequentes. Uma das características das estruturas de comando e controle de malware descentralizadas é a garantia da existência de uma quantidade significativa de nós redundantes que devem ser atacados para que a rede de comando e controle associada ao malware seja desativada.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de estruturas de comando e controle de artefatos maliciosos, julgue os itens subsequentes. A estrutura de comando e controle do malware Taidoor é conectada pelas máquinas comprometidas por meio de uma DLL camuflada em dados aparentemente aleatórios de um post de um blogue do Yahoo, criptografados por RC4, codificados em base64 e baixados por um malware auxiliar.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca de prevenção e tratamento de incidentes, julgue os itens seguintes. Um dos princípios que norteiam o gerenciamento de privilégios administrativos é o privilégio mínimo, de acordo com o qual as políticas de controle de acesso devem ser as fechadas, ou seja, somente os acessos especificamente autorizados são permitidos.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca de prevenção e tratamento de incidentes, julgue os itens seguintes. Situação hipotética: Um sistema apresentava falhas ao executar uma função específica X. Após a aplicação de patch do fabricante do software, o erro que causava essas falhas foi corrigido, mas outro erro na aplicação foi encontrado na função Y. Assertiva: Nessa situação, o erro na função Y pode ter sido causado pelo patch, já que essa ferramenta é capaz de alterar diversos aspectos do software ao qual é aplicada.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca de prevenção e tratamento de incidentes, julgue os itens seguintes. Filtros de pacotes tradicionais são considerados firewall porque podem executar uma política de filtragem com base na combinação de endereços e números de porta, examinando cada datagrama e determinando, a partir de regras específicas, se ele deve passar ou ficar.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Em relação a conceitos de segurança da informação, julgue os itens que se seguem. Com fins de garantia da confidencialidade, o uso do algoritmo AES permite cifrar um arquivo com senha, de forma a torná-lo ilegível a terceiros que não conheçam a senha.
As redes sociais são uma nova forma de comunicação. Se há algum tempo as redes eram dominadas por jovens, hoje não é mais possível definir um único tipo de público adepto das redes sociais. Pessoas de todas as idades, classes sociais e dos mais diversos interesses e formação são, com muita naturalidade, assíduas frequentadoras das redes. Analistas desse fenômeno contemporâneo veem muitos aspectos positivos nessa atividade, mas apontam alguns negativos.
Um dos aspectos negativos que preocupa esses analistas, porque pode ser considerado consequência de invasão de privacidade, é o(a)
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens que se seguem, a respeito de becape, antivírus e antispam.
I Os serviços de antispam utilizam uma combinação de filtros de IP, de palavras, de links e de remetentes para classificar uma mensagem como spam.
II Arquivos colocados em quarentena pelo antivírus serão excluídos automaticamente pelo sistema após um período de tempo preestabelecido e não podem ser recuperados pelo usuário.
III Um becape diferencial copia os arquivos criados ou alterados desde o último becape completo ou incremental, sem alterar as marcações desses arquivos.
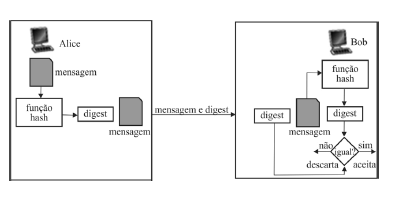
Logs são muito importantes para a administração segura de um sistema, pois registram informações sobre o seu funcionamento e sobre eventos detectados. Devem ser transferidos periodicamente do disco para dispositivos de armazenamento off-line, tais como fita, CD-R ou DVD-R. É recomendável que seja gerado um checksum criptográfico dos logs que são armazenados off-line e que esse checksum seja mantido deles separado, para que se possa verificar a integridade dos logs caso necessário. O checksum criptográfico pode ser realizado, por exemplo, por meio dos algoritmos
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito da gestão de segurança da informação, julgue os itens subsequentes. Na classificação e rotulação de ativos de informação, os rótulos utilizados devem ser de difícil reconhecimento, com o objetivo de dificultar seu roubo por pessoas internas e externas à organização.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito da gestão de segurança da informação, julgue os itens subsequentes. Recomenda-se que os controles de acesso de ambientes lógico e físico sejam considerados de forma separada.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito da gestão de segurança da informação, julgue os itens subsequentes. Em um acesso a sistemas e aplicações mediante log-on, recomenda-se que, caso ocorra uma condição de erro, o sistema não informe qual parte do dado de entrada está correta ou incorreta.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito da gestão de segurança da informação, julgue os itens subsequentes. Os ativos mantidos no inventário da empresa podem ter um proprietário, que pode ser um indivíduo ou uma entidade.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito da gestão de segurança da informação, julgue os itens subsequentes. A fim de melhorar a interoperabilidade de dados, as informações compartilhadas entre organizações devem manter a mesma classificação e rotulação.
48 O tripé da segurança da informação é formado por três pilares: disponibilidade (a informação é acessível por usuários autorizados sempre que a solicitarem), integridade (somente usuários autorizados podem alterar a informação) e confidencialidade (somente usuários autorizados podem visualizar a informação). Num sistema de informação, a autenticação prova que o sujeito que solicita o acesso é o mesmo que recebeu direito de acesso. Os três tipos de autenticação que existem são:
Os princípios da segurança da informação são baseados em três pilares: disponibilidade, integridade e confidencialidade. Dentro de uma infraestrutura de TI, sete domínios são importantes, pois os pilares da segurança da informação desempenham papéis de extrema importância na organização. Cada um desses domínios possui papéis e tarefas, responsabilidades e responsabilização. Um deles é o domínio do usuário, pois define as pessoas que acessam um sistema de informação de uma organização. Assinale a alternativa que apresenta risco, ameaça ou vulnerabilidade pertencente ao domínio do usuário.
Manter a segurança de computadores depende de vários fatores que envolvem desde a manutenção das atualizações dos softwares até o cuidado com a manipulação de arquivos no computador. Com relação à manipulação de arquivos, NÃO prejudica o nível de segurança
Banca:
Universidade de Pernambuco (UPE / UPENET / IAUPE)
Considere as seguintes definições de termos relativos à Segurança da Informação:
I. Garantia contra negação, por parte das entidades envolvidas em uma comunicação, de sua participação no todo ou em parte dessa comunicação.
II. Garantia de que os dados recebidos estão exatamente como enviados por uma entidade responsável pelo envio sem inserção, exclusão, modificação e/ou repetição de toda ou parte da mensagem, entre outros.
III. Garantia de que as entidades envolvidas na comunicação são, de fato, quem se espera ou que se afirma ser.
As definições I, II e III, nessa ordem, referem-se aos conceitos de
Banca:
Universidade de Pernambuco (UPE / UPENET / IAUPE)
Um método usual de detecção de intrusos consiste em manter registros estatísticos de acessos de usuários autorizados e utilizar tais registros para identificar possíveis intrusos mediante detecção de desvios anômalos nas estatísticas de acesso
Das medidas abaixo, qual NÃO se refere à detecção de prováveis intrusos, baseada em análise estatística?
No contexto da segurança de redes de computadores existem basicamente dois tipos de ataques, o passivo e o ativo. Dentre os ataques do tipo passivo, inclui-se
Gestão Eletrônica de Documentos é uma área da administração geral relacionada com os princípios de economia e eficácia na produção e no uso dos documentos, segundo os quais a informação deve estar disponível no lugar certo, na hora certa, para as pessoas certas e com o menor custo possível. Assinale a alternativa que melhor define COLD/ERM.
Em relação a confiabilidade, integridade e disponibilidade, Braumann, Cavin e Schimid (2011) definem que há duas categorias de integridade. Qual, das categorias a seguir, garante que uma informação realmente vem do remetente correto?
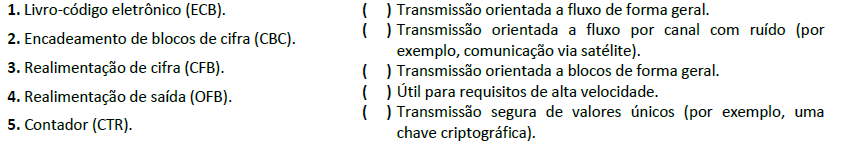
O processamento de uma cifra de bloco simétrico é realizado por um bloco de dados por vez. Levando-se em conta o DES (Data Encryption Standard) e o 3DES, o comprimento desse bloco é de 64 bits. Em quantidades mais longas de texto, às claras, um desmembramento em blocos de 64 bits deve ser realizado. Cinco modos de operação foram definidos pelo NIST (National Institute of Standards and Technology) para a aplicação em uma cifra de bloco e em uma variedade de aplicações. Acerca desses modos de operação e suas aplicações, relacione adequadamente as colunas a seguir.
Banca:
Instituto Brasileiro de Formação e Capacitação (IBFC)
A informação é um ativo, e como tal deve ser protegida. Uma das técnicas de proteção da informação é a criptografia de chave simétrica. Assinale a alternativa que indica a dimensão da segurança da informação sobre a qual esse tipo de criptografia tem maior influência:
Banca:
Instituto Brasileiro de Formação e Capacitação (IBFC)
Roberto e Ana são dois usuários de um aplicativo de mensagens instantâneas que usa um sistema de criptografia utilizando chaves pública e privada. Roberto está recebendo uma mensagem de Ana neste momento. Assinale a alternativa que apresenta o correto uso das chaves públicas e privadas nesta comunicação.
Banca:
Instituto Brasileiro de Formação e Capacitação (IBFC)
No modelo relacional, cada registro de uma tabela tem um identificador único chamado de chave primária. Assinale a alternativa que indica o nome da chave primária quando utilizada como referência em outro registro de outra tabela:
O conceito de Segurança da Informação (SI) pode ser definido simplesmente como o conjunto de medidas que possuem o objetivo de tornar as informações seguras, sendo a cultura dos usuários um dos alicerces da segurança da informação mais sensíveis. Qual é a técnica utilizada pelos criminosos que explora diretamente a cultura dos usuários?
Organização de arquivo refere-se à maneira como os registros são organizados no armazenamento secundário. Sobre os esquemas de organização de arquivo, avalie as afirmações a seguir.
I- No esquema sequencial, os registros são colocados em ordem física.
II- O esquema direto estabelece que registros são acessados, aleatoriamente, por seus endereços físicos em um DASD.
III- No esquema particionado, os arquivos têm sido usados para armazenar bibliotecas de programas ou macrobibliotecas.
IV- O esquema sequencial indexado é, essencialmente, um arquivo de sub-arquivos sequenciais.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação ao gerenciamento da segurança de redes de computadores, julgue os itens a seguir.
I Uma das formas de pôr fim aos riscos de invasão de intrusos por programas sniffers (farejadores) em uma rede wi-fi é reduzir a emissão dos identificadores de conjunto de serviços SSID (Service Set Identifiers), que identificam os pontos de acesso de uma rede sem fio.
II A técnica War Driving pode ser descrita da seguinte forma: o interessado posiciona seu carro em um local próximo a uma rede wi-fi e tenta interceptar seu tráfego.
III Os ataques por SQL injection são ameaças do tipo malware que utilizam a engenharia social como método de ataque.
IV Em um ataque distribuído de recusa de serviço (DDoS Distributed Denial-of-Service), usam-se diversos co...
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Grande parte dos webmails e dos programas leitores de emails dispõem de filtros antispam que alertam sobre o recebimento de emails que não tenham sido solicitados ou que apresentem conteúdo indesejável. Esses filtros funcionam com base em conceitos semelhantes, mas que podem receber denominações distintas, como, por exemplo,
Banca:
Núcleo de Concursos da Universidade Federal do Paraná (NC / UFPR)
Alice está enviando uma mensagem para Bob. Alice cifra essa mensagem com a chave pública de Bob e assina com a sua própria chave privada. Que tipo de segurança está sendo garantida para essa mensagem?
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Assinale a opção que apresenta corretamente o tipo de codificação utilizado pelos certificados PEM e os tipos de sentença incluídos nesse tipo de certificado.
Banca:
Instituto Americano de desenvolvimento (IADES)
A proteção de dados de privacidade individuais é de baixa importância quando se fala de um ciclo de desenvolvimento de software seguro, pois essa abordagem está preocupada apenas com a mitigação de vulnerabilidades técnicas no código fonte de uma aplicação.
Banca:
Instituto Americano de desenvolvimento (IADES)
Arquivos maliciosos podem armazenar trechos de código de forma escondida na área de dados de um arquivo executável, entre outras formas que eles encontram para se esconder. A respeito das técnicas de ofuscação utilizadas pelos arquivos maliciosos e dos conceitos correlatos, assinale a alternativa correta.
Banca:
Instituto Americano de desenvolvimento (IADES)
Técnicas de ofuscação de código são úteis para proteger a implementação do código-fonte contra agentes mal-intencionados. Isso é especialmente importante quando, por exemplo, deseja-se dificultar o acesso ao código Javascript que é transmitido para o lado cliente de uma aplicação web ou quando se deseja proteger aplicações executadas por interpretadores chamados máquinas virtuais. Acerca dos conceitos relativos às técnicas de proteção do código fonte, assinale a alternativa correta.
Banca:
Instituto Americano de desenvolvimento (IADES)
A assinatura digital de um documento ou mensagem serve para garantir a respectiva autenticação, como em situações de litígio de um processo judicial. A respeito do processo de assinatura digital e das respectivas características, assinale a alternativa correta.
Segurança da Informação pode ser definida como a proteção de um conjunto de informações, preservando o valor que possuem para um indivíduo ou uma organização. Para tanto, os atributos de Confidencialidade, Integridade, Disponibilidade e Autenticidade devem ser garantidos. Assinale a alternativa que apresenta a definição correta de um dos atributos da segurança da informação.
A utilização de senhas para acesso aos sistemas de informação é uma questão muito polêmica e delicada, principalmente pela falta de importância dada a esse assunto por parte dos usuários. Assinale a alternativa que apresenta uma prática errada no que diz respeito ao gerenciamento de senhas.
Considere, por hipótese, que no CREMESP existam diversos projetos de desenvolvimento de código aberto que usam o Subversion (SVN) para controle de versões dos códigos fonte. Um Analista de Sistemas foi solicitado a fazer uma transição para o Git mantendo, no entanto, o SVN em funcionamento. O Analista deve usar o Git como um cliente válido para um servidor Subversion, de forma que possa usar todos os recursos locais do Git e fazer um push para um servidor Subversion, como se estivesse usando o Subversion localmente. Com isso ele poderá fazer ramificação (branching) local e fusão (merge), usar a área de teste (staging area), cherry-picking, e assim por diante, enquanto os colaboradores do CREMESP continuam a trabalhar no SVN. Para isso, o Git oferece uma ferramenta que funciona como u...
Considere que na Eletrosul o acesso à informação, recursos de processamento das informações e processos de negócios devem ser controlados com base nos requisitos de negócio e segurança da informação. Assim, convém
Na gestão de segurança da informação, o desenvolvimento e a implantação dos planos para proteger os processos críticos contra efeitos de falhas ou desastres significativos e, se for o caso, assegurar a sua retomada em tempo hábil fazem parte da gestão de
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Em relação à segurança em redes e à segurança da informação, julgue os próximos itens. Diferentemente dos ativos comuns, a informação pode ser compartilhada infinitamente por inúmeras pessoas.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Em relação à segurança em redes e à segurança da informação, julgue os próximos itens. Em um sistema de gestão de segurança da informação (SGSI), a diretoria da organização é o setor responsável pela realização de auditorias internas.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Em relação à segurança em redes e à segurança da informação, julgue os próximos itens. A segurança da informação refere-se ao processo de proteger a informação das ameaças a fim de garantir sua integridade, disponibilidade e confidencialidade.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Em relação à segurança em redes e à segurança da informação, julgue os próximos itens. No modelo FCAPS, a gerência de falhas é classificada como reativa quando busca detectar as falhas antes que elas ocorram a fim de evitar interrupções no funcionamento da rede.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Em relação à segurança em redes e à segurança da informação, julgue os próximos itens. A classificação da informação assegura que ativos de informação recebam níveis adequados de proteção.
Banca:
Fundação para o Vestibular da Universidade Estadual Paulista (VUNESP)
Um administrador de domínio optou por organizar as permissões de acesso dos funcionários da empresa, criando grupos que correspondiam às funções dos funcionários e controlando o acesso aos recursos com base nesses grupos. Esse modelo de controle de acesso é chamado de