A Instrução Normativa GSI/PR n. 1 define Política de Segurança da Informação e Comunicações como o documento aprovado pela autoridade responsável pelo órgão ou entidade da Administração Pública Federal, direta e indireta, com o objetivo de
Segundo a ISO/IEC 17.799 de 2005, a Gestão de Continuidade de Negócios tem por objetivo não permitir a interrupção das atividades do negócio e proteger os
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
De acordo com a NBR ISO/IEC 27005, julgue os próximos itens.
No processo de identificação das ameaças, devem-se considerar o não atendimento à legislação, agentes de danos físicos ou tecnológicos, ações não autorizadas e aspectos culturais.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
De acordo com a NBR ISO/IEC 27005, julgue os próximos itens.
A conscientização dos gestores a respeito dos riscos, da natureza dos controles aplicados para mitigá-los e das áreas definidas como de interesse pela organização auxilia a organização na gestão dos incidentes e eventos previstos, porém não influencia no tratamento dos incidentes não previstos.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com base na NBR ISO/IEC 15999, julgue os itens de 97 a 104.
As apólices de seguro são estratégias eficazes e suficientes para o tratamento de risco, pois garantem recompensa financeira para as perdas mais significativas da organização.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação a conteúdo prático, objetivos de controles e diretrizes para implementação recomendados pela norma ABNT NBR ISO/IEC 27002, julgue os itens de 79 a 88.
Segundo a citada norma, convém que a política de segurança seja analisada crítica e periodicamente, à luz do resultado do desempenho do processo e de acordo com a política de segurança da informação.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação a conteúdo prático, objetivos de controles e diretrizes para implementação recomendados pela norma ABNT NBR ISO/IEC 27002, julgue os itens de 79 a 88.
Cabe exclusivamente aos gestores e administradores a coordenação da segurança da informação dentro de uma organização.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com base nos aspectos gerais da norma ABNT NBR ISO/IEC 27002, que estabelece o código de prática para a gestão da segurança da informação, julgue os itens que se seguem.
A conformidade não é um dos conteúdos da referida norma, pois não visa à obtenção de certificação, já que essa incumbência fica a cargo de empresas privadas responsáveis pala análise de conformidade da prática de empresas às práticas recomendadas tanto pela NBR 27002 quanto pela NBR 27001.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação aos requisitos para o SGSI, de acordo com a ABNT NBR ISO/IEC 27001, julgue os itens de 61 a 65.
Para que a implementação e a operação do SGSI sejam feitas em conformidade com a norma em questão, as organizações devem definir como será medida a eficácia dos controles ou grupos de controles selecionados. Assim, será possível comparar ou reproduzir os resultados da implementação desses controles.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de aspectos gerais da norma ABNT NBR ISO/IEC 27001, julgue os itens a seguir. Nesse sentido, considere que a sigla SGSI, sempre que empregada, refere-se a sistema de gestão da segurança da informação.
Os requisitos propostos pela referida norma são especificados apenas para planejar e desenhar um SGSI em forma de projeto, pois sua implementação fica a cargo de outras normas mais específicas da série 27000.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca das normas do Gabinete de Segurança Institucional (GSI-PR), julgue os próximos itens.
De acordo com a Instrução Normativa GSI/PR n.º 1, compete ao gestor de segurança da informação e comunicações, entre outras atividades, acompanhar as investigações e as avaliações dos danos decorrentes de quebras de segurança.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca das normas de segurança da informação, julgue os itens a seguir.
Conforme a norma ISO/IEC 27002:2005, os controles considerados essenciais como ponto de partida para a segurança da informação de uma organização, sob o ponto de vista legal, são: a proteção de dados e privacidade de informações pessoais, proteção de registros organizacionais e direitos de propriedade intelectual.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens a seguir, referentes à gestão de segurança da informação.
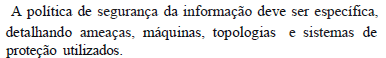
Uma política de segurança da informação deve ser elaborada a partir do posicionamento da administração superior, e sua formulação deve especificar detalhadamente processos, procedimentos e ferramentas a serem utilizados.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens a seguir, referentes à gestão de segurança da informação.
O sistema de gestão de segurança da informação definido de acordo com a norma ISO/IEC 27002 adota o modelo plan-do-check-act, que visa, entre outros objetivos, à melhoria contínua e à análise crítica do desempenho e da eficácia do sistema de gestão de segurança da informação.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os próximos itens, referentes à gestão de segurança da informação. A política de segurança da informação é responsável por definir o que está sendo protegido, e por quê; por atribuir a responsabilidade pela proteção e por prover uma base para interpretar e resolver conflitos futuros.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito da ISO/IEC 27005, julgue os itens subsecutivos.
A diferença entre a redução do risco e a retenção do risco ocorre na medida em que o segundo chega a eliminar uma atividade planejada ou a mudar as condições de operação para que o risco seja eliminado.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito da ISO/IEC 27005, julgue os itens subsecutivos.
Apesar de conter as diretrizes para implantar a gestão de riscos de segurança da informação, a referida norma não apresenta em seu conteúdo uma metodologia para a gestão de riscos.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito da ISO/IEC 27005, julgue os itens subsecutivos.
Mesmo que uma organização não considere relevante uma propriedade da segurança, como, por exemplo, a disponibilidade, é mandatório que se levantem os riscos associados a esse tipo de impacto.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca de política de segurança da informação no contexto empresarial, julgue os itens a seguir.
Para a administração de uma política de segurança da informação, deverão ser realizadas análises de vulnerabilidades, relatórios de incidentes, verificação e comprometimento do desempenho do sistema, bem como verificação do apoio da direção, pois com base nessas análises é que serão tomadas as medidas necessárias à correção de falhas no sistema como um todo.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca de política de segurança da informação no contexto empresarial, julgue os itens a seguir.
Entre os benefícios vinculados à implantação de política de segurança da informação em uma organização, estão a redução na padronização das informações e processos, além da garantia de se assegurar vantagens competitivas.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito dos conceitos de políticas, de normas e de modelos de segurança em TI, julgue os seguintes itens.
Em um conjunto de práticas de segurança física estabelecidas pela NBR ISO/IEC 17799 destaca-se: o uso de perímetros de segurança; a proteção contra ameaças do meio ambiente; a segurança do cabeamento de energia e telecomunicações; a manutenção de equipamentos e a autorização prévia quando da retirada de equipamentos, informações e software do sítio gerenciado.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito dos conceitos de políticas, de normas e de modelos de segurança em TI, julgue os seguintes itens.
Acerca de parâmetros para criação de políticas de gerenciamento de senhas considera-se que: para sítios com baixa necessidade de segurança, é indicado que um usuário empregue uma senha comum a todos os sítios; a exigência de que usuários nunca escrevam a senha em um papel, pois esta atitude pode tornar difícil a gerência de senhas, havendo outras formas de garantir segurança que permitam o registro de senhas escritas; o aumento da frequência de troca de senhas, o que tende a diminuir a força das senhas empregadas.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito dos conceitos de políticas, de normas e de modelos de segurança em TI, julgue os seguintes itens.
A norma NBR ISO/IEC 27001 difere da NBR ISO/IEC 17799 quanto ao estabelecimento de requisitos para certificação, o qual ocorre na primeira, e quanto a um detalhamento de código de prática, o qual ocorre na segunda. Por outro lado, o emprego do ciclo PDCA (Plan-Do-Check-Act) para a melhoria contínua de um sistema de gestão de segurança é descrito em ambas.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito dos conceitos de políticas, de normas e de modelos de segurança em TI, julgue os seguintes itens.
A análise crítica e periódica da política de segurança da informação de uma organização, conforme preconizada pelas normas NBR ISO/IEC 27001 e NBR ISO/IEC 17799, deve ser uma ação de responsabilidade dos gestores de segurança dessa organização.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca de política de segurança da informação no contexto empresarial, julgue os itens a seguir.
Uma política de segurança da informação deve tratar dos aspectos humanos, culturais e tecnológicos de uma organização, considerando também os processos e os negócios, além da legislação pertinente. Com base nessa política, as diversas normas e os vários procedimentos devem ser criados.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
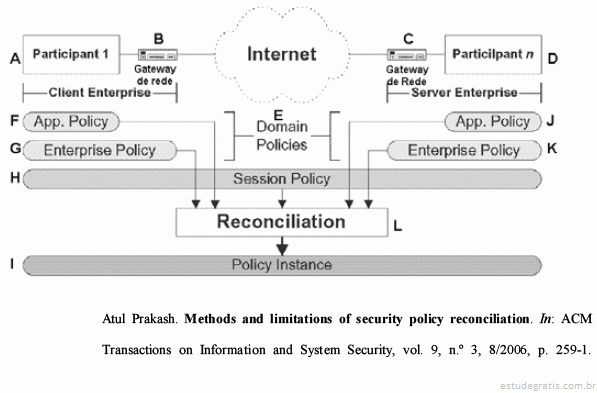
A figura acima apresenta elementos de um modelo de reconciliação entre políticas de segurança, no qual se destacam elementos nomeados de A a L. Considerando essa figura, julgue os próximos itens, acerca de processos de definição, implantação e gestão de políticas de segurança e auditoria.
I O modelo apresentado descreve um cenário de integração B2C (business to consumer).
II A implementação do processo de reconciliação entre políticas, apresentado no elemento L, tem maior chance de privilegiar o atendimento às políticas F e G, que às políticas J e K.
III Os conceitos de user-agent e server-agent se aplicam de forma mais ...
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Atualmente, a informação é um importante ativo para praticamente todo o tipo de organização. A segurança desse ativo faz-se necessária, seja por questão de conformidade com leis e contratos, seja para assegurar a continuidade do negócio. Acerca da segurança da informação, bem como das normas e políticas a ela aplicáveis, julgue os itens a seguir.
A norma NBR ISO/IEC 27001 recomenda a adoção de abordagem qualitativa para a realização da análise de risco.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca dos conceitos de gerência de riscos, julgue os itens que se seguem.
Uma das principais medidas de segurança de ambientes eletrônicos é a definição e aplicação de uma política de senhas para acesso aos ativos de informação.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação à segurança da informação, julgue os seguintes itens.
Um elemento fundamental a ser considerado no mundo eletrônico atual é a disponibilidade da informação, ou seja, informação para as pessoas autorizadas na hora que dela precisarem.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Os recursos de tecnologia da informação e comunicação (TIC) necessitam ser administrados por um conjunto de processos agrupados naturalmente para prover a informação que a empresa necessita para alcançar seus objetivos. Acerca da gestão no âmbito da TIC, julgue os itens a seguir.
A política de segurança da informação é um documento de caráter informal que reflete a abordagem da organização quanto à gestão da segurança da informação e que inclui, entre outras, orientações quanto à definição de segurança de informações e obediência às exigências legislativas e contratuais.
Considere o seguinte cenário: Em certa empresa, há máquinas que podem acessar exclusivamente o serviço Web, outras que acessam a Web e o serviço de transferência de arquivos (FTP), enquanto outras podem apenas acessar recursos locais à rede. A solução de segurança mais adequada para o controle de acesso nesta rede deve utilizar
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito das normas de segurança da informação, julgue os itens subseqüentes.
Uma política de segurança da informação, preconizada pelas normas, é composta por critérios sugeridos para a gestão da segurança, configuração de ativos, etc., o que vai atribuir aos gestores a liberdade de escolher a forma mais inteligente, setorizada, de se adotar segurança.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca dos conceitos de gerência de riscos, julgue os itens que se seguem.
Para que haja segurança da informação, as ameaças devem ser identificadas e devem ser tomadas medidas de segurança para se reduzir o risco ou a probabilidade de ocorrerem incidentes.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
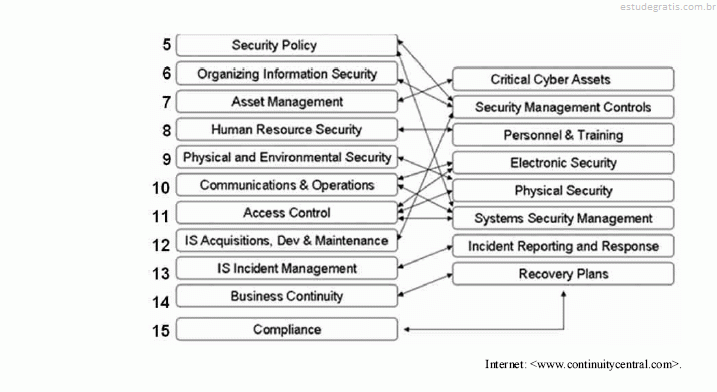
A figura acima apresenta uma proposta de mapeamento das seções de controles da norma ISO 17799:2005 para seções de outra norma sobre segurança da informação. Os números das seções da ISO 17799 são apresentados à esquerda da figura. Julgue os itens que se seguem, acerca das informações apresentadas e dos controles de segurança da informação, conforme as normas ISO 17799 e ISO 27001.
Sabendo-se que a ISO 17799 declara como controles essenciais para uma organização: a proteção de dados e a privacidade das informações pessoais; a proteção de registros organizacionais; e os direitos de propriedade intelectual, é correto afirmar que tal visão privilegia asp...
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação a segurança de sistemas operacionais, gestão de políticas de segurança e auditoria, criptografia e ataques e proteções a sistemas de hardware e software, julgue os itens que se seguem.
Em relação a políticas de segurança e auditoria, os controles de prevenção tendem a ser mais caros ao serem projetados e implementados que que os controles de detecção, em função de que devem não só avaliar a efetividade do controle preventivo como também identificar o resultado errado, que não pôde ser controlado pelos controles de detecção. Exemplos de controles de prevenção são revisões e comparações, auditorias, conciliação de contas, contagem de inventário, senhas e biometria, checagens de input e checksums....
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A elaboração de uma política de segurança da informação deve levar em conta aspectos relacionados ao uso dos ativos de informação e aos elementos tecnológicos empregados para materializá-los. Acerca desses aspectos da política de informação, julgue os itens a seguir.
Uma política de segurança da informação corporativa só é legítima se estiver amparada explicitamente na legislação específica em vigor no país.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A elaboração de uma política de segurança da informação deve levar em conta aspectos relacionados ao uso dos ativos de informação e aos elementos tecnológicos empregados para materializá-los. Acerca desses aspectos da política de informação, julgue os itens a seguir.
A política de segurança da informação define as regras de acesso remoto à informação, mas a garantia de cumprimento da política deve envolver o uso de recursos tecnológicos.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Quanto à segurança da informação, julgue os itens de 89 a 95.
Um programa de segurança física procura combinar pessoas, processos, procedimentos e equipamentos para proteger recursos. Ao elaborar esse programa, deve-se: analisar riscos para identificar vulnerabilidades e ameaças (threats); definir os níveis de risco aceitáveis; definir métricas para avaliar os controles e contramedidas (countermeasure); identificar e implementar controles e contramedidas que visam inibir a ocorrência de crimes.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Atualmente, a informação é um importante ativo para praticamente todo o tipo de organização. A segurança desse ativo faz-se necessária, seja por questão de conformidade com leis e contratos, seja para assegurar a continuidade do negócio. Acerca da segurança da informação, bem como das normas e políticas a ela aplicáveis, julgue os itens a seguir.
A definição de critérios para aceitação de riscos é uma das responsabilidades da alta administração, segundo a norma NBR ISO/IEC 27001.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Considere que, corroborando a situação de risco apresentada no texto acima, um usuário de uma rede de computadores de um órgão público, tendo encontrado o referido pendrive, tenha conectado tal dispositivo a um dos computadores dessa rede e, em decorrência, tenha infectado toda a rede com worms. Nessa situação e sabendo que uma auditoria específica ao problema será realizada no ambiente da rede infectada, julgue os seguintes itens, acerca das verificações e ações que caberão ao auditor encarregado, segundo as boas práticas de auditoria, assim como os padrões normativos desse domínio de atividade.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
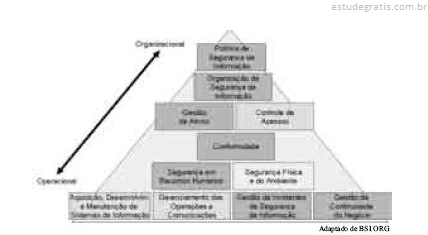
Julgue os itens que se seguem, considerando que, na proposta organizacional descrita na figura III, a empresa tenha implantado um programa de gestão de segurança da informação embasado na ABNT NBR ISO/IEC 17799 (ISO 17799).
Os riscos de segurança da informação identificados no âmbito da organização deverão ser analisados quanto às possíveis opções de tratamento: mitigação ou redução; aceitação; eliminação ou contorno; e transferência. Entre as quatro alternativas de tratamento, a que apresenta maior demanda por implantação de controles é a mitigação ou redução. Os riscos aceitos são os de menor nível ou que atendam a critérios de avaliação previamente definidos.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Considerando a figura acima, que apresenta uma proposta de organização da norma NBR ISO/IEC 17799:2005, julgue os próximos itens, acerca dos conceitos de segurança da informação.
Um plano de continuidade de negócios distingue-se de um plano de recuperação de desastres por vários aspectos, entre os quais a maior ênfase no gerenciamento de riscos.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca de segurança, julgue os itens que se seguem.
Uma política de segurança para uma rede visa, tipicamente, identificar os recursos que precisam ser protegidos, os riscos aos recursos, a importância destes, as medidas para protegêlos, quem pode usá-los e conceder acesso a eles, quais usos dos recursos são considerados apropriados, quais os direitos e as responsabilidades dos usuários.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
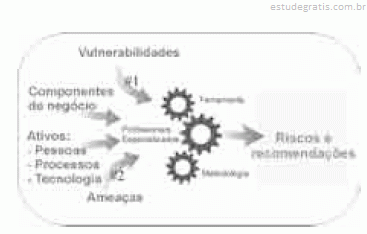
A figura acima apresenta um diagrama que propõe um relacionamento entre conceitos da área de segurança da informação. Julgue os itens a seguir, a respeito das informações apresentadas, dos conceitos de segurança e sistemas de informação.
Políticas de segurança da informação são instrumentos de natureza mais genérica e operacional que normas de segurança da informação.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens que se seguem, considerando que, na proposta organizacional descrita na figura III, a empresa tenha implantado um programa de gestão de segurança da informação embasado na ABNT NBR ISO/IEC 17799 (ISO 17799).
A política corporativa de segurança da informação deverá ser elaborada somente após o estabelecimento das políticas de segurança no desenvolvimento de software e de segurança em operações de TI.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Considere que, corroborando a situação de risco apresentada no texto acima, um usuário de uma rede de computadores de um órgão público, tendo encontrado o referido pendrive, tenha conectado tal dispositivo a um dos computadores dessa rede e, em decorrência, tenha infectado toda a rede com worms. Nessa situação e sabendo que uma auditoria específica ao problema será realizada no ambiente da rede infectada, julgue os seguintes itens, acerca das verificações e ações que caberão ao auditor encarregado, segundo as boas práticas de auditoria, assim como os padrões normativos desse domínio de atividade.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
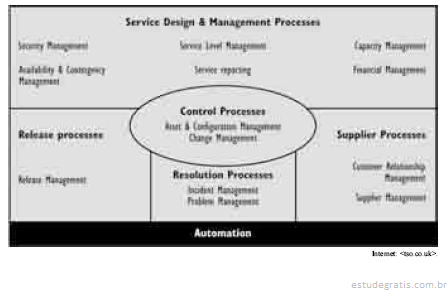
Considerando a figura acima, que apresenta os elementos principais de gestão de serviços de TI embasados no modelo ITIL, julgue os itens seguintes, acerca dos conceitos de gerenciamento de serviços de TI.
O estabelecimento de uma política organizacional de segurança da informação é uma atividade que depende em maior escala do apoio obtido pelo estafe de nível inferior na hierarquia organizacional que do apoio explícito provido pela alta administração.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Uma política de segurança para sistemas de computação define o que é seguro e o que é inseguro, e precisa ser reforçada por meio de mecanismos de segurança. Acerca dos conceitos de segurança da informação, julgue os itens a seguir.
Um modelo de segurança da informação fundamentado no conceito de transações atômicas está mais apropriadamente tratando do aspecto de confidencialidade que do aspecto de integridade.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Uma política de segurança para sistemas de computação define o que é seguro e o que é inseguro, e precisa ser reforçada por meio de mecanismos de segurança. Acerca dos conceitos de segurança da informação, julgue os itens a seguir.
A técnica de controle de acesso obrigatório consiste em negar a um usuário o pleno controle sobre os recursos que ele criou, enquanto que a técnica de controle de acesso discricionário permite ao criador de um recurso delegar a outro usuário todo o controle sobre um recurso criado pelo primeiro.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Uma política de segurança para sistemas de computação define o que é seguro e o que é inseguro, e precisa ser reforçada por meio de mecanismos de segurança. Acerca dos conceitos de segurança da informação, julgue os itens a seguir.
Um mecanismo de não-repudiação está mais relacionado ao aspecto de confidencialidade da informação e menos com o aspecto de disponibilidade da informação.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com respeito à segurança da informação, julgue os itens que se seguem. Uma política de segurança deve definir o que se deve proteger, de forma que se possa identificar as ações a serem realizadas e avaliar a eficácia dessas ações.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com respeito à segurança da informação, julgue os itens que se seguem. Normalmente uma política de segurança permite tudo, a menos que seja explicitamente proibido.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Uma política de segurança para sistemas de computação define o que é seguro e o que é inseguro, e precisa ser reforçada por meio de mecanismos de segurança. Acerca dos conceitos de segurança da informação, julgue os itens a seguir.
Um modelo de segurança embasado no uso de regras de controle de acesso em múltiplos níveis está mais apropriadamente tratando do aspecto de disponibilidade que do aspecto de confidencialidade.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Uma política de segurança para sistemas de computação define o que é seguro e o que é inseguro, e precisa ser reforçada por meio de mecanismos de segurança. Acerca dos conceitos de segurança da informação, julgue os itens a seguir.
São exemplos de metas de segurança de natureza complementar: confidencialidade, integridade e disponibilidade.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Em ambientes corporativos, a tarefa de instalar e manter software antivírus atualizado em cada máquina é uma tarefa difícil. Nesses casos, é aconselhável a utilização de sistemas de gerenciamento de antivírus (SGA). Com relação a vírus, antivírus, software malintencionado e aos SGAs, julgue os itens a seguir.
Uma das facilidades do SGA é a possibilidade de verificar quais computadores da rede estão com o software de antivírus desatualizado ou infectado.
Para uma organização implementar políticas de segurança da informação é recomendável que ela se oriente pela norma específica sobre segurança conhecida e identificada por NBR ISO/IEC
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca do planejamento estratégico de sistemas de informações e das atividades de análise de necessidades e de especificação de requisitos desses sistemas, julgue os itens seguintes.
Na área de desenvolvimento de software, graças ao esforço de padronização do IEEE, do PMI e de outras organizações, o termo especificação tem o mesmo significado para os diferentes envolvidos.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação aos diversos aspectos de segurança em redes de computadores, julgue os itens que se seguem.
Um elemento fundamental para a segurança do sistema computacional de uma organização é o estabelecimento de uma política de segurança. Trata-se basicamente de um documento endossado pela alta direção da organização que estabelece, de forma simples e geral, quem, como e quando os recursos da instituição podem ser utilizados, em função da sensibilidade e do valor desses recursos e das ameaças que podem comprometê-los de alguma forma.
A política de segurança é um documento que registra os princípios de segurança adotados por uma organização. Assim sendo, para uma implantação bem-sucedida, é necessário que