61 Q785809
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com base na NBR ISO/IEC 15999, julgue os itens de 97 a 104.

A alta direção deve participar da análise crítica da capacidade de gestão da continuidade do negócio da organização, de forma a garantir sua aplicabilidade, adequação e funcionalidade.
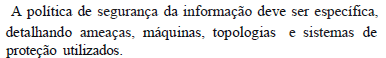
62 Q785808
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

De acordo com a NBR ISO/IEC 27005, julgue os próximos itens.

A existência de vulnerabilidade, ainda que não se verifique ameaça a ela relacionada, requer, necessariamente, a implementação de controle apropriado.

63 Q785807
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

De acordo com a NBR ISO/IEC 27005, julgue os próximos itens.

Na fase “planejar” de um SGSI, define-se o contexto, procede-se à avaliação de riscos, desenvolve-se o plano de tratamento do risco e definem-se os critérios de aceitação do risco.

64 Q785806
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

De acordo com a NBR ISO/IEC 27005, julgue os próximos itens.

A definição, pela organização, dos critérios para aceitação do risco depende de suas políticas, metas e objetivos. Uma vez definidos, esses critérios devem ser utilizados para todas as classes de risco.

65 Q785805
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

De acordo com a NBR ISO/IEC 27005, julgue os próximos itens.

A integração de novos controles de risco à infraestrutura existente e a interdependência entre controles existentes são fatores constantemente ignorados pelos gestores de segurança da informação.

66 Q560617
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens que se seguem com base na norma ISO 27001, que estabelece um conjunto de diretrizes e práticas de segurança da informação.

Os requisitos especificados nas seções de 4 a 8 da referida norma podem ser ignorados em casos de conformidade com o que a norma estabelece.

67 Q146656
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Em relação à política de segurança da informação, julgue os itens subsecutivos.

Um documento de política de segurança da informação pretende orientar a segurança da informação, conforme os requisitos de negócio e as leis e regulamentações relevantes para a instituição. Esse documento deve ser aprovado pela direção e comunicado amplamente aos seus colaboradores.

68 Q146655
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Em relação à política de segurança da informação, julgue os itens subsecutivos.

Convém que, em intervalos planejados, tendências relacionadas a ameaças e a vulnerabilidades de segurança da informação façam parte do processo de análise crítica da política de segurança da informação.

69 Q146652
Ciência da Computação
Ano: 2012
Banca: Fundação CESGRANRIO (CESGRANRIO)

O objetivo de uma Política de Segurança é prover uma orientação e um apoio da direção para a segurança da informação, de acordo com os requisitos do negócio e com as leis e regulamentações relevantes.

A Política de Segurança deve

70 Q146651
Ciência da Computação
Ano: 2012
Banca: Fundação CESGRANRIO (CESGRANRIO)

Segundo a ISO/IEC 27002:2005, o objetivo da classificação da informação é assegurar que os ativos da informação recebam um nível adequado de proteção. A informação deve ser classificada para indicar a importância, a prioridade e o nível de proteção. A nova lei sobre classificação de informações, aprovada no Congresso em outubro de 2011, estabelece que nenhum documento poderá permanecer mais de 50 anos em sigilo e que o documento classificado como confidencial deixará de existir.

Essa lei altera os aspectos de classificação relacionados a critérios de

71 Q146650
Ciência da Computação
Ano: 2012
Banca: Fundação CESGRANRIO (CESGRANRIO)

A NBR ISO/IEC 27002 define controles que são considerados princípios básicos para a gestão da segurança da informação. Tais controles são baseados em requisitos legais e nas melhores práticas de segurança da informação.

Os controles a seguir são considerados práticas para a segurança da informação, EXCETO a

72 Q146642
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Entre as atividades para se estabelecer um SGSI, conforme a norma ABNT NBR ISO/IEC 27.001, inclui-se a

73 Q146641
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com base na norma ABNT NBR ISO/IEC 27.001, para se garantir a confidencialidade da comunicação entre dois computadores, pode-se optar pelo uso de recursos de criptografia para aumentar o nível de segurança no tráfego de informações. Um dos objetivos associados à adoção desse tipo de controle é

74 Q146640
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com base na norma ABNT NBR ISO/IEC 27.001, o fato de uma organização manter computadores desligados ou com a tela travada quando estes não estiverem em uso e não manter papéis com senhas ou descrição de acesso a informações críticas em locais desprotegidos caracteriza a denominada “política de mesa limpa e tela protegida”. A adoção dessa política objetiva o controle de

75 Q146639
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com base na NBR ISO/IEC n.º 27.001/2006, assinale a opção correta em relação às auditorias internas do sistema de gestão da segurança da informação (SGSI).

76 Q146638
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com base na NBR ISO/IEC n.º 27.001/2006, assinale a opção correta acerca de definições relacionadas à gestão de segurança da informação.

77 Q146635
Ciência da Computação
Ano: 2012
Banca: Escola de Administração Fazendária (ESAF)

Na NBR ISO/IEC 27001:2006, um dos controles da Infraestrutura de Segurança da Informação é:

78 Q146634
Ciência da Computação
Ano: 2012
Banca: Escola de Administração Fazendária (ESAF)

Na NBR ISO/IEC 27001:2006, o termo “declaração de aplicabilidade” refere-se a uma declaração documentada que descreve:

79 Q146629
Ciência da Computação
Ano: 2012
Banca: Escola de Administração Fazendária (ESAF)

O serviço das Equipes de Tratamento e Resposta a Incidentes de Segurança em Redes Computacionais – ETIR, que consiste em divulgar, de forma proativa, alertas sobre vulnerabilidades e problemas de incidentes de segurança em redes de computadores em geral, cujos impactos sejam de médio e longo prazo, possibilitando que a comunidade se prepare contra novas ameaças é chamado de

80 Q146628
Ciência da Computação
Ano: 2012
Banca: Escola de Administração Fazendária (ESAF)

A Norma Complementar GSI/PR n. 4 recomenda manter os riscos monitorados e analisados criticamente, a fim de verifi car regularmente, no mínimo, as seguintes mudanças: nos critérios de avaliação e aceitação dos riscos, no ambiente, nos ativos de informação, nas ações de Segurança da Informação e Comunicações – SIC, e nos fatores de risco, que são:

81 Q146627
Ciência da Computação
Ano: 2012
Banca: Escola de Administração Fazendária (ESAF)

A Instrução Normativa GSI/PR n. 1 define Política de Segurança da Informação e Comunicações como o documento aprovado pela autoridade responsável pelo órgão ou entidade da Administração Pública Federal, direta e indireta, com o objetivo de

82 Q146626
Ciência da Computação
Ano: 2012
Banca: Escola de Administração Fazendária (ESAF)

É necessário que os Planos de Recuperação de Desastres sejam

83 Q146625
Ciência da Computação
Ano: 2012
Banca: Escola de Administração Fazendária (ESAF)

Segundo a ISO/IEC 17.799 de 2005, a Gestão de Continuidade de Negócios tem por objetivo não permitir a interrupção das atividades do negócio e proteger os

84 Q146616
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Conforme as normas ABNT NBR 27001, 27002 e 27005, um documento da política de segurança da informação deve

85 Q146611
Ciência da Computação
Ano: 2012
Banca: Fundação Carlos Chagas (FCC)

Sobre a estrutura, objetivos e conceitos gerais da Norma NBR ISO/IEC 27002, é correto afirmar:

86 Q146605
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

De acordo com a NBR ISO/IEC 27005, julgue os próximos itens.

No processo de identificação das ameaças, devem-se considerar o não atendimento à legislação, agentes de danos físicos ou tecnológicos, ações não autorizadas e aspectos culturais.

87 Q146604
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

De acordo com a NBR ISO/IEC 27005, julgue os próximos itens.

A conscientização dos gestores a respeito dos riscos, da natureza dos controles aplicados para mitigá-los e das áreas definidas como de interesse pela organização auxilia a organização na gestão dos incidentes e eventos previstos, porém não influencia no tratamento dos incidentes não previstos.

88 Q146603
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com base na NBR ISO/IEC 15999, julgue os itens de 97 a 104.

As apólices de seguro são estratégias eficazes e suficientes para o tratamento de risco, pois garantem recompensa financeira para as perdas mais significativas da organização.

89 Q146602
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação a conteúdo prático, objetivos de controles e diretrizes para implementação recomendados pela norma ABNT NBR ISO/IEC 27002, julgue os itens de 79 a 88.

Segundo a citada norma, convém que a política de segurança seja analisada crítica e periodicamente, à luz do resultado do desempenho do processo e de acordo com a política de segurança da informação.

90 Q146601
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação a conteúdo prático, objetivos de controles e diretrizes para implementação recomendados pela norma ABNT NBR ISO/IEC 27002, julgue os itens de 79 a 88.

Cabe exclusivamente aos gestores e administradores a coordenação da segurança da informação dentro de uma organização.

91 Q146600
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com base nos aspectos gerais da norma ABNT NBR ISO/IEC 27002, que estabelece o código de prática para a gestão da segurança da informação, julgue os itens que se seguem.

A conformidade não é um dos conteúdos da referida norma, pois não visa à obtenção de certificação, já que essa incumbência fica a cargo de empresas privadas responsáveis pala análise de conformidade da prática de empresas às práticas recomendadas tanto pela NBR 27002 quanto pela NBR 27001.

92 Q146599
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação aos requisitos para o SGSI, de acordo com a ABNT NBR ISO/IEC 27001, julgue os itens de 61 a 65.

Para que a implementação e a operação do SGSI sejam feitas em conformidade com a norma em questão, as organizações devem definir como será medida a eficácia dos controles ou grupos de controles selecionados. Assim, será possível comparar ou reproduzir os resultados da implementação desses controles.

93 Q146598
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A respeito de aspectos gerais da norma ABNT NBR ISO/IEC 27001, julgue os itens a seguir. Nesse sentido, considere que a sigla SGSI, sempre que empregada, refere-se a sistema de gestão da segurança da informação.

Os requisitos propostos pela referida norma são especificados apenas para planejar e desenhar um SGSI em forma de projeto, pois sua implementação fica a cargo de outras normas mais específicas da série 27000.

94 Q146588
Ciência da Computação
Ano: 2012
Banca: Fundação Mariana Resende Costa (FUMARC)

95 Q146584
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca das normas do Gabinete de Segurança Institucional (GSI-PR), julgue os próximos itens.

De acordo com a Instrução Normativa GSI/PR n.º 1, compete ao gestor de segurança da informação e comunicações, entre outras atividades, acompanhar as investigações e as avaliações dos danos decorrentes de quebras de segurança.

96 Q146583
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca das normas de segurança da informação, julgue os itens a seguir.

Conforme a norma ISO/IEC 27002:2005, os controles considerados essenciais como ponto de partida para a segurança da informação de uma organização, sob o ponto de vista legal, são: a proteção de dados e privacidade de informações pessoais, proteção de registros organizacionais e direitos de propriedade intelectual.

97 Q785779
Ciência da Computação
Ano: 2011
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens a seguir, referentes à gestão de segurança da informação.

Os controles relativos à segurança de redes estão rigorosamente detalhados na norma ISO/IEC 27002.

98 Q785778
Ciência da Computação
Ano: 2011
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens a seguir, referentes à gestão de segurança da informação.

Uma política de segurança da informação deve ser elaborada a partir do posicionamento da administração superior, e sua formulação deve especificar detalhadamente processos, procedimentos e ferramentas a serem utilizados.

99 Q146649
Ciência da Computação
Ano: 2011
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens a seguir, referentes à gestão de segurança da informação.

O sistema de gestão de segurança da informação definido de acordo com a norma ISO/IEC 27002 adota o modelo plan-do-check-act, que visa, entre outros objetivos, à melhoria contínua e à análise crítica do desempenho e da eficácia do sistema de gestão de segurança da informação.

100 Q96801
Ciência da Computação
Ano: 2011
Banca: MSConcursos
Quais são os objetivos principais que devem ser evidenciados na Política de Segurança da Informação das empresas?
101 Q814167
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os próximos itens, referentes à gestão de segurança da informação.
102 Q814166
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os próximos itens, referentes à gestão de segurança da informação. A política de segurança da informação é responsável por definir o que está sendo protegido, e por quê; por atribuir a responsabilidade pela proteção e por prover uma base para interpretar e resolver conflitos futuros.
103 Q785777
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A respeito da ISO/IEC 27005, julgue os itens subsecutivos.

A diferença entre a redução do risco e a retenção do risco ocorre na medida em que o segundo chega a eliminar uma atividade planejada ou a mudar as condições de operação para que o risco seja eliminado.

104 Q785776
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A respeito da ISO/IEC 27005, julgue os itens subsecutivos.

Apesar de conter as diretrizes para implantar a gestão de riscos de segurança da informação, a referida norma não apresenta em seu conteúdo uma metodologia para a gestão de riscos.

105 Q729135
Ciência da Computação
Ano: 2010
Banca: Fundação de Estudos e Pesquisas Sócio-Econômicos (FEPESE)
Com relação à política de segurança da informação, assinale a alternativa correta.
106 Q146654
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A respeito da ISO/IEC 27005, julgue os itens subsecutivos.

O processo de análise/avaliação de riscos de segurança da informação pressupõe a prévia definição dos critérios para avaliação de riscos.

107 Q146653
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A respeito da ISO/IEC 27005, julgue os itens subsecutivos.

Mesmo que uma organização não considere relevante uma propriedade da segurança, como, por exemplo, a disponibilidade, é mandatório que se levantem os riscos associados a esse tipo de impacto.

108 Q785787
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca de política de segurança da informação no contexto empresarial, julgue os itens a seguir.

Para a administração de uma política de segurança da informação, deverão ser realizadas análises de vulnerabilidades, relatórios de incidentes, verificação e comprometimento do desempenho do sistema, bem como verificação do apoio da direção, pois com base nessas análises é que serão tomadas as medidas necessárias à correção de falhas no sistema como um todo.

109 Q785786
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação à segurança de redes e sistemas, julgue os itens subsequentes.

A política de segurança deve ser definida democraticamente pelos usuários e levada à administração superior para sanção.

110 Q785785
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca de política de segurança da informação no contexto empresarial, julgue os itens a seguir.

Entre os benefícios vinculados à implantação de política de segurança da informação em uma organização, estão a redução na padronização das informações e processos, além da garantia de se assegurar vantagens competitivas.

111 Q785773
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A respeito dos conceitos de políticas, de normas e de modelos de segurança em TI, julgue os seguintes itens.

Em um conjunto de práticas de segurança física estabelecidas pela NBR ISO/IEC 17799 destaca-se: o uso de perímetros de segurança; a proteção contra ameaças do meio ambiente; a segurança do cabeamento de energia e telecomunicações; a manutenção de equipamentos e a autorização prévia quando da retirada de equipamentos, informações e software do sítio gerenciado.

112 Q785771
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A respeito dos conceitos de políticas, de normas e de modelos de segurança em TI, julgue os seguintes itens.

Acerca de parâmetros para criação de políticas de gerenciamento de senhas considera-se que: para sítios com baixa necessidade de segurança, é indicado que um usuário empregue uma senha comum a todos os sítios; a exigência de que usuários nunca escrevam a senha em um papel, pois esta atitude pode tornar difícil a gerência de senhas, havendo outras formas de garantir segurança que permitam o registro de senhas escritas; o aumento da frequência de troca de senhas, o que tende a diminuir a força das senhas empregadas.

113 Q146665
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A respeito dos conceitos de políticas, de normas e de modelos de segurança em TI, julgue os seguintes itens.

A norma NBR ISO/IEC 27001 difere da NBR ISO/IEC 17799 quanto ao estabelecimento de requisitos para certificação, o qual ocorre na primeira, e quanto a um detalhamento de código de prática, o qual ocorre na segunda. Por outro lado, o emprego do ciclo PDCA (Plan-Do-Check-Act) para a melhoria contínua de um sistema de gestão de segurança é descrito em ambas.

114 Q146664
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A respeito dos conceitos de políticas, de normas e de modelos de segurança em TI, julgue os seguintes itens.

A análise crítica e periódica da política de segurança da informação de uma organização, conforme preconizada pelas normas NBR ISO/IEC 27001 e NBR ISO/IEC 17799, deve ser uma ação de responsabilidade dos gestores de segurança dessa organização.

115 Q146645
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca de política de segurança da informação no contexto empresarial, julgue os itens a seguir.

Uma política de segurança da informação deve tratar dos aspectos humanos, culturais e tecnológicos de uma organização, considerando também os processos e os negócios, além da legislação pertinente. Com base nessa política, as diversas normas e os vários procedimentos devem ser criados.

116 Q146644
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação à segurança de redes e sistemas, julgue os itens subsequentes.

A política de segurança deve ser um documento minucioso e detalhado, no qual estejam previstos procedimentos recomendados e práticas proibidas.

117 Q146624
Ciência da Computação
Ano: 2009
Banca: Escola de Administração Fazendária (ESAF)

No contexto de detecção de intrusos, a ausência de alerta quanto à ocorrência de um evento real representa

118 Q146623
Ciência da Computação
Ano: 2009
Banca: Escola de Administração Fazendária (ESAF)

A política de segurança de uma organização pressupõe, primordialmente,

119 Q146618
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

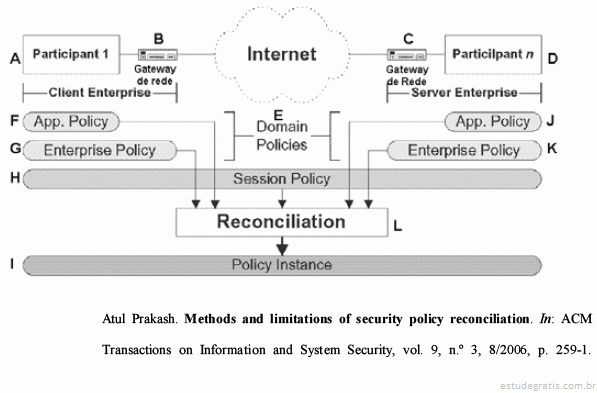
A figura acima apresenta elementos de um modelo de reconciliação entre políticas de segurança, no qual se destacam elementos nomeados de A a L. Considerando essa figura, julgue os próximos itens, acerca de processos de definição, implantação e gestão de políticas de segurança e auditoria.

I O modelo apresentado descreve um cenário de integração B2C (business to consumer).

II A implementação do processo de reconciliação entre políticas, apresentado no elemento L, tem maior chance de privilegiar o atendimento às políticas F e G, que às políticas J e K.

III Os conceitos de user-agent e server-agent se aplicam de forma mais ...

120 Q785825
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Atualmente, a informação é um importante ativo para praticamente todo o tipo de organização. A segurança desse ativo faz-se necessária, seja por questão de conformidade com leis e contratos, seja para assegurar a continuidade do negócio. Acerca da segurança da informação, bem como das normas e políticas a ela aplicáveis, julgue os itens a seguir.

A norma NBR ISO/IEC 27001 recomenda a adoção de abordagem qualitativa para a realização da análise de risco.

121 Q785798
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca dos conceitos de gerência de riscos, julgue os itens que se seguem.

Uma das principais medidas de segurança de ambientes eletrônicos é a definição e aplicação de uma política de senhas para acesso aos ativos de informação.

122 Q785797
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação à segurança da informação, julgue os seguintes itens.

Uma informação será considerada íntegra quando seu conteúdo não tiver sido lido por entidade não-autorizada, seja esta um sistema ou uma pessoa.

123 Q785796
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação à segurança da informação, julgue os seguintes itens.

Um elemento fundamental a ser considerado no mundo eletrônico atual é a disponibilidade da informação, ou seja, informação para as pessoas autorizadas na hora que dela precisarem.

124 Q146658
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Os recursos de tecnologia da informação e comunicação (TIC) necessitam ser administrados por um conjunto de processos agrupados naturalmente para prover a informação que a empresa necessita para alcançar seus objetivos. Acerca da gestão no âmbito da TIC, julgue os itens a seguir.

A política de segurança da informação é um documento de caráter informal que reflete a abordagem da organização quanto à gestão da segurança da informação e que inclui, entre outras, orientações quanto à definição de segurança de informações e obediência às exigências legislativas e contratuais.

125 Q146630
Ciência da Computação
Ano: 2008
Banca: Escola de Administração Fazendária (ESAF)

Considere o seguinte cenário: Em certa empresa, há máquinas que podem acessar exclusivamente o serviço Web, outras que acessam a Web e o serviço de transferência de arquivos (FTP), enquanto outras podem apenas acessar recursos locais à rede. A solução de segurança mais adequada para o controle de acesso nesta rede deve utilizar

126 Q146622
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A respeito das normas de segurança da informação, julgue os itens subseqüentes.

Uma política de segurança da informação, preconizada pelas normas, é composta por critérios sugeridos para a gestão da segurança, configuração de ativos, etc., o que vai atribuir aos gestores a liberdade de escolher a forma mais inteligente, setorizada, de se adotar segurança.

127 Q146621
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca dos conceitos de gerência de riscos, julgue os itens que se seguem.

Para que haja segurança da informação, as ameaças devem ser identificadas e devem ser tomadas medidas de segurança para se reduzir o risco ou a probabilidade de ocorrerem incidentes.

128 Q146620
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação à segurança da informação, julgue os seguintes itens.

Confiabilidade é tornar uma informação disponível no momento em que ela se torna necessária.

129 Q146619
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

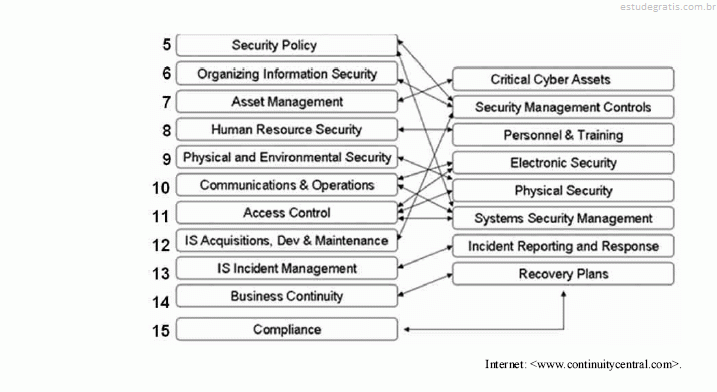
A figura acima apresenta uma proposta de mapeamento das seções de controles da norma ISO 17799:2005 para seções de outra norma sobre segurança da informação. Os números das seções da ISO 17799 são apresentados à esquerda da figura. Julgue os itens que se seguem, acerca das informações apresentadas e dos controles de segurança da informação, conforme as normas ISO 17799 e ISO 27001.

Sabendo-se que a ISO 17799 declara como controles essenciais para uma organização: a proteção de dados e a privacidade das informações pessoais; a proteção de registros organizacionais; e os direitos de propriedade intelectual, é correto afirmar que tal visão privilegia asp...

130 Q146617
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação a segurança de sistemas operacionais, gestão de políticas de segurança e auditoria, criptografia e ataques e proteções a sistemas de hardware e software, julgue os itens que se seguem.

Em relação a políticas de segurança e auditoria, os controles de prevenção tendem a ser mais caros ao serem projetados e implementados que que os controles de detecção, em função de que devem não só avaliar a efetividade do controle preventivo como também identificar o resultado errado, que não pôde ser controlado pelos controles de detecção. Exemplos de controles de prevenção são revisões e comparações, auditorias, conciliação de contas, contagem de inventário, senhas e biometria, checagens de input e checksums....