371
Q729937
Acerca do desenvolvimento seguro de software, julgue os itens seguintes.
Situação hipotética: Ao realizar uma sessão em um navegador, um usuário enviou, para o sítio de um atacante, a seguinte requisição HTTP forjada, cujo parâmetro AB foi alterado com a diretiva document.location apontando para esse sítio, tal que o ID da sessão do usuário foi enviado para o atacante, que, assim, teve condições de acessar a sessão atual em questão.
(String)page+=”input name = ‘senha’ type = ‘TEXT’ value = ‘”+request.getParameter(“AB”)+”’>”; Assertiva:
A situação apresentada configura uma falha de XSS.










 O protocolo Token Ring encontra-se na seguinte camada:
 O protocolo Token Ring encontra-se na seguinte camada:


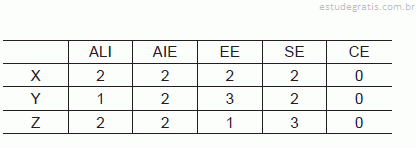
 Analisando os requisitos, o Analista de Sistemas identificou elementos de um Diagrama de Fluxo de Dados − DFD. As funções ou processos são, apenas,