A encriptação simétrica é que tem pacotes padrões de acréscimo, enquanto os de encriptação assimétrica apresenta pacotes com diferentes comprimentos de acréscimo.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca de assinatura digital, certificação digital e infraestruturas de chaves públicas, julgue os itens a seguir. Uma assinatura digital direta é formada criptografando-se a mensagem inteira, ou um código de hash da mensagem, com a chave privada do emissor da mensagem.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação a criptografia simétrica e assimétrica e a ataques a sistemas de criptografia, julgue os itens a seguir. Um ataque de criptoanálise linear tem como essência a observação do comportamento de pares de blocos de texto em evolução a cada rodada da cifra, em vez da observação da evolução de um único bloco de texto.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação a criptografia simétrica e assimétrica e a ataques a sistemas de criptografia, julgue os itens a seguir. Na criptografia assimétrica, as duas partes comunicantes compartilham a mesma chave, que precisa ser protegida contra acesso por outras partes.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de artefatos maliciosos, julgue os itens que se seguem. O instalador do ransomware WannaCry executa dois componentes: o primeiro usa o exploit EternalBlue para explorar uma vulnerabilidade do RDP (remote desktop protocol) do Windows e propagar o malware; o segundo é um componente de criptografia.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca de criptografia assimétrica, julgue os itens subsequentes. Ao se utilizar um sistema de criptografia assimétrica, deve-se conhecer, no mínimo, a chave pública do destinatário da mensagem; além disso, um usuário pode ter quantas chaves públicas julgar necessárias.
Banca:
Instituto Brasileiro de Formação e Capacitação (IBFC)
Um dos grandes problemas das redes sem fio (Wi-Fi) é sua segurança. Diversos protocolos e mecanismos de criptografia foram desenvolvidos ao longo do tempo. Alguns deles são apresentados a seguir:
I. WEP (Wired Equivalent Privacy).
II. WPA (Wired Protected Access).
III. WPA2 (Wired Protected Access 2).
IV. TKIP (Temporal Key Integrity Protocol).
V. AES (Advanced Encryption Standard).
Assinale a alternativa que apresenta a solução que oferece o maior grau de segurança:
Técnicas de criptografia permitem que um remetente disfarce os dados a serem transmitidos, de modo que intrusos não consigam obter nenhuma informação dos dados interceptados. (KUROSE, 2013).
Um dos protocolos de criptografia baseado em chaves simétricas, que utiliza cifras de bloco, é
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de redes de computadores, julgue os itens seguintes. Considerar comprometido o certificado digital da autoridade certificadora é uma das razões para a revogação de um certificado digital de usuário antes da sua data de expiração.
Banca:
Núcleo de Concursos da Universidade Federal do Paraná (NC / UFPR)
O desenvolvimento da criptografia de chave pública caracterizou uma revolução, permitindo a alteração do modelo de distribuição de chaves utilizado pela criptografia simétrica. A respeito de criptografia de chave pública, considere as seguintes afirmativas:
1. Tornou a criptografia simétrica obsoleta.
2. É mais resistente à criptoanálise em comparação à criptografia simétrica.
3. Por definição, a chave privada é a utilizada para descriptografar os dados.
4. Permite o uso de novos modelos de distribuição de chaves quando comparada à criptografia simétrica.
Julgue os itens que se seguem acerca dos mecanismos e das políticas de segurança de acordo com a NBR ISO/IEC 17799. Na criptografia de chave simétrica, caso a chave seja interceptada durante sua transmissão, não haverá qualquer tipo de problema, pois torna-se difícil decifrar a mensagem.
Banca:
Instituto de Estudos Superiores do Extremo Sul (IESES)
Considerando o contexto de segurança da informação e de tecnologias que visam a proteção de sistemas de comunicação e da integridade de arquivos digitais, assinale a alternativa que corresponde à combinação de alternativas INCORRETAS:
1. A técnica que consiste em esconder mensagens em imagens, por meio da substituição de bits menos significativos nas cadeias de 24 bits de cada pixel de uma imagem RGB, é denominada criptografia por transposição.
2. A permutação é uma técnica de cifragem de bloco aplicada somente em certificados digitais do tipo A1.
3. O algoritmo DES é aplicado em processos de criptografia simétrica.
4. Uma função hash pode ser aplicada em processos de criptografia simétrica e criptografia assimétrica.
Banca:
Instituto de Estudos Superiores do Extremo Sul (IESES)
O AES (Advanced Encryption Standard) foi concebido porque a chave do DES (Data Encryption Standard) era muito pequena. Embora o Triplo DES (3DES) tenha sido implementado para suprir esse problema aumentando o tamanho da chave, o processo ficou muito lento. O AES é uma cifra cíclica que:
Julgue os itens que se seguem acerca dos mecanismos e das políticas de segurança de acordo com a NBR ISO/IEC 17799. A assinatura digital possui alguns requisitos, como, por exemplo, a facilidade de produzi-la, reconhecê-la e verificá-la.
Banca:
Universidade de Pernambuco (UPE / UPENET / IAUPE)
Na Criptografia por chave simétrica, de enlace, os cabeçalhos de camada de rede, por exemplo, cabeçalho de frame, são criptografados. Uma das razões para o uso desse tipo de criptografia de enlace, em oposição à escolha da criptografia de ponta a ponta, é
Banca:
Pontifícia Universidade Católica do Paraná (PUC - PR)
Com relação às funções hash seguras e sistemas criptográficos (criptossistemas), avalie as asserções a seguir.
I. No criptossistema de chave pública os dados cifrados têm confidencialidade e depois de decifrados com sucesso adicionasse a integridade.
II. No criptossistema de chave secreta é possível obter a autenticação do emissor numa comunicação entre duas partes.
III. Na assinatura digital o emissor criptografa apenas o sumário (hash code) com sua chave privada, mas isto é suficiente para prover autenticidade ao conteúdo.
IV. Funções hash seguras como SHA (Secure Hash Algorithms) proveem integridade aos dados (texto em claro) através do sumário (hash code) associado.
V. Quando não apresentam vulnerabilidades (colisões), as funções hash segur...
Para a verificação da autenticidade do emissor do documento e a integridade do documento no sistema de assinatura digital são utilizados, respectivamente,
Banca:
Ministério da Defesa - Comando da Aeronáutica
Os métodos de assinatura digital podem ser utilizados para autenticação de uma mensagem ou para manter o sigilo da mensagem. Quando se deseja apenas fazer a autenticação de uma mensagem, geralmente são utilizados Hashs Criptográficos.
Sobre os Hashs Criptográficos, é correto afirmar que
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Considerando-se os requisitos de interoperabilidade relativos aos tipos de certificado digital emitidos no Brasil, é correto afirmar que um sistema projetado para utilizar certificados do tipo
Banca:
Instituto Americano de desenvolvimento (IADES)
Funções de resumo criptográfico são funções matemáticas que, quando aplicadas a um dado, retornam um resumo. Essas funções, que possuem diversas aplicações, são especialmente úteis para a manutenção da cadeia de custódia de evidências coletadas em um crime digital. Com relação às características das funções de hash e aos respectivos algoritmos MD5 e SHA1, assinale a alternativa correta.
Banca:
Intituto de Desenvolvimento Educacional, Cultural e Assistencial Nacional (IDECAN)
Para que uma mensagem possa ser enviada com segurança, de sua origem ao destino, uma das formas de segurança a ser utilizada é a Criptografia. Na época do Império Romano, o famoso imperador Júlio César enviava mensagens “criptografadas”, aos seus generais, nos campos de batalha. Estes, por saber como César fazia, conseguiam lê-las. Existem dois tipos básicos de Criptografia: a simétrica e a assimétrica. Na Criptografia Simétrica utiliza-se a mesma chave para encriptação e decriptação. De acordo com o exposto, assinale a alternativa que apresenta um algoritmo de encriptação assimétrico.
Banca:
Intituto de Desenvolvimento Educacional, Cultural e Assistencial Nacional (IDECAN)
Na certificação digital, a assinatura digital é um componente essencial e é utilizada para dar autenticidade a quem envia uma mensagem, ou seja, uma mensagem assinada digitalmente tem credibilidade, e garante a autenticidade do emitente. Confidencialidade, autenticação, integridade e irretratabilidade são alguns dos serviços de segurança da informação. Na assinatura digital, três desses serviços são fornecidos diretamente; entretanto, um desses serviços, ainda, precisa de esquemas de cifração/decifração. Assinale a alternativa referente a este processo.
Nem todos os algoritmos de criptografia assimétrica permitem o ciframento e assinatura digital. Um exemplo de algoritmo criptográfico assimétrico que cai nesse caso é:
Quando se utilizam os certificados digitais dos tipos A3 ou S3, a geração e o armazenamento das chaves criptográficas são feitos em cartão inteligente ou token, ambos com capacidade de geração de chaves e protegidos por senha, ou hardware criptográfico aprovado pela ICP-Brasil. O tamanho mínimo das chaves criptográficas e a validade máxima dos certificados A3 ou S3 são, respectivamente,
A criptografia visa enviar as informações na forma de códigos, de modo que somente determinados grupos de pessoas possam compreender. O tipo de criptografia que não precisa do segredo e nem do contato prévio entre as partes e que permite detectar intrusos mesmo que esse tenha um grande poder computacional é a:
Interessado em adquirir um Certificado Digital para cifração de documentos, bases de dados e mensagens, um Analista de Sistemas consultou o glossário ICP-BRASIL versão 1.4 e ficou interessado no tipo de certificado descrito abaixo:
Certificado em que a geração e o armazenamento das chaves criptográficas são feitos em cartão Inteligente ou Token, ambos com capacidade de geração de chaves e protegidos por senha, ou hardware criptográfico aprovado pela ICP-Brasil. As chaves criptográficas têm no mínimo 2048 bits. A validade máxima do certificado é de três anos, sendo a frequência de publicação da Lista de Certificados Revogados (LCR) no máximo de 12 horas e o prazo máximo admitido para conclusão do processo de revogação de 18 horas.
Banca:
Instituto de Estudos Superiores do Extremo Sul (IESES)
Além da função de identificar digitalmente seu portador, uma assinatura digital é útil para garantir o não-repúdio. Em uma mensagem, isso significa que:
No contexto de Web Services, é possível descrever variados aspectos de um serviço por meio da WSDL. Um aspecto que NÃO é coberto nesse tipo de descrição é:
Para garantir a autenticidade entre as partes em uma comunicação de rede, pode-se utilizar o protocolo TLS. Para verificar essa autenticidade, o protocolo utiliza um elemento obrigatório no lado servidor e opcional no lado cliente.
MACr = Código de Autenticação de Mensagem gerado pelo remetente
KPr = Chave pública do remetente
MACd = Código de Autenticação de Mensagem gerado pelo destinatário
KPd = Chave Pública do destinatário
Um resumo criptográfico pode ser usado para verificar a integridade de uma mensagem − se ela não foi modificada. Para garantir a integridade da mensagem e autenticar a origem dos dados, uma das formas é: o remetente, por meio de uma função hash e usando a M concatenada com
Segundo a norma ISO 27001 de 2006, a Segurança da Informação é um conjunto de medidas que visam proteger e preservar informações e sistemas de informações, assegurando-lhes algumas qualidades, EXCETO a
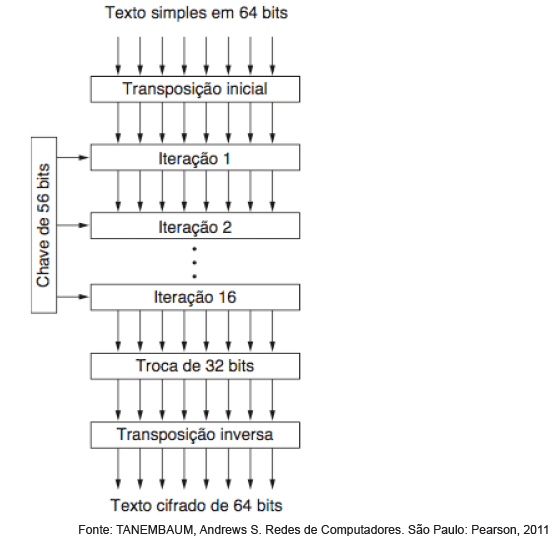
Um dos padrões de criptografia mais difundidos mundialmente é o Data Encryption Standard − DES. Atualmente ele é utilizado na forma denominada Triple DES, devido à fragilidade identificada no DES que utiliza uma chave com
O técnico judiciário da área de TI do TRT da 3a Região deve escolher o esquema de criptografia mais adequado para a seguinte situação. Ele deve receber uma informação de forma segura, ou seja, criptografada, de outro Tribunal, mas não tem meios para enviar um código secreto (chave) de forma segura para aquele Tribunal. Nessa situação, o técnico deve utilizar o esquema de criptografia de chave