O sistema de criptografia que não exige comunicação prévia entre destinatário e remetente, permite a detecção de intrusos e é segura, mesmo que o intruso tenha poder computacional ilimitado, é:
Entre os tipos de criptografia, uma utiliza um par de chaves, diferentes entre si, que se relacionam matematicamente por meio de um algoritmo. Uma das chaves, denominada chave privada, é mantida em segredo, sendo de conhecimento somente de seu titular, enquanto a outra, denominada chave pública, pode ser de conhecimento público, livremente divulgada. Em consequência, por meio desse tipo de criptografia, o texto cifrado por uma chave só pode ser decifrado pela outra do mesmo par. É esse o tipo de criptografia utilizada na assinatura de documentos eletrônicos por meio de certificados digitais, que gera maior segurança às informações veiculadas na Internet. O tipo descrito é denominado criptografia:
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Redes sem fio são amplamente utilizadas para a conexão de usuários em ambientes que permitam alta mobilidade ou onde não seja possível prover infraestrutura cabeada. Devido a sua arquitetura, redes sem fio possuem diversos problemas de segurança. No que se refere a segurança de redes sem fio e alguns dos ataques conhecidos a esse tipo de redes, julgue os itens que se seguem. O WPS (Wi-Fi protected setup) pode ser atacado por uma técnica conhecida por pixie dust attack em alguns tipos de ponto de acesso. Nesse ataque, a senha WPA2 é modificada em tempo real no ponto de acesso atacado para uma senha que o atacante determinar.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Certificação digital é amplamente utilizada na Internet e em diversos sistemas. No Brasil, a ICP-Brasil, sob a responsabilidade do ITI, é quem regulamenta e mantém a autoridade certificadora brasileira. A respeito da certificação digital e suas características, julgue os itens subsequentes. Assinatura digital é uma técnica que utiliza um certificado digital para assinar determinada informação, sendo possível apenas ao detentor da chave privada a verificação da assinatura.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Certificação digital é amplamente utilizada na Internet e em diversos sistemas. No Brasil, a ICP-Brasil, sob a responsabilidade do ITI, é quem regulamenta e mantém a autoridade certificadora brasileira. A respeito da certificação digital e suas características, julgue os itens subsequentes. Certificados digitais possuem campos específicos, os quais podem ser de preenchimento obrigatório ou facultativo, de acordo com a necessidade ou a finalidade de uso do certificado digital.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Certificação digital é amplamente utilizada na Internet e em diversos sistemas. No Brasil, a ICP-Brasil, sob a responsabilidade do ITI, é quem regulamenta e mantém a autoridade certificadora brasileira. A respeito da certificação digital e suas características, julgue os itens subsequentes. O uso de HSM (hardware security module) para a geração e a manipulação das chaves utilizadas em autoridades certificadoras é prática não recomendada pelo ITI, já que impossibilita a recuperação da chave pública.
Carlos é um analista de segurança. Ele pretende criptografar os dados dos servidores da sua empresa que possuem Windows Server 2012 como sistema operacional, protegendo-os contra roubos e acessos não autorizados, seja pela execução de ferramentas de ataque a software ou pela transferência do disco rígido do computador para outro computador.
A ferramenta por ele utilizada que reduz acessos não autorizados aos dados por meio do aperfeiçoamento das proteções de arquivo e sistema é o:
A encriptação simétrica é que tem pacotes padrões de acréscimo, enquanto os de encriptação assimétrica apresenta pacotes com diferentes comprimentos de acréscimo.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca de assinatura digital, certificação digital e infraestruturas de chaves públicas, julgue os itens a seguir. Uma assinatura digital direta é formada criptografando-se a mensagem inteira, ou um código de hash da mensagem, com a chave privada do emissor da mensagem.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação a criptografia simétrica e assimétrica e a ataques a sistemas de criptografia, julgue os itens a seguir. Um ataque de criptoanálise linear tem como essência a observação do comportamento de pares de blocos de texto em evolução a cada rodada da cifra, em vez da observação da evolução de um único bloco de texto.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação a criptografia simétrica e assimétrica e a ataques a sistemas de criptografia, julgue os itens a seguir. Na criptografia assimétrica, as duas partes comunicantes compartilham a mesma chave, que precisa ser protegida contra acesso por outras partes.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de artefatos maliciosos, julgue os itens que se seguem. O instalador do ransomware WannaCry executa dois componentes: o primeiro usa o exploit EternalBlue para explorar uma vulnerabilidade do RDP (remote desktop protocol) do Windows e propagar o malware; o segundo é um componente de criptografia.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca de criptografia assimétrica, julgue os itens subsequentes. Ao se utilizar um sistema de criptografia assimétrica, deve-se conhecer, no mínimo, a chave pública do destinatário da mensagem; além disso, um usuário pode ter quantas chaves públicas julgar necessárias.
Banca:
Instituto Brasileiro de Formação e Capacitação (IBFC)
Um dos grandes problemas das redes sem fio (Wi-Fi) é sua segurança. Diversos protocolos e mecanismos de criptografia foram desenvolvidos ao longo do tempo. Alguns deles são apresentados a seguir:
I. WEP (Wired Equivalent Privacy).
II. WPA (Wired Protected Access).
III. WPA2 (Wired Protected Access 2).
IV. TKIP (Temporal Key Integrity Protocol).
V. AES (Advanced Encryption Standard).
Assinale a alternativa que apresenta a solução que oferece o maior grau de segurança:
Técnicas de criptografia permitem que um remetente disfarce os dados a serem transmitidos, de modo que intrusos não consigam obter nenhuma informação dos dados interceptados. (KUROSE, 2013).
Um dos protocolos de criptografia baseado em chaves simétricas, que utiliza cifras de bloco, é
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de redes de computadores, julgue os itens seguintes. Considerar comprometido o certificado digital da autoridade certificadora é uma das razões para a revogação de um certificado digital de usuário antes da sua data de expiração.
Banca:
Núcleo de Concursos da Universidade Federal do Paraná (NC / UFPR)
O desenvolvimento da criptografia de chave pública caracterizou uma revolução, permitindo a alteração do modelo de distribuição de chaves utilizado pela criptografia simétrica. A respeito de criptografia de chave pública, considere as seguintes afirmativas:
1. Tornou a criptografia simétrica obsoleta.
2. É mais resistente à criptoanálise em comparação à criptografia simétrica.
3. Por definição, a chave privada é a utilizada para descriptografar os dados.
4. Permite o uso de novos modelos de distribuição de chaves quando comparada à criptografia simétrica.
Julgue os itens que se seguem acerca dos mecanismos e das políticas de segurança de acordo com a NBR ISO/IEC 17799. Na criptografia de chave simétrica, caso a chave seja interceptada durante sua transmissão, não haverá qualquer tipo de problema, pois torna-se difícil decifrar a mensagem.
Banca:
Instituto de Estudos Superiores do Extremo Sul (IESES)
Considerando o contexto de segurança da informação e de tecnologias que visam a proteção de sistemas de comunicação e da integridade de arquivos digitais, assinale a alternativa que corresponde à combinação de alternativas INCORRETAS:
1. A técnica que consiste em esconder mensagens em imagens, por meio da substituição de bits menos significativos nas cadeias de 24 bits de cada pixel de uma imagem RGB, é denominada criptografia por transposição.
2. A permutação é uma técnica de cifragem de bloco aplicada somente em certificados digitais do tipo A1.
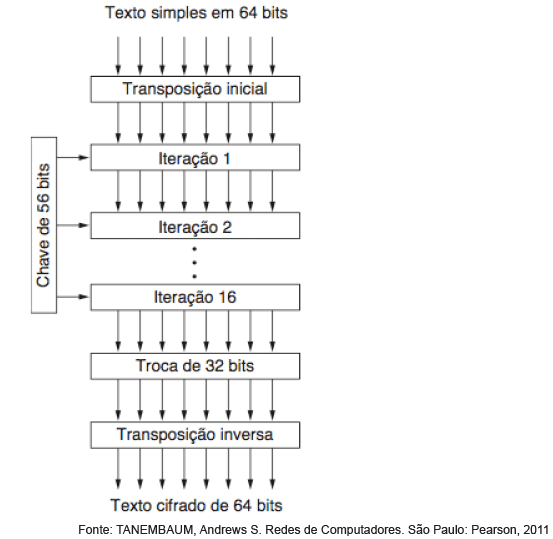
3. O algoritmo DES é aplicado em processos de criptografia simétrica.
4. Uma função hash pode ser aplicada em processos de criptografia simétrica e criptografia assimétrica.
Banca:
Instituto de Estudos Superiores do Extremo Sul (IESES)
O AES (Advanced Encryption Standard) foi concebido porque a chave do DES (Data Encryption Standard) era muito pequena. Embora o Triplo DES (3DES) tenha sido implementado para suprir esse problema aumentando o tamanho da chave, o processo ficou muito lento. O AES é uma cifra cíclica que:
Julgue os itens que se seguem acerca dos mecanismos e das políticas de segurança de acordo com a NBR ISO/IEC 17799. A assinatura digital possui alguns requisitos, como, por exemplo, a facilidade de produzi-la, reconhecê-la e verificá-la.
Banca:
Universidade de Pernambuco (UPE / UPENET / IAUPE)
Na Criptografia por chave simétrica, de enlace, os cabeçalhos de camada de rede, por exemplo, cabeçalho de frame, são criptografados. Uma das razões para o uso desse tipo de criptografia de enlace, em oposição à escolha da criptografia de ponta a ponta, é
Banca:
Pontifícia Universidade Católica do Paraná (PUC - PR)
Com relação às funções hash seguras e sistemas criptográficos (criptossistemas), avalie as asserções a seguir.
I. No criptossistema de chave pública os dados cifrados têm confidencialidade e depois de decifrados com sucesso adicionasse a integridade.
II. No criptossistema de chave secreta é possível obter a autenticação do emissor numa comunicação entre duas partes.
III. Na assinatura digital o emissor criptografa apenas o sumário (hash code) com sua chave privada, mas isto é suficiente para prover autenticidade ao conteúdo.
IV. Funções hash seguras como SHA (Secure Hash Algorithms) proveem integridade aos dados (texto em claro) através do sumário (hash code) associado.
V. Quando não apresentam vulnerabilidades (colisões), as funções hash segur...
Para a verificação da autenticidade do emissor do documento e a integridade do documento no sistema de assinatura digital são utilizados, respectivamente,
Banca:
Ministério da Defesa - Comando da Aeronáutica
Os métodos de assinatura digital podem ser utilizados para autenticação de uma mensagem ou para manter o sigilo da mensagem. Quando se deseja apenas fazer a autenticação de uma mensagem, geralmente são utilizados Hashs Criptográficos.
Sobre os Hashs Criptográficos, é correto afirmar que
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Considerando-se os requisitos de interoperabilidade relativos aos tipos de certificado digital emitidos no Brasil, é correto afirmar que um sistema projetado para utilizar certificados do tipo