31 Q115990
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens seguintes, que tratam de gestão de segurança da informação.

m um sistema de controle de acesso, os usuários podem ser autenticados usando-se biometria, que necessariamente consiste em fazer a digitalização e o reconhecimento de impressões digitais e é considerada uma das formas mais precisas e efetivas de autenticação.
32 Q115987
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com referência aos fundamentos de segurança relacionados a criptografia, firewalls, certificados e autenticação, julgue os itens a seguir.

O princípio da autenticação em segurança diz que um usuário ou processo deve ser corretamente identificado. Além disso, todo processo ou usuário autêntico está automaticamente autorizado para uso dos sistemas.

33 Q115952
Ciência da Computação
Ano: 2009
Banca: Fundação Carlos Chagas (FCC)

O impedimento do acesso autorizado aos recursos ou o retardamento de operações críticas por um certo período de tempo é um tipo de ataque denominado

34 Q657020
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca das diversas ameaças, vulnerabilidades e formas de ataque contra a segurança da informação, bem como das medidas técnicas e protocolos de proteção dos sistemas de informação, julgue os itens seguintes. O emprego de funções de hash na geração de códigos de autenticação e de integridade de mensagens tem a vantagem adicional de garantir a privacidade das mensagens.
35 Q115948
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com base nos conceitos de serviços de diretório MS Active Directory, LDAP, Open LDAP, padrão X.500 e métodos de autenticação, julgue os itens que se seguem.

O armazenamento no Active Directory de entradas dinâmicas, na implementação do LDAP do Windows 2003 Server, permite que o diretório assine valores time-to-live (TTL) para determinar a eliminação automática de entradas no diretório.

36 Q115945
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com base nos conceitos de serviços de diretório MS Active Directory, LDAP, Open LDAP, padrão X.500 e métodos de autenticação, julgue os itens que se seguem.

No X.500, os usuários finais se comunicam com um servidor de diretório utilizando o DSP (Directory System Protocol) enquanto que o DAP (Directory Access Protocol) controla a interação entre dois ou mais servidores de diretório.

37 Q116025
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

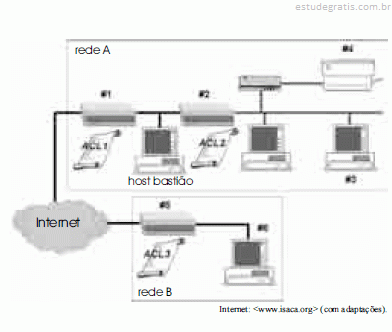
A figura acima apresenta um diagrama de configuração de redes, no qual se destacam as redes A e B, pontos numerados de #1 a #6, além de outros dispositivos. Julgue os itens de 104 a 112 que se seguem, acerca das informações apresentadas e dos conceitos de segurança de redes e sistemas de informação.

Uma das formas usualmente indicadas para fortalecimento da disponibilidade de um sistema de informações compreende o uso de serviços de autenticação, como o AH (autentication header).

38 Q115943
Ciência da Computação
Ano: 2007
Banca: Fundação Carlos Chagas (FCC)

O mecanismo de autenticação por código de usuário e senha pode ser considerado repudiável porque

39 Q115940
Ciência da Computação
Ano: 2007
Banca: Fundação Carlos Chagas (FCC)

NÃO é um método de reconhecimento utilizado nos mecanismos de autenticação biométrica:

40 Q115938
Ciência da Computação
Ano: 2007
Banca: Fundação Carlos Chagas (FCC)

Os tokens de autenticação que se apresentam nos formatos de contato, sem contato e inteligentes podem ser, respectivamente, exemplificados por

41 Q115927
Ciência da Computação
Ano: 2007
Banca: Fundação Mariana Resende Costa (FUMARC)

De acordo com o conceito de "Barreiras de Segurança" proposto pela Gestão de Segurança, a função de um dispositivo de autenticação para acesso físico ou lógi-co é:

42 Q115967
Ciência da Computação
Ano: 2006
Banca: Escola de Administração Fazendária (ESAF)

Em termos de autenticação de usuários em redes é correto afirmar que

43 Q115930
Ciência da Computação
Ano: 2006
Banca: Fundação Carlos Chagas (FCC)

Os mecanismos de segurança para autenticação efetiva de um usuário devem ser baseados em:

I. Conhecimento individual.

II. Posse de alguma coisa.

III. Característica pessoal.

IV. Local em que se encontra.

É correto o que se afirma em

44 Q560256
Ciência da Computação
Ano: 2005
Banca: Fundação Carlos Chagas (FCC)

A autenticação de usuários por senha NÃO atende ao requisito de "não repúdio" porque pode

45 Q560255
Ciência da Computação
Ano: 2005
Banca: Fundação Carlos Chagas (FCC)

Os serviços de autenticação e os mecanismos de criptografia possibilitaram a criação das VPN, que são conexões

46 Q115979
Ciência da Computação
Ano: 2005
Banca: Fundação CESGRANRIO (CESGRANRIO)

Um analista de rede precisa implementar para uma rede um esquema de segurança no qual deve ser disponibilizado um sistema de autenticação entre o cliente e o servidor, além de um mecanismo para proteger a privacidade e a integridade do tráfego que passa pela rede. Assinale a opção que apresenta, respectivamente, uma alternativa de autenticação e de proteção que pode ser utilizada pelo analista.

47 Q116019
Ciência da Computação
Ano: 2004
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A segurança em redes de dados vem-se tornando um dos grandes focos de pesquisa em todo o mundo. A cada dia, vários serviços são implementados, requerendo, cada vez mais, confiabilidade nas transações efetuadas. Entre os diversos mecanismos de segurança, destacam-se os mecanismos de autenticação e de criptografia. A respeito desses mecanismos, julgue os itens seguintes.

A autenticidade refere-se à validação da fonte da mensagem. São exemplos de protocolos de autenticação ponto-a-ponto (PPP): PAP, CHAP, MSCHAP e EAP.

48 Q116016
Ciência da Computação
Ano: 2004
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca da segurança em redes de computadores, seus fundamentos, vulnerabilidades e medidas de proteção, julgue os itens que se seguem.

No sistema de autenticação Kerberos, a senha de um usuário jamais circula pela rede e é utilizada apenas uma vez na estação de acesso para a obtenção de uma chave de sessão e um ticket de acesso ao servidor de emissão de tickets do Kerberos.

49 Q115964
Ciência da Computação
Ano: 2004
Banca: Escola de Administração Fazendária (ESAF)

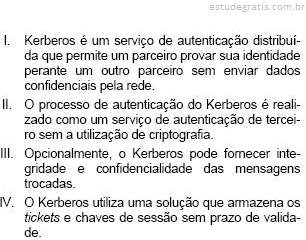
Analise as seguintes afirmações relativas ao serviço de autenticação Kerberos:

Estão corretos os itens:

50 Q115960
Ciência da Computação
Ano: 2004
Banca: Escola de Administração Fazendária (ESAF)

Analise as seguintes afirmações relativas à Privacidade:

Estão corretos os itens:

51 Q115915
Ciência da Computação
Ano: 2004
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A segurança da informação é uma preocupação crescente das organizações. Muitos dos incidentes de segurança que ocorrem atualmente se devem à ligação dos sistemas de informação através de redes de comunicação. Acerca das principais vulnerabilidades e proteções tipicamente encontradas em redes que interconectam sistemas de informação, julgue os itens que se seguem.

O uso de autenticação pelo usuário pode impedir que os usuários externos tenham acesso aos serviços de rede.

52 Q115924
Ciência da Computação
Ano: 2003
Banca: Fundação Euclides da Cunha (FEC)

No processo de autenticação por intermédio de um KDC (Key Distribution Center), existe uma falha que é gerada por:

53 Q813744
Ciência da Computação
Ano: 0000
Banca: Banca não informada
Após ter comprometido uma máquina, o programa instalado por um invasor que permite novos acessos indevidos, sem utilizar os métodos de autenticação já existentes, é chamado de
54 Q797877
Ciência da Computação
Ano: 0000
Banca: Banca não informada
Um Analista deve implementar o controle de acesso ao sistema computacional do Tribunal, utilizando o mecanismo de autenticação forte baseada em dois fatores. São eles
55 Q729448
Ciência da Computação
Ano: 0000
Banca: Banca não informada

A autenticação é um requisito essencial para proteger o acesso aos recursos existentes em um ambiente computacional. Quando organizações distintas possuem uma relação de confiança, uma autoridade de autenticação local pode aceitar credenciais estrangeiras que são validadas por uma autoridade de autenticação estrangeira.

Essa infraestrutura de autenticação e autorização (IAA) adota a técnica conhecida como

56 Q115918
Ciência da Computação
Ano: 0000
Banca: Banca não informada

Denomina-se autenticação o processo de: