Os usuários internos de um órgão público reclamam que determinado sistema Web apresenta mensagens de erro, indicando que o número máximo de arquivos abertos foi atingido. Para consultar o número máximo de arquivos abertos permitido pelo sistema operacional, o administrador do servidor Linux que hospeda esse sistema deve verificar
Considere que, em determinada empresa, o funcionário Haroldo precise passar informações confidenciais para o seu chefe, Júlio. Para maior segurança, os dados são transmitidos criptografados pela rede da empresa. Rogério, outro funcionário da empresa, está tentando indevidamente interceptar as informações trocadas entre Haroldo e Júlio. Com base nessa situação hipotética, julgue os itens de 87 a 90, acerca de configurações e do emprego dos sistemas de criptografia.
Caso Haroldo utilize assinatura digital em suas mensagens, Júlio pode comprovar se uma mensagem supostamente enviada por Haroldo partiu realmente dele. Além disso, caso Haroldo resolva negar que tenha enviado dada mensagem, tendo ele efetivamente a e...
Quanto aos protocolos de comunicação utilizados em redes, julgue os itens subsequentes.
O EAP (extensible authentication protocol) pode ser utilizado para autenticação e certificação digital em redes sem fio.
Uma grande empresa julgou necessário estabelecer que o tamanho mínimo da senha de logon seja de 9 caracteres, no domínio da rede Windows 2003. Que solução de menor custo administrativo é apropriada para essa situação?
O Banco ABC disponibiliza seus serviços exclusivamente por meio da Internet, 24 horas por dia, e está sujeito a ataques aos seus sistemas, que podem ser realizados por meio da própria Internet. Como qualquer empresa do sistema financeiro, o banco está sujeito a leis que garantem o sigilo bancário de seus clientes. Além disso, precisa garantir que os dados das transações financeiras realizadas pelos seus clientes cheguem aos seus sistemas sem alterações.
Acerca desse cenário hipotético, julgue os itens seguintes.
O uso de senhas para efetuar a autenticação dos clientes do banco pode ser um mecanismo para garantir a confidencialidade necessária às transações financeiras do banco.
Acerca de métodos de autenticação em ambiente Windows e Linux, julgue os itens a seguir.
método MD5 challenge especifica que os desafios e as respostas são construídos por meio de funções hashMD5. No método one-time password, uma combinação numérica aleatória é gerada para cada seção e, no generic token card, a senha é gerada uma única vez para cada seção.
Acerca de métodos de autenticação em ambiente Windows e Linux, julgue os itens a seguir.
O protocolo CHAP (challenge handshake authentication protocol) é um método utilizado pelo protocolo PPP. Dependente de chave conhecida pelo servidor e pelo cliente é um método one-way, isto é, apenas um lado da comunicação se autentica.
Acerca de métodos de autenticação em ambiente Windows e Linux, julgue os itens a seguir.
O EAP (extensible authentication protocol), um protocolo geral para autenticação ponto a ponto (PPP), suporta múltiplos mecanismos de autenticação. Ele funciona como um mecanismo de negociação de protocolos de autenticação.
O protocolo SSH permite administrar máquinas remotamente, sendo possível executar tanto comandos em modo texto quanto aplicativos gráficos, permite ainda, transferir arquivos de várias formas diferentes. Esse protocolo também permite encapsular outros protocolos.
Acerca da configuração do SSH, julgue os itens a seguir.
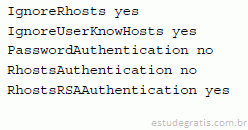
O trecho a seguir de um arquivo sshd_config está associado à configuração que habilita a autenticação pelo rhosts ou /etc/hosts.equiv usando o método de autenticação RSA.

Julgue os itens seguintes, que tratam de gestão de segurança da informação.
m um sistema de controle de acesso, os usuários podem ser autenticados usando-se biometria, que necessariamente consiste em fazer a digitalização e o reconhecimento de impressões digitais e é considerada uma das formas mais precisas e efetivas de autenticação.
Com referência aos fundamentos de segurança relacionados a criptografia, firewalls, certificados e autenticação, julgue os itens a seguir.
O princípio da autenticação em segurança diz que um usuário ou processo deve ser corretamente identificado. Além disso, todo processo ou usuário autêntico está automaticamente autorizado para uso dos sistemas.
O impedimento do acesso autorizado aos recursos ou o retardamento de operações críticas por um certo período de tempo é um tipo de ataque denominado
Com base nos conceitos de serviços de diretório MS Active Directory, LDAP, Open LDAP, padrão X.500 e métodos de autenticação, julgue os itens que se seguem.
O armazenamento no Active Directory de entradas dinâmicas, na implementação do LDAP do Windows 2003 Server, permite que o diretório assine valores time-to-live (TTL) para determinar a eliminação automática de entradas no diretório.
Com base nos conceitos de serviços de diretório MS Active Directory, LDAP, Open LDAP, padrão X.500 e métodos de autenticação, julgue os itens que se seguem.
No X.500, os usuários finais se comunicam com um servidor de diretório utilizando o DSP (Directory System Protocol) enquanto que o DAP (Directory Access Protocol) controla a interação entre dois ou mais servidores de diretório.

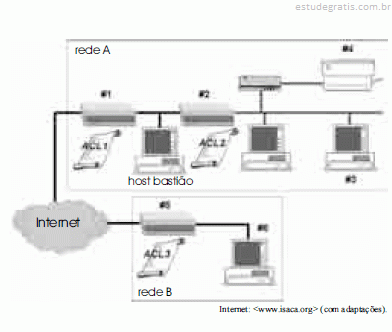
A figura acima apresenta um diagrama de configuração de redes, no qual se destacam as redes A e B, pontos numerados de #1 a #6, além de outros dispositivos. Julgue os itens de 104 a 112 que se seguem, acerca das informações apresentadas e dos conceitos de segurança de redes e sistemas de informação.
Uma das formas usualmente indicadas para fortalecimento da disponibilidade de um sistema de informações compreende o uso de serviços de autenticação, como o AH (autentication header).
O mecanismo de autenticação por código de usuário e senha pode ser considerado repudiável porque
NÃO é um método de reconhecimento utilizado nos mecanismos de autenticação biométrica:
Os tokens de autenticação que se apresentam nos formatos de contato, sem contato e inteligentes podem ser, respectivamente, exemplificados por
De acordo com o conceito de "Barreiras de Segurança" proposto pela Gestão de Segurança, a função de um dispositivo de autenticação para acesso físico ou lógi-co é:
Em termos de autenticação de usuários em redes é correto afirmar que
Os mecanismos de segurança para autenticação efetiva de um usuário devem ser baseados em:
I. Conhecimento individual.
II. Posse de alguma coisa.
III. Característica pessoal.
IV. Local em que se encontra.
É correto o que se afirma em
A autenticação de usuários por senha NÃO atende ao requisito de "não repúdio" porque pode
Os serviços de autenticação e os mecanismos de criptografia possibilitaram a criação das VPN, que são conexões
Um analista de rede precisa implementar para uma rede um esquema de segurança no qual deve ser disponibilizado um sistema de autenticação entre o cliente e o servidor, além de um mecanismo para proteger a privacidade e a integridade do tráfego que passa pela rede. Assinale a opção que apresenta, respectivamente, uma alternativa de autenticação e de proteção que pode ser utilizada pelo analista.
A segurança em redes de dados vem-se tornando um dos grandes focos de pesquisa em todo o mundo. A cada dia, vários serviços são implementados, requerendo, cada vez mais, confiabilidade nas transações efetuadas. Entre os diversos mecanismos de segurança, destacam-se os mecanismos de autenticação e de criptografia. A respeito desses mecanismos, julgue os itens seguintes.
A autenticidade refere-se à validação da fonte da mensagem. São exemplos de protocolos de autenticação ponto-a-ponto (PPP): PAP, CHAP, MSCHAP e EAP.
Acerca da segurança em redes de computadores, seus fundamentos, vulnerabilidades e medidas de proteção, julgue os itens que se seguem.
No sistema de autenticação Kerberos, a senha de um usuário jamais circula pela rede e é utilizada apenas uma vez na estação de acesso para a obtenção de uma chave de sessão e um ticket de acesso ao servidor de emissão de tickets do Kerberos.
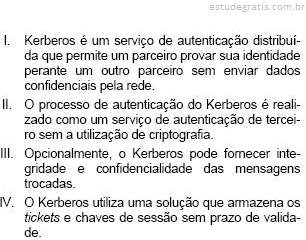
Analise as seguintes afirmações relativas ao serviço de autenticação Kerberos:
Estão corretos os itens:
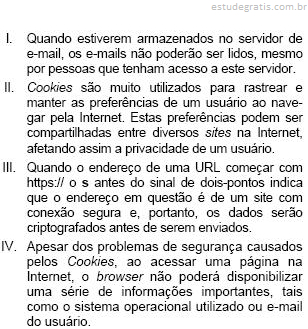
Analise as seguintes afirmações relativas à Privacidade:
Estão corretos os itens: