
871
Q728985
Acerca das ameaças persistentes avançadas (APT), vulnerabilidades zero day e engenharia social, julgue os itens a seguir. Um exploit elaborado para um ataque direcionado e com base em uma vulnerabilidade zero day permanece efetivo até que a vulnerabilidade seja publicamente revelada e a correção de software seja produzida, distribuída e aplicada.
872
Q728984
Com relação ao redirecionamento de tráfego malicioso, julgue o item seguinte. As principais atribuições de um servidor DNS sinkhole incluem detectar e analisar comunicações maliciosas vindas da Internet e direcionadas a servidores corporativos legítimos, redirecionar esse tráfego e enviar regras para bloqueio prévio dos endereços IP nos firewalls corporativos.
873
Q728983
A respeito de estruturas de comando e controle de artefatos maliciosos, julgue os itens subsequentes. Uma das características das estruturas de comando e controle de malware descentralizadas é a garantia da existência de uma quantidade significativa de nós redundantes que devem ser atacados para que a rede de comando e controle associada ao malware seja desativada.
874
Q728982
A respeito de estruturas de comando e controle de artefatos maliciosos, julgue os itens subsequentes. A estrutura de comando e controle do malware Taidoor é conectada pelas máquinas comprometidas por meio de uma DLL camuflada em dados aparentemente aleatórios de um post de um blogue do Yahoo, criptografados por RC4, codificados em base64 e baixados por um malware auxiliar.
875
Q728981
Acerca de indicadores de comprometimento (IOC), julgue os próximos itens. CybOX é uma linguagem padronizada para codificação e comunicação de informações direcionada a eventos cibernéticos específicos ou casos de uso únicos de segurança cibernética para os quais são registradas observações simples, individualizadas e rigidamente estruturadas.
876
Q728980
Acerca de indicadores de comprometimento (IOC), julgue os próximos itens. Características técnicas que definem ameaças cibernéticas, metodologias de ataques e artefatos consequentes de intrusões são exemplos de informações compartilhadas como indicadores de comprometimento pelo framework OpenIOC.
877
Q728979
Acerca de indicadores de comprometimento (IOC), julgue os próximos itens. Uma das características de TAXII é a disponibilização de métodos de autenticação, autorização e acesso separados para produtores e consumidores, o que permite a proteção de informações relacionadas a ameaças cibernéticas que se desejem manter privadas.
878
Q728978
A respeito de inteligência de ameaças em fontes abertas (OSINT), julgue os itens a seguir. Informações obtidas por meio de OSINT são menos confiáveis e menos precisas que aquelas obtidas usando-se disciplinas de inteligência tradicionais.
879
Q728977
A respeito de inteligência de ameaças em fontes abertas (OSINT), julgue os itens a seguir. OSINT é potencialmente uma fonte de informação rápida e economicamente viável, e a informação e a inteligência derivadas de OSINT podem ser potencialmente compartilhadas.
880
Q728976
Julgue os itens a seguir, relativos a injeção de código, engenharia reversa e exfiltração (ou desinfiltração) de dados.
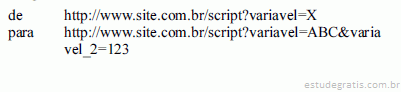
Situação hipotética: Uma mudança maliciosa da chamada ao sistema web ocorreu por meio de substituição de valor de uma variável e inserção de outra, conforme a manipulação de URL a seguir.

Assertiva: Essa situação descreve respectivamente um ataque por meio da técnica de persistência — em que há mudança no valor dos parâmetros ou variáveis — e da técnica de lateralidade — em que há a inserção de outras variáveis e(ou) parâmetros.