
1301 Q658002
Ciência da Computação
Ano: 2016
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A operação binária utilizada para implementar uma função criptográfica de one-time-pad e o tamanho que a chave randômica deve ter em relação à mensagem a ser cifrada são, respectivamente,
1302 Q658001
Ciência da Computação
Ano: 2016
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que se refere ao processamento computacional de sistemas de chave pública, assinale a opção correta.
1303 Q658000
Ciência da Computação
Ano: 2016
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Assinale a opção que apresenta corretamente o tipo de codificação utilizado pelos certificados PEM e os tipos de sentença incluídos nesse tipo de certificado.
1304 Q657999
Ciência da Computação
Ano: 2016
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Assinale a opção que apresenta corretamente, em bites, o tamanho da saída do algoritmo SHA-1.
1305 Q657998
Ciência da Computação
Ano: 2016
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Considerando-se que uma política de segurança da informação deva proteger os ativos de uma organização, assinale a opção que apresenta corretamente a definição do termo ativo para uma política de segurança da informação.
1306 Q657997
Ciência da Computação
Ano: 2016
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Assinale a opção que apresenta dois protocolos utilizados na autenticação de redes sem fio.
1307 Q657996
Ciência da Computação
Ano: 2016
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A técnica de ataque a redes que visa explorar uma vulnerabilidade associada a um recurso tecnológico, podendo, inclusive, ser utilizada para exploração de vulnerabilidade zero-day, é denominada
1308 Q657995
Ciência da Computação
Ano: 2016
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

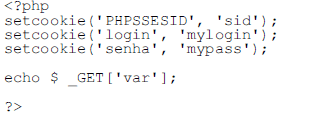
O código precedente é vulnerável ao ataque de aplicação denominado

1309 Q657992
Ciência da Computação
Ano: 2016
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Considerando a arquitetura TCP/IP, assinale a opção que apresenta corretamente um mecanismo de segurança de rede que atua na camada de rede e um mecanismo que atua na camada de aplicação.
1310 Q657991
Ciência da Computação
Ano: 2016
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
O ataque a sistemas computacionais que explora a relação de confiança entre um aplicativo web e seu usuário legítimo é denominado