
As NBR/ISO 27002 prescrevem que, para identificar os requisitos para os acordos de confidencialidade ou de não divulgação, convém considerar diversos elementos, entre os quais NÃO consta(m)
É conveniente o uso de técnicas de criptografia para proteger a confidencialidade, a integridade e a autenticidade das informações.
PORQUE
Técnicas de chaves públicas proporcionam método seguro de autenticação.
Analisando-se as afirmações acima à luz da NBR/ISO 27002, conclui-se que
A empresa Consultores Financeiros, em conformidade com o prescrito na NBR/ISO 27002, realiza, periodicamente, a análise crítica da Política de Segurança da Informação da empresa. A Norma sugere que as entradas para a análise crítica pela direção incluam diversas informações, entre elas,
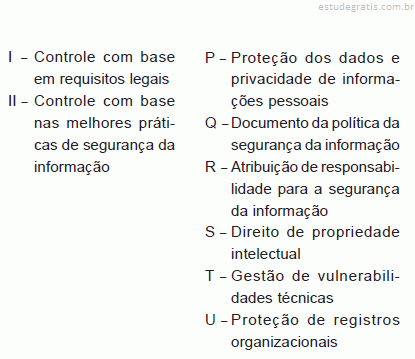
Segundo a NBR/ISO 27002, adotar certo número de controles pode ser considerado um bom ponto de partida para a implementação da segurança da informação. Esses controles se baseiam tanto em requisitos legais como nas melhores práticas de segurança da informação normalmente usadas.
Relacione a lista de controles às respectivas categorias.

Estão corretas as associações
Segundo a NBR/ISO 27002, o objetivo da proteção contra códigos maliciosos e códigos móveis é proteger a
De acordo com a NBR/ISO 27002, Segurança da Informação é a proteção da informação de vários tipos de ameaças para
Segundo a Norma ISO 27002:2005, convém que a proteção contra códigos maliciosos seja baseada em softwares de detecção de códigos maliciosos e reparo, na conscientização da segurança da informação, no controle de acesso adequado e nos controles de gerenciamento de mudanças. Para isso, essa norma prescreve que várias diretrizes sejam consideradas, sendo uma delas
A política de segurança da informação, segundo a Norma ISO 27002/2005, tem por objetivo prover uma orientação e apoio à direção para a segurança da informação de acordo com os requisitos do negócio e com as leis e regulamentações relevantes.
PORQUE
As diretrizes para implementação da política de segurança da informação devem conter declaração dos gerentes de nível intermediário, apoiando as metas e os princípios da segurança da informação, alinhada com os objetivos e estratégias da tecnologia da informação.
Analisando as afirmações acima, conclui-se que
Paulo autorizou uma despesa em seu cartão de crédito mediante a utilização de senha pessoal. Ao receber a cobrança, procurou a administradora do cartão e negou a despesa. A administradora manteve a cobrança, provando a irretratabilidade da ação realizada. Esse procedimento só foi possível porque, no contexto da segurança da informação e, em relação à transação, a administradora provou pelo menos sua
Há várias formas de ataques aos sistemas de informação. Os ataques DoS (Negação de Serviço) consistem em tentativas de impedir que usuários legítimos utilizem determinados serviços de computadores. Nesse contexto, são classificados como ataques DoS: