
41 Q782495
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens a seguir, relativos a sistemas de detecção de intrusão (IDS).

Um IDS, diferentemente de um firewall, é capaz de reagir e enviar solicitação de desconexão quando detecta alguma anomalia de tráfego na rede.

42 Q782494
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens a seguir, relativos a sistemas de detecção de intrusão (IDS).

No IDS, erros do tipo falso positivo podem levar usuários a ignorar a saída dos dados porque tratam ações legítimas como tentativas de invasão.

43 Q151527
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A respeito de segurança de redes de comunicação, julgue os itens que se seguem.

Considere que, quando operando em determinada rede, um sistema de prevenção de intrusão identifique tráfego anormal, possivelmente um ataque de negação. Nesse caso, o referido sistema é capaz de executar ações que sinalizem para o firewall efetuar o bloqueio do tráfego identificado.

44 Q151526
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A respeito dos mecanismos de segurança da informação, julgue os próximos itens.

Serviços de detecção de intrusos são capazes de detectar anomalias no tráfego de dados, a partir de regras previamente definidas. Também são capazes de efetuar bloqueios de tráfego, a partir de análises heurísticas.

45 Q151523
Ciência da Computação
Ano: 2012
Banca: Fundação CESGRANRIO (CESGRANRIO)

A técnica de defesa em profundidade é baseada em camadas de segurança. Um dos principais fatores dessa técnica é o perímetro de segurança que forma a borda fortificada de uma rede.

O componente do perímetro que utiliza métodos de detecção por anomalia e por assinatura para identificar tráfego malicioso na rede é o

46 Q151521
Ciência da Computação
Ano: 2012
Banca: Fundação Carlos Chagas (FCC)

Análise de comportamento de redes, ou NBA, da sigla, em inglês, Network Behavior Analysis, é uma técnica que examina o tráfego da rede em busca de ameaças que geram fluxos não usuais, como DdoS e violações de políticas da empresa ou um sistema cliente provendo serviços de rede para outros sistemas. Essa técnica de análise é uma característica

47 Q151513
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

O escâner de vulnerabilidade é uma ferramenta para as áreas de análises de riscos, segurança na rede e auditoria da política de segurança das organizações. Com relação a essa ferramenta, assinale a opção correta.

48 Q151504
Ciência da Computação
Ano: 2012
Banca: Escola de Administração Fazendária (ESAF)

O Host-based Intrusion Detection System (HIDS) e o Network-based Intrusion Detection System podem ser combinados para oferecer uma melhor capacidade de detecção de intrusões. O IDS que combina estes dois tipos é o:

49 Q151503
Ciência da Computação
Ano: 2012
Banca: Escola de Administração Fazendária (ESAF)

Os tipos de IDS – Sistema de Detecção de Intrusão são

50 Q151502
Ciência da Computação
Ano: 2012
Banca: Fundação Carlos Chagas (FCC)

A detecção instantânea da intrusão em uma rede de computadores é um dos aspectos primordiais para a segurança da informação. Para tal, existem diversas ferramentas, como o IDS (Intrusion Detection System) de rede que pode realizar a detecção por meio da monitoração

51 Q151500
Ciência da Computação
Ano: 2012
Banca: Fundação Carlos Chagas (FCC)

É um dispositivo que não só examina os cabeçalhos de todos os pacotes que passam por ele, mas também executa uma inspeção profunda de pacote. Quando tal dispositivo observa o pacote suspeito, ou uma série de pacotes suspeitos, ele envia um alerta ao administrador da rede que pode examinar o tráfego minuciosamente e tomar as ações necessárias.

O dispositivo citado acima é conhecido como

52 Q151496
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens a seguir, relativos a sistemas de detecção de intrusão (IDS).

Em IDS, um falso negativo é uma situação que caracteriza que um sistema não está sob ataque.

53 Q151522
Ciência da Computação
Ano: 2011
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação aos ataques a redes de computadores, julgue os itens a seguir.

Os IDS (Intrusion Detection System) objetivam detectar tentativas de invasão de redes com base em padrões de conexão à rede, que são conhecidas como assinaturas de IDS.

54 Q151518
Ciência da Computação
Ano: 2011
Banca: Fundação CESGRANRIO (CESGRANRIO)

Os sistemas IDS (Intrusion Detection System) que monitoram os pacotes trafegados entre as estações de uma rede, determinando possíveis invasões, são fundamentados em

55 Q151517
Ciência da Computação
Ano: 2011
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens seguintes, relativos a firewalls e sistemas de detecção de intrusão.

Duas abordagens utilizadas em sistemas de detecção de intrusão embasados em host são a verificação de integridade e heurísticas para a detecção de comportamento anômalo.

56 Q151516
Ciência da Computação
Ano: 2011
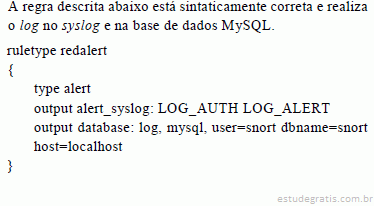
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens seguintes, relativos a firewalls e sistemas de detecção de intrusão.

Detecção por assinatura de tráfego é a abordagem comum em sistemas de detecção de intrusão embasados em rede.

57 Q151515
Ciência da Computação
Ano: 2011
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

No que se refere à segurança da informação, bem como às técnicas, às tecnologias e aos conceitos a ela relacionados, julgue os próximos itens.

Um IDS (intrusion detection system) é capaz de procurar e detectar padrões de ataques em pacotes trafegados em uma rede local por meio de assinaturas de ataques conhecidos.

58 Q151514
Ciência da Computação
Ano: 2011
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação a procedimentos de segurança da informação, julgue os itens subsequentes.

IDS (intrusion detection system) pode ser utilizado para incrementar o trabalho do firewall e permitir que o tráfego de dados de uma rede seja monitorado para correção imediata de problemas ou falhas.

59 Q151501
Ciência da Computação
Ano: 2011
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca de criptografia e detecção de intrusão, julgue os itens subsequentes.

Uma forma de utilização de IDS é a distribuição de sensores na rede, de maneira que cada sensor monitore um segmento de rede. Na distribuição desses sensores, deve-se considerar a impossibilidade de fazer qualquer monitoração em segmentos cujo tráfego seja sempre criptografado, como em conexões VPN.

60 Q151498
Ciência da Computação
Ano: 2010
Banca: MOVENS Instituto

Em pesquisa realizada com profissionais da área de segurança da informação, foi constatado que a maioria das falhas de segurança aos sistemas computacionais é causada por funcionários (24%) e hackers (20%) e que problemas como vírus (15%), spam (10%) e fraudes (8%) são os que mais causam danos financeiros.

Em relação às vulnerabilidades e aos ataques a sistemas computacionais, relacione os exemplos apresentados na primeira coluna às suas definições, listadas na segunda, e, em seguida, assinale a opção correta.

I – Cavalo de Troia

II – Adware

III – Backdoor

IV – Keylogger

( ) Programa capaz de capturar e armazenar ...

61 Q151492
Ciência da Computação
Ano: 2010
Banca: Fundação CESGRANRIO (CESGRANRIO)

Um analista de segurança, durante uma apresentação abordando aspectos relacionados à segurança da informação, fez os seguintes comentários:

I – IDS (Intrusion Detection System) baseados em rede monitoram os cabeçalhos e o campo de dados dos pacotes a fim de detectar possíveis invasores no sistema, além de acessos que possam prejudicar a performance da rede. A implantação de criptografia (implementada via SSL, IPSec e outras) nas transmissões de dados como elemento de segurança prejudica esse processo de detecção. O SSL é executado entre a camada de transporte e de aplicação do TCP/IP, criptografando assim a área de dados dos pacotes e, desta forma, sistemas IDS não terão como identificar, através do conteúdo dos pacotes, tentativas de ataque; ...

62 Q151537
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação a firewalls e a sistemas de detecção de intrusão, julgue os itens a seguir.

Os sistemas de detecção de intrusão normalmente apresentam baixa incidência de falsos-positivos.

63 Q151529
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando a figura acima, que ilustra uma rede corporativa formada pela DMZ e rede interna, julgue os itens que se seguem, a respeito da segurança dessa rede.

Para impedir varreduras de portas direcionadas ao servidor da DMZ, poderia ser utilizado um IDS passivo posicionado em linha entre o roteador e o firewall externo.

64 Q151524
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca de segurança na Internet e dispositivos de segurança de redes de computadores, julgue os itens que se seguem.

Um IDS (intrusion detection system) permite monitorar o tráfego de rede em busca de atividades consideradas suspeitas, sem, entretanto, agir diretamente sobre as suspeitas identificadas.

65 Q151520
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca dos dispositivos e mecanismos de segurança de redes e sistemas, julgue os itens seguintes.

IPS e IDS operam sobre pacotes em uma rede de forma idêntica, entretanto, enquanto o primeiro bloqueia o tráfego quando algum pacote malicioso é detectado, o último tipicamente limita-se a gerar alarmes.

66 Q151519
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca dos dispositivos e mecanismos de segurança de redes e sistemas, julgue os itens seguintes.

Firewalls e IDSs são dispositivos que inspecionam tráfego de rede, entretanto, enquanto os primeiros tipicamente se restringem aos cabeçalhos dos pacotes, os últimos estendem a inspeção aos dados carregados pelos pacotes.

67 Q151507
Ciência da Computação
Ano: 2009
Banca: Fundação Carlos Chagas (FCC)

Em relação a vírus de computador, considere:

I. Ao infectar um computador, um vírus pode alterar o modo como o sistema funciona, enviar um email fraudulento para uma lista de contatos, provocar travamentos e até reiniciá-lo repetidamente.

II. Uma das maneiras seguras de comunicação entre computadores é a utilização de programas de troca de mensagens instantâneas associada à confiabilidade de um bom software de antivírus instalado no computador.

III. Trojan horses são programas de computador que aparentam ser softwares úteis, mas na realidade comprometem a segurança do computador e causam muitos danos; propagam-se quando o usuário do computador abre inadvertidamente um programa, por pensar que a mensagem é...

68 Q782486
Ciência da Computação
Ano: 2006
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca dos sistemas Intrusion Prevention Systems (IPS) e Intrusion Dection System (IDS), julgue os itens subseqüentes.

O sistema anti-intrusão IDS permite a identificação de intrusão por meio da análise de padrões, como volume de dados na rede, tentativas de login e número de conexões.

69 Q657448
Ciência da Computação
Ano: 2006
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação às ferramentas de segurança de redes, julgue os itens subseqüentes. Os sistemas de detecção de intrusão em redes são, normalmente, baseados em escuta de tráfego e comparação de padrões de ataque.
70 Q657446
Ciência da Computação
Ano: 2006
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação às ferramentas de segurança de redes, julgue os itens subseqüentes. Os sistemas de prevenção de intrusão, além de detectarem o tráfego malicioso, são capazes de bloqueá-lo.
71 Q657445
Ciência da Computação
Ano: 2006
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação às ferramentas de segurança de redes, julgue os itens subseqüentes. Os sistemas de detecção e(ou) prevenção de intrusão em redes são muito eficazes.
72 Q151525
Ciência da Computação
Ano: 2006
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação à segurança de redes de computadores, julgue os itens seguintes.

Os sistemas de detecção de intrusão se opõem aos de prevenção uma vez que detectam e alertam acerca de possíveis eventos maliciosos, enquanto que estes vão além e tentam defender ativamente os recursos protegidos, sendo sistemas com alto grau de eficácia.

73 Q151511
Ciência da Computação
Ano: 2006
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca dos sistemas Intrusion Prevention Systems (IPS) e Intrusion Dection System (IDS), julgue os itens subseqüentes.

Uma das vantagens da utilização de um sistema anti-intrusão IDS é que ele dispensa a utilização de firewall.

74 Q151510
Ciência da Computação
Ano: 2006
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca dos sistemas Intrusion Prevention Systems (IPS) e Intrusion Dection System (IDS), julgue os itens subseqüentes.

Sistemas de anti-intrusão IDS não devem trabalhar em cooperação com sistemas de prevenção de intrusão IPS devido a sobrecarga que esses sistemas impõem à rede.

75 Q151509
Ciência da Computação
Ano: 2006
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca dos sistemas Intrusion Prevention Systems (IPS) e Intrusion Dection System (IDS), julgue os itens subseqüentes.

Uma das vantagens da utilização de um sistema anti-intrusão IDS é que ele dispensa a utilização de firewall.

76 Q151494
Ciência da Computação
Ano: 2006
Banca: Fundação José Pelúcio Ferreira (FJPF)

Em relação aos sistemas de detecção de invasão (IDS), das opções abaixo, aquela que é considerada a solução mais popular, que utiliza o modelo NIDS e que tem um conjunto relativamente extenso de plug-ins e aplicativos de suporte é:

77 Q731395
Ciência da Computação
Ano: 2005
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de ferramentas de IDS (intrusion detection system) e de scanner de rede, julgue os itens a seguir. O TCP_SCAN e UDP_SCAN procuram por todos os serviços disponibilizados por um host na rede. Uma vez estabelecida a conexão com o HOST:PORTA destino, o programa tenta obter, durante um intervalo de tempo preestabelecido, o banner da aplicação que está instalada no número de porta. Todas as informações obtidas são apresentadas diretamente na tela e é enviada mensagem de alerta ao sistema operacional.
78 Q731394
Ciência da Computação
Ano: 2005
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de ferramentas de IDS (intrusion detection system) e de scanner de rede, julgue os itens a seguir. O Nessus é uma ferramenta de scanner embasada em arquitetura cliente-servidor, que permite realizar testes a partir do servidor, comandados e monitorados de um host remoto. O servidor implementa um mecanismo de autenticação de clientes fundamentado em criptografia assimétrica, associado com possibilidade de configuração de políticas, relacionando os usuários com o conjunto de host/redes nos quais podem ser executados testes de scanner.
79 Q731393
Ciência da Computação
Ano: 2005
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de ferramentas de IDS (intrusion detection system) e de scanner de rede, julgue os itens a seguir. Ao contrário das ferramentas IDS, que requerem baixa interação, as tecnologias de prevenção necessitam de alta interação e constante monitoração. Nesse caso, diferentemente do caso de sistemas IDS, o especialista deve realizar auditoria e testes de invasão periódicos, análise de logs, revisão das práticas de segurança e revisão de dispositivos lógicos e físicos de segurança.
80 Q731392
Ciência da Computação
Ano: 2005
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de ferramentas de IDS (intrusion detection system) e de scanner de rede, julgue os itens a seguir. Os wrappers são programas responsáveis pela melhoria da segurança de determinados serviços de Internet, tais como finger, telnet, ftp, rlogin e rsh, pois permitem aumentar as restrições de cada um desses serviços, mas não são capazes de detectar ataques como IP spoofing e falsificações de nomes de hosts. O TCP-wrapper é um exemplo deste tipo de ferramenta.
81 Q797594
Ciência da Computação
Ano: 2004
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

As redes de computadores são ferramentas importantes para viabilizar a interconexão entre diversos computadores, posicionados em um mesmo local ou geograficamente distribuídos. Tendo em vista que essas redes, em grande parte, utilizam meios de transmissão pouco seguros para o tráfego de dados, há a necessidade de que sejam fornecidos mecanismos lógicos de segurança a fim de evitar ou diminuir os perigos aos quais essas transmissões de dados estão submetidas. Acerca da segurança fornecida em ambientes de redes, julgue os itens a seguir.

Um IDS (intrusion detection system) ou sistema de detecção de intrusão pode estar fundamentado em computador (IDS de host) ou em rede de computadores (IDS de rede). Em ambos os ...

82 Q782500
Ciência da Computação
Ano: 2004
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Os sistemas IDS (Intrusion Detection System) têm-se tornado componentes cada vez mais importantes em redes de computadores de várias corporações. Com referência aos IDS e suas características, julgue os seguintes itens.

Para a detecção de intrusão, um IDS usa técnicas de detecção de anomalia, detecção de uso impróprio (misuse detection) ou detecção de assinatura, entre outras técnicas.

83 Q782499
Ciência da Computação
Ano: 2004
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Os sistemas IDS (Intrusion Detection System) têm-se tornado componentes cada vez mais importantes em redes de computadores de várias corporações. Com referência aos IDS e suas características, julgue os seguintes itens.

A técnica de detecção de anomalia consiste em o IDS reconhecer características consideradas como um padrão normal de funcionamento da rede. Qualquer variação brusca nesse padrão de comportamento é considerada como uma tentativa de intrusão na rede.

84 Q782473
Ciência da Computação
Ano: 2004
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A utilização de sistemas de detecção de intrusão ou intrusion detection systems (IDS) é uma das formas de se prevenir o sucesso de ataques a um sistema de informações. De acordo com os princípios e técnicas de IDS, julgue os itens a seguir.

Uma forma comum de detecção de intrusão é a análise de anomalias estatísticas no sistema, tais como taxa de utilização de CPU e atividade de discos. A desvantagem desses métodos é que não detectam ataques oriundos da rede interna da organização perpetrados por usuários legítimos.

85 Q560705
Ciência da Computação
Ano: 2004
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca da ferramenta IDS (intrusion detection system) de nome Snort, julgue os itens a seguir.

O comando ./snort -b -A fast -c snort.conf realiza o log dos pacotes em formato tcpdump e produz mínimos alertas.

86 Q151536
Ciência da Computação
Ano: 2004
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Os sistemas de informação possuem diversas vulnerabilidades que podem ser exploradas para se comprometer a segurança da informação. Para reduzir os riscos de segurança, empregam-se diversos mecanismos de controle e de proteção física e lógica desses sistemas. Acerca das vulnerabilidades e proteções dos sistemas de informação, julgue os itens a seguir.

Um sistema de detecção de intrusão (IDS) por uso incorreto utiliza descrições de ataques previamente conhecidos (assinaturas) para identificar a ocorrência de ataques. Esse tipo de IDS tem como inconveniente a geração de um número elevado de falsos positivos quando ataques novos, para os quais ainda não foram especificadas assinaturas de ataque convenientes, são l...

87 Q151534
Ciência da Computação
Ano: 2004
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca da ferramenta IDS (intrusion detection system) de nome Snort, julgue os itens a seguir.

88 Q151533
Ciência da Computação
Ano: 2004
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca da ferramenta IDS (intrusion detection system) de nome Snort, julgue os itens a seguir.

O comando ./snort –vde faz com que somente sejam mostrados os cabeçalhos IP e TCP/UDP/ICMP. Para que sejam mostrados os dados dos pacotes, assim como o cabeçalho da camada de enlace, deve-se utilizar o comando ./snort –v.

89 Q151532
Ciência da Computação
Ano: 2004
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A utilização de sistemas de detecção de intrusão ou intrusion detection systems (IDS) é uma das formas de se prevenir o sucesso de ataques a um sistema de informações. De acordo com os princípios e técnicas de IDS, julgue os itens a seguir. Um método de detecção de intrusão é o uso de honeypots (potes de mel), que consiste em instalar na rede computadores e sub-redes fictícias inteiras especialmente configurados e maqueados como altamente interessantes (para o atacante). Quando um intruso penetrar na rede, ele será atraído para o honeypot, onde se pode monitorá-lo e aprender seus métodos antes que ataque o sistema real.
90 Q151531
Ciência da Computação
Ano: 2004
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A utilização de sistemas de detecção de intrusão ou intrusion detection systems (IDS) é uma das formas de se prevenir o sucesso de ataques a um sistema de informações. De acordo com os princípios e técnicas de IDS, julgue os itens a seguir.

Sistemas de detecção de instrusão enquadram-se em duas categorias: baseados em rede (network based) e baseados em host. Os primeiros monitoram todo o tráfego em um segmento de rede, procurando por assinaturas que evidenciem uma atividade suspeita, e os demais monitoram a atividade em um host específico. Um IDS baseado em rede tende a ser mais complexo e caro, estando sujeito a gerar falsos alarmes com maior freqüência.