Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação à segurança em bancos de dados, julgue os itens a seguir.
A integridade e a disponibilidade da informação no gerenciamento de banco de dados são princípios de segurança preservados pelas atividades de backup e restore.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação à segurança em bancos de dados, julgue os itens a seguir.
Os privilégios no nível de atributo e no nível de relação base ou virtual são definidos para SQL2 e podem tornar complexa a criação de contas com privilégios limitados.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação à segurança em bancos de dados, julgue os itens a seguir.
Criação de contas de usuários, concessão e revogação de privilégios, assim como atribuição de níveis de segurança, são atribuições da conta de sistema e não, da conta de DBA.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens que se seguem, acerca da administração de bancos de dados.
Na administração de um banco de dados, deve-se ter um especialista em segurança para a proteção do banco contra ameaças, visto que segurança não é responsabilidade do administrador de banco.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
O armazenamento e a recuperação de grandes quantidades de dados é um trabalho importante e muito explorado em um sistema gerenciador de banco de dados (SGBD). Com relação aos conceitos que envolvem esse sistema, julgue os itens que se seguem.
Quando uma regra de integridade referencial é violada, o procedimento normal a ser adotado é rejeitar a ação que ocasionou essa violação.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A segurança do banco de dados normalmente refere-se à proteção contra acesso insidioso (mal uso intencional), ao passo que a integridade se refere à precaução contra perda acidental de consistência. Julgue os itens de 81 a 86 quanto a segurança e integridade.
O seguinte gráfico de autorização de acesso não permite que o usuário U2 tenha autorização de acesso, a não ser que a autorização de U3 seja revogada.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A segurança do banco de dados normalmente refere-se à proteção contra acesso insidioso (mal uso intencional), ao passo que a integridade se refere à precaução contra perda acidental de consistência. Julgue os itens de 81 a 86 quanto a segurança e integridade.
Existe um tipo de autorização que permite ao usuário acessar parte de uma relação, por meio de uma visão, possibilitando uma combinação de segurança em nível relacional e segurança em nível de visão.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A segurança do banco de dados normalmente refere-se à proteção contra acesso insidioso (mal uso intencional), ao passo que a integridade se refere à precaução contra perda acidental de consistência. Julgue os itens de 81 a 86 quanto a segurança e integridade.
Para proteger o banco de dados contra abusos, é suficiente tomar medidas de segurança nos níveis mais baixos, como o físico e o humano.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
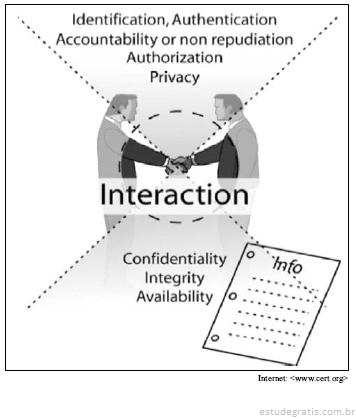
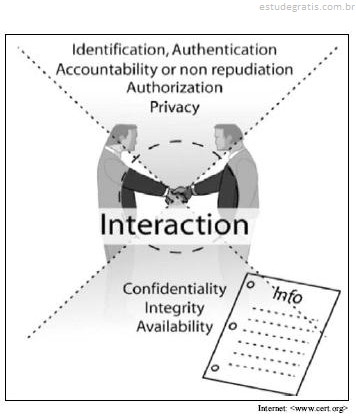
Considerando a figura acima, que apresenta uma relação entre conceitos empregados em segurança da informação, julgue os itens a seguir.
Uma política de senhas embasada no uso do algoritmo MD5 produzirá, de forma geral, um sistema com menos vulnerabilidades, quando comparada à adoção do algoritmo SHA. Em ambos os casos, estar-se-á buscando em maior escala o aumento da integridade do sistema e, em menor escala, da sua disponibilidade.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
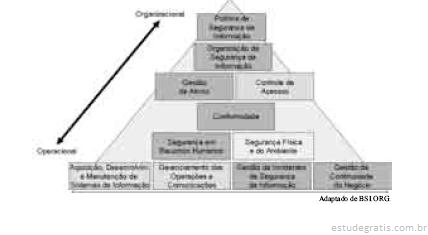
Considerando a figura acima, que apresenta uma proposta de organização da norma NBR ISO/IEC 17799:2005, julgue os próximos itens, acerca dos conceitos de segurança da informação.
O emprego de mecanismos de controle de acesso obrigatório ou mandatório possibilita o alcance de segurança multinível em bancos de dados, algo que é bem mais difícil de ser alcançado com mecanismos de controle de acesso flexíveis ou discricionários. No primeiro caso, são empregados esquemas de classificação da informação. No último, em geral, empregam-se listas de controle de acesso.
Devido às vulnerabilidades do ambiente computacional, planejar a continuidade dos negócios e de recuperação após desastres, tornam-se atividades cada vez mais relevantes para a segurança da informação. Em relação a tal contexto, é incorreto afirmar que
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação aos diversos aspectos de segurança em redes de computadores, julgue os itens que se seguem.
Um bastion host é empregado para isolar os acessos ao servidor de banco de dados de uma rede, de forma que somente usuários autorizados tenham acesso a esse servidor.
Banca:
Instituto Municipal de Ensino Superior de São Caetano do Sul (IMES)
Um analista de sistemas necessita criar uma aplicação WEB sob o sistema operacional Windows NT. O analista irá procurar, tanto quanto possível, executar o processamento no browser, visando economizar o processo de comunicação e recursos do servidor. No entanto, para algumas aplicações WEB, o processamento no lado do servidor é absolutamente essencial. Estas aplicações usualmente incluem suporte a um banco de dados. Os programas que providenciam a interface entre browsers WEB e bancos de dados on-line são conhecidos por