Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens que se seguem, considerando que, na proposta organizacional descrita na figura III, a empresa tenha implantado um programa de gestão de segurança da informação embasado na ABNT NBR ISO/IEC 17799 (ISO 17799).
A seleção de controles de segurança da informação a implantar deverá ser fundamentada principalmente na identificação das ameaças aos ativos organizacionais. Para cada ameaça mapeada, deverão ser identificados os controles de segurança aplicáveis.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
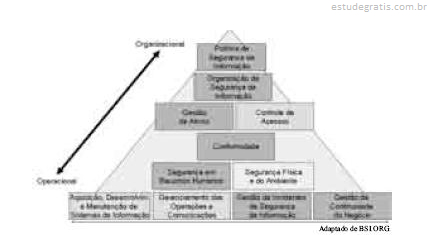
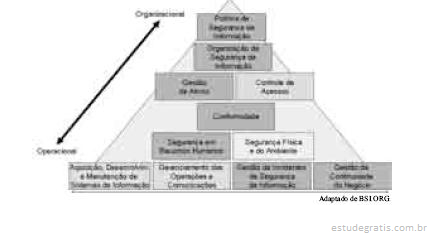
Considerando a figura acima, que apresenta uma proposta de organização da norma NBR ISO/IEC 17799:2005, julgue os próximos itens, acerca dos conceitos de segurança da informação.
Diferentemente do tratamento de incidentes de segurança em tecnologia da informação (TI) em geral, o tratamento de incidentes de segurança da informação por meio da abordagem de times de resposta a incidentes de segurança busca encontrar a causa raiz de vários outros incidentes similares antes da realização das ações de contenção.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Considerando a figura acima, que apresenta uma proposta de organização da norma NBR ISO/IEC 17799:2005, julgue os próximos itens, acerca dos conceitos de segurança da informação.
A NBR 17799 prescreve vários atributos de classificação da informação, entre os quais se encontram os que indicam graus de sensibilidade e criticidade. O grau de sensibilidade de um ativo de informação está mais associado a aspectos de privacidade que o grau de criticidade, este mais relacionado a aspectos negociais.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
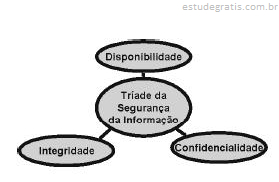
Considerando a figura acima, que apresenta a chamada tríade da segurança da informação, julgue os itens seguintes.
I O uso de criptografia contribui para maior aumento da disponibilidade de um sistema, quando comparado ao aumento da confidencialidade deste.
II O uso de hashs criptográficos, como o MD5, contribui mais intensamente para aumento da integridade de um sistema que da confidencialidade deste.
III O uso de procedimentos de backup contribui em maior intensidade para o aumento da integridade de um sistema que o aumento da disponibilidade destes.
IV Soluções de antivírus são mais relacionadas à manutenção da disponibilidade e inte...
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
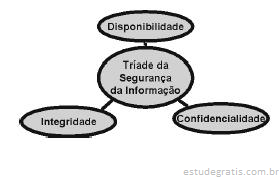
Considerando a figura acima, que apresenta a chamada tríade da segurança da informação, julgue os itens seguintes.
I O uso de criptografia contribui para maior aumento da disponibilidade de um sistema, quando comparado ao aumento da confidencialidade deste.
II O uso de hashs criptográficos, como o MD5, contribui mais intensamente para aumento da integridade de um sistema que da confidencialidade deste.
III O uso de procedimentos de backup contribui em maior intensidade para o aumento da integridade de um sistema que o aumento da disponibilidade destes.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Ainda com relação ao código apresentado e à aplicação por ele implementada, julgue os itens subseqüentes. I Na implementação da aplicação, adotou-se uma política de senhas fortes. II O código armazena, na sessão do usuário, os atributos de identificação e grupo do usuário, caso esse seja autenticado por senha válida. III O uso de comandos do tipo PreparedStatement torna essa aplicação mais vulnerável a ataques do tipo SQL injection, quando comparado ao uso alternativo de comandos do tipo Statement. IV O armazenamento das senhas dos usuários é feito na tabela denominada USER. Estão certos apenas os itens
I. É um diretório, onde são armazenadas informações de contas de usuários e senhas, de computadores, de membros de cada grupo de usuários e de Unidades Organizacionais, entre outras.
II. Aplicações integradas com o Active Directory não necessitariam ter seus próprios cadastros de usuários e senhas, já que seriam capazes de acessar as contas e grupos do Active Directory.
III. Relações de Confiança são dispensáveis, tendo em vista que o conceito de múltiplos domínios deu lugar a um único domínio.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens subseqüentes, considerando a segurança e a recuperação de bancos de dados.
Para elaborar um plano de segurança, procura-se identificar os dados aos quais os acessos devem ser controlados. Procura-se também identificar os indivíduos e grupos na organização, assim como suas permissões e atividades que podem realizar.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A figura acima ilustra a evolução dos diversos tipos de ataques realizados contra serviços de Internet banking de instituições financeiras. Considerando essa figura, julgue os itens subseqüentes, acerca dessas ameaças e das principais medidas utilizadas para inibir ou neutralizar tais ataques.
Manter um sistema de antivírus e anti-spyware atualizado e ativado é uma boa medida para prevenir ataques que se utilizam de programas maliciosos, ainda que essa medida não seja suficiente, uma vez que esse tipo de sistema não é capaz de detectar a presença de programas do tipo trojan.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A figura acima ilustra a evolução dos diversos tipos de ataques realizados contra serviços de Internet banking de instituições financeiras. Considerando essa figura, julgue os itens subseqüentes, acerca dessas ameaças e das principais medidas utilizadas para inibir ou neutralizar tais ataques.
Os primeiros sistemas de Internet banking permitiam que a entrada de números de identificação do cliente e de senha de acesso fosse realizada por meio do teclado de um computador ligado à Internet. Desse modo, trojans que realizam a captura de acionamentos de teclas poderiam ser usados para provocar fraudes ao serviço. ...
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A segurança da informação em um ambiente corporativo é uma atividade complexa que envolve o uso de tecnologia, mas que, para ser eficaz, deve considerar igualmente aspectos humanos e de processos de trabalho. Acerca de técnicas e processos de segurança da informação, julgue os itens a seguir. Os protocolos criptográficos modernos provêem serviço de confidencialidade de dados em que não é necessário o uso de chaves criptográficas secretas.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
O planejamento de sistemas de informação é uma atividade de grande importância em negócios em que se requer elevado grau de automatização no processamento de informações, como é o caso de instituições bancárias. Acerca do planejamento de sistemas de informação, julgue os itens seguintes. O planejamento de sistemas de informação deve indicar o alinhamento entre as tecnologias utilizadas e as tendências de evolução tecnológica.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A figura acima ilustra a evolução dos diversos tipos de ataques realizados contra serviços de Internet banking de instituições financeiras. Considerando essa figura, julgue os itens subseqüentes, acerca dessas ameaças e das principais medidas utilizadas para inibir ou neutralizar tais ataques.
Teclados codificados, acionados por meio do teclado mas que possuem código de correspondência entre símbolo digitado e senha de acesso a serviços de Internet banking, visam dificultar ataques por trojans que fazem o registro tanto de toques de teclado quanto de cliques de mouse e a captura de parte da tela do computador.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A figura acima ilustra a evolução dos diversos tipos de ataques realizados contra serviços de Internet banking de instituições financeiras. Considerando essa figura, julgue os itens subseqüentes, acerca dessas ameaças e das principais medidas utilizadas para inibir ou neutralizar tais ataques.
Os primeiros sistemas de Internet banking permitiam que a entrada de números de identificação do cliente e de senha de acesso fosse realizada por meio do teclado de um computador ligado à Internet. Desse modo, trojans que realizam a captura de acionamentos de teclas poderiam ser usados para provocar fraudes ao serviço. O uso de teclados virtuais, desenhados na tela do comput...
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A segurança da informação em um ambiente corporativo é uma atividade complexa que envolve o uso de tecnologia, mas que, para ser eficaz, deve considerar igualmente aspectos humanos e de processos de trabalho. Acerca de técnicas e processos de segurança da informação, julgue os itens a seguir. Existem normas e padrões internacionais e brasileiros para orientar o processo de análise e planejamento de segurança da informação, tal como a NBR17799.
I. Pode-se dizer que um sistema é seguro quando está protegido contra mani-pulação, erros de usuários, desastres naturais e mau funcionamento técnico. II. Softwares complexos tendem a ter mais "bugs", inclusive que comprometem a segurança do sistema. III. Os tipos mais genéricos de ataques são: Intrusão, Negação de Serviço e Fur-to de Informação.
I. Política de segurança é o conjunto de decisões que determinam a postura de uma organização em relação à segurança. Determina os limites aceitáveis de comportamento e as medidas a serem tomadas no caso da sua violação. II. Atualmente, o paradigma que rege o ponto de partida para definição de uma política de segurança é: O que não está expressamente permitido é proibido por padrão. III. Os custos com segurança de uma organização variam de acordo com o valor do bem que se quer proteger.
Uma pessoa mal intencionada tenta obter informações como números de cartões de crédito, senhas, dados de contas ou outras informações pessoais convencendo-o a fornecê-las sob pretextos enganosos em um ataque via WEB do tipo
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca das políticas de segurança, gestão e certificação digital, julgue os itens a seguir.
O DNS (domain name server) é um componente comum em muitas redes e serve para mapear o hostnames para endereços IP e vice-versa. O uso de DNS separados (split DNS), um para usuários internos da rede e outro para usuários externos da rede, tem sido aplicado para evitar que informações sobre a infra-estrutura interna da rede seja conhecida por usuários externos.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação à segurança da informação, julgue os itens que se seguem.
A confidencialidade diz respeito à garantia de que a informação será acessada por qualquer um que dispuser de recursos tecnológicos apropriados, explicitamente ou não.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Considerando a figura acima, que apresenta um diagrama utilizado para suporte à implantação do gerenciamento da segurança da informação, no qual são destacados estados ou fases numerados de #1 a #6, julgue os próximos itens, acerca de gestão e políticas de segurança de informação, classificação de informações e norma ISO 27001.
As não-conformidades que porventura surjam durante a gestão da segurança da informação devem ocorrer durante o estado ou fase indicado por #5.
Banca:
Universidade de Pernambuco (UPE / UPENET / IAUPE)
Analise as seguintes afirmações sobre servidores Proxy.
I. O servidor Proxy é utilizado para possibilitar que máquinas em uma rede privada possam acessar uma rede pública. Assim, todo o acesso à rede pública é feito através da máquina em que o servidor Proxy esteja instalado.
II. O servidor Proxy Cache armazena localmente as páginas acessadas recentemente, para acelerar futuros acessos a essas páginas.
III. O servidor Proxy pode implementar uma funcionalidade conhecida como NAT, que permite controlar o que os clientes podem acessar e em que momento.
Assinale a alternativa que indica a(s) afirmação(ões) CORRETA(S).
Banca:
Universidade de Pernambuco (UPE / UPENET / IAUPE)
Analise as seguintes afirmações sobre segurança de sistemas computacionais.
I. Do ponto de vista da segurança, os sistemas computacionais têm com um dos principais objetivos a confidencialidade dos dados, que procura impedir que usuários não autorizados sejam capazes de modificar quaisquer dados sem permissão do proprietário.
II. Um ataque conhecido como conexão alçapão (trap door) substitui a tela de login por uma tela idêntica. Quando o usuário digita seu login e senha, um programa envia essas informações para o criminoso, apresenta uma mensagem de erro e substitui a tela de login falsa pela tela verdadeira.
III. Um método utilizado para prevenir ataques realizados por applets é conhecido como caix...
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
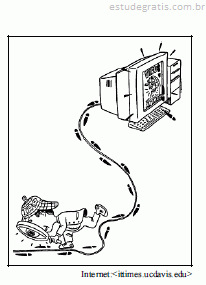
Julgue os itens a seguir, no que se refere ao tema e aos padrões relacionados com segurança da informação, considerando a figura acima, que apresenta um cenário pictórico no âmbito da segurança da informação.
Supondo que a situação apresentada na figura tenha ocorrido devido à ação de um hacker (ciberpirata), é correto tomar como contra-medida a negação de serviço (denial of service).
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com respeito à segurança da informação, julgue os itens que se seguem. Uma das principais medidas para se proteger uma rede de computadores é o estabelecimento de um perímetro de segurança, que pode incluir roteadores de borda, firewalls, sistemas de detecção ou prevenção de intrusão, servidores de VPN, proxies, zonas desmilitarizadas e subredes filtradas.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens seguintes, acerca de controles internos em sistemas de informação. A definição formal e explícita do organograma de uma unidade de segurança da informação em uma organização, bem como das atribuições de cada subunidade organizacional e de seus respectivos responsáveis e níveis de acesso é um exemplo de controle administrativo e gerencial, mas não, de controle associado à segurança e privacidade.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens seguintes, acerca de controles internos em sistemas de informação. Sistemas operacionais como o Windows 2000 e Windows 2003, independentemente do tipo de sistema de arquivos adotado em suas unidades de disco, possibilitam de forma nativa a implantação de controles que registram o sucesso ou falha no acesso, leitura, gravação de arquivos, os quais podem ser diretamente associados a controles de gravação e recuperação de dados.
Analise as seguintes afirmações relacionadas à Segurança da informação.
I. A garantia da integridade no uso do controle de acesso permite identificar os usuários legítimos da informação para que lhes seja liberado o acesso quando solicitado.
II. Na segurança dos serviços terceirizados, o Acordo de Nível de Serviço (ANS) estabelece as metas para o controle de confi guração e para produtividade da equipe de desenvolvimento.
III. A assinatura digital de uma mensagem é a sua transformação através da aplicação de uma função matemática, com o objetivo de garantir que um conjunto de dados realmente provém de determinado remetente e não foi adulterado após o seu envio.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A importância da informação para a tomada de decisão tem orientado o desenvolvimento de um grupo de conceitos e técnicas para o gerenciamento eficiente dos dados. A necessidade de rapidez, flexibilidade e confiabilidade para a gestão da informação induz a utilização de tecnologias já consolidadas, que oferecem vantagens e características significativas. A informatização é ferramenta para otimizar a eficiência e a rentabilidade do empreendimento rural, já que, em cada etapa do processo, pode-se dispor de informações precisas e de forma rápida, que resultem em tomadas de decisão. Acerca dessas tecnologias, julgue os itens subseqüentes.
O processo de automação de coleta de dados, mediante leitura de planilhas em ...
Em relação à segurança da informação, o consumo de largura de banda, a saturação de recursos e a queda do sistema e aplicativos são sintomas característicos de:
A segurança de informações, em função de sua importância para a sociedade, originou diversos grupos de pesquisa, cujos trabalhos são traduzidos em padrões de segurança. Acerca de tal contexto, é correto afirmar que
Ameaças programadas são aquelas que compreendem a execução de códigos, gerados com o intuito de adulterar o comportamento considerado normal, dos softwares. Em relação a tais ameaças e suas conseqüências, é correto afirmar que
Para as organizações, é cada vez mais crucial manter as informações seguras, assim como confiáveis suas fontes. Sendo assim, é relevante estabelecer controles que garantam a qualidade no contexto de Segurança da Informação. Nesse contexto, a Norma NBR ISO/ABNT 17799 é aplicada. A respeito de tal norma, é incorreto afirmar que
Analise as afirmativas abaixo e assinale a alternativa correta:
I. Spyware consiste em um programa automático de computador, que recolhe informações sobre o usuário, sobre seus costumes na Internet e transmite esta informação a uma entidade externa na Internet, sem o seu conhecimento e o seu consentimento.
II. Costuma-se incluir os adwares no estudo dos spywares, pois assemelham-se na sua forma de infecção e na sua forma de desinstalação. Seriam como se fossem um sub-grupo dos spywares.
III. Ransonwares são softwares maliciosos que, ao infectarem um computador, criptografam todo ou parte do conteúdo do disco rígido.
É crescente o número de incidentes de segurança causados por vírus de computador e suas variações. Com isso, as organizações estão enfrentando o problema com o rigor e cuidados merecidos. Nesse contexto, é correto afirmar que
Segurança compreende a proteção de informações, sistemas, recursos e serviços contra desastres, erros e manipulação não-autorizada, reduzindo assim, a probabilidade e o impacto de incidentes de segurança. Em termos de Segurança da Informação, é correto afirmar que:
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens a seguir, no que se refere ao tema e aos padrões relacionados com segurança da informação, considerando a figura acima, que apresenta um cenário pictórico no âmbito da segurança da informação.
A figura pode representar um processo denominado análise forense.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A figura acima apresenta um conjunto de elementos da arquitetura da plataforma J2EE. Julgue os itens seguintes, acerca da infra-estrutura para a implementação de soluções de TI e banco de dados.
Considere que os contêineres Application Client Conteiner, Web Container e EJB Container possam se comunicar diretamente com o SGBD (database). Nessa situação, as duas últimas opções devem ser evitadas para aumentar a segurança do sistema.
A Disponibilidade do sistema, a Integridade dos dados e a Confidencialidade dos dados são objetivos de segurança dos sistemas, respectivamente, sujeitos às ameaças de
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Determinado usuário fez uma solicitação de instalação de um sistema que necessita de autenticação em uma árvore de diretórios do tipo LDAP (lightweight directory access protocol). Após a instalação do sistema, o usuário reportou que conseguiu acessar o sistema, mas a informação que ele necessita não estava disponível para o acesso a partir da conta utilizada por ele.
Considerando a situação hipotética acima, assinale a opção correta.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Considerando a figura anterior, que apresenta algumas categorias profissionais, numeradas de 1 a 6, envolvidas com as principais fases do ciclo de desenvolvimento de sistemas, julgue os itens seguintes, acerca dos fundamentos de computação, desenvolvimento de sistemas, reengenharia de sistemas, linguagens de programação, redes de comunicação de dados, segurança da informação e sistemas operacionais bem como acerca das afinidades e relacionamentos estabelecidos entre as categorias de indivíduos numeradas de 1 a 6.
A segurança da informação deve ser preocupação das pessoas das categorias 2, 5 e 6, ...
Banca:
Instituto de Planejamento e Apoio ao Desenvolvimento Tecnológico e Científico (IPAD)
Sobre segurança de redes de computadores, considere as afirmativas:
1. O SSL (Secure Sockets Layer) opera entre a camada aplicação e a camada de transporte construindo uma conexão segura entre cliente e servidor, sendo bastante utilizada em transações comerciais na Web
2. Devido a baixa segurança do protocolo IP, foi criado um novo protocolo para a camada de rede chamado IPSec. O único problema deste novo protocolo é a incompatibilidade com as redes TCP/IP
3. A TLS (Transport Layer Security) é um padrão seguro para a camada de transporte, e tende a substituir completamente o TCP como principal protocolo desta camada
4. O IPSec pode operar em dois modos: modo de transporte e modo de ...
Banca:
Instituto de Planejamento e Apoio ao Desenvolvimento Tecnológico e Científico (IPAD)
Analise as afirmativas a seguir, relativas à reengenharia de sistemas.
1. A Engenharia Reversa pode ser utilizada para construir a modelagem de programas a partir do seu código-fonte.
2. Os pacotes de dados capturados nas redes de computadores através do uso de sniffers podem ser utilizados para realizar a engenharia reversa do protocolo empregado na troca das mensagens.
3. A Engenharia Reversa pode ser utilizada por crackers no desenvolvimento de malwares, por isso não pode ser utilizada no desenvolvimento dos antídotos destes malwares, dificultando a detecção de vestígios que permitam identificar o seu criador.
Banca:
Fundação CEFETBAHIA / Centro Federal de Educação Tecnológica da Bahia (CEFETBAHIA)
Analise as afirmativas abaixo referentes a segurança na área de informática.
I. Uma das funções de um Firewall é o de filtro de pacotes.
II. O RSA é um método assimétrico de criptografia, assim como o DES.
III. Na criptografia simétrica, é utilizada a mesma chave na criptografia e na decriptografia.
IV. O processo de redundância de armazenamento RAID 0 utiliza o espelhamento de discos.
V. A política de segurança deve ser um documento restrito ao pessoal técnico da área de informática.
VI. A biometria é o processo de verificação da identidade de um indivíduo através de uma característica física única, como, por exemplo, impressão digital. ...
Banca:
Fundação CEFETBAHIA / Centro Federal de Educação Tecnológica da Bahia (CEFETBAHIA)
Elementos que, se forem explorados por determinados agentes, poderão afetar a confidencialidade, disponibilidade e integridade das informações, em segurança, da área de informática.
Banca:
Fundação CEFETBAHIA / Centro Federal de Educação Tecnológica da Bahia (CEFETBAHIA)
Considere as seguintes afirmações referentes a Servidores Web
I. São pré-configurados para executar os protocolos TLS (SSL) e HTTPS.
II. Possuem ou se comunicam com um servidor de aplicação para permitir a execução de scripts.
III. Além do download de informações, permitem a realização de uploads.
IV. Por default, é instalado no diretório "ServerRoot".
As características e recursos listados acima que são nativos tanto no servidor Web IIS (Internet Information Service) quanto no servidor Web Apache são:
No sentido de proteger os recursos de processamento de informações e as informações, é relevante aplicar mecanismos de segurança, bem como planos de contingência e de continuidade de negócios. Para este contexto é incorreto incorreta que
Analise as afirmações a respeito de ataques e medidas de segurança associadas e assinale a opção correta.
I - Análise de tráfego de uma rede de computadores é um exemplo de ataque passivo e, este por sua vez, é difícil de prevenir, sendo aplicáveis nestes casos, medidas de detecção.
II - Controles administrativos, tais como o uso de crachás de identificação e princípios da mesa limpa, podem ser usados como meios de prevenção contra ataques à segurança física das organizações.
III - Falsifi cação de IP (Internet Protocol) pode ser usado em ataques de negação de serviço (DoS – Denial of Service) para ocultar a identidade da origem do ataque. É possível evitá-la nos processos de filtragem de pacotes de...
Analise as afirmações relacionadas à auditoria de segurança da informação e à política de segurança nas organizações:
I - A fase de planejamento da auditoria deve estabelecer todos os recursos necessários à sua execução, iniciando pela busca de fontes de informação, por exemplo, dos responsáveis pelos setores (ou áreas) a serem auditados.
II - O objetivo da fase de execução da auditoria é levantar todas as evidências relevantes aos objetivos da auditoria em si. Por exemplo, considera-se evidência as informações fornecidas pela própria organização, tais como e-mails trocados entre os dirigentes e funcionários.
III - É recomendável efetuar a análise das necessidades de segurança, isto é, identificar as amea...
Banca:
Associação Catarinense de Estudos e Pesquisas (ACEP)
Os criminosos cibernéticos conhecidos como hackers (piratas informáticos), possuem diversas formas de ataques contra redes locais e mundiais. Com base nestas informações, marque a alternativa que apresenta uma definição CORRETA para a expressão em destaque.
Em relação às auditorias de segurança, no que tange aos arquivos de LOG, o serviço Syslog nativo de quase todas as plataformas UNIX e disponível no Windows NT apresenta como principal vantagem:
No tocante à política de segurança do Windows NT, ele mantém hashes de senha em uma parte protegida do registro denominada SAM. Os crackers de senha fazem uso de utilitários para conseguir acesso a tais senhas. Para impedir tais ataques, o administrador poderá tomar algumas medidas, entre as quais NÃO se encontra:
A máxima da ciência forense, adaptada ao mundo computacional, prevê que: "a qualquer lugar que um intruso de um sistema computacional vá, ainda assim deixará rastros, pois normalmente leva algo do ambiente invadido, deixando em troca algum outro elemento". É um importante princípio em matéria de evidências digitais e invasões a ambientes computacionais e baseia-se no famoso Princípio da Troca de
Considere que, ao utilizar um computador A, uma pessoa faça os seguintes mapeamentos de unidade de rede:
Mapeamento 1: O drive z: é mapeado para a pasta c:publicoartigos do computador B. Mapeamento 2: O drive y: é mapeado para a pasta c:publicodocs do computador B. Mapeamento 3: O drive x: é mapeado para a pasta c:publicoartigos do computador C.
A partir desses dados, avalie as seguintes afirmativas:
I. Todos esses mapeamentos são possíveis se a pasta c:publico do computador A for compartilhada. II. Todos esses mapeamentos são possíveis se a pasta c:publico do computador B for compartilhada. III. Todos esses mapeamentos são possíveis se a pasta c:publico do computador C for compartilhada.
Analise as seguintes afirmações relativas a Políticas, Mecanismos e Serviços de Segurança da Informação:
I. Um firewall pode ser configurado para exigir que o usuário seja autenticado para alguns serviços, sendo que alguns firewalls têm diversas opções de autenticação.
II. Utilizando-se um software de varredura de porta, o firewall deve ser analisado a partir da rede interna e externa, considerando pacotes HTTP e HTTPS. O objetivo é verificar se há alguma porta aberta indevidamente.
III.Um firewall pode ser configurado para negar ou descartar o tráfego indesejado, enviando ou não uma mensagem ICMP ou RST para o transmissor a fim de indicar que o pacote foi negado.
Analise as seguintes afirmações relativas à Segurança da Informação:
I. Uma forma de proteger os dados de uma organização contra perdas acidentais é realizando-se periodicamente o backup. Considerando os tipos de backup, no incremental só se realiza cópia de arquivos criados desde o último backup incremental.
II. Considerando os conceitos de segurança da informação e as características do comércio eletrônico, autenticidade é a garantia de que os sistemas desempenharão seu papel com eficácia em um nível de qualidade aceitável.
III. Os problemas de segurança e crimes por computador são de especial importância para os projetistas e usuários de sistemas de informação. Considerando os conceitos de segurança da in...
Analise as seguintes afirmações relativas à Segurança da Informação:
I. Em um sistema de chave pública, apenas as chaves de decodificação criptográfica precisam ser mantidas em segredo. Uma chave de decodificação criptográfica é normalmente denominada chave secreta ou chave privada.
II. O uso do protocolo DHCP na rede interna de uma empresa é desaconselhável por fornecer IPs dinâmicos para as máquinas clientes, aumentando, assim, a possibilidade de ataque nas máquinas dos usuários.
III. Em um sistema de chave pública, a chave de codificação criptográfica pode ser publicada. É normalmente denominada chave pública. Essa publicação torna-se possível porque não se pode chegar às chaves privadas a partir de suas ...
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que se refere à segurança em redes de computadores, julgue os itens subseqüentes.
Uma sessão nula (null session) é um modo de conexão entre computadores Windows NT e Windows 2000 operando em uma rede local em que os próprios sistemas operacionais apresentam um par de parâmetros, o identificador e a senha, para realizar uma autenticação mútua segura.
Analise as seguintes afirmações relacionadas a conceitos de proteção e segurança da Informação.
I. O SSL é um protocolo para comunicações seguras em redes que usam uma combinação de tecnologia de chave secreta e pública.
II. Uma CA (Autoridade de Certificação) é uma entidade responsável pelo estabelecimento e a garantia da autenticidade de chaves públicas pertencentes a usuários ou a outras autoridades de certificação.
III. Uma VPN é a extensão da Internet que engloba vínculos autenticados, criptografados e encapsulados. Geralmente utilizadas por entidades financeiras para conexão com seus clientes domésticos, as conexões do tipo VPN podem fornecer acesso remoto e conexões seguras à Internet.
Analise as seguintes afirmações relacionadas a definição, implantação e gestão de políticas de segurança:
I. Uma das medidas que pode ser tomada para prevenir ser o intermediário de ataques do tipo Smurf é configurar o roteador de modo a receber e deixar passar pacotes para endereços de broadcast por meio de suas interfaces de rede.
II. O War dialer é uma ferramenta utilizada pelos hackers para fazer a varredura visando à identificação de modems, que também pode ser utilizada por auditores para fazer auditoria de segurança de uma organização. Como ferramenta de auditoria, algumas dessas ferramentas são capazes de detectar fax, identificar conexões PPP e detectar modems não-autorizados em uso nas máquinas da organização.
Analise as seguintes afirmações relacionadas a termos e definições relacionadas à Segurança da Informação:
I. O Spoofing consiste em conceder acesso a uma pessoa, computador, processo ou dispositivo a determinadas informações, serviços ou funcionalidades. A autorização depende da identidade da pessoa, computador, processo ou dispositivo que solicitou o acesso, que é verificada pelo Spoofing.
II. Diretiva IPsec, também denominada síntese da mensagem, é o resultado de tamanho fixo obtido pela aplicação de uma função matemática unilateral ou algoritmo de IPsec a uma quantidade arbitrária de dados de entrada. Se houver uma alteração nos dados de entrada, o IPsec será alterado. Funções IPsec são escolhidas de forma que haja uma prob...
Se a proteção contra vírus de macro do processador de texto estiver assinalada com nível de segurança "alto" e um documento que contenha "macros não assinadas" for aberto, o software antivírus do Oficce 2000 verificará o documento e
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Considere que uma organização de tecnologia da informação (TI) tenha sido encarregada pela concepção e implantação de uma nova versão de um sistema de informações cuja missão é a coleta e a consolidação de dados referentes a água e saneamento, em escopo nacional. Essa nova versão de sistema visa substituir o uso de uma plataforma alta — plataforma de mainframe — por uma plataforma baixa, embasada em redes locais de computadores, sítios web, intranet, extranets e SGBDs distribuídos. Julgue os itens a seguir, relativos à aplicação de métodos, técnicas e métricas vigentes em tecnologia da informação ao cenário acima descrito.
Os processos de gerenciamento de segurança de sistemas na plataforma baixa são tecnicam...
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Nos últimos anos, a segurança da informação vem se tornando área de importância crescente para entidades tais como empresas, universidades e órgãos governamentais, levando à necessidade de tais entidades dedicarem atenção aos processos de definição, implantação e gestão de políticas de segurança da informação. Acerca de segurança da informação, julgue os itens seguintes.
Em relação à segurança física e do ambiente de uma organização, a definição de áreas de segurança contribui para prevenir o acesso não-autorizado, o dano e a interferência nas informações e instalações físicas da organização.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A segurança da informação é uma preocupação crescente das organizações. Muitos dos incidentes de segurança que ocorrem atualmente se devem à ligação dos sistemas de informação através de redes de comunicação. Acerca das principais vulnerabilidades e proteções tipicamente encontradas em redes que interconectam sistemas de informação, julgue os itens que se seguem.
Um tipo de vulnerabilidade muito comum é a utilização de serviços (daemons) com versões desatualizadas que possuem exploits já identificados e documentados anteriormente.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A segurança da informação representa uma necessidade cada vez maior de empresas e indivíduos, envolvendo, entre outros aspectos, a proteção dos sistemas de informação contra a negação de serviços a usuários autorizados, assim como contra a intrusão e a modificação desautorizadas de dados ou informações armazenados, em processamento ou em trânsito. Acerca da segurança da informação, julgue os seguintes itens.
Em um modelo de confiança do tipo autoridade central, no qual funciona o software PGP (pretty good privacy), a responsabilidade da confiança reside no próprio usuário.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A segurança da informação representa uma necessidade cada vez maior de empresas e indivíduos, envolvendo, entre outros aspectos, a proteção dos sistemas de informação contra a negação de serviços a usuários autorizados, assim como contra a intrusão e a modificação desautorizadas de dados ou informações armazenados, em processamento ou em trânsito. Acerca da segurança da informação, julgue os seguintes itens.
Um modelo de confiança se faz necessário para a criação de certificados digitais na Internet, podendo somente ser de dois tipos: autoridade central e teia de confiança (web of trust).
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A segurança da informação representa uma necessidade cada vez maior de empresas e indivíduos, envolvendo, entre outros aspectos, a proteção dos sistemas de informação contra a negação de serviços a usuários autorizados, assim como contra a intrusão e a modificação desautorizadas de dados ou informações armazenados, em processamento ou em trânsito. Acerca da segurança da informação, julgue os seguintes itens.
Constituem importantes requisitos de segurança de um sistema de informação: a integridade, a confidencialidade, a autenticidade, o não-repúdio e a disponibilidade. Este último requisito corresponde à impossibilidade de um participante de uma transação eletrônica vir a negar a sua participação em qualquer p...
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A segurança da informação representa uma necessidade cada vez maior de empresas e indivíduos, envolvendo, entre outros aspectos, a proteção dos sistemas de informação contra a negação de serviços a usuários autorizados, assim como contra a intrusão e a modificação desautorizadas de dados ou informações armazenados, em processamento ou em trânsito. Acerca da segurança da informação, julgue os seguintes itens.
Em uma arquitetura de segurança para ambiente cooperativo, uma infra-estrutura de chaves privadas (ICP) desempenha um importante papel no gerenciamento de certificados digitais, evitando o uso de múltiplas senhas e de diversos processos de autenticação.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A segurança da informação representa uma necessidade cada vez maior de empresas e indivíduos, envolvendo, entre outros aspectos, a proteção dos sistemas de informação contra a negação de serviços a usuários autorizados, assim como contra a intrusão e a modificação desautorizadas de dados ou informações armazenados, em processamento ou em trânsito. Acerca da segurança da informação, julgue os seguintes itens.
O emprego de funções hash, que se baseiam no conceito de chaves públicas, permite assegurar a confidencialidade de uma mensagem.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação aos diversos aspectos de segurança em redes de computadores, julgue os itens que se seguem.
Uma norma de segurança bastante comentada atualmente é a ISO-17799, que tem sua contraparte nacional na NBR-17799 da ABNT, a qual, de forma bastante abrangente, estabelece uma série de recomendações para a gestão da segurança da informação em uma organização.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca da segurança em redes de computadores, seus fundamentos, vulnerabilidades e medidas de proteção, julgue os itens que se seguem.
As associações ou acordos de segurança necessários ao funcionamento do protocolo IPSec constituem conexões lógicas bidirecionais entre duas entidades IP.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca da proteção e da segurança de dados em redes locais, julgue os itens subseqüentes.
A interceptação de uma mensagem em uma rede criptografada pode ser feita através de analisadores de protocolo, entretanto o conteúdo da mensagem só será legível às entidades-fim na comunicação.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A criptografia moderna tem três tipos de ferramentas básicas: algoritmos criptográficos simétricos e assimétricos e as funções de resumo de mensagem. Acerca dos principais algoritmos para esses tipos de ferramenta criptográfica, julgue os itens subseqüentes.
O algoritmo criptográfico DES é uma cifra de substituição que mapeia um bloco de texto claro de 64 bits em um outro bloco de criptograma de 64 bits.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A criptografia moderna tem três tipos de ferramentas básicas: algoritmos criptográficos simétricos e assimétricos e as funções de resumo de mensagem. Acerca dos principais algoritmos para esses tipos de ferramenta criptográfica, julgue os itens subseqüentes.
MD5 e SHA-1 são funções de resumo de mensagem (funções hash). Esses algoritmos têm a finalidade de garantir a integridade e a autenticidade para mensagens de tamanho arbitrário.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens seguintes, relativos à segurança de sistemas de informação.
O projeto de segurança de sistemas é um compromisso entre controle e flexibilização de operações e, desse modo, é impossível garantir 100% de eficácia do mesmo.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação aos diversos aspectos de segurança em redes de computadores, julgue os itens que se seguem.
A proteção criptográfica de um objeto por meio de cifração com a chave privada de um usuário em um algoritmo assimétrico garante confidencialidade e autenticidade.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A segurança da informação representa uma necessidade cada vez maior de empresas e indivíduos, envolvendo, entre outros aspectos, a proteção dos sistemas de informação contra a negação de serviços a usuários autorizados, assim como contra a intrusão e a modificação desautorizadas de dados ou informações armazenados, em processamento ou em trânsito. Acerca da segurança da informação, julgue os seguintes itens.
Para uma autoridade certificadora (AC), é desejável que sua disponibilidade média seja bastante elevada, devendo os clientes, obrigatoriamente, possuir disponibilidade média equivalente à da AC.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
As aplicações web que necessitam de segurança criptográfica dos dados transmitidos entre o navegador (cliente) e o servidor web utilizam o protocolo SSL/TLS para o estabelecimento de sessões seguras. Acerca do SSL/TLS e suas aplicações, julgue os itens a seguir.
Para se definir os algoritmos de criptografia simétrica que serão usados em uma sessão SSL, cliente e servidor trocam uma mensagem informando qual é a suíte de algoritmos que cada um suporta. Cabe ao servidor a escolha do algoritmo que será usado, tendo como critério o algoritmo que suporte a maior chave simétrica, em número de bits.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A criptografia moderna tem três tipos de ferramentas básicas: algoritmos criptográficos simétricos e assimétricos e as funções de resumo de mensagem. Acerca dos principais algoritmos para esses tipos de ferramenta criptográfica, julgue os itens subseqüentes.
Cada uma das chaves pública e privada de um criptossistema RSA são formadas por dois números inteiros denominados expoente e módulo, ambos devendo ser números primos.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca da proteção e da segurança de dados em redes locais, julgue os itens subseqüentes.
Um algoritmo de message digest, tais como MD5 e SHA1, garante que a informação pode ser recuperada a partir da resposta de uma função específica, utilizada para gerar o hash.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Os ataques contra redes de computadores aumentam consideravelmente a cada ano, tornando cada vez mais necessário o uso de mecanismos de defesa, a fim de minimizar a ação de invasores e pessoas mal intencionadas. Com relação à segurança em redes de computadores, julgue os itens seguintes.
Os tipos de bisbilhotagem de pacotes (packet sniffing) são: o passivo, em que somente observa-se pacotes sem alteração, e o ativo, em que o atacante pode alterar e gerar novos pacotes.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens seguintes, relativos à segurança de sistemas de informação.
Determinadas empresas podem sofrer profundas perdas em suas operações e negócios, caso seus sistemas de informações fiquem inoperantes por um curto período de tempo (algumas horas).
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens seguintes, relativos à segurança de sistemas de informação.
Comparadas à transmissão de dados por meio de cabos, as redes de transmissão sem fio usadas em sistemas de informação apresentam um conjunto menor de vulnerabilidades de acesso.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca da segurança em redes de computadores, seus fundamentos, vulnerabilidades e medidas de proteção, julgue os itens que se seguem.
Uma das propriedades fundamentais para uma função de hashing consiste em ser computacionalmente inviável que alguém possa gerar duas mensagens que resultem no mesmo valor de hash.
Considere um sistema no qual existe um conjunto de informações disponível para um determinado grupo de usuários denominados "auditores". Após várias consultas com respostas corretas e imediatas, em um determinado momento, um usuário pertencente ao grupo "auditores" acessa o sistema em busca de uma informação já acessada anteriormente e não consegue mais acessá-la. Neste caso houve uma falha na segurança da informação para este sistema na propriedade relacionada à
Todas as etapas relacionadas à análise, administração e manutenção das medidas de segurança para proteger as informações de uma empresa formam um ciclo que deve retornar ao seu ponto de partida sempre que houver uma falha real ou uma falha em potencial na segurança da informação.
Após processar o Sign On, requerendo nome do usuário e senha, o usuário que tiver acesso a todos os objetos do sistema possuirá, por default, o nível de segurança
Banca:
Universidade do Estado de Mato Grosso (UNEMAT)
A segurança contra vírus tem sido uma das grandes preocupações dos administradores de redes, atualmente. Analise as alternativas e assinale a verdadeira.
Banca:
Universidade do Estado de Mato Grosso (UNEMAT)
Os programas que se destinam a bloquear e-mails indesejados ou promocionais e os que permitem converter imagens de documentos em texto através do reconhecimento de caracteres, são respectivamente:
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação aos diversos aspectos de segurança em redes de computadores, julgue os itens que se seguem.
Uma vez estabelecidos mecanismos adequados para proteção física e lógica de determinado sistema, o fator humano deixa de ser uma preocupação, já que as ações dos usuários estarão controladas.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação aos diversos aspectos de segurança em redes de computadores, julgue os itens que se seguem.
Os algoritmos criptográficos simétricos são preferenciais para cifração de arquivos por serem usualmente mais eficientes, do ponto de vista computacional, que os assimétricos.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que se refere a conceitos de segurança, julgue os itens seguintes.
O processo de autorização é caracterizado pela confirmação da identificação de um parceiro em uma comunicação. As abordagens mais utilizadas de autorização são aquelas fundamentadas em chaves secretas compartilhadas.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
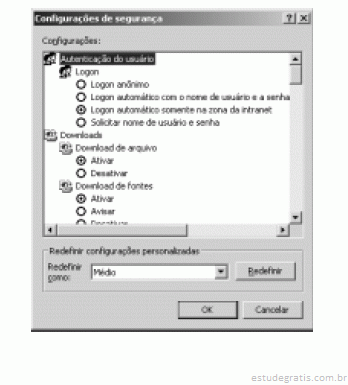
A figura acima ilustra uma janela de configurações de segurança do navegador Internet Explorer 6.0 SP1 (IE6). Com relação às configurações de segurança do IE6 e considerando a janela mostrada, julgue os itens a seguir.
Considerando que o computador no qual a janela ilustrada está sendo executada encontra-se em uma rede local, para que a autenticação de usuários na zona de segurança referente a essa janela seja adequadamente configurada, é necessário que sejam especificados um login e uma senha para cada usuário, diferente daqueles encontrados na base de usuários de diretórios da rede local.
O pacote de segurança, que é uma nova camada colocada entre a camada de aplicação e a camada de transporte, que faz com que o HTTP, quando usado sobre essa camada, seja chamado de HTTPS, é o:
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A segurança da informação representa uma necessidade cada vez maior de empresas e indivíduos, envolvendo, entre outros aspectos, a proteção dos sistemas de informação contra a negação de serviços a usuários autorizados, assim como contra a intrusão e a modificação desautorizadas de dados ou informações armazenados, em processamento ou em trânsito. Acerca da segurança da informação, julgue os seguintes itens.
A proibição de acesso remoto e o emprego de utilitário que codifique o hash de senhas permitem barrar a possibilidade de obtenção de senhas por meio do acesso ao registro do sistema Windows NT.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A segurança da informação é uma preocupação crescente das organizações. Muitos dos incidentes de segurança que ocorrem atualmente se devem à ligação dos sistemas de informação através de redes de comunicação. Acerca das principais vulnerabilidades e proteções tipicamente encontradas em redes que interconectam sistemas de informação, julgue os itens que se seguem.
Para garantir que um ambiente de rede esteja livre da ação de vírus de computador, basta que não se utilize nenhuma das versões do sistema operacional Windows, uma vez que esse é o único sistema operacional de rede que possui esse tipo de vulnerabilidade.
Analise as seguintes afirmações referentes à segurança da informação.
I. Um plano de contingência consiste em procedimentos de minimização da probabilidade de ocorrência de riscos.
II. Um plano de contingência consiste em procedimentos de recuperação, com a finalidade de minimizar o impacto sobre as atividades da organização quando ocorrerem danos que os procedimentos de segurança não conseguiram evitar.
III. Uma análise de risco pode ser substituída por um plano de contingência bem-elaborado e ativado constantemente.
IV. Um plano de contingência não precisa necessariamente utilizar equipamentos similares aos envolvidos no evento gerador da contingência.
Indique a opção que contenha todas as afirmações verdadeiras.
Analise as seguintes afirmações relativas à segurança de redes de computadores.
I. Uma zona desmilitarizada (DMZ) é uma sub-rede situada na rede interna onde são instalados os IDSs.
II. Na configuração de um Firewall o tipo mais direto da filtragem de pacotes permite controlar a transferência de dados de acordo com as portas de sessão e aplicação que estão sendo usadas para transferir os dados.
III. O DoS é uma forma de ataque na qual o atacante se faz passar por um host confiável, forjando seu IP.
IV. Na filtragem de pacotes com informação de estado deixam-se que os pacotes UDP de entrada passem somente se eles forem respostas a pacotes UDP de saída que tenham sido detectados.
Indique a opção que contenha todas as afirmações...
Um aplicativo ou um código de programa que, sem que o usuário saiba, realiza tarefas sub-reptícias e não autorizadas, comprometendo a segurança do sistema, é uma vulnerabilidade denominada
Considerando os princípios de segurança da informação, quaisquer pessoa, objeto ou evento que, se realizado, possam causar algum dano ao computador constitui
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A integridade da informação é considerada uma das propriedades fundamentais da segurança da informação. Os protocolos de redes de comunicação, com o objetivo de garantir a integridade da informação durante as comunicações, empregam vários procedimentos específicos que trabalham com base em campos de controle definidos dentro das próprias unidades de dados dos protocolos, a exemplo dos campos destinados a seqüenciamento da informação, reconhecimento das transmissões e verificação de erros de transmissão. Acerca dos campos de verificação de erros nos protocolos de redes, julgue os itens a seguir.
Nos casos de utilização de códigos de redundância cíclica (CRC), dados os blocos de bits da mensagem, o transmissor ge...
Dentre os protocolos de alto nível suportados pelo SSL, o protocolo no qual são trocados certificados entre o cliente e o servidor para provar suas identidades é denominado:
A garantia da segurança da informação é um dos principais requisitos dos usuários de redes de comunicação. Acerca da segurança em redes de computadores, seus fundamentos, vulnerabilidades e medidas de proteção, julgue os itens seguintes. Em uma DMZ (demilitarized zone), a função do bastion host é a captura de pacotes em modo promíscuo e de forma transparente para permitir a detecção de intrusão.
A garantia da segurança da informação é um dos principais requisitos dos usuários de redes de comunicação. Acerca da segurança em redes de computadores, seus fundamentos, vulnerabilidades e medidas de proteção, julgue os itens seguintes. A existência de uma instrução de salto (JUMP) na posição de primeira instrução de um programa é um dos padrões indicadores da possível infecção desse programa por um vírus.
A garantia da segurança da informação é um dos principais requisitos dos usuários de redes de comunicação. Acerca da segurança em redes de computadores, seus fundamentos, vulnerabilidades e medidas de proteção, julgue os itens seguintes. Um dos interesses da utilização de cartões inteligentes (smart cards) como dispositivos de autenticação de usuários é a possibilidade de utilização de senhas ou chaves de comprimento longo, ou com longas seqüências de bits, que são dificilmente memorizáveis por seres humanos.
O WPA2, uma evolução do WPA, foi desenvolvido com o objetivo de sanar os problemas do WPA, e, para essa finalidade, utiliza, dentre outras inovações, o
De acordo com a cartilha CERT.BR um incidente de segurança pode ser definido como qualquer evento adverso, confirmado ou sob suspeita, relacionado à segurança de sistemas de computação ou de redes de computadores. Como parte da PSI e dos procedimentos de gestão de incidentes de segurança da informação, é crucial que os incidentes devam ser notificados. Para notificar um incidente é necessário localizar os responsáveis pela rede. Para localizá-los é correto
Para aumentar o nível de segurança dos serviços de e-mail, um Analista decidiu bloquear os serviços IMAP e POP3 e liberar apenas o serviço IMAP sobre SSL. Para isso, ele deve liberar aos acessos pela Porta TCP de número
A garantia da segurança da informação é um dos principais requisitos dos usuários de redes de comunicação. Acerca da segurança em redes de computadores, seus fundamentos, vulnerabilidades e medidas de proteção, julgue os itens seguintes. A base de dados de senhas de um sistema que emprega método de autenticação de usuários S/KEY não contém informações confidenciais, podendo ser lida livremente.
A garantia da segurança da informação é um dos principais requisitos dos usuários de redes de comunicação. Acerca da segurança em redes de computadores, seus fundamentos, vulnerabilidades e medidas de proteção, julgue os itens seguintes. Um dos interesses da utilização de cartões inteligentes (smart cards) como dispositivos de autenticação de usuários é a possibilidade de utilização de senhas ou chaves de comprimento longo, ou com longas seqüências de bits, que são dificilmente memorizáveis por seres humanos.
Você está criando um componente ActiveX para ser baixado de seu Site da Web. Como você pode preparar os Browsers para recebimento de uma mensagem de aviso quando estiver baixando seu componente?
Chirs administra uma rede baseada em Windows 95 e foi instruído para aumentar segurança de rede. Qual ação ajudará a impedir que os usuários derrubem a segurança do Windows 95?
A respeito de TLS, protocolo criptográfico amplamente utilizado na Internet, julgue os próximos itens. Na fase de negociação do TLS, o cliente envia uma mensagem ClientHello para o servidor, informando a versão mais atual do TLS que o cliente suporta.
Julgue os itens seguintes, relativos a mecanismos de segurança em um ambiente computacional. A análise de riscos define os direitos e as responsabilidades de cada usuário em relação à segurança dos recursos computacionais que utiliza e às penalidades às quais cada um deles está sujeito.
Julgue os itens seguintes, relativos a mecanismos de segurança em um ambiente computacional. Qualquer evento adverso, confirmado ou sob suspeita, relacionado à segurança de sistemas de computação ou de redes de computadores é visto como um incidente de segurança.
Julgue os itens seguintes, relativos a mecanismos de segurança em um ambiente computacional. O registro de atividades gerado por programas e serviços de um computador não é visto como um mecanismo de segurança, já que está associado à análise forense.
Acerca de segurança da informação, julgue os itens a seguir. A integridade tem por finalidade permitir que um usuário autorizado tenha condições de alterar, de maneira legítima, dado ou informação no sistema.
Acerca de segurança da informação, julgue os itens a seguir. A confidencialidade é uma propriedade da segurança da informação que está ligada ao uso de criptografia.
Acerca de segurança da informação, julgue os itens a seguir. Segundo a propriedade de disponibilidade, qualquer usuário legítimo terá acesso irrestrito a qualquer tipo de informação disponível no sistema.
Como consequência das recentes notícias de vazamento de informação, as entidades públicas federais brasileiras foram informadas de que passarão a fazer uso da infraestrutura de email do Serviço de Processamento de Dados (SERPRO). Grandes volumes de informação estratégica trafegam em sistemas de email. Tendo essas informações como referência inicial e considerando aspectos relacionados ao tema, assinale a opção correta.
Tendo em vista que as preocupações da gestão de segurança da informação incluem política de segurança da informação, gestão de ativos, segurança em recursos humanos, segurança física e do ambiente, gestão das operações e comunicações, controle de acessos, aquisição, desenvolvimento e manutenção de sistemas de informação, assinale a opção correta.
O serviço de segurança do modelo OSI que, quando oferecido pela camada N, fornece à camada N+1 uma comprovação da identidade da origem de uma unidade de dados, é o serviço de
Uma ameaça constante à segurança dos ambientes computacionais são programas usados de maneira mal-intencionada. Um segmento de código de um programa que usa seu ambiente indevidamente é classificado como __________. Por outro lado, ___________ de um software é caracterizado pelo fato de o projetista deixar aberta _______ no sistema. Conseqüentemente, o sistema pode não efetuar os procedimentos normais de _______________.
Indique a opção que completa, respectivamente e de forma correta, as lacunas acima.