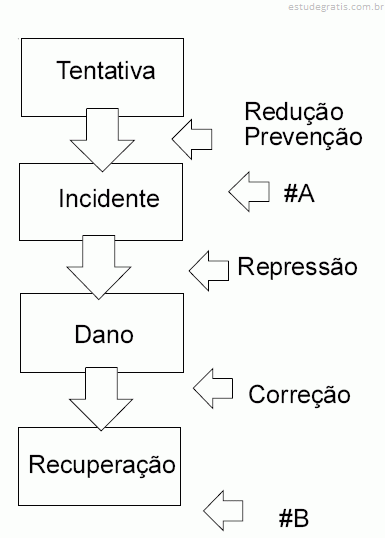
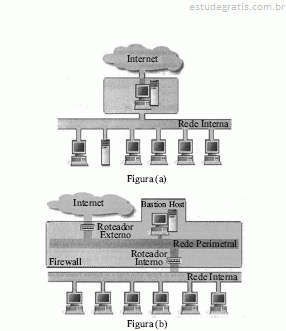
491 Q150981
Ciência da Computação
Ano: 2011
Banca: Fundação CESGRANRIO (CESGRANRIO)

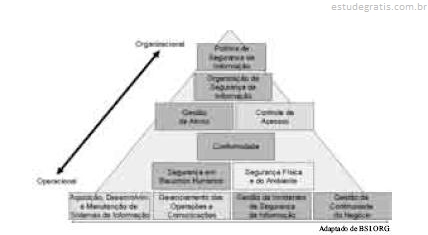
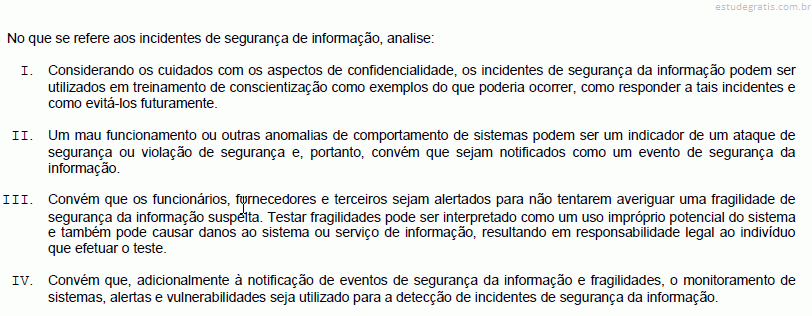
Segundo a Norma ISO 27002, convém que os registros (log) de auditoria incluam, quando relevantes, os registros das tentativas de acesso ao sistema aceitas e rejeitadas.

PORQUE

Segundo a Norma ISO 27002, a política de controle de acesso estabelece que convém fornecer aos usuários uma declaração nítida dos requisitos do sistema a serem atendidos pelos provedores de serviço. Analisando-se as afirmações acima, conclui-se que
492 Q150980
Ciência da Computação
Ano: 2011
Banca: Fundação CESGRANRIO (CESGRANRIO)

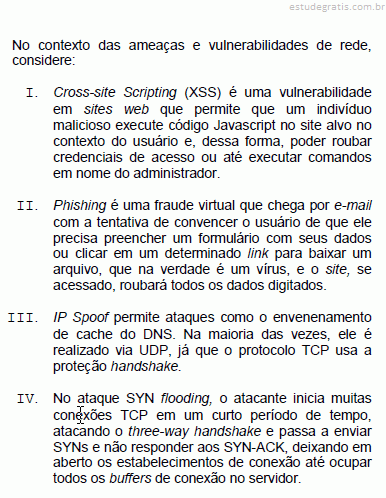
Os sistemas criptográficos podem ser atacados de diversas formas, uma delas é o ataque conhecido como “ataque de texto cifrado escolhido”, sendo que o sistema de chave pública RSA é vulnerável a esse tipo de ataque.

PORQUE

A segurança do sistema RSA está baseada na dificuldade de fatorar números primos muito grandes. Analisando-se as afirmações acima, conclui-se que
493 Q150979
Ciência da Computação
Ano: 2011
Banca: Fundação Carlos Chagas (FCC)

No que se refere à detecção de intrusão, analise:

I. Envolve a detecção de padrões incomuns de atividade ou padrões de atividade sabidamente relacionados a intrusões.

II. Podem ser utilizados sistemas de armadilha (honeypots), planejados para atrair um atacante em potencial para longe dos

sistemas críticos.

III. É baseada na suposição de que o comportamento do intruso é muito semelhante ao comportamento de um usuário

legítimo, de maneira que não podem ser quantificadas.

IV. Não permite a coleta de informações relevantes e/ou seguras sobre as técnicas de intrusão.

Está correto o que consta em

494 Q150978
Ciência da Computação
Ano: 2011
Banca: Fundação Carlos Chagas (FCC)

Está correto o que consta em

495 Q150977
Ciência da Computação
Ano: 2011
Banca: Fundação Carlos Chagas (FCC)

Analise:

I. Conecta-se a arquivos executáveis e se replica quando o programa infectado é executado, localizando outros arquivos

executáveis para infectar.

II. É um ponto de entrada secreto para um programa, que permite que alguém, ciente desse ponto de entrada, obtenha

acesso sem passar pelos procedimentos normais de acesso de segurança.

III. Muda a cada infecção se reescrevendo completamente a cada iteração, aumentando a dificuldade de detecção.

IV. Pode ser replicar e enviar cópias de si mesmo de um computador para outro através de conexões de rede. Na chegada,

pode ser ativado para replicar-se e propagar-se novamente. Busca...

496 Q150976
Ciência da Computação
Ano: 2011
Banca: Fundação Carlos Chagas (FCC)

Está correto o que consta em

497 Q150975
Ciência da Computação
Ano: 2011
Banca: Fundação Carlos Chagas (FCC)

Em relação aos sistemas de proteção de rede,

498 Q150974
Ciência da Computação
Ano: 2011
Banca: Fundação Carlos Chagas (FCC)

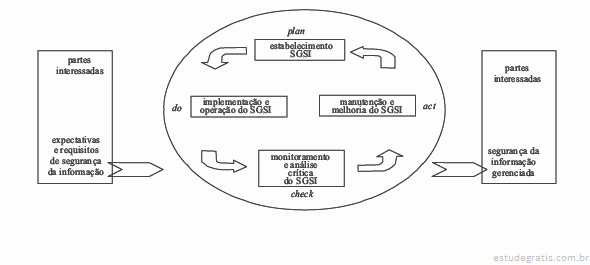
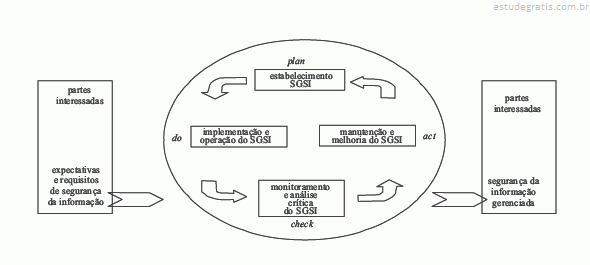
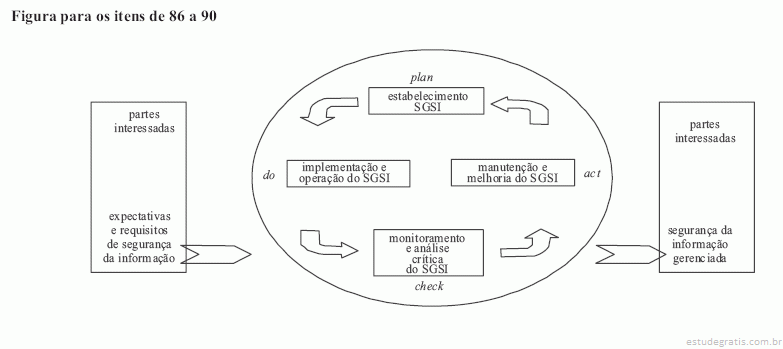
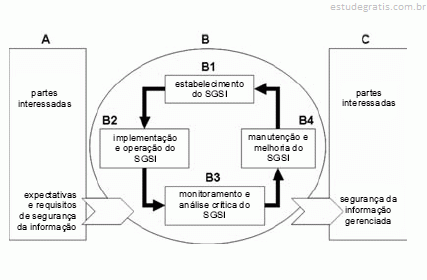
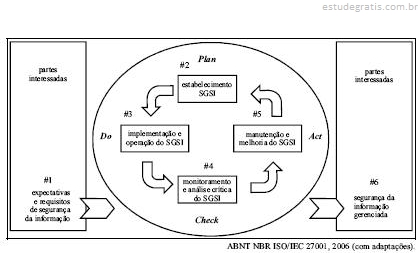
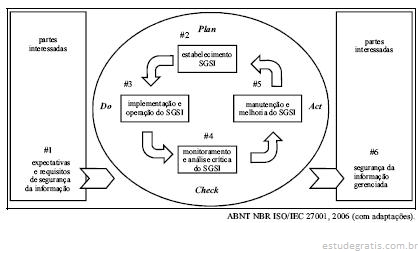
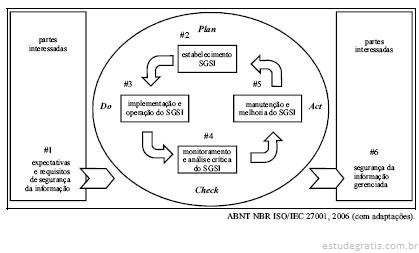
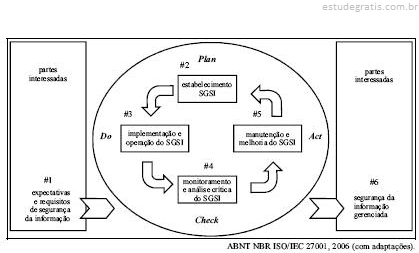
A modificação de procedimentos e controles que afetem a segurança da informação, quando necessário, para responder a eventos internos ou externos que possam impactar no Sistema de Gestão de Segurança da Informação (SGSI), incluindo mudanças de processos de negócio que afetem os requisitos de negócio existentes, constitui-se em elemento de

499 Q150973
Ciência da Computação
Ano: 2011
Banca: Fundação Carlos Chagas (FCC)

No âmbito do Sistema de Gestão de Segurança da Informação

− SGSI, o procedimento: Monitorar e analisar criticamente

o SGSI, recomenda:

I. Realizar análises críticas regulares da eficácia do

SGSI independente dos resultados de auditorias de

segurança da informação.

II. Medir a eficácia dos controles para verificar que os requisitos

de segurança da informação foram atendidos.

III. Conduzir auditorias internas do SGSI a intervalos

planejados.

Está INCORRETO o que consta APENAS em

500 Q150972
Ciência da Computação
Ano: 2011
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens a seguir, relativos à segurança da informação.

A ocorrência de quebra de segurança restringe-se à ação ou omissão estritamente intencional que resulte no comprometimento da segurança da informação e das comunicações.

501 Q150971
Ciência da Computação
Ano: 2011
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens a seguir, relativos à segurança da informação.

O tratamento da informação refere-se a recepção, produção, reprodução, utilização, acesso, transporte, transmissão, distribuição, armazenamento, eliminação e controle tanto da informação sigilosa quanto da informação não sigilosa.

502 Q150970
Ciência da Computação
Ano: 2011
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens seguintes, relativos a firewalls e sistemas de detecção de intrusão.

A tabela de estados contém informações sobre os fluxos de pacotes já validados pelo conjunto das regras; no entanto, a aplicação desse tipo de tabela restringe-se aos protocolos orientados a conexão.

503 Q150969
Ciência da Computação
Ano: 2011
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens que se seguem, acerca de máquinas virtuais, intrusão em sistemas e técnicas de invasão de sistemas.

Em uma máquina virtual que esteja comprometida devido a um ataque, o atacante pode obter o controle da estação que gerencia a máquina virtual (hipervisor). Essa técnica utiliza despejo de memória e acessa os registros de controle da máquina virtual.

504 Q150968
Ciência da Computação
Ano: 2011
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação aos controles a serem implementados em um SGSI, julgue os itens seguintes.

As responsabilidades pela segurança da informação devem estar claramente definidas, oferecendo-se, como contrapartida, aos responsáveis os poderes necessários para implementação e operação dos controles, de forma a viabilizar o atendimento aos requisitos de segurança específicos.

505 Q150967
Ciência da Computação
Ano: 2011
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação aos controles a serem implementados em um SGSI, julgue os itens seguintes.

Os controles relativos a movimentação de equipamentos, informações ou software são similares aos controles patrimoniais relativos a outros bens; assim, esses itens só devem ser removidos com autorização prévia e devido registro.

506 Q150966
Ciência da Computação
Ano: 2011
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação aos controles a serem implementados em um SGSI, julgue os itens seguintes.

Os usuários devem ser conscientizados e educados no que diz respeito à segurança da informação, uma vez que recai sobre eles a responsabilização pelos eventos em que venham a se envolver, como quebras de segurança e erros de operação.

507 Q150965
Ciência da Computação
Ano: 2011
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os próximos itens, relativos a sistema de gestão de segurança da informação (SGSI).

O controle dos registros referentes ao SGSI restringe-se aos aspectos referentes aos eventos de natureza técnica.

508 Q150964
Ciência da Computação
Ano: 2011
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca de segurança da informação, julgue os itens que se seguem.

A conformidade pode levar à garantia de atendimento aos requisitos de segurança da informação.

509 Q150963
Ciência da Computação
Ano: 2011
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca de segurança da informação, julgue os itens que se seguem.

Uma política de segurança da informação eficaz está centrada no controle de acesso à informação, independentemente de formato, mídia ou tecnologia que a suporte.

510 Q150962
Ciência da Computação
Ano: 2011
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca de segurança da informação, julgue os itens que se seguem.

Uma política de segurança da informação deve atender às necessidades de proteção da informação em uma organização, sendo elaborada por decisão daqueles que vão implantá-la e operá-la.

511 Q150961
Ciência da Computação
Ano: 2011
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca de segurança da informação, julgue os itens que se seguem.

Em um ambiente universitário, a integridade e disponibilidade são os requisitos de segurança prioritários.

512 Q150960
Ciência da Computação
Ano: 2011
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca de segurança da informação, julgue os itens que se seguem.

Em um ambiente bancário, integridade e auditabilidade tem prioridade sobre a confidencialidade.

513 Q150956
Ciência da Computação
Ano: 2011
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens seguintes, referentes a ferramentas de proteção de estações de trabalho e servidores.

Uma ferramenta de trabalho como o HIDS (host intrusion detection system) tem capacidade de capturar todo o tráfego de uma rede, o que permite a análise de possíveis ataques a essa rede.

514 Q150953
Ciência da Computação
Ano: 2011
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens que se seguem, relativos a segurança no âmbito das tecnologias da informação (TIs).

Entre as principais ameaças ao ambiente de TI podem ser citadas a falta de política de segurança e a ausência de procedimentos de restauração do ambiente computacional em caso de indisponibilidade de serviços, além da falta de atualização do parque tecnológico de hardware e software.

515 Q150948
Ciência da Computação
Ano: 2011
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação a procedimentos de segurança da informação, julgue os itens subsequentes.

Um spyware consiste em uma falha de segurança intencional, gravada no computador ou no sistema operacional, a fim de permitir a um cracker obter acesso ilegal e controle da máquina.

516 Q150946
Ciência da Computação
Ano: 2011
Banca: Fundação Carlos Chagas (FCC)

No contexto de ataques externos ao sistema, ele consiste, tecnicamente, de um bootstrap que é compilado e executado no sistema sob ataque e, uma vez em execução, abre as portas para a invasão efetiva do programa principal; a partir desse novo hospedeiro o malware passa a procurar novas máquinas e, assim, disseminar o bootstrap. Trata-se do malware do tipo

517 Q150945
Ciência da Computação
Ano: 2011
Banca: Fundação Carlos Chagas (FCC)

No caso de phishing, no qual o atacante comprometeu o servidor de nomes do provedor (DNS), de modo que todos os acessos a determinados sites passaram a ser redirecionados para páginas falsificadas, a ação que, preventivamente, se apresenta mais adequada é

518 Q150943
Ciência da Computação
Ano: 2011
Banca: Fundação Carlos Chagas (FCC)

Estabelecer a política, objetivos, processos e procedimentos do SGSI, relevantes para a gestão de riscos e a melhoria da segurança da informação para produzir resultados de acordo com as políticas e objetivos globais de uma organização. No modelo PDCA aplicado aos processos do SGSI da NBR ISO/IEC 27001, esta definição pertence a

519 Q150942
Ciência da Computação
Ano: 2011
Banca: Fundação Carlos Chagas (FCC)

Na NBR ISO/IEC 17799, os controles considerados essenciais para uma organização, sob o ponto de vista legal, incluem:

I. Proteção de dados e privacidade de informações pessoais.

II. Salvaguarda de registros organizacionais.

III. Documento da política de segurança da informação.

Está INCORRETO o que se afirma em

520 Q150941
Ciência da Computação
Ano: 2011
Banca: Fundação Carlos Chagas (FCC)

Analise as seguintes características de software:

I. Especificamente projetado para apresentar propagandas, quer por intermédio de um browser quer por meio de algum outro programa instalado.

II. Monitorar atividades de um sistema e enviar as informações coletadas para terceiros.

De acordo com cgi.br, I e II são tipos de software categorizados, respectivamente, como

521 Q150936
Ciência da Computação
Ano: 2011
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A respeito do estabelecimento de um sistema de gestão da segurança, julgue os itens seguintes.

As ameaças a que estão sujeitos os ativos de informação, ciclicamente analisadas, classificam-se, em relação à origem, em naturais e humanas, e as humanas subdividem-se em causadas intencionalmente e causadas acidentalmente.

522 Q150935
Ciência da Computação
Ano: 2011
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca de segurança da informação e de sistemas de gestão de segurança da informação (SGSIs), julgue os próximos itens.

De acordo com as normas de segurança de TI, o desenvolvimento de práticas de gestão da segurança da informação e procedimentos de segurança contempla a gestão de ativos, que, por sua vez, inclui, entre outros, o inventário dos ativos, a identificação do proprietário dos ativos e as diretivas de classificação de informação.

523 Q150922
Ciência da Computação
Ano: 2011
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca do gerenciamento de segurança da informação, julgue os itens a seguir.

Para que um incidente de segurança se caracterize, é necessária a concretização de ameaça que, por meio de vulnerabilidade presente em um dos ativos do ambiente tecnológico, gere impacto aos objetivos organizacionais.

524 Q150920
Ciência da Computação
Ano: 2011
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação aos ataques e aos dispositivos de segurança, julgue os itens subsequentes.

IDS e IPS detectam intrusões com alta precisão, porém diferem pelo fato de o segundo atuar bloqueando o tráfego, quando algum evento relevante é detectado.

525 Q150919
Ciência da Computação
Ano: 2011
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A respeito da prevenção e do tratamento de incidentes, julgue os itens seguintes.

Uma medida preventiva é a realização periódica de avaliações de vulnerabilidade, com a prospecção ativa destas, na forma de testes de penetração e intrusão.

526 Q150903
Ciência da Computação
Ano: 2011
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação a segurança, protocolos, ferramentas e procedimentos utilizados na Internet, julgue os próximos itens.

No acesso a uma página da Internet, é comum a utilização do protocolo HTTP, que, no Internet Explorer, pode ser visualizado no canto esquerdo da barra de endereços. Em sítios seguros, normalmente ocorre a substituição desse protocolo pelo HTTPS, que utiliza, por padrão, criptografia e protocolo TCP na porta 80.

527 Q150902
Ciência da Computação
Ano: 2011
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação a segurança, protocolos, ferramentas e procedimentos utilizados na Internet, julgue os próximos itens.

Uma maneira de proteger o computador de um ataque de phishing é, no caso de recebimento de e-mails de instituições financeiras ou governamentais suspeitos, nunca clicar os links, fornecer dados sigilosos ou executar programas fornecidos no e-mail. Ao invés disso, deve-se procurar o sítio oficial da instituição ou telefone para se informar sobre a solicitação feita por e-mail.

528 Q150895
Ciência da Computação
Ano: 2011
Banca: Fundação CESGRANRIO (CESGRANRIO)

A seção Segurança em Recursos Humanos da Norma NBR/ISO 27002 preconiza ações mesmo antes da contratação de funcionários. O objetivo declarado é “Assegurar que os funcionários, fornecedores e terceiros entendam suas responsabilidades e estejam de acordo com os seus papéis, e reduzir o risco de roubo, fraude ou mau uso de recursos.” Para isso, essa norma diz ser conveniente que

529 Q150894
Ciência da Computação
Ano: 2011
Banca: Fundação CESGRANRIO (CESGRANRIO)

As NBR/ISO 27002 prescrevem que, para identificar os requisitos para os acordos de confidencialidade ou de não divulgação, convém considerar diversos elementos, entre os quais NÃO consta(m)

530 Q150893
Ciência da Computação
Ano: 2011
Banca: Fundação CESGRANRIO (CESGRANRIO)

É conveniente o uso de técnicas de criptografia para proteger a confidencialidade, a integridade e a autenticidade das informações.

PORQUE

Técnicas de chaves públicas proporcionam método seguro de autenticação.

Analisando-se as afirmações acima à luz da NBR/ISO 27002, conclui-se que

531 Q150892
Ciência da Computação
Ano: 2011
Banca: Fundação CESGRANRIO (CESGRANRIO)

A empresa Consultores Financeiros, em conformidade com o prescrito na NBR/ISO 27002, realiza, periodicamente, a análise crítica da Política de Segurança da Informação da empresa. A Norma sugere que as entradas para a análise crítica pela direção incluam diversas informações, entre elas,

532 Q150891
Ciência da Computação
Ano: 2011
Banca: Fundação CESGRANRIO (CESGRANRIO)

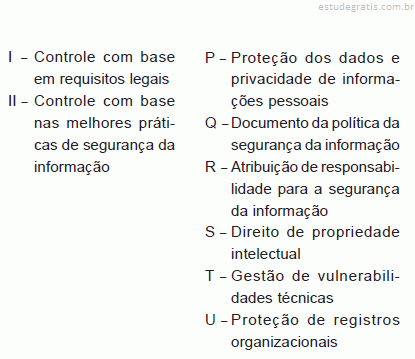
Segundo a NBR/ISO 27002, adotar certo número de controles pode ser considerado um bom ponto de partida para a implementação da segurança da informação. Esses controles se baseiam tanto em requisitos legais como nas melhores práticas de segurança da informação normalmente usadas.

Relacione a lista de controles às respectivas categorias.

Estão corretas as associações

533 Q150890
Ciência da Computação
Ano: 2011
Banca: Fundação CESGRANRIO (CESGRANRIO)

Segundo a NBR/ISO 27002, o objetivo da proteção contra códigos maliciosos e códigos móveis é proteger a

534 Q150889
Ciência da Computação
Ano: 2011
Banca: Fundação CESGRANRIO (CESGRANRIO)

De acordo com a NBR/ISO 27002, Segurança da Informação é a proteção da informação de vários tipos de ameaças para

535 Q150888
Ciência da Computação
Ano: 2011
Banca: Fundação CESGRANRIO (CESGRANRIO)

Segundo a Norma ISO 27002:2005, convém que a proteção contra códigos maliciosos seja baseada em softwares de detecção de códigos maliciosos e reparo, na conscientização da segurança da informação, no controle de acesso adequado e nos controles de gerenciamento de mudanças. Para isso, essa norma prescreve que várias diretrizes sejam consideradas, sendo uma delas

536 Q150887
Ciência da Computação
Ano: 2011
Banca: Fundação CESGRANRIO (CESGRANRIO)

A política de segurança da informação, segundo a Norma ISO 27002/2005, tem por objetivo prover uma orientação e apoio à direção para a segurança da informação de acordo com os requisitos do negócio e com as leis e regulamentações relevantes.

PORQUE

As diretrizes para implementação da política de segurança da informação devem conter declaração dos gerentes de nível intermediário, apoiando as metas e os princípios da segurança da informação, alinhada com os objetivos e estratégias da tecnologia da informação.

Analisando as afirmações acima, conclui-se que
537 Q150886
Ciência da Computação
Ano: 2011
Banca: Fundação CESGRANRIO (CESGRANRIO)

Paulo autorizou uma despesa em seu cartão de crédito mediante a utilização de senha pessoal. Ao receber a cobrança, procurou a administradora do cartão e negou a despesa. A administradora manteve a cobrança, provando a irretratabilidade da ação realizada. Esse procedimento só foi possível porque, no contexto da segurança da informação e, em relação à transação, a administradora provou pelo menos sua

538 Q150885
Ciência da Computação
Ano: 2011
Banca: Fundação CESGRANRIO (CESGRANRIO)

Há várias formas de ataques aos sistemas de informação. Os ataques DoS (Negação de Serviço) consistem em tentativas de impedir que usuários legítimos utilizem determinados serviços de computadores. Nesse contexto, são classificados como ataques DoS:

539 Q150884
Ciência da Computação
Ano: 2011
Banca: Fundação CESGRANRIO (CESGRANRIO)

A Autoridade Certificadora (AC) é um componente da maioria das Infraestruturas de Chave Pública.

PORQUE

A chave privada é gerada pelo próprio signatário, garantindo seu sigilo em relação aos outros usuários do sistema quando utilizar algoritmos simétricos.

Analisando as afirmações acima, conclui-se que
540 Q150883
Ciência da Computação
Ano: 2011
Banca: Fundação CESGRANRIO (CESGRANRIO)

Sejam os parâmetros de um sistema de chave pública RSA.

• Dois primos selecionados inicialmente p = 5 e q = 11

• Chave pública: k1 = 3

Qual é o valor da chave secreta?

541 Q150882
Ciência da Computação
Ano: 2011
Banca: Fundação CESGRANRIO (CESGRANRIO)

De acordo com a NBR/ISO 27002, um sistema de gerenciamento de chaves deve basear-se em um conjunto estabelecido de normas, procedimentos e métodos de segurança para

542 Q150881
Ciência da Computação
Ano: 2011
Banca: Fundação CESGRANRIO (CESGRANRIO)

Conforme a NBR/ISO 27002, o objetivo da Política de Segurança da Informação é

543 Q150880
Ciência da Computação
Ano: 2011
Banca: Fundação CESGRANRIO (CESGRANRIO)

A experiência tem mostrado que há fatores críticos para o sucesso da implementação da segurança da informação dentro de uma organização; dentre eles, a norma ISO 27002 destaca:

544 Q150879
Ciência da Computação
Ano: 2011
Banca: Fundação CESGRANRIO (CESGRANRIO)

Patrícia é usuária consciente da necessidade de proteger sua máquina dos diversos tipos de ataque utilizados na Internet. Qual das seguintes “recomendações” sobre Segurança da Informação, encontradas em diversos sítios da rede, ela deve adotar?

545 Q150878
Ciência da Computação
Ano: 2011
Banca: MSConcursos
Um computador (ou sistema computacional) é dito seguro se este atende a três requisitos básicos relacionados aos recursos que o compõem: confidencialidade, integridade e disponibilidade. A confidencialidade diz que a informação só está disponível para aqueles devidamente autorizados; a integridade diz que a informação não é destruída ou corrompida e o sistema tem um desempenho correto, e a disponibilidade diz que os serviços/recursos do sistema estão disponíveis sempre que forem necessários. Dentre as alternativas abaixo, assinale sobre violações do requisito de confidencialidade:
546 Q150769
Ciência da Computação
Ano: 2011
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens seguintes, relacionados a segurança física, segurança lógica e gestão de risco.

Um sistema de proteção lógica visa impedir que ativos de informação sejam expostos de forma não autorizada. Esses sistemas são compostos por elementos tais como cercas, barreiras, sensores e pessoal de segurança.

547 Q150698
Ciência da Computação
Ano: 2011
Banca: Instituto de Planejamento e Apoio ao Desenvolvimento Tecnológico e Científico (IPAD)

O tipo de ataque no qual páginas maliciosas fazem o navegador carregar páginas legítimas de modo invisível é chamado de:

548 Q150668
Ciência da Computação
Ano: 2011
Banca: Fundação Carlos Chagas (FCC)

Atacar um esquema de criptografia simétrica, é possível

549 Q133564
Ciência da Computação
Ano: 2011
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Em relação a plano de continuidade de negócio, julgue os itens seguintes.

Os planos de continuidade de negócio devem ser testados e atualizados regularmente, de forma a assegurar que os membros da equipe de recuperação, bem como outros envolvidos, tenham ciência desses planos e de suas responsabilidades para a continuidade do negócio quando um plano for realmente acionado.

550 Q133562
Ciência da Computação
Ano: 2011
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Em relação a plano de continuidade de negócio, julgue os itens seguintes.

As análises/avaliações de risco do plano de continuidade do negócio devem envolver os responsáveis pelos processos e recursos do negócio. É importante que essas análises/avaliações não se limitem aos recursos de processamento da informação, mas incluam os resultados específicos da segurança da informação.

551 Q133560
Ciência da Computação
Ano: 2011
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A respeito de planejamento, identificação e análise de riscos, julgue os itens subsecutivos.

A transferência de riscos envolve a decisão de transferir o ônus de determinados riscos para terceiros, deixando a cargo destes a atividade de monitoração dos riscos transferidos.

552 Q119208
Ciência da Computação
Ano: 2011
Banca: CONSULPLAN Consultoria (CONSULPLAN)

Assinale a melhor definição de Evento:

553 Q814252
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os próximos itens, referentes à gestão de segurança da informação. A realização de testes de penetração e ethical hacking são formas eficazes de se conduzir uma análise de vulnerabilidades.
554 Q782970
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os próximos itens, relativos à segurança da informação.

Em sistemas criptográficos de chave pública, curva elíptica consiste na implementação de algoritmos de chave pública já existentes que proveem sistemas criptográficos com chaves de maior tamanho que os algoritmos de chaves simétricas.

555 Q782965
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação à prevenção de intrusão, julgue os itens subsequentes.

Em uma rede de comunicação, os sistemas de prevenção de intrusão fazem a coleta e análise dos dados originados em uma máquina que hospeda o serviço; após a coleta, esses dados podem ser analisados localmente ou enviados para uma máquina remota.

556 Q782964
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação à prevenção de intrusão, julgue os itens subsequentes.

Os sistemas de prevenção de intrusão embasados em rede são incompatíveis com aqueles que têm base em estação, o que impossibilita a existência de sistemas híbridos.

557 Q782946
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A respeito de ataques a redes de computadores, prevenção e tratamento de incidentes, julgue os itens subsecutivos.

A fim de proteger a integridade do hardware e da informação, devem ser implantados, em locais apropriados, controles de detecção, prevenção e recuperação para proteger contra códigos maliciosos, assim como procedimentos para a devida conscientização dos usuários.

558 Q782945
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A respeito de ataques a redes de computadores, prevenção e tratamento de incidentes, julgue os itens subsecutivos.

Nos casos em que uma ação de acompanhamento contra uma pessoa ou organização, após um incidente de segurança da informação, envolver uma ação legal (civil ou criminal), evidências devem ser coletadas, armazenadas e apresentadas em conformidade com as normas de armazenamento de evidências da jurisdição ou jurisdições pertinentes.

559 Q782882
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Os geradores de transação (GTs) aguardam silenciosamente no computador até que o usuário se autentique, por exemplo, em um home banking ou loja virtual. Uma vez autenticado, o sítio geralmente cria um cookie de sessão, usado para autenticar mensagens subsequentes a partir do navegador. Esses cookies de sessão residem no navegador e se mostram acessíveis por um malware. Um GT pode, com o usuário autenticado no sítio, usar o cookie de sessão para gerar transações em nome do usuário, transferindo fundos de sua conta ou comprando itens a serem enviados como presente. Para o sítio, uma transação gerada por um GT se mostra idêntica a uma transação legítima realizada pelo usuário, pois se origina do mesmo IP usado pelo usuário na mesma hora do dia, tornando-a difícil de ser perce...

560 Q782881
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca da classificação da informação, julgue os itens seguintes, segundo as orientações da ISO 27002.

Quando um documento de classificação menos restritiva recebe partes de outro documento de classificação mais restritiva, o primeiro assume a classificação do segundo.

561 Q782880
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca da classificação da informação, julgue os itens seguintes, segundo as orientações da ISO 27002.

Os procedimentos para interpretar os rótulos de classificação devem manter-se restritos à organização que os classifica.

562 Q782879
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens a seguir, a respeito de termos e definições fundamentais da ISO 27001.

Integridade é a propriedade que garante que uma informação não será furtada da organização.

563 Q782866
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens a seguir, a respeito de termos e definições fundamentais da ISO 27001.

A declaração de aplicabilidade define os ambientes ou as unidades da organização alvo dos controles estabelecidos pelo sistema de gestão de segurança da informação (SGSI).

564 Q782865
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca da classificação da informação, julgue os itens seguintes, segundo as orientações da ISO 27002.

Inicialmente, a classificação da informação deve considerar as orientações de compartilhamento e de restrições de informação registradas em normas e boas práticas internacionais e, depois, os impactos no negócio alvo do SGSI.

565 Q782864
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca da classificação da informação, julgue os itens seguintes, segundo as orientações da ISO 27002.

A rotulação da informação é pertinente apenas aos documentos físicos, por terem condições de receber etiquetas.

566 Q782863
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca da classificação da informação, julgue os itens seguintes, segundo as orientações da ISO 27002.

A classificação da informação, de acordo a referida norma, deve observar os níveis público, restrito e sigiloso.

567 Q782862
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens que se seguem, relativos à ISO 27002.

A vulnerabilidade denominada scripts entre sítios ou cross site scripting (XSS) é uma consequência da aplicação inadequada do controle validação de dados de saída.

568 Q782861
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens que se seguem, relativos à ISO 27002.

A validação de dados de entrada é um controle que, se aplicado rigorosamente, é suficiente para remediar problemas de sistemas, em especial o estouro de buffer.

569 Q782860
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens que se seguem, relativos à ISO 27002.

Perímetro de segurança física é o controle responsável pela identificação de todos os indivíduos que circulam pela organização.

570 Q782859
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Os geradores de transação (GTs) aguardam silenciosamente no computador até que o usuário se autentique, por exemplo, em um home banking ou loja virtual. Uma vez autenticado, o sítio geralmente cria um cookie de sessão, usado para autenticar mensagens subsequentes a partir do navegador. Esses cookies de sessão residem no navegador e se mostram acessíveis por um malware. Um GT pode, com o usuário autenticado no sítio, usar o cookie de sessão para gerar transações em nome do usuário, transferindo fundos de sua conta ou comprando itens a serem enviados como presente. Para o sítio, uma transação gerada por um GT se mostra idêntica a uma transação legítima realizada pelo usuário, pois se origina do mesmo IP usado pelo usuário na mesma hora do dia, tornando-a difícil de ser perce...

571 Q782762
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

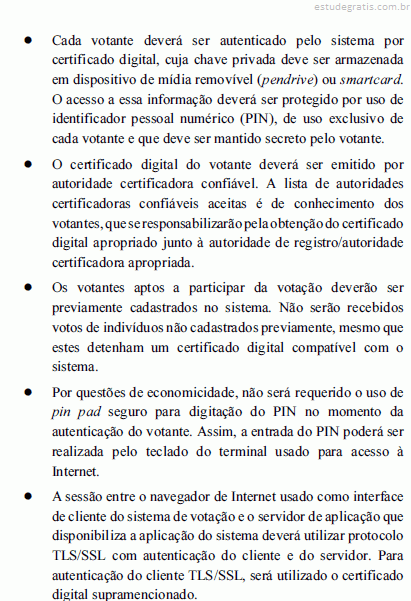
Em ano de eleições gerais, é comum haver discussões na sociedade acerca da possibilidade de se fazer a votação pela Internet. Na concepção de um sistema hipotético de votação pela Internet, foram evidenciados os seguintes requisitos relacionados com a segurança da informação do sistema.

Com relação à situação descrita acima, julgue os itens que se seguem.

Os votos não podem ser assinados digitalmente pelos votantes sem que isso acarrete perda do anonimato do voto, isto é, a identificação do voto.

572 Q782761
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Em ano de eleições gerais, é comum haver discussões na sociedade acerca da possibilidade de se fazer a votação pela Internet. Na concepção de um sistema hipotético de votação pela Internet, foram evidenciados os seguintes requisitos relacionados com a segurança da informação do sistema.

Com relação à situação descrita acima, julgue os itens que se seguem.

O uso de PIN assegura que não ocorrerão ataques de personificação, isto é, um indivíduo votando por outro.

573 Q782760
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca da gestão de segurança da informação, julgue os itens a seguir com base nas Normas NBR ISO/IEC 27001 e 27002.

A Norma NBR ISO/IEC 27001 estabelece o código de prática para a gestão da segurança da informação e a Norma NBR ISO/IEC 27002 trata dos requisitos dos sistemas de gestão de segurança da informação.

574 Q782759
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca da gestão de segurança da informação, julgue os itens a seguir com base nas Normas NBR ISO/IEC 27001 e 27002.

Estão entre os objetivos da segurança da informação a garantia da continuidade do negócio, a minimização dos riscos para o negócio e a maximização do retorno sobre os investimentos.

575 Q782758
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens subsequentes, relativos às Normas NBR ISO/IEC 15999 e 27005.

A norma NBR ISO/IEC 15999 destina-se a orientar as empresas no que fazer a partir do momento em que acontecer algum incidente, oferecendo respostas às ameaças sofridas e seus impactos nas operações do negócio.

576 Q655150
Ciência da Computação
Ano: 2010
Banca: Fundação Carlos Chagas (FCC)

O IPsec fornece a capacidade de proteger comunicações. Seu uso tem como exemplos:

I. O estabelecimento de conectividade de extranet e intranet com parceiros.

II. A melhoria da segurança no comércio eletrônico.

III. O acesso remoto seguro por meio da Internet.

Está correto o que se afirma em

577 Q151512
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A respeito de segurança da informação, julgue os próximos itens.

A gestão da continuidade de negócios é um processo que deve ser realizado no caso de perdas no funcionamento rotineiro de um ambiente computacional. Por envolver excessivos recursos humanos, financeiros e de informação, uma empresa somente deve defini-lo caso tenham sido identificadas ameaças potenciais que possam ocasionar riscos imediatos ao negócio.

578 Q151123
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca da segurança da informação, seus mecanismos, suas definições, seus algoritmos e suas tecnologias associadas, julgue os itens subsequentes.

Um ataque DoS(Denial of Service) em uma rede caracterizase por se aproveitar de falhas e(ou) vulnerabilidades presentes no sistema atacado e pode consistir no envio de um grande número de mensagens, de modo a esgotar algum dos recursos do sistema atacado.

579 Q151044
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Os geradores de transação (GTs) aguardam silenciosamente no computador até que o usuário se autentique, por exemplo, em um home banking ou loja virtual. Uma vez autenticado, o sítio geralmente cria um cookie de sessão, usado para autenticar mensagens subsequentes a partir do navegador. Esses cookies de sessão residem no navegador e se mostram acessíveis por um malware. Um GT pode, com o usuário autenticado no sítio, usar o cookie de sessão para gerar transações em nome do usuário, transferindo fundos de sua conta ou comprando itens a serem enviados como presente. Para o sítio, uma transação gerada por um GT se mostra idêntica a uma transação legítima realizada pelo usuário, pois se origina do mesmo IP usado pelo usuário na mesma hora do dia, tornando-a difícil de ser perce...

580 Q151043
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens que se seguem, relativos à ISO 27002.

Segregação de funções é o controle que trata da separação de ambientes de desenvolvimento, de testes e de operação, para garantir que um problema localizado em qualquer um deles não interfira nos demais.

581 Q151042
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca da classificação da informação, julgue os itens seguintes, segundo as orientações da ISO 27002.

A classificação de determinada informação deve permanecer inalterada até que a informação seja descartada.

582 Q151041
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens a seguir, a respeito de termos e definições fundamentais da ISO 27001.

Risco residual é aquele remanescente quando as medidas implementadas para modificar esse risco não conseguem eliminá-lo.

583 Q150989
Ciência da Computação
Ano: 2010
Banca: Fundação Universa (FUNIVERSA)

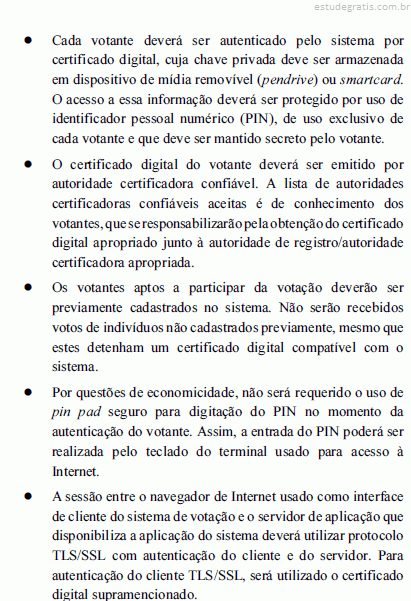
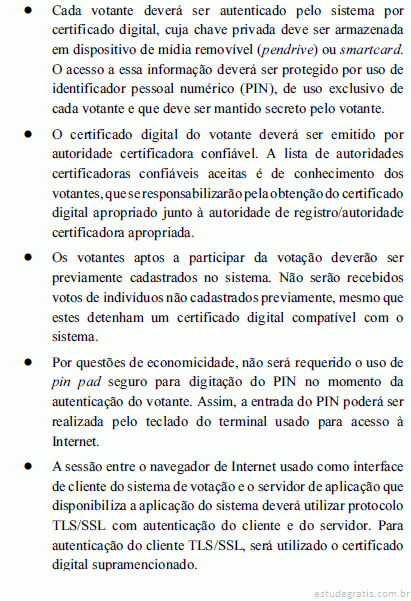
Um IPS (Intrusion Prevention System), de forma geral, é um equipamento auxiliar no gerenciamento e segurança da rede, instalado em determinado ponto de passagem de tráfego de uma rede de computadores. Assinale a alternativa que apresenta apenas funções que podem ser realizadas por um IPS.

584 Q150959
Ciência da Computação
Ano: 2010
Banca: Instituto Americano de desenvolvimento (IADES)

Os algoritmos de criptografia assimétricos utilizam

585 Q150958
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

No que se refere à segurança em redes de computadores, julgue os itens a seguir.

Envenenamento ARP (ARP poisoning), SYN flooding attack e roubo de sessão TCP (TCP session hijacking) são tipos de ataque que estações pertencentes a uma rede IPv4 podem sofrer. Esses três tipos podem ser usados para produzir negação de serviço, com a diferença de que, para realizar o primeiro, o host atacante deve estar fisicamente localizado no mesmo segmento do host atacado, enquanto os dois últimos podem ser efetuados por meio da Internet.

586 Q150957
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

No que se refere à segurança em redes de computadores, julgue os itens a seguir.

São dispositivos constitucionais relacionados com a segurança dos sistemas de informação em organizações públicas brasileiras: o direito à privacidade, que define a aplicação do sigilo das informações relacionadas à intimidade ou vida privada de alguém; o direito à informação e ao acesso aos registros públicos; o dever do estado de proteger documentos e obras; e o dever do estado de promover a gestão documental.

587 Q150955
Ciência da Computação
Ano: 2010
Banca: Escola de Administração Fazendária (ESAF)

São aspectos de proteção da Segurança da Informação:

588 Q150939
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A respeito de ataques a redes de computadores, prevenção e tratamento de incidentes, julgue os itens subsecutivos.

Responsabilidades e procedimentos de gestão devem ser estabelecidos para assegurar respostas rápidas, efetivas e ordenadas a incidente de segurança da informação.

589 Q150938
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação às normas NBR ISO/IEC 27001 e 27002, referentes à gestão de segurança da informação, julgue os itens que se seguem.

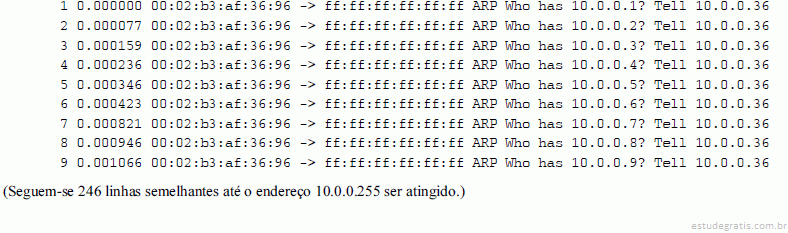
Incidente de segurança da informação é uma ocorrência identificada de um sistema, serviço ou rede que indica uma possível violação da política de segurança da informação ou falha de controles, ou uma situação previamente desconhecida, que possa ser relevante para a segurança da informação.

590 Q150918
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação à prevenção de intrusão, julgue os itens subsequentes.

Em um sistema de detecção de intrusão de rede, a assinatura consiste em um padrão que é verificado no tráfego, com o objetivo de detectar certo tipo de ataque.

591 Q150917
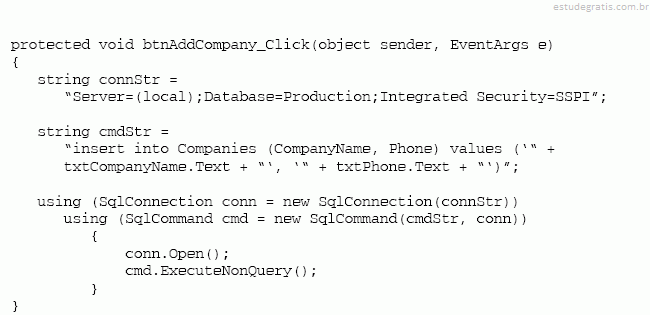
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A respeito de segurança da informação, julgue os próximos itens.

O modo de análise de tráfego realizada por um sistema de detecção de intrusão (IDS) do tipo detecção de comportamento (behaviour detection) fundamenta-se na busca por padrões específicos de tráfego externo que seja embasado em assinatura.

592 Q150915
Ciência da Computação
Ano: 2010
Banca: Fundação CESGRANRIO (CESGRANRIO)

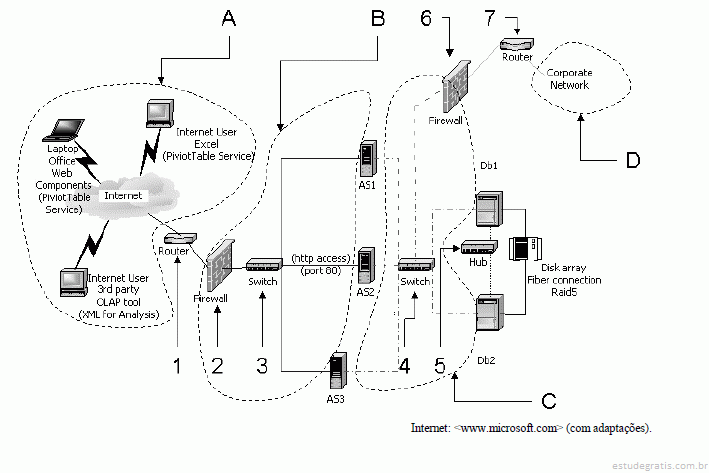
O gerente de infraestrutura de uma empresa reuniu seus analistas para decidir sobre a topologia do ambiente de um servidor de aplicação JAVA comercial, recentemente adquirido. Uma possível ordem de interconexão entre os elementos desse ambiente, considerando-se a necessidade de controle do tráfego externo, seria

593 Q150914
Ciência da Computação
Ano: 2010
Banca: Fundação CESGRANRIO (CESGRANRIO)

Um usuário instalou, em determinada livraria que oferece acesso público à Internet por meio de computadores Windows, um keylogger em um dos computadores. Isso significa que

594 Q150912
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

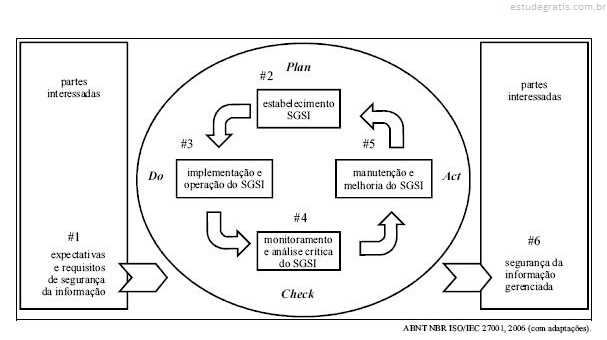
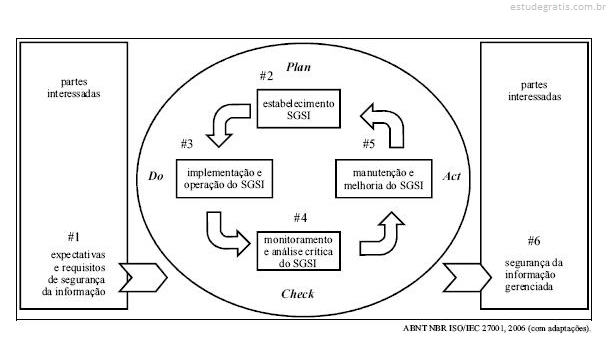
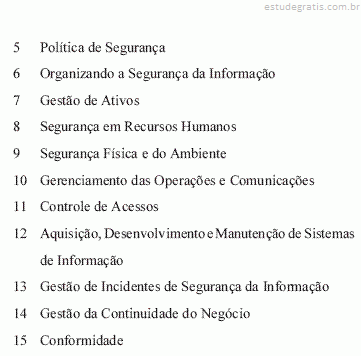
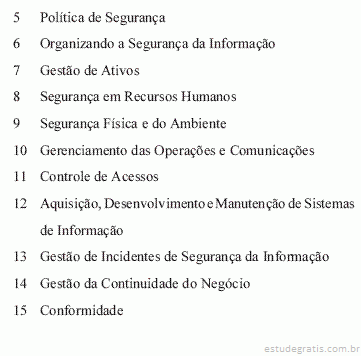
Considere que, em determinada empresa, o funcionário Haroldo precise passar informações confidenciais para o seu chefe, Júlio. Para maior segurança, os dados são transmitidos criptografados pela rede da empresa. Rogério, outro funcionário da empresa, está tentando indevidamente interceptar as informações trocadas entre Haroldo e Júlio. Com base nessa situação hipotética, julgue os itens de 87 a 90, acerca de configurações e do emprego dos sistemas de criptografia.

Considere que Haroldo e Júlio se comuniquem utilizando um sistema de criptografia de chave pública, sem assinatura digital. Nesse caso, se Rogério, passando-se por Haroldo, enviar uma mensagem criptografada para Júlio, este pode não ter como saber qu...

595 Q150911
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A respeito de ambientes virtualizados, julgue os próximos itens.

Para ocorrer o chaveamento de contexto, uma das operações executadas pelo sistema operacional, por meio de seu escalonador e do dispatcher, é o mapeamento dos registradores lógicos PC (program counter) dos diferentes processos no único registrador físico PC do processador.

596 Q150910
Ciência da Computação
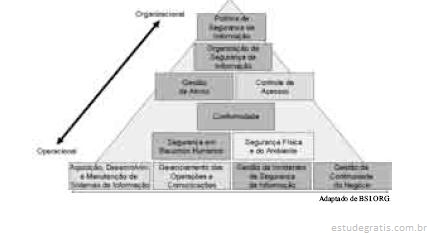
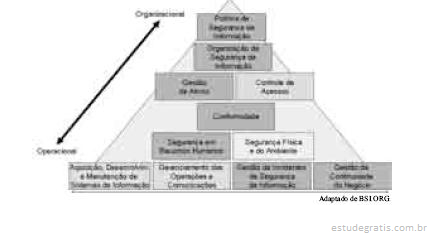
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os próximos itens, relativos à segurança da informação.

Em processos de autenticação de mensagens, um digest MDC (modification detection code) utiliza uma função hash sem chaves. Se for assinado, o digest permite verificar a integridade de mensagem, além de sua autenticação, e não repúdio.

597 Q150909
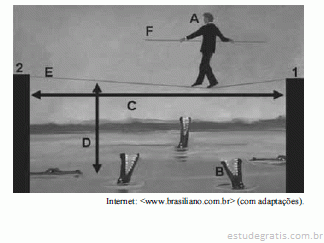
Ciência da Computação
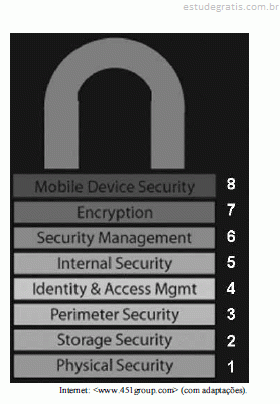
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca da norma NBR ISO/IEC 27002:2005, julgue os próximos itens.

O filtro de tráfego realizado por gateways no controle de conexões de uma rede deve ser feito por meio de restrições predefinidas em tabelas ou regras para aplicações, como, por exemplo, uso de correio eletrônico, acesso interativo e transferência de arquivos.

598 Q150908
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A respeito de segurança da informação, julgue os itens seguintes.

Define-se vulnerabilidade em um ambiente computacional como a causa potencial de ocorrer um incidente indesejado, a qual pode resultar, ou não, em prejuízos para uma organização e seus ativos.

599 Q150907
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando aspectos de composição da norma ABNT NBR ISO/IEC 27002:2005, julgue os itens subsequentes.

A referida norma contém seções iniciais e doze seções principais acerca de diversos temas de segurança, como, por exemplo, a gestão de ativos.

600 Q150901
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens subsequentes, relativos às Normas NBR ISO/IEC 15999 e 27005.

A norma NBR ISO/IEC 27005 prescreve que o gerenciamento de incidentes pode ser realizado iniciando-se com uma definição de contexto, seguido por uma análise e avaliação, tratamento, aceitação, comunicação, monitoramento e análise crítica dos incidentes.

601 Q150900
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca da gestão de segurança da informação, julgue os itens a seguir com base nas Normas NBR ISO/IEC 27001 e 27002.

Aplicando-se o ciclo PDCA (plan, do, check, act) aos processos do sistema de gestão da segurança da informação (SGSI), constata-se que, no SGSI, o do (fazer) equivale a executar as ações corretivas e preventivas para alcançar a melhoria contínua do SGSI.

602 Q150899
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca da gestão de segurança da informação, julgue os itens a seguir com base nas Normas NBR ISO/IEC 27001 e 27002.

Os requisitos do negócio para o processamento de informação, que uma organização tem de desenvolver para apoiar suas operações, estão entre as fontes principais de requisitos de segurança da informação.

603 Q150898
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Em ano de eleições gerais, é comum haver discussões na sociedade acerca da possibilidade de se fazer a votação pela Internet. Na concepção de um sistema hipotético de votação pela Internet, foram evidenciados os seguintes requisitos relacionados com a segurança da informação do sistema.

Com relação à situação descrita acima, julgue os itens que se seguem.

A confidencialidade dos votos não será violada pela captura de tráfego na Internet, sem que sejam quebradas as proteções oferecidas pelo protocolo TLS/SSL.

604 Q150897
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação à segurança em redes de computadores, julgue os itens subsequentes.

Firewalls, IDS e IPS são dispositivos que têm finalidades idênticas, porém tipicamente operam de formas distintas: o primeiro inspeciona integralmente os datagramas e reage bloqueando o tráfego indesejado; o segundo também inspeciona integralmente os datagramas, mas não bloqueia o tráfego indesejado, apenas emite alertas; e o terceiro inspeciona apenas os cabeçalhos dos datagramas e, como o primeiro, reage bloqueando o tráfego indesejado.

605 Q150896
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando o trecho de captura de tráfego acima, realizada em uma das portas ethernet de um switch camada 3 que interliga uma rede local a um backbone, julgue os itens que se seguem.

A atividade reportada seria normalmente registrada por firewalls instalados em estações de trabalho pessoais.

606 Q150864
Ciência da Computação
Ano: 2010
Banca: Fundação Carlos Chagas (FCC)

Tipo de tecnologia de identificação digital que permite que transações eletrônicas dos mais diversos tipos sejam feitas, considerando sua integridade, autenticidade e confidencialidade, de forma a evitar que adulterações, interceptações ou outros tipos de fraude ocorram. Trata-se do conceito de

607 Q150812
Ciência da Computação
Ano: 2010
Banca: Dom Cintra Fundação

Em relação à segurança da informação, a prática utilizada na Internet em que o hacker monta sites falsos ou envia mensagens de e-mail fazendo-se passar por representantes de empresas legítimas, solicitando aos usuários seus dados pessoais confidenciais, é conhecida como:

608 Q150744
Ciência da Computação
Ano: 2010
Banca: Fundação Carlos Chagas (FCC)

É um aplicativo usado tanto pelas áreas de segurança, para análise de vulnerabilidades, quanto por pessoas mal intencionadas, para identificarem portas abertas e planejarem invasões:

609 Q150743
Ciência da Computação
Ano: 2010
Banca: Fundação Carlos Chagas (FCC)

Em relação ao processo de resposta a incidentes de segurança, a etapa de mitigação tem como objetivo

610 Q150742
Ciência da Computação
Ano: 2010
Banca: Fundação Carlos Chagas (FCC)

Em relação ao LDAP, é INCORRETO afirmar:

611 Q150654
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com referência à segurança da informação, assinale a opção correta.

612 Q150643
Ciência da Computação
Ano: 2010
Banca: Fundação CESGRANRIO (CESGRANRIO)

Determinado órgão federal oferece uma consulta pública na Internet, em que, dado um CPF, são retornadas todas as pendências, se existirem, no navegador do solicitante. Para efetuar a consulta, o usuário deve preencher um campo com seu CPF e, em seguida, clicar no botão de consulta. Considerando-se que a consulta roda sob a plataforma ASP.NET, esse serviço

613 Q150642
Ciência da Computação
Ano: 2010
Banca: Fundação CESGRANRIO (CESGRANRIO)

Analise o fragmento de código, executado no servidor, de uma aplicação WEB.

Considerando-se que o fragmento acima lê dados de formulários preenchidos por usuários, o código é vulnerável ao ataque de

614 Q150641
Ciência da Computação
Ano: 2010
Banca: Fundação CESGRANRIO (CESGRANRIO)

O presidente de uma grande empresa acessa a Internet, em seu trabalho, a partir de uma estação que possui sistema operacional Windows. Considerando-se que um usuário malicioso conseguiu conectar-se ao mesmo switch e VLAN do presidente, o(a)

615 Q150614
Ciência da Computação
Ano: 2010
Banca: Fundação CESGRANRIO (CESGRANRIO)

Considere que Alice e Bob são duas entidades que se comunicam utilizando um canal inseguro. Para dar segurança à comunicação, eles resolveram realizar os seguintes passos:

1 – Bob criou um sistema criptográfico de chave pública e enviou sua chave pública para Alice através do canal;

2 – Alice, então, gerou uma chave de 64 bits para um esquema de chaves simétricas;

3 – Alice criptografou a chave simétrica, utilizando a chave pública de Bob, e enviou, através do canal, o resultado para Bob;

4 – Bob decriptou a informação recebida utilizando a sua chave privada, recuperando a chave simétrica gerada por Alice;

5 – Alice e Bob passam a...

616 Q150582
Ciência da Computação
Ano: 2010
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação às características e aos elementos de um modelo de sistema de gestão de segurança da informação (SGSI) de uma organização, segundo as normas NBR ISO/IEC 27001 e NBR ISO/IEC 27002, julgue os itens de 110 a 114.

Para cada usuário ou grupos de usuários, deve ser efetuada uma política de controle de acesso com regras e direitos, com os controles de acesso lógico e físico bem integrados.

617 Q96994
Ciência da Computação
Ano: 2010
Banca: Fundação CESGRANRIO (CESGRANRIO)
618 Q96899
Ciência da Computação
Ano: 2010
Banca: Fundação CESGRANRIO (CESGRANRIO)
O tempo para execução de um ataque de força bruta para quebrar uma senha com k caracteres escolhidos em um conjunto S, no pior caso, é maximizado quando
619 Q96888
Ciência da Computação
Ano: 2010
Banca: Fundação CESGRANRIO (CESGRANRIO)
O acesso aos diversos recursos de redes é constante preocupação dos administradores de redes. Usuários estranhos a determinados recursos não devem, em nenhuma hipótese, acessar, alterar, excluir ou realizar cópias desses recursos. Para isso, os administradores de redes utilizam o conceito de permissões de acesso, que fornecem ao usuário os direitos locais ou remotos que terão aos recursos. A composição dessas permissões dará ao usuário os privilégios necessários ao seu trabalho no ambiente de rede. As permissões locais são concedidas pelo sistema de arquivo utilizado pelo sistema operacional (FAT32, NTFS ou outro), e as permissões remotas são dadas pelos compartilhamentos executados.

Em relação às permissões efetivas (combinação das permissões locais e remotas), tem-se q...
620 Q783219
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação à norma ISO 27001, julgue os itens a seguir.

Apesar de recomendável, a aceitação de riscos residuais não precisa necessariamente passar pela aprovação da gestão superior da organização.

621 Q783218
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação à norma ISO 27001, julgue os itens a seguir.

O sistema de gestão de segurança da informação é o sistema global de gestão, embasado em uma abordagem de risco, que permite definir, implementar, operacionalizar e manter a segurança da informação.

622 Q783099
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens de 96 a 100, relativos à segurança da informação.

Em um código de chave pública, cada usuário divulga um conjunto de números que será utilizado para um remetente enviar-lhe uma mensagem criptografada. Esse conjunto é denominado chave de decodificação e é indispensável para a decodificação da mensagem.

623 Q783098
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens de 96 a 100, relativos à segurança da informação.

A técnica S-box realiza uma substituição no nível de bits e inclui três componentes: um codificador, um decodificador e, internamente, uma implementação da P-box. A P-box permuta a saída do decodificador e o codificador converte a saída da P-box de volta para código binário cifrado, com a mesma quantidade de bits encontrada na entrada do decodificador.

624 Q783097
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens de 96 a 100, relativos à segurança da informação.

No método RSA, a chave de decodificação consiste em um par de inteiros (n, e) em que n é o produto de dois inteiros quaisquer, não primos, e e é tal que mdc(e, F(n)) = 1, em que F é a função de Euler.

625 Q783096
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens de 96 a 100, relativos à segurança da informação.

Criptografia é o processo de converter dados em um formato que não é entendido por pessoas não autorizadas. Os dados já descriptografados são denominados texto cifrado.

626 Q783091
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

No que se refere a arquiteturas e tecnologias de sistemas de informação, julgue os itens de 110 a 120.

Um eficaz CMS deve possibilitar que colaboradores adicionem conteúdos, mas não deve permitir edição e remoção de conteúdo. Algumas das funcionalidades básicas cobertas são: esquemas de segurança baseados em papéis, sindicalização de conteúdo, suporte à criação de catálogos, indexação, busca e workflow.

627 Q783090
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

 Tendo como referência a figura acima, que propõe uma classificação de controles de segurança, julgue os itens de 73 a 78.

A análise de vulnerabilidades, quando realizada no arcabouço de uma atividade de análise de riscos, é precedida, usualmente, da análise de ameaças, mas antecede a análise de controles, podendo cada controle inexistente ser traduzido em uma vulnerabilidade existente.

628 Q783063
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

 Tendo como referência a figura acima, que propõe uma classificação de controles de segurança, julgue os itens de 73 a 78.

São exemplos de controles administrativos: as políticas de segurança, os procedimentos de classificação da informação e a identificação e autenticação de sistemas.

629 Q783062
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

 Tendo como referência a figura acima, que propõe uma classificação de controles de segurança, julgue os itens de 73 a 78.

O desenvolvimento a de uma estrutura básica de um plano de continuidade do negócio constitui controle com foco administrativo; os ativos de processo contidos no plano referido, em geral, são críticos ao negócio da organização e apresentam objetivos de tempo de recuperação da ordem de poucos segundos.

630 Q783061
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

 Tendo como referência a figura acima, que propõe uma classificação de controles de segurança, julgue os itens de 73 a 78.

Se determinada parte de um ativo de informação é classificada como confidencial, é possível que o grau de sigilo atribuído a esse ativo seja secreto ou ultrassecreto, não devendo o ativo ser classificado como reservado.

631 Q783060
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

No que se refere a arquiteturas e tecnologias de sistemas de informação, julgue os itens de 110 a 120.

Um sistema colaborativo é aquele em que múltiplos usuários se empenham em uma atividade compartilhada, geralmente em locais geográficos diferentes. Entre as aplicações distribuídas, os sistemas colaborativos se distinguem pelo fato de os usuários trabalharem juntos sem um objetivo comum e necessitarem interagir por meio de troca de informações e pedido, entre outros.

632 Q783043
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A figura acima, obtida na norma ABNT NBR ISO/IEC 27001:2006, apresenta um modelo de gestão da segurança da informação. Julgue os itens subsequentes acerca das informações apresentadas e dos conceitos de segurança da informação.
Testes de mesa, testes de recuperação em local alternativo e ensaio geral são técnicas que podem ser empregadas na gestão da continuidade de negócios, conforme prescrição na norma ABNT NBR ISO/IEC 17799:2005.

633 Q783042
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca dos procedimentos de segurança da informação relativos ao gerenciamento da continuidade do negócio, julgue os itens que se seguem.

O upgrade de equipamentos e serviços e as alterações da legislação são exemplos de situações de pequena relevância para a atualização dos planos de continuidade

634 Q783034
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca dos procedimentos de segurança da informação relativos ao gerenciamento da continuidade do negócio, julgue os itens que se seguem.

Os planos de continuidade geralmente preveem como responsabilidade dos provedores de serviço: arranjos de fallback, para serviços técnicos alternativos; procedimentos de emergência; planos de fallback manuais; e planos de retomada.

635 Q783033
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca dos procedimentos de segurança da informação relativos ao gerenciamento da continuidade do negócio, julgue os itens que se seguem.

A responsabilidade pelo gerenciamento da continuidade dos negócios pode ser atribuída a um fórum de técnicos de segurança de tecnologia da informação.

636 Q783032
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca dos procedimentos de segurança da informação relativos ao gerenciamento da continuidade do negócio, julgue os itens que se seguem.

Os planos de continuidade de negócios devem ser periodicamente testados. Ao testá-los, as falhas podem se dar por suposições incorretas, omissões ou mudanças em equipamentos ou pessoal.

637 Q783031
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A figura acima, obtida na norma ABNT NBR ISO/IEC 27001:2006, apresenta um modelo de gestão da segurança da informação. Julgue os itens subsequentes acerca das informações apresentadas e dos conceitos de segurança da informação.
A classificação da informação é um objetivo de controle explicitamente enunciado pela norma ABNT NBR ISO/IEC 27001:2006 e que agrega dois controles, sendo um deles relacionado a recomendações para classificação e o outro, ao uso de rótulos.

638 Q783030
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A figura acima, obtida na norma ABNT NBR ISO/IEC 27001:2006, apresenta um modelo de gestão da segurança da informação. Julgue os itens subsequentes acerca das informações apresentadas e dos conceitos de segurança da informação.
Acerca das normas ABNT NBR ISO/IEC 27001:2006 e ABNT NBR ISO/IEC 17799:2005, é correto afirmar que ambas apresentam orientações para a seleção de controles de segurança e enunciam menos de uma centena de controles.

639 Q783016
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação segurança em redes de computadores, julgue os itens a seguir.

No IPSEC (IP security), o cabeçalho de autenticação (AH) oferece controle de acesso, integridade de mensagem sem conexões, autenticação e antireplay e a carga útil de segurança do encapsulamento que admite esses mesmos serviços, inclusive confidencialidade. O IPSEC apresenta a desvantagem de não prover o gerenciamento de chaves.

640 Q782999
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

            Um órgão público responsável pelo controle externo do Poder Executivo de uma unidade da Federação desenvolveu um conjunto de processos de auditoria de conformidade na gestão da segurança da informação. As organizações para as quais o órgão presta serviço implementaram sistemas de gestão da segurança da informação, por força de normas, em aderência aos modelos desenvolvidos pela ABNT e ISO/IEC, especialmente os prescritos nas normas 15.999, 27.001, 27.002 e 27.005. Uma vez que várias organizações a serem auditadas já passaram cerca de dois anos implementando seus sistemas de gestão, um questionário de avaliação preliminar foi aplicado pelo órgão de controle externo nas organizações clientes. Diferentes contr...

641 Q782998
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

            Um órgão público responsável pelo controle externo do Poder Executivo de uma unidade da Federação desenvolveu um conjunto de processos de auditoria de conformidade na gestão da segurança da informação. As organizações para as quais o órgão presta serviço implementaram sistemas de gestão da segurança da informação, por força de normas, em aderência aos modelos desenvolvidos pela ABNT e ISO/IEC, especialmente os prescritos nas normas 15.999, 27.001, 27.002 e 27.005. Uma vez que várias organizações a serem auditadas já passaram cerca de dois anos implementando seus sistemas de gestão, um questionário de avaliação preliminar foi aplicado pelo órgão de controle externo nas organizações clientes. Diferentes contr...

642 Q782993
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A lista abaixo apresenta os títulos das seções da norma ABNT NBR ISO/IEC 27002 (17799), que contém um guia das melhores práticas em gestão da segurança da informação. Tais seções possuem correspondente registro no anexo A da norma ABNT NBR ISO/IEC 27001, definindo grupos de objetivos de controles e controles de segurança que podem ser implementados.

Nos itens de 177 a 180, julgue as propostas de associação entre conceitos ou práticas de segurança e as seções da norma ABNT NBR ISO/IEC 27002

A proteção de registros organizacionais, entre eles o registro de visitantes, constitui uma prática diretament...

643 Q782992
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A lista abaixo apresenta os títulos das seções da norma ABNT NBR ISO/IEC 27002 (17799), que contém um guia das melhores práticas em gestão da segurança da informação. Tais seções possuem correspondente registro no anexo A da norma ABNT NBR ISO/IEC 27001, definindo grupos de objetivos de controles e controles de segurança que podem ser implementados.

Nos itens de 177 a 180, julgue as propostas de associação entre conceitos ou práticas de segurança e as seções da norma ABNT NBR ISO/IEC 27002

A configuração de proteções de tela bloqueadas por senha e o uso de firewalls e sistemas de detecção de intrus...

644 Q782874
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Quanto à segurança em rede de computadores, julgue os itens de 71 a 79.

Keylogger é um programa de computador do tipo spyware cuja finalidade é monitorar tudo o que for digitado, a fim de descobrir senhas de banco, números de cartão de crédito e afins. Alguns casos de phishing e determinados tipos de fraudes virtuais baseiam-se no uso de keylogger.

645 Q782873
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Quanto à segurança em rede de computadores, julgue os itens de 71 a 79.

Worm é um vírus que tem a capacidade de auto-replicação, espalhando-se rapidamente de uma rede para outra, mas somente causa danos se for ativado pelo usuário.

646 Q782872
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Quanto à segurança em rede de computadores, julgue os itens de 71 a 79.

Backdoor consiste em uma falha de segurança que pode existir em um programa de computador ou sistema operacional. Essa falha permite que sejam instalados vírus de computador ou outros programas maliciosos, conhecidos como malware, utilizando-se exclusivamente de serviços executados em background.

647 Q782806
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A figura acima apresenta um cenário no qual a pessoa A usa a vara F e a corda E para atravessar do ponto 1 para o ponto 2, na presença de B. As letras C e D representam duas dimensões. Com base na figura e nos conceitos de risco em segurança da informação, julgue o itens subsequentes.

O nível de risco é diretamente proporcional a A, B e C e inversamente proporcional ao comprimento de F.

648 Q782805
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A figura acima apresenta uma proposta de organização de um conjunto de serviços de segurança da informação no qual se destacam elementos sobrepostos numerados de 1 a 8. Acerca dos conceitos apresentados, julgue os itens que se seguem.

Em um sistema de controle de acesso hipotético, se uma entidade A tenta acessar uma entidade B, então A é um objeto e B é um sujeito.

649 Q782804
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A figura acima apresenta uma proposta de organização de um conjunto de serviços de segurança da informação no qual se destacam elementos sobrepostos numerados de 1 a 8. Acerca dos conceitos apresentados, julgue os itens que se seguem.

Sistemas de controle de acesso que empregam modelos discricionários dependem, usualmente, de listas ou matrizes de controle de acesso.

650 Q782803
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A figura acima apresenta um cenário no qual a pessoa A usa a vara F e a corda E para atravessar do ponto 1 para o ponto 2, na presença de B. As letras C e D representam duas dimensões. Com base na figura e nos conceitos de risco em segurança da informação, julgue o itens subsequentes.

O principal impacto é função direta de D.

651 Q782802
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A figura acima apresenta um cenário no qual a pessoa A usa a vara F e a corda E para atravessar do ponto 1 para o ponto 2, na presença de B. As letras C e D representam duas dimensões. Com base na figura e nos conceitos de risco em segurança da informação, julgue o itens subsequentes.

A principal vulnerabilidade não é função de C.

652 Q782801
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A respeito de segurança de informações, julgue os itens que se seguem.

Os acordos de terceirização (outsourcing) devem tratar dos riscos, controle de segurança e procedimentos para sistemas de informação, ambientes de rede e(ou) desktop no contrato entre as partes.

653 Q782800
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A respeito de segurança de informações, julgue os itens que se seguem.

Avaliação de risco é o processo de identificar, controlar e minimizar ou eliminar os riscos de segurança que podem afetar sistemas de informação, a um custo aceitável.

654 Q151131
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação a firewalls e a sistemas de detecção de intrusão, julgue os itens a seguir.

Um sistema de detecção de intrusão poderia usar uma assinatura genérica de ataques de buffer overflow formada por sequências do byte 0x90 (hexadecimal).

655 Q151130
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

O Banco ABC disponibiliza seus serviços exclusivamente por meio da Internet, 24 horas por dia, e está sujeito a ataques aos seus sistemas, que podem ser realizados por meio da própria Internet. Como qualquer empresa do sistema financeiro, o banco está sujeito a leis que garantem o sigilo bancário de seus clientes. Além disso, precisa garantir que os dados das transações financeiras realizadas pelos seus clientes cheguem aos seus sistemas sem alterações.

Acerca desse cenário hipotético, julgue os itens seguintes.

Entre as necessidades de segurança do Banco ABC, a integridade e a confidencialidade são as que podem ser comprometidas pelos ataques efetuados por meio da Internet.

656 Q151129
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A respeito de segurança de informações, julgue os itens que se seguem.

O estabelecimento de requisitos de segurança só pode ocorrer se realizado por meio da avaliação de riscos contra a organização.

657 Q151128
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A respeito dos conceitos de políticas, de normas e de modelos de segurança em TI, julgue os seguintes itens.

Na norma ISO/IEC 15408, os termos: alvo de avaliação (TOE – target of evaluation); perfil de proteção (PP – protection profile); alvo de segurança (ST – security target) e requisitos funcionais de segurança (SFR – security funcional requirements) podem ser respectivamente descritos como: um conjunto de software, firmware e(ou) hardware; uma classe de dispositivos; uma declaração de necessidades de segurança; um objeto a ser avaliado.

658 Q151127
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A figura acima apresenta um cenário no qual a pessoa A usa a vara F e a corda E para atravessar do ponto 1 para o ponto 2, na presença de B. As letras C e D representam duas dimensões. Com base na figura e nos conceitos de risco em segurança da informação, julgue o itens subsequentes.

O principal ativo é a corda E.

659 Q151126
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A figura acima apresenta uma proposta de organização de um conjunto de serviços de segurança da informação no qual se destacam elementos sobrepostos numerados de 1 a 8. Acerca dos conceitos apresentados, julgue os itens que se seguem.

Os serviços típicos de suporte ao funcionamento de um sistema de controle de acesso lógico: identificação, autenticação, autorização e contabilização estão relacionados, respectivamente, a cada um dos componentes: senha; login; permissões e trilhas de auditoria.

660 Q151125
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A figura acima apresenta uma proposta de organização de um conjunto de serviços de segurança da informação no qual se destacam elementos sobrepostos numerados de 1 a 8. Acerca dos conceitos apresentados, julgue os itens que se seguem.

Sendo a segurança da informação uma relação de qualidade estabelecida entre os usuários de informação e os sistemas de informação, a qualidade da confiabilidade é melhor percebida do ponto de vista do usuário.

661 Q151124
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A figura acima apresenta uma proposta de organização de um conjunto de serviços de segurança da informação no qual se destacam elementos sobrepostos numerados de 1 a 8. Acerca dos conceitos apresentados, julgue os itens que se seguem.

A provisão de segurança para dispositivos móveis (Mobile Device Security) oferece um maior número de desafios tecnológicos e gerenciais, quando comparada à provisão de segurança em mecanismos de armazenamento (Storage Security), o que pode ser comprovado pela constante necessidade de evolução de protocolos para controle de acesso em dispositivos móveis, como WEP, WPA e TKIP, entre outros ...

662 Q151083
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A criptografia é o estudo dos métodos pelos quais mensagens podem ser convertidas da sua forma original para outra ilegível, de modo que possa ser conhecida apenas por certos usuários. A respeito de algoritmos criptográficos e temas relacionados, julgue os seguintes itens.

O IPSec é um protocolo usado para garantir a segurança nas conexões TCP/IP. No entanto, quando estiver operando no modo transporte, esse protocolo permite que um intruso conheça os endereços de origem e destino dos pacotes.

663 Q151038
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens seguintes, que tratam de gestão de segurança da informação.

Além de questões relativas à segurança lógica, a segurança da informação trata dos aspectos relacionados à segurança física do ambiente computacional, tais como controle de acesso físico ao ambiente, fornecimento de energia elétrica e detecção de incêndio.

664 Q151037
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Quanto à segurança em rede de computadores, julgue os itens de 71 a 79.

Cavalo de troia é um software legítimo que o usuário utiliza normalmente, mas, ao mesmo tempo, executa outras funções ilegais, como enviar mensagens e arquivos para o hacker ou abrir portas de entrada para futuras invasões.

665 Q150993
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca dos dispositivos e mecanismos de segurança de redes e sistemas, julgue os itens seguintes.

Buffer overflows são explorados unicamente via ataque proveniente da rede.

666 Q150992
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação à segurança de redes e sistemas, julgue os itens subsequentes.

A técnica conhecida como segurança de perímetro consiste em estabelecer um ponto central para o controle dos fluxos de informação que ingressam em uma rede e dos que saem dessa rede.

667 Q150877
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A respeito da prevenção e do tratamento de incidentes, julgue os itens subsequentes.

A análise pós-incidente realizada utilizando as cópias dos sistemas de arquivos dos sistemas comprometidos não requer que os metadados tenham sido preservados no processo de cópia.

668 Q150876
Ciência da Computação
Ano: 2009
Banca: Fundação de Apoio ao Desenvolvimento da Educação de Mato Grosso do Sul (FADEMS)

A utilização de Diretórios de Autenticação e informações estão se tornando comuns em corporações pela praticidade de ter todos os usuários da rede, ativos, e demais serviços vinculados a um único esquema em árvore de informações. O AD (Active Directory) da Microsoft, é um serviço de diretório que atende ao padrão X.500. Sobre o AD e suas funcionalidades, qual a alternativa que está de acordo com o que o AD pode fazer?

669 Q150875
Ciência da Computação
Ano: 2009
Banca: Fundação de Apoio ao Desenvolvimento da Educação de Mato Grosso do Sul (FADEMS)

Um teste de penetração, conhecido na literatura como penetration test, é o método pelo qual é testada a segurança de um sistema computacional ou rede pela simulação de ataques de fontes maliciosas. No geral, a análise do sistema busca por qualquer vulnerabilidade que recaia em uma falha de segurança. Sobre penetration tests é correto afirmar.

670 Q150874
Ciência da Computação
Ano: 2009
Banca: Fundação de Apoio ao Desenvolvimento da Educação de Mato Grosso do Sul (FADEMS)

De acordo com o Instituto Nacional de Tecnologia da Informação - ITI: "O Certificado Digital é um documento eletrônico, assinado digitalmente por uma terceira parte confiável, que associa uma entidade (pessoa, processo, servidor) a uma chave pública." Com base nesta informação, escolha a alternativa correta em relação a Certificado Digital.

671 Q150873
Ciência da Computação
Ano: 2009
Banca: Fundação de Apoio ao Desenvolvimento da Educação de Mato Grosso do Sul (FADEMS)

Vírus, Worms e Cavalos de Tróia são programas mal-intencionados que podem causar danos ao seu computador e às informações nele armazenadas. Também podem deixar a Internet mais lenta e usar o seu computador para se espalhar pela rede. Com base nessas informações, marque a alternativa correta em relação aos Worms.

672 Q150872
Ciência da Computação
Ano: 2009
Banca: Instituto de Estudos Superiores do Extremo Sul (IESES)

Este serviço é como uma barreira que verifica informações (freqüentemente denominada tráfego) vindas da Internet ou de uma rede e, em seguida, joga essas informações fora ou permite que elas passem pelo computador, dependendo das suas configurações. Esta frase se refere ao serviço de:

673 Q150871
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A lista abaixo apresenta os títulos das seções da norma ABNT NBR ISO/IEC 27002 (17799), que contém um guia das melhores práticas em gestão da segurança da informação. Tais seções possuem correspondente registro no anexo A da norma ABNT NBR ISO/IEC 27001, definindo grupos de objetivos de controles e controles de segurança que podem ser implementados.

Nos itens de 177 a 180, julgue as propostas de associação entre conceitos ou práticas de segurança e as seções da norma ABNT NBR ISO/IEC 27002

Os profissionais de segurança que realizam análise crítica de logs e controle de vulnerabilidades técnicas relacion...

674 Q150870
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca dos processos típicos de tratamento de incidentes de segurança, julgue o item abaixo.

O aumento do tempo decorrente entre a detecção e o fim da recuperação, nos incidentes de segurança, não aumenta necessariamente o tempo de indisponibilidade do serviço afetado.

675 Q150869
Ciência da Computação
Ano: 2009
Banca: Fundação Carlos Chagas (FCC)

Em segurança da informação, NÃO é considerada uma causa de vulnerabilidade:

676 Q150868
Ciência da Computação
Ano: 2009
Banca: Fundação Carlos Chagas (FCC)

Instruções: Para responder às questões de 31 a 50, considere que os aplicativos devem ser reputados sempre na originalidade da versão referenciada e não quaisquer outras passíveis de modificação (customização, parametrização, etc.) feita pelo usuário. Quando não explicitados nas questões, as versões dos aplicativos são: Windows XP edição doméstica (Português), Microsoft Office 2000, SGBD MS-SQL Server 2000 e navegador Internet Explorer 8. Mouse padrão destro.

NÃO é um requisito de segurança da informação a

677 Q150867
Ciência da Computação
Ano: 2009
Banca: Fundação Carlos Chagas (FCC)

Segundo os autores Kenneth Wyk e Richard Forno [Kenneth R. Wyk 2001], o processo de resposta a incidentes de segurança deve possuir cinco etapas: identificação, coordenação, mitigação, investigação e educação. Restabelecer o sistema, mesmo que seja com uma solução temporária, até que a solução definitiva seja implementada insere-se no contexto da etapa de

678 Q150863
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

            Um órgão público responsável pelo controle externo do Poder Executivo de uma unidade da Federação desenvolveu um conjunto de processos de auditoria de conformidade na gestão da segurança da informação. As organizações para as quais o órgão presta serviço implementaram sistemas de gestão da segurança da informação, por força de normas, em aderência aos modelos desenvolvidos pela ABNT e ISO/IEC, especialmente os prescritos nas normas 15.999, 27.001, 27.002 e 27.005. Uma vez que várias organizações a serem auditadas já passaram cerca de dois anos implementando seus sistemas de gestão, um questionário de avaliação preliminar foi aplicado pelo órgão de controle externo nas organizações clientes. Diferentes contr...

679 Q150862
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Assinale a opção que relaciona corretamente uma vulnerabilidade presente nas organizações com a respectiva classificação.

680 Q150861
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca da política de segurança da informação de uma empresa, analise as asserções do seguinte enunciado.


 A política de segurança e as diretrizes, as normas e os procedimentos dela decorrentes, em uma empresa, devem ser simples e de fácil compreensão,


porque


estão alinhados com as estratégias de negócios da empresa, padrões e procedimentos.


Assinale a opção correta a respeito desse enunciado.

681 Q150860
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação à classificação das informações no Banco do Brasil (BB), assinale a opção correta.

682 Q150859
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Assinale a opção correspondente à propriedade que não é alcançada com o uso de técnicas da criptografia para proteção da informação.

683 Q150858
Ciência da Computação
Ano: 2009
Banca: Fundação Carlos Chagas (FCC)

NÃO se trata de uma atividade de melhoria da confiabilidade das operações:

684 Q150840
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação segurança em redes de computadores, julgue os itens a seguir.

Os problemas de segurança de rede estão relacionados a sigilo, autenticação, não-repudiação e controle de integridade da rede. Enquanto o sigilo está relacionado ao fato de manter as informações longe de usuários não-autorizados, a nãorepudiação preocupa-se em certificar que uma mensagem recebida é legítima.

685 Q150818
Ciência da Computação
Ano: 2009
Banca: Escola de Administração Fazendária (ESAF)

O código malicioso caracterizado por ser executado independentemente, consumindo recursos do hospedeiro para a sua própria manutenção, podendo propagar versões completas de si mesmo para outros hospedeiros, é denominado

686 Q150817
Ciência da Computação
Ano: 2009
Banca: Escola de Administração Fazendária (ESAF)

O(A) __________________ representa um ataque que compromete diretamente a disponibilidade.


 Assinale a opção que completa corretamente a frase acima.

687 Q150816
Ciência da Computação
Ano: 2009
Banca: Escola de Administração Fazendária (ESAF)

Um risco de segurança pode ser considerado uma função da ameaça em relação a

688 Q150815
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A figura acima, obtida na norma ABNT NBR ISO/IEC 27001:2006, apresenta um modelo de gestão da segurança da informação. Julgue os itens subsequentes acerca das informações apresentadas e dos conceitos de segurança da informação.
A identificação de eventos que podem causar interrupções aos processos de negócio e das probabilidades e impactos de tais interrupções, associada às consequências para a segurança de informação, constitui atividade executada no âmbito da gestão de continuidade de negócios, embora se constitua, mais especificamente, atividade de análise de risco.

689 Q150814
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A figura acima, obtida na norma ABNT NBR ISO/IEC 27001:2006, apresenta um modelo de gestão da segurança da informação. Julgue os itens subsequentes acerca das informações apresentadas e dos conceitos de segurança da informação.
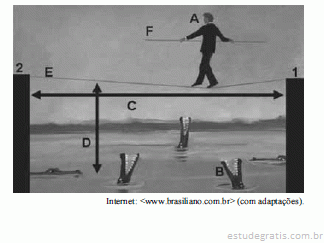
A análise de vulnerabilidades aplicável no contexto da figura emprega técnicas automatizadas e manuais, que variam amplamente, sendo o tipo de ameaça sob análise um fator mais correlacionado a essa variação que o tipo do ativo sob análise.

690 Q150813
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca dos procedimentos de segurança da informação relativos ao gerenciamento da continuidade do negócio, julgue os itens que se seguem.

A estruturação de planos de contingência requer que a avaliação dos riscos e dos respectivos impactos, relativos à infra-estrutura de TI, anteceda a identificação dos eventos em geral possam causar interrupção nos processos do negócio.

691 Q150806
Ciência da Computação
Ano: 2009
Banca: Fundação Carlos Chagas (FCC)

Em relação à segurança da informação, considere:

I. Vírus do tipo polimórfico é um código malicioso que se altera em tamanho e aparência cada vez que infecta um novo programa.

II. Patch é uma correção ampla para uma vulnerabilidade de segurança específica de um produto.

III. A capacidade de um usuário negar a realização de uma ação em que outras partes não podem provar que ele a realizou é conhecida como repúdio.

IV. Ataques DoS (Denial of Service), também denominados Ataques de Negação de Serviços, consistem em tentativas de impedir usuários legítimos de utilizarem um determinado serviço de um computador. Uma dessas técnicas é a de sobrecarregar uma rede a tal ponto que os verdadei...

692 Q150794
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Assinale a opção correta, acerca da legislação relativa à segurança dos sistemas de informação.

693 Q150793
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Os conceitos melhor associados a ataques a sistemas de hashes criptográficos e servidores DNS são identificados, respectivamente, por

694 Q150792
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Estão associados à segurança de hardware, software, sistemas operacionais, aplicações e bancos de dados, respectivamente, os conceitos identificados por

695 Q150791
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Não são exemplos de ataques, ameaças ou vulnerabilidades de sistemas os conceitos identificados por

696 Q150790
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A figura acima apresenta elementos de um modelo genérico de segurança da informação denominado AVI (attackvulnerability- intrusion) composite model. Os elementos que compõem o cerne do modelo são representados por meio de círculos ou estrelas e nomeados de A a G. Elementos de prevenção e tolerância são numerados de 1 a 4. Considerando essa figura, julgue os itens a seguir, a respeito de vulnerabilidades, ataques e proteções a sistemas.

I A e B podem ser classificados como agentes.

II C apresenta maior afinidade com o conceito de vulnerabilidade que com o conceito de ameaça.

III A melhor associação entre o par (prevenção ...

697 Q150789
Ciência da Computação
Ano: 2009
Banca: Fundação Carlos Chagas (FCC)

Após um incidente de segurança da informação convém que evidências sejam exigidas e coletadas para assegurar

698 Q150788
Ciência da Computação
Ano: 2009
Banca: Fundação Carlos Chagas (FCC)

Dentre os ativos que necessitam de adequada proteção, a reputação e a imagem da organização são ativos do tipo

699 Q150787
Ciência da Computação
Ano: 2009
Banca: Fundação Carlos Chagas (FCC)

O SSL é um pacote de segurança (protocolo de criptografia) que opera, no modelo TCP/IP, entre as camadas de

700 Q150784
Ciência da Computação
Ano: 2009
Banca: Fundação Carlos Chagas (FCC)

Dentre os requisitos não funcionais, classificados em

I. De produto.

II. Organizacionais.

III. Externos.

Corresponde a I, II e III, respectivamente,

701 Q150783
Ciência da Computação
Ano: 2009
Banca: Fundação Carlos Chagas (FCC)

No tocante à identificação de riscos de segurança, quanto ao tipo de acesso que uma parte externa terá aos recursos de processamento da informação, NÃO se deve considerar

702 Q150774
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

No que se refere a arquiteturas e tecnologias de sistemas de informação, julgue os itens de 110 a 120.

Um portal corporativo personalizado para as responsabilidades dos cargos dos funcionários da empresa deve ser acessível na Internet, para serem aumentadas a flexibilidade e a segurança dos dados, uma vez que eles ficam armazenados em mais de um sistema.

703 Q150773
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

 Tendo como referência a figura acima, que propõe uma classificação de controles de segurança, julgue os itens de 73 a 78.

São exemplos de controles físicos: guardas armados, detecção de intrusão em redes de computadores e monitoramento de incêndio e umidade.

704 Q150772
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação a conceitos fundamentais de informática, julgue os itens a seguir.

Os cookies, de forma geral, são armazenados no disco rígido em formato texto e têm como objetivo facilitar a navegação do usuário na Internet. Algumas companhias podem utilizar cookies para monitorar o comportamento do usuário no acesso de websites, o que não é uma política desejável de privacidade a ser habilitada em um browser.

705 Q150736
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens de 96 a 100, relativos à segurança da informação.

Na criptografia, os algoritmos de cifragem e decifragem são públicos, enquanto as chaves são secretas.

706 Q150735
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação a conceitos de segurança da informação, assinale a opção incorreta.

707 Q150734
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Os três tipos de controle de acesso lógico utilizados em segurança de informação são

708 Q150733
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca de segurança da informação, julgue os itens a seguir.

I Uma chave privada é um valor secreto que deve pertencer a uma única pessoa e nunca ser revelado.

II A biometria é a ciência que verifica e estabelece a identidade de um indivíduo, a partir de características físicas ou comportamentais.

III A identificação descreve o método que garante que o sujeito é a entidade que ele afirma ser, enquanto que a autenticação realiza a verificação de identidade do sujeito.

IV A implementação da não repudiação garante que o participante de uma comunicação não possa negá-la posteriormente.

A quantidade de itens certos é igual a

709 Q150732
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A capacidade de assegurar a prevenção ao acesso e à manipulação ilegítima da informação, ou ainda, de evitar a interferência indevida na sua operação normal pode ser interpretado como segurança computacional. A figura acima representa os três elementos fundamentais que definem os objetivos de segurança. Nessa figura, os identificadores #1 e #2 correspondem, respectivamente, a

710 Q150725
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A cópia de segurança é a forma mais eficaz de proteção contra perda de dados. Em caso da perda dos dados originais, a cópia de segurança permite que os dados sejam restaurados. Com relação a esse assunto, julgue os itens a seguir.

I     O aplicativo bkp, utilizado no Linux para a criação de cópias de segurança, permite, entre outras funcionalidades, a realização de backup diferencial.

II    No Windows XP, o aplicativo ntbackup pode ser utilizado para realizar cópias de segurança.

III  O aplicativo tar, no Linux, pode ser utilizado para a realização de cópias de segurança.

IV  O Windows permite realizar cópias de segurança incremental...

711 Q150667
Ciência da Computação
Ano: 2009
Banca: Fundação Carlos Chagas (FCC)

Obter confiança sobre a identidade de agentes ou integridade de dados em comunicação, baseando-se na posse de informação sigilosa (senha), dispositivos (smartcard), dado biométrico (impressão digital, retinal, etc) ou nas combinações destes elementos, trata-se do conceito de

712 Q150666
Ciência da Computação
Ano: 2009
Banca: Fundação Carlos Chagas (FCC)

Em relação a segurança da informação, é correto afirmar:

713 Q150665
Ciência da Computação
Ano: 2009
Banca: Fundação Carlos Chagas (FCC)

A segurança de perímetro reside na separação do tráfego entre servidores de redes internas e externas e é reforçada por um firewall, que inspeciona os pacotes e as sessões para determinar o que deve ser transmitido para a rede protegida e/ou a partir dela ou ser descartado. É uma característica

714 Q150652
Ciência da Computação
Ano: 2009
Banca: Instituto de Estudos Superiores do Extremo Sul (IESES)

Um sistema seguro é aquele que fornece informações íntegras somente a usuários autenticados e autorizados, no momento em que elas são solicitadas através de requisições válidas e identificadas, não permitindo que estas informações sejam recebidas e identificadas ou alteradas por terceiros não autorizados. Relacionado a segurança de sistemas operacionais, assinale a alternativa correta.

715 Q150605
Ciência da Computação
Ano: 2009
Banca: Tribunal de Justiça do Paraná - TJPR (TJ - PR)

De forma geral do que se trata a norma ISO 27001?

716 Q150581
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação à norma ISO 27001, julgue os itens a seguir.

A norma em questão trata da definição de requisitos para um sistema de gestão de segurança da informação.

717 Q101082
Ciência da Computação
Ano: 2009
Banca: (COSEAC)
Em relação à segurança física aplicada à Tecnologia da Informação, NÃO é um preceito geralmente empregado e preconizado nas normas de segurança:
718 Q100224
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca da proteção de dados em redes de computadores, julgue os itens a seguir. RAID consiste em utilizar um conjunto de dois ou mais discos combinados para aumentar o desempenho ou a tolerância a falhas. A técnica de stripping é utilizada para aumentar a velocidade do conjunto, e a técnica de mirroring promove maior tolerância a falhas. Ambas as técnicas podem ser utilizadas em conjunto ou separadamente.
719 Q100010
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação a segurança de redes de computadores, julgue os itens a seguir. É recomendável que a política de segurança determine medidas específicas a serem implementadas e a forma de implementálas.
720 Q100007
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação a segurança de redes de computadores, julgue os itens a seguir. A política de segurança define o que deve ser feito para proteger a informação, seja ela armazenada ou esteja em trânsito.
721 Q99976
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de ataques a redes de computadores e de incidentes de segurança, julgue os itens de 81 a 85. O incidente denominado DDoS deve ser tratado de maneira diferente de outros tipos de incidente de segurança, pois dificilmente um firewall ou IDS gerará log. Sua notificação de incidente deve informar o cabeçalho e o conteúdo completos da mensagem recebida pelo usuário.
722 Q99965
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A segurança da informação procura garantir a preservação da confidencialidade, a integridade e a disponibilidade da informação. Relativamente às normas ISO 27001, ISO 27002, ISO 27005 e ISO 15999, julgue os itens seguintes. Entre os ativos associados a sistemas de informação em uma organização, incluem-se as bases de dados e arquivos, os aplicativos e os equipamentos de comunicação (roteadores, secretárias eletrônicas etc.).
723 Q99961
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A segurança da informação procura garantir a preservação da confidencialidade, a integridade e a disponibilidade da informação. Relativamente às normas ISO 27001, ISO 27002, ISO 27005 e ISO 15999, julgue os itens seguintes. São exemplos de ativos de uma organização a informação e os processos de apoio, sistemas e redes. Os requisitos de segurança, em uma organização, são identificados por meio de análise sistemática dos riscos de segurança.
724 Q99935
Ciência da Computação
Ano: 2009
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação a dispositivos de segurança de redes, julgue os próximos itens. Um worm é um método oculto para contornar os mecanismos de autenticação em sistemas computacionais.
725 Q783221
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação à segurança de perímetro, julgue os itens a seguir.

Os IPS detectam anomalias na operação da rede e reportamnas aos administradores para análise e ação posterior.

726 Q783212
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Atualmente, a informação é um importante ativo para praticamente todo o tipo de organização. A segurança desse ativo faz-se necessária, seja por questão de conformidade com leis e contratos, seja para assegurar a continuidade do negócio. Acerca da segurança da informação, bem como das normas e políticas a ela aplicáveis, julgue os itens a seguir.

Entre as atividades contempladas na fase agir (act) está a necessidade de identificar não-conformidades potenciais e suas causas, objetivando alcançar a melhoria contínua do sistema de gestão de segurança da informação.

727 Q783211
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Atualmente, a informação é um importante ativo para praticamente todo o tipo de organização. A segurança desse ativo faz-se necessária, seja por questão de conformidade com leis e contratos, seja para assegurar a continuidade do negócio. Acerca da segurança da informação, bem como das normas e políticas a ela aplicáveis, julgue os itens a seguir.

O estabelecimento da política do sistema de gestão de segurança da informação (SGSI) é de responsabilidade da equipe de segurança da informação.

728 Q783210
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Atualmente, a informação é um importante ativo para praticamente todo o tipo de organização. A segurança desse ativo faz-se necessária, seja por questão de conformidade com leis e contratos, seja para assegurar a continuidade do negócio. Acerca da segurança da informação, bem como das normas e políticas a ela aplicáveis, julgue os itens a seguir.

A identificação de não-conformidades potenciais e suas causas é caracterizada como uma ação preventiva, segundo a norma NBR ISO/IEC 27001.

729 Q783168
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca de segurança da informação, julgue os itens que se seguem.

A norma ISO 17799 utiliza o termo gestão de riscos para se referir a atividades coordenadas que tenham como objetivos direcionar e controlar uma organização no que se refere a riscos. A gestão de riscos geralmente inclui: a análise/avaliação de riscos; o tratamento de riscos; a aceitação de riscos e a comunicação de riscos.

730 Q783167
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca de segurança da informação, julgue os itens que se seguem.

Integridade/autenticidade, confidencialidade e não-repúdio são exemplos de princípios da segurança da informação obtidos com o uso dos controles criptográficos.

731 Q783166
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Para se obter o sucesso da implementação da segurança da informação dentro de uma organização, é necessário haver

o comprometimento e o apoio visível de todos os subordinados.

732 Q783165
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Para se obter o sucesso da implementação da segurança da informação dentro de uma organização, é necessário haver

um bom entendimento dos requisitos de segurança da informação, da análise/avaliação de riscos e da gestão de mudanças.

733 Q783164
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca de segurança da informação, julgue os itens que se seguem.

Os controles precisam ser estabelecidos, implementados, monitorados, analisados criticamente e melhorados, onde necessário, para garantir que tanto os objetivos do negócio e quanto os de segurança da organização sejam atendidos. Convém que isto seja feito em conjunto com outros processos de gestão do negócio.

734 Q783163
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca de segurança da informação, julgue os itens que se seguem.

A ISO 17799 abrange os mais diversos aspectos de segurança em seus capítulos, entre os quais: política de segurança da informação; organização da segurança da informação; gestão de ativos; segurança em recursos humanos; segurança física e do ambiente; gestão das operações e comunicações; controle de acesso; aquisição, desenvolvimento e manutenção de sistemas de informação; gestão de incidentes de segurança da informação; gestão da continuidade do negócio; conformidade.

735 Q783145
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com respeito a vulnerabilidades e ataques a sistemas computacionais, julgue os itens que se seguem.

Ataques denominados buffer overflows, tanto na heap quanto na stack, levam à execução arbitrária de código, podendo ser evitados pela retirada de privilégios de execução e pela checagem de integridade das estruturas citadas.

736 Q783144
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com respeito a vulnerabilidades e ataques a sistemas computacionais, julgue os itens que se seguem.

O WEP do padrão 802.11 é o protocolo atualmente considerado seguro para se garantir o sigilo dos dados que trafegam na rede.

737 Q783142
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com base na figura acima e nos fundamentos de segurança da informação, julgue os itens seguintes.

Com base na figura, pode-se afirmar que o letreiro #A corresponde à detecção, que poderia ser implementada a partir do monitoramento de vírus e emissão de alertas.

738 Q783141
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com base na figura acima e nos fundamentos de segurança da informação, julgue os itens seguintes.

É correto afirmar que o letreiro #B corresponde ao processo de retificação, que consiste em introduzir um conjunto de novas medidas no sistema para evitar uma nova ocorrência do incidente.

739 Q783130
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação a vírus de computador, julgue os itens subseqüentes.

Qualquer novo vírus ou variação de um vírus já existente é detectado automaticamente por qualquer antivírus moderno.

740 Q783129
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação a vírus de computador, julgue os itens subseqüentes.

Vírus de computador desenvolvido em linguagem de programação C++ atinge sistemas Windows, mas não sistemas Linux.

741 Q783128
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação a vírus de computador, julgue os itens subseqüentes.

A maior parte dos sistemas antivírus usa sistema de assinatura para detectar vírus.

742 Q783113
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com base em conceitos de proteção e segurança da informação na área de computação, julgue os itens que se seguem.

A principal técnica de segurança da informação utilizada em sistemas de computadores é a do não-repúdio.

743 Q783112
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com base em conceitos de proteção e segurança da informação na área de computação, julgue os itens que se seguem.

Em uma intranet, tal como na Internet, algumas técnicas de segurança da informação dependem dos procedimentos corretos por parte do usuário.

744 Q783100
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Quanto a instalação e configuração de antivírus Mcafee Viruscan Enterprise e do Internet Explorer (IE7), julgue os próximos itens.

O Viruscan Enterprise é capaz de varrer arquivos de e-mail para a busca de vírus de correio eletrônico.

745 Q783093
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Quanto a instalação e configuração de antivírus Mcafee Viruscan Enterprise e do Internet Explorer (IE7), julgue os próximos itens.

Em suas versões mais atuais, o Viruscan Enterprise suporta a integração com um console central de gerenciamento (ePolicy Orchestrator).

746 Q783092
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Quanto a instalação e configuração de antivírus Mcafee Viruscan Enterprise e do Internet Explorer (IE7), julgue os próximos itens.

Como as bibliotecas ocx manipulam grandes quantidades de dados de cache, o que tornaria a busca por vírus muito lenta nesses sistemas, o IE7 não permite a varredura dessas bibliotecas.

747 Q783076
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Na rede de computadores de uma organização pública brasileira com diversos ativos, como, por exemplo, switches, roteadores, firewalls, estações de trabalho, hosts servidores de aplicação web, servidores de bancos de dados, é comum a ocorrência de ataques e de outros incidentes que comprometem a segurança de seus sistemas. Nessa organização, a definição de políticas e metodologias adequadas para se lidar com esse tipo de problema cabe ao departamento de TI.

A partir da situação apresentada acima, julgue os itens de 167 a 180, relativos à segurança da informação.

Se a rede de uma organização atuar de forma integrada a uma infra-estrutura de chave pública, de natureza hierárquica, formada por RAs (re...

748 Q783075
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Na rede de computadores de uma organização pública brasileira com diversos ativos, como, por exemplo, switches, roteadores, firewalls, estações de trabalho, hosts servidores de aplicação web, servidores de bancos de dados, é comum a ocorrência de ataques e de outros incidentes que comprometem a segurança de seus sistemas. Nessa organização, a definição de políticas e metodologias adequadas para se lidar com esse tipo de problema cabe ao departamento de TI.

A partir da situação apresentada acima, julgue os itens de 167 a 180, relativos à segurança da informação.

Caso ocorra, na comunicação entre os computadores da rede da organização mencionada, o problema conhecido como man-in-the-middle attack, u...

749 Q783074
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Na rede de computadores de uma organização pública brasileira com diversos ativos, como, por exemplo, switches, roteadores, firewalls, estações de trabalho, hosts servidores de aplicação web, servidores de bancos de dados, é comum a ocorrência de ataques e de outros incidentes que comprometem a segurança de seus sistemas. Nessa organização, a definição de políticas e metodologias adequadas para se lidar com esse tipo de problema cabe ao departamento de TI.

A partir da situação apresentada acima, julgue os itens de 167 a 180, relativos à segurança da informação.

Em caso de ataques do tipo e-mail spoofing aos usuários da rede, recomenda-se que o administrador da rede adote o uso de certificados do t...

750 Q783073
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com base nessas informações e considerando a necessidade de as organizações da administração pública federal adequarem suas infra-estruturas de TI e suas práticas gerenciais aos requisitos dessas normas, julgue os itens subseqüentes.

As ameaças e perturbações da ordem pública que podem, eventualmente, afetar o funcionamento de uma organização pública federal, mesmo que apenas indiretamente relacionadas aos sistemas de tecnologia da informação e comunicação (TIC) dessas organizações, devem ser consideradas nas diretrizes de implementação de controle de proteção do meio ambiente e contra ameaças externas, conforme p...

751 Q783068
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens subseqüentes, relacionados à proteção e à segurança de sistemas de computadores.

Firewall pode ser definido como uma barreira de proteção que controla o tráfego de dados entre o computador local e a Internet. Existem firewalls baseados na combinação de hardware e software e firewalls baseados somente em software.

752 Q783067
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens subseqüentes, relacionados à proteção e à segurança de sistemas de computadores.

Além de todos os cuidados técnicos com relação à atualização de antivírus, o treinamento do usuário é um ponto chave para se garantir a proteção.

753 Q783065
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca da governança de TI, e de aspectos relacionados à segurança da informação e ao gerenciamento de projetos embasado nas melhores práticas, julgue os itens de 112 a 115.

A norma ISO 270001 está direcionada para organizações comerciais, não sendo recomendada para entidades e órgãos da administração pública federal.

754 Q783064
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca de segurança da informação, julgue os itens subseqüentes.

Na escolha de senhas, constitui boa prática: usar tanto letras maiúsculas quanto minúsculas; incluir dígitos; combinar palavras, visando facilitar a memorização; usar senhas diferentes em diferentes máquinas; não reutilizar uma senha quando tiver de trocá-la; não usar palavras que estejam em dicionários; evitar informações pessoais.

755 Q783047
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Em segurança lógica, é comum o uso de diversos mecanismos para controle de tráfego em uma rede, bem como protocolos para autenticação de usuários e dispositivos de rede. Julgue os itens seguintes, a respeito da segurança lógica em redes de computadores.

Os sistemas de detecção de intrusão como o snort possuem baixas taxas de falsos positivos e falsos negativos.

756 Q783046
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Em segurança lógica, é comum o uso de diversos mecanismos para controle de tráfego em uma rede, bem como protocolos para autenticação de usuários e dispositivos de rede. Julgue os itens seguintes, a respeito da segurança lógica em redes de computadores.

O protocolo RADIUS é utilizado em redes para autenticação forte e também para auditoria. Suporta base de usuários internas e em servidores LDAP.

757 Q783045
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação a tecnologias, protocolos e serviços de segurança da informação e de redes de computadores, julgue os itens subseqüentes.

A camada de sockets de segurança SSL (secure sockets layer) obriga que, na fase de apresentação mútua, o servidor gere uma chave secreta, que será usada para cifrar e decifrar os dados trocados entre o cliente e o servidor.

758 Q783044
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação a tecnologias, protocolos e serviços de segurança da informação e de redes de computadores, julgue os itens subseqüentes.

O protocolo de autenticação de cabeçalho AH (authentication header) do IPsec fornece um serviço de confidencialidade dos endereços IP de origem e destino dos pacotes.

759 Q783041
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca de segurança da informação, julgue os próximos itens.

A norma ISO/IEC 17799 estabelece a criação de um sistema de gestão da segurança da informação.

760 Q783040
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca de segurança da informação, julgue os próximos itens.

O ciclo de segurança é composto pela identificação das ameaças ao negócio e respectivas medidas de segurança a serem tomadas para reduzir o risco, ou seja, reduzir a probabilidade de incidentes ocorrerem.

761 Q783039
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca de segurança da informação, julgue os próximos itens.

Vulnerabilidades são fragilidades em ativos da informação que podem permitir a concretização de ameaças, colocando em risco os ativos de uma organização.

762 Q783038
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca de segurança da informação, julgue os próximos itens.

Os planos de continuidade de negócios devem ser mantidos atualizados e garantir que as informações sejam classificadas de acordo com seu grau de sigilo preconizado pela política de classificação das informações.

763 Q783037
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação à Internet, julgue os itens subseqüentes.

O protocolo HTTP provê mecanismos de autenticação da mensagem, o que permite proteger o conteúdo contra acesso e ataques na Internet.

764 Q783017
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca da segurança da informação, julgue os próximos itens.

A sobrecarga do sistema com pedidos formatados corretamente, gerando interrupção do atendimento a novos usuários, é definida como estouro de espaço de armazenamento ou buffer overflow.

765 Q783015
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca de segurança em redes, controle de logs e políticas de backup de ativos de rede, julgue os itens seguintes.

O DocBook é um DTD (document type definition — definição de tipo de documento) que se baseia em uma linguagem de marcação definida em SGML/XML e é recomentada pela TLDP (the Linux documentation project), entidade que padroniza a documentação em sistemas Linux.

766 Q783014
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca da segurança da informação, julgue os próximos itens.

De acordo com o princípio da confidencialidade, a informação não deve nem ficar acessível, nem ser divulgada para um usuário, uma entidade ou um processo não-autorizado.

767 Q783013
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca da segurança da informação, julgue os próximos itens.

O princípio da segurança da informação denominado autorização é aquele cuja informação não deve ser alterada ou destruída de maneira não-autorizada.

768 Q783012
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca da segurança da informação, julgue os próximos itens.

O conceito de não-repúdio trata da garantia de anonimato no envio e(ou) recebimento de uma mensagem.

769 Q782878
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação a segurança da informação, julgue os itens que se seguem.

Em segurança da informação, os mecanismos denominados AAA visam garantir a autenticação, a autorização e a auditoria dos recursos e sistemas de TI.

770 Q782877
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação a segurança da informação, julgue os itens que se seguem.

O não-repúdio em segurança da informação faz uso de técnicas de assinatura digital, auxiliadas por funções de hash e de certificação digital.

771 Q782870
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A respeito da segurança da informação associada a redes de comunicação de dados, julgue os próximos itens.

É comum em TLS o uso de RSA, como algoritmo simétrico, e de RC4, como algoritmo assimétrico.

772 Q782869
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A respeito da segurança da informação associada a redes de comunicação de dados, julgue os próximos itens.

Relacionado ao uso de funções criptográficas de hash, o TLS utiliza HMAC-MD5 ou HMAC-SHA.

773 Q782868
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação a segurança da informação, julgue os itens que se seguem.

A biometria relacionada ao reconhecimento de digitais pode ser aplicada ao controle de entrada em uma instalação, mas não deve ser aplicada para o acesso a um sistema de informação em rede.
774 Q782867
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação a segurança da informação, julgue os itens que se seguem.

Para facilitar a auditoria em sistemas de tecnologia da informação, a sincronização de tempo dos serviços e servidores é um mecanismo sem aplicação prática, porque é importante que esteja registrado em log apenas a origem, o destino e a ação executada.

775 Q782780
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com base nos conceitos de honeynets e honeypots, julgue os itens seguintes.

Um invasor que possa emitir consultas ou respostas ARP forjadas, injetando informações falsas nos caches dos hosts em uma rede Ethernet, pode receber o tráfego de rede destinado a outro host, repassando-o, em seguida, para o seu destino original.

776 Q782779
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com base nos conceitos de honeynets e honeypots, julgue os itens seguintes.

Um desfragmentador de tráfego em um elemento de rede tem por objetivo remover as ambigüidades no tráfego que por ele passa. Exemplos de desfragmentadores incluem o programa norm e a diretiva scrub do OpenBSD.

777 Q655138
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca das diversas ameaças, vulnerabilidades e formas de ataque contra a segurança da informação, bem como das medidas técnicas e protocolos de proteção dos sistemas de informação, julgue os itens seguintes. Um programa spammer é aquele que é usado para enviar grandes volumes de mensagens de correio eletrônico não desejadas pelo receptor.
778 Q151086
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Os recursos de tecnologia da informação e comunicação (TIC) necessitam ser administrados por um conjunto de processos agrupados naturalmente para prover a informação que a empresa necessita para alcançar seus objetivos. Acerca da gestão no âmbito da TIC, julgue os itens a seguir.

Na hipótese de ocorrência de incidentes de segurança da informação, entre outras medidas, os planos de contingência devem assegurar que apenas pessoas claramente identificadas e autorizadas tenham seu acesso permitido aos sistemas e dados reais e que a integridade dos controles e sistemas do negócio seja confirmada no menor tempo.

779 Q151085
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Os recursos de tecnologia da informação e comunicação (TIC) necessitam ser administrados por um conjunto de processos agrupados naturalmente para prover a informação que a empresa necessita para alcançar seus objetivos. Acerca da gestão no âmbito da TIC, julgue os itens a seguir.

O gerenciamento de incidentes busca garantir uma resposta rápida, efetiva e ordenada aos incidentes de segurança por meio de controles para prevenir falhas nos sistemas de informação e perda de serviço, negação de serviço, erros resultantes de dados incompletos ou inexatos e violação de confidencialidade.

780 Q151084
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Os recursos de tecnologia da informação e comunicação (TIC) necessitam ser administrados por um conjunto de processos agrupados naturalmente para prover a informação que a empresa necessita para alcançar seus objetivos. Acerca da gestão no âmbito da TIC, julgue os itens a seguir.

A segurança das informações se obtém por meio de um conjunto adequado de controles — políticas, práticas, procedimentos, estruturas organizacionais e funções de software.

781 Q151040
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação a segurança da informação, julgue os itens que se seguem.

A segurança da informação pode ser dividida em segurança física — como, por exemplo, segurança das instalações, ambientes e pessoas — e segurança lógica — como segurança da rede, sistemas de TI e banco de dados.

782 Q151039
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A respeito da segurança da informação associada a redes de comunicação de dados, julgue os próximos itens.

O protocolo HTTPS utiliza implementações derivadas do TLS (transport layer security) e visa garantir ao usuário confidencialidade e integridade dos dados em redes TCP/IP, além de outras características de segurança.

783 Q150916
Ciência da Computação
Ano: 2008
Banca: Fundação Getúlio Vargas (FGV)

O X.500 é um serviço de diretório universal de forma hierárquica, capaz de suportar grandes quantidades de informação e com enorme capacidade de procura de informação e que tem por objetivo definir a ligação entre serviços de diretórios locais para formar um diretório global distribuído. Esse serviço especifica que a comunicação entre o cliente e o servidor do diretório usa o LDAP (“Lightweight Directory Access Protocol”), executado sobre a pilha de protocolos TCP/IP. O LDAP, por sua vez, é composto por vários modelos, sendo um dos mais importantes o de segurança. Esse modelo utiliza:

- um protocolo que criptografa a comunicação entre cliente e servidor, para garantir a segurança das informações que são trocadas na rede;

-...

784 Q150843
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca da segurança da informação, julgue os próximos itens.

Em um ambiente computacional, a engenharia social considerada um tipo de defesa oferece auxílio à análise de risco.

785 Q150842
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca dos aspectos de segurança em sistemas de informação e redes TCP/IP, julgue os próximos itens.

A abordagem de detecção de anomalias por contagem de eventos em intervalos de tempo, com indicação de alarme em caso de ultrapassagem de um limiar, é uma abordagem com baixo índice de falsos positivos e de falsos negativos na detecção de intrusão.

786 Q150841
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca de segurança em redes, controle de logs e políticas de backup de ativos de rede, julgue os itens seguintes.

Nos servidores Windows, o log de eventos permite monitorar informações sobre segurança e identificar problemas de software, hardware e sistema. Existem 3 tipos de logs: o log de sistema, que armazena os eventos registrados por componentes do Windows, por exemplo carregamento de um driver; o log de aplicativo, que armazena os eventos registrados por aplicativos ou programas, e o log de administração, que registra eventos de uso do servidor, tais como tentativas de logon válidas e inválidas, entre outros.

787 Q150837
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com base nos conceitos de honeynets e honeypots, julgue os itens seguintes.

Os honeypots de pesquisa são aqueles que aumentam a segurança de uma organização específica e ajudam a mitigar riscos. Usualmente possuem as mesmas configurações que o ambiente de trabalho da organização.

788 Q150835
Ciência da Computação
Ano: 2008
Banca: Escola de Administração Fazendária (ESAF)

Segundo a norma ISO BS 17799, a definição das responsabilidades gerais e específicas no que se refere à gestão da segurança da informação, compreendendo inclusive o registro dos incidentes de segurança, deve ser estabelecida no(a)

789 Q150834
Ciência da Computação
Ano: 2008
Banca: Escola de Administração Fazendária (ESAF)

A área de gerenciamento de rede que permite registrar e controlar o acesso de usuários aos recursos em função de quotas de utilização defi nidas é denominada gerenciamento de

790 Q150810
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação à Internet, julgue os itens subseqüentes.

A distribuição de arquivos em redes P2P pode fazer com que determinados arquivos com vírus de computador sejam difundidos na rede.

791 Q150809
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca de segurança da informação, julgue os próximos itens.

Confidencialidade, integridade e disponibilidade da informação são elementos fundamentais a serem considerados no mundo eletrônico atual: informação íntegra para as pessoas autorizadas na hora que dela precisarem.

792 Q150808
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A respeito de VPN, listas de acessos, criptografia e mecanismos de autenticação, julgue os próximos itens.

O TACACS (terminal access controller access-control system) é um protocolo de autenticação remota usado para comunicação com servidores de autenticação. TACACS permite que um cliente remoto, sem necessidade de um servidor de acesso, se comunique com um servidor de autenticação para verificar se o usuário tem acesso à rede.

793 Q150807
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com base nas figuras (a) e (b), julgue os itens a seguir, acerca de

segurança em tecnologia da informação.

A combinação das arquiteturas mostradas nas figuras (a) e (b), ao dividir a rede perimetral e introduzir um host dual homed, resultaria em uma arquitetura que permitiria obter ganhos significantes de segurança em relação a cada uma das arquiteturas (a) e (b).

794 Q150801
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação a tecnologias, protocolos e serviços de segurança da informação e de redes de computadores, julgue os itens subseqüentes.

A presença de vários pacotes ICMP de resposta de eco destinados a determinado endereço IP indica a ocorrência de um ataque de inundação SYN contra o hospedeiro identificado por esse endereço IP.

795 Q150800
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Em segurança lógica, é comum o uso de diversos mecanismos para controle de tráfego em uma rede, bem como protocolos para autenticação de usuários e dispositivos de rede. Julgue os itens seguintes, a respeito da segurança lógica em redes de computadores.

Determinadas aplicações proxy podem, além de verificar o destino de uma URL, trabalhar em conjunto com analisadores de contexto para permitir ou negar o tráfego ao usuário final.

796 Q150799
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação aos protocolos OSPF (open shortest path first) e BGP, que são largamente utilizados em redes de comunicação para a definição e a manutenção de rotas dinâmicas, julgue os itens a seguir.

O OSPF tem o limite de 20 saltos em sua configuração dinâmica.

797 Q150798
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com referência a firewall, a VPN e ao Symantec Enterprise Firewall (SEF) 7.0 e 8.0, julgue os itens subseqüentes

As configurações de proxy com FTP permitem o bloqueio de dados dependendo do tamanho dos nomes de usuários e senhas no SEF 8.0.

798 Q150796
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando a figura acima, que apresenta elementos do modelo PDCA aplicado à norma ABNT NBR ISO/IEC 27001:2006, julgue os itens de 62 a 69, acerca de conceitos de segurança da informação.

O SGSI (sistema de gestão da segurança da informação), caracterizado na referida norma, é definido como sendo formado pelo conjunto das partes A, B e C no modelo acima.

799 Q150795
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

O diagrama da figura acima mostra uma arquitetura de sistema típica, capaz de suportar um funcionamento de aplicações web e também sistemas OLAP, no qual se destacam redes ou segmentos de rede nomeados de A a D, bem como dispositivos ou sistemas individuais numerados de 1 a 6.

 Considerando essas informações, julgue os itens seguintes.

Visando à diminuição de riscos de incidentes de segurança da informação, é correto estabelecer um maior perímetro de segurança lógica em torno da rede B que em torno da rede C.

800 Q150786
Ciência da Computação
Ano: 2008
Banca: Fundação Carlos Chagas (FCC)

A gestão de mudanças e a segregação de funções são controles, dentre outros, que objetivam

801 Q150785
Ciência da Computação
Ano: 2008
Banca: Fundação Carlos Chagas (FCC)

Prover uma orientação e apoio da direção para a segurança da informação, de acordo com os requisitos do negócio e com as leis e regulamentações pertinentes, é um objetivo de controle obtido por meio

802 Q150779
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação a segurança de sistemas operacionais, gestão de políticas de segurança e auditoria, criptografia e ataques e proteções a sistemas de hardware e software, julgue os itens que se seguem.

O PL-2196/2003 estabelece que o provedor hospedeiro ou titular de lista aberta de discussão, debate em salas de chat e votação será co-responsável pelo conteúdo de mensagem veiculada, podendo exercer o papel de moderador, restringindo mensagens que considerar inoportunas ou cujo autor não possa ser identificado.

803 Q150778
Ciência da Computação
Ano: 2008
Banca: Fundação CESGRANRIO (CESGRANRIO)

63 Uma autenticação é caracterizada como forte quando estão presentes 2 ou mais itens dos seguintes fatores:

804 Q150771
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca de segurança da informação, julgue os itens subseqüentes.

Disponibilidade, integridade e confidencialidade são princípios de segurança. A fim de garantir integridade, os dados e os recursos devem ser protegidos, evitando que sejam alterados de modo não-autorizado. Para garantir confidencialidade, os dados e os recursos devem ser protegidos, a fim de que os mesmos só sejam disponíveis aos indivíduos, programas ou processos autorizados.

805 Q150770
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca da governança de TI, e de aspectos relacionados à segurança da informação e ao gerenciamento de projetos embasado nas melhores práticas, julgue os itens de 112 a 115.

Uma organização que reivindica conformidade com a norma ISO 27001 deve implementar pelo menos os requisitos necessários para o estabelecimento do sistema de gestão de segurança da informação (SGSI).

806 Q150768
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens subseqüentes, relacionados à proteção e à segurança de sistemas de computadores.

Spywares são programas desenvolvidos por empresas de segurança com o objetivo de serem detectados e eliminados vírus encontrados em um computador.

807 Q150767
Ciência da Computação
Ano: 2008
Banca: Fundação CESGRANRIO (CESGRANRIO)

No âmbito da segurança da informação, observe as afirmativas a seguir.

I - Se uma ferramenta de análise de vulnerabilidades aponta falha de segurança em um determinado ambiente, é porque não existem barreiras de proteção (firewalls) configuradas.

II - Os esforços de controle de acesso devem ser direcionados aos usuários externos, já que ataques de usuários internos não são factíveis.

III - Heurísticas em programas de antivírus podem detectar um vírus ainda não conhecido, contudo, esse mecanismo está sujeito a falsos positivos.

Está(ão) correta(s) SOMENTE a(s) afirmativa(s)

808 Q150763
Ciência da Computação
Ano: 2008
Banca: Fundação Carlos Chagas (FCC)

Programa capaz de capturar e armazenar as teclas digitadas pelo usuário no teclado de um computador é o

809 Q150762
Ciência da Computação
Ano: 2008
Banca: Fundação Carlos Chagas (FCC)

Ameaças à segurança das redes que fazem com que os micros infectados por esses tipos de vírus formem redes de computadores "zumbis" que são comandados simultaneamente por seus invasores para enviar mensagens indesejadas (spam), colocar sites fora do ar e promover fraudes são categorizadas como

810 Q150761
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com base nessas informações e considerando a necessidade de as organizações da administração pública federal adequarem suas infra-estruturas de TI e suas práticas gerenciais aos requisitos dessas normas, julgue os itens subseqüentes.

Se o administrador da segurança da informação de uma organização da administração pública decidir priorizar a implementação de controles, com o objetivo de realizar a gestão de incidentes de segurança da informação e sua melhoria contínua, ele estará implementando um controle essencial da norma 17799/2005.

811 Q150760
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Na rede de computadores de uma organização pública brasileira com diversos ativos, como, por exemplo, switches, roteadores, firewalls, estações de trabalho, hosts servidores de aplicação web, servidores de bancos de dados, é comum a ocorrência de ataques e de outros incidentes que comprometem a segurança de seus sistemas. Nessa organização, a definição de políticas e metodologias adequadas para se lidar com esse tipo de problema cabe ao departamento de TI.

A partir da situação apresentada acima, julgue os itens de 167 a 180, relativos à segurança da informação.

Caso os computadores da rede da organização em apreço, empregando sistemas baseados no algoritmo RSA, troquem mensagens com computadores l...

812 Q150749
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Texto para os itens de 110 a 120

O diagrama da figura acima apresenta uma arquitetura de rede de computadores de uma empresa, baseada no IPv4, na qual são destacados elementos nomeados de A a F. Julgue os itens abaixo acerca das informações apresentadas e dos conceitos de arquitetura de redes de computadores, topologias e arquitetura da Internet TCP/IP.

A partir das informações apresentadas no diagrama, é correto afirmar que os riscos de segurança da informação associados ao dispositivo B são maiores que os associados ao dispositivo G.

813 Q150741
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A respeito da estruturação de diretórios e pastas, bem como da atribuição de permissões no Windows 2003 Server, julgue os itens a seguir.

Qualquer usuário, autenticado ou não no sistema operacional, pode acessar o diretório de instalação do sistema operacional e nele navegar com todos os direitos de leitura e escrita.

814 Q150740
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Quanto a instalação e configuração de antivírus Mcafee Viruscan Enterprise e do Internet Explorer (IE7), julgue os próximos itens.

O tratamento para proteção de vírus é suportado em arquivos ocultos e compactados no Viruscan Enterprise.

815 Q150723
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

No que concerne aos protocolos e serviços de rede, julgue os itens que se seguem.

O protocolo telnet, utilizado em servidores Linux, pode se integrar com serviços de autenticação de usuários por meio do LDAP.

816 Q150714
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com base em conceitos de proteção e segurança da informação na área de computação, julgue os itens que se seguem.

A segurança da informação visa à garantia da confidencialidade, da integridade e da disponibilidade.

817 Q150695
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação a vírus de computador, julgue os itens subseqüentes.

Diversos vírus de computador são capazes de realizar ações consideradas maliciosas em sistemas computacionais que não estejam devidamente protegidos contra os mesmos.

818 Q150675
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com base nessa figura, julgue os itens subseqüentes.

A camada de estratégia se refere aos processos que são coletados no conjunto de serviços de suporte. Em relação à segurança da informação, esse conjunto é particularmente importante em virtude de focar na organização de atividades de segurança da informação do provedor de serviços de TI.

819 Q150674
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com base na figura acima e nos fundamentos de segurança da informação, julgue os itens seguintes.

A figura exemplifica um conjunto de medidas de segurança, que são utilizadas dentro do conceito de gerenciamento de segurança como elementos para limitar os riscos e a vulnerabilidade da informação.

820 Q150670
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com respeito a vulnerabilidades e ataques a sistemas computacionais, julgue os itens que se seguem.

A técnica denominada SQL injection tem por objetivo o acesso a bancos de dados por meio de aplicações web. Ataques embasados nessa técnica podem ser evitados por checagem de dados de entrada no backend e frontend da aplicação.

821 Q150664
Ciência da Computação
Ano: 2008
Banca: Fundação Carlos Chagas (FCC)
Um serviço que utiliza a rede pública da Internet e que oferece substancial segurança na comunicação remota de dados, com a vantagem de envolver a criação de uma espécie de túnel (tunelling) entre as partes comunicantes como por exemplo, entre filiais e matriz remotamente situadas é
822 Q150660
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A elaboração de uma política de segurança da informação deve levar em conta aspectos relacionados ao uso dos ativos de informação e aos elementos tecnológicos empregados para materializá-los. Acerca desses aspectos da política de informação, julgue os itens a seguir.

As vulnerabilidades de um ambiente de tecnologia de informação estão essencialmente relacionadas com ativos de hardware e software do ambiente, sendo esses os objetos das ações preventivas e corretivas de segurança da informação.

823 Q150653
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens subseqüentes, acerca da segurança em redes de computadores.

Para realizar a assinatura de código de um applet, o fornecedor deve utilizar uma cifra de chave simétrica.

824 Q150647
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca de segurança da informação, julgue os itens que se seguem.

A segurança da informação é obtida a partir da implementação de um conjunto de controles adequados que inclui políticas, práticas, mudança cultural, processos, procedimentos, estruturas organizacionais e funções de software e hardware.

825 Q150646
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Para se obter o sucesso da implementação da segurança da informação dentro de uma organização, é necessário haver

uma abordagem e uma estrutura para a implementação, manutenção, monitoramento e melhoria da segurança da informação que seja consistente com a cultura organizacional.

826 Q150630
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Quanto à segurança da informação, julgue os itens de 89 a 95.

Um vírus é uma pequena aplicação, ou trecho de código, que infecta outras aplicações; existem vírus, escritos em linguagens de macro, capazes de infectar e se replicar em documentos criados com editores de texto; alguns vírus, para dificultar sua detecção, criam cópias suas e alteram a seqüência de instruções em cada cópia; um wormrequer uma aplicação hospedeira para se reproduzir, enquanto um vírus se reproduz sem uma aplicação hospedeira.

827 Q150603
Ciência da Computação
Ano: 2008
Banca: Fundação Carlos Chagas (FCC)

É correto afirmar que o RAID

828 Q150602
Ciência da Computação
Ano: 2008
Banca: Fundação Carlos Chagas (FCC)

Na análise SWOT são atributos da organização

829 Q150595
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Atualmente, a informação é um importante ativo para praticamente todo o tipo de organização. A segurança desse ativo faz-se necessária, seja por questão de conformidade com leis e contratos, seja para assegurar a continuidade do negócio. Acerca da segurança da informação, bem como das normas e políticas a ela aplicáveis, julgue os itens a seguir.

A declaração de aplicabilidade é um documento que deve detalhar os objetivos de controle e os controles a serem implementados para a segurança da informação. Os demais controles e objetivos de controle, não inclusos na declaração de aplicabilidade, devem fazer parte do documento de análise de GAP.

830 Q150580
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens que se seguem, relacionados a tecnologias, protocolos e aplicações de redes de computadores.

O servidor de correio eletrônico SMTP (simple mail transfer protocol) utiliza como porta notória a porta 53 do protocolo TCP.

831 Q150579
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação às proxies e aos filtros de acesso, julgue os itens a seguir.

A filtragem de pacotes sem estado baseia-se na inspeção das informações de cabeçalho para determinar se um pacote pode ou não ser aceito ou transmitido.

832 Q150578
Ciência da Computação
Ano: 2008
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação à segurança de perímetro, julgue os itens a seguir.

O perímetro de segurança da rede pode ser composto de: roteadores de borda, firewalls, IDSs, IPSs, terminadores de VPN, DMZs e redes com tráfego filtrado.

833 Q150576
Ciência da Computação
Ano: 2008
Banca: FUNRIO Fundação de Apoio a Pesquisa, Ensino e Assistência (FUNRIO)

Qual das alternativas abaixo dá nome ao tipo de ameaça propagada por meio de mensagens fraudulentas, chamadas de spam, caracterizada por um tipo de fraude concebida para obter informações pessoais sobre o usuário de Internet, convencendo-o a facultar-lhe essas informações sob falsos pretextos?

834 Q783203
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação à segurança da informação, julgue os itens que se seguem.

Controle de acesso diz respeito à capacidade de regular o acesso à informação.

835 Q783202
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando a figura acima, que apresenta um diagrama utilizado para suporte à implantação do gerenciamento da segurança da informação, no qual são destacados estados ou fases numerados de #1 a #6, julgue os próximos itens, acerca de gestão e políticas de segurança de informação, classificação de informações e norma ISO 27001.

A declaração de escopo e o livro de visitantes são, respectivamente, exemplos de registros e documentos de um SGSI.

836 Q783201
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando a figura acima, que apresenta um diagrama utilizado para suporte à implantação do gerenciamento da segurança da informação, no qual são destacados estados ou fases numerados de #1 a #6, julgue os próximos itens, acerca de gestão e políticas de segurança de informação, classificação de informações e norma ISO 27001.

A fase indicada por #4 é o momento mais conveniente para a declaração de aplicabilidade dos controles de segurança da informação.

837 Q783200
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando a figura acima, que apresenta um diagrama utilizado para suporte à implantação do gerenciamento da segurança da informação, no qual são destacados estados ou fases numerados de #1 a #6, julgue os próximos itens, acerca de gestão e políticas de segurança de informação, classificação de informações e norma ISO 27001.

As decisões e ações relacionadas com a melhoria da eficácia da gestão da segurança da informação devem ocorrer durante o estado indicado por #6.

838 Q783199
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando a figura acima, que apresenta um diagrama utilizado para suporte à implantação do gerenciamento da segurança da informação, no qual são destacados estados ou fases numerados de #1 a #6, julgue os próximos itens, acerca de gestão e políticas de segurança de informação, classificação de informações e norma ISO 27001.

As auditorias de primeira parte, ou auditorias internas, do sistema de gestão de segurança da informação (SGSI) devem ocorrer durante o momento numerado por #4.

839 Q783198
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação à segurança da informação, julgue os itens que se seguem.

A integridade diz respeito à garantia de que a informação só será alterada ou deletada por quem tem autorização explícita para tal.

840 Q783197
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação à segurança da informação, julgue os itens que se seguem.

A disponibilidade diz respeito à garantia de que será possível a qualquer pessoa acessar a informação sempre que for necessário.

841 Q783184
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca das políticas de segurança, gestão e certificação digital, julgue os itens a seguir.

De acordo com a RFC 2196 (Site Security Handbook), que discorre sobre políticas de segurança, uma boa política de senhas deve evitar a utilização de senhas permanentes.

842 Q783150
Ciência da Computação
Ano: 2007
Banca: Fundação Carlos Chagas (FCC)

Para responder as questões de números 49 a 60, considere o texto abaixo.

No texto "a segurança ambiental de TI, a segurança e sigilo dos dados para evitar acesso não autorizado, intrusão e/ou manipulação" fica patente a exigência de conexões seguras na rede de computadores o que inclui estabelecer uma negociação de parâmetros entre cliente e servidor, autenticação mútua entre servidores, comunicação secreta, bem como proteção e integridade dos dados. Para tanto...

843 Q783136
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando a figura acima, que apresenta uma relação entre conceitos empregados em segurança da informação, julgue os itens a seguir.

Modelos de controle de acesso discricionários dependem mais da associação de papéis a usuários, e menos da classificação de níveis de confidencialidade a ativos de informação, sendo verdadeira a relação de dependência inversa para os modelos de controle de acesso mandatórios.

844 Q783126
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A segurança da informação em um ambiente corporativo é uma atividade complexa que envolve o uso de tecnologia, mas que, para ser eficaz, deve considerar igualmente aspectos humanos e de processos de trabalho. Acerca de técnicas e processos de segurança da informação, julgue os itens a seguir. A legislação e a jurisprudência brasileiras são omissas com relação a crimes relacionados a segurança de sistemas de informação. Desse modo, um crime cometido exclusivamente por meio de comunicação eletrônica não pode ser tipificado para gerar processo de responsabilidade criminal.
845 Q783125
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A segurança da informação em um ambiente corporativo é uma atividade complexa que envolve o uso de tecnologia, mas que, para ser eficaz, deve considerar igualmente aspectos humanos e de processos de trabalho. Acerca de técnicas e processos de segurança da informação, julgue os itens a seguir. Quanto à infra-estrutura de rede, uma corporação bancária está sujeita aos mesmos riscos e ameaças que são comuns em organizações de outros ramos de negócio, uma vez que as redes de comunicação possuem as mesmas vulnerabilidades associadas às tecnologias da Internet.
846 Q783124
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A segurança da informação em um ambiente corporativo é uma atividade complexa que envolve o uso de tecnologia, mas que, para ser eficaz, deve considerar igualmente aspectos humanos e de processos de trabalho. Acerca de técnicas e processos de segurança da informação, julgue os itens a seguir. Os protocolos criptográficos modernos provêem serviço de confidencialidade de dados em que não é necessário o uso de chaves criptográficas secretas.
847 Q783123
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A figura acima ilustra a evolução dos diversos tipos de ataques realizados contra serviços de Internet banking de instituições financeiras. Considerando essa figura, julgue os itens subseqüentes, acerca dessas ameaças e das principais medidas utilizadas para inibir ou neutralizar tais ataques.

A realização de cadastro de endereços IP e(ou) MAC dos terminais autorizados a realizar o acesso não é uma medida necessariamente eficaz para evitar ataques relacionados ao uso de sítios web falsos que imitam os sítios legítimos.
848 Q783122
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A figura acima ilustra a evolução dos diversos tipos de ataques realizados contra serviços de Internet banking de instituições financeiras. Considerando essa figura, julgue os itens subseqüentes, acerca dessas ameaças e das principais medidas utilizadas para inibir ou neutralizar tais ataques.

Manter um sistema de antivírus e anti-spyware atualizado e ativado é uma boa medida para prevenir ataques que se utilizam de programas maliciosos, ainda que essa medida não seja suficiente, uma vez que esse tipo de sistema não é capaz de detectar a presença de programas do tipo trojan.
849 Q783086
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens que se seguem, considerando que, na proposta organizacional descrita na figura III, a empresa tenha implantado um programa de gestão de segurança da informação embasado na ABNT NBR ISO/IEC 17799 (ISO 17799).

Todo evento de segurança da informação identificado no âmbito da organização corresponderá a uma ou mais violações da política de segurança da informação da organização.

850 Q783084
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando a figura acima, que apresenta uma proposta de organização da norma NBR ISO/IEC 17799:2005, julgue os próximos itens, acerca dos conceitos de segurança da informação.

A detecção, por um sniffer de rede, de uma longa série de segmentos TCP SYN enviados de um host local para um host remoto, sem o correspondente envio de segmentos TCP ACK, sugere que a rede sob análise pode estar sofrendo um ataque de negação de serviço.

851 Q783083
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando a figura acima, que apresenta uma proposta de organização da norma NBR ISO/IEC 17799:2005, julgue os próximos itens, acerca dos conceitos de segurança da informação.

Conforme os controles da NBR 17799, os processos de gestão de segurança de recursos humanos de uma organização envolvem o retorno dos ativos à organização após o encerramento do contrato de trabalho, bem como conscientização, educação e treinamento em segurança da informação, inclusive para terceiros.

852 Q783082
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando a figura acima, que apresenta uma proposta de organização da norma NBR ISO/IEC 17799:2005, julgue os próximos itens, acerca dos conceitos de segurança da informação.

A NBR 17799 prescreve explicitamente que as instalações de processamento da informação gerenciadas por uma organização devem estar fisicamente separadas daquelas que são gerenciadas por terceiros. Esse controle está descrito no capítulo 9 da referida NBR, juntamente com outros relacionados a ameaças externas como explosões e perturbações sociais, e controle de acesso com múltiplos fatores de autenticação, como senhas, smart cards e biomet...

853 Q783081
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando a figura acima, que apresenta uma proposta de organização da norma NBR ISO/IEC 17799:2005, julgue os próximos itens, acerca dos conceitos de segurança da informação.

Rootkits apresentam portabilidade entre plataformas e devem ser manuseados conforme os controles estabelecidos no capítulo relativo à aquisição, desenvolvimento e manutenção de sistemas de informação da NBR 17799.

854 Q783080
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando a figura acima, que apresenta uma proposta de organização da norma NBR ISO/IEC 17799:2005, julgue os próximos itens, acerca dos conceitos de segurança da informação.

Acerca das técnicas gerais de ataques e vulnerabilidades de aplicações, é correto afirmar que vulnerabilidades de SQL injection são minimizadas por meio do uso de prepared statements; ataques de heap overflow ocorrem com maior freqüência em linguagens com tipos de dados fracos que em linguagens com tipos de dados fortes; ataques de dicionário são tecnicamente mais complexos de empreender quando são empregados hashes cript...

855 Q783079
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando a figura acima, que apresenta uma proposta de organização da norma NBR ISO/IEC 17799:2005, julgue os próximos itens, acerca dos conceitos de segurança da informação.

O uso de uma ferramenta como tcpdump ou windump, para análise de tráfego de rede, oferece uma saída de dados mais amigável que Ethereal, principalmente pela sua capacidade de apresentar estatísticas de conversação entre hosts e hierarquias de protocolos empregadas.

856 Q783078
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens que se seguem, considerando que, na proposta organizacional descrita na figura III, a empresa tenha implantado um programa de gestão de segurança da informação embasado na ABNT NBR ISO/IEC 17799 (ISO 17799).

A organização deverá estabelecer um programa avançado de treinamento técnico em segurança da informação para todos os seus empregados relacionados com a prestação de atividades-fim relacionadas ao seu negócio.

857 Q783077
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens que se seguem, considerando que, na proposta organizacional descrita na figura III, a empresa tenha implantado um programa de gestão de segurança da informação embasado na ABNT NBR ISO/IEC 17799 (ISO 17799).

Conforme a ISO 17799, é obrigatório o relatório de incidentes de segurança ao ponto de contato designado. Assim, um funcionário de uma organização que realiza operações de alto risco e identifica uma violação de acesso, porém encontra-se sob coação, poderá utilizar-se de um método secreto para indicar esse evento de segurança. Esse método é conhecido como alarme de coação.

858 Q783072
Ciência da Computação
Ano: 2007
Banca: Fundação Carlos Chagas (FCC)

NÃO é considerado um fator crítico de sucesso para a implementação da norma de segurança da informação, NBR 17799,

859 Q783071
Ciência da Computação
Ano: 2007
Banca: Fundação Carlos Chagas (FCC)

As sansões e as penalidades previstas em uma política de segurança da informação têm por objetivo

860 Q783070
Ciência da Computação
Ano: 2007
Banca: Fundação Carlos Chagas (FCC)

Um nível apropriado de proteção das informações, para definir as necessidades de medidas especiais de manipulação, deve ser assegurado pelo processo:

861 Q783069
Ciência da Computação
Ano: 2007
Banca: Fundação Carlos Chagas (FCC)

A técnica responsável pela quebra do código de uma mensagem cifrada denomina-se

862 Q783011
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando a figura acima, que apresenta um diagrama utilizado para suporte à implantação do gerenciamento da segurança da informação, no qual são destacados estados ou fases numerados de #1 a #6, julgue os próximos itens, acerca de gestão e políticas de segurança de informação, classificação de informações e norma ISO 27001.

A fase numerada por #3 é o momento mais conveniente para a realização de procedimentos como classificação e rotulagem de documentos.

863 Q783010
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando a figura acima, que apresenta um diagrama utilizado para suporte à implantação do gerenciamento da segurança da informação, no qual são destacados estados ou fases numerados de #1 a #6, julgue os próximos itens, acerca de gestão e políticas de segurança de informação, classificação de informações e norma ISO 27001.

O estado ou fase indicado por #2 é o mais conveniente para a declaração formal, no nível corporativo, dos critérios para avaliação dos riscos de segurança da informação.
864 Q782797
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A figura acima apresenta um diagrama de configuração de redes, no qual se destacam as redes A e B, pontos numerados de #1 a #6, além de outros dispositivos. Julgue os itens de 104 a 112 que se seguem, acerca das informações apresentadas e dos conceitos de segurança de redes e sistemas de informação.

Suponha que a organização proprietária da rede A decida utilizar uma estratégia de recuperação de desastres embasada em sítio warm. Nesse caso, a localização dos dispositivos de backup para suporte a esta estratégia seria mais custo-efetiva na própria rede A, em vez dessa localização na rede B.

865 Q782796
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca de segurança, julgue os itens que se seguem.

Os modelos de segurança no Windows Server 2003 podem ser usados quando da gerência das configurações de segurança. Após a seleção de um modelo, as configurações dos controladores de domínio não podem ser alteradas.

866 Q782795
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca de segurança, julgue os itens que se seguem.

O pretty good privacy (PGP) é um programa que possibilita assinar digitalmente as mensagens de correio eletrônico. Diferentes mensagens enviadas por um usuário devem ter todas a mesma assinatura digital.

867 Q782794
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca de segurança, julgue os itens que se seguem.

Se uma rede está conectada à Internet e tem servidores Windows Server 2003, o active directory substitui o domain name system (DNS) na tradução entre nomes e endereços IP.

868 Q560691
Ciência da Computação
Ano: 2007
Banca: Fundação Carlos Chagas (FCC)

Na arquitetura de segurança do Windows 2003 Server, é possível utilizar os recursos do Active Directory para segmentar a gestão de servidores, clusters de usuários e grupos de segurança através da criação de Objetos de Diretivas de Grupo (GPO's) e sua delegação a grupos administrativos para uma gestão descentralizada. Estas GPO's podem ser definidas nos níveis de

869 Q154853
Ciência da Computação
Ano: 2007
Banca: Fundação Carlos Chagas (FCC)

Um Administrador de uma rede com servidores baseados no Windows Server 2003 Server e no Active Directory e com os clientes baseados no Windows XP Professional quer, como parte da política de segurança da empresa, registrar nos logs de auditoria todas as tentativas de logon no domínio, com sucesso ou com falha. Uma maneira de implementar esta exigência é habilitar a diretiva

870 Q151136
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca de segurança, julgue os itens que se seguem.

Um programa do tipo vírus é, tipicamente, capaz de se duplicar e se inserir em programas ou em arquivos. Alguns vírus são escritos nas linguagens de comando de programas como editores de texto.

871 Q151135
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A figura acima apresenta um diagrama de configuração de redes, no qual se destacam as redes A e B, pontos numerados de #1 a #6, além de outros dispositivos. Julgue os itens de 104 a 112 que se seguem, acerca das informações apresentadas e dos conceitos de segurança de redes e sistemas de informação.

Uma solução de backup que contemple a duplicação, em um sítio hot, de todos os dados digitais e equipamentos e linhas de transmissão de dados necessários ao provimento de serviços de informação por meio da Internet e da Web garantirá que a empresa alcance plena recuperação de sua capacidade de negócios, após eventual ocorrênc...

872 Q151134
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A figura acima apresenta um diagrama de configuração de redes, no qual se destacam as redes A e B, pontos numerados de #1 a #6, além de outros dispositivos. Julgue os itens de 104 a 112 que se seguem, acerca das informações apresentadas e dos conceitos de segurança de redes e sistemas de informação.

As regras de entrada de tráfego mantidas no elemento ACL1 são, possivelmente, mais restritivas que as mantidas no elemento ACL2.

873 Q151133
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A figura acima apresenta um diagrama de configuração de redes, no qual se destacam as redes A e B, pontos numerados de #1 a #6, além de outros dispositivos. Julgue os itens de 104 a 112 que se seguem, acerca das informações apresentadas e dos conceitos de segurança de redes e sistemas de informação.

Por ser um instrumento de controle ativo do tráfego de uma rede, um firewall possui maior capacidade de discriminação de tráfego suspeito quando comparado com detectores de intrusão.

874 Q151132
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A figura acima apresenta um diagrama que propõe um relacionamento entre conceitos da área de segurança da informação. Julgue os itens a seguir, a respeito das informações apresentadas, dos conceitos de segurança e sistemas de informação.

O conceito de controle de segurança, quando aplicável ao cenário acima, estaria mais bem associado aos termos ferramenta e metodologia que ao termo recomendações.

875 Q151074
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens a seguir, acerca de princípios de gerência de segurança em redes e sistemas de informação.

A auditoria e o fortalecimento da gerência de configuração de sistemas contribuem em maior escala para a redução de riscos em desenvolvimento de software de uma organização de TI que para a redução de riscos na operação de sistemas da organização.

876 Q151073
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens a seguir, acerca de princípios de gerência de segurança em redes e sistemas de informação.

A declaração de aplicabilidade dos controles de segurança de uma organização é usualmente efetuada após a elaboração de um plano de tratamento de riscos.

877 Q151072
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens a seguir, acerca de princípios de gerência de segurança em redes e sistemas de informação.

A técnica Delphi é diretamente aplicável para o gerenciamento quantitativo de riscos.

878 Q151071
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens a seguir, acerca de princípios de gerência de segurança em redes e sistemas de informação.

Ao encontrar, em uma área pública de um servidor, o arquivo contendo a lista de logins e senhas criptografadas usadas no controle de acesso a um sistema, o auditor deverá aumentar a classificação de risco de que esse sistema seja invadido por meio de um ataque de dicionário.

879 Q151070
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens a seguir, acerca de princípios de gerência de segurança em redes e sistemas de informação.

Uma das principais funções de um auditor de tecnologia da informação (TI) é avaliar se as configurações dos sistemas computacionais implantadas pelos técnicos de TI da organização estão aderentes aos padrões de segurança estabelecidos pelo mercado.

880 Q151069
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens a seguir, acerca de princípios de gerência de segurança em redes e sistemas de informação.

Políticas de segurança da informação são instrumentos de natureza mais genérica e operacional que normas de segurança da informação.
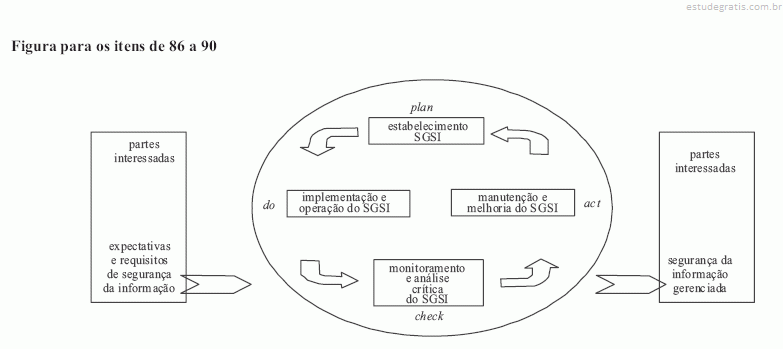
881 Q151068
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens a seguir, acerca de princípios de gerência de segurança em redes e sistemas de informação.

Durante a implantação de gerenciamento de riscos em organizações, a descoberta das ameaças à segurança de um sistema é decorrência das vulnerabilidades presentes nesse sistema.

882 Q151067
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A figura acima, adaptada de www.isaca.org, apresenta um diagrama de configuração de redes, na qual se destacam as redes A e B, pontos numerados de #1 a #6, além de outros dispositivos. Tendo como referência o diagrama e as informações apresentadas e acerca dos conceitos de segurança de redes e sistemas de informação, julgue os itens seguintes.

Considere que a organização proprietária da rede A decida utilizar uma estratégia de recuperação de desastres embasada em warm site. Nesse caso, a localização dos dispositivos de backup pertinentes seria mais custo-efetiva na própria rede A, e não, na rede B.

883 Q151066
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A figura acima, adaptada de www.isaca.org, apresenta um diagrama de configuração de redes, na qual se destacam as redes A e B, pontos numerados de #1 a #6, além de outros dispositivos. Tendo como referência o diagrama e as informações apresentadas e acerca dos conceitos de segurança de redes e sistemas de informação, julgue os itens seguintes.

As regras de entrada de tráfego mantidas no elemento ACL1 são, possivelmente, mais restritivas que as regras mantidas no elemento ACL2.

884 Q151065
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A figura acima, adaptada de www.isaca.org, apresenta um diagrama de configuração de redes, na qual se destacam as redes A e B, pontos numerados de #1 a #6, além de outros dispositivos. Tendo como referência o diagrama e as informações apresentadas e acerca dos conceitos de segurança de redes e sistemas de informação, julgue os itens seguintes.

No dispositivo host bastião, devem ser providos essencialmente os serviços de natureza pública da rede A como DNS, FTP e WWW. Possivelmente, esse servidor sofrerá um conjunto maior de ataques que os dispositivos #3 e #4.

885 Q150982
Ciência da Computação
Ano: 2007
Banca: Fundação Carlos Chagas (FCC)

NÃO é um mecanismo de proteção para restringir o acesso de um usuário “logado” aos recursos de informação:

886 Q150845
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando a figura acima, que apresenta um diagrama utilizado para suporte à implantação do gerenciamento da segurança da informação, no qual são destacados estados ou fases numerados de #1 a #6, julgue os próximos itens, acerca de gestão e políticas de segurança de informação, classificação de informações e norma ISO 27001.

O estado ou fase indicado por #1 é o mais conveniente para a coleta de informações visando ao estabelecimento de aspectos de segurança em acordos de níveis de serviço.

887 Q150844
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando a figura acima, que apresenta um diagrama utilizado para suporte à implantação do gerenciamento da segurança da informação, no qual são destacados estados ou fases numerados de #1 a #6, julgue os próximos itens, acerca de gestão e políticas de segurança de informação, classificação de informações e norma ISO 27001.

Dado que a ISO-27001 baseia-se na aplicação do ciclo da qualidade ou ciclo de Deming, e que o mesmo é utilizado nas normas ISO-9001:2000 e ISO-14001:2004, deve-se usar o mesmo grupo de controles e requisitos de qualidade usados nas normas citadas quando da implantação de um sistema de gestão da se...

888 Q150775
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Um bom projeto de gerenciamento de redes pode ajudar uma organização a alcançar metas de disponibilidade, desempenho e segurança. A respeito dos processos de gerenciamento de redes, julgue os itens a seguir.

O gerenciamento de segurança permite ao gerente de rede manter e distribuir senhas e outras informações de autenticação e autorização. As chaves de criptografia não estão inclusas nesse processo, já que se necessita para isso a definição e a atribuição de uma autoridade certificadora.

889 Q150759
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Tendo o texto acima como referência inicial, julgue os itens a seguir, quanto à aquisição de produtos ou contratação de serviços na área de TI para a administração pública, considerando a legislação básica pertinente e a jurisprudência do TCU.

É objetivo da política da informação assegurar a interoperabilidade entre os sistemas de segurança da informação.

890 Q150758
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca da tecnologia workflow, que é um conjunto de ferramentas que tem por finalidade automatizar e racionalizar processos de negócios, julgue os itens seguintes.

A arquitetura de um sistema de workflow contempla cinco níveis principais: processo, instâncias ou casos, interação, segurança e auditoria.

891 Q150757
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens que se seguem, considerando que, na proposta organizacional descrita na figura III, a empresa tenha implantado um programa de gestão de segurança da informação embasado na ABNT NBR ISO/IEC 17799 (ISO 17799).

A seleção de controles de segurança da informação a implantar deverá ser fundamentada principalmente na identificação das ameaças aos ativos organizacionais. Para cada ameaça mapeada, deverão ser identificados os controles de segurança aplicáveis.

892 Q150756
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando a figura acima, que apresenta uma proposta de organização da norma NBR ISO/IEC 17799:2005, julgue os próximos itens, acerca dos conceitos de segurança da informação.
Diferentemente do tratamento de incidentes de segurança em tecnologia da informação (TI) em geral, o tratamento de incidentes de segurança da informação por meio da abordagem de times de resposta a incidentes de segurança busca encontrar a causa raiz de vários outros incidentes similares antes da realização das ações de contenção.

893 Q150755
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando a figura acima, que apresenta uma proposta de organização da norma NBR ISO/IEC 17799:2005, julgue os próximos itens, acerca dos conceitos de segurança da informação.
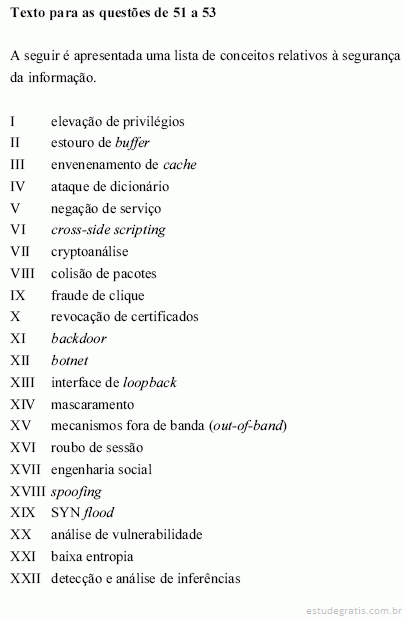
A NBR 17799 prescreve vários atributos de classificação da informação, entre os quais se encontram os que indicam graus de sensibilidade e criticidade. O grau de sensibilidade de um ativo de informação está mais associado a aspectos de privacidade que o grau de criticidade, este mais relacionado a aspectos negociais.

894 Q150754
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando a figura acima, que apresenta a chamada tríade da segurança da informação, julgue os itens seguintes.

 I O uso de criptografia contribui para maior aumento da disponibilidade de um sistema, quando comparado ao aumento da confidencialidade deste.

 II O uso de hashs criptográficos, como o MD5, contribui mais intensamente para aumento da integridade de um sistema que da confidencialidade deste.

III O uso de procedimentos de backup contribui em maior intensidade para o aumento da integridade de um sistema que o aumento da disponibilidade destes.

 IV Soluções de antivírus são mais relacionadas à manutenção da disponibilidade e inte...

895 Q150753
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando a figura acima, que apresenta a chamada tríade da segurança da informação, julgue os itens seguintes.

I O uso de criptografia contribui para maior aumento da disponibilidade de um sistema, quando comparado ao aumento da confidencialidade deste.

II O uso de hashs criptográficos, como o MD5, contribui mais intensamente para aumento da integridade de um sistema que da confidencialidade deste.

III O uso de procedimentos de backup contribui em maior intensidade para o aumento da integridade de um sistema que o aumento da disponibilidade destes.

IV Soluções de antivírus são mais r...

896 Q150752
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Ainda com relação ao código apresentado e à aplicação por ele implementada, julgue os itens subseqüentes. I Na implementação da aplicação, adotou-se uma política de senhas fortes. II O código armazena, na sessão do usuário, os atributos de identificação e grupo do usuário, caso esse seja autenticado por senha válida. III O uso de comandos do tipo PreparedStatement torna essa aplicação mais vulnerável a ataques do tipo SQL injection, quando comparado ao uso alternativo de comandos do tipo Statement. IV O armazenamento das senhas dos usuários é feito na tabela denominada USER. Estão certos apenas os itens

897 Q150750
Ciência da Computação
Ano: 2007
Banca: Fundação Carlos Chagas (FCC)

Sobre as maneiras de proteger um computador de vírus, analise:

I. Desabilitar a auto-execução de arquivos anexados às mensagens no programa leitor de e-mails.

II. Executar ou abrir arquivos recebidos por e-mail somente de pessoas conhecidas.

III. Privilegiar o uso de documentos nos formatos RTF, PDF ou PostScript.

Está correto o que consta em

898 Q150730
Ciência da Computação
Ano: 2007
Banca: Fundação Carlos Chagas (FCC)

Em relação ao Active Directory, considere:

I. É um diretório, onde são armazenadas informações de contas de usuários e senhas, de computadores, de membros de cada grupo de usuários e de Unidades Organizacionais, entre outras.

 II. Aplicações integradas com o Active Directory não necessitariam ter seus próprios cadastros de usuários e senhas, já que seriam capazes de acessar as contas e grupos do Active Directory.

III. Relações de Confiança são dispensáveis, tendo em vista que o conceito de múltiplos domínios deu lugar a um único domínio.

 É correto o que se afirma em

899 Q150722
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens subseqüentes, considerando a segurança e a recuperação de bancos de dados.

Para elaborar um plano de segurança, procura-se identificar os dados aos quais os acessos devem ser controlados. Procura-se também identificar os indivíduos e grupos na organização, assim como suas permissões e atividades que podem realizar.

900 Q150713
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando os conceitos de segurança da informação e ferramentas para auxílio de políticas de segurança, assinale a opção correta.

901 Q150711
Ciência da Computação
Ano: 2007
Banca: Comissão Permanente do Vestibular / UFRN (COMPERVE)
Dentre os principais serviços de segurança, o serviço de integridade é aquele que
902 Q150708
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)


A figura acima ilustra a evolução dos diversos tipos de ataques realizados contra serviços de Internet banking de instituições financeiras. Considerando essa figura, julgue os itens subseqüentes, acerca dessas ameaças e das principais medidas utilizadas para inibir ou neutralizar tais ataques.

Manter um sistema de antivírus e anti-spyware atualizado e ativado é uma boa medida para prevenir ataques que se utilizam de programas maliciosos, ainda que essa medida não seja suficiente, uma vez que esse tipo de sistema não é capaz de detectar a presença de programas do tipo trojan.
903 Q150707
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)


A figura acima ilustra a evolução dos diversos tipos de ataques realizados contra serviços de Internet banking de instituições financeiras. Considerando essa figura, julgue os itens subseqüentes, acerca dessas ameaças e das principais medidas utilizadas para inibir ou neutralizar tais ataques.

Os primeiros sistemas de Internet banking permitiam que a entrada de números de identificação do cliente e de senha de acesso fosse realizada por meio do teclado de um computador ligado à Internet. Desse modo, trojans que realizam a captura de acionamentos de teclas poderiam ser usados para provocar fraudes ao serviço. ...
904 Q150706
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A segurança da informação em um ambiente corporativo é uma atividade complexa que envolve o uso de tecnologia, mas que, para ser eficaz, deve considerar igualmente aspectos humanos e de processos de trabalho. Acerca de técnicas e processos de segurança da informação, julgue os itens a seguir. Os protocolos criptográficos modernos provêem serviço de confidencialidade de dados em que não é necessário o uso de chaves criptográficas secretas.
905 Q150703
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
O planejamento de sistemas de informação é uma atividade de grande importância em negócios em que se requer elevado grau de automatização no processamento de informações, como é o caso de instituições bancárias. Acerca do planejamento de sistemas de informação, julgue os itens seguintes. O planejamento de sistemas de informação deve indicar o alinhamento entre as tecnologias utilizadas e as tendências de evolução tecnológica.
906 Q150702
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A figura acima ilustra a evolução dos diversos tipos de ataques realizados contra serviços de Internet banking de instituições financeiras. Considerando essa figura, julgue os itens subseqüentes, acerca dessas ameaças e das principais medidas utilizadas para inibir ou neutralizar tais ataques.

Teclados codificados, acionados por meio do teclado mas que possuem código de correspondência entre símbolo digitado e senha de acesso a serviços de Internet banking, visam dificultar ataques por trojans que fazem o registro tanto de toques de teclado quanto de cliques de mouse e a captura de parte da tela do computador.
907 Q150701
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A figura acima ilustra a evolução dos diversos tipos de ataques realizados contra serviços de Internet banking de instituições financeiras. Considerando essa figura, julgue os itens subseqüentes, acerca dessas ameaças e das principais medidas utilizadas para inibir ou neutralizar tais ataques.

Os primeiros sistemas de Internet banking permitiam que a entrada de números de identificação do cliente e de senha de acesso fosse realizada por meio do teclado de um computador ligado à Internet. Desse modo, trojans que realizam a captura de acionamentos de teclas poderiam ser usados para provocar fraudes ao serviço. O uso de teclados virtuais, desenhados na tela do comput...
908 Q150700
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A segurança da informação em um ambiente corporativo é uma atividade complexa que envolve o uso de tecnologia, mas que, para ser eficaz, deve considerar igualmente aspectos humanos e de processos de trabalho. Acerca de técnicas e processos de segurança da informação, julgue os itens a seguir. Existem normas e padrões internacionais e brasileiros para orientar o processo de análise e planejamento de segurança da informação, tal como a NBR17799.
909 Q150699
Ciência da Computação
Ano: 2007
Banca: Fundação Mariana Resende Costa (FUMARC)

Os três princípios básicos que norteiam a segurança da informação são:

910 Q150686
Ciência da Computação
Ano: 2007
Banca: Fundação Mariana Resende Costa (FUMARC)

I. Pode-se dizer que um sistema é seguro quando está protegido contra mani-pulação, erros de usuários, desastres naturais e mau funcionamento técnico.
II. Softwares complexos tendem a ter mais "bugs", inclusive que comprometem a segurança do sistema.
III. Os tipos mais genéricos de ataques são: Intrusão, Negação de Serviço e Fur-to de Informação.

As afirmativas CORRETAS são:

911 Q150685
Ciência da Computação
Ano: 2007
Banca: Fundação Mariana Resende Costa (FUMARC)

I. Política de segurança é o conjunto de decisões que determinam a postura de uma organização em relação à segurança. Determina os limites aceitáveis de comportamento e as medidas a serem tomadas no caso da sua violação.
II. Atualmente, o paradigma que rege o ponto de partida para definição de uma política de segurança é: O que não está expressamente permitido é proibido por padrão.
III. Os custos com segurança de uma organização variam de acordo com o valor do bem que se quer proteger.

As afirmativas CORRETAS são:

912 Q150684
Ciência da Computação
Ano: 2007
Banca: Fundação Mariana Resende Costa (FUMARC)

Das estratégias de Segurança da Informação listadas abaixo, são exemplos todas as alternativas, EXCETO:

913 Q150682
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando a figura acima, que apresenta uma relação entre conceitos empregados em segurança da informação, julgue os itens a seguir.

Logins e senhas estão associados às operações de autenticação e identificação, respectivamente.

914 Q150671
Ciência da Computação
Ano: 2007
Banca: Fundação Carlos Chagas (FCC)
No contexto dos fundamentos da criptologia:
915 Q150662
Ciência da Computação
Ano: 2007
Banca: Fundação Carlos Chagas (FCC)

Uma pessoa mal intencionada tenta obter informações como números de cartões de crédito, senhas, dados de contas ou outras informações pessoais convencendo-o a fornecê-las sob pretextos enganosos em um ataque via WEB do tipo

916 Q150659
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Assinale a opção correta no que se refere a segurança de redes.

917 Q150625
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca das políticas de segurança, gestão e certificação digital, julgue os itens a seguir.

O DNS (domain name server) é um componente comum em muitas redes e serve para mapear o hostnames para endereços IP e vice-versa. O uso de DNS separados (split DNS), um para usuários internos da rede e outro para usuários externos da rede, tem sido aplicado para evitar que informações sobre a infra-estrutura interna da rede seja conhecida por usuários externos.

918 Q150619
Ciência da Computação
Ano: 2007
Banca: Fundação Mariana Resende Costa (FUMARC)

Sobre segurança de redes, assinale a afirmativa CORRETA:

919 Q150610
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação à segurança da informação, julgue os itens que se seguem.

A confidencialidade diz respeito à garantia de que a informação será acessada por qualquer um que dispuser de recursos tecnológicos apropriados, explicitamente ou não.

920 Q150609
Ciência da Computação
Ano: 2007
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando a figura acima, que apresenta um diagrama utilizado para suporte à implantação do gerenciamento da segurança da informação, no qual são destacados estados ou fases numerados de #1 a #6, julgue os próximos itens, acerca de gestão e políticas de segurança de informação, classificação de informações e norma ISO 27001.

As não-conformidades que porventura surjam durante a gestão da segurança da informação devem ocorrer durante o estado ou fase indicado por #5.

921 Q150606
Ciência da Computação
Ano: 2007
Banca: Fundação de desenvolvimento da pesquisa (FUNDEP / UFMG)

Com relação aos métodos de ataque a sistemas de computador, é INCORRETO afirmar que

922 Q150594
Ciência da Computação
Ano: 2007
Banca: Universidade de Pernambuco (UPE / UPENET / IAUPE)

Analise as seguintes afirmações sobre servidores Proxy.

I. O servidor Proxy é utilizado para possibilitar que máquinas em uma rede privada possam acessar uma rede pública. Assim, todo o acesso à rede pública é feito através da máquina em que o servidor Proxy esteja instalado.

II. O servidor Proxy Cache armazena localmente as páginas acessadas recentemente, para acelerar futuros acessos a essas páginas.

III. O servidor Proxy pode implementar uma funcionalidade conhecida como NAT, que permite controlar o que os clientes podem acessar e em que momento.

 Assinale a alternativa que indica a(s) afirmação(ões) CORRETA(S).

923 Q150593
Ciência da Computação
Ano: 2007
Banca: Universidade de Pernambuco (UPE / UPENET / IAUPE)

Analise as seguintes afirmações sobre segurança de sistemas computacionais.

I. Do ponto de vista da segurança, os sistemas computacionais têm com um dos principais objetivos a confidencialidade dos dados, que procura impedir que usuários não autorizados sejam capazes de modificar quaisquer dados sem permissão do proprietário.

 II. Um ataque conhecido como conexão alçapão (trap door) substitui a tela de login por uma tela idêntica. Quando o usuário digita seu login e senha, um programa envia essas informações para o criminoso, apresenta uma mensagem de erro e substitui a tela de login falsa pela tela verdadeira.

III. Um método utilizado para prevenir ataques realizados por applets é conhecido como caix...

924 Q783057
Ciência da Computação
Ano: 2006
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens a seguir, no que se refere ao tema e aos padrões relacionados com segurança da informação, considerando a figura acima, que apresenta um cenário pictórico no âmbito da segurança da informação.
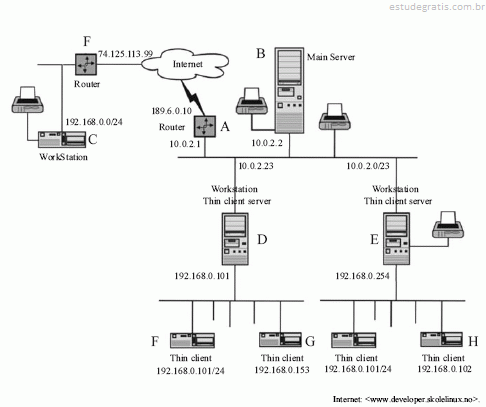
Supondo que a situação apresentada na figura tenha ocorrido devido à ação de um hacker (ciberpirata), é correto tomar como contra-medida a negação de serviço (denial of service).

925 Q657345
Ciência da Computação
Ano: 2006
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com respeito à segurança da informação, julgue os itens que se seguem. Uma das principais medidas para se proteger uma rede de computadores é o estabelecimento de um perímetro de segurança, que pode incluir roteadores de borda, firewalls, sistemas de detecção ou prevenção de intrusão, servidores de VPN, proxies, zonas desmilitarizadas e subredes filtradas.
926 Q657273
Ciência da Computação
Ano: 2006
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens seguintes, acerca de controles internos em sistemas de informação. A definição formal e explícita do organograma de uma unidade de segurança da informação em uma organização, bem como das atribuições de cada subunidade organizacional e de seus respectivos responsáveis e níveis de acesso é um exemplo de controle administrativo e gerencial, mas não, de controle associado à segurança e privacidade.
927 Q657272
Ciência da Computação
Ano: 2006
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens seguintes, acerca de controles internos em sistemas de informação. Sistemas operacionais como o Windows 2000 e Windows 2003, independentemente do tipo de sistema de arquivos adotado em suas unidades de disco, possibilitam de forma nativa a implantação de controles que registram o sucesso ou falha no acesso, leitura, gravação de arquivos, os quais podem ser diretamente associados a controles de gravação e recuperação de dados.
928 Q560687
Ciência da Computação
Ano: 2006
Banca: Escola de Administração Fazendária (ESAF)

Analise as seguintes afirmações relacionadas à Segurança da informação.

I. A garantia da integridade no uso do controle de acesso permite identificar os usuários legítimos da informação para que lhes seja liberado o acesso quando solicitado.

II. Na segurança dos serviços terceirizados, o Acordo de Nível de Serviço (ANS) estabelece as metas para o controle de confi guração e para produtividade da equipe de desenvolvimento.

III. A assinatura digital de uma mensagem é a sua transformação através da aplicação de uma função matemática, com o objetivo de garantir que um conjunto de dados realmente provém de determinado remetente e não foi adulterado após o seu envio.

IV. Uma Autoridade Certif...

929 Q151088
Ciência da Computação
Ano: 2006
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A importância da informação para a tomada de decisão tem orientado o desenvolvimento de um grupo de conceitos e técnicas para o gerenciamento eficiente dos dados. A necessidade de rapidez, flexibilidade e confiabilidade para a gestão da informação induz a utilização de tecnologias já consolidadas, que oferecem vantagens e características significativas. A informatização é ferramenta para otimizar a eficiência e a rentabilidade do empreendimento rural, já que, em cada etapa do processo, pode-se dispor de informações precisas e de forma rápida, que resultem em tomadas de decisão. Acerca dessas tecnologias, julgue os itens subseqüentes.

O processo de automação de coleta de dados, mediante leitura de planilhas em ...

930 Q151036
Ciência da Computação
Ano: 2006
Banca: Fundação José Pelúcio Ferreira (FJPF)

Em relação à segurança da informação, o consumo de largura de banda, a saturação de recursos e a queda do sistema e aplicativos são sintomas característicos de:

931 Q150853
Ciência da Computação
Ano: 2006
Banca: Escola de Administração Fazendária (ESAF)

A autenticação de usuários e mensagens é importante para garantir segurança de informações e de comunicação. Sendo assim, é correto afirmar que

932 Q150852
Ciência da Computação
Ano: 2006
Banca: Escola de Administração Fazendária (ESAF)

A segurança de informações, em função de sua importância para a sociedade, originou diversos grupos de pesquisa, cujos trabalhos são traduzidos em padrões de segurança. Acerca de tal contexto, é correto afirmar que

933 Q150851
Ciência da Computação
Ano: 2006
Banca: Escola de Administração Fazendária (ESAF)
Ameaças programadas são aquelas que compreendem a execução de códigos, gerados com o intuito de adulterar o comportamento considerado normal, dos softwares. Em relação a tais ameaças e suas conseqüências, é correto afirmar que
934 Q150850
Ciência da Computação
Ano: 2006
Banca: Escola de Administração Fazendária (ESAF)

Para as organizações, é cada vez mais crucial manter as informações seguras, assim como confiáveis suas fontes. Sendo assim, é relevante estabelecer controles que garantam a qualidade no contexto de Segurança da Informação. Nesse contexto, a Norma NBR ISO/ABNT 17799 é aplicada. A respeito de tal norma, é incorreto afirmar que

935 Q150838
Ciência da Computação
Ano: 2006
Banca: CONSULPLAN Consultoria (CONSULPLAN)

Analise as afirmativas abaixo e assinale a alternativa correta:

I. Spyware consiste em um programa automático de computador, que recolhe informações sobre o usuário, sobre seus costumes na Internet e transmite esta informação a uma entidade externa na Internet, sem o seu conhecimento e o seu consentimento.

II. Costuma-se incluir os adwares no estudo dos spywares, pois assemelham-se na sua forma de infecção e na sua forma de desinstalação. Seriam como se fossem um sub-grupo dos spywares.

III. Ransonwares são softwares maliciosos que, ao infectarem um computador, criptografam todo ou parte do conteúdo do disco rígido.

Está(ão) correta(s) apenas a(s) afirmativa(s):

936 Q150833
Ciência da Computação
Ano: 2006
Banca: Escola de Administração Fazendária (ESAF)

Em relação às vulnerabilidades de protocolos/aplicações de acesso remotos é correto afirmar que

937 Q150832
Ciência da Computação
Ano: 2006
Banca: Escola de Administração Fazendária (ESAF)

Em relação às questões que envolvem a segurança na Internet é incorreto afirmar que

938 Q150831
Ciência da Computação
Ano: 2006
Banca: Escola de Administração Fazendária (ESAF)

Em relação à segurança no comércio eletrônico é correto afirmar que

939 Q150830
Ciência da Computação
Ano: 2006
Banca: Escola de Administração Fazendária (ESAF)

Em termos das questões relacionadas à política de segurança e auditoria é correto afirmar que

940 Q150829
Ciência da Computação
Ano: 2006
Banca: Escola de Administração Fazendária (ESAF)

É crescente o número de incidentes de segurança causados por vírus de computador e suas variações. Com isso, as organizações estão enfrentando o problema com o rigor e cuidados merecidos. Nesse contexto, é correto afirmar que

941 Q150828
Ciência da Computação
Ano: 2006
Banca: Escola de Administração Fazendária (ESAF)

A respeito da detecção de intrusão é incorreto afirmar que

942 Q150827
Ciência da Computação
Ano: 2006
Banca: Escola de Administração Fazendária (ESAF)

Segurança compreende a proteção de informações, sistemas, recursos e serviços contra desastres, erros e manipulação não-autorizada, reduzindo assim, a probabilidade e o impacto de incidentes de segurança. Em termos de Segurança da Informação, é correto afirmar que:

943 Q150777
Ciência da Computação
Ano: 2006
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens a seguir, no que se refere ao tema e aos padrões relacionados com segurança da informação, considerando a figura acima, que apresenta um cenário pictórico no âmbito da segurança da informação.
A figura pode representar um processo denominado análise forense.

944 Q150776
Ciência da Computação
Ano: 2006
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A figura acima apresenta um conjunto de elementos da arquitetura da plataforma J2EE. Julgue os itens seguintes, acerca da infra-estrutura para a implementação de soluções de TI e banco de dados.

Considere que os contêineres Application Client Conteiner, Web Container e EJB Container possam se comunicar diretamente com o SGBD (database). Nessa situação, as duas últimas opções devem ser evitadas para aumentar a segurança do sistema.

945 Q150728
Ciência da Computação
Ano: 2006
Banca: Fundação Carlos Chagas (FCC)

A Disponibilidade do sistema, a Integridade dos dados e a Confidencialidade dos dados são objetivos de segurança dos sistemas, respectivamente, sujeitos às ameaças de

946 Q150726
Ciência da Computação
Ano: 2006
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

       Determinado usuário fez uma solicitação de instalação de um sistema que necessita de autenticação em uma árvore de diretórios do tipo LDAP (lightweight directory access protocol). Após a instalação do sistema, o usuário reportou que conseguiu acessar o sistema, mas a informação que ele necessita não estava disponível para o acesso a partir da conta utilizada por ele.

Considerando a situação hipotética acima, assinale a opção correta.

947 Q150718
Ciência da Computação
Ano: 2006
Banca: Universidade de Pernambuco (UPE / UPENET / IAUPE)

Julgue as seguintes afirmações sobre problemas relacionados à segurança de sistemas de computador.

Escolha a alternativa que indica a(s) afirmação(ões) CORRETA(S).

948 Q150712
Ciência da Computação
Ano: 2006
Banca: CONSULPLAN Consultoria (CONSULPLAN)

Uma organização que busca a segurança de suas informações deve implantar, EXCETO:

949 Q150694
Ciência da Computação
Ano: 2006
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)


Considerando a figura anterior, que apresenta algumas categorias profissionais, numeradas de 1 a 6, envolvidas com as principais fases do ciclo de desenvolvimento de sistemas, julgue os itens seguintes, acerca dos fundamentos de computação, desenvolvimento de sistemas, reengenharia de sistemas, linguagens de programação, redes de comunicação de dados, segurança da informação e sistemas operacionais bem como acerca das afinidades e relacionamentos estabelecidos entre as categorias de indivíduos numeradas de 1 a 6.

A segurança da informação deve ser preocupação das pessoas das categorias 2, 5 e 6, ...

950 Q150693
Ciência da Computação
Ano: 2006
Banca: Instituto de Planejamento e Apoio ao Desenvolvimento Tecnológico e Científico (IPAD)

Para proteger seus sistemas computacionais contra acessos não autorizados, os especialistas em segurança recomendam:

951 Q150692
Ciência da Computação
Ano: 2006
Banca: Instituto de Planejamento e Apoio ao Desenvolvimento Tecnológico e Científico (IPAD)

Sobre segurança de redes de computadores, considere as afirmativas:

1. O SSL (Secure Sockets Layer) opera entre a camada aplicação e a camada de transporte construindo uma conexão segura entre cliente e servidor, sendo bastante utilizada em transações comerciais na Web

2. Devido a baixa segurança do protocolo IP, foi criado um novo protocolo para a camada de rede chamado IPSec. O único problema deste novo protocolo é a incompatibilidade com as redes TCP/IP

3. A TLS (Transport Layer Security) é um padrão seguro para a camada de transporte, e tende a substituir completamente o TCP como principal protocolo desta camada

4. O IPSec pode operar em dois modos: modo de transporte e modo de ...

952 Q150691
Ciência da Computação
Ano: 2006
Banca: Instituto de Planejamento e Apoio ao Desenvolvimento Tecnológico e Científico (IPAD)

Qual das alternativas abaixo apresenta apenas normas específicas para a área de segurança da informação?

953 Q150690
Ciência da Computação
Ano: 2006
Banca: Instituto de Planejamento e Apoio ao Desenvolvimento Tecnológico e Científico (IPAD)

Analise as afirmativas a seguir, relativas à reengenharia de sistemas.

1. A Engenharia Reversa pode ser utilizada para construir a modelagem de programas a partir do seu código-fonte.

2. Os pacotes de dados capturados nas redes de computadores através do uso de sniffers podem ser utilizados para realizar a engenharia reversa do protocolo empregado na troca das mensagens.

3. A Engenharia Reversa pode ser utilizada por crackers no desenvolvimento de malwares, por isso não pode ser utilizada no desenvolvimento dos antídotos destes malwares, dificultando a detecção de vestígios que permitam identificar o seu criador.

Está(ão) correta(s):

954 Q150645
Ciência da Computação
Ano: 2006
Banca: Fundação CEFETBAHIA / Centro Federal de Educação Tecnológica da Bahia (CEFETBAHIA)

Analise as afirmativas abaixo referentes a segurança na área de informática.

I. Uma das funções de um Firewall é o de filtro de pacotes.

II. O RSA é um método assimétrico de criptografia, assim como o DES.

III. Na criptografia simétrica, é utilizada a mesma chave na criptografia e na decriptografia.

IV. O processo de redundância de armazenamento RAID 0 utiliza o espelhamento de discos.

V. A política de segurança deve ser um documento restrito ao pessoal técnico da área de informática.

VI. A biometria é o processo de verificação da identidade de um indivíduo através de uma característica física única, como, por exemplo, impressão digital. ...

955 Q150644
Ciência da Computação
Ano: 2006
Banca: Fundação CEFETBAHIA / Centro Federal de Educação Tecnológica da Bahia (CEFETBAHIA)

Elementos que, se forem explorados por determinados agentes, poderão afetar a confidencialidade, disponibilidade e integridade das informações, em segurança, da área de informática.

Esse é o conceito de

956 Q150640
Ciência da Computação
Ano: 2006
Banca: Fundação CEFETBAHIA / Centro Federal de Educação Tecnológica da Bahia (CEFETBAHIA)

Considere as seguintes afirmações referentes a Servidores Web

I. São pré-configurados para executar os protocolos TLS (SSL) e HTTPS.

 II. Possuem ou se comunicam com um servidor de aplicação para permitir a execução de scripts.

 III. Além do download de informações, permitem a realização de uploads.

 IV. Por default, é instalado no diretório "ServerRoot".

As características e recursos listados acima que são nativos tanto no servidor Web IIS (Internet Information Service) quanto no servidor Web Apache são:

957 Q150638
Ciência da Computação
Ano: 2006
Banca: Escola de Administração Fazendária (ESAF)

No sentido de proteger os recursos de processamento de informações e as informações, é relevante aplicar mecanismos de segurança, bem como planos de contingência e de continuidade de negócios. Para este contexto é incorreto incorreta que

958 Q150637
Ciência da Computação
Ano: 2006
Banca: Escola de Administração Fazendária (ESAF)

Analise as afirmações a respeito de ataques e medidas de segurança associadas e assinale a opção correta.

I - Análise de tráfego de uma rede de computadores é um exemplo de ataque passivo e, este por sua vez, é difícil de prevenir, sendo aplicáveis nestes casos, medidas de detecção.

II - Controles administrativos, tais como o uso de crachás de identificação e princípios da mesa limpa, podem ser usados como meios de prevenção contra ataques à segurança física das organizações.

III - Falsifi cação de IP (Internet Protocol) pode ser usado em ataques de negação de serviço (DoS – Denial of Service) para ocultar a identidade da origem do ataque. É possível evitá-la nos processos de filtragem de pacotes de...

959 Q150636
Ciência da Computação
Ano: 2006
Banca: Escola de Administração Fazendária (ESAF)

Analise as afirmações relacionadas à auditoria de segurança da informação e à política de segurança nas organizações:

I - A fase de planejamento da auditoria deve estabelecer todos os recursos necessários à sua execução, iniciando pela busca de fontes de informação, por exemplo, dos responsáveis pelos setores (ou áreas) a serem auditados.

II - O objetivo da fase de execução da auditoria é levantar todas as evidências relevantes aos objetivos da auditoria em si. Por exemplo, considera-se evidência as informações fornecidas pela própria organização, tais como e-mails trocados entre os dirigentes e funcionários.

III - É recomendável efetuar a análise das necessidades de segurança, isto é, identificar as amea...

960 Q150632
Ciência da Computação
Ano: 2006
Banca: Associação Catarinense de Estudos e Pesquisas (ACEP)

Os criminosos cibernéticos conhecidos como hackers (piratas informáticos), possuem diversas formas de ataques contra redes locais e mundiais. Com base nestas informações, marque a alternativa que apresenta uma definição CORRETA para a expressão em destaque.

961 Q150628
Ciência da Computação
Ano: 2006
Banca: Fundação José Pelúcio Ferreira (FJPF)

Em relação às auditorias de segurança, no que tange aos arquivos de LOG, o serviço Syslog nativo de quase todas as plataformas UNIX e disponível no Windows NT apresenta como principal vantagem:

962 Q150627
Ciência da Computação
Ano: 2006
Banca: Fundação José Pelúcio Ferreira (FJPF)

No tocante à política de segurança do Windows NT, ele mantém hashes de senha em uma parte protegida do registro denominada SAM. Os crackers de senha fazem uso de utilitários para conseguir acesso a tais senhas. Para impedir tais ataques, o administrador poderá tomar algumas medidas, entre as quais NÃO se encontra:

963 Q150626
Ciência da Computação
Ano: 2006
Banca: Fundação José Pelúcio Ferreira (FJPF)
Em relação à segurança da informação, switches, roteadores e pontes são interfaces de rede que impossibilitam a utilização de:
964 Q150596
Ciência da Computação
Ano: 2006
Banca: Fundação Carlos Chagas (FCC)

Uma DoS ou Denial of Service pode ser provocada por programas maliciosos do tipo

965 Q150588
Ciência da Computação
Ano: 2006
Banca: Fundação Carlos Chagas (FCC)

Em relação aos conceitos de segurança, é correto afirmar:

966 Q150587
Ciência da Computação
Ano: 2006
Banca: Fundação Carlos Chagas (FCC)

A máxima da ciência forense, adaptada ao mundo computacional, prevê que: "a qualquer lugar que um intruso de um sistema computacional vá, ainda assim deixará rastros, pois normalmente leva algo do ambiente invadido, deixando em troca algum outro elemento". É um importante princípio em matéria de evidências digitais e invasões a ambientes computacionais e baseia-se no famoso Princípio da Troca de

967 Q150586
Ciência da Computação
Ano: 2006
Banca: Fundação Carlos Chagas (FCC)

Sobre as técnicas utilizadas para o incremento de segurança em um ambiente computacional é correto afirmar:

968 Q150577
Ciência da Computação
Ano: 2006
Banca: Fundação Mariana Resende Costa (FUMARC)
Considere que, ao utilizar um computador A, uma pessoa faça os seguintes mapeamentos de unidade de rede:

Mapeamento 1: O drive z: é mapeado para a pasta c:publicoartigos do computador B.
Mapeamento 2: O drive y: é mapeado para a pasta c:publicodocs do computador B.
Mapeamento 3: O drive x: é mapeado para a pasta c:publicoartigos do computador C.

A partir desses dados, avalie as seguintes afirmativas:

I. Todos esses mapeamentos são possíveis se a pasta c:publico do computador A for compartilhada.
II. Todos esses mapeamentos são possíveis se a pasta c:publico do computador B for compartilhada.
III. Todos esses mapeamentos são possíveis se a pasta c:publico do computador C for compartilhada.

As afirmativas FALSAS são:
969 Q783036
Ciência da Computação
Ano: 2005
Banca: Escola de Administração Fazendária (ESAF)

Analise as seguintes afirmações relativas a Políticas, Mecanismos e Serviços de Segurança da Informação:

I. Um firewall pode ser configurado para exigir que o usuário seja autenticado para alguns serviços, sendo que alguns firewalls têm diversas opções de autenticação.

II. Utilizando-se um software de varredura de porta, o firewall deve ser analisado a partir da rede interna e externa, considerando pacotes HTTP e HTTPS. O objetivo é verificar se há alguma porta aberta indevidamente.

III.Um firewall pode ser configurado para negar ou descartar o tráfego indesejado, enviando ou não uma mensagem ICMP ou RST para o transmissor a fim de indicar que o pacote foi negado.

IV. Um IDS deve verifi...

970 Q783035
Ciência da Computação
Ano: 2005
Banca: Escola de Administração Fazendária (ESAF)

Analise as seguintes afirmações relativas à Segurança da Informação:

I. Uma forma de proteger os dados de uma organização contra perdas acidentais é realizando-se periodicamente o backup. Considerando os tipos de backup, no incremental só se realiza cópia de arquivos criados desde o último backup incremental.

II. Considerando os conceitos de segurança da informação e as características do comércio eletrônico, autenticidade é a garantia de que os sistemas desempenharão seu papel com eficácia em um nível de qualidade aceitável.

III. Os problemas de segurança e crimes por computador são de especial importância para os projetistas e usuários de sistemas de informação. Considerando os conceitos de segurança da in...
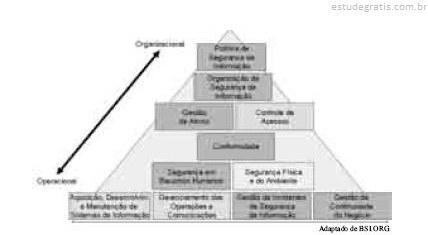
971 Q560696
Ciência da Computação
Ano: 2005
Banca: Escola de Administração Fazendária (ESAF)

Analise as seguintes afirmações relativas à Segurança da Informação:

I. Em um sistema de chave pública, apenas as chaves de decodificação criptográfica precisam ser mantidas em segredo. Uma chave de decodificação criptográfica é normalmente denominada chave secreta ou chave privada.

II. O uso do protocolo DHCP na rede interna de uma empresa é desaconselhável por fornecer IPs dinâmicos para as máquinas clientes, aumentando, assim, a possibilidade de ataque nas máquinas dos usuários.

III. Em um sistema de chave pública, a chave de codificação criptográfica pode ser publicada. É normalmente denominada chave pública. Essa publicação torna-se possível porque não se pode chegar às chaves privadas a partir de suas ...

972 Q560695
Ciência da Computação
Ano: 2005
Banca: Escola de Administração Fazendária (ESAF)

O princípio do menor privilégio em Segurança da Informação significa que

973 Q560690
Ciência da Computação
Ano: 2005
Banca: Fundação Carlos Chagas (FCC)

Na falta de um administrador de rede, uma conta de supervisor alternativa se faz necessária e disponível como recurso de segurança

974 Q151087
Ciência da Computação
Ano: 2005
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

No que se refere à segurança em redes de computadores, julgue os itens subseqüentes.

Uma sessão nula (null session) é um modo de conexão entre computadores Windows NT e Windows 2000 operando em uma rede local em que os próprios sistemas operacionais apresentam um par de parâmetros, o identificador e a senha, para realizar uma autenticação mútua segura.

975 Q150849
Ciência da Computação
Ano: 2005
Banca: Escola de Administração Fazendária (ESAF)

Analise as seguintes afirmações relacionadas a conceitos de proteção e segurança da Informação.
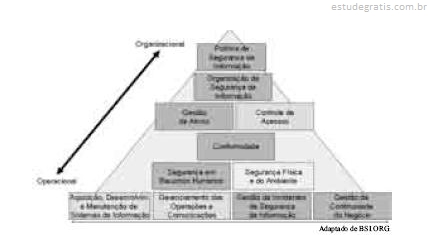
I. O SSL é um protocolo para comunicações seguras em redes que usam uma combinação de tecnologia de chave secreta e pública.

II. Uma CA (Autoridade de Certificação) é uma entidade responsável pelo estabelecimento e a garantia da autenticidade de chaves públicas pertencentes a usuários ou a outras autoridades de certificação.
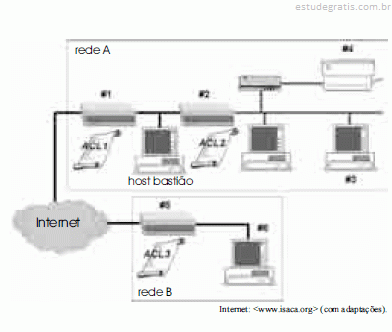
III. Uma VPN é a extensão da Internet que engloba vínculos autenticados, criptografados e encapsulados. Geralmente utilizadas por entidades financeiras para conexão com seus clientes domésticos, as conexões do tipo VPN podem fornecer acesso remoto e conexões seguras à Internet.

...
976 Q150848
Ciência da Computação
Ano: 2005
Banca: Escola de Administração Fazendária (ESAF)

Analise as seguintes afirmações relacionadas a definição, implantação e gestão de políticas de segurança:

I. Uma das medidas que pode ser tomada para prevenir ser o intermediário de ataques do tipo Smurf é configurar o roteador de modo a receber e deixar passar pacotes para endereços de broadcast por meio de suas interfaces de rede.

II. O War dialer é uma ferramenta utilizada pelos hackers para fazer a varredura visando à identificação de modems, que também pode ser utilizada por auditores para fazer auditoria de segurança de uma organização. Como ferramenta de auditoria, algumas dessas ferramentas são capazes de detectar fax, identificar conexões PPP e detectar modems não-autorizados em uso nas máquinas da organização.
...
977 Q150847
Ciência da Computação
Ano: 2005
Banca: Escola de Administração Fazendária (ESAF)

Analise as seguintes afirmações relacionadas a termos e definições relacionadas à Segurança da Informação:

I. O Spoofing consiste em conceder acesso a uma pessoa, computador, processo ou dispositivo a determinadas informações, serviços ou funcionalidades. A autorização depende da identidade da pessoa, computador, processo ou dispositivo que solicitou o acesso, que é verificada pelo Spoofing.

II. Diretiva IPsec, também denominada síntese da mensagem, é o resultado de tamanho fixo obtido pela aplicação de uma função matemática unilateral ou algoritmo de IPsec a uma quantidade arbitrária de dados de entrada. Se houver uma alteração nos dados de entrada, o IPsec será alterado. Funções IPsec são escolhidas de forma que haja uma prob...
978 Q150751
Ciência da Computação
Ano: 2005
Banca: Núcleo de Computação Eletrônica UFRJ (NCE)

Uma norma utilizada em gerenciamento de segurança da informação é:

979 Q150739
Ciência da Computação
Ano: 2005
Banca: Fundação Carlos Chagas (FCC)

Sobre segurança da informação, é correto afirmar que

980 Q150729
Ciência da Computação
Ano: 2005
Banca: Fundação Carlos Chagas (FCC)

Em relação à manutenção de contas e senhas, é correto afirmar que:

981 Q150681
Ciência da Computação
Ano: 2005
Banca: Fundação Carlos Chagas (FCC)

A melhor forma de evitar que os sistemas operacionais e outros softwares instalados no computador possuam vulnerabilidades é

982 Q150680
Ciência da Computação
Ano: 2005
Banca: Fundação Carlos Chagas (FCC)

Se a proteção contra vírus de macro do processador de texto estiver assinalada com nível de segurança "alto" e um documento que contenha "macros não assinadas" for aberto, o software antivírus do Oficce 2000 verificará o documento e

983 Q150679
Ciência da Computação
Ano: 2005
Banca: Fundação Carlos Chagas (FCC)

A pessoa que quebra ilegalmente a segurança dos sistemas de computador ou o esquema de registro de um software comercial é denominado

984 Q150678
Ciência da Computação
Ano: 2005
Banca: Fundação Carlos Chagas (FCC)

Uma senha se tornará frágil, ou será fácil de ser descoberta, caso na sua elaboração utilize

985 Q150677
Ciência da Computação
Ano: 2005
Banca: Fundação Carlos Chagas (FCC)

O controle de acesso lógico pode utilizar, para proteção aos arquivos de dados e de programas, uma senha pessoal como recurso de

986 Q150676
Ciência da Computação
Ano: 2005
Banca: Fundação Carlos Chagas (FCC)

Os antivírus são programas que NÃO têm capacidade de

987 Q150618
Ciência da Computação
Ano: 2005
Banca: Núcleo de Computação Eletrônica UFRJ (NCE)

Em relação a IDS e IPS, é correto afirmar que:

988 Q150617
Ciência da Computação
Ano: 2005
Banca: Núcleo de Computação Eletrônica UFRJ (NCE)

Uma ferramenta de gestão da segurança da informação utilizada para análise de impactos, é:

989 Q150616
Ciência da Computação
Ano: 2005
Banca: Núcleo de Computação Eletrônica UFRJ (NCE)

Uma métrica normalmente usada em planos de recuperação de desastres (retorno à normalidade) é:

990 Q150615
Ciência da Computação
Ano: 2005
Banca: Núcleo de Computação Eletrônica UFRJ (NCE)

A metodologia OCTAVE, usada para gerenciamento de risco da segurança da informação, tem como característica: