Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que se refere a redes de computadores e ferramentas para Internet, julgue os itens subsequentes.
O IPS (Intrusion Prevention System) e o IDS (Intrusion Detection System) são ferramentas de rede que, respectivamente, protegem a rede interna de ataques externos e antivírus em cloud para Internet.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de segurança de redes de comunicação, julgue os itens que se seguem.
Um sistema de detecção de intrusão tem a função de identificar se determinado tráfego entre dois servidores ocorre sem criptografia, e é capaz de utilizar mecanismos para criptografar esse tráfego com SSL.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que se refere a códigos maliciosos, julgue os itens a seguir.
A principal atividade de programas com códigos maliciosos e que funcionam na função de keylogger é apresentar propagandas não solicitadas pelo usuário, direcionando-o a sítios maliciosos.
Dadas as seguintes proposições sobre segurança de dados virtuais,
I. Key logger são spywares que registram todos os dados digitados pelo usuário; seu objetivo é capturar senhas, números de cartão de crédito e informações sigilosas de empresas.
II. Arquivos de dados puros como o de imagens (jpg e png) e vídeo (avi e mov) são considerados seguros; entretanto, em uma mensagem de e-mail, as extensões destes arquivos puros podem mascarar hiperlinks que levam a sites maliciosos.
III. Os arquivos com extensão gz e bz2 são gerados no sistema operacional GNU/Linux; logo, são livres de vírus e outras ameaças.
IV. A melhor forma de detectar um backdoor é manter o antivírus sempr...
Em sistemas de computação as senhas são utilizadas para autenticar usuários e conceder-lhes privilégios. Pode-se dizer que uma senha eficiente deve possuir as seguintes características:
De acordo com a definição da norma ISO/IEC 27002, dadas as seguintes afirmações,
I. Com relação aos controles recomendados na norma ISO/IEC 27002, os controles referentes à segurança de redes não são detalhados.
II. A segurança da informação pode ser aplicada tanto aos negócios do setor público quanto privado e serve para proteger as infraestruturas críticas.
III. A norma ISO/IEC 27002 prevê a inclusão do controle de descarte de mídias, para o descarte de forma segura e protegida.
IV. A norma ISO/IEC 27002 não adota mecanismos de segurança voltados à proteção ambiental, nem aqueles contrários às ameaças oriundas do meio ambiente.
Muito já se debateu sobre quais devem ser os conceitos chaves da segurança da informação; todavia, três princípios fundamentais têm-se mantido. São eles:
I. A tríade CIA (Confidentiality, Integrity and Availability - Confidencialidade, Integridade e Disponibilidade) representa os principais atributos que, atualmente, orientam a análise, o planejamento e a implementação da segurança da informação.
II. Confidencialidade é a propriedade que limita o acesso informação para somente as entidades legítimas.
III. Integridade é a propriedade que garante que a informação chegue de forma integral, ou seja, completa às entidades legítimas.
IV. Disponibilidade é a propriedade que garante que a informação esteja sempre disponível para o uso legítimo.
Malware tem sido o termo para designar uma classe de pragas que permeiam a Internet, gerando prejuízos financeiros, perda de dados e comprometendo a privacidade e segurança dos usuários na Internet. Acerca disso, os itens abaixo,
I. Um Vírus é considerado um programa malicioso que necessita obrigatoriamente da intervenção humana para a sua propagação.
II. Um Worm atua como um invasor a explorar falhas em computadore replicando-se automaticamente.
III. Um cavalo de troia atua registrando tudo pelo usuário, sem que ele se dê conta disso.
IV. Spyware é o software que monitora qualquer comportamento do usuário, assim como conversas em mensagei instantâneos, e depois envia o que é captur...
Ataques na Internet já acontecem desde seus primórdios, quando era apenas uma rede acadêmica. Ainda assim, maior parte dos problemas é relacionada ao software presente nos servidores, ativando serviços que se tornam portas de entrada para ataques malicio Worms, como o Morris (1988) e o história na Internet comprometendo inúmeras máquinas, explorando geralmente o mesmo tipo de falha de implementação do serviço. Marque a opção que corresponde a esta conhecida falha.
Um Firewall é uma das principais tecnologias na segurança de redes para prevenção de intrusões. Acerca dele, dados os itens abaixo,
I. Um Firewall atua apenas na camada de rede, como um filtro de pacotes.
II. Firewalls do tipo stateful são aqueles que conseguem monitorar o estado das conexões em nível de transporte, observando, por exemplo, as flags numa conexão TCP.
III. Se um Firewall atua na camada de transporte, ele tende a ser mais lento, já que precisa analisar mais informações que um mero filtro de pacotes.
IV. Um proxy nada mais é que um firewall em nível de aplicação, uma vez que ele enxerga informações nesta camada.
Controle de Acesso é uma tarefa fundamental na Administração de Redes e Sistemas, a qual visa ser bem definida dentro da Política de Segurança de uma instituição quanto à autenticação e à autorização dos recursos a serem disponibilizados aos usuários. Acerca disso, dados os itens abaixo,
I. Autenticação refere-se à identificação apropriada dos usuários perante o sistema ou rede.
II. De forma geral, a autenticação refere-se a algo que o usuário possua (como um token), saiba (como usuário e senha) ou seja (características físicas únicas).
III. A autorização é a parte do controle de acesso ligada a restrições impostas a usuários já autenticados, mas podem também ser aplicadas a usuários não autenticados. ...
É uma ferramenta de IPS – Intrusion System Prevention que tem sido usada de forma standalone ou mesmo embutida em sistemas de Antivírus. O mecanismo deste IPS atua através do isolamento de aplicações individuais do Sistema Operacional hospedeiro, criando um ambiente fictício onde a aplicação pode comportar-se de maneira maliciosa, mas, por estar isolada, não consegue chegar ao sistema de arquivos do SO hospedeiro. Esta descrição denomina
A Segurança da Informação tem por fundamento atingir objetivos como a Confidencialidade, Integridade, a Disponibilidade e a Autenticação. Dentro deste contexto, dados os itens abaixo,
Considere a figura ilustrada abaixo, onde é mostrada a comunicação entre Alice e Bob sob um canal inseguro, como a Internet. A comunicação está sendo interceptada por Trudy. Avaliando os itens a seguir,
O decreto de caráter federal, relacionado à segurança da informação, que dispõe sobre a salvaguarda de dados, informações, documentos e materiais sigilosos de interesse da segurança da sociedade e do Estado, no âmbito da Administração Pública Federal, e dá outras providências é o decreto nº
Mesmo que o remetente e o destinatário consigam autenticar-se reciprocamente, eles também querem assegurar que o conteúdo de sua comunicação não seja alterado, por acidente ou por má intenção, durante a transmissão. A descrição anterior corresponde a que propriedade desejável da comunicação segura?
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os próximos itens, relacionados a segurança da informação e criptografia.
Um digest de mensagens sem chaves é usado como um código de detecção de modificações (MDC), que garante sua integridade. Para se autenticar a origem dos dados, é necessário um código de autenticação de mensagens (MAC), que consistem em funções de hash com chaves que criam um digest compactado a partir da mensagem adicionada com uma chave.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os próximos itens, relacionados a segurança da informação e criptografia.
O modo CBC (cipher block chaining, encadeamento de blocos de cifras) inclui o bloco de cifra anterior na preparação do bloco atual. Assim, o erro em um bloco não se propaga para os demais, isto é, se um ou mais bits estiverem corrompidos durante a transmissão, isso não afeta os bits nos blocos do texto claro seguintes, após a decriptografia.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação à gestão de segurança da informação e às normas NBR ISO/IEC 27.001 e 27.002, julgue os itens de 107 a 111.
O plano de tratamento de riscos, ao compreender o processo de implementação dos controles selecionados, garante o atendimento dos objetivos de controle identificados e inclui considerações de atribuição de papéis e responsabilidades.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação à gestão de segurança da informação e às normas NBR ISO/IEC 27.001 e 27.002, julgue os itens de 107 a 111.
A declaração de aplicabilidade consiste na descrição dos controles pertinentes e aplicáveis ao sistema de gestão de segurança da informação bem como dos objetivos que esses controles pretendem atingir.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que concerne a antivírus, antispam e radius, julgue os itens que se seguem.
O antispam SMTP Proxy (ASSP) é uma solução open source compatível com o Linux CentOS, que utiliza recursos diversos como URIBL (uniform resource identifier black listinge) e a análise bayesiana para identificar emails spam.
O resumo de mensagem é produzido, de forma geral, por algoritmos que recebem qualquer comprimento de informação de entrada para produzir uma saída pseudoaleatória de largura fixa chamada digest. Uma de suas principais propriedades, chamada efeito avalanche, visa a garantir que
Muitas funções críticas para o negócio de uma empresa são dependentes da disponibilidade dos ativos de informação. Diante da interrupção das operações normais de negócio, a equipe de segurança da informação da empresa deve executar um conjunto de atividades para manter ou recuperar as operações e para assegurar a disponibilidade da informação no nível requerido e na escala de tempo requerida. De acordo com a ISO 27002, essas atividades devem fazer parte do
O Hash Message Authentication Code (HMAC) pode ser utilizado para autenticar mensagens. Esse esquema de autenticação combina o algoritmo de resumo de mensagem com a(o)
Nas redes locais sem fio, a difusão do sinal no meio físico possibilita que qualquer indivíduo que possua um receptor de rádio intercepte comunicações nessas redes. Para controlar o acesso e garantir o sigilo das informações nas redes Wi-Fi, vários esquemas de segurança foram criados, dentre os quais se incluem os seguintes:
A Autoridade Certificadora (AC) é a entidade da Infraestrutura de Chaves Públicas (ICP), que é responsável por emitir certificados digitais vinculando pares de chaves criptográficas ao respectivo titular.
Esses certificados digitais são considerados à prova de falsificação, pois são
O processo de autenticação de usuários é um método eficaz para proteger o acesso indevido de pessoas a computadores, sistemas operacionais, softwares, redes e ambientes físicos. Um sistema que utiliza um processo de forte autenticação deve verificar algo que o usuário sabe, algo que ele possui e algo que ele é.
Para acessar o sistema, nessa ordem de verificação, um usuário legítimo deve fornecer os seguintes itens pessoais:
Os worms (vermes) são códigos maliciosos que utilizam a rede como principal meio para replicação. O tipo de worm que se mantém como uma cópia única de si mesmo em qualquer ponto no tempo enquanto se transfere para hosts vizinhos na rede é conhecido como
A atividade de segurança da informação visa a proteger os valiosos recursos de informação de uma empresa através da seleção e aplicação de salvaguardas apropriadas, ajudando a atingir o objetivo do negócio ou sua missão. Nesse sentido, um programa de proteção da informação efetivo deve
A interceptação da comunicação entre dois computadores ou mesmo a exploração de cookies armazenados para a obtenção da chave de sessão, conseguindo, desse modo, acesso não autorizado a um sistema é conhecida como
Para se enviar uma mensagem digitalmente assinada do usuário A para o usuário B com a utilização de infraestrutura de chaves públicas, é necessário que antes do envio, o usuário A cifre a mensagem com
O objetivo de prevenir o acesso físico não autorizado, bem como os danos e interferências com as instalações e informações da organização, definido na Norma 27002, NÃO é atendido pelo controle
A Open Web Application Security Project (OWASP) mantém um documento que lista os 10 ataques a segurança de aplicações web mais críticos. Dentre esses ataques descritos na versão mais recente do documento estão:
Um cavalo de Troia (trojan horse) é um programa que além de executar funções para as quais foi projetado, executa outras, normalmente maliciosas, sem o conhecimento do usuário. São funções maliciosas executadas por um cavalo de Troia, EXCETO:
“________________ é uma falha de segurança que pode existir em um programa de computador ou sistema operacional e permitir a invasão do sistema por um cracker para que ele possa obter um total controle da máquina. Muitos crackers utilizam deste artifício para instalar vírus de computador ou outros programas maliciosos, conhecidos como ________________.” Assinale a alternativa que completa correta e sequencialmente a afirmação anterior.
“________________ é qualquer programa que executa automaticamente, mostra ou baixa publicidade, vírus, trojan para o computador depois de instalado ou enquanto a aplicação é executada. Alguns programas _______________ são classificados também dessa forma, e neles os usuários têm a opção de pagar por uma versão registrada.” Assinale a alternativa que completa correta e sequencialmente a afirmação anterior.
Banca:
Fundação de Apoio à Educação e ao desenvolvimento Tecnológico do RN (FUNCERN)
Em relação à segurança de dados e sistemas operacionais de computadores, analise as afirmativas que seguem.
I Cavalos de tróia (trojans) são um tipo de praga digital que, basicamente, permite acesso remoto ao computador após a infecção, podendo ter outras funcionalidades, como captura de dados do usuário e execução de instruções presentes em scripts.
II Spywares são programas desenvolvidos por empresas de segurança para eliminar vírus que ficam monitorando as atividades de usuários de computadores com acesso à internet.
III Adotar medidas como atualização de antivírus, configuração de firewall e assistência técnica especializada são os pontos chave para se garantir uma boa proteção, o que torna o trei...
Banca:
Fundação de Apoio à Educação e ao desenvolvimento Tecnológico do RN (FUNCERN)
A manutenção preventiva é tão ou mais importante que a manutenção corretiva, uma vez que esta evita ou minimiza as chances de que defeitos venham a ocorrer no microcomputador. No que diz respeito à manutenção preventiva de microcomputadores, analise as afirmativas a seguir.
I Manter o firewall ativo, o antivírus atualizado e nunca acessar mensagens de e-mails suspeitos evita que ameaças oriundas da Internet danifiquem arquivos do sistema operacional.
II Realizar backups periódicos dos dados, evita a perda destes, caso aconteça algum problema físico ou lógico no disco rígido.
III Desligar o microcomputador diretamente do filtro de linha, ou do estabilizador de tensão, e não através do sistema operacional, ...
A segurança da informação está relacionada com proteção de um conjunto de dados, no sentido de preservar o valor que possuem para um indivíduo ou uma organização. São características básicas da segurança da informação os atributos de confidencialidade, integridade, disponibilidade e autenticidade, não estando esta segurança restrita somente a sistemas computacionais, informações eletrônicas ou sistemas de armazenamento. Qual das opções abaixo, não pode ser considerado um mecanismo de segurança?
O armazenamento de cópias de segurança de grandes volumes de dados, de maior importância, que devem perdurar por longos períodos, são critérios determinantes para maiores cuidados, principalmente, com
Segundo a Norma 27002, o objetivo de garantir a operação segura e correta dos recursos de processamento da informação é atendido, dentre outros, pelo controle
Um plano de tratamento de riscos que identifique a ação de gestão apropriada, recursos, responsabilidades e prioridades para a gestão dos riscos de segurança deve ser formulado, no Sistema de Gestão de Segurança da Informação (SGSI), nas fases
Segundo a norma ISO 27001, para se estabelecer o Sistema de Gestão de Segurança da Informação (SGSI), considere:
I. A organização deve definir uma política do SGSI nos termos das características do negócio, a organização, sua localização, ativos e tecnologia que esteja alinhada com o contexto estratégico de gestão de riscos da organização no qual o estabelecimento e manutenção do SGSI irão ocorrer.
II. A organização deve definir a abordagem de análise/ avaliação de riscos da organização e desenvolver critérios para a aceitação de riscos e identificar os níveis aceitáveis de risco.
III. Identificar e avaliar as opções para o tratamento de riscos, sendo uma possível ação aceitar os riscos consciente e objetivamente, desde que satisfaçam claramente às políticas d...
I. É obtida a partir da implementação de um conjunto de controles adequados, incluindo políticas, processos, procedimentos, estruturas organizacionais e funções de software e hardware.
II. A interconexão de redes públicas e privadas e o compartilhamento de recursos de informação aumentam a dificuldade de se controlar o acesso. A tendência da computação distribuída aumenta a eficácia da implementação de um controle de acesso centralizado.
III. Os controles de segurança precisam ser estabelecidos, implementados, monitorados, analisados criticamente e melhorados, onde necessário, para garantir que os objetivos do negócio e de segurança da organização sejam atendidos. C...
Em relação à Medida Provisória no 2.200-2, de 24 de agosto de 2001, que Institui a Infra-Estrutura de Chaves Públicas Brasileira − ICP-Brasil, é INCORRETO afirmar:
I. Para definição de uma estratégia de continuidade de negócios deve-se ter como meta o tempo esperado de recuperação, que, por sua vez, é derivado dos períodos máximos toleráveis de interrupção.
II. Os requisitos para controles de segurança de novos sistemas de informação ou melhorias em sistemas existentes devem constar nas especificações de requisitos de negócios dos sistemas.
III. Convém que os registros (log) de auditoria incluam, quando relevantes, os registros das tentativas de acesso ao sistema aceitas e rejeitadas.
IV. Entre os objetivos de controle de manuseio de mídias inclui-se o controle de descarte de mídias, sendo previstas...
Ao elaborar e comunicar uma Política de Segurança da Informação − PSI é necessário usar uma linguagem conhecida e meios adequados aos tipos de mensagens e usuários; adotar estilo simples e claro; respeitar o interlocutor sem superestimá-lo nem subestimá-lo; respeitar a cultura organizacional e a do país a que se destina. Nesse sentido, é correto concluir que tal afirmação
I. Capacidade do sistema de permitir que alguns usuários acessem determinadas informações, enquanto impede que outros, não autorizados, sequer as consultem.
II. Informação exposta, sob risco de manuseio (alterações não aprovadas e fora do controle do proprietário da informação) por pessoa não autorizada.
III. O sistema deve ter condições de verificar a identidade dos usuários, e este ter condições de analisar a identidade do sistema.
Os itens I, II e III, associam-se, direta e respectivamente, aos princípios de
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Na gestão de incidentes de segurança da informação, de acordo com a norma ABNT NBR ISO/IEC 27.002, deve-se considerar que alguns procedimentos sejam estabelecidos de acordo com o evento ocorrido. Segundo essa norma, os eventos que demandam a criação de procedimentos para o seu tratamento incluem a
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Para prover evidências de conformidade aos requisitos do sistema de gestão de segurança da informação (SGSI), de acordo com a norma ABNT NBR ISO/IEC 27.001, deve-se
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Para proteger uma área que abriga recursos de processamento da informação, um órgão público, com base na norma ABNT NBR ISO/IEC 27001, instalou uma porta com controle de acesso por cartão, de modo a que somente os colaboradores previamente autorizados possam acessar esse ambiente.
Nessa situação hipotética, de acordo com a referida norma da ABNT, a medida adotada pelo órgão público associa-se
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com referência à responsabilidade por ativos de informação, a norma ABNT NBR ISO/IEC 27.001 estabelece que a identificação, a documentação e a implementação de regras para que seja autorizado o uso de informações associadas a recursos de processamento de informação devem ser orientadas pelo controle denominado
Banca:
Fundação de Estudos e Pesquisas Sócio-Econômicos (FEPESE)
Assinale a alternativa que indica corretamente o software responsável pela proteção contra spyware e softwares potencialmente indesejados no Sistema Operacional Windows 7.
Na NBR ISO/IEC 27001:2006, uma ocorrência identifi cada de um estado de sistema, serviço ou rede, indicando uma possível violação da política de segurança da informação ou falha de controles, ou uma situação previamente desconhecida, que possa ser relevante para a segurança da informação é um(a):
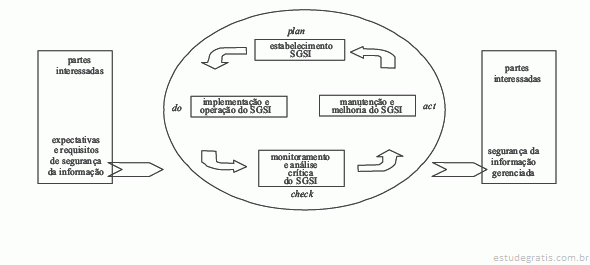
Na NBR ISO/IEC 27001:2006, tem-se, com relação ao SGSI (Sistema de Gestão de Segurança da Informação), que a organização deve estabelecer, implementar, operar, monitorar, analisar criticamente, manter e melhorar um SGSI documentado dentro do contexto das atividades de negócio globais da organização e os riscos que ela enfrenta. Para os efeitos desta Norma, o processo usado está baseado no modelo:
Na NBR ISO/IEC 27001:2006, tem-se, com relação a ações preventivas, que a organização deve determinar ações para eliminar as causas de não-conformidades potenciais com os requisitos do SGSI (Sistema de Gestão de Segurança da Informação), de forma a evitar a sua ocorrência. As ações preventivas tomadas devem ser apropriadas aos impactos dos potenciais problemas e a prioridade das ações preventivas deve ser determinada com base nos resultados do(a):
Na NBR ISO/IEC 27001:2006, o processo de comparar o risco estimado com critérios de risco predefi nidos para determinar a importância do risco é o processo de:
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Um servidor de correio eletrônico utiliza diversos recursos, entre eles, um mecanismo de aprendizagem automática que coíbe mensagens indesejadas, denominado filtro de
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Para coibir ataques detectados em uma rede, com grande tráfego de dados nas portas 30000 e 30001, o administrador decide gerar registros (log) dos acessos pelas portas que apresentam grande tráfego e, em seguida, as bloqueia. O recurso capaz de atender a essas duas demandas, operando como elemento de interligação entre a Internet e a rede, é o serviço de
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Determinada empresa, que possui matriz e mais três filiais em diferentes cidades dentro do território brasileiro, tem necessidade de disponibilizar serviços de TI para que os usuários acessem suas estações de trabalho mediante o uso de navegadores. Esses serviços devem fornecer dados de forma íntegra e confiável, no intuito de interligar as filiais com recursos para troca de informações criptografadas, utilizando meios públicos como a Internet para o tráfego dessa informação.
Considerando essa situação, é correto afirmar que a empresa deve
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens a seguir, a respeito de segurança da informação.
A auditoria de segurança da informação é uma atividade corretiva do ambiente informatizado que pode ser feita de forma independente, sem o apoio de uma política de segurança da informação.
Banca:
Fundação de Estudos e Pesquisas Sócio-Econômicos (FEPESE)
Analise as ferramentas, os protocolos e as técnicas abaixo:
1. IPTABLES
2. ISA Server
3. TRACEROUTE
4. WPA2
5. NAT e NAT reverso
Assinale a alternativa que indica as ferramentas, os protocolos e as técnicas relacionadas, cuja função principal está relacionada com segurança da informação.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Em segurança da informação, um risco é um evento ou uma condição incerta que pode causar algum dano a um sistema de informação ou até à própria organização como um todo. Com referência à avaliação de riscos, julgue os próximos itens.
Em avaliação de riscos, os riscos podem ser analisados de acordo com sua probabilidade de acontecimento e com os possíveis impactos que eles podem causar.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens seguintes, referentes a segurança física e segurança lógica de sistemas.
A segurança lógica é responsável por medidas de controle que permitam que usuários e sistemas acessem informação que esteja explicitamente permitida. Nesse sentido, as etapas de autenticação e autorização são consideradas práticas inadequadas de segurança lógica.
Sobre classes e níveis de segurança definidos no “Orange Book” (DoD 5200.28 STD), afirma-se:
I. Os sistemas classificados como Classe D representam o maior nível de segurança dentre os descritos pelo padrão, com especificação formal do projeto de segurança do software e consistência do modelo de segurança formalmente verificável.
II. Se classificado no Nível C1 de segurança, o sistema identifica os usuários por login e senha, com permissões de acesso a recursos e dados.
III. O Nível C2 de segurança tem como uma de suas características propriedades a autenticação com granularidade a nível de objeto, por módulo protegido, com suas operações rastreáveis via log.
Com relação aos controles e à política de segurança da informação de uma organização, analise:
I. A distribuição de diretrizes e normas sobre a política de segurança da informação para todos os gerentes, funcionários e outras partes envolvidas é um fator crítico para o sucesso da implementação da segurança da informação em uma organização.
II. A segurança da informação é obtida a partir da implementação de controles adequados, incluindo políticas, processos, procedimentos, estruturas organizacionais e funções de software e hardware.
III. Uma política de segurança da informação que reflita os objetivos do negócio, apesar de importante, não representa um fator crítico para o sucesso da implementação da segu...
A informação é um ativo que, como qualquer outro ativo importante, é essencial para os negócios de uma organização. Sobre os ativos, segundo a Norma ABNT NBR ISO/IEC 27002:2005, é correto afirmar:
A eficácia dos controles para verificar se os requisitos de segurança da informação foram atendidos deve ser medida, no Sistema de Gestão de Segurança da Informação (SGSI), nas fases
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Considerando a segurança de ambientes físicos e lógicos bem como controles de acesso, julgue os itens subsecutivos.
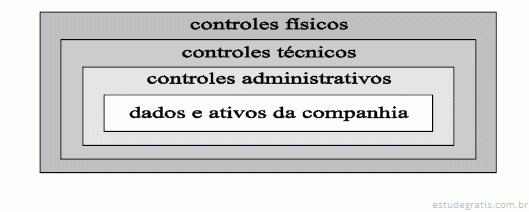
Adota-se, para o controle de acesso em ambientes protegidos, a estrutura do tipo que se denomina camadas de cebola, por meio da qual se delimitam várias camadas de proteção, entre as quais a camada central é a mais protegida, procurando-se, ainda, manter em locais com acesso restrito a poucas pessoas as máquinas que não precisem de operador para funcionar.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de conceitos relacionados a segurança da informação, julgue os itens a seguir.
O conceito de segurança da informação, além de implicar a integridade e a disponibilidade da informação, pode incluir, entre outras propriedades desta, a autenticidade e a confiabilidade.
Banca:
Fundação para o Vestibular da Universidade Estadual Paulista (VUNESP)
Para que a senha não seja facilmente descoberta em sistemas de autorização de acesso seguro, recomenda-se que ela seja composta tanto por caracteres alfanuméricos quanto não alfanuméricos, isto é, caracteres especiais como !, @, ¥, & e ®. Essa recomendação é eficaz, pois
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que se refere ao controle de acesso aos ativos com fundamento nas normas NBR ISO/IEC 27.001:2006 e 27.002:2005, julgue os itens seguintes.
Para a política de SGSI, todos os registros de acesso às informações deverão ser armazenados em meio eletrônico e criptografados para segurança, e os registros de incidentes de segurança da informação deverão ser guardados em sigilo.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Em consonância com as normas NBR ISO/IEC 27.001:2006 e 27.002:2005, julgue os itens seguintes quanto a classificação, controle de ativos de informação e gestão de políticas.
Um evento de segurança da informação constitui uma etapa do ciclo PDCA (plan-do-check-act), que é aplicado para divulgar e capacitar todos os processos do sistema de gestão da segurança da informação (SGSI) para os colaboradores da instituição.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Em consonância com as normas NBR ISO/IEC 27.001:2006 e 27.002:2005, julgue os itens seguintes quanto a classificação, controle de ativos de informação e gestão de políticas.
No SGSI, devem-se identificar os riscos, buscando-se definir os ativos e seus proprietários, as ameaças, as vulnerabilidades que possam ser exploradas e os impactos que os ataques podem gerar.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito dos mecanismos de segurança da informação, julgue os próximos itens.
O IPSEC é muito utilizado para o estabelecimento de VPN (virtual private network), pois consegue agregar recursos de confidencialidade ao IP (Internet protocol), utilizando o ESP (encapsulation security payload). Para o provimento de integridade dos dados, utiliza o IKE (Internet key exchange).
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito dos mecanismos de segurança da informação, julgue os próximos itens.
No acesso a um sítio da web que utilize protocolo HTTP, no momento da transferência dos dados para autenticação utilizando usuário e senha, pode-se agregar o TLS/SSL para que os dados sejam criptografados ao serem enviados.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação à segurança em redes de computadores, julgue os itens que se seguem.
Os bots são programas maliciosos armazenados na área de boot do disco de uma estação de trabalho. Eles são capazes de se reproduzir, de modo que o invasor consegue orientar o bot a realizar ataques em um ambiente em rede.
A gestão da segurança da informação em contextos sujeitos a mudanças frequentes no ambiente computacional pode considerar ser adequado o uso de sistema de controle de acesso baseado em papéis porque esses sistemas se baseiam no fato
O desejo de um gestor de segurança da informação para reduzir as ameaças de interceptação de sinais emitidos por seus computadores pode ser concretizado pelo uso da tecnologia que investiga e estuda a emissão de sinais por quaisquer equipamentos de processamento da informação. Essa tecnologia denomina-se
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens seguintes, relacionados a segurança física, segurança lógica e gestão de risco.
Em um sistema de controle de acesso discricionário, o administrador do sistema estabelece os direitos de acesso dos usuários aos recursos disponíveis. Com o uso de listas de controle de acesso, os direitos de acesso são concedidos diretamente pelo dono do recurso.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca do gerenciamento de segurança da informação, julgue os itens a seguir.
A norma ISO/IEC 27002 foi elaborada como base para o processo de certificação de empresas que oferecem serviços de implantação de segurança da informação, garantindo-se, assim, no mercado competitivo, um padrão de serviços de segurança oferecido por especialistas.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca do gerenciamento de segurança da informação, julgue os itens a seguir.
Para o controle lógico do ambiente computacional, deve-se considerar que medidas de segurança devem ser atribuídas aos sistemas corporativos e aos bancos de dados, formas de proteção ao código-fonte, preservação de arquivos de log de acesso ao sistema, incluindo-se o sistema de autenticação de usuários.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca do gerenciamento de segurança da informação, julgue os itens a seguir.
Para a garantia de um nível de segurança mínimo, que evite a concretização de ameaças em uma organização, é obrigatória a implantação de todos os controles contidos na norma 27002, conforme recomendação feita na ISO, independentemente do tamanho e tipo de organização.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca do gerenciamento de segurança da informação, julgue os itens a seguir.
As políticas de classificação da informação, fundamentais para permitir que os ativos e as informações neles contidas sejam gerenciados com base em classificações de sigilo, podem variar de acordo com a nomenclatura adotada pela organização, conforme a sua classificação como público (ostensivo) ou confidencial (sigiloso, secreto).
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca do gerenciamento de segurança da informação, julgue os itens a seguir.
O conceito de irretratabilidade refere-se à capacidade da equipe de gerenciamento de tecnologia da informação de contra-atacar caso haja tentativas de invasão, ataques de Ddos ou qualquer forma abusiva de acesso não autorizado ao ambiente computacional.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca de segurança da informação e de sistemas de gestão de segurança da informação (SGSIs), julgue os próximos itens.
Os procedimentos de recuperação devem ser verificados regularmente para que se garanta que sejam confiáveis; e as mídias utilizadas nas cópias de segurança devem ser testadas e armazenadas em local distante da fonte original das informações para não serem afetadas caso ocorra algum desastre na localidade principal.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca de segurança da informação e de sistemas de gestão de segurança da informação (SGSIs), julgue os próximos itens.
As normas de segurança de TI determinam a realização de cópias de segurança, protegidas sempre por meio de encriptação, de todas as informações de usuários disponibilizadas na rede ou nos servidores cadastrados no SGSI da organização.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca de segurança da informação e de sistemas de gestão de segurança da informação (SGSIs), julgue os próximos itens.
De acordo com as normas de segurança de TI, o desenvolvimento de SGSI abrange, em suas diversas fases, a definição de escopo e limites, a identificação de riscos, a execução de procedimentos de controle e monitoramento, a medição de eficácia de controles implantados, entre outros requisitos.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito do estabelecimento de um sistema de gestão da segurança, julgue os itens seguintes.
Na norma ISO/IEC 27002, o enquadramento das práticas e dos mecanismos de segurança física associa-se aos mecanismos de proteção ambiental, inclusive os contra as ameaças oriundas do meio ambiente.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens que se seguem, relativos a segurança no âmbito das tecnologias da informação (TIs).
O smurf é um exemplo de vírus de macro que, por meio de ping, envia mensagens de broadcast para todas as máquinas de uma rede, sobrecarregando ou indisponibilizando os serviços.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação aos controles a serem implementados em um SGSI, julgue os itens seguintes.
O código fonte de programas é um bem informacional que requer proteção adequada, podendo até conter segredos de negócio; assim, seu acesso deve ser restrito e sujeito a controles de acesso.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens a seguir, relativos à segurança da informação.
Gestão de segurança da informação é o conjunto de ações e métodos que visam à integração das atividades de gestão de riscos, gestão de continuidade do negócio, tratamento de incidentes, tratamento da informação, conformidade, credenciamento, segurança cibernética, segurança física, segurança lógica, segurança orgânica e segurança organizacional aos processos institucionais estratégicos, operacionais e táticos, não se limitando, portanto, à tecnologia da informação e comunicações.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens de 111 a 114, relativos à norma ISO/IEC NBR 27001, a política de segurança, a controles de acesso e a auditoria.
Uma auditoria operacional de segurança da informação deve avaliar os controles por meio da análise, entre outros elementos, de sua robustez diante das vulnerabilidades e ameaças identificadas na análise de riscos.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens de 111 a 114, relativos à norma ISO/IEC NBR 27001, a política de segurança, a controles de acesso e a auditoria.
A política de segurança da informação de uma empresa deve definir requisitos dos controles de segurança, bem como condições que levem à permissão de compartilhamento de informações e acesso às aplicações.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens de 111 a 114, relativos à norma ISO/IEC NBR 27001, a política de segurança, a controles de acesso e a auditoria.
Em uma organização onde existam controles de acesso lógicos eficazes, basta, para se garantir o sigilo das informações, que sejam implementados mecanismos de segurança que garantam a segurança das informações durante o seu trânsito nas redes de computadores.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os próximos itens, relativos a sistema de gestão de segurança da informação (SGSI).
No estabelecimento do SGSI, deve-se definir seu escopo e seus limites, junto com uma política específica, a qual deve estar alinhada às metas de negócio.
Em relação à segurança de uma rede de computadores, é correto dizer que a preocupação não se limita apenas a invasões, ataques externos e vírus. É sabido também, que existem procedimentos básicos e simples que podemos realizar para evitar maiores danos às informações que guardamos em nossos microcomputadores. Assinale a alternativa CORRETA que retrata este procedimento.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens de 111 a 114, relativos à norma ISO/IEC NBR 27001, a política de segurança, a controles de acesso e a auditoria.
De acordo com a norma ISO/IEC NBR 27001, as responsabilidades e os requisitos para o planejamento e a condução de auditorias internas nos sistemas de gerenciamento de segurança da informação devem ser definidos pelo gestor da área.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os próximos itens, acerca de segurança da informação.
Por meio dos sistemas de prevenção de intrusão (IPS) instalados em host, é possível inspecionar as chamadas de um sistema em uma rede. Esses sistemas são capazes, a partir de um conjunto definido de regras, de detectar ameaças como worm, buffer overflow, rootkits e backdoors.
Considere as afirmativas a seguir sobre segurança da informação.
I - Os softwares de segurança como fi rewalls e antivírus são o principal patrimônio de uma empresa, e os investimentos devem ser predominantes nesses produtos.
II - O plano de segurança da informação tem que contemplar os aspectos legais da informação, tais como propriedade intelectual e política de privacidade, entre outros.
III - O plano de segurança da informação é um processo que depende da visão estratégica do negócio e visa a proteger a rede interna de invasões indesejadas.
Segundo a Norma ISO 27002, convém que os registros (log) de auditoria incluam, quando relevantes, os registros das tentativas de acesso ao sistema aceitas e rejeitadas.
PORQUE
Segundo a Norma ISO 27002, a política de controle de acesso estabelece que convém fornecer aos usuários uma declaração nítida dos requisitos do sistema a serem atendidos pelos provedores de serviço. Analisando-se as afirmações acima, conclui-se que
Os sistemas criptográficos podem ser atacados de diversas formas, uma delas é o ataque conhecido como “ataque de texto cifrado escolhido”, sendo que o sistema de chave pública RSA é vulnerável a esse tipo de ataque.
PORQUE
A segurança do sistema RSA está baseada na dificuldade de fatorar números primos muito grandes. Analisando-se as afirmações acima, conclui-se que
A modificação de procedimentos e controles que afetem a segurança da informação, quando necessário, para responder a eventos internos ou externos que possam impactar no Sistema de Gestão de Segurança da Informação (SGSI), incluindo mudanças de processos de negócio que afetem os requisitos de negócio existentes, constitui-se em elemento de
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens a seguir, relativos à segurança da informação.
A ocorrência de quebra de segurança restringe-se à ação ou omissão estritamente intencional que resulte no comprometimento da segurança da informação e das comunicações.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens a seguir, relativos à segurança da informação.
O tratamento da informação refere-se a recepção, produção, reprodução, utilização, acesso, transporte, transmissão, distribuição, armazenamento, eliminação e controle tanto da informação sigilosa quanto da informação não sigilosa.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens seguintes, relativos a firewalls e sistemas de detecção de intrusão.
A tabela de estados contém informações sobre os fluxos de pacotes já validados pelo conjunto das regras; no entanto, a aplicação desse tipo de tabela restringe-se aos protocolos orientados a conexão.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens que se seguem, acerca de máquinas virtuais, intrusão em sistemas e técnicas de invasão de sistemas.
Em uma máquina virtual que esteja comprometida devido a um ataque, o atacante pode obter o controle da estação que gerencia a máquina virtual (hipervisor). Essa técnica utiliza despejo de memória e acessa os registros de controle da máquina virtual.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação aos controles a serem implementados em um SGSI, julgue os itens seguintes.
As responsabilidades pela segurança da informação devem estar claramente definidas, oferecendo-se, como contrapartida, aos responsáveis os poderes necessários para implementação e operação dos controles, de forma a viabilizar o atendimento aos requisitos de segurança específicos.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação aos controles a serem implementados em um SGSI, julgue os itens seguintes.
Os controles relativos a movimentação de equipamentos, informações ou software são similares aos controles patrimoniais relativos a outros bens; assim, esses itens só devem ser removidos com autorização prévia e devido registro.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação aos controles a serem implementados em um SGSI, julgue os itens seguintes.
Os usuários devem ser conscientizados e educados no que diz respeito à segurança da informação, uma vez que recai sobre eles a responsabilização pelos eventos em que venham a se envolver, como quebras de segurança e erros de operação.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca de segurança da informação, julgue os itens que se seguem.
Uma política de segurança da informação eficaz está centrada no controle de acesso à informação, independentemente de formato, mídia ou tecnologia que a suporte.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca de segurança da informação, julgue os itens que se seguem.
Uma política de segurança da informação deve atender às necessidades de proteção da informação em uma organização, sendo elaborada por decisão daqueles que vão implantá-la e operá-la.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens seguintes, referentes a ferramentas de proteção de estações de trabalho e servidores.
Uma ferramenta de trabalho como o HIDS (host intrusion detection system) tem capacidade de capturar todo o tráfego de uma rede, o que permite a análise de possíveis ataques a essa rede.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens que se seguem, relativos a segurança no âmbito das tecnologias da informação (TIs).
Entre as principais ameaças ao ambiente de TI podem ser citadas a falta de política de segurança e a ausência de procedimentos de restauração do ambiente computacional em caso de indisponibilidade de serviços, além da falta de atualização do parque tecnológico de hardware e software.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação a procedimentos de segurança da informação, julgue os itens subsequentes.
Um spyware consiste em uma falha de segurança intencional, gravada no computador ou no sistema operacional, a fim de permitir a um cracker obter acesso ilegal e controle da máquina.
No contexto de ataques externos ao sistema, ele consiste, tecnicamente, de um bootstrap que é compilado e executado no sistema sob ataque e, uma vez em execução, abre as portas para a invasão efetiva do programa principal; a partir desse novo hospedeiro o malware passa a procurar novas máquinas e, assim, disseminar o bootstrap. Trata-se do malware do tipo
No caso de phishing, no qual o atacante comprometeu o servidor de nomes do provedor (DNS), de modo que todos os acessos a determinados sites passaram a ser redirecionados para páginas falsificadas, a ação que, preventivamente, se apresenta mais adequada é
Estabelecer a política, objetivos, processos e procedimentos do SGSI, relevantes para a gestão de riscos e a melhoria da segurança da informação para produzir resultados de acordo com as políticas e objetivos globais de uma organização. No modelo PDCA aplicado aos processos do SGSI da NBR ISO/IEC 27001, esta definição pertence a
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito do estabelecimento de um sistema de gestão da segurança, julgue os itens seguintes.
As ameaças a que estão sujeitos os ativos de informação, ciclicamente analisadas, classificam-se, em relação à origem, em naturais e humanas, e as humanas subdividem-se em causadas intencionalmente e causadas acidentalmente.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca de segurança da informação e de sistemas de gestão de segurança da informação (SGSIs), julgue os próximos itens.
De acordo com as normas de segurança de TI, o desenvolvimento de práticas de gestão da segurança da informação e procedimentos de segurança contempla a gestão de ativos, que, por sua vez, inclui, entre outros, o inventário dos ativos, a identificação do proprietário dos ativos e as diretivas de classificação de informação.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca do gerenciamento de segurança da informação, julgue os itens a seguir.
Para que um incidente de segurança se caracterize, é necessária a concretização de ameaça que, por meio de vulnerabilidade presente em um dos ativos do ambiente tecnológico, gere impacto aos objetivos organizacionais.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação aos ataques e aos dispositivos de segurança, julgue os itens subsequentes.
IDS e IPS detectam intrusões com alta precisão, porém diferem pelo fato de o segundo atuar bloqueando o tráfego, quando algum evento relevante é detectado.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito da prevenção e do tratamento de incidentes, julgue os itens seguintes.
Uma medida preventiva é a realização periódica de avaliações de vulnerabilidade, com a prospecção ativa destas, na forma de testes de penetração e intrusão.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação a segurança, protocolos, ferramentas e procedimentos utilizados na Internet, julgue os próximos itens.
No acesso a uma página da Internet, é comum a utilização do protocolo HTTP, que, no Internet Explorer, pode ser visualizado no canto esquerdo da barra de endereços. Em sítios seguros, normalmente ocorre a substituição desse protocolo pelo HTTPS, que utiliza, por padrão, criptografia e protocolo TCP na porta 80.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação a segurança, protocolos, ferramentas e procedimentos utilizados na Internet, julgue os próximos itens.
Uma maneira de proteger o computador de um ataque de phishing é, no caso de recebimento de e-mails de instituições financeiras ou governamentais suspeitos, nunca clicar os links, fornecer dados sigilosos ou executar programas fornecidos no e-mail. Ao invés disso, deve-se procurar o sítio oficial da instituição ou telefone para se informar sobre a solicitação feita por e-mail.
A seção Segurança em Recursos Humanos da Norma NBR/ISO 27002 preconiza ações mesmo antes da contratação de funcionários. O objetivo declarado é “Assegurar que os funcionários, fornecedores e terceiros entendam suas responsabilidades e estejam de acordo com os seus papéis, e reduzir o risco de roubo, fraude ou mau uso de recursos.” Para isso, essa norma diz ser conveniente que
As NBR/ISO 27002 prescrevem que, para identificar os requisitos para os acordos de confidencialidade ou de não divulgação, convém considerar diversos elementos, entre os quais NÃO consta(m)
A empresa Consultores Financeiros, em conformidade com o prescrito na NBR/ISO 27002, realiza, periodicamente, a análise crítica da Política de Segurança da Informação da empresa. A Norma sugere que as entradas para a análise crítica pela direção incluam diversas informações, entre elas,
Segundo a NBR/ISO 27002, adotar certo número de controles pode ser considerado um bom ponto de partida para a implementação da segurança da informação. Esses controles se baseiam tanto em requisitos legais como nas melhores práticas de segurança da informação normalmente usadas.
Relacione a lista de controles às respectivas categorias.
Segundo a Norma ISO 27002:2005, convém que a proteção contra códigos maliciosos seja baseada em softwares de detecção de códigos maliciosos e reparo, na conscientização da segurança da informação, no controle de acesso adequado e nos controles de gerenciamento de mudanças. Para isso, essa norma prescreve que várias diretrizes sejam consideradas, sendo uma delas
A política de segurança da informação, segundo a Norma ISO 27002/2005, tem por objetivo prover uma orientação e apoio à direção para a segurança da informação de acordo com os requisitos do negócio e com as leis e regulamentações relevantes.
PORQUE
As diretrizes para implementação da política de segurança da informação devem conter declaração dos gerentes de nível intermediário, apoiando as metas e os princípios da segurança da informação, alinhada com os objetivos e estratégias da tecnologia da informação.
Paulo autorizou uma despesa em seu cartão de crédito mediante a utilização de senha pessoal. Ao receber a cobrança, procurou a administradora do cartão e negou a despesa. A administradora manteve a cobrança, provando a irretratabilidade da ação realizada. Esse procedimento só foi possível porque, no contexto da segurança da informação e, em relação à transação, a administradora provou pelo menos sua
Há várias formas de ataques aos sistemas de informação. Os ataques DoS (Negação de Serviço) consistem em tentativas de impedir que usuários legítimos utilizem determinados serviços de computadores. Nesse contexto, são classificados como ataques DoS:
A Autoridade Certificadora (AC) é um componente da maioria das Infraestruturas de Chave Pública.
PORQUE
A chave privada é gerada pelo próprio signatário, garantindo seu sigilo em relação aos outros usuários do sistema quando utilizar algoritmos simétricos.
De acordo com a NBR/ISO 27002, um sistema de gerenciamento de chaves deve basear-se em um conjunto estabelecido de normas, procedimentos e métodos de segurança para
A experiência tem mostrado que há fatores críticos para o sucesso da implementação da segurança da informação dentro de uma organização; dentre eles, a norma ISO 27002 destaca:
Patrícia é usuária consciente da necessidade de proteger sua máquina dos diversos tipos de ataque utilizados na Internet. Qual das seguintes “recomendações” sobre Segurança da Informação, encontradas em diversos sítios da rede, ela deve adotar?
Um computador (ou sistema computacional) é dito seguro se este atende a três requisitos básicos relacionados aos recursos que o compõem: confidencialidade, integridade e disponibilidade. A confidencialidade diz que a informação só está disponível para aqueles devidamente autorizados; a integridade diz que a informação não é destruída ou corrompida e o sistema tem um desempenho correto, e a disponibilidade diz que os serviços/recursos do sistema estão disponíveis sempre que forem necessários. Dentre as alternativas abaixo, assinale sobre violações do requisito de confidencialidade:
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens seguintes, relacionados a segurança física, segurança lógica e gestão de risco.
Um sistema de proteção lógica visa impedir que ativos de informação sejam expostos de forma não autorizada. Esses sistemas são compostos por elementos tais como cercas, barreiras, sensores e pessoal de segurança.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Em relação a plano de continuidade de negócio, julgue os itens seguintes.
Os planos de continuidade de negócio devem ser testados e atualizados regularmente, de forma a assegurar que os membros da equipe de recuperação, bem como outros envolvidos, tenham ciência desses planos e de suas responsabilidades para a continuidade do negócio quando um plano for realmente acionado.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Em relação a plano de continuidade de negócio, julgue os itens seguintes.
As análises/avaliações de risco do plano de continuidade do negócio devem envolver os responsáveis pelos processos e recursos do negócio. É importante que essas análises/avaliações não se limitem aos recursos de processamento da informação, mas incluam os resultados específicos da segurança da informação.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de planejamento, identificação e análise de riscos, julgue os itens subsecutivos.
A transferência de riscos envolve a decisão de transferir o ônus de determinados riscos para terceiros, deixando a cargo destes a atividade de monitoração dos riscos transferidos.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os próximos itens, referentes à gestão de segurança da informação. A realização de testes de penetração e ethical hacking são formas eficazes de se conduzir uma análise de vulnerabilidades.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os próximos itens, relativos à segurança da informação.
Em sistemas criptográficos de chave pública, curva elíptica consiste na implementação de algoritmos de chave pública já existentes que proveem sistemas criptográficos com chaves de maior tamanho que os algoritmos de chaves simétricas.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação à prevenção de intrusão, julgue os itens subsequentes.
Em uma rede de comunicação, os sistemas de prevenção de intrusão fazem a coleta e análise dos dados originados em uma máquina que hospeda o serviço; após a coleta, esses dados podem ser analisados localmente ou enviados para uma máquina remota.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação à prevenção de intrusão, julgue os itens subsequentes.
Os sistemas de prevenção de intrusão embasados em rede são incompatíveis com aqueles que têm base em estação, o que impossibilita a existência de sistemas híbridos.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de ataques a redes de computadores, prevenção e tratamento de incidentes, julgue os itens subsecutivos.
A fim de proteger a integridade do hardware e da informação, devem ser implantados, em locais apropriados, controles de detecção, prevenção e recuperação para proteger contra códigos maliciosos, assim como procedimentos para a devida conscientização dos usuários.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de ataques a redes de computadores, prevenção e tratamento de incidentes, julgue os itens subsecutivos.
Nos casos em que uma ação de acompanhamento contra uma pessoa ou organização, após um incidente de segurança da informação, envolver uma ação legal (civil ou criminal), evidências devem ser coletadas, armazenadas e apresentadas em conformidade com as normas de armazenamento de evidências da jurisdição ou jurisdições pertinentes.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Os geradores de transação (GTs) aguardam silenciosamente no computador até que o usuário se autentique, por exemplo, em um home banking ou loja virtual. Uma vez autenticado, o sítio geralmente cria um cookie de sessão, usado para autenticar mensagens subsequentes a partir do navegador. Esses cookies de sessão residem no navegador e se mostram acessíveis por um malware. Um GT pode, com o usuário autenticado no sítio, usar o cookie de sessão para gerar transações em nome do usuário, transferindo fundos de sua conta ou comprando itens a serem enviados como presente. Para o sítio, uma transação gerada por um GT se mostra idêntica a uma transação legítima realizada pelo usuário, pois se origina do mesmo IP usado pelo usuário na mesma hora do dia, tornando-a difícil de ser perce...
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca da classificação da informação, julgue os itens seguintes, segundo as orientações da ISO 27002.
Quando um documento de classificação menos restritiva recebe partes de outro documento de classificação mais restritiva, o primeiro assume a classificação do segundo.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens a seguir, a respeito de termos e definições fundamentais da ISO 27001.
A declaração de aplicabilidade define os ambientes ou as unidades da organização alvo dos controles estabelecidos pelo sistema de gestão de segurança da informação (SGSI).
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca da classificação da informação, julgue os itens seguintes, segundo as orientações da ISO 27002.
Inicialmente, a classificação da informação deve considerar as orientações de compartilhamento e de restrições de informação registradas em normas e boas práticas internacionais e, depois, os impactos no negócio alvo do SGSI.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens que se seguem, relativos à ISO 27002.
A vulnerabilidade denominada scripts entre sítios ou cross site scripting (XSS) é uma consequência da aplicação inadequada do controle validação de dados de saída.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens que se seguem, relativos à ISO 27002.
A validação de dados de entrada é um controle que, se aplicado rigorosamente, é suficiente para remediar problemas de sistemas, em especial o estouro de buffer.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Os geradores de transação (GTs) aguardam silenciosamente no computador até que o usuário se autentique, por exemplo, em um home banking ou loja virtual. Uma vez autenticado, o sítio geralmente cria um cookie de sessão, usado para autenticar mensagens subsequentes a partir do navegador. Esses cookies de sessão residem no navegador e se mostram acessíveis por um malware. Um GT pode, com o usuário autenticado no sítio, usar o cookie de sessão para gerar transações em nome do usuário, transferindo fundos de sua conta ou comprando itens a serem enviados como presente. Para o sítio, uma transação gerada por um GT se mostra idêntica a uma transação legítima realizada pelo usuário, pois se origina do mesmo IP usado pelo usuário na mesma hora do dia, tornando-a difícil de ser perce...
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Em ano de eleições gerais, é comum haver discussões na sociedade acerca da possibilidade de se fazer a votação pela Internet. Na concepção de um sistema hipotético de votação pela Internet, foram evidenciados os seguintes requisitos relacionados com a segurança da informação do sistema.
Com relação à situação descrita acima, julgue os itens que se seguem.
Os votos não podem ser assinados digitalmente pelos votantes sem que isso acarrete perda do anonimato do voto, isto é, a identificação do voto.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Em ano de eleições gerais, é comum haver discussões na sociedade acerca da possibilidade de se fazer a votação pela Internet. Na concepção de um sistema hipotético de votação pela Internet, foram evidenciados os seguintes requisitos relacionados com a segurança da informação do sistema.
Com relação à situação descrita acima, julgue os itens que se seguem.
O uso de PIN assegura que não ocorrerão ataques de personificação, isto é, um indivíduo votando por outro.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca da gestão de segurança da informação, julgue os itens a seguir com base nas Normas NBR ISO/IEC 27001 e 27002.
A Norma NBR ISO/IEC 27001 estabelece o código de prática para a gestão da segurança da informação e a Norma NBR ISO/IEC 27002 trata dos requisitos dos sistemas de gestão de segurança da informação.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca da gestão de segurança da informação, julgue os itens a seguir com base nas Normas NBR ISO/IEC 27001 e 27002.
Estão entre os objetivos da segurança da informação a garantia da continuidade do negócio, a minimização dos riscos para o negócio e a maximização do retorno sobre os investimentos.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens subsequentes, relativos às Normas NBR ISO/IEC 15999 e 27005.
A norma NBR ISO/IEC 15999 destina-se a orientar as empresas no que fazer a partir do momento em que acontecer algum incidente, oferecendo respostas às ameaças sofridas e seus impactos nas operações do negócio.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de segurança da informação, julgue os próximos itens.
A gestão da continuidade de negócios é um processo que deve ser realizado no caso de perdas no funcionamento rotineiro de um ambiente computacional. Por envolver excessivos recursos humanos, financeiros e de informação, uma empresa somente deve defini-lo caso tenham sido identificadas ameaças potenciais que possam ocasionar riscos imediatos ao negócio.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca da segurança da informação, seus mecanismos, suas definições, seus algoritmos e suas tecnologias associadas, julgue os itens subsequentes.
Um ataque DoS(Denial of Service) em uma rede caracterizase por se aproveitar de falhas e(ou) vulnerabilidades presentes no sistema atacado e pode consistir no envio de um grande número de mensagens, de modo a esgotar algum dos recursos do sistema atacado.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Os geradores de transação (GTs) aguardam silenciosamente no computador até que o usuário se autentique, por exemplo, em um home banking ou loja virtual. Uma vez autenticado, o sítio geralmente cria um cookie de sessão, usado para autenticar mensagens subsequentes a partir do navegador. Esses cookies de sessão residem no navegador e se mostram acessíveis por um malware. Um GT pode, com o usuário autenticado no sítio, usar o cookie de sessão para gerar transações em nome do usuário, transferindo fundos de sua conta ou comprando itens a serem enviados como presente. Para o sítio, uma transação gerada por um GT se mostra idêntica a uma transação legítima realizada pelo usuário, pois se origina do mesmo IP usado pelo usuário na mesma hora do dia, tornando-a difícil de ser perce...
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens que se seguem, relativos à ISO 27002.
Segregação de funções é o controle que trata da separação de ambientes de desenvolvimento, de testes e de operação, para garantir que um problema localizado em qualquer um deles não interfira nos demais.
Um IPS (Intrusion Prevention System), de forma geral, é um equipamento auxiliar no gerenciamento e segurança da rede, instalado em determinado ponto de passagem de tráfego de uma rede de computadores. Assinale a alternativa que apresenta apenas funções que podem ser realizadas por um IPS.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que se refere à segurança em redes de computadores, julgue os itens a seguir.
Envenenamento ARP (ARP poisoning), SYN flooding attack e roubo de sessão TCP (TCP session hijacking) são tipos de ataque que estações pertencentes a uma rede IPv4 podem sofrer. Esses três tipos podem ser usados para produzir negação de serviço, com a diferença de que, para realizar o primeiro, o host atacante deve estar fisicamente localizado no mesmo segmento do host atacado, enquanto os dois últimos podem ser efetuados por meio da Internet.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que se refere à segurança em redes de computadores, julgue os itens a seguir.
São dispositivos constitucionais relacionados com a segurança dos sistemas de informação em organizações públicas brasileiras: o direito à privacidade, que define a aplicação do sigilo das informações relacionadas à intimidade ou vida privada de alguém; o direito à informação e ao acesso aos registros públicos; o dever do estado de proteger documentos e obras; e o dever do estado de promover a gestão documental.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de ataques a redes de computadores, prevenção e tratamento de incidentes, julgue os itens subsecutivos.
Responsabilidades e procedimentos de gestão devem ser estabelecidos para assegurar respostas rápidas, efetivas e ordenadas a incidente de segurança da informação.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação às normas NBR ISO/IEC 27001 e 27002, referentes à gestão de segurança da informação, julgue os itens que se seguem.
Incidente de segurança da informação é uma ocorrência identificada de um sistema, serviço ou rede que indica uma possível violação da política de segurança da informação ou falha de controles, ou uma situação previamente desconhecida, que possa ser relevante para a segurança da informação.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação à prevenção de intrusão, julgue os itens subsequentes.
Em um sistema de detecção de intrusão de rede, a assinatura consiste em um padrão que é verificado no tráfego, com o objetivo de detectar certo tipo de ataque.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de segurança da informação, julgue os próximos itens.
O modo de análise de tráfego realizada por um sistema de detecção de intrusão (IDS) do tipo detecção de comportamento (behaviour detection) fundamenta-se na busca por padrões específicos de tráfego externo que seja embasado em assinatura.
O gerente de infraestrutura de uma empresa reuniu seus analistas para decidir sobre a topologia do ambiente de um servidor de aplicação JAVA comercial, recentemente adquirido. Uma possível ordem de interconexão entre os elementos desse ambiente, considerando-se a necessidade de controle do tráfego externo, seria
Um usuário instalou, em determinada livraria que oferece acesso público à Internet por meio de computadores Windows, um keylogger em um dos computadores. Isso significa que
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Considere que, em determinada empresa, o funcionário Haroldo precise passar informações confidenciais para o seu chefe, Júlio. Para maior segurança, os dados são transmitidos criptografados pela rede da empresa. Rogério, outro funcionário da empresa, está tentando indevidamente interceptar as informações trocadas entre Haroldo e Júlio. Com base nessa situação hipotética, julgue os itens de 87 a 90, acerca de configurações e do emprego dos sistemas de criptografia.
Considere que Haroldo e Júlio se comuniquem utilizando um sistema de criptografia de chave pública, sem assinatura digital. Nesse caso, se Rogério, passando-se por Haroldo, enviar uma mensagem criptografada para Júlio, este pode não ter como saber qu...
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de ambientes virtualizados, julgue os próximos itens.
Para ocorrer o chaveamento de contexto, uma das operações executadas pelo sistema operacional, por meio de seu escalonador e do dispatcher, é o mapeamento dos registradores lógicos PC (program counter) dos diferentes processos no único registrador físico PC do processador.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os próximos itens, relativos à segurança da informação.
Em processos de autenticação de mensagens, um digest MDC (modification detection code) utiliza uma função hash sem chaves. Se for assinado, o digest permite verificar a integridade de mensagem, além de sua autenticação, e não repúdio.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca da norma NBR ISO/IEC 27002:2005, julgue os próximos itens.
O filtro de tráfego realizado por gateways no controle de conexões de uma rede deve ser feito por meio de restrições predefinidas em tabelas ou regras para aplicações, como, por exemplo, uso de correio eletrônico, acesso interativo e transferência de arquivos.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de segurança da informação, julgue os itens seguintes.
Define-se vulnerabilidade em um ambiente computacional como a causa potencial de ocorrer um incidente indesejado, a qual pode resultar, ou não, em prejuízos para uma organização e seus ativos.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens subsequentes, relativos às Normas NBR ISO/IEC 15999 e 27005.
A norma NBR ISO/IEC 27005 prescreve que o gerenciamento de incidentes pode ser realizado iniciando-se com uma definição de contexto, seguido por uma análise e avaliação, tratamento, aceitação, comunicação, monitoramento e análise crítica dos incidentes.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca da gestão de segurança da informação, julgue os itens a seguir com base nas Normas NBR ISO/IEC 27001 e 27002.
Aplicando-se o ciclo PDCA (plan, do, check, act) aos processos do sistema de gestão da segurança da informação (SGSI), constata-se que, no SGSI, o do (fazer) equivale a executar as ações corretivas e preventivas para alcançar a melhoria contínua do SGSI.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca da gestão de segurança da informação, julgue os itens a seguir com base nas Normas NBR ISO/IEC 27001 e 27002.
Os requisitos do negócio para o processamento de informação, que uma organização tem de desenvolver para apoiar suas operações, estão entre as fontes principais de requisitos de segurança da informação.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Em ano de eleições gerais, é comum haver discussões na sociedade acerca da possibilidade de se fazer a votação pela Internet. Na concepção de um sistema hipotético de votação pela Internet, foram evidenciados os seguintes requisitos relacionados com a segurança da informação do sistema.
Com relação à situação descrita acima, julgue os itens que se seguem.
A confidencialidade dos votos não será violada pela captura de tráfego na Internet, sem que sejam quebradas as proteções oferecidas pelo protocolo TLS/SSL.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação à segurança em redes de computadores, julgue os itens subsequentes.
Firewalls, IDS e IPS são dispositivos que têm finalidades idênticas, porém tipicamente operam de formas distintas: o primeiro inspeciona integralmente os datagramas e reage bloqueando o tráfego indesejado; o segundo também inspeciona integralmente os datagramas, mas não bloqueia o tráfego indesejado, apenas emite alertas; e o terceiro inspeciona apenas os cabeçalhos dos datagramas e, como o primeiro, reage bloqueando o tráfego indesejado.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Considerando o trecho de captura de tráfego acima, realizada em uma das portas ethernet de um switch camada 3 que interliga uma rede local a um backbone, julgue os itens que se seguem.
A atividade reportada seria normalmente registrada por firewalls instalados em estações de trabalho pessoais.
Tipo de tecnologia de identificação digital que permite que transações eletrônicas dos mais diversos tipos sejam feitas, considerando sua integridade, autenticidade e confidencialidade, de forma a evitar que adulterações, interceptações ou outros tipos de fraude ocorram. Trata-se do conceito de
Em relação à segurança da informação, a prática utilizada na Internet em que o hacker monta sites falsos ou envia mensagens de e-mail fazendo-se passar por representantes de empresas legítimas, solicitando aos usuários seus dados pessoais confidenciais, é conhecida como:
É um aplicativo usado tanto pelas áreas de segurança, para análise de vulnerabilidades, quanto por pessoas mal intencionadas, para identificarem portas abertas e planejarem invasões:
Determinado órgão federal oferece uma consulta pública na Internet, em que, dado um CPF, são retornadas todas as pendências, se existirem, no navegador do solicitante. Para efetuar a consulta, o usuário deve preencher um campo com seu CPF e, em seguida, clicar no botão de consulta. Considerando-se que a consulta roda sob a plataforma ASP.NET, esse serviço
O presidente de uma grande empresa acessa a Internet, em seu trabalho, a partir de uma estação que possui sistema operacional Windows. Considerando-se que um usuário malicioso conseguiu conectar-se ao mesmo switch e VLAN do presidente, o(a)
Considere que Alice e Bob são duas entidades que se comunicam utilizando um canal inseguro. Para dar segurança à comunicação, eles resolveram realizar os seguintes passos:
1 – Bob criou um sistema criptográfico de chave pública e enviou sua chave pública para Alice através do canal;
2 – Alice, então, gerou uma chave de 64 bits para um esquema de chaves simétricas;
3 – Alice criptografou a chave simétrica, utilizando a chave pública de Bob, e enviou, através do canal, o resultado para Bob;
4 – Bob decriptou a informação recebida utilizando a sua chave privada, recuperando a chave simétrica gerada por Alice;
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação às características e aos elementos de um modelo de sistema de gestão de segurança da informação (SGSI) de uma organização, segundo as normas NBR ISO/IEC 27001 e NBR ISO/IEC 27002, julgue os itens de 110 a 114.
Para cada usuário ou grupos de usuários, deve ser efetuada uma política de controle de acesso com regras e direitos, com os controles de acesso lógico e físico bem integrados.
O tempo para execução de um ataque de força bruta para quebrar uma senha com k caracteres escolhidos em um conjunto S, no pior caso, é maximizado quando
O acesso aos diversos recursos de redes é constante preocupação dos administradores de redes. Usuários estranhos a determinados recursos não devem, em nenhuma hipótese, acessar, alterar, excluir ou realizar cópias desses recursos. Para isso, os administradores de redes utilizam o conceito de permissões de acesso, que fornecem ao usuário os direitos locais ou remotos que terão aos recursos. A composição dessas permissões dará ao usuário os privilégios necessários ao seu trabalho no ambiente de rede. As permissões locais são concedidas pelo sistema de arquivo utilizado pelo sistema operacional (FAT32, NTFS ou outro), e as permissões remotas são dadas pelos compartilhamentos executados. Em relação às permissões efetivas (combinação das permissões locais e remotas), tem-se q...
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação à norma ISO 27001, julgue os itens a seguir.
O sistema de gestão de segurança da informação é o sistema global de gestão, embasado em uma abordagem de risco, que permite definir, implementar, operacionalizar e manter a segurança da informação.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens de 96 a 100, relativos à segurança da informação.
Em um código de chave pública, cada usuário divulga um conjunto de números que será utilizado para um remetente enviar-lhe uma mensagem criptografada. Esse conjunto é denominado chave de decodificação e é indispensável para a decodificação da mensagem.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens de 96 a 100, relativos à segurança da informação.
A técnica S-box realiza uma substituição no nível de bits e inclui três componentes: um codificador, um decodificador e, internamente, uma implementação da P-box. A P-box permuta a saída do decodificador e o codificador converte a saída da P-box de volta para código binário cifrado, com a mesma quantidade de bits encontrada na entrada do decodificador.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens de 96 a 100, relativos à segurança da informação.
No método RSA, a chave de decodificação consiste em um par de inteiros (n, e) em que n é o produto de dois inteiros quaisquer, não primos, e e é tal que mdc(e, F(n)) = 1, em que F é a função de Euler.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens de 96 a 100, relativos à segurança da informação.
Criptografia é o processo de converter dados em um formato que não é entendido por pessoas não autorizadas. Os dados já descriptografados são denominados texto cifrado.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que se refere a arquiteturas e tecnologias de sistemas de informação, julgue os itens de 110 a 120.
Um eficaz CMS deve possibilitar que colaboradores adicionem conteúdos, mas não deve permitir edição e remoção de conteúdo. Algumas das funcionalidades básicas cobertas são: esquemas de segurança baseados em papéis, sindicalização de conteúdo, suporte à criação de catálogos, indexação, busca e workflow.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Tendo como referência a figura acima, que propõe uma classificação de controles de segurança, julgue os itens de 73 a 78.
A análise de vulnerabilidades, quando realizada no arcabouço de uma atividade de análise de riscos, é precedida, usualmente, da análise de ameaças, mas antecede a análise de controles, podendo cada controle inexistente ser traduzido em uma vulnerabilidade existente.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Tendo como referência a figura acima, que propõe uma classificação de controles de segurança, julgue os itens de 73 a 78.
São exemplos de controles administrativos: as políticas de segurança, os procedimentos de classificação da informação e a identificação e autenticação de sistemas.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Tendo como referência a figura acima, que propõe uma classificação de controles de segurança, julgue os itens de 73 a 78.
O desenvolvimento a de uma estrutura básica de um plano de continuidade do negócio constitui controle com foco administrativo; os ativos de processo contidos no plano referido, em geral, são críticos ao negócio da organização e apresentam objetivos de tempo de recuperação da ordem de poucos segundos.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Tendo como referência a figura acima, que propõe uma classificação de controles de segurança, julgue os itens de 73 a 78.
Se determinada parte de um ativo de informação é classificada como confidencial, é possível que o grau de sigilo atribuído a esse ativo seja secreto ou ultrassecreto, não devendo o ativo ser classificado como reservado.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que se refere a arquiteturas e tecnologias de sistemas de informação, julgue os itens de 110 a 120.
Um sistema colaborativo é aquele em que múltiplos usuários se empenham em uma atividade compartilhada, geralmente em locais geográficos diferentes. Entre as aplicações distribuídas, os sistemas colaborativos se distinguem pelo fato de os usuários trabalharem juntos sem um objetivo comum e necessitarem interagir por meio de troca de informações e pedido, entre outros.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A figura acima, obtida na norma ABNT NBR ISO/IEC 27001:2006, apresenta um modelo de gestão da segurança da informação. Julgue os itens subsequentes acerca das informações apresentadas e dos conceitos de segurança da informação.
Testes de mesa, testes de recuperação em local alternativo e ensaio geral são técnicas que podem ser empregadas na gestão da continuidade de negócios, conforme prescrição na norma ABNT NBR ISO/IEC 17799:2005.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca dos procedimentos de segurança da informação relativos ao gerenciamento da continuidade do negócio, julgue os itens que se seguem.
O upgrade de equipamentos e serviços e as alterações da legislação são exemplos de situações de pequena relevância para a atualização dos planos de continuidade
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca dos procedimentos de segurança da informação relativos ao gerenciamento da continuidade do negócio, julgue os itens que se seguem.
Os planos de continuidade geralmente preveem como responsabilidade dos provedores de serviço: arranjos de fallback, para serviços técnicos alternativos; procedimentos de emergência; planos de fallback manuais; e planos de retomada.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca dos procedimentos de segurança da informação relativos ao gerenciamento da continuidade do negócio, julgue os itens que se seguem.
Os planos de continuidade de negócios devem ser periodicamente testados. Ao testá-los, as falhas podem se dar por suposições incorretas, omissões ou mudanças em equipamentos ou pessoal.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A figura acima, obtida na norma ABNT NBR ISO/IEC 27001:2006, apresenta um modelo de gestão da segurança da informação. Julgue os itens subsequentes acerca das informações apresentadas e dos conceitos de segurança da informação.
A classificação da informação é um objetivo de controle explicitamente enunciado pela norma ABNT NBR ISO/IEC 27001:2006 e que agrega dois controles, sendo um deles relacionado a recomendações para classificação e o outro, ao uso de rótulos.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A figura acima, obtida na norma ABNT NBR ISO/IEC 27001:2006, apresenta um modelo de gestão da segurança da informação. Julgue os itens subsequentes acerca das informações apresentadas e dos conceitos de segurança da informação.
Acerca das normas ABNT NBR ISO/IEC 27001:2006 e ABNT NBR ISO/IEC 17799:2005, é correto afirmar que ambas apresentam orientações para a seleção de controles de segurança e enunciam menos de uma centena de controles.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação segurança em redes de computadores, julgue os itens a seguir.
No IPSEC (IP security), o cabeçalho de autenticação (AH) oferece controle de acesso, integridade de mensagem sem conexões, autenticação e antireplay e a carga útil de segurança do encapsulamento que admite esses mesmos serviços, inclusive confidencialidade. O IPSEC apresenta a desvantagem de não prover o gerenciamento de chaves.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Um órgão público responsável pelo controle externo do Poder Executivo de uma unidade da Federação desenvolveu um conjunto de processos de auditoria de conformidade na gestão da segurança da informação. As organizações para as quais o órgão presta serviço implementaram sistemas de gestão da segurança da informação, por força de normas, em aderência aos modelos desenvolvidos pela ABNT e ISO/IEC, especialmente os prescritos nas normas 15.999, 27.001, 27.002 e 27.005. Uma vez que várias organizações a serem auditadas já passaram cerca de dois anos implementando seus sistemas de gestão, um questionário de avaliação preliminar foi aplicado pelo órgão de controle externo nas organizações clientes. Diferentes contr...
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A lista abaixo apresenta os títulos das seções da norma ABNT NBR ISO/IEC 27002 (17799), que contém um guia das melhores práticas em gestão da segurança da informação. Tais seções possuem correspondente registro no anexo A da norma ABNT NBR ISO/IEC 27001, definindo grupos de objetivos de controles e controles de segurança que podem ser implementados.
Nos itens de 177 a 180, julgue as propostas de associação entre conceitos ou práticas de segurança e as seções da norma ABNT NBR ISO/IEC 27002
A proteção de registros organizacionais, entre eles o registro de visitantes, constitui uma prática diretament...
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A lista abaixo apresenta os títulos das seções da norma ABNT NBR ISO/IEC 27002 (17799), que contém um guia das melhores práticas em gestão da segurança da informação. Tais seções possuem correspondente registro no anexo A da norma ABNT NBR ISO/IEC 27001, definindo grupos de objetivos de controles e controles de segurança que podem ser implementados.
Nos itens de 177 a 180, julgue as propostas de associação entre conceitos ou práticas de segurança e as seções da norma ABNT NBR ISO/IEC 27002
A configuração de proteções de tela bloqueadas por senha e o uso de firewalls e sistemas de detecção de intrus...
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Quanto à segurança em rede de computadores, julgue os itens de 71 a 79.
Keylogger é um programa de computador do tipo spyware cuja finalidade é monitorar tudo o que for digitado, a fim de descobrir senhas de banco, números de cartão de crédito e afins. Alguns casos de phishing e determinados tipos de fraudes virtuais baseiam-se no uso de keylogger.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Quanto à segurança em rede de computadores, julgue os itens de 71 a 79.
Worm é um vírus que tem a capacidade de auto-replicação, espalhando-se rapidamente de uma rede para outra, mas somente causa danos se for ativado pelo usuário.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Quanto à segurança em rede de computadores, julgue os itens de 71 a 79.
Backdoor consiste em uma falha de segurança que pode existir em um programa de computador ou sistema operacional. Essa falha permite que sejam instalados vírus de computador ou outros programas maliciosos, conhecidos como malware, utilizando-se exclusivamente de serviços executados em background.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A figura acima apresenta um cenário no qual a pessoa A usa a vara F e a corda E para atravessar do ponto 1 para o ponto 2, na presença de B. As letras C e D representam duas dimensões. Com base na figura e nos conceitos de risco em segurança da informação, julgue o itens subsequentes.
O nível de risco é diretamente proporcional a A, B e C e inversamente proporcional ao comprimento de F.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A figura acima apresenta uma proposta de organização de um conjunto de serviços de segurança da informação no qual se destacam elementos sobrepostos numerados de 1 a 8. Acerca dos conceitos apresentados, julgue os itens que se seguem.
Em um sistema de controle de acesso hipotético, se uma entidade A tenta acessar uma entidade B, então A é um objeto e B é um sujeito.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A figura acima apresenta uma proposta de organização de um conjunto de serviços de segurança da informação no qual se destacam elementos sobrepostos numerados de 1 a 8. Acerca dos conceitos apresentados, julgue os itens que se seguem.
Sistemas de controle de acesso que empregam modelos discricionários dependem, usualmente, de listas ou matrizes de controle de acesso.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A figura acima apresenta um cenário no qual a pessoa A usa a vara F e a corda E para atravessar do ponto 1 para o ponto 2, na presença de B. As letras C e D representam duas dimensões. Com base na figura e nos conceitos de risco em segurança da informação, julgue o itens subsequentes.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de segurança de informações, julgue os itens que se seguem.
Os acordos de terceirização (outsourcing) devem tratar dos riscos, controle de segurança e procedimentos para sistemas de informação, ambientes de rede e(ou) desktop no contrato entre as partes.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de segurança de informações, julgue os itens que se seguem.
Avaliação de risco é o processo de identificar, controlar e minimizar ou eliminar os riscos de segurança que podem afetar sistemas de informação, a um custo aceitável.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação a firewalls e a sistemas de detecção de intrusão, julgue os itens a seguir.
Um sistema de detecção de intrusão poderia usar uma assinatura genérica de ataques de buffer overflow formada por sequências do byte 0x90 (hexadecimal).
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
O Banco ABC disponibiliza seus serviços exclusivamente por meio da Internet, 24 horas por dia, e está sujeito a ataques aos seus sistemas, que podem ser realizados por meio da própria Internet. Como qualquer empresa do sistema financeiro, o banco está sujeito a leis que garantem o sigilo bancário de seus clientes. Além disso, precisa garantir que os dados das transações financeiras realizadas pelos seus clientes cheguem aos seus sistemas sem alterações.
Acerca desse cenário hipotético, julgue os itens seguintes.
Entre as necessidades de segurança do Banco ABC, a integridade e a confidencialidade são as que podem ser comprometidas pelos ataques efetuados por meio da Internet.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito dos conceitos de políticas, de normas e de modelos de segurança em TI, julgue os seguintes itens.
Na norma ISO/IEC 15408, os termos: alvo de avaliação (TOE – target of evaluation); perfil de proteção (PP – protection profile); alvo de segurança (ST – security target) e requisitos funcionais de segurança (SFR – security funcional requirements) podem ser respectivamente descritos como: um conjunto de software, firmware e(ou) hardware; uma classe de dispositivos; uma declaração de necessidades de segurança; um objeto a ser avaliado.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A figura acima apresenta um cenário no qual a pessoa A usa a vara F e a corda E para atravessar do ponto 1 para o ponto 2, na presença de B. As letras C e D representam duas dimensões. Com base na figura e nos conceitos de risco em segurança da informação, julgue o itens subsequentes.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A figura acima apresenta uma proposta de organização de um conjunto de serviços de segurança da informação no qual se destacam elementos sobrepostos numerados de 1 a 8. Acerca dos conceitos apresentados, julgue os itens que se seguem.
Os serviços típicos de suporte ao funcionamento de um sistema de controle de acesso lógico: identificação, autenticação, autorização e contabilização estão relacionados, respectivamente, a cada um dos componentes: senha; login; permissões e trilhas de auditoria.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A figura acima apresenta uma proposta de organização de um conjunto de serviços de segurança da informação no qual se destacam elementos sobrepostos numerados de 1 a 8. Acerca dos conceitos apresentados, julgue os itens que se seguem.
Sendo a segurança da informação uma relação de qualidade estabelecida entre os usuários de informação e os sistemas de informação, a qualidade da confiabilidade é melhor percebida do ponto de vista do usuário.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A figura acima apresenta uma proposta de organização de um conjunto de serviços de segurança da informação no qual se destacam elementos sobrepostos numerados de 1 a 8. Acerca dos conceitos apresentados, julgue os itens que se seguem.
A provisão de segurança para dispositivos móveis (Mobile Device Security) oferece um maior número de desafios tecnológicos e gerenciais, quando comparada à provisão de segurança em mecanismos de armazenamento (Storage Security), o que pode ser comprovado pela constante necessidade de evolução de protocolos para controle de acesso em dispositivos móveis, como WEP, WPA e TKIP, entre outros ...
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A criptografia é o estudo dos métodos pelos quais mensagens podem ser convertidas da sua forma original para outra ilegível, de modo que possa ser conhecida apenas por certos usuários. A respeito de algoritmos criptográficos e temas relacionados, julgue os seguintes itens.
O IPSec é um protocolo usado para garantir a segurança nas conexões TCP/IP. No entanto, quando estiver operando no modo transporte, esse protocolo permite que um intruso conheça os endereços de origem e destino dos pacotes.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens seguintes, que tratam de gestão de segurança da informação.
Além de questões relativas à segurança lógica, a segurança da informação trata dos aspectos relacionados à segurança física do ambiente computacional, tais como controle de acesso físico ao ambiente, fornecimento de energia elétrica e detecção de incêndio.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Quanto à segurança em rede de computadores, julgue os itens de 71 a 79.
Cavalo de troia é um software legítimo que o usuário utiliza normalmente, mas, ao mesmo tempo, executa outras funções ilegais, como enviar mensagens e arquivos para o hacker ou abrir portas de entrada para futuras invasões.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação à segurança de redes e sistemas, julgue os itens subsequentes.
A técnica conhecida como segurança de perímetro consiste em estabelecer um ponto central para o controle dos fluxos de informação que ingressam em uma rede e dos que saem dessa rede.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito da prevenção e do tratamento de incidentes, julgue os itens subsequentes.
A análise pós-incidente realizada utilizando as cópias dos sistemas de arquivos dos sistemas comprometidos não requer que os metadados tenham sido preservados no processo de cópia.
Banca:
Fundação de Apoio ao Desenvolvimento da Educação de Mato Grosso do Sul (FADEMS)
A utilização de Diretórios de Autenticação e informações estão se tornando comuns em corporações pela praticidade de ter todos os usuários da rede, ativos, e demais serviços vinculados a um único esquema em árvore de informações. O AD (Active Directory) da Microsoft, é um serviço de diretório que atende ao padrão X.500. Sobre o AD e suas funcionalidades, qual a alternativa que está de acordo com o que o AD pode fazer?
Banca:
Fundação de Apoio ao Desenvolvimento da Educação de Mato Grosso do Sul (FADEMS)
Um teste de penetração, conhecido na literatura como penetration test, é o método pelo qual é testada a segurança de um sistema computacional ou rede pela simulação de ataques de fontes maliciosas. No geral, a análise do sistema busca por qualquer vulnerabilidade que recaia em uma falha de segurança. Sobre penetration tests é correto afirmar.
Banca:
Fundação de Apoio ao Desenvolvimento da Educação de Mato Grosso do Sul (FADEMS)
De acordo com o Instituto Nacional de Tecnologia da Informação - ITI: "O Certificado Digital é um documento eletrônico, assinado digitalmente por uma terceira parte confiável, que associa uma entidade (pessoa, processo, servidor) a uma chave pública." Com base nesta informação, escolha a alternativa correta em relação a Certificado Digital.
Banca:
Fundação de Apoio ao Desenvolvimento da Educação de Mato Grosso do Sul (FADEMS)
Vírus, Worms e Cavalos de Tróia são programas mal-intencionados que podem causar danos ao seu computador e às informações nele armazenadas. Também podem deixar a Internet mais lenta e usar o seu computador para se espalhar pela rede. Com base nessas informações, marque a alternativa correta em relação aos Worms.
Banca:
Instituto de Estudos Superiores do Extremo Sul (IESES)
Este serviço é como uma barreira que verifica informações (freqüentemente denominada tráfego) vindas da Internet ou de uma rede e, em seguida, joga essas informações fora ou permite que elas passem pelo computador, dependendo das suas configurações. Esta frase se refere ao serviço de:
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A lista abaixo apresenta os títulos das seções da norma ABNT NBR ISO/IEC 27002 (17799), que contém um guia das melhores práticas em gestão da segurança da informação. Tais seções possuem correspondente registro no anexo A da norma ABNT NBR ISO/IEC 27001, definindo grupos de objetivos de controles e controles de segurança que podem ser implementados.
Nos itens de 177 a 180, julgue as propostas de associação entre conceitos ou práticas de segurança e as seções da norma ABNT NBR ISO/IEC 27002
Os profissionais de segurança que realizam análise crítica de logs e controle de vulnerabilidades técnicas relacion...
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca dos processos típicos de tratamento de incidentes de segurança, julgue o item abaixo.
O aumento do tempo decorrente entre a detecção e o fim da recuperação, nos incidentes de segurança, não aumenta necessariamente o tempo de indisponibilidade do serviço afetado.
Instruções: Para responder às questões de 31 a 50, considere que os aplicativos devem ser reputados sempre na originalidade da versão referenciada e não quaisquer outras passíveis de modificação (customização, parametrização, etc.) feita pelo usuário. Quando não explicitados nas questões, as versões dos aplicativos são: Windows XP edição doméstica (Português), Microsoft Office 2000, SGBD MS-SQL Server 2000 e navegador Internet Explorer 8. Mouse padrão destro.
Segundo os autores Kenneth Wyk e Richard Forno [Kenneth R. Wyk 2001], o processo de resposta a incidentes de segurança deve possuir cinco etapas: identificação, coordenação, mitigação, investigação e educação. Restabelecer o sistema, mesmo que seja com uma solução temporária, até que a solução definitiva seja implementada insere-se no contexto da etapa de
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Um órgão público responsável pelo controle externo do Poder Executivo de uma unidade da Federação desenvolveu um conjunto de processos de auditoria de conformidade na gestão da segurança da informação. As organizações para as quais o órgão presta serviço implementaram sistemas de gestão da segurança da informação, por força de normas, em aderência aos modelos desenvolvidos pela ABNT e ISO/IEC, especialmente os prescritos nas normas 15.999, 27.001, 27.002 e 27.005. Uma vez que várias organizações a serem auditadas já passaram cerca de dois anos implementando seus sistemas de gestão, um questionário de avaliação preliminar foi aplicado pelo órgão de controle externo nas organizações clientes. Diferentes contr...
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação segurança em redes de computadores, julgue os itens a seguir.
Os problemas de segurança de rede estão relacionados a sigilo, autenticação, não-repudiação e controle de integridade da rede. Enquanto o sigilo está relacionado ao fato de manter as informações longe de usuários não-autorizados, a nãorepudiação preocupa-se em certificar que uma mensagem recebida é legítima.
O código malicioso caracterizado por ser executado independentemente, consumindo recursos do hospedeiro para a sua própria manutenção, podendo propagar versões completas de si mesmo para outros hospedeiros, é denominado
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A figura acima, obtida na norma ABNT NBR ISO/IEC 27001:2006, apresenta um modelo de gestão da segurança da informação. Julgue os itens subsequentes acerca das informações apresentadas e dos conceitos de segurança da informação.
A identificação de eventos que podem causar interrupções aos processos de negócio e das probabilidades e impactos de tais interrupções, associada às consequências para a segurança de informação, constitui atividade executada no âmbito da gestão de continuidade de negócios, embora se constitua, mais especificamente, atividade de análise de risco.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A figura acima, obtida na norma ABNT NBR ISO/IEC 27001:2006, apresenta um modelo de gestão da segurança da informação. Julgue os itens subsequentes acerca das informações apresentadas e dos conceitos de segurança da informação.
A análise de vulnerabilidades aplicável no contexto da figura emprega técnicas automatizadas e manuais, que variam amplamente, sendo o tipo de ameaça sob análise um fator mais correlacionado a essa variação que o tipo do ativo sob análise.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca dos procedimentos de segurança da informação relativos ao gerenciamento da continuidade do negócio, julgue os itens que se seguem.
A estruturação de planos de contingência requer que a avaliação dos riscos e dos respectivos impactos, relativos à infra-estrutura de TI, anteceda a identificação dos eventos em geral possam causar interrupção nos processos do negócio.
I. Vírus do tipo polimórfico é um código malicioso que se altera em tamanho e aparência cada vez que infecta um novo programa.
II. Patch é uma correção ampla para uma vulnerabilidade de segurança específica de um produto.
III. A capacidade de um usuário negar a realização de uma ação em que outras partes não podem provar que ele a realizou é conhecida como repúdio.
IV. Ataques DoS (Denial of Service), também denominados Ataques de Negação de Serviços, consistem em tentativas de impedir usuários legítimos de utilizarem um determinado serviço de um computador. Uma dessas técnicas é a de sobrecarregar uma rede a tal ponto que os verdadei...
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Estão associados à segurança de hardware, software, sistemas operacionais, aplicações e bancos de dados, respectivamente, os conceitos identificados por
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A figura acima apresenta elementos de um modelo genérico de segurança da informação denominado AVI (attackvulnerability- intrusion) composite model. Os elementos que compõem o cerne do modelo são representados por meio de círculos ou estrelas e nomeados de A a G. Elementos de prevenção e tolerância são numerados de 1 a 4. Considerando essa figura, julgue os itens a seguir, a respeito de vulnerabilidades, ataques e proteções a sistemas.
I A e B podem ser classificados como agentes.
II C apresenta maior afinidade com o conceito de vulnerabilidade que com o conceito de ameaça.
III A melhor associação entre o par (prevenção ...
No tocante à identificação de riscos de segurança, quanto ao tipo de acesso que uma parte externa terá aos recursos de processamento da informação, NÃO se deve considerar
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que se refere a arquiteturas e tecnologias de sistemas de informação, julgue os itens de 110 a 120.
Um portal corporativo personalizado para as responsabilidades dos cargos dos funcionários da empresa deve ser acessível na Internet, para serem aumentadas a flexibilidade e a segurança dos dados, uma vez que eles ficam armazenados em mais de um sistema.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação a conceitos fundamentais de informática, julgue os itens a seguir.
Os cookies, de forma geral, são armazenados no disco rígido em formato texto e têm como objetivo facilitar a navegação do usuário na Internet. Algumas companhias podem utilizar cookies para monitorar o comportamento do usuário no acesso de websites, o que não é uma política desejável de privacidade a ser habilitada em um browser.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca de segurança da informação, julgue os itens a seguir.
I Uma chave privada é um valor secreto que deve pertencer a uma única pessoa e nunca ser revelado.
II A biometria é a ciência que verifica e estabelece a identidade de um indivíduo, a partir de características físicas ou comportamentais.
III A identificação descreve o método que garante que o sujeito é a entidade que ele afirma ser, enquanto que a autenticação realiza a verificação de identidade do sujeito.
IV A implementação da não repudiação garante que o participante de uma comunicação não possa negá-la posteriormente.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A capacidade de assegurar a prevenção ao acesso e à manipulação ilegítima da informação, ou ainda, de evitar a interferência indevida na sua operação normal pode ser interpretado como segurança computacional. A figura acima representa os três elementos fundamentais que definem os objetivos de segurança. Nessa figura, os identificadores #1 e #2 correspondem, respectivamente, a
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A cópia de segurança é a forma mais eficaz de proteção contra perda de dados. Em caso da perda dos dados originais, a cópia de segurança permite que os dados sejam restaurados. Com relação a esse assunto, julgue os itens a seguir.
I O aplicativo bkp, utilizado no Linux para a criação de cópias de segurança, permite, entre outras funcionalidades, a realização de backup diferencial.
II No Windows XP, o aplicativo ntbackup pode ser utilizado para realizar cópias de segurança.
III O aplicativo tar, no Linux, pode ser utilizado para a realização de cópias de segurança.
IV O Windows permite realizar cópias de segurança incremental...

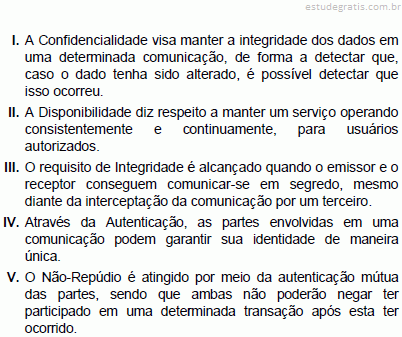
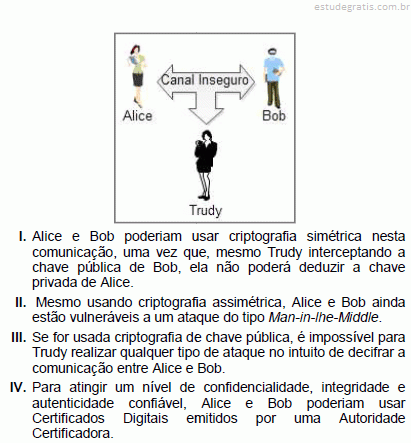

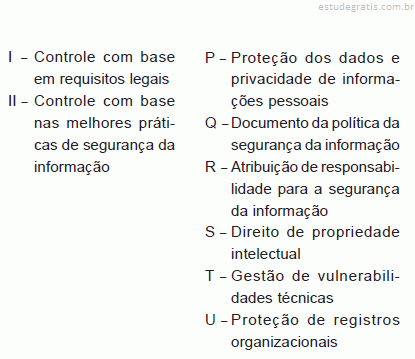
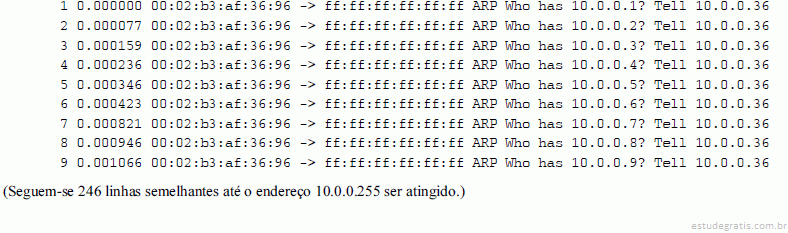
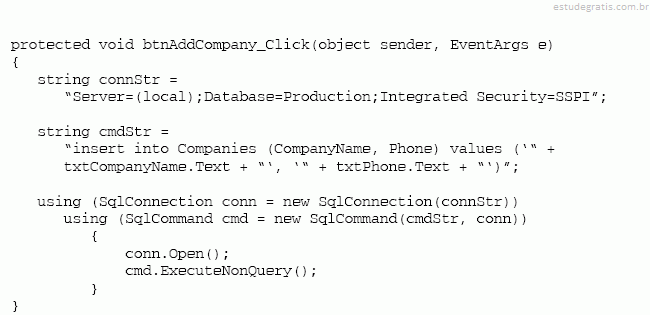
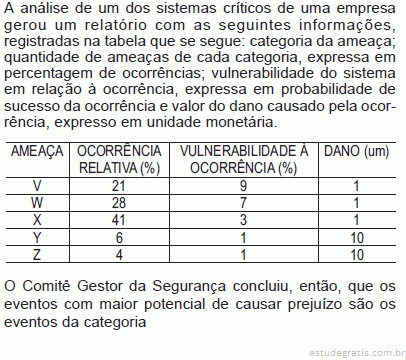
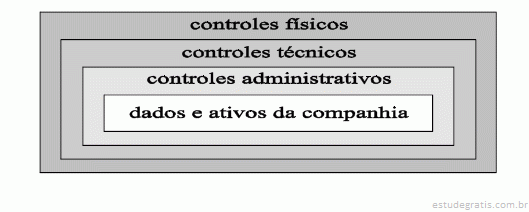
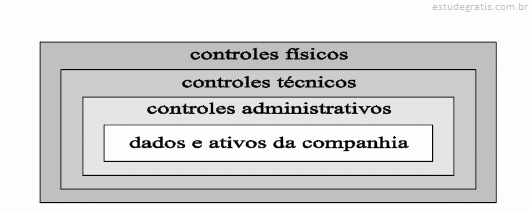
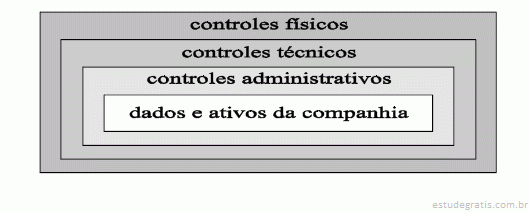
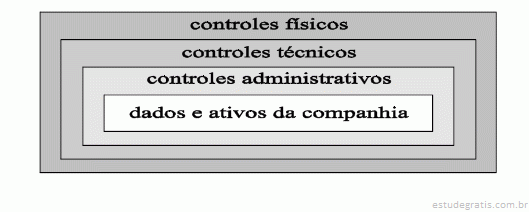
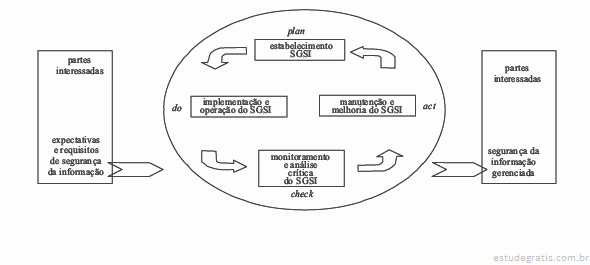
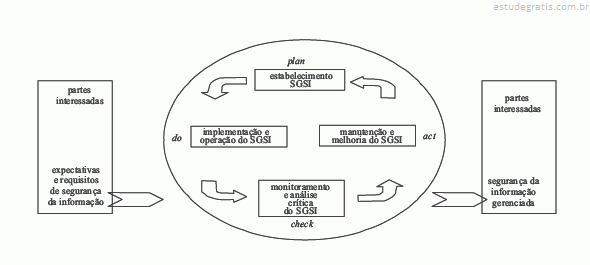
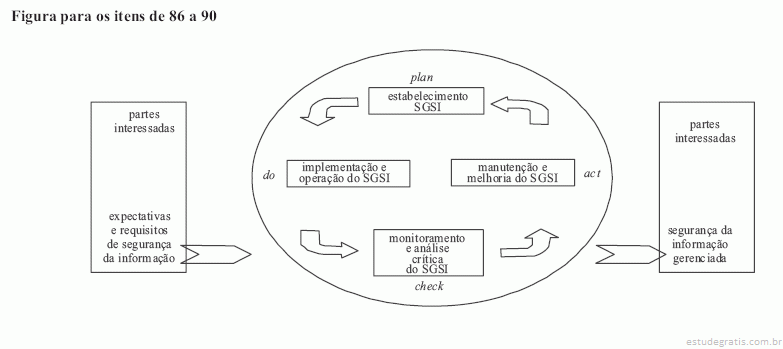 A figura acima, obtida na norma ABNT NBR ISO/IEC 27001:2006, apresenta um modelo de gestão da segurança da informação. Julgue os itens subsequentes acerca das informações apresentadas e dos conceitos de segurança da informação.
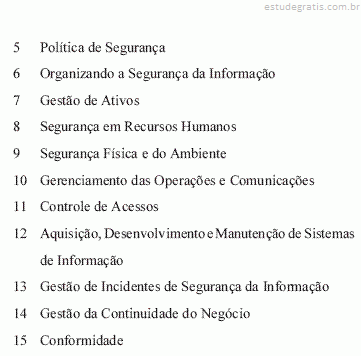
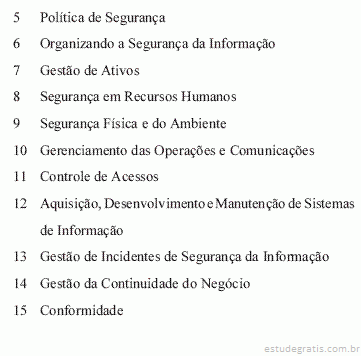
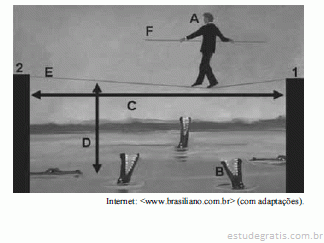
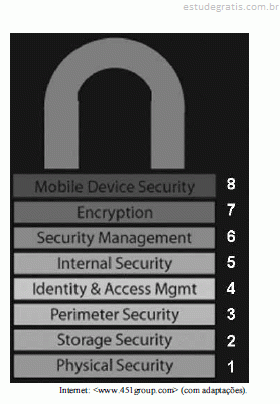
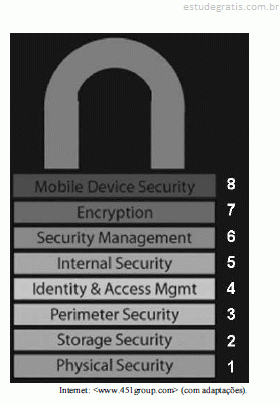
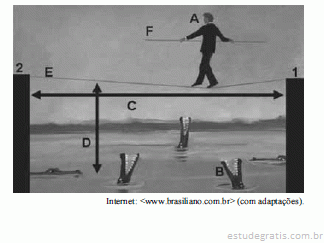


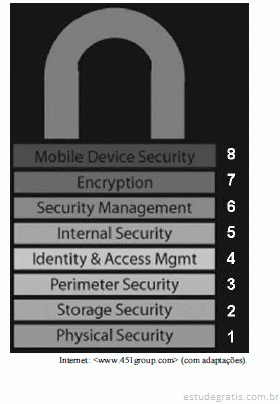

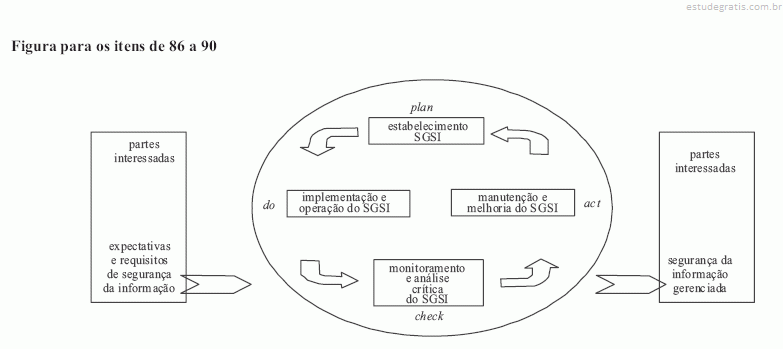 A figura acima, obtida na norma ABNT NBR ISO/IEC 27001:2006, apresenta um modelo de gestão da segurança da informação. Julgue os itens subsequentes acerca das informações apresentadas e dos conceitos de segurança da informação.