171 Q103068
Ciência da Computação
Ano: 2014
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que se refere à equipe de resposta e tratamento a incidentes (ETIR) e aos incidentes de segurança, julgue os itens que se seguem. Entre os modelos de formação do time de resposta a incidentes previstos pela ISACA, Central, Distributed, Coordinating e Outsourced, apenas o último não foi incorporado ao regramento do DSIC (NC 05/IN01/DSIC/GSIPR) para a administração pública, haja vista que, no âmbito dessa administração, a escolha preferencial, na formação da equipe, deve recair sobre servidor público ocupante de cargo efetivo ou militares de carreira.
172 Q103067
Ciência da Computação
Ano: 2014
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que se refere à equipe de resposta e tratamento a incidentes (ETIR) e aos incidentes de segurança, julgue os itens que se seguem. Um processo seguro e tempestivo de notificação de incidentes de segurança é um componente crítico de qualquer programa de segurança no que se refere à gestão e ao tratamento de incidentes.
173 Q103065
Ciência da Computação
Ano: 2014
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que se refere à equipe de resposta e tratamento a incidentes (ETIR) e aos incidentes de segurança, julgue os itens que se seguem. Incidente de segurança refere-se a qualquer evento adverso, confirmado ou sob suspeita, relacionado à segurança dos sistemas de computação ou das redes de computadores, incluindo aqueles decorrentes de conduta maliciosa, denominados ataques.
174 Q103063
Ciência da Computação
Ano: 2014
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que se refere à equipe de resposta e tratamento a incidentes (ETIR) e aos incidentes de segurança, julgue os itens que se seguem. As diretrizes do trabalho da ETIR e o planejamento da estratégia de resposta a incidentes devem ser traçados pelo agente responsável e pelos membros da equipe, sem o envolvimento do gestor de segurança da informação, que tem a função de atuar como analista de conformidade do processo.
175 Q102985
Ciência da Computação
Ano: 2014
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue o item abaixo, acerca de bloqueio de transações. A serializabilidade de transações é garantida pela aplicação, a todas as transações, do protocolo de bloqueio em duas fases.
176 Q102854
Ciência da Computação
Ano: 2014
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens subsequentes, acerca dos tipos de estruturas árvores, pilhas e grafos. Um grafo é formado por um par de conjuntos de vértices e arestas, não podendo o conjunto de vértices ser particionado em subconjuntos.
177 Q102678
Ciência da Computação
Ano: 2014
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que se refere aos protocolos e serviços IP, julgue os seguintes itens. No estabelecimento de uma sessão SSH (Secure Shell), o cliente aceita a chave pública do servidor; gera, posteriormente, uma chave de sessão; e a envia de volta ao servidor, cifrada com a chave pública previamente fornecida.
178 Q102632
Ciência da Computação
Ano: 2014
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Em relação à segurança e à proteção de informações na Internet, julgue os itens subsequentes. Um tipo específico de phishing, técnica utilizada para obter informações pessoais ou financeiras de usuários da Internet, como nome completo, CPF, número de cartão de crédito e senhas, é o pharming, que redireciona a navegação do usuário para sítios falsos, por meio da técnica DNS cache poisoning.
179 Q102626
Ciência da Computação
Ano: 2014
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Em relação à segurança e à proteção de informações na Internet, julgue os itens subsequentes. Spyware é um programa ou dispositivo que monitora as atividades de um sistema e transmite a terceiros informações relativas a essas atividades, sem o consentimento do usuário. Como exemplo, o keylogger é um spyware capaz de armazenar as teclas digitadas pelo usuário no teclado do computador.
180 Q102620
Ciência da Computação
Ano: 2014
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Em relação à segurança e à proteção de informações na Internet, julgue os itens subsequentes. As características do protocolo IMAP (Internet Message Access Protocol) permitem que os campos From e Reply-to do cabeçalho sejam falsificados, tornando possível, assim, a aplicação da técnica de email spoofing.
181 Q102371
Ciência da Computação
Ano: 2014
Banca: Fundação de Apoio à Educação e ao desenvolvimento Tecnológico do RN (FUNCERN)

Sobre os algoritmos de hash MD5 e SHA, analise as afirmativas a seguir.

I. O MD5 e o SHA são invulneráveis ao ataque de aniversário.

II. O SHA-1 possui tamanho de hash de 20 bytes.

III. Ambos são algoritmos de hash, tendo como entrada dados de tamanho variável e saída de tamanho também variável.

IV. O MD5 gera um valor de hash de 128 bits.

Estão corretas as afirmativas

182 Q102304
Ciência da Computação
Ano: 2014
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A técnica de sniffing
183 Q102301
Ciência da Computação
Ano: 2014
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Assinale a opção em que é apresentado mecanismo de alerta ao usuário contra páginas web maliciosas.
184 Q102299
Ciência da Computação
Ano: 2014
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Assinale a opção em que é apresentada metodologia utilizada para a estimativa de riscos.
185 Q102279
Ciência da Computação
Ano: 2014
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de replicação de dados, assinale a opção correta.
186 Q101919
Ciência da Computação
Ano: 2014
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação aos conceitos de segurança da informação, julgue os itens que se seguem. A classificação dos ativos de informação em graus de sigilo constitui precondição para se definir os requisitos de tratamento e de proteção a eles aplicáveis.
187 Q101916
Ciência da Computação
Ano: 2014
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação aos conceitos de segurança da informação, julgue os itens que se seguem. Para que ocorra análise de riscos, é necessário que todos os controles de segurança existentes nas normas técnicas sejam implementados no ambiente tecnológico.
188 Q101756
Ciência da Computação
Ano: 2014
Banca: Fundação Getúlio Vargas (FGV)
A segurança na Internet constitui atualmente uma das preocupações dos administradores de redes, pelos danos que as pragas virtuais podem causar. Nesse contexto, analise as descrições a seguir. I. São malwares que necessitam de uma interação do usuário para infectar uma máquina. O exemplo clássico é um anexo de e-mail contendo um código executável malicioso. Se o usuário receber e abrir tal anexo, o malware será executado na máquina. II. São malwares capazes de entrar em uma máquina sem qualquer interação do usuário. O exemplo clássico é o de um usuário que está executando uma aplicação de rede frágil para o qual um atacante pode enviar um malware, que varre a Internet em busca de outros hospedeiros que estejam executando a mesma aplicação de rede vulnerável. Essas descrições...
189 Q101754
Ciência da Computação
Ano: 2014
Banca: Fundação Getúlio Vargas (FGV)
Com relação aos aspectos da segurança da informação, analise as afirmativas a seguir. I. Autenticação – visa garantir ao remetente e ao destinatário a identidade da outra parte envolvida na comunicação, confirmando ou não se é de fato quem alega ser. II. Integridade – visa garantir que apenas o remetente e o destinatário pretendido devem poder entender o conteúdo da mensagem transmitida. III. Confidencialidade – visa garantir que o conteúdo da comunicação, durante a transmissão, não seja alterado por acidente ou por má intenção. Assinale:
190 Q101583
Ciência da Computação
Ano: 2014
Banca: Fundação Carlos Chagas (FCC)
Os rootkits podem executar em modo usuário ou em modo núcleo. Em modo de núcleo são usados para atacar rotinas privilegiadas do sistema operacional. Esta categoria de rootkit, normalmente
191 Q101293
Ciência da Computação
Ano: 2014
Banca: EXATUS / EXATUSPR Promotores de Eventos e Consultorias
O tipo de tentativa de invasão onde um conjunto de computadores é utilizado de maneira a sobrecarregar o servidor com o envio de um grande número de requisições é conhecido por:
192 Q101209
Ciência da Computação
Ano: 2014
Banca: Fundação Carlos Chagas (FCC)

A segurança da informação visa garantir a integridade, confidencialidade, autenticidade e disponibilidade das informações processadas pela organização. Em relação a estes critérios de segurança da informação, analise:

As lacunas I, II e III são correta e, respectivamente, preenchidas por:

193 Q101183
Ciência da Computação
Ano: 2014
Banca: Fundação CESGRANRIO (CESGRANRIO)

Os códigos maliciosos desenvolvem a cada dia novos métodos de proliferação.

A praga que utiliza a rede de comunicação de dados para se proliferar entre sistemas de computação vulneráveis é o

194 Q101085
Ciência da Computação
Ano: 2014
Banca: Fundação CESGRANRIO (CESGRANRIO)

O acesso aos serviços bancários via Internet está sujeito a várias fases de controle. Um dos bancos que disponibiliza esses serviços solicita, inicialmente, o número da agência e o da conta corrente. Numa segunda etapa, exige uma senha. A partir daí, o cliente pode realizar apenas as transações às quais tem acesso.

Os atributos de segurança que esse exemplo implementa, na sequência em que ocorrem são

195 Q97607
Ciência da Computação
Ano: 2014
Banca: Fundação Carlos Chagas (FCC)
Antônio é gestor de segurança da informação do Tribunal Regional do Trabalho da 16a Região e deve gerenciar a segurança da informação baseada na Norma NBR ISO/IEC 27002. De acordo com a Norma, na atribuição de responsabilidades para a segurança da informação,
196 Q96027
Ciência da Computação
Ano: 2014
Banca: Fundação CESGRANRIO (CESGRANRIO)
Um instrutor de segurança da informação, ao discutir riscos com seus instruendos, definiu o que chamou de Equação do Risco. Ficou claro em sua exposição que conceituava risco como a probabilidade resultante da interação de quatro fatores: ameaças ao sistema, vulnerabilidades do sistema, impactos nos negócios e medidas de segurança. Portanto, com essa conceituação, o risco cresceria em proporção
197 Q94847
Ciência da Computação
Ano: 2014
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que se refere à segurança da informação, julgue os itens subsequentes. A avaliação de riscos e de ameaças de uma empresa resulta na seleção e na adoção de mecanismos de prevenção, detecção e resposta para redução de riscos.
198 Q94270
Ciência da Computação
Ano: 2014
Banca: Fundação Carlos Chagas (FCC)
199 Q94096
Ciência da Computação
Ano: 2014
Banca: Fundação CESGRANRIO (CESGRANRIO)

As pragas computacionais se alastram com grande velocidade pela rede de dados quando conseguem explorar vulnerabilidades nos serviços dos sistemas operacionais.

 Os códigos maliciosos que utilizam a rede de dados como principal meio de proliferação são classificados como

200 Q94090
Ciência da Computação
Ano: 2014
Banca: Fundação CESGRANRIO (CESGRANRIO)

O ataque de inundação visa a sobrecarregar os enlaces de comunicação ou os servidores de serviços de rede com o intuito de gerar a negação de serviço do alvo.

Para identificar esse ataque, os componentes de segurança devem utilizar técnicas para

201 Q94089
Ciência da Computação
Ano: 2014
Banca: Fundação CESGRANRIO (CESGRANRIO)

O perímetro de segurança de rede é formado por componentes de segurança capazes de monitorar o tráfego de ingresso e egresso na rede da empresa.

O componente capaz de identificar e impedir o ingresso do tráfego TCP de ACK forjado por entidades hostis e destinado a entidades da rede interna é o

202 Q93634
Ciência da Computação
Ano: 2014
Banca: Fundação Carlos Chagas (FCC)
Uma aplicação de reservas de passagens aéreas suporta reescrita de URL. Nesta aplicação, um usuário autenticado do site envia um e-mail do link a seguir para que seus amigos saibam que ele efetuou a compra.

http://abc.com/sale/saleitems;jsessionid=2P0OC2JSNDLPSKHCJUN2JV?dest=Tokio

Isso favorece principalmente um ataque de
203 Q93633
Ciência da Computação
Ano: 2014
Banca: Fundação Carlos Chagas (FCC)
Os responsáveis pela Segurança da Informação do TRF da 3a Região foram encarregados de produzir dois documentos:

1. Documenta procedimentos de gerenciamento, desenhados para manter ou recuperar operações de negócio, incluindo operações de computadores, no caso de eventuais emergências, desastres ou falhas de sistemas. É elaborado para situações em que exista perda de recursos, porém, esses recursos podem ser recuperados de uma forma menos traumática.

2. Documenta uma série de instruções ou procedimentos pré-determinados que descrevam como as funções de negócios da organização serão sustentadas durante e após uma interrupção significante. É elaborado para possibilitar que a organização funcione em um nível aceitável para sua sobrevivência e absorva possíveis impactos financeir...
204 Q93426
Ciência da Computação
Ano: 2014
Banca: Fundação de Estudos e Pesquisas Sócio-Econômicos (FEPESE)
O conceito, no contexto de segurança da informação, que visa garantir que uma dada entidade participante em uma dada operação de cunho digital não possa negar tal participação é o de:
205 Q93239
Ciência da Computação
Ano: 2014
Banca: Fundação CESGRANRIO (CESGRANRIO)
Conforme as normas e melhores práticas de Segurança da Informação, uma ou mais pessoas podem ter responsabilidades definidas pela Segurança da Informação e elas podem delegar a outros usuários as tarefas dessa segurança. Em relação a essa situação, as normas e melhores práticas de Segurança da Informação recomendam que
206 Q92989
Ciência da Computação
Ano: 2014
Banca: Instituto Americano de desenvolvimento (IADES)
A política de segurança consiste em um conjunto formal de regras que devem ser seguidas pelos usuários dos recursos de tecnologia da informação (TI) de uma instituição. Com relação à política de segurança, assinale a alternativa correta.
207 Q92939
Ciência da Computação
Ano: 2014
Banca: Instituto Brasileiro de Educação e Gestão (IBEG)
A segurança é um assunto muito discutido na atualidade e tem várias vertentes. Quando nos concentramos na segurança da informação temos vários aspectos importantes. A seguir são apresentadas algumas afirmações a respeito desses aspectos. Selecione entre elas a afirmação INCORRETA.
208 Q92763
Ciência da Computação
Ano: 2014
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que se refere à segurança da informação, julgue os itens a seguir. A lentidão e a paralisação do funcionamento de um sítio de comércio eletrônico que provê transações para venda de produtos é considerado incidente que viola a confidencialidade das informações do sítio.
209 Q92761
Ciência da Computação
Ano: 2014
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que se refere à segurança da informação, julgue os itens a seguir. Considere que uma vulnerabilidade conhecida de determinado software represente risco de incidente de segurança da informação. Nessa situação, identificado o risco, o impacto é considerado como a possibilidade desse risco efetivamente ocorrer.
210 Q92760
Ciência da Computação
Ano: 2014
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que se refere à segurança da informação, julgue os itens a seguir. A realimentação das partes interessadas na segurança da informação é uma entrada para análise crítica da política de segurança da informação.
211 Q92759
Ciência da Computação
Ano: 2014
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que se refere à segurança da informação, julgue os itens a seguir. Para averiguar a integridade de um arquivo de computador a ser transmitido por um meio inseguro, pode-se gerar um hash antes da transmissão e verificar o hash após a transmissão.
212 Q828034
Ciência da Computação
Ano: 2013
Banca: Instituto Nacional de Educação (CETRO)

Quanto à gestão da segurança da informação, marque V para verdadeiro ou F para falso e, em seguida, assinale a alternativa que apresenta a sequência correta.

( ) Nunca segregar atividades, por exemplo: a emissão de um pedido de compra e a confirmação do recebimento da compra devem ser feitos pela mesma pessoa.

( ) Para proteger as informações, deve-se reduzir o acesso de pessoas a informações, integrando os ambientes de desenvolvimento e produção.

( ) As atividades de desenvolvimento não ameaçam a segurança da informação.

( ) As equipes de desenvolvimento são uma ameaça à confidencialidade das informações de produção.

213 Q783087
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

No que se refere a sistemas de detecção de intrusão e proteção contra software malicioso, julgue os itens subsequentes.

O uso de um programa do tipo keylogger permite a captura e o armazenamento de teclas digitadas pelo usuário no teclado do computador, bem como a captura de senhas bancárias ou números de cartões de crédito e a recuperação de informações, em caso de perda de energia elétrica.

214 Q782972
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os próximos itens a respeito de segurança da informação.

Se um sítio da web sofrer comprometimento devido a problemas de hardware no servidor, impossibilitando a visualização do conteúdo pelos usuários, esse fato poderá ser considerado como comprometimento da disponibilidade do serviço.

215 Q782848
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca da gestão de segurança da informação, conforme as normas da ABNT, julgue os itens a seguir.

Como determina a norma ABNT NBR ISO/IEC 27002, para manutenção e reavaliação dos planos de continuidade do negócio, deve haver testes de interrupção e recuperação dos serviços, em que se identifiquem informações relevantes que precisam ser atualizadas. Entre essas informações, por serem desnecessárias, não constam nomes, endereços e telefones de participantes e estratégias de negócio.

216 Q782847
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca da gestão de segurança da informação, conforme as normas da ABNT, julgue os itens a seguir.

A segurança física e do ambiente é descrita na norma ABNT NBR ISO/IEC 27001, que estabelece orientação para segurança dos cabeamentos de energia e de telecomunicações, destacando o modo como esses cabeamentos devem ser protegidos contra interceptação ou danos.

217 Q782824
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação a ataques a redes de computadores, julgue os itens a seguir.

A técnica de spoofing explora a autenticação com base no endereço, com o atacante utilizando um endereço de origem falso, seja físico ou lógico.

218 Q782823
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Em relação aos conceitos básicos da NBR ISO/IEC 27001:2006, julgue os itens subsecutivos.

O processo do Sistema de Gestão de Segurança da Informação (SGSI), estabelecido pela norma NBR ISO/IEC 27001:2006, se baseia no modelo PDCA (plan do check act).

219 Q782822
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens subsequentes com relação a ataques a redes de computadores, prevenção e tratamento de incidentes.

Os logs são essenciais para as notificações de incidentes, pois permitem detectar informações como data e hora em que uma atividade ocorreu, endereço IP de origem da atividade e portas envolvidas.

220 Q782821
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A respeito da norma NBR ISO/IEC 27.002:2005, julgue os itens a seguir.

A norma NBR citada acima prevê onze seções sobre o tratamento de riscos de segurança da informação.

221 Q782820
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Em relação aos conceitos básicos da NBR ISO/IEC 27001:2006, julgue os itens subsecutivos.

De acordo com a referida norma, os riscos são aceitáveis, desde que satisfaçam claramente às políticas da organização e aos critérios de aceitação de riscos.

222 Q782816
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens a seguir com base na norma NBR ISO/IEC n.º 27.002 da ABNT.

A utilização de VPN (virtual private network) entre o usuário e o ponto de acesso que difunde o sinal em uma rede wireless garante confidencialidade e integridade ao tráfego da rede.

223 Q782814
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A respeito de fundamentos de assinatura digital e certificado digital, julgue os itens subsequentes.

O uso de assinatura digital objetiva comprovar a autenticidade e a integridade de uma informação, sendo a integridade garantida mediante a codificação de todo o conteúdo referente à assinatura.

224 Q782812
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A respeito de segurança da informação, julgue os itens subsequentes.

Em uma troca de dados, via Internet, entre dois computadores que estejam utilizando um algoritmo de criptografia assimétrica, antes de trocarem os dados, os usuários deverão compartilhar entre eles a chave, já que ela deve ser a mesma para os dois usuários.

225 Q782810
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens subsequentes, com relação a filtro de conteúdo web e prevenção à intrusão.

Para a prevenção de ataques do tipo DDoS (negação de serviço distribuída), pode-se utilizar um IPS (sistema de prevenção de intrusão) do tipo NBA (análise de comportamento de rede).

226 Q782809
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

À luz da norma NBR ISO/IEC 27.002:2005, julgue os itens a seguir.

Podem ser utilizados fora do ambiente da empresa somente equipamentos portáteis de sua propriedade devidamente protegidos lógica e fisicamente, se autorizado pela administração.

227 Q782787
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os próximos itens, acerca de segurança da informação.

A norma ISO/IEC 17.799 recomenda que as senhas sejam alteradas no primeiro acesso ao sistema e que as senhas definitivas sejam inclusas em processos automáticos de acesso, como, por exemplo, em macros.

228 Q782786
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os próximos itens, acerca de segurança da informação.

O principal objetivo da norma ISO/IEC 15.408 é especificar os requisitos para estabelecer, implementar, operar, monitorar, analisar criticamente, manter e melhorar um Sistema de Gestão de Segurança da Informação (SGSI).

229 Q782785
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os próximos itens, acerca de segurança da informação.

No que tange à autenticação, a confiabilidade trata especificamente da proteção contra negação, por parte das entidades envolvidas em uma comunicação, de ter participado de toda ou parte desta comunicação.

230 Q728563
Ciência da Computação
Ano: 2013
Banca: Fundação Carlos Chagas (FCC)

Considere que a equipe de TI contratada pelo Sr. Hiroshito adotou um processo de engenharia de requisitos com objetivo de criar e manter um documento de requisitos de sistema. Esse processo incluiu quatro subprocessos de alto nível de engenharia de requisitos: estudos de viabilidade, elicitação e análise, especificação e validação.

Com relação a esses subprocessos, considere:

I. A entrada para esse processo consiste de um conjunto preliminar de requisitos de negócios, um esboço da descrição do sistema e como o sistema pretende apoiar os processos de negócios.

II. Os engenheiros de software trabalham com os clientes e usuários finais do sistema para...

231 Q560699
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

No que concerne à Instrução Normativa n.º 1/2009 do Gabinete de Segurança Institucional da Presidência da República (GSIPR) e normas complementares, julgue os itens a seguir.

Compete às entidades da administração pública federal planejar e coordenar atividades de segurança da informação.

232 Q151121
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os próximos itens, acerca de segurança da informação.

Impacto é uma mudança adversa no nível obtido dos objetivos de negócios, e vulnerabilidade é uma falha que, quando explorada por um atacante, resulta na violação da segurança.

233 Q151120
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

À luz da norma NBR ISO/IEC 27.002:2005, julgue os itens a seguir.

Transações online devem ser protegidas de forma a prevenir-se a transmissão incompleta.

234 Q151119
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens subsequentes, com relação a filtro de conteúdo web e prevenção à intrusão.

Os filtros de conteúdo web trabalham com base em listas de negação criadas por cada empresa a partir de estatísticas de uso da Internet pelos seus usuários internos.

235 Q151118
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Uma empresa cuja matriz está localizada em Brasília possui três filiais localizadas em outras cidades do Brasil. As atribuições da matriz incluem analisar todas as propostas de negócio e autorizar os valores finais da negociação, além de analisar a documentação dos clientes para a liberação do crédito. Como atende a clientes em cidades onde não possui pontos de atendimento, a empresa recebe as propostas e documentos dos clientes eletronicamente e fecha contratos à distância. Os clientes também podem ser atendidos nas filiais, caso em que elas se responsabilizam pela recepção dos documentos e pelo seu envio, por meio eletrônico, para a matriz. Com base nessa situação hipotética, julgue os seguintes itens.

Para ...

236 Q151117
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A respeito de segurança da informação, julgue os itens subsequentes.

Planos de continuidade do negócio devem ser atualizados em intervalos planejados e quando houver alterações significativas. A mudança de endereços das instalações físicas da empresa e dos seus números de telefone são fatores que não afetam o plano de continuidade do negócio.

237 Q151116
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A respeito de segurança da informação, julgue os itens subsequentes.

É possível controlar redes grandes utilizando-se a segmentação dessas redes em diferentes domínios de redes lógicas.

238 Q151115
Ciência da Computação
Ano: 2013
Banca: Fundação Carlos Chagas (FCC)

Considere:

I. Utiliza o algoritmo de criptografia RC4, que é apontado por muitos como seu principal ponto negativo. Mesmo estando obsoleto no quesito segurança, continua sendo amplamente utilizado em residências de todo o mundo, reflexo da falta de informação dos usuários de redes sem fio e da insistência de fabricantes de pontos de acesso em permitir que ele seja um dos padrões de segurança.

II. Foi criado pela WFA (Wi-Fi Alliance) como postulante a substituto do modelo anterior. Durante a sua concepção, foi dado um enfoque maior na correção das falhas de segurança encontradas neste protocolo. Dentre as melhorias propostas, a mais significativa foi a utilização do algoritmo RC4 de uma forma mais segura.

III. Este algoritmo é utilizado no padrão WPA2. É...
239 Q151114
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A respeito de fundamentos de assinatura digital e certificado digital, julgue os itens subsequentes.

A autoridade certificadora é responsável por divulgar informações caso o certificado por ela emitido não seja mais confiável.

240 Q151113
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação à proteção de rede com iptables, julgue os itens que se seguem.

Mediante a regra abaixo, bloqueiam-se pacotes que tenham origem na rede 192.168.0.0/24 e retorna-se uma mensagem ao host informando que foi recebido o bloqueio do tipo ICMP.

iptables -t filter -A INPUT -p tcp -s 192.168.0.0/24 -j DROP

241 Q151112
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca de proteção de estações de trabalho, julgue os próximos itens.

Entre as ações que integram o processo de hardening incluem-se desinstalar softwares desnecessários para o cotidiano do usuário na estação de trabalho e instalar antispyware.

242 Q151111
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens a seguir com base na norma NBR ISO/IEC n.º 27.002 da ABNT.

As informações operacionais incluídas no ambiente antes dos testes de intrusão devem ser nele mantidas após o teste.

243 Q151110
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca do ambiente Windows 2008, julgue os itens subsecutivos.

O recurso EFS (encrypting file system) permite proteger arquivos por meio de criptografia; entretanto, depois de serem criptografados, esses arquivos não poderão mais ser compartilhados.

244 Q151107
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os seguintes itens, relativos à segurança em redes de computadores.

O ARP Spoofing é um tipo de ataque no qual o computador do atacante gera quadros com endereços MAC falsos, para que a tabela de endereços MAC do switch da rede seja preenchida totalmente com endereços forjados. Com isso, muitos switches não conseguem armazenar os endereços MAC verdadeiros e acabam trabalhando como um hub, repassando os quadros a todas as portas e permitindo que o atacante possa capturar o tráfego da rede.

245 Q151106
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

No que se refere a processos de desenvolvimento seguro de aplicações, julgue os itens subsecutivos.

O processo SDL (Secure Development Lifecycle) tem sido adotado pela Microsoft no desenvolvimento de alguns de seus produtos, como Windows Server, SQL Server e Exchange Server, reduzindo o número de vulnerabilidades encontradas nesses produtos em versões desenvolvidas sem o uso do SDL. Uma das características desse processo é que ele provê dois roteiros, sendo um com foco no suporte a desenvolvimento de novos sistemas com base em um processo iterativo, e outro que enfoca a manutenção de sistemas já existentes.

246 Q151105
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Em relação aos conceitos básicos da NBR ISO/IEC 27001:2006, julgue os itens subsecutivos.

A norma em tela prevê que o SGSI inclua uma estrutura para definir objetivos e estabeleça direcionamento global para ações relativas à segurança da informação.

247 Q151104
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A respeito da norma NBR ISO/IEC 27.002:2005, julgue os itens a seguir.

De acordo com a referida norma, todos os itens de controle, seções e etapas são aplicáveis apenas a organizações de grande envergadura.

248 Q151103
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens subsequentes com relação a ataques a redes de computadores, prevenção e tratamento de incidentes.

Uma das formas de proteção mais eficazes contra ataques de identity theft é a criptografia do canal de comunicação, que pode ser feita por meio de criptografia de chave simétrica, na qual os agentes envolvidos utilizam uma única chave que deve ser compartilhada na comunicação entre os agentes.

249 Q151102
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com referência à prevenção e ao tratamento de incidentes, julgue os itens subsecutivos.

A detecção de um incidente de segurança computacional se distingue da gerência de falhas, restringindo suas fontes aos alertas e aos alarmes de ferramentas automáticas.

250 Q151101
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com referência à prevenção e ao tratamento de incidentes, julgue os itens subsecutivos.

Na condução do processo de resposta, é necessário realizar a geração e manutenção sistemática de registros de todo o processo de coleta e manipulação de evidências, juntamente com as informações para verificação da integridade do processo.

251 Q151100
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação a ataques a redes de computadores, julgue os itens a seguir.

O correto posicionamento e configuração de um IDS/IPS representa uma medida eficaz na mitigação de ataques que exploram o payload de dados.

252 Q151099
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com referência aos dispositivos de segurança e aos ataques a redes de computadores, julgue os itens subsequentes.

Ataques de negação de serviço volumétricos, distribuídos ou não, envolvem flooding para esgotamento de recursos e spoofing para dificultar o rastreamento da origem.

253 Q151091
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca da segurança da informação, julgue os itens subsequentes.

Os rótulos físicos são a forma mais usada para definir a classificação de uma informação, mas são substituídos, em algumas situações, por procedimentos e metadados.

254 Q151090
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca da segurança da informação, julgue os itens subsequentes.

Considere que uma mensagem de correio eletrônico, supostamente vinda do provedor de Internet, sob a alegação de que o computador que recebia a mensagem estava infectado por um vírus, sugeria que fosse instalada uma ferramenta de desinfecção. Considere ainda que na verdade, a ferramenta oferecida era um programa malicioso que, após a instalação, tornou os dados pessoais do usuário acessíveis ao remetente da mensagem. Nessa situação hipotética, é correto afirmar que houve um ataque de engenharia social.

255 Q151089
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca da segurança da informação, julgue os itens subsequentes.

Pode ser identificada uma equivalência entre o modelo de gestão PDCA (plan-do-check-act) e a estrutura proposta pela norma ISO-IEC 27001. A etapa do (fazer) corresponde a manter e melhorar os sistemas de gestão de segurança da informação (SGSI), ou seja, devem-se executar as ações corretivas e preventivas necessárias para alcançar a melhoria contínua do SGSI.

256 Q151082
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com referência à norma NBR ISO/IEC 27001:2006, julgue os itens a seguir.

Definir requisitos para registrar os resultados de ações executadas é uma forma de prevenção realizada com o objetivo de eliminar as causas de não conformidades potenciais alinhadas aos requisitos do SGSI.

257 Q151081
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com referência à norma NBR ISO/IEC 27001:2006, julgue os itens a seguir.

No do (fazer) do modelo PDCA aplicado aos processos do SGSI (sistema de gestão de segurança da informação), para se alcançar a melhoria contínua, é necessário executar as ações corretivas e preventivas, com base nos resultados da auditoria interna, da análise crítica realizada pela direção ou de outra informação pertinente.

258 Q151080
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com referência à norma NBR ISO/IEC 27001:2006, julgue os itens a seguir.

O procedimento documentado que atenda aos requisitos do SGSI para ação corretiva deve definir requisitos para determinar as causas de não conformidades.

259 Q151079
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação à norma NBR ISO/IEC 27002:2005, julgue o item subsequente.

As informações e os serviços são ativos de uma organização que devem ser claramente identificados, inventariados e mantidos, já a imagem e a reputação não.

260 Q151078
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

No que concerne à Instrução Normativa n.º 1/2009 do Gabinete de Segurança Institucional da Presidência da República (GSIPR) e normas complementares, julgue os itens a seguir.

O Comitê de Segurança da Informação e Comunicações é encarregado de manter contato com o GSIPR, além de elaborar e manter programas de conscientização dos recursos humanos em segurança da informação e das comunicações.
261 Q151077
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

No que concerne à Instrução Normativa n.º 1/2009 do Gabinete de Segurança Institucional da Presidência da República (GSIPR) e normas complementares, julgue os itens a seguir.

Compete ao GSIPR, por intermédio do Departamento de Segurança da Informação e Comunicações, estabelecer as normas que devem reger a implementação de gestão e segurança da informação pelas entidades da administração pública federal.

262 Q151076
Ciência da Computação
Ano: 2013
Banca: Fundação Carlos Chagas (FCC)

Um computador ou sistema computacional é dito seguro se este atender a três requisitos básicos relacionados aos recursos que o compõem. Alguns exemplos de violações a cada um desses requisitos são:

I. O seu provedor sofre uma grande sobrecarga de dados ou um ataque de negação de serviço e por este motivo você fica impossibilitado de enviar sua Declaração de Imposto de Renda à Receita Federal.

II. Alguém obtém acesso não autorizado ao seu computador e lê todas as informações contidas na sua Declaração de Imposto de Renda.

III. Alguém obtém acesso não autorizado ao seu computador e altera informações da sua Declaração de Imposto de Renda, momentos antes de você enviá-la à Receita Federal.

A associação correta do requisito de segurança com os exemplos ...
263 Q151075
Ciência da Computação
Ano: 2013
Banca: Fundação Carlos Chagas (FCC)

Considere as afirmativas sobre controle físico de acesso às informações.

I. Devem-se instituir formas de identificação capazes de distinguir funcionários de visitantes e categorias diferenciadas de funcionários, se for o caso.

II. Aos funcionários terceirizados que realizam serviços de suporte, limpeza, manutenção predial etc, deve ser concedido acesso restrito, somente quando necessário, às áreas seguras ou às instalações de processamento da informação sensível; este acesso deve ser autorizado e monitorado.

III. Orientar os funcionários para que não deixem ligados computadores sem mecanismos de proteção de acesso, principalmente no horário das refeições ou quando se ausentarem.

IV. Instalar sistemas de proteção e vigilância 24 x 7, incluindo proteç...
264 Q151064
Ciência da Computação
Ano: 2013
Banca: Fundação Getúlio Vargas (FGV)

265 Q151063
Ciência da Computação
Ano: 2013
Banca: Fundação Getúlio Vargas (FGV)

Em relação às normas de segurança da informação ISO 27001 e ISO 27002, analise as afirmativas a seguir.

I. No Brasil, já existem diversas empresas certificadas em ISO 27002.

II. Historicamente, a ISO 27001 deriva da norma britânica BS 7799‐2 tendo, por fim, substituído essa última.

III. A declaração de aplicabilidade é documento essencial a ser produzido durante a implantação da ISO 27002 nas empresas.

Assinale:

266 Q151062
Ciência da Computação
Ano: 2013
Banca: Fundação Getúlio Vargas (FGV)

Com relação ao tema “segurança de redes de computadores”, analise as afirmativas a seguir.

I. Firewall é uma combinação em que hardware e software operam de modo conjunto para isolar a rede interna de uma empresa ou organização da rede Internet, filtrando a passagem de pacotes considerados seguros.

II. Somente o tráfego de pacotes autorizados pelo administrador da rede, por meio de uma política de segurança, poderá transpor os ambientes intermediados pelo Firewall.

III. Firewall do tipo filtro de pacotes é um servidor de aplicação específico, por meio do qual todos os dados das aplicações são criptografados em cabeçalhos HTTPS, IPSEC e ICMP, destinados à rede local, que devem ser avaliados antes de serem ...

267 Q151061
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca da gestão de segurança da informação, conforme as normas da ABNT, julgue os itens a seguir.

De acordo com a ABNT NBR ISO/IEC 27005, é preciso identificar controles existentes e planejados em uma organização. Além disso, é necessário manter uma lista que descreva sua implantação e seu status de utilização.

268 Q151060
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca da gestão de segurança da informação, conforme as normas da ABNT, julgue os itens a seguir.

De acordo com a norma ABNT NBR ISO/IEC 27001, informações publicamente disponibilizadas pela organização não requerem mecanismos de proteção para a sua visualização e modificação.

269 Q151059
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca de conceitos relacionados ao desenvolvimento de software seguro e segurança para web services, julgue os itens subsecutivos.

Ao se utilizar a tecnologia web services para garantia de uma autenticação segura, devem ser usados signed security tokens, que consistem em elementos criptografados a partir de uma chave de acesso previamente acordada.

270 Q150947
Ciência da Computação
Ano: 2013
Banca: Fundação Carlos Chagas (FCC)

271 Q150944
Ciência da Computação
Ano: 2013
Banca: Fundação Carlos Chagas (FCC)

Para prevenir ataques à rede e aos sistemas de TI que causem incidentes de segurança da informação, várias restrições, como as listadas abaixo, foram criadas numa organização pública. A ação PERMITIDA é

272 Q150906
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os próximos itens a respeito de segurança da informação.

Considere que um arquivo que esteja sendo transferido entre dois usuários tenha sido interceptado e seu conteúdo tenha sido visualizado e encaminhado a outros usuários. Nessa situação, caracterizou-se a ocorrência do comprometimento da integridade do arquivo.

273 Q150905
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os próximos itens, relativos à criptografia.

Se um remetente cifra uma mensagem com sua chave privada e, a seguir, cifra o resultado novamente com a chave pública do destinatário, apenas este último poderá recuperar a mensagem e somente se dispuser da chave pública do remetente.

274 Q150904
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A respeito dos dispositivos relativos à segurança de perímetro, julgue os itens seguintes.

NAT é uma técnica que permite que todos os endereços de rede em uma LAN sejam mapeados para um endereço externo único.

275 Q150805
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de ataques a redes de computadores, julgue os próximos itens. O filtro antiphising informa o usuário sobre o acesso a páginas falsas na Internet.
276 Q150804
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca da legislação relativa à segurança dos sistemas de informação, julgue o item seguinte. A legislação atual tipifica como delito informático a invasão de dispositivo informático alheio, conectado ou não à rede de computadores, mediante violação indevida de mecanismo de segurança e com o fim de obter, adulterar ou destruir dados ou informações sem autorização expressa ou tácita do titular do dispositivo ou instalar vulnerabilidades, em qualquer circunstância.
277 Q150803
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que se refere a vulnerabilidades e ataques a sistemas computacionais, julgue os itens que se seguem. Buffer overflow e SYN flooding são ataques de negação de serviço eficazmente evitáveis com o uso de firewalls.
278 Q150802
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considere que o notebook de uma empresa tenha sido furtado, e que nele constem arquivos com minutas de contratos em negociação, planos estratégicos e comerciais, além de informações pessoais do usuário. Considere, ainda, que, na política de segurança dessa empresa, conste o uso de autenticação biométrica para o controle de acesso a dispositivos portáteis, além da sincronização dos dados e arquivos corporativos desses dispositivos com um servidor central, a partir do qual se implementa uma política de realização de cópias de segurança diárias.

 A partir dessa situação hipotética, julgue os itens a seguir.

Na referida política de segurança da informação, constam as provisões necessárias para a proteção contra extração de dados do disposit...
279 Q150797
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A respeito dos mecanismos de controle de acesso e garantia de integridade, julgue os itens que se seguem.

Sistemas de controle de acesso embasados em identificação biométrica são extremamente precisos na recuperação da informação.

280 Q150782
Ciência da Computação
Ano: 2013
Banca: Fundação Carlos Chagas (FCC)

Luiza trabalha em uma empresa com 500 funcionários. A empresa tem centenas de computadores com placas de rede conectando-os. A empresa também tem uma ou mais conexões de alta velocidade com a internet. Luiza foi contratada para evitar que um hacker possa sondar esses computadores, tentar estabelecer conexões FTP com eles, fazer conexões telnet e assim por diante. Ainda, se um funcionário cometer um erro e deixar uma vulnerabilidade na segurança, Luiza deve evitar que os hackers possam chegar nessa máquina e explorar essa fraqueza.

Para evitar esta situação de risco, Luiza deve instalar na rede um

281 Q150781
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considere que, em uma organização, uma planilha armazenada em um computador (o servidor de arquivos) tenha sido acessada indevidamente por usuários que visualizaram as informações contidas na planilha, mas não as modificaram. O princípio da segurança da informação comprometido com esse incidente foi

282 Q150780
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considere que o rompimento de um cabo tenha interrompido a comunicação entre os usuários e o servidor que provê o acesso à Internet em uma organização que utiliza cabeamento estruturado. Com base nessa situação hipotética e na norma ABNT NBR ISO/IEC 27.001, assinale a opção em que é apresentada uma área de segurança da informação segundo a qual os controles implementados podem prevenir esse tipo de incidente.

283 Q150748
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

No que se refere a sistemas de detecção de intrusão e proteção contra software malicioso, julgue os itens subsequentes.

O sniffers, que pode ser do tipo filtro de pacotes e do tipo proxy de aplicações, é um dispositivo que tem por objetivo aplicar uma política de segurança a determinado ponto de uma rede de computadores.

284 Q150747
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A respeito de mecanismos de segurança da informação, julgue os itens seguintes.

Na proteção de informações críticas, para a garantia de sua integridade, devem ser utilizados algoritmos de criptografia.

285 Q150746
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca de segurança da informação, julgue os itens a seguir.

As organizações devem estabelecer controles de segurança da informação para proteger os direitos a propriedade intelectual, conforme preceitua as melhores práticas de segurança da informação.

286 Q150738
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação a conceitos de segurança da informação, julgue os itens a seguir.

Para aumentar a segurança de um programa, deve-se evitar o uso de senhas consideradas frágeis, como o próprio nome e identificador de usuário, sendo recomendada a criação de senhas consideradas fortes, ou seja, aquelas que incluem, em sua composição, letras (maiúsculas e minúsculas), números e símbolos embaralhados, totalizando, preferencialmente, mais de seis caracteres.

287 Q150737
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação a conceitos de segurança da informação, julgue os itens a seguir.

A utilização de sistemas biométricos dispensa a segurança de dados de forma isolada, uma vez que o acesso é mais restrito em decorrência do alto controle de erro, não havendo necessidade de intervenção do programador no testamento dos dados.

288 Q150720
Ciência da Computação
Ano: 2013
Banca: Fundação para o Vestibular da Universidade Estadual Paulista (VUNESP)

Os acessos aos sistemas bancários pela internet (internet banking) são realizados por meio de um sistema de criptografia que utiliza o esquema de chaves

289 Q150719
Ciência da Computação
Ano: 2013
Banca: Fundação para o Vestibular da Universidade Estadual Paulista (VUNESP)

O AES (Advance Encryption Standard) é um algoritmo de criptografia de chave simétrica que foi introduzido para substituir o DES. No AES, os dados a serem criptografados são divididos em blocos de

290 Q150715
Ciência da Computação
Ano: 2013
Banca: Fundação Carlos Chagas (FCC)

Com relação à segurança das informações contidas nos computadores, considere:

I. Para manter os programas instalados livres de vulnerabilidades, basta que sejam aplicadas todas as atualizações disponíveis (patches, hot fixes ou service packs).

II. O uso de mecanismos de proteção, como programas antimalware e firewall pode contribuir para que o computador não seja infectado/invadido, mas não pode restringir a participação do computador em atividades maliciosas.

III. Alguns mecanismos, como os programas antimalware, protegem o computador contra ameaças já conhecidas e também contra ameaças novas e ainda não detectadas, porém, adotar uma postura preventiva é a medidas de segurança mais eficaz.

IV. Discos de recuperação são úteis em caso de emergência, ...
291 Q150635
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

No que se refere à segurança de sistemas, julgue os itens que se seguem.

Ao atuar em uma rede como NIDS (Network IDS), uma ferramenta de IDS (Intrusion Detect System) utiliza recurso de sniffer, colocando a interface de rede em modo promíscuo para que seja possível capturar todos os pacotes que chegam a essa interface.

292 Q150634
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Uma rede local foi infectada por um software malicioso que, ao ser executado em algumas estações de trabalho, passou a enviar grande quantidade de e-mails para usuários fora da rede utilizando o cliente de e-mail instalado na estação de trabalho. A mensagem dos e-mails enviados consistia no mesmo código malicioso. Nessa rede local, foi instalado equipamento de firewall que conecta os usuários da rede à Internet, e todos os e-mails são enviados mediante um servidor armazenado na Internet, fora da rede local da empresa.

Com base na situação apresentada acima, julgue os itens seguintes.

Um procedimento para identificar as estações de trabalho que executam o código malicioso é implementar regra no fir...

293 Q150633
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Uma rede local foi infectada por um software malicioso que, ao ser executado em algumas estações de trabalho, passou a enviar grande quantidade de e-mails para usuários fora da rede utilizando o cliente de e-mail instalado na estação de trabalho. A mensagem dos e-mails enviados consistia no mesmo código malicioso. Nessa rede local, foi instalado equipamento de firewall que conecta os usuários da rede à Internet, e todos os e-mails são enviados mediante um servidor armazenado na Internet, fora da rede local da empresa.

Com base na situação apresentada acima, julgue os itens seguintes.

Equipamento de firewall que identifica tráfego na camada de transporte é capaz de bloquear o envio de e-mails por m...

294 Q150631
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue o próximo item, referente a segurança física.

O conceito de perímetro de segurança deriva de técnicas matemáticas formuladas a partir da teoria da informação, sendo utilizado para criação de áreas físicas para isolar as pessoas dos ativos de informação da organização.

295 Q150613
Ciência da Computação
Ano: 2013
Banca: Fundação CESGRANRIO (CESGRANRIO)

Para antecipar e tratar ataques do tipo sniffers em uma rede, de modo a dificultar a captura do tráfego de um segmento de rede e reduzir o roubo de senhas de usuários, é possível construir defesas baseadas em

296 Q150612
Ciência da Computação
Ano: 2013
Banca: Fundação CESGRANRIO (CESGRANRIO)

Uma empresa realizou uma simulação de ataque/teste de penetração em um computador com o objetivo de descobrir a senha do administrador.

Quais recursos poderiam ser utilizados nessa simulação?

297 Q150598
Ciência da Computação
Ano: 2013
Banca: Fundação CESGRANRIO (CESGRANRIO)

A comunidade aberta da OWASP (Open Web Application Security Project) é dedicada a prover recursos para que as organizações possam conceber, desenvolver, adquirir, operar e manter aplicações que possam ser confiáveis.

Dentre os 10 mais críticos riscos de segurança apontados pela OWASP para aplicações Web está o ataque conhecido como XSS que visa ao(à)

298 Q150592
Ciência da Computação
Ano: 2013
Banca: Fundação Getúlio Vargas (FGV)

Em relação aos chamados crimes digitais ou eletrônicos, assinale a afirmativa correta.

299 Q150591
Ciência da Computação
Ano: 2013
Banca: Fundação Carlos Chagas (FCC)

Sobre os criptossistemas de chave pública é correto afirmar:

300 Q97928
Ciência da Computação
Ano: 2013
Banca: Fundação Carlos Chagas (FCC)
Algumas ferramentas contribuem significativamente para a melhoria da segurança de uma rede. Considere:

I. Não observa o tráfego que passa pela rede, seu uso volta-se à verificação de informações relativas aos eventos e registros de logs e sistema de arquivos (permissão, alteração etc.). São instalados em servidores para alertar e identificar ataques e tentativas de acesso indevido à própria máquina, sendo mais empregados nos casos em que a segurança está focada em informações contidas em um servidor e, os usuários não precisam ser monitorados.

II. Monitora e analisa todo o tráfego no segmento da rede. Consiste em um conjunto de sensores que trabalha detectando atividades maliciosas na rede. São instalados em máquinas responsáveis por identificar ataques direcionados a toda a ...
301 Q97900
Ciência da Computação
Ano: 2013
Banca: Fundação Carlos Chagas (FCC)
O protocolo LDAP permite
302 Q97820
Ciência da Computação
Ano: 2013
Banca: Fundação Carlos Chagas (FCC)

303 Q97805
Ciência da Computação
Ano: 2013
Banca: Fundação Carlos Chagas (FCC)

Considere as afirmativas sobre NAT, VPN e firewall:

I. A NAT é sempre utilizada para prevenir que uma rede externa possa se conectar com um computador de uma VPN, sendo usada para filtrar e controlar que tipos de sites os empregados ou familiares visitam na Internet e pode até ser usada para catalogar web sites que foram visitados. Assim, a caixa NAT sempre é combinada em um único dispositivo com um firewall, que oferece segurança por meio do controle cuidadoso do que entra e sai na empresa.

II. A NAT permite converter endereços IPv4 de computadores em uma rede em endereços IPv4 de computadores em outra rede. Um roteador IP com recurso de NAT instalado no ponto de conexão entre uma rede privada (como a rede de uma empresa) e uma rede pública (como a Internet...
304 Q97748
Ciência da Computação
Ano: 2013
Banca: Fundação Carlos Chagas (FCC)
Quando uma pessoa está usando um navegador web é possível saber quando ela está utilizando um protocolo de segurança, como o TLS − Transport Layer Security, de algumas maneiras diferentes. Uma delas é quando o "http" na linha do endereço for substituído por "https" e aparecer um pequeno cadeado na janela do navegador. Quando isso acontece, o site está protegido por um método de
305 Q97745
Ciência da Computação
Ano: 2013
Banca: Fundação Carlos Chagas (FCC)
Carlos, que trabalha no Tribunal Regional do Trabalho da 15a Região, estava estudando métodos de criptografia e decidiu aplicar seus conhecimentos enviando uma mensagem cifrada a seu colega Evandro. Carlos criou uma mensagem codificada em que cada letra foi substituída pela letra que está duas posições abaixo no alfabeto. Desta forma, "A" se tornou "C", "B" se tornou "D" e assim por diante. Carlos já informou ao seu amigo que o código é "deslocamento da letra em 2 posições". Evandro, ao receber a mensagem, conseguiu decodificá-la. Mas, qualquer outra pessoa que olhasse esta mensagem, veria somente um emaranhado de letras sem sentido. Carlos aplicou o método de criptografia
306 Q97644
Ciência da Computação
Ano: 2013
Banca: Fundação Carlos Chagas (FCC)
307 Q97642
Ciência da Computação
Ano: 2013
Banca: Fundação Carlos Chagas (FCC)
Há diversas técnicas e práticas utilizadas para monitoramento e análise de tráfego de dados nas redes. Considere:

I. É uma técnica que consiste em inspecionar os dados trafegados em redes de computadores, por meio do uso de programas específicos. Pode ser utilizada por administradores de redes, de forma legítima, para detectar problemas, analisar desempenho e monitorar atividades maliciosas ou por atacantes, de forma maliciosa, para capturar informações como senhas, números de cartão de crédito e conteúdo de arquivos confidenciais que estejam trafegando por meio de conexões inseguras, ou seja, sem criptografia.

II. Prática que pode ser utilizada por provedores de acesso à internet com o objetivo de limitar o tamanho da banda para os protocolos e programas que usam mais a red...
308 Q97640
Ciência da Computação
Ano: 2013
Banca: Fundação Carlos Chagas (FCC)
Um site de segurança publicou uma notícia informando sobre um tipo de e-mail falso que vem atacando as redes sociais. Tratase de um falso aviso de segurança informando que a conta será bloqueada caso não seja atualizada. Com aparência semelhante à do Facebook, este tipo de e-mail oferece um link para que a pessoa acesse uma página da rede social para iniciar o processo de atualização dos dados. Na verdade, o que ocorre ao clicar no link é a instalação de um spyware, capaz de capturar e armazenar as teclas digitadas pelo usuário no teclado do computador.

O spyware capaz de realizar o que está sublinhado no texto, de acordo com a cartilha de segurança para internet do CERT.BR, é denominado:
309 Q95669
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca das características e dos processos de mitigação de um ataque de negação de serviço distribuído, julgue os itens subsequentes. Ataques de negação de serviço distribuído com base em HTTP devem ser mitigados em firewall de camada de aplicação. Nesse caso, se for utilizado o protocolo HTTPS, a mitigação não será possível porque os dados trafegados são cifrados.
310 Q95625
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca das políticas de segurança da informação, julgue os itens a seguir. A política de segurança da informação deve ser divulgada na organização, tomando-se os devidos cuidados de não serem reveladas informações sensíveis, especialmente para fora da organização.
311 Q95622
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca das políticas de segurança da informação, julgue os itens a seguir. É conveniente que exista uma declaração de comprometimento da direção apoiando as metas e princípios da segurança da informação, alinhada com os objetivos e estratégias do negócio.
312 Q95618
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca das políticas de segurança da informação, julgue os itens a seguir. O objetivo de uma política de segurança da informação é fornecer à alta administração um conjunto rígido de metodologias e procedimentos para a segurança da informação, de acordo com as regulamentações existentes na organização.
313 Q95131
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A propósito de segurança de redes e certificação digital, julgue os itens subsecutivos. A assinatura digital garante a confidencialidade da transmissão da informação.
314 Q94736
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Para que os dados mais importantes salvos em meio digital estejam protegidos contra perdas, é necessário estabelecer políticas, processos e procedimentos para a realização de cópias de segurança. Com relação a esse tema, julgue os itens que se seguem. Mediante o backup incremental, realiza-se a cópia apenas dos arquivos criados ou alterados após o último backup.
315 Q94735
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)


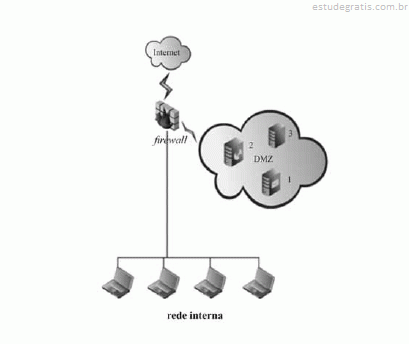
Considerado a figura acima, que representa a topologia simplificada da rede de dados de uma organização, julgue os itens a seguir.

Como o servidor 1 está na DMZ, que, por definição, não tem controle de acesso, não será possível ao usuário da rede interna acessar e encaminhar uma mensagem eletrônica assinada com base em um algoritmo de criptografia de chaves públicas.
316 Q94728
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os próximos itens, relativos à segurança da informação. A segurança da informação tem por objetivo proteger as organizações dos vários tipos de ameaças, não se destinando a garantir a continuidade do negócio.
317 Q94726
Ciência da Computação
Ano: 2013
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os próximos itens, relativos à segurança da informação. Para evitar o acesso de terceiros não confiáveis aos dados, pode-se utilizar a criptografia simétrica, técnica que confere confidencialidade às informações.
318 Q783185
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

No que se refere ao controle de acesso aos ativos com fundamento nas normas NBR ISO/IEC 27.001:2006 e 27.002:2005, julgue os itens seguintes.

Um dos requisitos de um SGSI é a rastreabilidade de decisões, que remeta a políticas e decisões da direção superior.

319 Q783157
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação à norma ISO/IEC 27001:2006 e ao sistema de gestão de segurança da informação (SGSI), julgue os itens que se seguem.

Para um SGSI, a organização deve analisar criticamente as avaliações de riscos em intervalos planejados, os riscos residuais e os níveis de riscos aceitáveis identificados, levando em consideração, entre outros itens, as mudanças relativas a eventos externos.

320 Q783156
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação à norma ISO/IEC 27001:2006 e ao sistema de gestão de segurança da informação (SGSI), julgue os itens que se seguem.

De acordo com o estabelecido na mencionada norma, a organização, para o estabelecimento de um SGSI, deve definir o plano diretor de tecnologia da informação e a abordagem para a avaliação de riscos.

321 Q783155
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação à norma ISO/IEC 27001:2006 e ao sistema de gestão de segurança da informação (SGSI), julgue os itens que se seguem.

O modelo conhecido como PDCA (plan-do-check-act) é utilizado e aplicado na estruturação de processos do SGSI.

322 Q783154
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando a segurança de ambientes físicos e lógicos bem como controles de acesso, julgue os itens subsecutivos.

Ao se identificar quais seriam as informações que, caso percam a confiabilidade, a integridade e a disponibilidade, trariam prejuízos à organização, e, ao se localizar onde tais informações são processadas e armazenadas, as áreas críticas de informação e os locais que precisam ser protegidos serão determinados.

323 Q783089
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens a seguir, a respeito de segurança da informação.

Os filtros de pacotes são firewall que atuam na camada de rede e filtram pacotes do protocolo IP.

324 Q783088
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens a seguir, a respeito de segurança da informação.

O bloqueio seguro a uma rede restrita de uma empresa poderá ser efetuado por meio de uma DMZ. Para a criação de uma DMZ dessa natureza, é suficiente utilizar um firewall do tipo Proxy.

325 Q782894
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca de ataques a redes de computadores e prevenção e tratamento de incidentes, julgue os itens seguintes.

Spam, ataques de negativa de serviço e exfiltração de dados são incidentes típicos de segurança computacional, aos quais um grupo de tratamento de incidentes deve responder.

326 Q782893
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação à gestão de segurança da informação e às normas NBR ISO/IEC 27.001 e 27.002, julgue os itens de 107 a 111.

Os requisitos de controle, apesar de específicos e detalhados, são aplicáveis à ampla maioria das organizações, independentemente de tipo, tamanho e natureza.

327 Q782892
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação à gestão de segurança da informação e às normas NBR ISO/IEC 27.001 e 27.002, julgue os itens de 107 a 111.

A implementação e a operação do sistema de gestão de segurança da informação requerem a formulação e a implementação de um plano de tratamento de riscos que identiWque os recursos, a ação de gestão, as responsabilidades e as prioridades apropriados para a gestão dos riscos de segurança.

328 Q782891
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação à gestão de segurança da informação e às normas NBR ISO/IEC 27.001 e 27.002, julgue os itens de 107 a 111.

Os riscos residuais propostos em um plano de tratamento de risco devem ser aprovados pelo corpo técnico e pelos usuários do sistema de gestão de segurança da informação.

329 Q782890
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca de ataques a redes de computadores e prevenção e tratamento de incidentes, julgue os itens seguintes.

O processo de tratamento de incidentes, que é reativo, inicia-se no momento da detecção ou da comunicação de um incidente.

330 Q782889
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca de ataques a redes de computadores e prevenção e tratamento de incidentes, julgue os itens seguintes.

O objetivo principal do processo de tratamento de incidentes é a restauração dos sistemas afetados a um estado confiável.

331 Q782888
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca de ataques a redes de computadores e prevenção e tratamento de incidentes, julgue os itens seguintes.

Incidente de segurança computacional consiste em uma ação ilegal, não autorizada ou inaceitável, que envolve um sistema computacional ou uma rede de computadores.

332 Q782886
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os próximos itens, relacionados a segurança da informação e criptografia.

A confrontação é um valor que varia com o tempo: o requerente aplica a função à confrontação e envia o resultado, denominado resposta, ao verificador.

333 Q782875
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Com relação à segurança em redes de computadores, julgue os itens que se seguem.

Para segurança dos programas e dos sistemas, é comum as organizações armazenarem informações denominadas accounting, que identificam o responsável pelo processamento, o nome do programa, o tipo de processamento, a área de execução, a periodicidade, a prioridade, o tempo estimado, entre outros.

334 Q657769
Ciência da Computação
Ano: 2012
Banca: Fundação para o Vestibular da Universidade Estadual Paulista (VUNESP)
Dentre os objetivos ou requisitos da segurança da informação, há um que estabelece que a informação deve ser protegida contra alterações, a menos que haja autorização de seu autor. Esse requisito refere-se à propriedade de
335 Q560698
Ciência da Computação
Ano: 2012
Banca: Fundação Carlos Chagas (FCC)

O escopo e os limites do Sistema de Gestão de Segurança da Informação (SGSI) nos termos das características do negócio, a organização, a sua localização, ativos e tecnologia, incluindo detalhes e justificativas para quaisquer exclusões do escopo, segundo a Norma 27001, devem ser definidos nas fases

336 Q560694
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Acerca de interoperabilidade de dados, julgue os itens subsecutivos.

O aumento da interoperabilidade semântica de determinada plataforma computacional reduz as chances de preservação digital de um documento.

337 Q560693
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

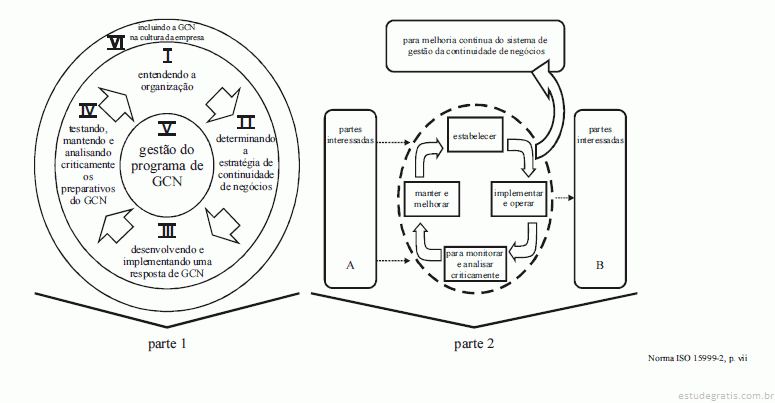
Tendo como referência a figura acima, julgue os itens que se seguem, a respeito do ciclo de vida da GCN.

Na figura, I corresponde ao elemento que garante que o programa de GCN esteja alinhado aos objetivos, às obrigações e às responsabilidades legais da organização.

338 Q560689
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens a seguir, relativos a ataques a redes de computadores, prevenção e tratamento de incidentes.

Uma das formas de barrar ataques às vulnerabilidades de sistemas é aplicar rotineiramente os patches disponibilizados pelos fabricantes de software.

339 Q408071
Ciência da Computação
Ano: 2012
Banca: Fundação CESGRANRIO (CESGRANRIO)
Na área de segurança da informação, tanto na internet quanto em outras redes, um método de ataque é caracterizado quando alguém faz uso da persuasão, muitas vezes abusando da ingenuidade ou confiança do usuário, para obter informações que podem ser utilizadas para ter acesso não autorizado aos ativos da informação. Tecnicamente, esse método de ataque é denominado
340 Q408069
Ciência da Computação
Ano: 2012
Banca: Fundação CESGRANRIO (CESGRANRIO)
No que diz respeito à segurança da informação, dois conceitos estão associados à capacidade de um sistema: permitir que alguns usuários acessem determinadas informações ao mesmo tempo que impede que outros não autorizados a vejam e garantir que um usuário seja, de fato, quem alega ser. Esses conceitos são conhecidos, respectivamente, como
341 Q151581
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

No que se refere a procedimentos de segurança, julgue os seguintes itens.

A atualização automática on-line do sistema operacional é uma prática que garante que o computador não sofrerá infecção por bots.

342 Q151058
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens a seguir, a respeito de aplicativos usados no combate a pragas virtuais.

Sistemas de prevenção à intrusão (IPS) e sistemas de detecção de intrusão (IDS) são sistemas concebidos com os mesmos propósitos. A diferença entre eles encontra-se no público-alvo. Enquanto os IPS são sistemas voltados para os usuários domésticos, os IDS focam as grandes redes corporativas.

343 Q151057
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Julgue os itens a seguir, a respeito de aplicativos usados no combate a pragas virtuais.

Por serem de difícil detecção, os worms só podem ser combatidos por ferramentas específicas para esse fim, que se denominam antiworms.

344 Q151056
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A segurança da informação tem sido motivo de crescente preocupação das empresas. Julgue os itens que se seguem acerca de procedimentos de segurança.

O uso não controlado de pendrives expõe os computadores da empresa ao risco de contaminação por programas maliciosos.

345 Q151055
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A segurança da informação tem sido motivo de crescente preocupação das empresas. Julgue os itens que se seguem acerca de procedimentos de segurança.

Os programas de segurança, bem como os procedimentos documentados, determinam as diretrizes de segurança da informação estabelecidos em qualquer empresa.

346 Q151054
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

A segurança da informação tem sido motivo de crescente preocupação das empresas. Julgue os itens que se seguem acerca de procedimentos de segurança.

Para garantir a segurança da informação, é recomendável não apenas a instalação de procedimentos relacionados a sistemas e manipulação de dados eletrônicos, mas também daqueles pertinentes ao controle de acesso físico.

347 Q151053
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

No que se refere a procedimentos de segurança, julgue os seguintes itens.

Para garantir a confidencialidade de informações críticas de uma empresa, devem ser estabelecidos procedimentos não só para a guarda e disponibilização dessas informações, mas também para o seu descarte.

348 Q151052
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

No que se refere a procedimentos de segurança, julgue os seguintes itens.

A execução dos procedimentos de segurança da informação estabelecida em uma empresa compete ao comitê responsável pela gestão da segurança da informação.

349 Q151051
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Os computadores conectados em redes ou à Internet estão expostos ao ataque de muitos tipos de programas maliciosos. Acerca desses programas, julgue os itens subsequentes.

Um cavalo de troia é um tipo de programa malicioso que, uma vez instalado no computador, possibilita o seu controle remotamente.

350 Q151050
Ciência da Computação
Ano: 2012
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Pragas virtuais, que são programas executados sem a devida ordem ou o devido conhecimento do usuário, podem causar danos e efeitos adversos nos computadores. A respeito desse assunto, julgue os itens que se seguem.

Computadores conectados à Internet e infectados por bots são vulneráveis, estando sujeitos ao controle de criminosos que podem comandar um ataque de negação de serviço.