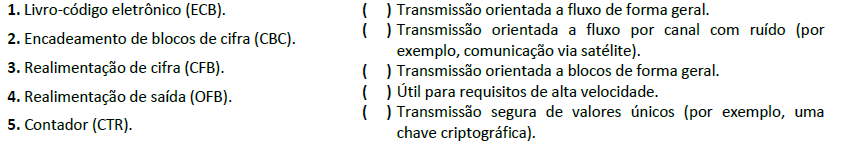
O processamento de uma cifra de bloco simétrico é realizado por um bloco de dados por vez. Levando-se em conta o DES (Data Encryption Standard) e o 3DES, o comprimento desse bloco é de 64 bits. Em quantidades mais longas de texto, às claras, um desmembramento em blocos de 64 bits deve ser realizado. Cinco modos de operação foram definidos pelo NIST (National Institute of Standards and Technology) para a aplicação em uma cifra de bloco e em uma variedade de aplicações. Acerca desses modos de operação e suas aplicações, relacione adequadamente as colunas a seguir.
Banca:
Instituto Brasileiro de Formação e Capacitação (IBFC)
A informação é um ativo, e como tal deve ser protegida. Uma das técnicas de proteção da informação é a criptografia de chave simétrica. Assinale a alternativa que indica a dimensão da segurança da informação sobre a qual esse tipo de criptografia tem maior influência:
Banca:
Instituto Brasileiro de Formação e Capacitação (IBFC)
Roberto e Ana são dois usuários de um aplicativo de mensagens instantâneas que usa um sistema de criptografia utilizando chaves pública e privada. Roberto está recebendo uma mensagem de Ana neste momento. Assinale a alternativa que apresenta o correto uso das chaves públicas e privadas nesta comunicação.
Banca:
Instituto Brasileiro de Formação e Capacitação (IBFC)
No modelo relacional, cada registro de uma tabela tem um identificador único chamado de chave primária. Assinale a alternativa que indica o nome da chave primária quando utilizada como referência em outro registro de outra tabela:
O conceito de Segurança da Informação (SI) pode ser definido simplesmente como o conjunto de medidas que possuem o objetivo de tornar as informações seguras, sendo a cultura dos usuários um dos alicerces da segurança da informação mais sensíveis. Qual é a técnica utilizada pelos criminosos que explora diretamente a cultura dos usuários?
Organização de arquivo refere-se à maneira como os registros são organizados no armazenamento secundário. Sobre os esquemas de organização de arquivo, avalie as afirmações a seguir.
I- No esquema sequencial, os registros são colocados em ordem física.
II- O esquema direto estabelece que registros são acessados, aleatoriamente, por seus endereços físicos em um DASD.
III- No esquema particionado, os arquivos têm sido usados para armazenar bibliotecas de programas ou macrobibliotecas.
IV- O esquema sequencial indexado é, essencialmente, um arquivo de sub-arquivos sequenciais.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação ao gerenciamento da segurança de redes de computadores, julgue os itens a seguir.
I Uma das formas de pôr fim aos riscos de invasão de intrusos por programas sniffers (farejadores) em uma rede wi-fi é reduzir a emissão dos identificadores de conjunto de serviços SSID (Service Set Identifiers), que identificam os pontos de acesso de uma rede sem fio.
II A técnica War Driving pode ser descrita da seguinte forma: o interessado posiciona seu carro em um local próximo a uma rede wi-fi e tenta interceptar seu tráfego.
III Os ataques por SQL injection são ameaças do tipo malware que utilizam a engenharia social como método de ataque.
IV Em um ataque distribuído de recusa de serviço (DDoS Distributed Denial-of-Service), usam-se diversos co...
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Grande parte dos webmails e dos programas leitores de emails dispõem de filtros antispam que alertam sobre o recebimento de emails que não tenham sido solicitados ou que apresentem conteúdo indesejável. Esses filtros funcionam com base em conceitos semelhantes, mas que podem receber denominações distintas, como, por exemplo,
Banca:
Núcleo de Concursos da Universidade Federal do Paraná (NC / UFPR)
Alice está enviando uma mensagem para Bob. Alice cifra essa mensagem com a chave pública de Bob e assina com a sua própria chave privada. Que tipo de segurança está sendo garantida para essa mensagem?
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Assinale a opção que apresenta corretamente o tipo de codificação utilizado pelos certificados PEM e os tipos de sentença incluídos nesse tipo de certificado.
Banca:
Instituto Americano de desenvolvimento (IADES)
A proteção de dados de privacidade individuais é de baixa importância quando se fala de um ciclo de desenvolvimento de software seguro, pois essa abordagem está preocupada apenas com a mitigação de vulnerabilidades técnicas no código fonte de uma aplicação.
Banca:
Instituto Americano de desenvolvimento (IADES)
Arquivos maliciosos podem armazenar trechos de código de forma escondida na área de dados de um arquivo executável, entre outras formas que eles encontram para se esconder. A respeito das técnicas de ofuscação utilizadas pelos arquivos maliciosos e dos conceitos correlatos, assinale a alternativa correta.
Banca:
Instituto Americano de desenvolvimento (IADES)
Técnicas de ofuscação de código são úteis para proteger a implementação do código-fonte contra agentes mal-intencionados. Isso é especialmente importante quando, por exemplo, deseja-se dificultar o acesso ao código Javascript que é transmitido para o lado cliente de uma aplicação web ou quando se deseja proteger aplicações executadas por interpretadores chamados máquinas virtuais. Acerca dos conceitos relativos às técnicas de proteção do código fonte, assinale a alternativa correta.
Banca:
Instituto Americano de desenvolvimento (IADES)
A assinatura digital de um documento ou mensagem serve para garantir a respectiva autenticação, como em situações de litígio de um processo judicial. A respeito do processo de assinatura digital e das respectivas características, assinale a alternativa correta.
Segurança da Informação pode ser definida como a proteção de um conjunto de informações, preservando o valor que possuem para um indivíduo ou uma organização. Para tanto, os atributos de Confidencialidade, Integridade, Disponibilidade e Autenticidade devem ser garantidos. Assinale a alternativa que apresenta a definição correta de um dos atributos da segurança da informação.
A utilização de senhas para acesso aos sistemas de informação é uma questão muito polêmica e delicada, principalmente pela falta de importância dada a esse assunto por parte dos usuários. Assinale a alternativa que apresenta uma prática errada no que diz respeito ao gerenciamento de senhas.
Considere, por hipótese, que no CREMESP existam diversos projetos de desenvolvimento de código aberto que usam o Subversion (SVN) para controle de versões dos códigos fonte. Um Analista de Sistemas foi solicitado a fazer uma transição para o Git mantendo, no entanto, o SVN em funcionamento. O Analista deve usar o Git como um cliente válido para um servidor Subversion, de forma que possa usar todos os recursos locais do Git e fazer um push para um servidor Subversion, como se estivesse usando o Subversion localmente. Com isso ele poderá fazer ramificação (branching) local e fusão (merge), usar a área de teste (staging area), cherry-picking, e assim por diante, enquanto os colaboradores do CREMESP continuam a trabalhar no SVN. Para isso, o Git oferece uma ferramenta que funciona como u...
Considere que na Eletrosul o acesso à informação, recursos de processamento das informações e processos de negócios devem ser controlados com base nos requisitos de negócio e segurança da informação. Assim, convém
Na gestão de segurança da informação, o desenvolvimento e a implantação dos planos para proteger os processos críticos contra efeitos de falhas ou desastres significativos e, se for o caso, assegurar a sua retomada em tempo hábil fazem parte da gestão de
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Em relação à segurança em redes e à segurança da informação, julgue os próximos itens. Diferentemente dos ativos comuns, a informação pode ser compartilhada infinitamente por inúmeras pessoas.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Em relação à segurança em redes e à segurança da informação, julgue os próximos itens. Em um sistema de gestão de segurança da informação (SGSI), a diretoria da organização é o setor responsável pela realização de auditorias internas.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Em relação à segurança em redes e à segurança da informação, julgue os próximos itens. A segurança da informação refere-se ao processo de proteger a informação das ameaças a fim de garantir sua integridade, disponibilidade e confidencialidade.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Em relação à segurança em redes e à segurança da informação, julgue os próximos itens. No modelo FCAPS, a gerência de falhas é classificada como reativa quando busca detectar as falhas antes que elas ocorram a fim de evitar interrupções no funcionamento da rede.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Em relação à segurança em redes e à segurança da informação, julgue os próximos itens. A classificação da informação assegura que ativos de informação recebam níveis adequados de proteção.
Banca:
Fundação para o Vestibular da Universidade Estadual Paulista (VUNESP)
Um administrador de domínio optou por organizar as permissões de acesso dos funcionários da empresa, criando grupos que correspondiam às funções dos funcionários e controlando o acesso aos recursos com base nesses grupos. Esse modelo de controle de acesso é chamado de
Banca:
Fundação para o Vestibular da Universidade Estadual Paulista (VUNESP)
Considere a seguinte afirmação referente a sistemas de informação: “informações sigilosas devem ser protegidas contra acessos não autorizados”. Tal afirmação está relacionada ao conceito de
Banca:
Fundação para o Vestibular da Universidade Estadual Paulista (VUNESP)
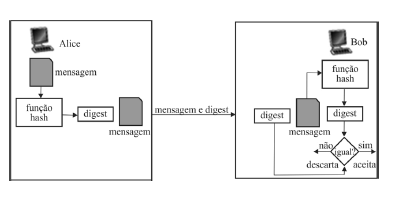
O processo para realizar uma transferência de informação com segurança envolve a utilização de mecanismos para garantir a autenticidade, confiabilidade e integridade da informação, que são providos pela certificação digital. Nesse contexto, o hash é utilizado para
Banca:
Fundação para o Vestibular da Universidade Estadual Paulista (VUNESP)
Um sistema de controle de acesso à internet realiza o bloqueio do acesso às páginas da web, mantendo uma lista de nomes de domínio proibidos (blacklist). Como esse sistema atua diretamente no filtro de pacotes de um Firewall que não faz uso de DPI, é necessário que os nomes de domínio proibidos
Sniffers são programas que permitem capturar/inspecionar os dados trafegados em redes de computadores.
Em redes ethernet, para que seja possível capturar pacotes que não sejam endereçados à própria máquina, Sniffers devem configurar a interface de rede, para trabalhar em modo
O protocolo TELNET foi projetado para proporcionar facilidade de comunicação baseada em texto interativo bidirecional, por meio de uma conexão de terminal virtual. No entanto, ele possui fragilidades que podem comprometer a confidencialidade dessa comunicação. Um protocolo atualmente usado como substituto do TELNET, que garante essa confidencialidade, é:
Banca:
Ministério Público do Rio Grande do Sul (MPE - RS)
A situação em que há a ocorrência real de uma ameaça à segurança, como uma invasão na máquina, ou uma infecção por vírus, mas essa não é detectada pela ferramenta apropriada, é denominada
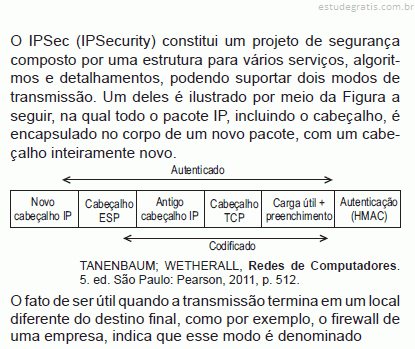
Uma Política de Tratamento de Incidentes de Segurança da Informação deve conter um procedimento padronizado para o tratamento de incidentes que compreende, nesta ordem, as etapas: 1. Recepção da denúncia ou alerta interno de atividade suspeita, 2. Medidas de contenção imediata do incidente,
É uma técnica para elicitação de requisitos que permite extrair informações de alta qualidade dos usuários, em curto espaço de tempo, através de reuniões estruturadas que buscam decisões por consenso. Ela substitui as entrevistas individuais, e os resultados alcançados garantem um levantamento mais preciso e completo dos requisitos do que os obtidos pelas técnicas convencionais de entrevistas e questionários individualizados. Esta técnica é composta de duas etapas principais: planejamento, que tem por objetivo elicitar e especificar os requisitos; e projeto, em que se lida com o projeto de software. Cada etapa consiste em três fases: adaptação, sessão e finalização.
Considere estas duas recomendações de segurança em redes sem fio:
I. Mudar o SSID, ou nome que identifica a rede, contribui para a segurança da autenticação da rede que utiliza este protocolo. Existem diversas tabelas de senhas já quebradas em SSIDs configurados de fábrica. Modificar o SSID para algo personalizado garante que essas tabelas sejam inutilizadas.
II. Utilizar este protocolo aumenta a segurança da rede, pois utiliza o AES, um sistema de criptografia bastante seguro, baseado no uso de chaves de 128 a 256 bits. Usar o AES garante uma maior segurança, mas exige mais processamento, o que pode ser um problema no caso de redes com pontos de acesso e placas antigas que não têm recursos ou poder de processamento suficientes.
Um Analista de Suporte sabe que é necessário que os serviços disponibilizados e as comunicações realizadas pela Internet garantam alguns requisitos básicos de segurança das informações, como Integridade e Autorização que se referem, correta e respectivamente, a
Um Analista de Suporte, usando umas das atuais versões do Internet Explorer em português, acessou o menu ferramentas e, nas Opções de Internet, abriu a aba Segurança. Deste modo ele verificou que é possível definir o nível de segurança de certas zonas da rede classificando-o como Alto, Médio ou Médio-Alto, por exemplo. Duas dessas zonas especificamente lá definidas são
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação à segurança da informação, julgue os itens de 89 a 92. Entre as atividades corretivas definidas para a hardening, técnica utilizada para tornar o sistema completamente seguro, destaca-se a de manter atualizados tanto os softwares do sistema operacional quanto os das aplicações.
Banca:
Instituto de Estudos Superiores do Extremo Sul (IESES)
Com relação a Segurança em redes de computadores, analise as assertivas abaixo: I. A SSL (Secure Sockets Layer), originalmente desenvolvida pela Netscape, é um protocolo projetado para fornecer criptografia de dados e autenticação entre um cliente e um servidor Web. II. Os protocolos SSL e TLS não são limitados a aplicação na Web, eles podem ser usados de maneira semelhante para autenticação e criptografia de dados no acesso ao correio IMAP. III. O protocolo SSL é amplamente usado no comércio pela internet, sendo implementado em quase todos os browsers populares e servidores Web. IV. A camada SSL pode ser vista como uma camada que se situa entre a camada de aplicação e a camada de transporte. A sequência CORRETA é:
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens seguintes, relativos à segurança da informação. Um sistema de gestão da segurança da informação (SGSI) estabelece, implementa, opera, monitora, mantém e melhora a segurança da informação da organização, ainda que não esteja voltado, entretanto, a aspectos como estrutura organizacional, políticas, procedimentos, processos e recursos.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens seguintes, relativos à segurança da informação. Um sistema de gestão da segurança da informação (SGSI) estabelece, implementa, opera, monitora, mantém e melhora a segurança da informação da organização, ainda que não esteja voltado a aspectos como estrutura organizacional, políticas, procedimentos, processos e recursos.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens seguintes, relativos à segurança da informação. Confidencialidade diz respeito à propriedade da informação que não se encontra disponível a pessoas, entidades ou processos não autorizados.
Banca:
Instituto de Estudos Superiores do Extremo Sul (IESES)
Na Segurança da Informação, o termo em inglês “threat” é utilizado para definir ameaça. As ameaças propositais causadas por agentes humanos como hackers, invasores, espiões, ladrões, criadores e disseminadores de vírus de computador, incendiaries são definidas como:
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca da infraestrutura de chaves públicas ICP-Brasil, julgue o item abaixo. A assinatura eletrônica vinculada a um certificado emitido no âmbito da ICP-Brasil tem função específica e restrita de determinar a não violação do conteúdo de um documento assinado eletronicamente, e não conduz à presunção de autenticidade do emissor do documento subscrito.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca das tecnologias de segurança e dos ataques eletrônicos, julgue os itens a seguir. Uma das propriedades de uma função de hash, conhecida como resistência à primeira inversão ou propriedade unidirecional, garante que, dada uma mensagem, não é possível encontrar uma mensagem alternativa que gere o mesmo valor de hash da mensagem original.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca das tecnologias de segurança e dos ataques eletrônicos, julgue os itens a seguir. O controle de acesso embasado em portas permite ao administrador restringir o uso da rede local a tráfego seguro entre dispositivos autenticados e autorizados. O padrão IEEE 802.1x especifica a arquitetura, os elementos funcionais e os protocolos que suportam a autenticação mútua entre os clientes da mesma rede local e a comunicação segura entre as portas a que se conectam os dispositivos.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação a colaboração e mensageria, julgue os itens que se seguem. Apesar de o Postfix 2.8 não suportar exames de cabeçalho e de corpo da mensagem antes de esta ser armazenada na fila Postfix, é possível filtrar e controlar a entrada de spam com a análise de conteúdo e de cabeçalho após a mensagem ser inserida em sua fila.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação a colaboração e mensageria, julgue os itens que se seguem. O Postscreen — recurso presente no Postfix 2.8 — destina-se a proteger o usuário contra uma sobrecarga de processamento do servidor de email, bloqueando conexões provenientes de zumbis e outros spambots.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que se refere à segurança de servidores e aos sistemas operacionais, julgue os itens subsecutivos. O uso de verificadores de integridade nos endereços de retorno de chamada é uma técnica eficaz para se evitar buffer overflow.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que se refere à segurança de servidores e aos sistemas operacionais, julgue os itens subsecutivos. Uma finalidade do uso da alocação aleatória de endereços é evitar a execução arbitrária de código.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca de auditoria e conformidade, julgue os itens subsequentes, a respeito de segurança da informação. A execução correta dos procedimentos de segurança da informação, em conformidade com normas e com a política de segurança da empresa, deve ser garantida pelos vários gestores, cada um em sua área.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca de auditoria e conformidade, julgue os itens subsequentes, a respeito de segurança da informação. Atividades de usuários, exceções e outros eventos são registros ou logs de eventos produzidos e mantidos pela instituição, mas, por constituírem eventos qualitativos, não são objetos apropriados para futuras investigações ou auditorias.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca de auditoria e conformidade, julgue os itens subsequentes, a respeito de segurança da informação. Conformidade é um conceito relacionado à adesão dos sistemas de informação às políticas e às normas organizacionais de segurança da informação.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca de auditoria e conformidade, julgue os itens subsequentes, a respeito de segurança da informação. Em uma auditoria, para a verificação dos sistemas operacionais, os processos do negócio seguem seu fluxo sem interrupções.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação aos princípios gerais de controle de acesso, julgue os itens subsecutivos. Separação de tarefas, privilégio mínimo e necessidade de saber são conceitos que identificam os três principais tipos de controle de acesso.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação aos princípios gerais de controle de acesso, julgue os itens subsecutivos. O controle de acesso RBAC (role-based access control) indica, com base em uma engenharia de papéis, o método de acesso, de modo que o nível de acesso de um colaborador, por exemplo, possa ser determinado a partir do tipo de atividade que este exerce.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação aos princípios gerais de controle de acesso, julgue os itens subsecutivos. Os métodos de autenticação comumente empregados fundamentam-se na clássica divisão entre o que você sabe (senha ou número PIN); o que você tem (token ou um smart card); e o que você é (íris, retina e digitais).
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de segurança da informação e continuidade do negócio, julgue os itens seguintes. O RPO (recovery point objective) é o ponto no tempo em que o reinício das operações após um desastre é desejável, considerando-se os custos da recuperação em face dos custos da interrupção.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que se refere à equipe de resposta e tratamento a incidentes (ETIR) e aos incidentes de segurança, julgue os itens que se seguem. A implementação do monitoramento de uso do sistema dispensa a prévia análise de riscos.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que se refere à equipe de resposta e tratamento a incidentes (ETIR) e aos incidentes de segurança, julgue os itens que se seguem. A equipe de resposta e tratamento a incidentes pode ser formada por uma única pessoa.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que se refere à equipe de resposta e tratamento a incidentes (ETIR) e aos incidentes de segurança, julgue os itens que se seguem. Entre os modelos de formação do time de resposta a incidentes previstos pela ISACA, Central, Distributed, Coordinating e Outsourced, apenas o último não foi incorporado ao regramento do DSIC (NC 05/IN01/DSIC/GSIPR) para a administração pública, haja vista que, no âmbito dessa administração, a escolha preferencial, na formação da equipe, deve recair sobre servidor público ocupante de cargo efetivo ou militares de carreira.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que se refere à equipe de resposta e tratamento a incidentes (ETIR) e aos incidentes de segurança, julgue os itens que se seguem. Um processo seguro e tempestivo de notificação de incidentes de segurança é um componente crítico de qualquer programa de segurança no que se refere à gestão e ao tratamento de incidentes.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que se refere à equipe de resposta e tratamento a incidentes (ETIR) e aos incidentes de segurança, julgue os itens que se seguem. Incidente de segurança refere-se a qualquer evento adverso, confirmado ou sob suspeita, relacionado à segurança dos sistemas de computação ou das redes de computadores, incluindo aqueles decorrentes de conduta maliciosa, denominados ataques.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que se refere à equipe de resposta e tratamento a incidentes (ETIR) e aos incidentes de segurança, julgue os itens que se seguem. As diretrizes do trabalho da ETIR e o planejamento da estratégia de resposta a incidentes devem ser traçados pelo agente responsável e pelos membros da equipe, sem o envolvimento do gestor de segurança da informação, que tem a função de atuar como analista de conformidade do processo.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue o item abaixo, acerca de bloqueio de transações. A serializabilidade de transações é garantida pela aplicação, a todas as transações, do protocolo de bloqueio em duas fases.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens subsequentes, acerca dos tipos de estruturas árvores, pilhas e grafos. Um grafo é formado por um par de conjuntos de vértices e arestas, não podendo o conjunto de vértices ser particionado em subconjuntos.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que se refere aos protocolos e serviços IP, julgue os seguintes itens. No estabelecimento de uma sessão SSH (Secure Shell), o cliente aceita a chave pública do servidor; gera, posteriormente, uma chave de sessão; e a envia de volta ao servidor, cifrada com a chave pública previamente fornecida.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Em relação à segurança e à proteção de informações na Internet, julgue os itens subsequentes. Um tipo específico de phishing, técnica utilizada para obter informações pessoais ou financeiras de usuários da Internet, como nome completo, CPF, número de cartão de crédito e senhas, é o pharming, que redireciona a navegação do usuário para sítios falsos, por meio da técnica DNS cache poisoning.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Em relação à segurança e à proteção de informações na Internet, julgue os itens subsequentes. Spyware é um programa ou dispositivo que monitora as atividades de um sistema e transmite a terceiros informações relativas a essas atividades, sem o consentimento do usuário. Como exemplo, o keylogger é um spyware capaz de armazenar as teclas digitadas pelo usuário no teclado do computador.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Em relação à segurança e à proteção de informações na Internet, julgue os itens subsequentes. As características do protocolo IMAP (Internet Message Access Protocol) permitem que os campos From e Reply-to do cabeçalho sejam falsificados, tornando possível, assim, a aplicação da técnica de email spoofing.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação aos conceitos de segurança da informação, julgue os itens que se seguem. A classificação dos ativos de informação em graus de sigilo constitui precondição para se definir os requisitos de tratamento e de proteção a eles aplicáveis.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação aos conceitos de segurança da informação, julgue os itens que se seguem. Para que ocorra análise de riscos, é necessário que todos os controles de segurança existentes nas normas técnicas sejam implementados no ambiente tecnológico.
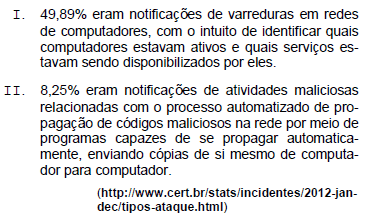
A segurança na Internet constitui atualmente uma das preocupações dos administradores de redes, pelos danos que as pragas virtuais podem causar. Nesse contexto, analise as descrições a seguir. I. São malwares que necessitam de uma interação do usuário para infectar uma máquina. O exemplo clássico é um anexo de e-mail contendo um código executável malicioso. Se o usuário receber e abrir tal anexo, o malware será executado na máquina. II. São malwares capazes de entrar em uma máquina sem qualquer interação do usuário. O exemplo clássico é o de um usuário que está executando uma aplicação de rede frágil para o qual um atacante pode enviar um malware, que varre a Internet em busca de outros hospedeiros que estejam executando a mesma aplicação de rede vulnerável. Essas descrições...
Com relação aos aspectos da segurança da informação, analise as afirmativas a seguir. I. Autenticação – visa garantir ao remetente e ao destinatário a identidade da outra parte envolvida na comunicação, confirmando ou não se é de fato quem alega ser. II. Integridade – visa garantir que apenas o remetente e o destinatário pretendido devem poder entender o conteúdo da mensagem transmitida. III. Confidencialidade – visa garantir que o conteúdo da comunicação, durante a transmissão, não seja alterado por acidente ou por má intenção. Assinale:
Os rootkits podem executar em modo usuário ou em modo núcleo. Em modo de núcleo são usados para atacar rotinas privilegiadas do sistema operacional. Esta categoria de rootkit, normalmente