Para reduzir o risco de malware, por meio do monitoramento do computador, para evitar que estes programas maliciosos modifiquem configurações do sistema operacional, deve ser usado o seguinte recurso do Windows 10:
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens a seguir, em relação às características de software malicioso. Exploit kits não podem ser usados como vetor de propagação de worms, uma vez que a principal característica de um worm consiste na possibilidade de propagação sem a intervenção direta do usuário.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens a seguir, em relação às características de software malicioso. Formatos comuns de arquivos, como, por exemplo, .docx ou .xlsx, são utilizados como vetor de infecção por ransomware, um tipo de software malicioso que encripta os dados do usuário e solicita resgate.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Existem diversas técnicas para descompilar programas maliciosos. Conforme a característica de um malware, essas técnicas podem ou não ser utilizadas. A respeito desse assunto, julgue os seguintes itens. Normalmente, quando se verifica que um binário possui alta entropia, é possível que o malware utilize técnicas de compactação, o que torna a análise mais complexa.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Existem diversas técnicas para descompilar programas maliciosos. Conforme a característica de um malware, essas técnicas podem ou não ser utilizadas. A respeito desse assunto, julgue os seguintes itens. É possível verificar a entropia de malware por meio do cálculo de entropia de Shannon: se um malware usar criptografia para ofuscação, a entropia tende a 0, o que caracteriza alta entropia.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens a seguir, relativos a injeção de código, engenharia reversa e exfiltração (ou desinfiltração) de dados. Situação hipotética: Para um programa, foram realizadas duas engenharias reversas, com técnicas distintas, ambas a partir do programa executável. Na primeira, obteve-se o código-fonte em linguagem Assembly; na segunda, obteve-se o código-fonte na linguagem C, na qual o software foi originalmente desenvolvido. Assertiva: Essa situação descreve as técnicas de engenharia reversa conhecidas, respectivamente, como análise de propriedades estáticas e comportamento dinâmico.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens seguintes, a respeito da análise de artefatos maliciosos. Situação hipotética: Um analista com acesso legalmente constituído extraiu dados de dois sistemas protegidos, aos quais tinha autorização válida e vigente. Após obter os dados, o servidor os compartilhou com terceiros não autorizados, propositalmente. Assertiva: Essa situação descreve uma exfiltração de dados, ainda que o agente causador tenha autorização e fosse confiável, isso porque ela pode ocorrer da forma descrita ou ainda por meio de processo automatizado conduzido por meio de um programa malicioso.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens seguintes, a respeito da análise de artefatos maliciosos. Executar com sucesso o disassembly não é um problema simples de resolver haja vista que sequências de código executável podem ter várias representações — algumas que podem ser inválidas — e, ao final, pode-se causar erros na funcionalidade real do programa.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens seguintes, a respeito da análise de artefatos maliciosos.
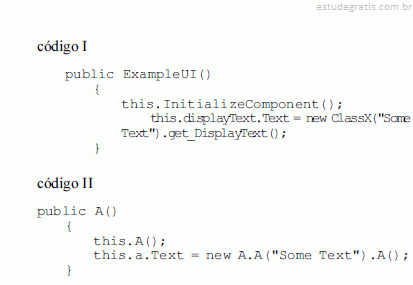
Tendo como referência os códigos I e II a seguir, é correto afirmar que, no código I, foi realizada obfuscação, ou ofuscação, que tem, entre outros objetivos, o de tornar o código mais difícil de ser lido mediante a utilização de técnicas como mudar nomes de variáveis.
Um dos malwares mais nocivos e difundidos atualmente é o ransomware, que atua por meio de algumas formas. O mais comum deles é o que permite o acesso ao equipamento infectado, mas impede o acesso aos dados armazenados. Esse tipo de ransomware é conhecido como
Um cibercriminoso envia para sua vítima um e-mail falso, em que se passa por uma instituição conhecida, informando que seu cadastro está irregular e que, para regularizá-lo, é necessário clicar no link presente no corpo do e-mail.
Esse tipo de falsificação de uma comunicação por e-mail é uma técnica conhecida como:
Malware é a combinação das palavras inglesas malicious e software, ou seja, programas maliciosos. É um termo genérico que abrange todos os tipos de programa desenvolvidos com o intuito de executar ações danosas e atividades maliciosas em um computador. Os códigos maliciosos podem causar danos como alterações e roubo de informações do usuário infectado; são muitas vezes usados como intermediários para a prática de golpes aos usuários desavisados. De acordo com o exposto, relacione adequadamente as definições ao respectivo malware.
I. Não se replica ao infectar computadores, executa as funções para as quais foi aparentemente projetado, ficando oculto do usuário, executando funções maliciosas como: furto de senhas, modificação e destruição de arquivos. Necessita ser executado...
Banca:
Fundação para o Vestibular da Universidade Estadual Paulista (VUNESP)
Considere a seguinte descrição correspondente a um tipo de programa: “apresenta anúncios por meio do navegador (ou mesmo outros programas)”. Essa descrição corresponde especificamente ao tipo de programa denominado
Banca:
Intituto de Desenvolvimento Educacional, Cultural e Assistencial Nacional (IDECAN)
“Tipo de malware que modifica ou substitui um ou mais programas existentes para ocultar vestígios de ataques. Embora normalmente modifiquem partes do sistema operacional para esconder vestígios de sua presença, eles podem existir em qualquer nível – desde instruções de partida (boot) de um computador até aplicativos que são executados no sistema operacional.” Trata‐se de
Banca:
Fundação para o Vestibular da Universidade Estadual Paulista (VUNESP)
Alguns malwares coletam informações sobre transações legítimas efetuadas nos computadores de suas vítimas e as enviam ao atacante para que este possa efetuar ataques de repetição (replay attack). Nesse tipo de ataque, os dados obtidos são