11 Q730415
Ciência da Computação
Ano: 2018
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Softwares desenvolvidos para a Web podem ter diversas vulnerabilidades e cada uma delas pode ser explorada com uma técnica específica. Sendo o ataque bem-sucedido, o atacante tem o controle do sistema. A respeito de características de ataques em software web, julgue os próximos itens. O ataque conhecido por blind SQL injection tem por característica a exploração de perguntas ao banco de dados, as quais retornam verdadeiro ou falso; conforme a resposta da aplicação, o atacante consegue identificar de onde os dados podem ser extraídos do banco, por falhas de programação na aplicação.
12 Q730414
Ciência da Computação
Ano: 2018
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca de banco de dados, julgue os itens seguintes. NoSQL são bancos de dados que não aceitam expressões SQL e devem ser armazenados na nuvem.
13 Q730413
Ciência da Computação
Ano: 2018
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Tendo como referência as informações apresentadas, julgue os próximos itens.

Depois de executados os comandos SQL a seguir, nenhum registro será inserido na tabela colaborador.

14 Q730412
Ciência da Computação
Ano: 2018
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Tendo como referência as informações apresentadas, julgue os próximos itens.

O comando SQL a seguir permite apagar o conteúdo da tabela

15 Q730411
Ciência da Computação
Ano: 2018
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Tendo como referência as informações apresentadas, julgue os próximos itens.

A seguir, são apresentadas as expressões SQL corretas para inserir na tabela organograma as informações constantes do diagrama apresentado.

16 Q730400
Ciência da Computação
Ano: 2018
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação a banco de dados, julgue os itens seguintes. Na SQL (structured query language), existem funções de agregação com diferentes capacidades; como, por exemplo, a função AVG, que é responsável pelo cálculo da média dos valores de determinado campo.
17 Q729007
Ciência da Computação
Ano: 2018
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Considerando o acesso a um sítio de uma empresa, desenvolvido em arquitetura Web/PHP, julgue os itens a seguir, a respeito de segurança de aplicações web. Situação hipotética: Navegando-se pelo sítio, descobriu-se o test=Query por meio de um método GET na URL, a qual foi usada para pesquisar o banco de dados e suas colunas, utilizando-se a ferramenta SQLMap. Assertiva: Essa situação ilustra uma forma de se explorar a fragilidade do sítio por meio de SQL injection.
18 Q728706
Ciência da Computação
Ano: 2018
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

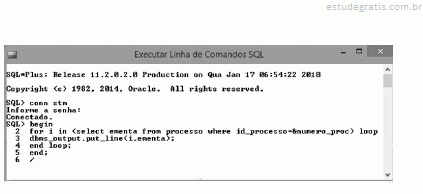
Considerando as informações apresentadas na figura precedente (captura de tela de uma sessão do SQL*Plus), relativas a comandos SQL, julgue os itens que se seguem.

Na linha 2, o trecho &numero_proc constitui uma variável do tipo bind.
19 Q728705
Ciência da Computação
Ano: 2018
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando as informações apresentadas na figura precedente (captura de tela de uma sessão do SQL*Plus), relativas a comandos SQL, julgue os itens que se seguem.

Ao se fechar a sessão do SQL*Plus na qual foi capturada a tela em apreço, a variável definida na linha 2 persistirá no banco de dados.
20 Q728704
Ciência da Computação
Ano: 2018
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando as informações apresentadas na figura precedente (captura de tela de uma sessão do SQL*Plus), relativas a comandos SQL, julgue os itens que se seguem.

O código em tela não criará nenhum objeto no banco de dados, como, por exemplo, procedure, triggers, packages e functions.
21 Q728703
Ciência da Computação
Ano: 2018
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando as informações apresentadas na figura precedente (captura de tela de uma sessão do SQL*Plus), relativas a comandos SQL, julgue os itens que se seguem.

Empregada de forma correta no código em questão, pois se relaciona a um bloco anônimo de PL/SQL, a variável &numero_proc, na linha 2, não pode ser utilizada em comandos DML.
22 Q728702
Ciência da Computação
Ano: 2018
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

Considerando as informações apresentadas na figura precedente (captura de tela de uma sessão do SQL*Plus), relativas a comandos SQL, julgue os itens que se seguem.

A instrução contida na linha 3 possibilita a inserção de informações em um buffer que poderá ser lido por outro procedimento ou pacote.
23 Q798605
Ciência da Computação
Ano: 2017
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)

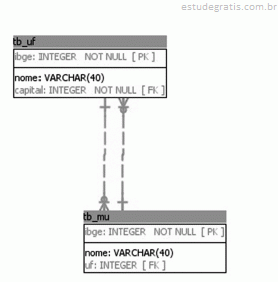
Considerando o diagrama de entidade e relacionamento precedente, assinale a opção cujas expressões SQL permitem a inserção correta no banco de dados de Piauí como uma uf (unidade da federação) e de Teresina como uma capital.

24 Q658171
Ciência da Computação
Ano: 2017
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
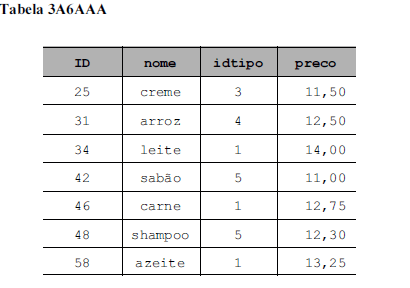
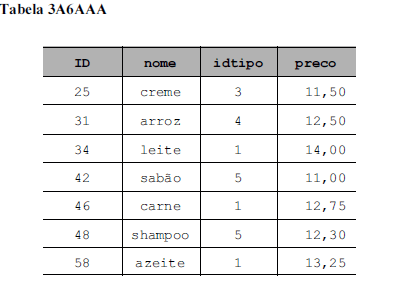
Considerando-se os campos e dados da tabela 3A6AAA, denominada tbproduto, é correto afirmar que o comando SQL
25 Q658170
Ciência da Computação
Ano: 2017
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Assinale a opção que apresenta o comando SQL correto para se incluir um novo campo idcategoria do tipo INT na tabela 3A6AAA, denominada tbproduto.
26 Q658038
Ciência da Computação
Ano: 2016
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Na linguagem SQL, o comando create table é usado para criar uma tabela no banco de dados; enquanto o relacionamento entre duas tabelas pode ser criado pela declaração
27 Q658037
Ciência da Computação
Ano: 2016
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Na linguagem SQL, quando for necessário obter uma lista e criar uma condição, pode-se utilizar a cláusula
28 Q658036
Ciência da Computação
Ano: 2016
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Em SQL, para alterar a estrutura de uma tabela do banco de dados e incluir nela uma nova foreign key, é correto utilizar o comando
29 Q656102
Ciência da Computação
Ano: 2016
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca de SQL (structured query language), assinale a opção correta.
30 Q560036
Ciência da Computação
Ano: 2014
Banca: Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens que se seguem referentes ao uso da linha de comandos no Windows e práticas seguras de desenvolvimento. SQL Injection é uma técnica que permite injetar comandos SQL em uma instrução SQL por meio da entrada de página web, e alterar a instrução SQL original, o que compromete a segurança de uma aplicação web.