Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito da segurança de redes de computadores, julgue os itens de 86 a 90.
Supondo que um vírus atue entre uma rede local e a Internet, gerando tráfego de dados na porta 34465, então é possível que um firewall com iptables executado no sistema operacional Linux seja capaz de gerar logs desse tráfego.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens subsequentes, relativos a firewall.
Considerando os componentes da solução de segurança, é correto afirmar que os firewalls operam única e exclusivamente na camada de aplicação do modelo TCP/IP.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito dos dispositivos relativos à segurança de perímetro, julgue os itens seguintes.
Firewalls filtram o tráfego que entra e sai da rede, seguindo regras que levam em consideração as informações de cabeçalho relativas à camada de enlace.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Uma rede local foi infectada por um software malicioso que, ao ser executado em algumas estações de trabalho, passou a enviar grande quantidade de e-mails para usuários fora da rede utilizando o cliente de e-mail instalado na estação de trabalho. A mensagem dos e-mails enviados consistia no mesmo código malicioso. Nessa rede local, foi instalado equipamento de firewall que conecta os usuários da rede à Internet, e todos os e-mails são enviados mediante um servidor armazenado na Internet, fora da rede local da empresa.
Com base na situação apresentada acima, julgue os itens seguintes.
Caso o equipamento de firewall seja capaz de filtrar conteúdo de aplicações HTTP, ele também será capaz de interromper o envio dos ...
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que diz respeito a serviços de Internet, TCP/IP (Transmission Control Protocol/Internet Protocol) e rede, julgue os itens de 81 a 96. Nesse sentido, considere que a sigla DNS sempre que empregada refere-se à Domain Name System.
O serviço de firewall pode ser utilizado para monitorar os acessos ou as tentativas de acesso a determinados recursos de uma rede de computadores.
Carlos, que trabalha na área de segurança do TRT da Bahia, proferiu uma palestra sobre o tema. Ele disse que os programas antimalware, apesar da grande quantidade de funcionalidades, não são capazes de impedir que um atacante tente explorar, através da rede, alguma vulnerabilidade existente no computador de um funcionário do Tribunal. Devido a isto, além da instalação do antimalware, Carlos recomendou a todos a necessidade de se utilizar um determinado mecanismo de segurança. Quando bem configurado, este mecanismo pode ser capaz de:
− registrar as tentativas de acesso aos serviços habilitados no computador;
− bloquear o envio para terceiros de informações coletadas por invasores e códigos maliciosos;
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca de filtragem de tráfego com firewalls, julgue os itens subsequentes.
Em firewalls que funcionam como filtro de pacotes, é possível estabelecer regras de filtragem para o protocolo de transporte e para a porta utilizada em uma aplicação.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca de filtragem de tráfego com firewalls, julgue os itens subsequentes.
Para programas de mensagem instantânea, como o MSN da Microsoft, em que o firewall identifica e gera um arquivo de log, o tráfego é identificado na camada de transporte.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito dos mecanismos de segurança da informação, julgue os próximos itens.
Com um firewall instalado em uma estação de trabalho, é possível bloquear todo o tráfego de entrada na máquina com destino a uma porta e liberar todo o tráfego de saída.
Nessa arquitetura de firewall cada pacote é individualmente verificado de acordo com o pacote anterior ou subsequente. O exame dos pacotes é feito com base no estado da sessão da aplicação TCP ACK#, SEQ#, informações de portas etc. Os pacotes são examinados usando informações de dados de comunicações passadas. Esses firewalls têm ainda a habilidade de criar sessões de informação virtual para manter a inspeção sobre protocolos não orientados à conexão de pacotes que possam ter conteúdo não legal.
Um administrador deseja restringir o acesso a determinado servidor Linux, bloqueando conexões de endereços IP específicos ao servidor HTTPS. Qual solução deve ser empregada nessa situação?
Uma forma de monitorar os programas que são executados em uma estação de trabalho, com respeito à alocação não autorizada das portas de rede, é configurar adequadamente um guardião idealizado para essa tarefa conhecido como
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Em determinada empresa, o servidor de firewall de borda em operação tem todos os acessos e qualquer tráfego novo bloqueados por padrão. O setor de negócio da empresa solicitou a liberação de uma aplicação web que utiliza protocolo HTTP e porta 80. Considerando que o servidor de firewall possua ferramentas distintas para cada camada do protocolo TCP/IP, para a liberação solicitada, é correto
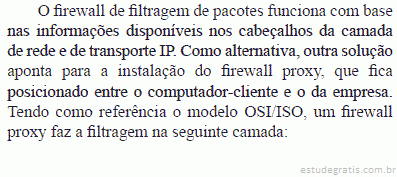
Um firewall de filtragem de pacotes examina cada datagrama individualmente, determinando se ele deve passar ou ficar retido baseado nas regras específicas do administrador.
As decisões de filtragem podem ser baseadas em:
I. Endereço IP de origem e de destino.
II. Tipo de protocolo no campo do datagrama IP: TCP, UDP, ICMP, OSPF etc.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens a seguir, a respeito de segurança da informação.
Os logs de firewall são recursos que podem ser usados para se realizar auditorias de segurança da informação, uma vez que as requisições dos usuários ficam armazenadas em tabelas de registros de acesso.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens a seguir, a respeito de segurança da informação.
O firewall do Windows tem funcionalidades apropriadas que possibilitam o bloqueio de algumas solicitações de conexão ao computador pessoal de um usuário.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens subsequentes, relativos a firewall e segurança em ambientes WAN.
O firewall, cuja principal característica é analisar o tráfego de entrada e saída de uma rede, pode ser considerado uma das camadas de proteção da rede, contribuindo para manutenção da integridade, confidencialidade e disponibilidade dos dados.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens subsequentes, relativos a firewall e segurança em ambientes WAN.
Para se estabelecer uma conexão condicional por meio de um firewall entre diferentes sub-redes, deve-se configurar o firewall em modo transparente, visto ser necessário roteamento para que tais sub-redes se comuniquem.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens subsequentes, relativos a firewall e segurança em ambientes WAN.
Os pacotes que trafegam em firewalls do tipo filtro de pacotes têm velocidade muito superior à dos pacotes em dispositivos do tipo stateful, razão por que, aquele tipo de dispositivo, muito utilizado para garantir a segurança de redes WAN em grandes corporações, exige mais recursos de hardware.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens subsequentes, relativos a firewall e segurança em ambientes WAN.
Os firewalls do tipo stateful (firewalls de estado de sessão) analisam e guardam o estado de cada conexão. Dessa forma, podem prevenir que pacotes ilegítimos entrem ou saiam da rede.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de antivírus e firewall, julgue o item abaixo.
Um firewall é complementar ao antivírus e não pode substituí-lo, uma vez que os firewalls são programas utilizados para evitar que conexões suspeitas e não autorizadas vindas da Internet tenham acesso ao computador do usuário.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Em relação a firewall e segurança de perímetro, julgue os itens a seguintes.
Em um equipamento de firewall que utilize filtro de pacotes, para que seja possível bloquear tráfego HTTP que acesse páginas na Internet, é necessário restringir o tráfego no protocolo UDP (User Datagram Protocol) na porta 80.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Em relação a firewall e segurança de perímetro, julgue os itens a seguintes.
Para que as estações de trabalho possam acessar a Internet, é desnecessário que um firewall de borda que possui a função de roteador e repassa todos os endereços originais da LAN para WAN mascare os endereços para trafegarem na WAN em uma rede com endereços privados de classe C.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca da segurança de servidores e estações de trabalho, julgue os itens que se seguem.
O GuardDog e o Firewall Builder são exemplos de software de gerenciamento de firewall disponíveis em Linux, sendo que este último permite o controle minucioso do tráfego de rede.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de tecnologias ethernet, firewalls, VPNs e técnicas de redundância RAID, julgue os itens a seguir.
Os firewalls com filtragem por inspeção de estado apresentam, em relação aos que utilizam filtragem de pacotes por endereço, as vantagens de permitir a implantação de regras de filtragem mais sofisticadas e apresentar arquitetura mais simples e mais robusta.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de tecnologias ethernet, firewalls, VPNs e técnicas de redundância RAID, julgue os itens a seguir.
A técnica de redundância utilizada por uma estrutura RAID-5 (redundant array of inexpensive disks 5) inclui o armazenamento, em disco extra, apenas dos bits de paridade referentes à informação distribuída nos discos de dados. Desse modo, se um dos discos de dados falhar, o conteúdo dos demais discos e o conteúdo do disco de paridade possibilitam a recuperação do conteúdo do disco que falhou.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de tecnologias ethernet, firewalls, VPNs e técnicas de redundância RAID, julgue os itens a seguir.
Em uma VPN (virtual private network) que utilize a técnica de tunelamento, os conteúdos dos pacotes que trafegam pela Internet são criptografados, ao passo que, para permitir o roteamento eficiente dos pacotes, os seus endereços de origem e de destino permanecem não criptografados.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação aos ataques a redes de computadores, julgue os itens a seguir.
Firewalls são ferramentas projetadas para atuar na camada de rede cuja principal função é analisar pacotes para proteger a rede de tentativas de acesso indevido.
Em relação à Internet, “dispositivos constituídos pela combinação de software e hardware, utilizados para dividir e controlar o acesso entre redes de computadores” refere-se a:
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Em reunião realizada em um órgão estadual, foram identificadas algumas necessidades e requisitos em relação à sua infraestrutura de rede de computadores, conforme listado nos seguintes itens.
I Mudança da arquitetura e topologia atuais — Token Ring e Anel, respectivamente— para uma topologia mais tolerante a falhas, no caso de rompimento de um cabo de rede ligado a uma estação.
II Proteção adequada ao novo cabeamento da rede, em razão de, no prédio, haver diversas fontes de interferência eletromagnética.
III Transmissão de dados em alguns pontos da rede com velocidade de 1Gbps.
IV Implantação de proteção da rede interna contra invasões externas por meio da análise dos cabeçalhos IP....
Defesa em profundidade é o processo de dispor componentes de segurança em camadas para tirar proveito do melhor de cada um. Esse conceito envolve o perímetro, a rede interna e um fator humano. Com relação ao perímetro, o componente de segurança capaz de impedir que um código móvel malicioso seja transferido da rede externa, por uma aplicação executada por um usuário em uma estação da rede interna, através da correta utilização de um protocolo de comunicação, permitido pela política de segurança da empresa, é
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens seguintes, relativos a firewalls e sistemas de detecção de intrusão.
Em firewalls, com ou sem inspeção de estado, para todos os pacotes, a decisão de encaminhamento é tomada por meio da verificação de cada pacote contra cada uma das regras de filtragem.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens seguintes, no que diz respeito a redes de computadores.
O firewall atua como filtro de pacotes a partir de filtros criados com regras que listam origens e destinos aceitáveis e origens e destinos bloqueados.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens seguintes, referentes a ferramentas de proteção de estações de trabalho e servidores.
As ferramentas de firewall conhecidas como filtro de pacotes trabalham na camada de transporte e de rede do protocolo TCP/IP e tratam os protocolos TCP e UDP e as portas de acesso aos serviços.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação a procedimentos de segurança da informação, julgue os itens subsequentes.
O denominado firewall de estado é um tipo de firewall mais simples que atua na camada de rede (camada 3), para filtrar tráfego a partir de endereços IP de origem e destino e a partir da porta TCP ou UDP.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os próximos itens, relativos à administração de rede de dados.
Instalando-se o firewall do Windows XP, é possível criar uma barreira protetora que monitora e restringe as informações passadas entre o computador do usuário e uma rede ou a Internet, bem como eliminar possíveis contaminações por vírus.
Um servidor está sendo configurado para prover os principais serviços de e-mail. Através de que portas IPv4, o firewall deve permitir o acesso a esse servidor?
Como é chamado o dispositivo de segurança que existe na forma de software e hardware e que tem como objetivo aplicar uma política de segurança nos pontos da rede?
Banca:
Fundação de Estudos e Pesquisas Sócio-Econômicos (FEPESE)
Analise a veracidade das afirmativas a seguir.
1. Um firewall do tipo filtro de pacotes implanta as regras definidas da política de segurança da empresa, visando proteger a rede interna de acessos indevidos e minimizar ataques que partam da rede interna, mediante a autenticação do usuário da rede.
2. Um gateway de aplicação é um firewall que opera na camada de aplicação. O gateway decide transmitir ou descartar um pacote com base nos campos de cabeçalho, no tamanho da mensagem, porém não examina o conteúdo do pacote.
3. Diversas arquiteturas podem ser empregadas para a implantação de firewalls em uma rede. É recomendável que a arquitetura empregada defina um segmento de rede separado e com acesso altamente restrito, conhecido como DMZ (DeMilitarized Zone, ou zona...
I. Quando o IPSec é implementado em um firewall ou roteador, ele proporciona forte segurança para ser aplicada em todo o tráfego que cruza o perímetro.
II. O IPSec pode fornecer segurança para usuários individuais, se necessário.
III. O IPSec está acima da camada de transporte o que o torna visível às aplicações.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de segurança da informação, julgue os próximos itens.
Um firewall Linux pode ser implementado por meio de um servidor proxy. Nesse caso, as devidas autorizações do usuário e as demais opções de configuração são conferidas em uma tabela.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de segurança da informação, julgue os itens seguintes.
Firewall pode autorizar, negar ou descartar um pacote de dados como resultado da comparação entre uma tabela de regras e o resultado da análise de cabeçalhos de pacotes que contém os protocolos utilizados, assim como as portas e os endereços IP de origem e destino do pacote.
Sobre os aspectos importantes relativos à utilização de firewalls, pode-se afirmar que:
I – firewalls podem usar filtros de pacotes que operam examinando os endereços IP dos pacotes que por eles passam;
II – firewalls não tratam códigos maliciosos, cavalos de tróia ou vírus, uma vez que há inúmeras maneiras de codificar as transferências de arquivos binários nas redes;
III – firewalls, associados a mecanismos de detecção de intrusão, oferecem proteção contra ataques oriundos de dentro e de fora da rede que estão protegendo.
Entre os aspectos relevantes na utilização de firewalls, analise as afirmativas a seguir.
I – Podem usar filtros de pacotes que operam examinando os endereços IP dos pacotes que por eles passam.
II – Não tratam códigos maliciosos, cavalos de tróia ou vírus, uma vez que há inúmeras maneiras de codificar as transferências de arquivos binários nas redes.
III – Associados a mecanismos de detecção de intrusão, oferecem proteção contra ataques oriundos de dentro e de fora da rede que estão protegendo.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Tendo como referência inicial o texto acima, julgue os itens seguintes a respeito de prevenção e tratamento de incidentes, especificamente ataques a redes de computadores.
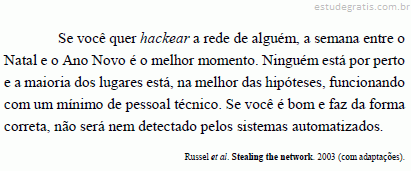
O texto sugere que o hacker não faça um ataque de negação de serviço à rede.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Tendo como referência inicial o texto acima, julgue os itens seguintes a respeito de prevenção e tratamento de incidentes, especificamente ataques a redes de computadores.
O sistema automatizado ao qual se refere o texto é possivelmente um firewall stateless.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
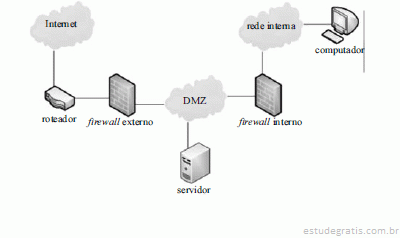
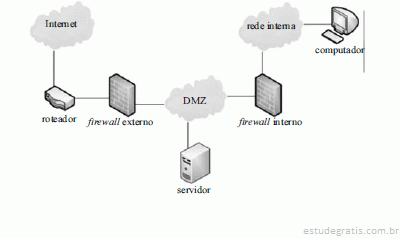
Considerando a figura acima, que ilustra uma rede corporativa formada pela DMZ e rede interna, julgue os itens que se seguem, a respeito da segurança dessa rede.
Os dois firewalls mostrados na figura poderiam ser transformados em apenas um, caso fosse adicionada uma terceira interface de rede, sem prejuízo na arquitetura adotada.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Considerando a figura acima, que ilustra uma rede corporativa formada pela DMZ e rede interna, julgue os itens que se seguem, a respeito da segurança dessa rede.
A arquitetura de firewalls adotada nessa rede é a screened subnet.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca de segurança na Internet e dispositivos de segurança de redes de computadores, julgue os itens que se seguem.
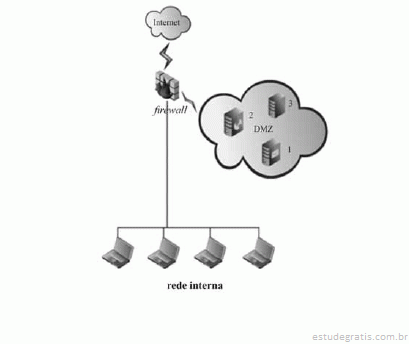
Firewalls podem ser usados para estabelecer a chamada zona deslimitarizada (DMZ), que é um segmento de rede localizado entre a rede protegida e a rede desprotegida.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Um firewall tem três interfaces, conectadas da seguinte forma: uma à rede externa; outra à rede interna; e a terceira a uma DMZ. Nessa situação, considerando que o firewall registre todas as suas ações referentes ao exame do tráfego, julgue os itens seguintes.
A presença de vários registros idênticos referentes a um mesmo fluxo de tráfego é consistente com um firewall que tem por base a inspeção de pacotes.