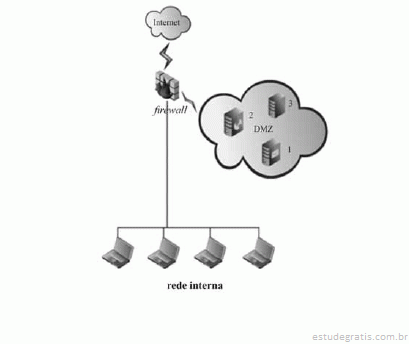
Qual recurso no Firewall o administrador da rede deve configurar para expor serviços, até mesmo aqueles sem qualquer segurança, para usuários que acessam a rede local a partir da internet?
Banca:
Instituto Americano de desenvolvimento (IADES)
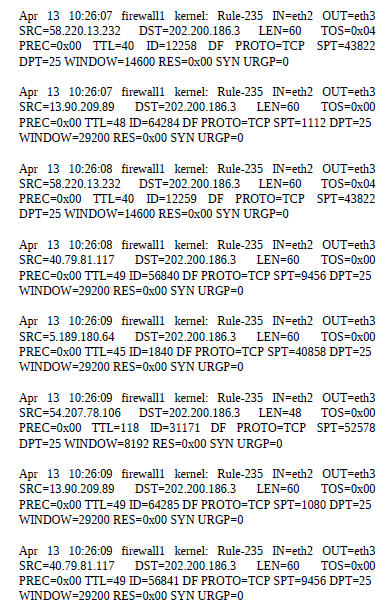
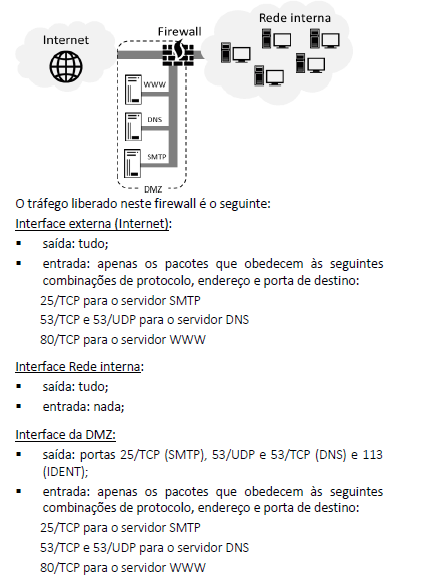
Considere hipoteticamente que, em um equipamento firewall de rede, foram colhidos registros do tráfego de pacotes TCP/IP(v4) e percebeu-se uma grande ocorrência de registros cujo destino era o servidor de DNS IP=202.200.186.3. Parte desses registros apresentava os conteúdos a seguir
Considerando a análise desses registros, assinale a alternativa correta.
Banca:
Instituto Americano de desenvolvimento (IADES)
A Runtime Application Self-Protection (RASP) é uma tecnologia acoplada a uma aplicação e que pode detectar e prevenir ataques, em tempo real, pela inspeção da pilha de execução de uma aplicação. Além disso, o Web Application Firewall (WAF) é um equipamento que inspeciona o tráfego HTTP em busca de problemas relacionados à requisição e resposta de aplicações web. A respeito das técnicas de defesa utilizadas em aplicações e do respectivo impacto no ciclo de desenvolvimento seguro de software, assinale a alternativa correta.
Um profissional de TI da Eletrosul deseja bloquear o acesso de estranhos à rede da empresa com Telnet. Para isso deve configurar o firewall para parar todas as transações de entrada que solicitam a porta
Um equipamento tem todas as suas portas bloqueadas para acesso externo por meio de um firewall com IPTables. Entretanto, uma nova aplicação tcp foi instalada nesse equipamento e, para funcionar, é necessário liberar o acesso para as portas destino 20000-21000. Para isso:
Como recurso de segurança, a rede de computadores do TRT possui um Firewall, instalado entre a Rede Local (LAN) e a Rede Ampla (WAN), e que inclui a DMZ. Para que o Firewall do TRT opere de forma adequada, na DMZ deve ser instalado o servidor
Considere que a Manausprev adota um conjunto de boas práticas em configuração, administração e operação segura de redes conectadas à Internet. A implantação destas práticas minimiza as chances de ocorrerem problemas de segurança e facilita a administração das redes e de recursos de forma segura. Está de acordo com estas práticas:
Uma empresa implementou um firewall de filtro de pacotes na rede de microcomputadores. Esse dispositivo funciona na camada de rede e de transporte da pilha TCP/IP, de modo que realiza as decisões de filtragem com base nas informações do cabeçalho de pacotes, tais como os endereços de origem e de destino, as portas de origem e de destino e a direção das conexões. Uma vantagem do emprego desse tipo de firewall é que ele
Banca:
Instituto de Estudos Superiores do Extremo Sul (IESES)
Um firewall é um sistema (ou grupo de sistemas) que reforçam a norma de segurança entre uma rede interna segura e uma rede não-confiável como a Internet. Analise os seguintes itens relacionados a este importante mecanismo de segurança: I. Um firewall pode ser um PC, um roteador, um computador de tamanho intermediário, um mainframe, uma estação de trabalho UNIX ou a combinação destes que determine qual informação ou serviços podem ser acessados de fora e a quem é permitido usar a informação e os serviços de fora. II. O modelo mais simples de firewall é conhecido como o dual homed system, ou seja, um sistema que interliga duas redes distintas. Este sistema possui um servidor com duas placas de rede que faz com que os usuários possam falar entre si. III. A filtrage...
Banca:
FUNRIO Fundação de Apoio a Pesquisa, Ensino e Assistência (FUNRIO)
Uma combinação de hardware e software que isola a rede interna de uma organização da Internet em geral, permitindo que alguns pacotes passem e outros sejam bloqueados é denominada
Existem duas abordagens fundamentais para criar políticas de firewall para minimizar definitivamente a vulnerabilidade em relação ao mundo externo mantendo confiável a funcionalidade desejada das máquinas na rede interna.
Com relação a estas abordagens, considere as asserções a seguir.
A implementação de uma abordagem de lista branca é mais segura que a implementação de uma abordagem de lista negra para definir um conjunto de regras para o firewall
PORQUE
na abordagem de lista branca todos os pacotes podem passar, exceto aqueles que se enquadram nas regras definidas especificamente na lista.
Banca:
Fundação para o Vestibular da Universidade Estadual Paulista (VUNESP)
Para evitar que um sistema sofra ataques de falsificação de endereços IP (spoofing), que permita que um dispositivo externo utilize um endereço IP da rede interna, é necessário que o Firewall filtre o tráfego de
Banca:
Instituto Americano de desenvolvimento (IADES)
O firewall é um dispositivo de rede capaz de controlar o fluxo de dados entre dois pontos em uma rede de computadores, e é normalmente instalado no ponto de conexão da rede local com a internet. A respeito de um firewall de rede, assinale a alternativa correta.
O dispositivo identificado pela letra A tem por função bloquear os acessos indevidos provenientes da Internet para a rede local (LAN), por meio da verificação do endereço (IP), é conhecido como
Considere as seguintes afirmações sobre o firewall do Windows 7:
I. Quando o Firewall do Windows está ativado, a maioria dos programas fica impedida de se comunicar através do firewall. Se quiser que um programa se comunique através do firewall, você poderá adicioná-lo à lista de programas permitidos. O Firewall do Windows por padrão fica desativado até que seja configurado e executado. II. É possível bloquear todas as tentativas não solicitadas de conexão ao computador, incluindo os programas que estão na lista de permitidos. Com esta configuração, o sistema não notifica quando o Firewall do Windows bloqueia programas, e os programas na lista de programas permitidos são ignorados. III. A desativação do Firewall do Windows pode deixar o computador mais v...
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação à proteção de rede com iptables, julgue os itens que se seguem.
Caso um servidor que atua como firewall e roteador entre duas redes tenha pacotes que passam de uma rede para outra e necessite filtrar esses pacotes, devem-se utilizar a tabela Filter e a chain Input.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca de proteção de estações de trabalho, julgue os próximos itens.
Se o firewall pessoal estiver habilitado na estação de trabalho, ele será capaz de bloquear o tráfego de rede com destino final à estação de trabalho ao ser direcionado a uma porta específica.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens subsequentes com relação a ataques a redes de computadores, prevenção e tratamento de incidentes.
Firewall pode ser utilizado para proteger um computador contra acessos não autorizados advindos da Internet. Se estiver bem configurado, este tipo de proteção possibilita a identificação das origens destas tentativas e interrompe a comunicação entre um invasor e um código malicioso já instalado, entre outras ações.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de firewall, julgue os itens subsecutivos.
Considere que, em um servidor com serviço de firewall habilitado e em funcionamento, o administrador de rede tenha verificado que existe muito tráfego de flags SYN do protocolo TCP, sem que ocorra o retorno da flag ACK do host a que foi destinada a flag SYN. Nessa situação, é possível que regras de firewall estejam descartando os pedidos de abertura de conexão.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de firewall, julgue os itens subsecutivos.
Um firewall que trabalha especificamente na camada de aplicação tem a capacidade de estabelecer regras para registrar e descartar pacotes que sejam destinados a um endereço IP e a uma porta específica.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca do sistema operacional Windows, julgue os itens subsequentes.
O perfil de firewall definido como private é aplicado ao computador em qualquer rede que se conecte, quando um domínio Active Directory está indisponível.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação a ataques a redes de computadores, julgue os itens a seguir.
A aplicação de regras de firewall realizada por meio do filtro de informações de cabeçalho é uma medida eficaz na mitigação de ataques de buffer overflow.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens subsecutivos, referentes a firewall e VPN (virtual private network).
Considere que, em uma rede dotada de firewall, um computador infectado por vírus esteja enviando grande quantidade de emails via servidor de email dessa rede. Nessa situação, até que o vírus seja removido do computador infectado, o firewall tem a capacidade de bloquear o acesso entre o computador e o servidor de email sem tornar indisponível, ao servidor de email, o uso dos outros computadores da mesma rede.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito da segurança de redes de computadores, julgue os itens de 86 a 90.
Supondo que um vírus atue entre uma rede local e a Internet, gerando tráfego de dados na porta 34465, então é possível que um firewall com iptables executado no sistema operacional Linux seja capaz de gerar logs desse tráfego.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens subsequentes, relativos a firewall.
Considerando os componentes da solução de segurança, é correto afirmar que os firewalls operam única e exclusivamente na camada de aplicação do modelo TCP/IP.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito dos dispositivos relativos à segurança de perímetro, julgue os itens seguintes.
Firewalls filtram o tráfego que entra e sai da rede, seguindo regras que levam em consideração as informações de cabeçalho relativas à camada de enlace.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Uma rede local foi infectada por um software malicioso que, ao ser executado em algumas estações de trabalho, passou a enviar grande quantidade de e-mails para usuários fora da rede utilizando o cliente de e-mail instalado na estação de trabalho. A mensagem dos e-mails enviados consistia no mesmo código malicioso. Nessa rede local, foi instalado equipamento de firewall que conecta os usuários da rede à Internet, e todos os e-mails são enviados mediante um servidor armazenado na Internet, fora da rede local da empresa.
Com base na situação apresentada acima, julgue os itens seguintes.
Caso o equipamento de firewall seja capaz de filtrar conteúdo de aplicações HTTP, ele também será capaz de interromper o envio dos ...
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que diz respeito a serviços de Internet, TCP/IP (Transmission Control Protocol/Internet Protocol) e rede, julgue os itens de 81 a 96. Nesse sentido, considere que a sigla DNS sempre que empregada refere-se à Domain Name System.
O serviço de firewall pode ser utilizado para monitorar os acessos ou as tentativas de acesso a determinados recursos de uma rede de computadores.
Carlos, que trabalha na área de segurança do TRT da Bahia, proferiu uma palestra sobre o tema. Ele disse que os programas antimalware, apesar da grande quantidade de funcionalidades, não são capazes de impedir que um atacante tente explorar, através da rede, alguma vulnerabilidade existente no computador de um funcionário do Tribunal. Devido a isto, além da instalação do antimalware, Carlos recomendou a todos a necessidade de se utilizar um determinado mecanismo de segurança. Quando bem configurado, este mecanismo pode ser capaz de:
− registrar as tentativas de acesso aos serviços habilitados no computador;
− bloquear o envio para terceiros de informações coletadas por invasores e códigos maliciosos;
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca de filtragem de tráfego com firewalls, julgue os itens subsequentes.
Em firewalls que funcionam como filtro de pacotes, é possível estabelecer regras de filtragem para o protocolo de transporte e para a porta utilizada em uma aplicação.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca de filtragem de tráfego com firewalls, julgue os itens subsequentes.
Para programas de mensagem instantânea, como o MSN da Microsoft, em que o firewall identifica e gera um arquivo de log, o tráfego é identificado na camada de transporte.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito dos mecanismos de segurança da informação, julgue os próximos itens.
Com um firewall instalado em uma estação de trabalho, é possível bloquear todo o tráfego de entrada na máquina com destino a uma porta e liberar todo o tráfego de saída.
Nessa arquitetura de firewall cada pacote é individualmente verificado de acordo com o pacote anterior ou subsequente. O exame dos pacotes é feito com base no estado da sessão da aplicação TCP ACK#, SEQ#, informações de portas etc. Os pacotes são examinados usando informações de dados de comunicações passadas. Esses firewalls têm ainda a habilidade de criar sessões de informação virtual para manter a inspeção sobre protocolos não orientados à conexão de pacotes que possam ter conteúdo não legal.
Um administrador deseja restringir o acesso a determinado servidor Linux, bloqueando conexões de endereços IP específicos ao servidor HTTPS. Qual solução deve ser empregada nessa situação?
Uma forma de monitorar os programas que são executados em uma estação de trabalho, com respeito à alocação não autorizada das portas de rede, é configurar adequadamente um guardião idealizado para essa tarefa conhecido como

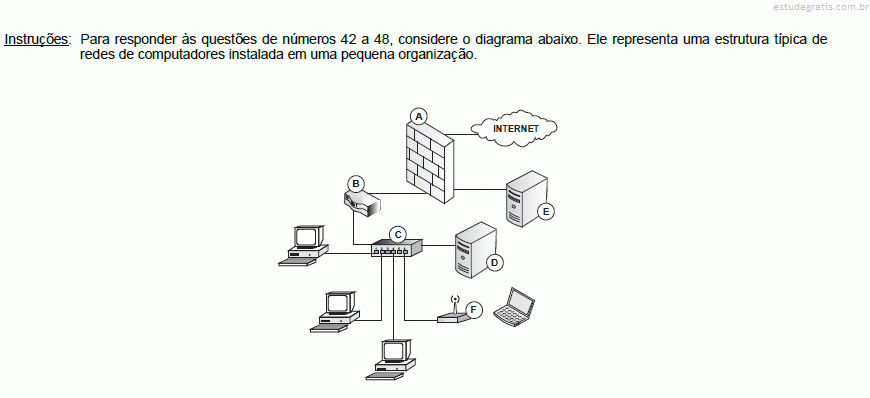 O dispositivo identificado pela letra A tem por função bloquear os acessos indevidos provenientes da Internet para a rede local (LAN), por meio da verificação do endereço (IP), é conhecido como