Com relação a IDS e firewalls, julgue os itens de 66 a 70.
Em IDS baseado em assinaturas, é necessário ajuste destas visando à redução de falsos-positivos.A Central de Segurança do Windows XP, para ajudar a proteger um computador, possibilita a ativação dos seguintes elementos:
Quanto à configuração de placa de rede de estações de trabalho em sistemas Windows XP, julgue os itens que se seguem.
O uso de um protocolo como o ethernet habilita automaticamente o envio e o recebimento de dados para testar a conectividade do firewall e do instant messenger.
Quando um firewall indica uma atividade como sendo um ataque, quando na verdade não é um ataque, trata-se de
Com respeito a vulnerabilidades e ataques a sistemas computacionais, julgue os itens que se seguem.
Em geral, firewalls com inspeção de estado evitam ataques do tipo buffer overflow.

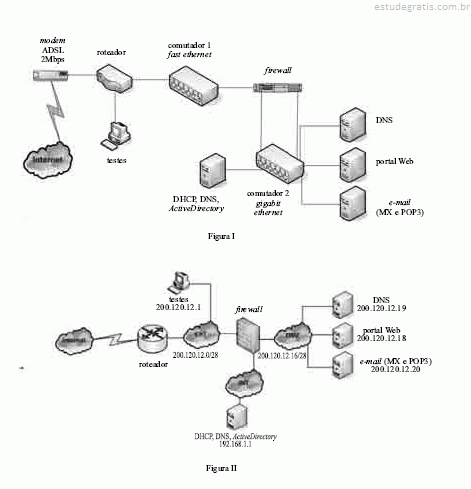
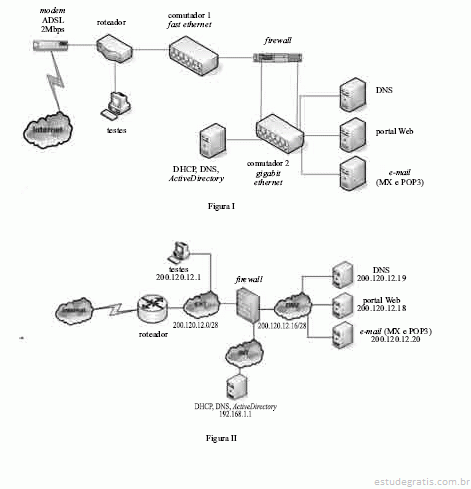
As figuras I e II acima mostram, respectivamente, as topologias física e lógica de uma rede de computadores corporativa típica. Considerando essas figuras, julgue os itens que se seguem.
O sistema firewall deve ter três endereços IP, cada um deles atribuído a cada uma de suas interfaces. O endereço IP da interface conectada à rede denominada DMZ é 200.120.12.17.

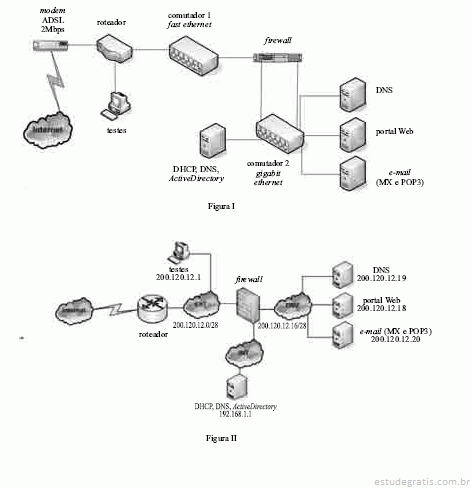
As figuras I e II acima mostram, respectivamente, as topologias física e lógica de uma rede de computadores corporativa típica. Considerando essas figuras, julgue os itens que se seguem.
O sistema firewall utiliza NAT para prover conectividade aos sistemas computacionais ligados à rede IP, denominada INT.

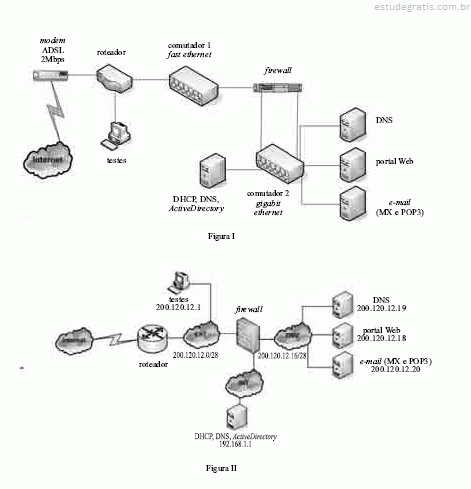
As figuras I e II acima mostram, respectivamente, as topologias física e lógica de uma rede de computadores corporativa típica. Considerando essas figuras, julgue os itens que se seguem.
As redes INT e DMZ estão interligadas pelo equipamento comutador 2. Desse modo, mesmo que do ponto de vista da interconexão IP essas sejam redes separadas, elas necessariamente têm conectividade em nível de enlace, o que fragiliza a segurança implementada pelo firewall.

As figuras I e II acima mostram, respectivamente, as topologias física e lógica de uma rede de computadores corporativa típica. Considerando essas figuras, julgue os itens que se seguem.
O firewall, que tem por objetivo implementar mecanismos básicos de segurança para rede corporativa, não protege a rede denominada EXT de ataques provenientes da Internet.
Caso uma instalação particular de rede apresente um sistema com as seguintes características:
I. Alto e crítico tráfego na internet.
II. Oferta de serviços a usuários na internet.
III. Rede protegida contendo dados de alto valor.
O uso da arquitetura de firewall Dual-Homed Host é menos apropriada em
Considere a seguinte definição: "Evitar violação de qualquer lei criminal ou civil, estatutos, regulamentação ou obrigações contratuais; evitar a violação de direitos autorais dos software − manter mecanismos de controle dos softwares legalmente adquiridos".
De acordo com as especificações das normas brasileiras de segurança da informação, esta definição se inclui corretamente em
Acerca de segurança de redes e criptografia, julgue os próximos itens.
Geralmente, firewalls restringem-se a inspecionar cabeçalhos, sendo ineficazes para filtrar ataques focalizados em vulnerabilidades específicas de aplicações.
Acerca de segurança de redes e criptografia, julgue os próximos itens.
Firewalls por inspeção de estado permitem mais granularidade e especificidade na filtragem de tráfego que filtros de pacotes sem estado.
No que concerne a firewalls e NIDS, julgue os itens seguintes.
Os NIDS permitem a detecção instantânea, e até antecipada, de intrusões, contribuindo para a pró-atividade.
No que concerne a firewalls e NIDS, julgue os itens seguintes.
A popularização das redes baseadas em comutadores facilitou a escolha do posicionamento dos sensores de NIDS, tornando-os mais eficazes.
No que concerne a firewalls e NIDS, julgue os itens seguintes.
Firewalls embasados na tecnologia de filtragem de pacotes oferecem a possibilidade de maior granularidade e especificidade dos filtros, quando comparados com os firewalls embasados na tecnologia de inspeção de estado.
No que concerne a firewalls e NIDS, julgue os itens seguintes.
Firewalls embasados na tecnologia de inspeção de estado usam o próprio estado associado ao protocolo inspecionado, sendo, assim, restritos aos protocolos orientados à conexão.
No que concerne a firewalls e NIDS, julgue os itens seguintes.
Os filtros, nos firewalls embasados na tecnologia de filtragem de pacotes, devem ser aplicados, preferencialmente, quando o tráfego sai do dispositivo.
Julgue os itens que se seguem, relacionados a tecnologias, protocolos e aplicações de redes de computadores.
Os cookies são identificadores que um sítio web pode atribuir aos usuários e que facilitam o gerenciamento de usuários e a adaptação dos serviços a cada usuário, embora isso possa causar problemas de privacidade.
Com relação às proxies e aos filtros de acesso, julgue os itens a seguir.
Uma desvantagem do uso de um firewall baseado em proxy é que ele pode ser mais difícil de configurar e operar. Entretanto, o uso de VPNs pode reverter essa situação.
Com relação às proxies e aos filtros de acesso, julgue os itens a seguir.
Um firewall embasado em proxy tem melhor desempenho (retardo e throughput, por exemplo) quando comparado a um firewall que opera em camadas mais baixas, visto que, como atua no nível da aplicação, pode inspecionar não só as informações de cabeçalho, como também as dos protocolos de aplicação.
Com relação à segurança de perímetro, julgue os itens a seguir.
Firewalls são pontos de concentração de tráfego que controlam o tráfego de entrada e de saída da rede. Entretanto, as regras e as características de implementação e operação lhes conferem menor especificidade e granularidade que as listas de acesso dos roteadores.
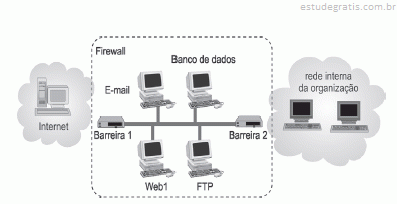
A necessidade cada vez maior de uso da Internet pelas organizações e a constituição de ambientes corporativos levam a uma crescente preocupação com a segurança, fazendo com que o firewall assuma um papel de elevada importância. A esse respeito, analise o esquema e as afirmativas abaixo.

I. A zona desmilitarizada (DMZ) refere-se à parte que fica entre a rede interna, que deve ser protegida, e a rede externa.
II. O esquema evita parcialmente o problema de comprometimento da rede interna da organização, caso um ataque ao servidor de dados tenha sucesso.
III. O proxy existente no firewall protege a rede atuando co...
Uma nova política de segurança definiu regras restritivas de acesso à internet e a certos protocolos de comunicação. Todo o tráfego de internet passa por um único servidor Linux. Através do firewall iptables deve ser barrado o software MSN Messenger e os pacotes UDP nas portas de 0 até 30000. As regras iptables mais adequadas a esta tarefa, pela ordem, são:
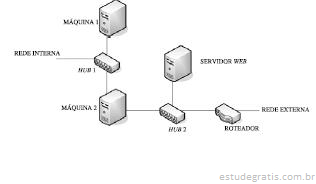
A figura acima apresenta a topologia de uma rede de computadores. Nessa rede, nas máquinas 1 e 2, têm-se servidores DNS, enquanto, na máquina 2, tem-se um firewall que adota uma arquitetura embasada em proxy. No roteador existente nessa topologia, não há filtros configurados. Considerando essas informações, julgue os próximos itens.
Uma das máquinas dessa rede não está sendo protegida pelo firewall. Há possibilidade de que os dados dessa máquina sejam conhecidos pelos usuários na rede externa e de que haja perda desses dados.
A figura acima apresenta a topologia de uma rede de computadores. Nessa rede, nas máquinas 1 e 2, têm-se servidores DNS, enquanto, na máquina 2, tem-se um firewall que adota uma arquitetura embasada em proxy. No roteador existente nessa topologia, não há filtros configurados. Considerando essas informações, julgue os próximos itens.
O serviço DNS pode ser configurado de modo que as máquinas na rede interna indicada na figura enviem consultas para o servidor na máquina 1. Esse servidor pode ser configurado para repassar, para o servidor na máquina 2, as consultas que não for capaz de tratar. Finalmente, o servidor na máqu...
Com relação a firewalls, julgue os itens subseqüentes.
Há firewalls que possibilitam a tradução entre os endereços de rede privados, usados em uma rede protegida, e os endereços de rede públicos, usados fora dessa rede. Se o firewall provê tradução estática, então podem ser definidas associações fixas entre endereços privados e públicos.
Com relação a firewalls, julgue os itens subseqüentes.
Firewalls embasados em proxy são capazes de tratar diversos protocolos de aplicação. Por exemplo, um proxy de FTP deve ser capaz de tratar o protocolo de aplicação FTP para poder se fazer passar por esse serviço.
Com relação a firewalls, julgue os itens subseqüentes.
Há roteadores que, por meio de uma configuração de filtros, podem operar como firewalls. Em uma rede TCP/IP, um roteador pode bloquear os datagramas destinados a uma máquina, analisando os números de portas presentes no cabeçalho do protocolo IP.
Com relação a firewalls, julgue os itens subseqüentes.
Em uma rede protegida por firewall composto por proxies, quando um cliente, fora da rede, se comunica com um servidor, na rede, um proxy se faz passar pelo servidor e intermedia a comunicação.

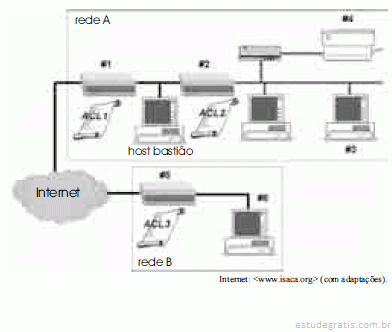
A figura acima apresenta um diagrama de configuração de redes, no qual se destacam as redes A e B, pontos numerados de #1 a #6, além de outros dispositivos. Julgue os itens de 104 a 112 que se seguem, acerca das informações apresentadas e dos conceitos de segurança de redes e sistemas de informação.
Os dispositivos #1, #2 e #5 desempenham funções de um firewall, possivelmente um firewall de filtragem de pacotes que atua em nível de rede.

A figura acima, adaptada de www.isaca.org, apresenta um diagrama de configuração de redes, na qual se destacam as redes A e B, pontos numerados de #1 a #6, além de outros dispositivos. Tendo como referência o diagrama e as informações apresentadas e acerca dos conceitos de segurança de redes e sistemas de informação, julgue os itens seguintes.
Os dispositivos #1, #2 e #5 desempenham funções de um firewall, possivelmente um firewall de filtragem de pacotes que atua no nível de rede.
Com relação a segurança de hosts e redes, julgue os itens seguintes.
Em geral, os firewalls inspecionam todo o pacote, enquanto os IDSs inspecionam apenas os cabeçalhos.
Com relação a segurança de hosts e redes, julgue os itens seguintes.
Roteadores de borda, firewalls, IDSs, IPSs e VPNs são alguns dos principais elementos do perímetro de segurança da rede.
Considerando os princípios de metodologia de auditoria de TI, assim como as boas práticas de auditoria e os referenciais normativos da área, é correto afirmar que a auditoria de TI deve verificar
a existência de firewall, recurso de TI capaz de dividir e controlar o acesso entre redes de computadores, bloquear tentativas de invasão e impedir o acesso de backdoors.
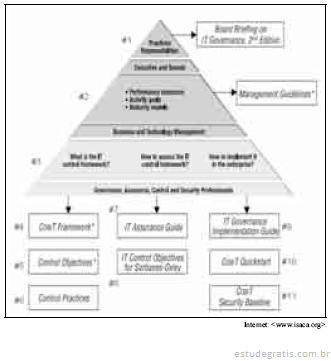
A figura acima apresenta um conjunto de elementos relacionados ao modelo COBIT 4.0, alguns dos quais estão numerados de #1 a #11. Considerando essa figura, julgue os itens seguintes com relação à governança de TI.
Em uma organização que faz prestação de serviços de TI, uma métrica que indica o grau de adesão a um treinamento básico e voluntário sobre segurança da informação seria mais adequadamente enquadrada como um indicador chave de desempenho (KPI) que como um indicador chave de metas (KGI).
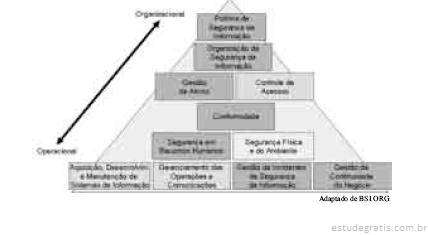
Considerando a figura acima, que apresenta uma proposta de organização da norma NBR ISO/IEC 17799:2005, julgue os próximos itens, acerca dos conceitos de segurança da informação.
Como regra geral, quanto menor for a MTU de um enlace de rede, maior tenderá a ser a fragmentação de segmentos que trafegam nessa rede. Devido à fragmentação, assinaturas de ataques com o protocolo ICMP poderão ser mais difíceis de detectar, especialmente no caso de o firewall em uso ser do tipo de filtragem de pacotes.
É característica de uma Intranet
Em relação ao Firewall, o
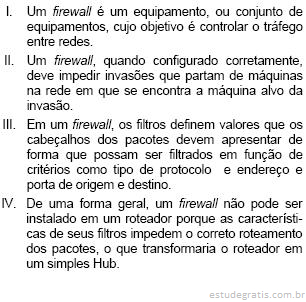
I. Proxy nada mais é do que um firewall de controle de aplicações, tais como SMTP, FTP, HTTP e outras.
II. firewall de filtragem de pacotes determina que endereços IPs e dados podem estabelecer comunicação e/ou transmitir/receber dados, baseado em um conjunto de regras estabelecidas.
III. firewall de aplicação permite um acompanhamento mais preciso do tráfego entre a rede e a Internet enquanto o firewall de filtragem de pacotes é capaz de analisar informações sobre a conexão e notar alterações suspeitas.
É correto o que se afirma em
Analise as seguintes afirmações sobre SEGURANÇA EM AMBIENTES COMPUTACIONAIS.
I. O Firewall é um dispositivo de rede que tem como objetivo regular o tráfego entre redes distintas, para impedir a transmissão de dados não autorizados, oriundos de uma externa.
II. Uma Rede Privada Virtual (Virtual Private Network - VPN) é uma rede de comunicações utilizada por uma empresa ou conjunto de empresas. A motivação para a implantação de uma VPN é garantir a segurança da rede contra ataques externos. Por esta razão, não é possível conectar uma VPN a uma rede externa, como a Internet.
III. Em algoritmos de criptografia assimétrica, mensagens cifradas com a chave pública podem apenas ser decifradas, utilizando-se a cha...
Considere um firewall baseado em filtro de pacotes e avalie as seguintes afir-mativas:
I. É possível filtrar pacotes em função de informações contidas no cabeça-lho do protocolo IP.
II. Não é possível filtrar pacotes em função de informações contidas no ca-beçalho do protocolo TCP.
A opção CORRETA é:
Qual é o tipo de pacote que deve ser bloqueado em um firewall baseado em filtro de pacotes, para ele não permitir a passagem de um PING para a rede segura sem prejudicar o tráfego normal das informações?
Analise as seguintes afirmações sobre Firewall.
Assinale a alternativa que contém a(s) afirmação(ões) CORRETA(S).
Analise as seguintes afirmações sobre conceitos de proteção e segurança.
I. Trata-se de uma boa prática de segurança utilizar o Firewall do Windows, responsável por detectar e remover alguns tipos de vírus.II. Manter o programa antivírus sempre atualizado é uma boa prática de segurança, pois garante que o computador nunca será infectado por um vírus.III. É muito comum que e-mails tragam programas maliciosos, como trojan ou worms. Um cavalo de tróia abre portas de comunicação, permitindo que invasores tenham acesso ao seu computador.
Assinale a alternativa que contém a(s) afirmação(ões) CORRETA(S).
Com relação a firewalls e IDS, assinale a opção correta.
Considerando-se a gerência de redes, segurança e características dos sistemas operacionais Linux, Unix (FreeBSD) e Windows, julgue os itens que se seguem.
O IPFilter é um dos pacotes de firewall disponíveis para o FreeBSD. O comando ipfstat do IPFilter permite visualizar estatísticas acumuladas obtidas pela aplicação de regras de filtragem.
Considerando-se a gerência de redes, segurança e características dos sistemas operacionais Linux, Unix (FreeBSD) e Windows, julgue os itens que se seguem.
O IPTables é um firewall que opera no nível de rede e permite filtrar pacotes de acordo com regras estabelecidas pelo administrador da rede.
Com relação a firewalls, proxies e IDS, julgue os itens seguintes.
Os firewalls por filtros de pacote têm desempenho superior aos firewalls stateful.
Com relação a firewalls, proxies e IDS, julgue os itens seguintes.
Proxies têm funções idênticas a firewalls, mas, enquanto os proxies operam nas camadas TCP/IP 3 e 4, os firewalls atuam no nível da aplicação
Com relação a firewalls, proxies e IDS, julgue os itens seguintes.
Um IDS executa a filtragem de tráfego embasado na inspeção de pacotes focada em cabeçalhos nos vários níveis da arquitetura de uma rede.
Com relação a firewalls, proxies e IDS, julgue os itens seguintes.
Firewalls são embasados em sniffing do tráfego, que é inspecionado e confrontado com padrões.

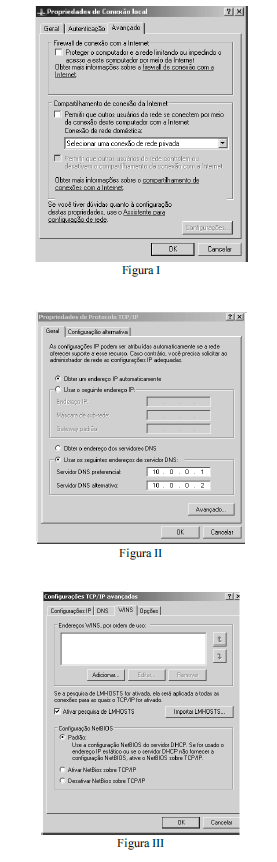
As figuras de I a III ao lado ilustram as propriedades de uma conexão local, em ambiente Windows. Considerando essas figuras, julgue os itens subseqüentes.
O compartilhamento de arquivos não funcionará devido à ação de firewall.Com relação à interface do Microsoft Internet Security and Acceleration Server 2004 (ISA) e à segurança de rede de computadores, julgue os itens a seguir.
Quando uma solução de firewall ISA Server é usada, deve-se desabilitar o uso de clientes de e-mail Outlook que utilizam o protocolo HTTP, pois, nesse caso, esse proxy/firewall não realiza análise do fluxo de pedidos no nível de aplicação.
Com relação à segurança de redes de computadores, julgue os itens seguintes.
Proxies podem ter funções de filtragem idênticas a firewalls, mas diferem destes na forma como desempenham essa função, uma vez que novas conexões são estabelecidas com os destinos desejados.
Com relação à segurança de redes de computadores, julgue os itens seguintes.
Firewalls com inspeção de estado normalmente trabalham com as informações referentes às camadas 4 do modelo OSI e abaixo; entretanto, em alguns casos avançados, podem inspecionar pacotes vitais para a camada 7, de sessão/aplicação.
Com relação à segurança de redes de computadores, julgue os itens seguintes.
As sub-redes com tráfego filtrado são áreas inseguras entre áreas seguras, enquanto as zonas desmilitarizadas (ZDM) são isoladas, conectadas apenas por uma interface de firewall que as protege.
Um firewall que opera como filtros de pacotes tem as seguintes características: opera tal como um roteador com filtros configurados; os filtros são padrões binários que serão pesquisados nos pacotes que trafegarem pelo firewall; controla o tráfego analisando as informações nos cabeçalhos dos protocolos de enlace; não monitora o estado das conexões e nem entende os protocolos das aplicações.
Julgue os próximos itens com relação a firewalls e proxies.
I Há filtros de pacotes que analisam informações nas camadas de transporte e rede, mas não na de aplicação. Em uma rede protegida por esse tipo de filtro, as configurações das máquinas na rede protegida precisam ser alteradas.
II Firewalls podem ser usados para implementar uma rede virtual privada. Esse tipo de rede minimiza linhas privativas de comunicação e circuitos virtuais permanentes, pois usa a Internet para comunicação.
III Há firewalls que disponibilizam o serviço NAT. No modo estático, esse serviço traduz cada endereço privado em um endereço público. O modo estático não pode ser usado para traduzir os endereços das máquinas na rede prot...
Um firewall atua como um fosso de um castelo, que força os visitantes a passarem por um ponto de inspeção. A respeito desse tópico, julgue os itens que se seguem.
O Internet Connection Firewall, presente no Windows Server 2003, permite filtrar e-mails.
Um firewall atua como um fosso de um castelo, que força os visitantes a passarem por um ponto de inspeção. A respeito desse tópico, julgue os itens que se seguem.
Windows Firewall, quando ativo, solicita permissão para bloquear ou desbloquear requisições de conexão no Windows XP Professional.
Um firewall atua como um fosso de um castelo, que força os visitantes a passarem por um ponto de inspeção. A respeito desse tópico, julgue os itens que se seguem.
O Windows Firewall, presente no Windows XP Professional, permite a utilização de exceções, pois possibilita o acesso de um aplicativo à Internet, mesmo com o Windows Firewall ativo.
Um firewall atua como um fosso de um castelo, que força os visitantes a passarem por um ponto de inspeção. A respeito desse tópico, julgue os itens que se seguem.
No Windows Server 2003, o arquivo pfirewall armazena as informações sobre a configuração do Internet Connection Firewall.
Um firewall atua como um fosso de um castelo, que força os visitantes a passarem por um ponto de inspeção. A respeito desse tópico, julgue os itens que se seguem.
Como o firewall analisa os dados e está normalmente localizado entre a rede interna e a Internet, pode ser utilizado como mecanismo eficiente de prevenção contra vírus.
Um firewall atua como um fosso de um castelo, que força os visitantes a passarem por um ponto de inspeção. A respeito desse tópico, julgue os itens que se seguem.
O Internet Connection Firewall, presente no Windows Server 2003, permite filtrar e-mails.
Em termos da aplicação de firewall e da sua atuação em ambientes de rede é incorreto afirmar que
Firewall é um componente de soluções para a segurança de redes. Em relação a este componente é correto afirmar que
Um Firewall pode ser definido como uma coleção de componentes, colocada entre duas redes, que coletivamente possua propriedades que
A proteção dos sistemas utilizados pelos fornecedores de serviços pela Internet requer a aplicação de ferramentas e conceitos de segurança eficientes. Quanto ao firewall que trabalha na filtragem de pacotes, um dos mais importantes itens de segurança para esses casos, é correto afirmar que ele
Uma barreira de proteção de rede de computadores que tem por função regular o tráfego entre redes distintas, impedindo, por meio de regras predefinidas, a transmissão de dados nocivos ou não-autorizados de uma rede a outra é definida como
Julgue as seguintes afirmações sobre a segurança de sistemas de computador.
Escolha a alternativa que indica a(s) afirmação(ões) CORRETA(S).
Julgue os próximos itens com relação a firewalls e proxies.
I Há filtros de pacotes que analisam informações nas camadas de transporte e rede, mas não na de aplicação. Em uma rede protegida por esse tipo de filtro, as configurações das máquinas na rede protegida precisam ser alteradas.
II Firewalls podem ser usados para implementar uma rede virtual privada. Esse tipo de rede minimiza linhas privativas de comunicação e circuitos virtuais permanentes, pois usa a Internet para comunicação.
III Há firewalls que disponibilizam o serviço NAT. No modo estático, esse serviço traduz cada endereço privado em um endereço público. O modo estático não pode ser usado para traduzir os endereços das máquinas na rede protegida que devam ser acess...
No diagrama de rede acima, considere que o Firewall seja responsável por traduzir entre endereços públicos e privados; o endereço público da rede seja 164.41.0.0; e os endereços privados E1, E4, E8 e E9 sejam, respectivamente, 10.1.1.1, 10.2.1.1, 10.3.1.2 e 10.4.1.2.
A partir dessas informações, assinale a opção correta.O tipo de firewall em que é inspecionado o tráfego no nível de aplicativo e em que o pacote é checado quanto à validade e quanto à própria solicitação no nível de aplicativo é conhecido como firewalls:
Pode-se chamar a barreira de proteção que controla o tráfego de dados da rede interna com a externa (internet) como:
Um firewall de filtragem de pacotes
Em relação à segurança de redes, firewall e Proxy, é correto afirmar que
Qual das funções abaixo um firewall NÃO realiza em uma rede?
O firewall de perímetro existe para atender às necessidades de usuários que estão fora dos limites da empresa. Entre as regras de configuração que devem ser atendidas, o firewall de perímetro deve
Em relação a firewalls, pode-se afirmar que:
Um firewall tem por finalidade
A parte do firewall que atua como ligação entre as redes interna e externa, normalmente, é implementada por
É um mecanismo utilizado para proteger uma rede interna (confiável) de uma outra rede externa (não confiável). Para tanto utiliza uma combinação de componentes de hardware e software para controlar tráfego e acesso entre estas duas redes.
Trata-se de uma definição de
Sobre as funções de firewall do Windows NT4 é INCORRETO afirmar que
Considere a necessidade de executar procedimentos para monitoramento e controle da produção de um ambiente de TI, composto por computadores, redes e serviços. Tais procedimentos visam realizar ações como observação em tempo-real das condições do ambiente, identificação de situações atípicas e realização de ações de controle e recuperação. Com relação à execução de procedimentos de monitoramento e controle de produção de um ambiente de TI, julgue os itens subseqüentes.
Uma forma possível para se monitorar a produção de serviços de TI é por meio da inspeção manual ou visual de logs de execução de serviços, como firewall, servidor HTTP, servidor de login e servidor de e-mail.
Os sistemas de informação possuem diversas vulnerabilidades que podem ser exploradas para se comprometer a segurança da informação. Para reduzir os riscos de segurança, empregam-se diversos mecanismos de controle e de proteção física e lógica desses sistemas. Acerca das vulnerabilidades e proteções dos sistemas de informação, julgue os itens a seguir.
Firewall e proxy são sinônimos para descrever equipamentos que realizam conexões de rede externas para nodos que não estejam conectados diretamente à Internet.
Firewalls são dispositivos constituídos por componentes de hardware e(ou) de software que controlam o fluxo de pacotes entre duas ou mais redes. Acerca de firewalls, julgue os itens que se seguem.
O filtro de pacotes do kernel 2.4.X (Iptables) funciona por meio de regras estabelecidas na inicialização do sistema operacional. Por meio dessas regras, é possível estabelecer-se que, quando um pacote entra no firewall, o kernel deve verificar seu destino e decidir qual chain manipulará esse pacote, em um processo denominado roteamento interno.
Firewalls são dispositivos constituídos por componentes de hardware e(ou) de software que controlam o fluxo de pacotes entre duas ou mais redes. Acerca de firewalls, julgue os itens que se seguem.
Suponha que um gerente de segurança de uma empresa tenha registrado tentativas de ataques à sua rede, oriunda do endereço 201.202.203.58, e que essas tentativas vinham se tornando bastante freqüentes. Nessa situação, ao executar no local adequado o comando ipchains –A input –d 201.202.203.58/32 –j DENY, o gerente reduzirá a chance de sucesso de uma invasão aos seus servidores, pois estará adicionando regra que rejeita, completamente e independentemente de protocolo, o tráfego originado no referido endereço.
Firewalls são dispositivos constituídos por componentes de hardware e(ou) de software que controlam o fluxo de pacotes entre duas ou mais redes. Acerca de firewalls, julgue os itens que se seguem.
É possível configurar um firewall para que ele realize roteamento entre redes, ao executar, por meio de linha de comando do Linux, o comando echo “0” > /proc/sys/net/ipv4/ip_forward, sendo necessário, para se executar tal comando, que se esteja logado à máquina como super usuário (root).
Firewalls são dispositivos constituídos por componentes de hardware e(ou) de software que controlam o fluxo de pacotes entre duas ou mais redes. Acerca de firewalls, julgue os itens que se seguem.
No caso de se permitir acesso a um servidor MySQL de fora do firewall, só se deve permitir acesso à porta em que o MySQL ouve conexões de TCP. Por padrão, essa porta é a 3306, podendo ser alterada, para se agregar mais segurança aos acessos a esse servidor de banco de dados.
Firewalls são dispositivos constituídos por componentes de hardware e(ou) de software que controlam o fluxo de pacotes entre duas ou mais redes. Acerca de firewalls, julgue os itens que se seguem.
Proxies, geralmente, podem ser utilizados como firewalls, no sentido de filtrar tráfego específico como, por exemplo, acesso a determinadas portas TCP/UDP. Essa filtragem também pode ser implementada sobre uma string da URL ou sobre endereços IP. Os servidores proxy trabalham com listas de acesso (ACL) que, quando administradas e implementadas corretamente, agregam segurança à solução.
Acerca do uso de novas tecnologias da informação e comunicação (TIC), julgue os itens que se seguem.
Um firewall é um programa de computador ou equipamento que tem como objetivo principal compatibilizar redes de computadores com arquiteturas ou protocolos diferentes, permitindo a transferência de informação entre uma rede de topologia estrela e outra rede de topologia em anel.
A utilização de um firewall como gateway para conexão com o ambiente externo de uma rede torna prescindível o uso de IDS específicos, uma vez que firewalls normalmente possuem mecanismos de detecção e bloqueio de ataques à rede.
Deve ser de conhecimento dos administradores do sistema de Segurança da Informação de uma entidade que não é suficiente montar um firewall e considerar que nunca vai ser invadido. Deve ser feito um acompanhamento do desempenho do firewall com a utilização de logs além de acompanhar com freqüência o trabalho realizado pelo IDS. Utilizandose o sistema operacional Linux como firewall podese encontrar ferramentas capazes e eficazes para efetuar esta função.
O iptables é uma destas ferramentas e, com relação a suas características, é correto afirmar que o iptables
Analise as seguintes afirmações relativas a tipos e configuração de Firewall:
Estão corretos os itens:
Analise as seguintes afirmações relativas a um firewall:
Estão corretos os itens:
Analise as seguintes afirmações relativas a aspectos que devem ser considerados quanto à política de segurança:
Estão corretos os itens:
Analise as seguintes afirmações relativas a protocolos da Internet e configuração de um Firewall:
Estão corretos os itens:
Ao se configurar um firewall para proteger e permitir acesso a uma DMZ que hospeda apenas um servidor WWW deve-se liberar:
Texto I – itens de 96 a 105
Após realizar, em uma estação de trabalho, a instalação de um servidor FTP (file transfer protocol), um servidor POP3 (post office protocol 3), um servidor de e-mail SMTP (simple mail transfer protocol) e um servidor DNS (domain name system), o técnico solicitou ao administrador da rede à qual a estação estava conectada que fizesse a correta liberação dos protocolos e das portas padrão TCP (transmission control protocol) e UDP (user datagram protocol) dos respectivos serviços no firewall, para que a estação se comunicasse por meio dos serviços instalados na Internet.
Considerando a situação hipotética descrita no texto I, julgue os itens a seguir.
...Texto I – itens de 96 a 105
Após realizar, em uma estação de trabalho, a instalação de um servidor FTP (file transfer protocol), um servidor POP3 (post office protocol 3), um servidor de e-mail SMTP (simple mail transfer protocol) e um servidor DNS (domain name system), o técnico solicitou ao administrador da rede à qual a estação estava conectada que fizesse a correta liberação dos protocolos e das portas padrão TCP (transmission control protocol) e UDP (user datagram protocol) dos respectivos serviços no firewall, para que a estação se comunicasse por meio dos serviços instalados na Internet.
Considerando a situação hipotética descrita no texto I, julgue os itens a seguir.
...Num sentido amplo, qualquer dispositivo ou técnica que recusa o acesso de usuários não autorizados a um host denomina-se
Um firewall tem como principal função:
No que se refere a conceitos de segurança, julgue os itens seguintes.
Os firewalls protegem os dados armazenados em uma organização contra a ação de hackers e evitam a propagação de vírus digitais em um ambiente.
Em relação a características de firewalls, julgue os itens a seguir.
Firewalls do tipo brigdes trabalham na camada de enlace. Sua detecção é muito difícil porque funcionam de forma transparente para os usuários fim-a-fim.
Em relação a características de firewalls, julgue os itens a seguir.
Um firewall StateFull permite o controle de uma conexão TCP/IP por meio de estado interno, de forma que os pacotes não são tratados independentemente, mas sim em um contexto de uma conexão.
Acerca dos conceitos de segurança em redes, e especificamente dos seus aspectos funcionais e estruturais, julgue os itens subseqüentes.
A funcionalidade NAT (network address translation), implementada em um firewall na fronteira entre uma rede privada e a Internet, permite esconder dos usuários da Internet a forma de endereçamento e a faixa de endereços dessa rede privada.
Existem diversos tipos de equipamentos ativos de rede que são usados para construção de redes e de inter-redes. Acerca dos principais tipos de equipamentos ativos de rede, julgue os itens subseqüentes.
Um firewall é um equipamento que tem por finalidade isolar duas redes, evitando que exista tráfego entre elas.
O Dispositivo que isola a rede interna da organização da grande rede Internet, permitindo passar uns pacotes e bloqueando outros é o
A segurança da informação é uma preocupação crescente das organizações. Muitos dos incidentes de segurança que ocorrem atualmente se devem à ligação dos sistemas de informação através de redes de comunicação. Acerca das principais vulnerabilidades e proteções tipicamente encontradas em redes que interconectam sistemas de informação, julgue os itens que se seguem.
Um sistema firewall permite a realização de filtragem do tráfego que entra em uma rede, mas não possibilita o controle do tráfego que sai da rede protegida.

A figura acima apresenta uma tabela de configuração de um firewall instalado em um único computador. A tabela descreve o estado atual de permissões e bloqueios do fluxo de rede. A partir da análise dessa tabela e considerando as características de firewalls, julgue os itens seguintes.
A ação do firewall, como configurado acima, tornará o computador menos visível para outros computadores localizados na Internet.

A figura acima apresenta uma tabela de configuração de um firewall instalado em um único computador. A tabela descreve o estado atual de permissões e bloqueios do fluxo de rede. A partir da análise dessa tabela e considerando as características de firewalls, julgue os itens seguintes.
Sabendo que o protocolo IGMP é usado para inserção e remoção de inscrições em grupos de usuários, a configuração acima dificultará o uso do computador para transmissão e(ou) recepção de dados de vídeo e áudio transmitidos usando protocolos multicast, seja este tráfego da sub-rede ou da Internet.
Os sistemas IDS (Intrusion Detection System) têm-se tornado componentes cada vez mais importantes em redes de computadores de várias corporações. Com referência aos IDS e suas características, julgue os seguintes itens.
Apesar de ser uma ferramenta de segurança altamente específica, um IDS não deve ser utilizado em conjunto com um firewall, porque a quantidade de ataques que um IDS detecta é relativamente pequena em redes consideradas grandes.
Um firewall pessoal (FP) pode ser corretamente definido como um software aplicativo que verifica as conexões realizadas em um computador, tanto de entrada como de saída, de acordo com as regras definidas pelo usuário, para selecionar as que devem ser permitidas e as que devem ser bloqueadas. Acerca desse tipo de software de segurança, julgue os itens a que se seguem.
Existem vários produtos caracterizados como FP, tanto vendidos quanto gratuitos. Entretanto, recomenda-se evitar a utilização de FP gratuitos, porque, em sua maioria, contêm softwares de backdoor que permitem invasão remota do computador onde encontram-se instalados.
Um firewall pessoal (FP) pode ser corretamente definido como um software aplicativo que verifica as conexões realizadas em um computador, tanto de entrada como de saída, de acordo com as regras definidas pelo usuário, para selecionar as que devem ser permitidas e as que devem ser bloqueadas. Acerca desse tipo de software de segurança, julgue os itens a que se seguem.
Antes indicados, sobretudo para computadores e usuários conectados a redes por meio de conexões discadas, atualmente recomenda-se que os FP sejam empregados para qualquer computador ligado em uma rede, seja ela local ou discada.
Um firewall pessoal (FP) pode ser corretamente definido como um software aplicativo que verifica as conexões realizadas em um computador, tanto de entrada como de saída, de acordo com as regras definidas pelo usuário, para selecionar as que devem ser permitidas e as que devem ser bloqueadas. Acerca desse tipo de software de segurança, julgue os itens a que se seguem.
Não é necessário associar um antivírus a um FP, uma vez que o FP possui dados suficientes para detectar e anular os vírus de computador.
Um firewall pessoal (FP) pode ser corretamente definido como um software aplicativo que verifica as conexões realizadas em um computador, tanto de entrada como de saída, de acordo com as regras definidas pelo usuário, para selecionar as que devem ser permitidas e as que devem ser bloqueadas. Acerca desse tipo de software de segurança, julgue os itens a que se seguem.
O FP é a solução para todos os problemas de segurança dos usuários em rede.
Um dos conceitos fundamentais para a formação de redes ligadas à Internet com uso de endereçamento IP pertencente ao bloco privativo, conforme especificado na RFC 1918, é a técnica de tradução de endereços de rede NAT (Network Address Translation). Com referência à NAT e aos cuidados e limitações que representam o seu uso, julgue os itens seguintes.
NAT está associado a sistemas firewall por possibilitar, por definição, a criação de listas de acesso.
Diversos componentes executam serviços de segurança de rede, provendo proteção preventiva e corretiva para as redes. Acerca dos principais componentes usados na proteção de redes, julgue os itens a seguir.
Um sistema firewall é normalmente posicionado em um ponto de troca de tráfego entre duas ou mais redes com políticas de acesso diferentes, podendo atuar como elemento regulador do tráfego de uma rede a outra.
Nos "firewalls", numa configuração típica tem-se:
O firewall que, no sentido amplo, recusa o acesso não autorizado de usuários a redes de computadores, num sentido mais restrito e técnico é um
Um firewall tem como principal função:
O perímetro de segurança da técnica de defesa em profundidade é formado por componentes de segurança que funcionam de forma integrada para proteger a rede.
O componente que visa a intermediar a comunicação do nível de aplicação entre as estações da rede interna e os servidores da rede externa é o
Fábio deseja agregar segurança ao ambiente computacional de sua empresa, que disponibiliza vários serviços na Internet para seus clientes e ambientes exclusivos aos seus parceiros. Ele decidiu implementar IPsec na empresa para acrescentar mais segurança nas transmissões de dados entre empresa e clientes e entre empresa e parceiros. Sabendo que o IPsec tem a capacidade de fornecer privacidade, integridade e autenticidade das informações, Fábio conseguirá agregar muitos benefícios à segurança da empresa. Com relação a tais benefícios, analise os itens a seguir:
I. segurança forte a todo o tráfego que sair do roteador, implementando o IPsec no roteador da empresa;
II. segurança para usuários individuais;
III. firewall resistente ao bypass de todo o tráfego oriundo d...
Maria é administradora de redes de uma empresa e pretende conceder acesso a um funcionário que está realizando uma tarefa na instalação de uma empresa cliente. Para tal, Maria deverá autorizar seu acesso à rede interna da empresa e utilizará a tecnologia VPN. A VPN pode ser implementada a partir de vários equipamentos, dentre eles, o roteador, responsáveis pela criação e encerramento dos túneis VPN.
Os ativos de rede que podem criar e finalizar túneis VPN são:
João está conectando a rede interna de sua empresa à Internet e precisará adquirir equipamentos de segurança para impedir acessos indevidos aos seus servidores na rede interna, assim como garantir acesso seguro à Internet para seus usuários. Para suprir essa necessidade, João decidiu instalar um firewall entre sua rede interna e seu enlace de Internet.
Com relação ao firewall, é correto afirmar que:
Para tomar decisões de controle de acesso em um firewall os filtros de pacotes utilizam, além dos endereços IP de origem e de destino, as portas
Um recurso muito utilizado para aumentar a segurança de redes ligadas à Internet é o
Os firewalls podem filtrar em níveis diferentes de uma pilha de protocolos de rede. De acordo com cada nível de filtragem é correto afirmar que
Qual é a ferramenta de segurança mais importante empregada para controlar, através de um conjunto de regras, conexões de rede a uma organização ?
A tomada de decisões de controle de acesso em uma rede, baseada nos endereços IP de origem e de destino e nas portas UDP e TCP, é feita pelo
Qual é o termo usado para uma coleção de equipamentos e aplicativos que contribuem coletivamente na proteção do canal entre duas redes com diferentes características de segurança?
Considere as seguintes afirmações a respeito de Firewalls:
I. O Firewalls também pode ser utilizado para separar partes sensíveis de uma rede de seus usuários.
Por exemplo: proteger dados de folha de pagamento de uma área de RH.
II. Firewalls são mecanismos de controle de acesso que tornam uma rede segura, impedindo as saídas não autorizadas das redes internas.
III. Um antivírus aliado ao Firewalls é uma excelente solução para a identificação e bloqueio de muitos vírus.
IV. Os Firewalls devem ser instalados em todos os pontos onde a rede precisa conectar-se às outras redes públicas e à Internet.
A segurança de redes de computadores é um dos fatores de grande preocupação de administradores de redes. Procurando minimizar os riscos de invasão a sistemas privados em redes com componentes públicos e privados, implementa-se o dispositivo conhecido por