Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Em relação a firewall e segurança de perímetro, julgue os itens a seguintes.
Para que as estações de trabalho possam acessar a Internet, é desnecessário que um firewall de borda que possui a função de roteador e repassa todos os endereços originais da LAN para WAN mascare os endereços para trafegarem na WAN em uma rede com endereços privados de classe C.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca da segurança de servidores e estações de trabalho, julgue os itens que se seguem.
O GuardDog e o Firewall Builder são exemplos de software de gerenciamento de firewall disponíveis em Linux, sendo que este último permite o controle minucioso do tráfego de rede.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de tecnologias ethernet, firewalls, VPNs e técnicas de redundância RAID, julgue os itens a seguir.
Os firewalls com filtragem por inspeção de estado apresentam, em relação aos que utilizam filtragem de pacotes por endereço, as vantagens de permitir a implantação de regras de filtragem mais sofisticadas e apresentar arquitetura mais simples e mais robusta.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de tecnologias ethernet, firewalls, VPNs e técnicas de redundância RAID, julgue os itens a seguir.
A técnica de redundância utilizada por uma estrutura RAID-5 (redundant array of inexpensive disks 5) inclui o armazenamento, em disco extra, apenas dos bits de paridade referentes à informação distribuída nos discos de dados. Desse modo, se um dos discos de dados falhar, o conteúdo dos demais discos e o conteúdo do disco de paridade possibilitam a recuperação do conteúdo do disco que falhou.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de tecnologias ethernet, firewalls, VPNs e técnicas de redundância RAID, julgue os itens a seguir.
Em uma VPN (virtual private network) que utilize a técnica de tunelamento, os conteúdos dos pacotes que trafegam pela Internet são criptografados, ao passo que, para permitir o roteamento eficiente dos pacotes, os seus endereços de origem e de destino permanecem não criptografados.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação aos ataques a redes de computadores, julgue os itens a seguir.
Firewalls são ferramentas projetadas para atuar na camada de rede cuja principal função é analisar pacotes para proteger a rede de tentativas de acesso indevido.
Em relação à Internet, “dispositivos constituídos pela combinação de software e hardware, utilizados para dividir e controlar o acesso entre redes de computadores” refere-se a:
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Em reunião realizada em um órgão estadual, foram identificadas algumas necessidades e requisitos em relação à sua infraestrutura de rede de computadores, conforme listado nos seguintes itens.
I Mudança da arquitetura e topologia atuais — Token Ring e Anel, respectivamente— para uma topologia mais tolerante a falhas, no caso de rompimento de um cabo de rede ligado a uma estação.
II Proteção adequada ao novo cabeamento da rede, em razão de, no prédio, haver diversas fontes de interferência eletromagnética.
III Transmissão de dados em alguns pontos da rede com velocidade de 1Gbps.
IV Implantação de proteção da rede interna contra invasões externas por meio da análise dos cabeçalhos IP....
Defesa em profundidade é o processo de dispor componentes de segurança em camadas para tirar proveito do melhor de cada um. Esse conceito envolve o perímetro, a rede interna e um fator humano. Com relação ao perímetro, o componente de segurança capaz de impedir que um código móvel malicioso seja transferido da rede externa, por uma aplicação executada por um usuário em uma estação da rede interna, através da correta utilização de um protocolo de comunicação, permitido pela política de segurança da empresa, é
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens seguintes, relativos a firewalls e sistemas de detecção de intrusão.
Em firewalls, com ou sem inspeção de estado, para todos os pacotes, a decisão de encaminhamento é tomada por meio da verificação de cada pacote contra cada uma das regras de filtragem.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens seguintes, no que diz respeito a redes de computadores.
O firewall atua como filtro de pacotes a partir de filtros criados com regras que listam origens e destinos aceitáveis e origens e destinos bloqueados.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens seguintes, referentes a ferramentas de proteção de estações de trabalho e servidores.
As ferramentas de firewall conhecidas como filtro de pacotes trabalham na camada de transporte e de rede do protocolo TCP/IP e tratam os protocolos TCP e UDP e as portas de acesso aos serviços.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação a procedimentos de segurança da informação, julgue os itens subsequentes.
O denominado firewall de estado é um tipo de firewall mais simples que atua na camada de rede (camada 3), para filtrar tráfego a partir de endereços IP de origem e destino e a partir da porta TCP ou UDP.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os próximos itens, relativos à administração de rede de dados.
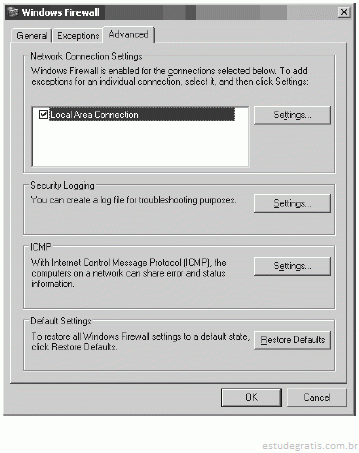
Instalando-se o firewall do Windows XP, é possível criar uma barreira protetora que monitora e restringe as informações passadas entre o computador do usuário e uma rede ou a Internet, bem como eliminar possíveis contaminações por vírus.
Um servidor está sendo configurado para prover os principais serviços de e-mail. Através de que portas IPv4, o firewall deve permitir o acesso a esse servidor?
Como é chamado o dispositivo de segurança que existe na forma de software e hardware e que tem como objetivo aplicar uma política de segurança nos pontos da rede?
Banca:
Fundação de Estudos e Pesquisas Sócio-Econômicos (FEPESE)
Analise a veracidade das afirmativas a seguir.
1. Um firewall do tipo filtro de pacotes implanta as regras definidas da política de segurança da empresa, visando proteger a rede interna de acessos indevidos e minimizar ataques que partam da rede interna, mediante a autenticação do usuário da rede.
2. Um gateway de aplicação é um firewall que opera na camada de aplicação. O gateway decide transmitir ou descartar um pacote com base nos campos de cabeçalho, no tamanho da mensagem, porém não examina o conteúdo do pacote.
3. Diversas arquiteturas podem ser empregadas para a implantação de firewalls em uma rede. É recomendável que a arquitetura empregada defina um segmento de rede separado e com acesso altamente restrito, conhecido como DMZ (DeMilitarized Zone, ou zona...
I. Quando o IPSec é implementado em um firewall ou roteador, ele proporciona forte segurança para ser aplicada em todo o tráfego que cruza o perímetro.
II. O IPSec pode fornecer segurança para usuários individuais, se necessário.
III. O IPSec está acima da camada de transporte o que o torna visível às aplicações.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de segurança da informação, julgue os próximos itens.
Um firewall Linux pode ser implementado por meio de um servidor proxy. Nesse caso, as devidas autorizações do usuário e as demais opções de configuração são conferidas em uma tabela.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de segurança da informação, julgue os itens seguintes.
Firewall pode autorizar, negar ou descartar um pacote de dados como resultado da comparação entre uma tabela de regras e o resultado da análise de cabeçalhos de pacotes que contém os protocolos utilizados, assim como as portas e os endereços IP de origem e destino do pacote.
Sobre os aspectos importantes relativos à utilização de firewalls, pode-se afirmar que:
I – firewalls podem usar filtros de pacotes que operam examinando os endereços IP dos pacotes que por eles passam;
II – firewalls não tratam códigos maliciosos, cavalos de tróia ou vírus, uma vez que há inúmeras maneiras de codificar as transferências de arquivos binários nas redes;
III – firewalls, associados a mecanismos de detecção de intrusão, oferecem proteção contra ataques oriundos de dentro e de fora da rede que estão protegendo.
Entre os aspectos relevantes na utilização de firewalls, analise as afirmativas a seguir.
I – Podem usar filtros de pacotes que operam examinando os endereços IP dos pacotes que por eles passam.
II – Não tratam códigos maliciosos, cavalos de tróia ou vírus, uma vez que há inúmeras maneiras de codificar as transferências de arquivos binários nas redes.
III – Associados a mecanismos de detecção de intrusão, oferecem proteção contra ataques oriundos de dentro e de fora da rede que estão protegendo.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
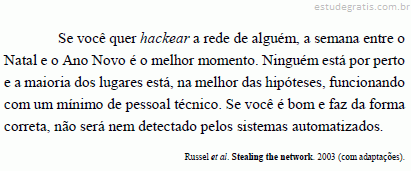
Tendo como referência inicial o texto acima, julgue os itens seguintes a respeito de prevenção e tratamento de incidentes, especificamente ataques a redes de computadores.
O texto sugere que o hacker não faça um ataque de negação de serviço à rede.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Tendo como referência inicial o texto acima, julgue os itens seguintes a respeito de prevenção e tratamento de incidentes, especificamente ataques a redes de computadores.
O sistema automatizado ao qual se refere o texto é possivelmente um firewall stateless.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
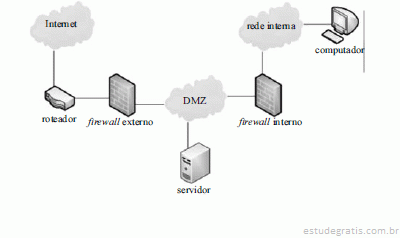
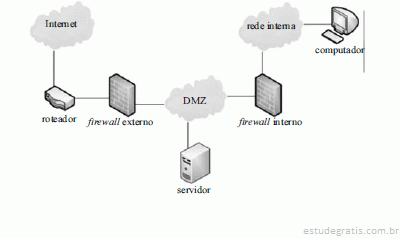
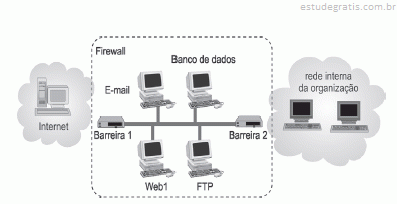
Considerando a figura acima, que ilustra uma rede corporativa formada pela DMZ e rede interna, julgue os itens que se seguem, a respeito da segurança dessa rede.
Os dois firewalls mostrados na figura poderiam ser transformados em apenas um, caso fosse adicionada uma terceira interface de rede, sem prejuízo na arquitetura adotada.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Considerando a figura acima, que ilustra uma rede corporativa formada pela DMZ e rede interna, julgue os itens que se seguem, a respeito da segurança dessa rede.
A arquitetura de firewalls adotada nessa rede é a screened subnet.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca de segurança na Internet e dispositivos de segurança de redes de computadores, julgue os itens que se seguem.
Firewalls podem ser usados para estabelecer a chamada zona deslimitarizada (DMZ), que é um segmento de rede localizado entre a rede protegida e a rede desprotegida.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Um firewall tem três interfaces, conectadas da seguinte forma: uma à rede externa; outra à rede interna; e a terceira a uma DMZ. Nessa situação, considerando que o firewall registre todas as suas ações referentes ao exame do tráfego, julgue os itens seguintes.
A presença de vários registros idênticos referentes a um mesmo fluxo de tráfego é consistente com um firewall que tem por base a inspeção de pacotes.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Um firewall tem três interfaces, conectadas da seguinte forma: uma à rede externa; outra à rede interna; e a terceira a uma DMZ. Nessa situação, considerando que o firewall registre todas as suas ações referentes ao exame do tráfego, julgue os itens seguintes.
Para a proteção do firewall em questão, é correto posicionar um IDS ou IPS, preferencialmente o último, entre a rede externa e o firewall.
I. O IPSec em um firewall não resiste ao bypass quando o tráfego do exterior necessitar do uso de IP e o firewall for o único meio de entrada da Internet para a organização.
II. Quando IPSec é implementado em um firewall ou roteador de borda, ele proporciona forte segurança para ser aplicada em todo o tráfego que cruza o perímetro da rede.
III. O IPSec está acima da camada de transporte (TCP, UDP) e, portanto, é transparente para as aplicações.
Banca:
Instituto de Estudos Superiores do Extremo Sul (IESES)
Os vírus de computador podem se apresentar quando, por exemplo, baixamos programas aparentemente inofensivos da internet e dentro destes encontramos outro programa invasor. Este tipo de vírus é conhecido como:
A atuação integrada de equipamentos, tais como, firewalls, switches e roteadores aumentam a segurança da rede, diminuindo os riscos, por meio de utilização de políticas, regras, geração de logs, etc. Entretanto, esse nível pode ser melhor ainda quando ferramentas como IDS (Intrusion Detection System) e IPS (Intrusion Prevention System) são utilizadas. Nesse contexto, considere:
I. O IPS é um sistema de prevenção e proteção contra as intrusões e não apenas de reconhecimento e sinalização das intrusões, como a maior parte dos IDS.
II. O HIDS é um tipo de IDS instalado para alertar sobre ataques ocorridos aos ativos da rede, por meio do monitoramento das conexões de entrada para tentar determinar se alguma destas conexões pode ser...
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação segurança em redes de computadores, julgue os itens a seguir.
Com um proxy HTTP no firewall, os usuários remotos podem estabelecer uma conexão HTTP/TCP com o proxy, que examina o URL contido na mensagem de solicitação. Se a página solicitada for permitida para o host de origem, o proxy estabelece uma segunda conexão HTTP/TCP com o servidor e para ele encaminha a solicitação.
Na Guia de Exceções do firewall do Windows XP existe um conjunto de programas e serviços pré-configurados, que recomenda-se não serem excluídos. São eles:
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito do sistema operacional Windows, julgue os próximos itens.
O firewall do Windows Vista com segurança avançada é bidirecional, pois bloqueia o tráfego de rede tanto de entrada (inbound) como de saída (outbound) e oferece suporte nativo a um ambiente IPv6.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
O Internet Explorer na versão 7 possui uma série de filtros específicos para segurança da informação. Está incluso nesse programa o filtro de segurança contra
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Quanto a conceitos relacionados a firewall, julgue os itens subsequentes. Uma zona desmilitarizada (DMZ) é uma porção da rede onde encontram-se, geralmente, os servidores de acesso externo da organização, como por exemplo, WWW e FTP. A DMZ é criada com o intuito de isolar e proteger a rede interna da organização contra acessos externos. Nesse caso, o firewall deixa passar os acessos destinados à DMZ e bloqueia os acessos destinados à rede interna.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Quanto a conceitos relacionados a firewall, julgue os itens subsequentes. É importante que o sistema operacional da máquina na qual o firewall está sendo executado seja confiável e seguro para que ela não seja facilmente invadida e o firewall, comprometido.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação a dispositivos de segurança de redes, julgue os próximos itens. Os firewalls que usam filtragem de pacote tomam decisões de encaminhamento a partir de informações presentes nos cabeçalhos dos pacotes.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação a dispositivos de segurança de redes, julgue os próximos itens. Nos firewalls que utilizam inspeção de estado, esta é realizada no estado das conexões TCP.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com base nas figuras (a) e (b), julgue os itens a seguir, acerca de
segurança em tecnologia da informação.
Para implementar a arquitetura mostrada na figura (a) devese desabilitar a função de roteamento feita pelo host para que os pacotes de IP de uma rede não sejam diretamente roteados para a outra rede.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Considerando que, na estrutura de rede ilustrada na figura acima, o firewall opere em camada de rede, julgue os itens subseqüentes.
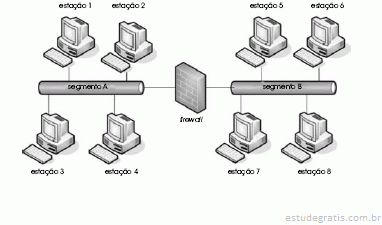
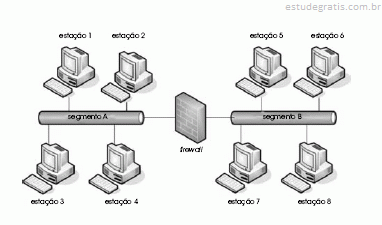
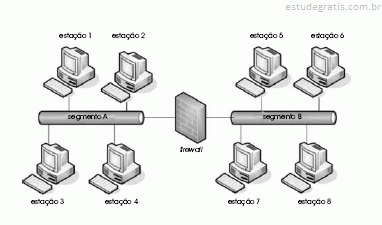
Se o firewall for do tipo state-full, para cada pacote ARP que trafegar entre o segmento A e o segmento B, o firewall deixará o pacote passar de um segmento ao outro.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Considerando que, na estrutura de rede ilustrada na figura acima, o firewall opere em camada de rede, julgue os itens subseqüentes.
Se a estação 5 for de gerência de rede SNMP e a estação 4, uma estação gerenciável SNMP, o firewall deverá suportar o tráfego de dados por meio do protocolo SNMP e, para tanto, deverá liberar o protocolo TCP nas respectivas portas.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Considerando que, na estrutura de rede ilustrada na figura acima, o firewall opere em camada de rede, julgue os itens subseqüentes.
No caso da figura acima, se as estações dos seguimentos de rede desejarem se comunicar via TCP/IP, o firewall pode ser considerado como gateway padrão para as estações de ambos os segmentos.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Considerando que, na estrutura de rede ilustrada na figura acima, o firewall opere em camada de rede, julgue os itens subseqüentes.
Se o endereço IP da estação 2 for 192.168.1.1/24 e o da estação 7, for 192.168.1.2/24, a comunicação entre ambas as estações deverá ocorrer por meio do firewall.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Considerando que, na estrutura de rede ilustrada na figura acima, o firewall opere em camada de rede, julgue os itens subseqüentes.
Se a estação 5 possuir servidor HTTP com configuração padrão e a estação 2 desejar acessá-lo, o firewall deverá permitir o tráfego TCP na porta 80 entre a estação 2 e a estação 5.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Considerando que, na estrutura de rede ilustrada na figura acima, o firewall opere em camada de rede, julgue os itens subseqüentes.
Se a estação 1 estiver configurada com o endereço IP 10.0.0.1/28, a interface do firewall deverá estar configurada com o endereço IP 10.0.0.9/29, para que essa interface esteja na mesma subrede da estação 1.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação segurança em redes de computadores, julgue os itens a seguir.
Com um proxy HTTP no firewall, os usuários remotos podem estabelecer uma conexão HTTP/TCP com o proxy, que examina o URL contido na mensagem de solicitação. Se a página solicitada for permitida para o host de origem, o proxy estabelece uma segunda conexão HTTP/TCP com o servidor e para ele encaminha a solicitação.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca dos aspectos de segurança em sistemas de informação e redes TCP/IP, julgue os próximos itens.
Um firewall é considerado uma boa proteção para ataques que envolvem colusões entre usuários internos da rede protegida e atacantes externos, pois o firewall tem a possibilidade de bloquear as comunicações entre eles.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca dos conceitos de configuração de firewalls, julgue os itens a seguir.
O módulo permite a inspeção de conteúdo de um pacote e a realização de uma ação se determinado tipo de tráfego for encontrado em um pacote. Essa técnica pode ser usada tanto para segurança como para economia de banda dentro da rede.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca dos conceitos de configuração de firewalls, julgue os itens a seguir.
No iptables do Linux existem três tipos de tabela padrão: filter, nat e mangle. Os chains padrões da tabela filter são PREROUTING, OUTPUT e POSTROUTING.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca dos conceitos de configuração de firewalls, julgue os itens a seguir.
Um firewall no nível de aplicação analisa o conteúdo do pacote para tomar suas decisões de filtragem. Servidores proxy, como o squid, são um exemplo desse tipo de firewall.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os próximos itens, referentes a conceitos de configuração segura e administração de servidores de rede, de aplicações, de firewalls e de sistemas de detecção de intrusão.
Devido à velocidade da conexão e tempo de respostas, o serviço NTP utiliza pacotes UDP e a porta 125. Assim, no caso de existir um filtro IP entre o servidor NTP e as máquinas que irão acessá-lo, deverão ser permitidas as conexões direcionadas à porta 125/udp do servidor NTP.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os próximos itens, referentes a conceitos de configuração segura e administração de servidores de rede, de aplicações, de firewalls e de sistemas de detecção de intrusão.
O NTP implementa um modelo de sincronização hierárquico distribuído. No topo da hierarquia estão os servidores de tempo stratum 1, que são computadores conectados diretamente a dispositivos conhecidos como relógios de referência.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os próximos itens, referentes a conceitos de configuração segura e administração de servidores de rede, de aplicações, de firewalls e de sistemas de detecção de intrusão.
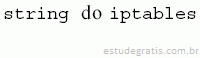
A linha no arquivo permite a habilitação do servidor ident, que opera por default na porta 113 e permite identificar qual usuário efetuou determinada conexão e o sistema operacional usado.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os próximos itens, referentes a conceitos de configuração segura e administração de servidores de rede, de aplicações, de firewalls e de sistemas de detecção de intrusão.
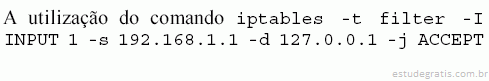
O comando tem a seguinte função: todo o tráfego originado na rede 192.168.0.0/24 e destinado a interface eth1 terá seu endereço IP de destino substituído por 192.168.25.11.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os próximos itens, referentes a conceitos de configuração segura e administração de servidores de rede, de aplicações, de firewalls e de sistemas de detecção de intrusão.
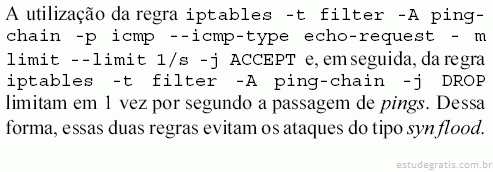
A adição da regra echo no arquivo evita ataques como syn flood attack.
Bastion hosts, conectando redes corporativas à Internet e rodando aplicativos especializados para tratar e filtrar os dados, são freqüentemente componentes de
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com base nas figuras (a) e (b), julgue os itens a seguir, acerca de
segurança em tecnologia da informação.
A figura (b) mostra uma arquitetura de firewall do tipo dual home host em que foi adicionada uma rede perimetral que isola a rede da Internet. Qualquer sistema externo que tentar acessar o sistema ou serviços internos, terá que conectar-se antes ao bastion host.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Os campos utilizados nas regras de um filtro de correio são específicos do Outlook Express. Outros clientes de correio eletrônico como o Eudora e o Thunderbird (Mozilla) usam filtros mediante regras de firewall do sistema operacional Linux.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação a administração de serviços de rede em servidores Windows 2003 Server, julgue os itens subseqüentes.
O servidor DNS depende do firewall interno no Windows 2003 Server porque, na porta 53, funciona um mecanismo de consulta do protocolo NTP que pode parar o serviço DNS.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Em segurança lógica, é comum o uso de diversos mecanismos para controle de tráfego em uma rede, bem como protocolos para autenticação de usuários e dispositivos de rede. Julgue os itens seguintes, a respeito da segurança lógica em redes de computadores.
Um firewall do tipo state-full mantém uma tabela de tratamento de pacotes individuais, verificando o tratamento dos pacotes fora de um contexto.x
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens subseqüentes, relativos à administração de roteadores.
Em determinadas situações, um roteador pode funcionar como um firewall por meio de regras de controle de acesso, permitindo ou negando determinados tipos de pacotes.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca de segurança em redes de computadores, julgue os itens de 105 a 110.
Os firewalls baseados em proxies interceptam mensagens de protocolos de aplicação que trafegam entre a rede nãoprotegida e a protegida. Em uma rede privada conectada à Internet via um firewall baseado em proxies, um dos endereços IP do firewall pode ser visível na Internet.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Relativamente a VPNs e IPSec, julgue os itens subseqüentes.
Para atravessar firewalls, o IPSec requer que estes deixem passar pacotes com os protocolos AH e ESP, e, tipicamente, aceitem tráfego UDP nas portas 500 e 4500 e tráfego TCP na porta 5000.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação a IDS e firewalls, julgue os itens de 66 a 70.
No que diz respeito ao posicionamento dos IDS, recomendase que sejam colocados próximos a dispositivos como firewalls, preferencialmente na rede interna e com utilização de múltiplos sensores.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Quanto à configuração de placa de rede de estações de trabalho em sistemas Windows XP, julgue os itens que se seguem.
O uso de um protocolo como o ethernet habilita automaticamente o envio e o recebimento de dados para testar a conectividade do firewall e do instant messenger.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
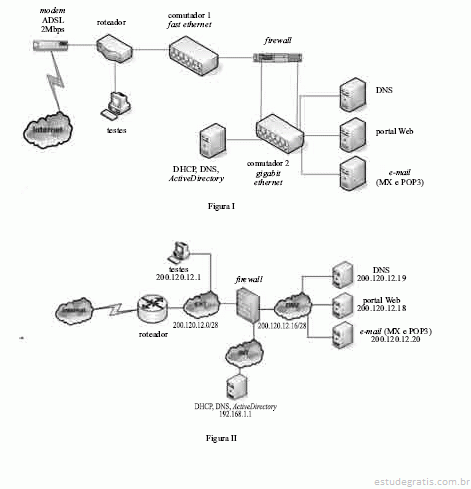
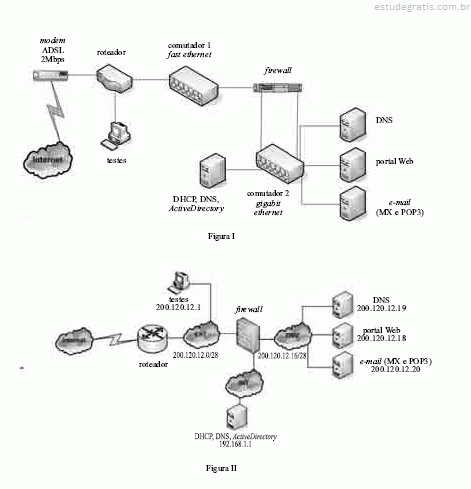
As figuras I e II acima mostram, respectivamente, as topologias física e lógica de uma rede de computadores corporativa típica. Considerando essas figuras, julgue os itens que se seguem.
O sistema firewall deve ter três endereços IP, cada um deles atribuído a cada uma de suas interfaces. O endereço IP da interface conectada à rede denominada DMZ é 200.120.12.17.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
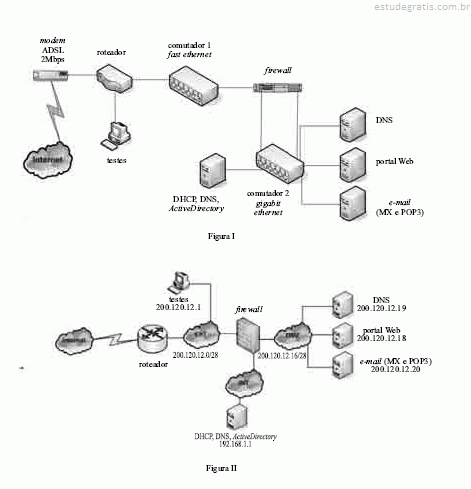
As figuras I e II acima mostram, respectivamente, as topologias física e lógica de uma rede de computadores corporativa típica. Considerando essas figuras, julgue os itens que se seguem.
O sistema firewall utiliza NAT para prover conectividade aos sistemas computacionais ligados à rede IP, denominada INT.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
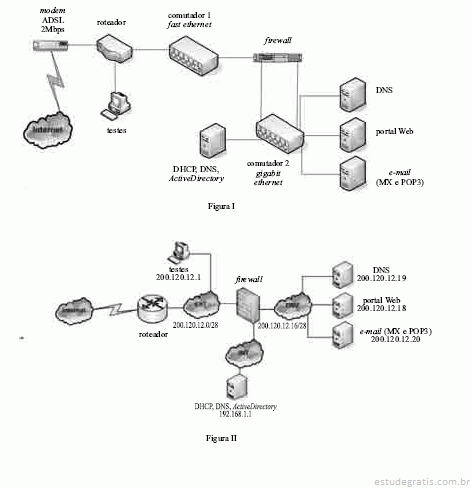
As figuras I e II acima mostram, respectivamente, as topologias física e lógica de uma rede de computadores corporativa típica. Considerando essas figuras, julgue os itens que se seguem.
As redes INT e DMZ estão interligadas pelo equipamento comutador 2. Desse modo, mesmo que do ponto de vista da interconexão IP essas sejam redes separadas, elas necessariamente têm conectividade em nível de enlace, o que fragiliza a segurança implementada pelo firewall.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
As figuras I e II acima mostram, respectivamente, as topologias física e lógica de uma rede de computadores corporativa típica. Considerando essas figuras, julgue os itens que se seguem.
O firewall, que tem por objetivo implementar mecanismos básicos de segurança para rede corporativa, não protege a rede denominada EXT de ataques provenientes da Internet.
Considere a seguinte definição: "Evitar violação de qualquer lei criminal ou civil, estatutos, regulamentação ou obrigações contratuais; evitar a violação de direitos autorais dos software − manter mecanismos de controle dos softwares legalmente adquiridos".
De acordo com as especificações das normas brasileiras de segurança da informação, esta definição se inclui corretamente em
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca de segurança de redes e criptografia, julgue os próximos itens.
Geralmente, firewalls restringem-se a inspecionar cabeçalhos, sendo ineficazes para filtrar ataques focalizados em vulnerabilidades específicas de aplicações.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que concerne a firewalls e NIDS, julgue os itens seguintes.
Firewalls embasados na tecnologia de filtragem de pacotes oferecem a possibilidade de maior granularidade e especificidade dos filtros, quando comparados com os firewalls embasados na tecnologia de inspeção de estado.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que concerne a firewalls e NIDS, julgue os itens seguintes.
Firewalls embasados na tecnologia de inspeção de estado usam o próprio estado associado ao protocolo inspecionado, sendo, assim, restritos aos protocolos orientados à conexão.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
No que concerne a firewalls e NIDS, julgue os itens seguintes.
Os filtros, nos firewalls embasados na tecnologia de filtragem de pacotes, devem ser aplicados, preferencialmente, quando o tráfego sai do dispositivo.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Julgue os itens que se seguem, relacionados a tecnologias, protocolos e aplicações de redes de computadores.
Os cookies são identificadores que um sítio web pode atribuir aos usuários e que facilitam o gerenciamento de usuários e a adaptação dos serviços a cada usuário, embora isso possa causar problemas de privacidade.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação às proxies e aos filtros de acesso, julgue os itens a seguir.
Uma desvantagem do uso de um firewall baseado em proxy é que ele pode ser mais difícil de configurar e operar. Entretanto, o uso de VPNs pode reverter essa situação.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação às proxies e aos filtros de acesso, julgue os itens a seguir.
Um firewall embasado em proxy tem melhor desempenho (retardo e throughput, por exemplo) quando comparado a um firewall que opera em camadas mais baixas, visto que, como atua no nível da aplicação, pode inspecionar não só as informações de cabeçalho, como também as dos protocolos de aplicação.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação à segurança de perímetro, julgue os itens a seguir.
Firewalls são pontos de concentração de tráfego que controlam o tráfego de entrada e de saída da rede. Entretanto, as regras e as características de implementação e operação lhes conferem menor especificidade e granularidade que as listas de acesso dos roteadores.
A necessidade cada vez maior de uso da Internet pelas organizações e a constituição de ambientes corporativos levam a uma crescente preocupação com a segurança, fazendo com que o firewall assuma um papel de elevada importância. A esse respeito, analise o esquema e as afirmativas abaixo.
I. A zona desmilitarizada (DMZ) refere-se à parte que fica entre a rede interna, que deve ser protegida, e a rede externa.
II. O esquema evita parcialmente o problema de comprometimento da rede interna da organização, caso um ataque ao servidor de dados tenha sucesso.
III. O proxy existente no firewall protege a rede atuando co...
Uma nova política de segurança definiu regras restritivas de acesso à internet e a certos protocolos de comunicação. Todo o tráfego de internet passa por um único servidor Linux. Através do firewall iptables deve ser barrado o software MSN Messenger e os pacotes UDP nas portas de 0 até 30000. As regras iptables mais adequadas a esta tarefa, pela ordem, são:
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
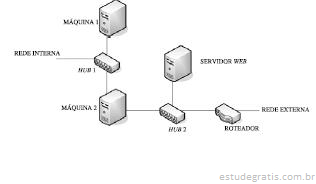
A figura acima apresenta a topologia de uma rede de computadores. Nessa rede, nas máquinas 1 e 2, têm-se servidores DNS, enquanto, na máquina 2, tem-se um firewall que adota uma arquitetura embasada em proxy. No roteador existente nessa topologia, não há filtros configurados. Considerando essas informações, julgue os próximos itens.
Uma das máquinas dessa rede não está sendo protegida pelo firewall. Há possibilidade de que os dados dessa máquina sejam conhecidos pelos usuários na rede externa e de que haja perda desses dados.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A figura acima apresenta a topologia de uma rede de computadores. Nessa rede, nas máquinas 1 e 2, têm-se servidores DNS, enquanto, na máquina 2, tem-se um firewall que adota uma arquitetura embasada em proxy. No roteador existente nessa topologia, não há filtros configurados. Considerando essas informações, julgue os próximos itens.
O serviço DNS pode ser configurado de modo que as máquinas na rede interna indicada na figura enviem consultas para o servidor na máquina 1. Esse servidor pode ser configurado para repassar, para o servidor na máquina 2, as consultas que não for capaz de tratar. Finalmente, o servidor na máqu...
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação a firewalls, julgue os itens subseqüentes.
Há firewalls que possibilitam a tradução entre os endereços de rede privados, usados em uma rede protegida, e os endereços de rede públicos, usados fora dessa rede. Se o firewall provê tradução estática, então podem ser definidas associações fixas entre endereços privados e públicos.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação a firewalls, julgue os itens subseqüentes.
Firewalls embasados em proxy são capazes de tratar diversos protocolos de aplicação. Por exemplo, um proxy de FTP deve ser capaz de tratar o protocolo de aplicação FTP para poder se fazer passar por esse serviço.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação a firewalls, julgue os itens subseqüentes.
Há roteadores que, por meio de uma configuração de filtros, podem operar como firewalls. Em uma rede TCP/IP, um roteador pode bloquear os datagramas destinados a uma máquina, analisando os números de portas presentes no cabeçalho do protocolo IP.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Com relação a firewalls, julgue os itens subseqüentes.
Em uma rede protegida por firewall composto por proxies, quando um cliente, fora da rede, se comunica com um servidor, na rede, um proxy se faz passar pelo servidor e intermedia a comunicação.