Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A respeito de algoritmos e estruturas de dados fundamentais da programação, julgue os itens seguintes.
Uma colisão em uma tabela de hashing consiste na existência de pelo menos duas chaves que resultam na geração de um mesmo hash referenciando determinada posição na tabela de hashing.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Uma autoridade certificadora raiz (AC-raiz) de uma infraestrutura de chaves públicas embasada no padrão X-509 de certificados digitais assina certificados emitidos para terceiros, usualmente outras ACs, e tem seu próprio certificado assinado por uma AC-mestre, hierarquicamente superior.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
O uso de técnicas de compressão de dados antes de uma operação de cifração torna, em geral, um sistema criptográfico mais seguro, ou seja, fica mais difícil a um oponente determinar a chave utilizada ou a mensagem em claro a partir do criptograma.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Diversas técnicas são usadas para prover segurança criptográfica em sistemas de informações. Acerca das principais técnicas criptográficas aplicadas à segurança de dados, julgue os itens seguintes.
Em algoritmos criptográficos simétricos do tipo cifradores de bloco, os dados a serem cifrados são segmentados em blocos de tamanho predeterminado, que são processados, um a um, pelo algoritmo criptográfico. Cada bloco é processado repetidas vezes por um mesmo algoritmo. A segurança do algoritmo está no número de vezes (estágios) que um bloco é processado, já que a chave criptográfica é idêntica em todos os estágios.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Diversas técnicas são usadas para prover segurança criptográfica em sistemas de informações. Acerca das principais técnicas criptográficas aplicadas à segurança de dados, julgue os itens seguintes.
Em transmissões de grandes volumes de dados confidenciais entre dois usuários de uma rede de comunicação, o uso de criptografia assimétrica é computacionalmente ineficiente, quando comparado ao uso de criptografia simétrica. Assim, é comum utilizar-se criptografia assimétrica apenas para gerenciamento de chaves de sessão, que são usadas como segredo criptográfico em comunicações cuja confidencialidade é protegida com criptografia simétrica.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Diversas técnicas são usadas para prover segurança criptográfica em sistemas de informações. Acerca das principais técnicas criptográficas aplicadas à segurança de dados, julgue os itens seguintes.
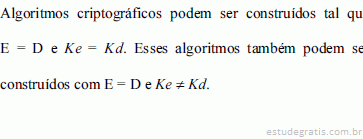
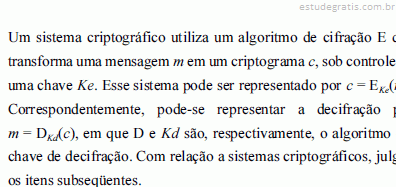
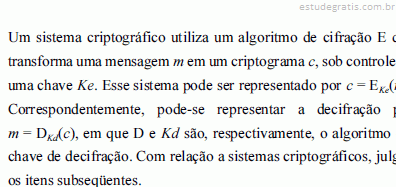
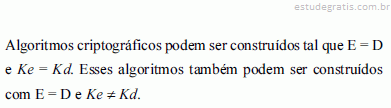
Algoritmos criptográficos podem ser usualmente classificados em simétricos ou assimétricos. No primeiro caso, o segredo (chave) criptográfico é o mesmo na cifração e na decifração, enquanto no segundo caso, o algoritmo de decifração utiliza uma chave criptográfica matematicamente diferente da chave criptográfica utilizada na cifração.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A análise da complexidade de algoritmos computacionais permite, entre outras coisas, calcular a escalabilidade do uso de determinado algoritmo em função da dimensão de um sistema em que o algoritmo é aplicado. Assim, freqüentemente a complexidade é expressa em termos da dimensão do sistema, usualmente anotada com n. Com relação a algoritmos de complexidade linear, polinomial, exponencial e logarítmica, julgue os itens a seguir.
Uma função criptográfica não pode ser considerada segura computacionalmente se a complexidade do algoritmo para criptoanálise que resulte em quebra do segredo criptográfico dessa função for linear.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
O uso de técnicas de compressão de dados antes de uma operação de cifração torna, em geral, um sistema criptográfico mais seguro, ou seja, fica mais difícil a um oponente determinar a chave utilizada ou a mensagem em claro a partir do criptograma.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Diversas técnicas são usadas para prover segurança criptográfica em sistemas de informações. Acerca das principais técnicas criptográficas aplicadas à segurança de dados, julgue os itens seguintes.
Em transmissões de grandes volumes de dados confidenciais entre dois usuários de uma rede de comunicação, o uso de criptografia assimétrica é computacionalmente ineficiente, quando comparado ao uso de criptografia simétrica. Assim, é comum utilizar-se criptografia assimétrica apenas para gerenciamento de chaves de sessão, que são usadas como segredo criptográfico em comunicações cuja confidencialidade é protegida com criptografia simétrica.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Diversas técnicas são usadas para prover segurança criptográfica em sistemas de informações. Acerca das principais técnicas criptográficas aplicadas à segurança de dados, julgue os itens seguintes.
Algoritmos criptográficos podem ser usualmente classificados em simétricos ou assimétricos. No primeiro caso, o segredo (chave) criptográfico é o mesmo na cifração e na decifração, enquanto no segundo caso, o algoritmo de decifração utiliza uma chave criptográfica matematicamente diferente da chave criptográfica utilizada na cifração.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A análise da complexidade de algoritmos computacionais permite, entre outras coisas, calcular a escalabilidade do uso de determinado algoritmo em função da dimensão de um sistema em que o algoritmo é aplicado. Assim, freqüentemente a complexidade é expressa em termos da dimensão do sistema, usualmente anotada com n. Com relação a algoritmos de complexidade linear, polinomial, exponencial e logarítmica, julgue os itens a seguir.
Uma função criptográfica não pode ser considerada segura computacionalmente se a complexidade do algoritmo para criptoanálise que resulte em quebra do segredo criptográfico dessa função for linear.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca de criptografia, uma das técnicas fundamentais para a segurança da informação, de protocolos criptográficos e de sistemas de criptografia e aplicações, julgue os itens subseqüentes.
Um dos fatores que complicam o emprego de sistemas de criptografia simétricos com chave privada única é a necessidade de distribuir e armazenar chaves, caso haja um canal criptográfico próprio para cada par de usuários em um conjunto de N usuários.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
Acerca de criptografia, uma das técnicas fundamentais para a segurança da informação, de protocolos criptográficos e de sistemas de criptografia e aplicações, julgue os itens subseqüentes.
O modo de operação cipher block chain (CBC) pode ser aplicado à maioria dos algoritmos de criptografia. Na sua utilização como algoritmo data encryption standard (DES), o modo CBC impede que um atacante substitua um bloco cifrado sem ser descoberto. Entretanto, o modo CBC do DES apresenta o inconveniente de permitir que um erro em um bloco cifrado afete a decifração de todos os demais blocos.
Banca:
Centro de Seleção e de Promoção de Eventos UnB (CESPE)
A segurança da informação representa uma necessidade cada vez maior de empresas e indivíduos, envolvendo, entre outros aspectos, a proteção dos sistemas de informação contra a negação de serviços a usuários autorizados, assim como contra a intrusão e a modificação desautorizadas de dados ou informações armazenados, em processamento ou em trânsito. Acerca da segurança da informação, julgue os seguintes itens.
A criptologia é uma área do conhecimento humano que pode ser dividida em criptografia, que trata da defesa dos sistemas de informação, e esteganografia, que se preocupa na identificação de técnicas para o ataque a sistemas de informação.
Num processo de autenticação por um servidor, as chaves utilizadas para a autenticação, além de outras informações, são armazenadas em um determinado local. Neste processo, quando a chave é fornecida, há o retorno do valor correspondente, havendo um processo de criptografia de chaves. Nesse local são armazenados o mapeamento dos nomes de usuários para as senhas criptografadas e o mapeamento dos nomes das máquinas para os endereços de rede, além de outros itens de menor importância. Esse local é conhecido como:
SSH é um método de comunicação seguro, que criptografa todas as mensagens entre o cliente e o servidor. No entanto, pode ser configurado, nativamente, para usar um método de autenticação onde nem mesmo é necessário enviar senha pela rede. Esse método utiliza
Em um ambiente de rede sem fio 802.11, um protocolo de autenticação cujo uso deve ser evitado por possuir fragilidades criptográficas, gerando vulnerabilidades de segurança é o
O cliente C precisa enviar a chave secreta K para o servidor S.
Para fazer o controle de integridade, autenticidade e sigilo de K, o cliente C deve gerar a sua assinatura digital para K (AD_K) e, depois, deve criptografar K e AD_K com a chave
Acerca das características dos algoritmos criptográficos AES e RSA, julgue os itens que se seguem. O RSA permite a criação de chaves com diversos tamanhos, entre eles, as de 2.048 bits ou 4.096 bits.
Acerca das características dos algoritmos criptográficos AES e RSA, julgue os itens que se seguem. Por ser um algoritmo simétrico, o AES utiliza a mesma chave para cifrar e decifrar os dados.
Acerca das características dos algoritmos criptográficos AES e RSA, julgue os itens que se seguem. O AES permite que os blocos tenham tamanho, em bits, de 128, 192 ou 256.
A respeito de TLS, protocolo criptográfico amplamente utilizado na Internet, julgue os próximos itens. O TLS 1.1 é imune a ataques do tipo man-in-the-middle.
A garantia da segurança da informação é um dos principais requisitos dos usuários de redes de comunicação. Acerca da segurança em redes de computadores, seus fundamentos, vulnerabilidades e medidas de proteção, julgue os itens seguintes. Um certificado no formato da recomendação X.509 contém, entre outras informações, uma chave pública de criptografia e a identidade da entidade cuja chave pública está associada a tal certificado.
O Advanced Encryption Standard − AES foi desenvolvido como sucessor do DES e é utilizado na criptografia em redes sem fio. O tamanho do blocos de dados e o tamanho da chave devem ser, respectivamente,
A garantia da segurança da informação é um dos principais requisitos dos usuários de redes de comunicação. Acerca da segurança em redes de computadores, seus fundamentos, vulnerabilidades e medidas de proteção, julgue os itens seguintes. Um certificado no formato da recomendação X.509 contém, entre outras informações, uma chave pública de criptografia e a identidade da entidade cuja chave pública está associada a tal certificado.
O SSL (Secure Socket Layer) é um protocolo desenvolvido para elevar a segurança dos dados transmitidos pela Internet. O SSL pode ser usado em vários serviços, sendo que o mais comum é o acesso à páginas web. Neste caso o endereço dos recursos acessados passa a ser feito no formato: https://endereço_web. A respeito desse protocolo, afirma-se:
I. O SSL faz uso de criptografia para garantir o sigilo das informações transferidas entre o navegador do usuário e o servidor web. Como conseqüência, mesmo que as informações sejam interceptadas por terceiros, as mesmas estarão codificadas e não poderão ser lidas. II. Sempre que um navegador acessa recursos via SSL, é apresentado uma chave ou cadeado na barra de status para indicar a comunicação segura. ...
O uso da encriptação é fundamental para manter a segurança das comunicações e transações comerciais na internet. Sobre os algoritmos de encriptação, analise as afirmativas a seguir.
I. O algoritmo RC4 é um algoritmo simétrico de criptografia utilizado nos protocolos Secure Socket Layers (SSL) (para proteger o tráfego Internet) e WEP (para a segurança de redes sem fios).
II. O algoritmo AES é um algoritmo simétrico de criptografia com várias aplicações na internet e na proteção de direitos autorais (DRM) que emprega atualmente chaves com pelo menos 2048 bits.
III. O algoritmo RSA é um algoritmo simétrico de criptografia projetado para ter implementações eficientes tanto em hardware como em software, sendo utilizado atualmente com chaves entre 128 e 256 ...
O certificado digital funciona como se fosse uma identidade digital, permitindo a identificação segura e inequívoca do autor de uma mensagem ou transação feita em meios eletrônicos.
Com relação aos certificados digitais, assinale V para a afirmativa verdadeira e F para a falsa.
( ) O Certificado A1 é gerado em software, e tem a validade de apenas 1 ano, quando é necessário a sua renovação.
( ) O Certificado A3 é baseado em hardware, com uso de token (USB) ou de cartão inteligente, com validade de até três anos.
( ) A Infraestrutura de Chaves Públicas Brasileira (ICP-Brasil) utiliza um esquema de encriptação baseado em chaves simétricas.
( ) A validade de um certificado digital pode ser conferida por meio de uma consulta à Autoridade Certif...
Há muitas situações em que é benéfico criar programas que sejam imunes à reversão de código, ou pelo menos, em que esta reversão seja dificultada. Com relação às técnicas antirreversão, analise as afirmativas a seguir.
I. A penalidade mais significativa para a maioria das técnicas antirreversão de código é um aumento no tempo de execução dos programas.
II. O uso de compressão de código impossibilita o uso de análise dinâmica na engenharia reversa.
III. A encriptação de código é uma das técnicas antirreversão que podem ser aplicadas na criação do código executável.
O modo de operação de cifra de bloco da criptografia simétrica, no qual o bloco de texto claro atual é usado diretamente na entrada do algoritmo e criptografado com a mesma chave, de tal forma que, como consequência disso, sempre produz blocos de texto cifrado iguais para blocos de texto claro iguais, é o
Para criptografar mensagens de tamanho arbitrário, existem vários modos de operação especificando como a criptografia será aplicada. Um desses modos é frágil em termos de segurança, pois não oculta o padrão de dados da mensagem original, mantendo-o na mensagem codificada. Esse modo de operação, menos seguro, é o:
Em relação a assinaturas digitais, analise as afirmativas a seguir:
I. Certificado categoria S2 é o certificado usado para assinatura digital, com tamanho mínimo de 1024 bits, gerado por software e armazenado em um token.
II. A verificação da assinatura digital de um documento eletrônico é realizada através da chave pública do remetente do documento.
III. O DSA, algoritmo usado para assinaturas digitais, possui uma variante que utiliza curvas elípticas.
Criptografia é uma técnica matemática capaz de transformar uma informação da sua forma original para outra forma totalmente ilegível, a partir da qual um processo inverso pode voltar a recuperar a informação para seu formato original. Acerca dessas informações, assinale a opção correta.
Com relação aos certificados digitais, analise as afirmativas a seguir:
I. Se um navegador informar que um certificado não é confiável, o motivo pode estar na cadeia de certificados desatualizada, instalada no computador utilizado.
II. Certificados revogados podem ser encontrados em uma lista fornecida por autoridades certificadoras, a partir de um ponto de distribuição.
III. Certificados autoassinados não podem existir em uma cadeia de certificados.
O web site de uma organização precisa oferecer confidencialidade na comunicação aos usuários, pois informações críticas são trocadas por eles. O administrador do site decide então providenciar um certificado digital junto a uma autoridade certificadora. A autoridade certificadora
A criptografia trabalha protegendo, contra várias ameaças, a segurança da transmissão de dados na Internet. Sobre o seu funcionamento pode-se dizer que:
A técnica de criptografia é utilizada para prover uma maior segurança em um ambiente de rede onde dados e voz são considerados. Numa rede pública de pacotes comutada, deve-se observar que ________ necessário o uso de um dispositivo ________________, pois somente os ___________ devem ser cifrados. Em outras palavras, os ______________ dos pacotes não devem ser cifrados para que não prejudiquem o roteamento.
Indique a opção que completa, respectivamente e de forma correta, as lacunas acima.
Quando a técnica de criptografia é utilizada em um ambiente de rede onde a voz é transmitida, ela adiciona um retardo ___________ nos pacotes que transportam a voz __________. Dessa forma esta técnica deve ser adotada _______________________.
Indique a opção que completa, respectivamente e de forma correta, as lacunas acima.
O processo de autenticação é um mecanismo de proteção que se baseia nos parâmetros de posse, do conhecimento e em atributos. Quanto a estes três parâmetros, é correto afirmar que são caracterizados, respectivamente, por