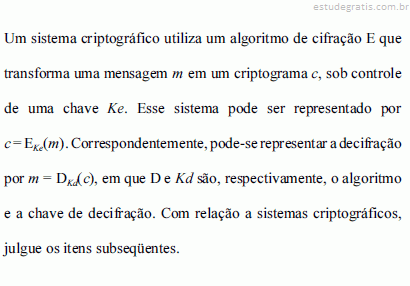
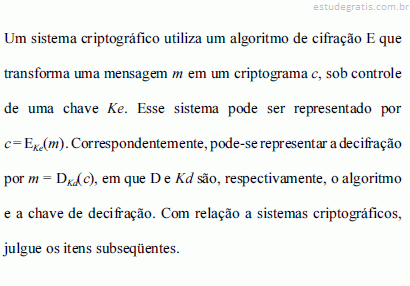
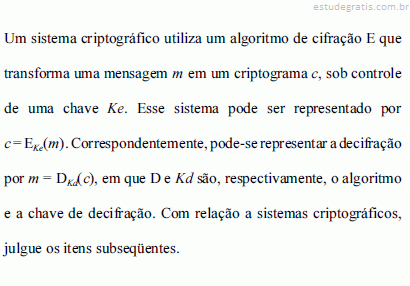
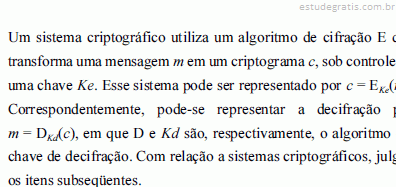
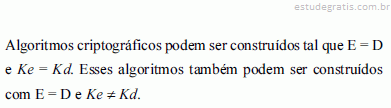
A respeito de aplicação de criptografia dentro de TIs voltadas para a segurança de dados, julgue os próximos itens.
Um hash tem por característica a entrada de dados de tamanho variável e a saída de tamanho fixo.
A respeito de aplicação de criptografia dentro de TIs voltadas para a segurança de dados, julgue os próximos itens.
Um hash tem por característica a entrada de dados de tamanho variável e a saída de tamanho fixo.
Um algoritmo de criptografia assimétrico pode ser usado por uma entidade, para assinar digitalmente um documento, da seguinte forma: a entidade usa uma função hash para calcular um valor a partir do conteúdo do documento, cifra o esse valor com a sua chave privada, o valor cifrado funciona como uma assinatura que pode ser verificada por quem conheça a chave pública da entidade.
entificador da autoridade certificadora que o emitiu, o identificador da entidade para a qual foi emitido e a chave pública dessa entidade. O certificado digital pode ser cifrado pela autoridade certificadora, nesse caso, é cifrado com a chave pública dessa autoridade e decifrado usando-se a chave privada dessa mesma autoridade.
Julgue os seguintes itens acerca de criptografia.
I Um algoritmo criptográfico embasado em chaves de sessão reduz o custo da criptografia usando um algoritmo criptográfico simétrico e um assimétrico. O assimétrico cifra os dados e o simétrico cifra a chave de sessão.
II Para garantir a autenticidade de um certificado digital, uma autoridade certificadora cifra o certificado com a sua chave pública. Uma entidade que receba o certificado precisa conhecer a chave privada da autoridade certificadora.
III O protocolo Secure Sockets Layer possibilita que se use diferentes combinações de algoritmos criptográficos, algoritmos de hash e tamanhos de chaves. As combinações são descritas em cipher suites.
...Técnicas criptográficas são essenciais à segurança da informação, nas organizações. A respeito de tal contexto, é correto afirmar que
No âmbito da criptografia assimétrica, considere a seguinte situação:
João enviou, a partir de uma rede TCP/IP conectada por HUB, uma mensagem assinada digitalmente e com criptografia para Maria. Uma determinada estação dessa rede estava com sua interface Ethernet em modo promíscuo, tornando possível Luís, detentor da chave pública de Maria, farejar todos os pacotes enviados por João.
A partir dessas informações, assinale a afirmação correta.
Criptografia simétrica é um método de codificação que utiliza

A figura acima apresenta um conjunto de elementos da arquitetura da plataforma J2EE. Julgue os itens seguintes, acerca da infra-estrutura para a implementação de soluções de TI e banco de dados.
A comunicação entre o contêiner da aplicação cliente, ao utilizar HTTPS para se comunicar com o contêiner Web, emprega um protocolo de criptografia de chave assimétrica.
O SSL (secure sockets layer) e o TLS (transport layer security) são protocolos criptográficos que fornecem comunicações seguras na Internet. Observam-se pequenas diferenças entre o SSL 3.0 e o TLS 1.0, mas o protocolo permanece substancialmente o mesmo. No que se refere a esses mecanismos de segurança, assinale a opção correta.
Considere:
I. Nas mensagens criptografadas pode ser utilizada a mesma chave secreta para codificação e decodificação.
II. As mensagens podem ser criptografadas utilizando duas chaves, uma pública e uma privada.
III. Todas as mensagens criptografadas devem conter alguma redundância.
IV. Cada mensagem recebida deve ser confirmada como uma mensagem enviada recentemente.
São dois princípios fundamentais da criptografia o que se afirma APENAS em
A principal desvantagem do método RSA de criptografia é
Sobre os principais algoritmos criptográficos considere as afirmativas:
1. DES é um algoritmo de chave simétrica baseado na cifragem de blocos de 64bits, em um processo de 16 estágios (rounds).
2. A chave utilizada no DES possui tamanho efetivo de 56bits, sendo a mesma utilizada integralmente em todos os estágios.
3. A difusão e a confusão constituem importantes métodos introduzidos nos algoritmos criptográficos para torná-los mais robustos.
4. O AES é um algoritmo criptográfico de chave pública que foi escolhido pelo governo americano através de um concurso público para substituir o DES.
5. O RSA é geralmente utilizado como padrão para construção de certifica...
O processo de assinatura digital de um documento utilizando uma função de hash MD5 garante:
Quanto à certificação digital é correto afirmar:
Sobre os conceitos de criptografia, considere as afirmativas:
1. A técnica de esteganografia pode ser bastante útil quando o canal de comunicação é inseguro, mas quando descoberta a sua utilização esta técnica sozinha torna-se completamente vulnerável.
2. Criptografia é o estudo de técnicas matemáticas relacionadas a aspectos de segurança da informação, assim como: confidencialidade, integridade, autenticidade.
3. Criptoanálise é o processo de avaliação da informação não criptografada para determinar o melhor algoritmo a ser utilizado na sua proteção. É muito utilizado pelos hackers para tentar desvendar qual algoritmo foi utilizado.
4. Com a evolução dos sistemas computacionais par...
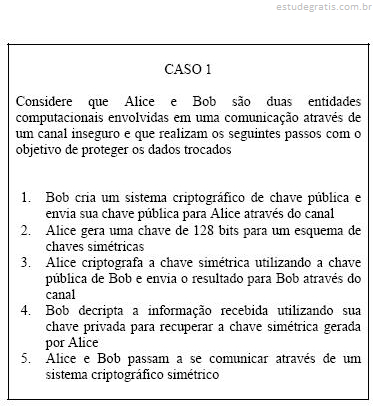
Para responder às questões de 62 a 64 leia o caso abaixo:
São exemplos válidos de algoritmos criptográficos utilizados por Bob para criar o sistema de chave pública e por Alice para gerar a chave simétrica, respectivamente:
Para responder às questões de 62 a 64 leia o caso abaixo:
Quanto ao CASO 1, é correto afirmar que:
Para responder às questões de 62 a 64 leia o caso abaixo:
Sobre o CASO 1, considere as afirmativas:
1. Este caso representa a descrição de um protocolo criptográfico
2. O tamanho da chave gerada por Alice (passo 2) afetará mais o desempenho da comunicação do que o algoritmo simétrico escolhido
3. Após o passo 5 a comunicação passa a utilizar o sistema simétrico devido ao fato deste ser mais seguro do que o baseado em chave pública
4. A chave simétrica criada por Alice geralmente é chamada de chave de sessão
Podemos afirmar que estão correta...
Quanto aos sistemas criptográficos, considere as afirmativas abaixo:
1. Podem ser classificados quanto ao número de chaves utilizadas em: sistema de chave pública e sistema de chave simétrica
2. Um sistema de chave simétrica utiliza para cada entidade participante da comunicação um par de chaves
3. Nos sistemas simétricos a crifagem pode ser realizada em blocos (block cipher) ou em um fluxo (stream cipher).
Podemos afirmar que estão corretas as afirmativas:
Julgue os seguintes itens acerca de criptografia.
I Um algoritmo criptográfico embasado em chaves de sessão reduz o custo da criptografia usando um algoritmo criptográfico simétrico e um assimétrico. O assimétrico cifra os dados e o simétrico cifra a chave de sessão.
II Para garantir a autenticidade de um certificado digital, uma autoridade certificadora cifra o certificado com a sua chave pública. Uma entidade que receba o certificado precisa conhecer a chave privada da autoridade certificadora.
III O protocolo Secure Sockets Layer possibilita que se use diferentes combinações de algoritmos criptográficos, algoritmos de hash e tamanhos de chaves. As combinações são descritas em cipher suites.
...Sobre a Certificação Digital, é correto afirmar que
Analise as seguintes afirmações relacionadas à segurança em redes de computadores:
I. As limitações dos IDS (Instrusion Detection System) usados atualmente incluem o fato de serem projetados para detectar apenas ataques já conhecidos. Um IDS pode bloquear todo o tráfego que utilize o protocolo HTTP aos servidores WWW de uma corporação.
II. Uma VPN (Virtual Private Networks) é formada pelo conjunto de tunelamento que permite a utilização de uma rede pública para o tráfego de informações de duas redes internas formadas em localidades diferentes e sem ligação direta entre si. Com o auxílio da criptografia, uma VPN permite um bom nível de segurança para as informações que trafegam por essa conexão. Sua formação permeia a execução do protocolo IPSec em dois sis...
Um computador A precisa enviar uma mensagem sigilosa para um computador B em uma rede remota conectada à Internet. Deseja-se que a mensagem seja enviada "embaralhada"; que somente o computador B possa ter acesso ao seu conteúdo, compreendendo-a; e que exista a garantia de que a mensagem foi mesmo enviada pelo computador A. Nesse contexto, sobre assinaturas digitais, certificação digital e segurança na Internet, indique a afirmativa ERRADA:
Sobre Criptografia e assinaturas digitais, é correto afirmar que
Conforme o SWEBOK, algumas das possíveis áreas de conhecimento da Engenharia de Software são:
A definição mais adequada para criptografia é:
Para a criação de um Certificado Digital em qual das tecnologias abaixo ele se baseia:
Em uma criptografia, o conceito de força bruta significa uma técnica para
NÃO é uma cifra de César resultante da criptografia sobre uma mesma mensagem:
Observe a seguinte definição:
"Existe para resolver dois problemas que são a integridade e a procedência, não garantidos apenas com a codificação das informações. Ela utiliza uma função chamada one-way hash function, também conhecida como compression function, cryptographic checksum, message digest ou fingerprint. Essa função gera uma string única sobre uma informação, se esse valor for o mesmo tanto no remetente quanto no destinatário, significa que essa informação não foi alterada".
Trata-se da definição de
São, respectivamente, algorítmos de criptografia simétrico e assimétrico o
Arquivos em formato binário padronizado autenticados, para distribuição de chaves públicas tituladas, são abreviadamente chamados de
Observe as definições abaixo.
I. Criptografia simétrica é um algoritmo de criptografia que requer que a mesma chave secreta seja usada na criptografia e na decriptografia. A criptografia simétrica também é chamada de criptografia de chave secreta.
II. Criptografia de chave pública é o método de criptografia no qual duas chaves diferentes são usadas: uma chave pública para criptografar dados e uma chave particular para decriptografá-los. A criptografia de chave pública também é chamada de criptografia assimétrica.
III. Certificados digitais X.509 incluem não apenas o nome e a chave pública de um usuário, mas também outras informações sobre o usuário. Eles permitem que a autoridade de certificação ofereça ao r...
No que se refere à segurança em redes de computadores, julgue os itens subseqüentes.
Uma autoridade certificadora tem a função básica de vincular uma chave pública a uma determinada entidade, validando a identificação dessa entidade e emitindo certificados assinados digitalmente e garantindo a vinculação da chave pública com a entidade em questão.
Analise as seguintes afirmações relacionadas a conceitos básicos de criptografia e segurança da informação:
I. Para encriptar um texto simples de 131 bytes com um algoritmo que usa blocos de 16 bytes, ao chegar no nono bloco o algoritmo irá complementar a informação com mais 13 bytes extras para só então encriptá-lo. No momento de decriptá-lo, esses 13 bytes extras devem ser identificados e ignorados.
II. Com o algoritmo RSA os dados encriptados pela chave pública podem ser decriptados apenas pela chave privada equivalente.
III. Privacidade é o conceito que indica que ninguém pode invadir seus arquivos e ler os dados sigilosos, enquanto integridade é um conceito relacionado à imposição legal que orienta e...
Com relação à criptografia, é INCORRETO afirmar que:
O componente que NÃO faz parte de um certificado digital no formato X.509 v3 é:
Dados: M = mensagem original;
C = mensagem criptografada; e
K = chave de cifragem.
A criptografia é melhor representada pela função
Sendo E (o Emissor) que envia uma mensagem sigilosa e criptografada, com chaves pública e privada, para R (o Receptor), pode-se dizer que E codifica com a chave
Os protocolos em que não há autenticação por meio de senhas ou em que estas trafeguem sem criptografia, podem ser substituídos, na maioria, por
A ocultação de arquivos criptografados, tornando improvável que alguém os procure, é realizada por um processo de
A criação de um certificado digital é baseada na tecnologia de:
O algoritmo de criptografia que, por definição, trabalha com uma chave de tamanho efetivo de 56 bits é:
O emprego sistemático de diversas técnicas de segurança da informação resolve, ou pelo menos atenua, boa parte das vulnerabilidades existentes nesse contexto. Entre as técnicas mais efetivas utilizadas para fornecer segurança da informação, incluem-se a criptografia, a esteganografia e as funções hash. A respeito de tais técnicas e do seu emprego adequado, julgue os itens de 111 a 117 a seguir.
A esteganografia pode ser utilizada com o objetivo de disfarçar a existência de determinadas informações. Atualmente, a esteganografia utiliza o BMS (bit mais significativo) para embutir informações, o que degrada, contudo, a informação hospedeira, pois modifica seu conteúdo.
O emprego sistemático de diversas técnicas de segurança da informação resolve, ou pelo menos atenua, boa parte das vulnerabilidades existentes nesse contexto. Entre as técnicas mais efetivas utilizadas para fornecer segurança da informação, incluem-se a criptografia, a esteganografia e as funções hash. A respeito de tais técnicas e do seu emprego adequado, julgue os itens de 111 a 117 a seguir.
O AES (advanced encryption standard) surgiu com o objetivo de substituir o DES. Um dos principais motivos dessa necessidade de modificação de padrões está no fato de o tamanho do espaço de chaves utilizadas pelo DES (264 possíveis chaves) não ser grande o suficiente, atualmente, para garantir proteção contra ataques do ...
A respeito da compressão e da criptografia de arquivos no sistema operacional Windows XP, julgue os itens que se seguem.
Não é possível a movimentação ou cópia de um arquivo do sistema de arquivos NTFS para o sistema de arquivos FAT (12, 16 ou 32).
A respeito da compressão e da criptografia de arquivos no sistema operacional Windows XP, julgue os itens que se seguem.
Qualquer arquivo criptografado copiado ou movido a uma pasta comprimida continua criptografado mas não fica comprimido automaticamente.
No que se refere a conceitos de segurança, julgue os itens seguintes.
A assinatura digital visa dar autenticidade na forma digital aos documentos e mensagens legais dentro de uma corporação. Também assegura que um remetente não negue a autoria de um documento ou mensagem.
Acerca da segurança em redes de computadores, seus fundamentos, vulnerabilidades e medidas de proteção, julgue os itens que se seguem.
O protocolo de criptografia simétrico DES permite garantir o não-repúdio de mensagens.
Criptografia está sendo largamente utilizada em sistemas computacionais de forma a garantir uma série de fatores relacionados à segurança da informação. Com relação à criptografia, a protocolos criptográficos, a sistemas de criptografia e a aplicações, julgue os itens a seguir.
O AES (advanced encription standard), também conhecido como Rijndael, é um algoritmo que suporta cifragem de blocos de 128 bits, 192 bits e 256 bits.
A segurança em redes de dados vem-se tornando um dos grandes focos de pesquisa em todo o mundo. A cada dia, vários serviços são implementados, requerendo, cada vez mais, confiabilidade nas transações efetuadas. Entre os diversos mecanismos de segurança, destacam-se os mecanismos de autenticação e de criptografia. A respeito desses mecanismos, julgue os itens seguintes.
Entre os algoritmos de chave simétrica, destacam-se o DES (data encryption standard), o triple DES e o AES (advanced encryption standard)/Rijndael. A figura a seguir representa o diagrama em blocos simplificado do algoritmo AES/Rijndael.

Criptografia está sendo largamente utilizada em sistemas computacionais de forma a garantir uma série de fatores relacionados à segurança da informação. Com relação à criptografia, a protocolos criptográficos, a sistemas de criptografia e a aplicações, julgue os itens a seguir.
A criptografia assimétrica usa um par de chaves calculadas matematicamente. O processo de criptografia realizado com uma das chaves só pode ser desfeito com a outra chave, que é gerada a partir da primeira, e vice-versa.
As aplicações web que necessitam de segurança criptográfica dos dados transmitidos entre o navegador (cliente) e o servidor web utilizam o protocolo SSL/TLS para o estabelecimento de sessões seguras. Acerca do SSL/TLS e suas aplicações, julgue os itens a seguir.
Certificados digitais são assinados com criptografia assimétrica. A mesma chave usada para assinar o certificado deve ser usada para assinar as requisições de chave de sessão, o que garante a autenticidade e o não-repúdio no estabelecimento da sessão e serve como comprovação da propriedade do certificado.
As aplicações web que necessitam de segurança criptográfica dos dados transmitidos entre o navegador (cliente) e o servidor web utilizam o protocolo SSL/TLS para o estabelecimento de sessões seguras. Acerca do SSL/TLS e suas aplicações, julgue os itens a seguir.
O reconhecimento da confiança em um certificado digital pode ser feito por delegação, com uso de terceiras partes mutuamente confiáveis, denominadas autoridades certificadoras.
A criptografia moderna tem três tipos de ferramentas básicas: algoritmos criptográficos simétricos e assimétricos e as funções de resumo de mensagem. Acerca dos principais algoritmos para esses tipos de ferramenta criptográfica, julgue os itens subseqüentes.
O DES e o seu sucessor como padrão de criptografia do governo norte-americano, o AES, são cifradores de bloco que obedecem o esquema geral de cifradores de Feistel. Nesses cifradores, os blocos cifrados são divididos em metades (lado esquerdo e lado direito) de mesmo tamanho, que são processadas independentemente, a cada rodada de cifração. Esse processo faz que apenas metade dos bits do bloco cifrado sofra influência da chave, em cada rodada, introduzindo ...

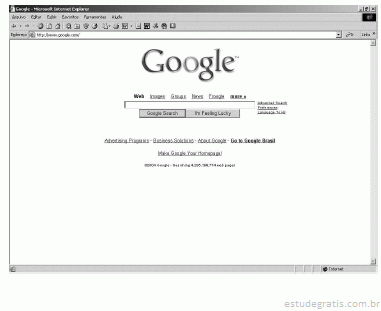
A figura acima mostra uma janela do navegador Internet Explorer 6.0 (IE6) SP1 executada em um computador que pertence a uma rede local, e que faz acesso ao sítio de busca Google. Considerando o uso do IE6, julgue os itens seguintes, relativos à Internet e a conceitos de intranet.
Com base nas informações contidas na janela do IE6 ilustrada, o conteúdo acessado do sítio Google está desprotegido de criptografia.
A segurança em redes de dados vem-se tornando um dos grandes focos de pesquisa em todo o mundo. A cada dia, vários serviços são implementados, requerendo, cada vez mais, confiabilidade nas transações efetuadas. Entre os diversos mecanismos de segurança, destacam-se os mecanismos de autenticação e de criptografia. A respeito desses mecanismos, julgue os itens seguintes.
O uso do protocolo IPSec (IP security) permite oferecer vários serviços, como o sigilo e a integridade dos dados. Todos eles são embasados em criptografia de chave simétrica, pois o alto desempenho é fator determinante, o que impede, ou, pelo menos, torna desaconselhável, que os algoritmos de criptografia de chave pública, como o RSA, por exemp...
A segurança em redes de dados vem-se tornando um dos grandes focos de pesquisa em todo o mundo. A cada dia, vários serviços são implementados, requerendo, cada vez mais, confiabilidade nas transações efetuadas. Entre os diversos mecanismos de segurança, destacam-se os mecanismos de autenticação e de criptografia. A respeito desses mecanismos, julgue os itens seguintes.
Os métodos de encriptação podem ser divididos em cifras de substituição, em que há apenas reordenação dos caracteres, e cifras de transposição, em que cada caracter ou grupo de caracteres é substituído por outro caracter ou grupo de caracteres, com o objetivo de disfarçá-lo.
Criptografia está sendo largamente utilizada em sistemas computacionais de forma a garantir uma série de fatores relacionados à segurança da informação. Com relação à criptografia, a protocolos criptográficos, a sistemas de criptografia e a aplicações, julgue os itens a seguir.
A força de um algoritmo de criptografia simétrico reside no fato de que a informação cifrada por esse algoritmo é muito difícil de ser descoberta sem o conhecimento da chave utilizada, mesmo de posse do algoritmo de criptografia utilizado.
Criptografia está sendo largamente utilizada em sistemas computacionais de forma a garantir uma série de fatores relacionados à segurança da informação. Com relação à criptografia, a protocolos criptográficos, a sistemas de criptografia e a aplicações, julgue os itens a seguir.
Em criptoanálise, no ataque por texto conhecido, tem-se um bloco de texto normal e seu correspondente bloco cifrado, e o objetivo é determinar a chave de criptografia para futuras mensagens.
Criptografia está sendo largamente utilizada em sistemas computacionais de forma a garantir uma série de fatores relacionados à segurança da informação. Com relação à criptografia, a protocolos criptográficos, a sistemas de criptografia e a aplicações, julgue os itens a seguir.
Um algoritmo de criptografia bem conhecido e ainda considerado seguro devido ao seu mecanismo de cifragem é o DES (data encription standard), que permite uma chave de tamanho variável de 56 bits a 64 bits.
Acerca da segurança em redes de computadores, seus fundamentos, vulnerabilidades e medidas de proteção, julgue os itens que se seguem.
O emprego do algoritmo de criptografia RSA permite prover um serviço de autenticação da origem e do destino, além da integridade e do sigilo da informação.
A respeito de algoritmos e estruturas de dados fundamentais da programação, julgue os itens seguintes.
Uma colisão em uma tabela de hashing consiste na existência de pelo menos duas chaves que resultam na geração de um mesmo hash referenciando determinada posição na tabela de hashing.

Uma autoridade certificadora raiz (AC-raiz) de uma infraestrutura de chaves públicas embasada no padrão X-509 de certificados digitais assina certificados emitidos para terceiros, usualmente outras ACs, e tem seu próprio certificado assinado por uma AC-mestre, hierarquicamente superior.

O uso de técnicas de compressão de dados antes de uma operação de cifração torna, em geral, um sistema criptográfico mais seguro, ou seja, fica mais difícil a um oponente determinar a chave utilizada ou a mensagem em claro a partir do criptograma.

Em qualquer sistema criptográfico, é possível encontrar mensagens distintas que sejam transformadas em um mesmo criptograma.

Um algoritmo de hashing criptográfico utiliza chaves do tipo simétrico.


Em algoritmos criptográficos simétricos do tipo cifradores de bloco, os dados a serem cifrados são segmentados em blocos de tamanho predeterminado, que são processados, um a um, pelo algoritmo criptográfico. Cada bloco é processado repetidas vezes por um mesmo algoritmo. A segurança do algoritmo está no número de vezes (estágios) que um bloco é processado, já que a chave criptográfica é idêntica em todos os estágios.
Em transmissões de grandes volumes de dados confidenciais entre dois usuários de uma rede de comunicação, o uso de criptografia assimétrica é computacionalmente ineficiente, quando comparado ao uso de criptografia simétrica. Assim, é comum utilizar-se criptografia assimétrica apenas para gerenciamento de chaves de sessão, que são usadas como segredo criptográfico em comunicações cuja confidencialidade é protegida com criptografia simétrica.
Algoritmos criptográficos podem ser usualmente classificados em simétricos ou assimétricos. No primeiro caso, o segredo (chave) criptográfico é o mesmo na cifração e na decifração, enquanto no segundo caso, o algoritmo de decifração utiliza uma chave criptográfica matematicamente diferente da chave criptográfica utilizada na cifração.
A análise da complexidade de algoritmos computacionais permite, entre outras coisas, calcular a escalabilidade do uso de determinado algoritmo em função da dimensão de um sistema em que o algoritmo é aplicado. Assim, freqüentemente a complexidade é expressa em termos da dimensão do sistema, usualmente anotada com n. Com relação a algoritmos de complexidade linear, polinomial, exponencial e logarítmica, julgue os itens a seguir.
Uma função criptográfica não pode ser considerada segura computacionalmente se a complexidade do algoritmo para criptoanálise que resulte em quebra do segredo criptográfico dessa função for linear.

O uso de técnicas de compressão de dados antes de uma operação de cifração torna, em geral, um sistema criptográfico mais seguro, ou seja, fica mais difícil a um oponente determinar a chave utilizada ou a mensagem em claro a partir do criptograma.


Diversas técnicas são usadas para prover segurança criptográfica em sistemas de informações. Acerca das principais técnicas criptográficas aplicadas à segurança de dados, julgue os itens seguintes.
Em transmissões de grandes volumes de dados confidenciais entre dois usuários de uma rede de comunicação, o uso de criptografia assimétrica é computacionalmente ineficiente, quando comparado ao uso de criptografia simétrica. Assim, é comum utilizar-se criptografia assimétrica apenas para gerenciamento de chaves de sessão, que são usadas como segredo criptográfico em comunicações cuja confidencialidade é protegida com criptografia simétrica.
Diversas técnicas são usadas para prover segurança criptográfica em sistemas de informações. Acerca das principais técnicas criptográficas aplicadas à segurança de dados, julgue os itens seguintes.
Algoritmos criptográficos podem ser usualmente classificados em simétricos ou assimétricos. No primeiro caso, o segredo (chave) criptográfico é o mesmo na cifração e na decifração, enquanto no segundo caso, o algoritmo de decifração utiliza uma chave criptográfica matematicamente diferente da chave criptográfica utilizada na cifração.
A análise da complexidade de algoritmos computacionais permite, entre outras coisas, calcular a escalabilidade do uso de determinado algoritmo em função da dimensão de um sistema em que o algoritmo é aplicado. Assim, freqüentemente a complexidade é expressa em termos da dimensão do sistema, usualmente anotada com n. Com relação a algoritmos de complexidade linear, polinomial, exponencial e logarítmica, julgue os itens a seguir.
Uma função criptográfica não pode ser considerada segura computacionalmente se a complexidade do algoritmo para criptoanálise que resulte em quebra do segredo criptográfico dessa função for linear.
No que se refere a conceitos de segurança, julgue os itens seguintes.
A criptografia é uma técnica usada para cifrar mensagens, protegendo as informações que são transmitidas entre um remetente e um destinatário.
A respeito de criptografia, é correto afirmar que:
Acerca de criptografia, uma das técnicas fundamentais para a segurança da informação, de protocolos criptográficos e de sistemas de criptografia e aplicações, julgue os itens subseqüentes.
Um dos fatores que complicam o emprego de sistemas de criptografia simétricos com chave privada única é a necessidade de distribuir e armazenar chaves, caso haja um canal criptográfico próprio para cada par de usuários em um conjunto de N usuários.
Acerca de criptografia, uma das técnicas fundamentais para a segurança da informação, de protocolos criptográficos e de sistemas de criptografia e aplicações, julgue os itens subseqüentes.
O modo de operação cipher block chain (CBC) pode ser aplicado à maioria dos algoritmos de criptografia. Na sua utilização como algoritmo data encryption standard (DES), o modo CBC impede que um atacante substitua um bloco cifrado sem ser descoberto. Entretanto, o modo CBC do DES apresenta o inconveniente de permitir que um erro em um bloco cifrado afete a decifração de todos os demais blocos.
A respeito da compressão e da criptografia de arquivos no sistema operacional Windows XP, julgue os itens que se seguem.
Mover um arquivo ou pasta de um volume NTFS para outro faz que o estado de compressão final seja o definido no destino.
A segurança da informação representa uma necessidade cada vez maior de empresas e indivíduos, envolvendo, entre outros aspectos, a proteção dos sistemas de informação contra a negação de serviços a usuários autorizados, assim como contra a intrusão e a modificação desautorizadas de dados ou informações armazenados, em processamento ou em trânsito. Acerca da segurança da informação, julgue os seguintes itens.
A criptologia é uma área do conhecimento humano que pode ser dividida em criptografia, que trata da defesa dos sistemas de informação, e esteganografia, que se preocupa na identificação de técnicas para o ataque a sistemas de informação.
Para assinar digitalmente uma mensagem utilizando criptografia com chave pública, o remetente deve
Num processo de autenticação por um servidor, as chaves utilizadas para a autenticação, além de outras informações, são armazenadas em um determinado local. Neste processo, quando a chave é fornecida, há o retorno do valor correspondente, havendo um processo de criptografia de chaves. Nesse local são armazenados o mapeamento dos nomes de usuários para as senhas criptografadas e o mapeamento dos nomes das máquinas para os endereços de rede, além de outros itens de menor importância. Esse local é conhecido como:
Os protocolos de criptografia são divididos em duas classes gerais. São elas:
Quando utilizamos uma URL com protocolo HTTPS, estamos estabelecendo uma conexão:
O cliente C precisa enviar a chave secreta K para o servidor S.
Para fazer o controle de integridade, autenticidade e sigilo de K, o cliente C deve gerar a sua assinatura digital para K (AD_K) e, depois, deve criptografar K e AD_K com a chave
A Autoridade Certificadora (AC) emitiu um certificado digital padrão X.509 para o servidor S.
Dentre as informações essenciais presentes nesse certificado, tem-se a chave
O SSL (Secure Socket Layer) é um protocolo desenvolvido para elevar a segurança dos dados transmitidos pela Internet. O SSL pode ser usado em vários serviços, sendo que o mais comum é o acesso à páginas web. Neste caso o endereço dos recursos acessados passa a ser feito no formato: https://endereço_web. A respeito desse protocolo, afirma-se:
I. O SSL faz uso de criptografia para garantir o sigilo das informações transferidas entre o navegador do usuário e o servidor web. Como conseqüência, mesmo que as informações sejam interceptadas por terceiros, as mesmas estarão codificadas e não poderão ser lidas.
II. Sempre que um navegador acessa recursos via SSL, é apresentado uma chave ou cadeado na barra de status para indicar a comunicação segura. ...
Você está criando uma aplicação que rodará fora da Internet. Após executar o Setup Wizard, onde posso encontrar assinaturas digitais?
O uso da encriptação é fundamental para manter a segurança das comunicações e transações comerciais na internet. Sobre os algoritmos de encriptação, analise as afirmativas a seguir.
I. O algoritmo RC4 é um algoritmo simétrico de criptografia utilizado nos protocolos Secure Socket Layers (SSL) (para proteger o tráfego Internet) e WEP (para a segurança de redes sem fios).
II. O algoritmo AES é um algoritmo simétrico de criptografia com várias aplicações na internet e na proteção de direitos autorais (DRM) que emprega atualmente chaves com pelo menos 2048 bits.
III. O algoritmo RSA é um algoritmo simétrico de criptografia projetado para ter implementações eficientes tanto em hardware como em software, sendo utilizado atualmente com chaves entre 128 e 256 ...
O certificado digital funciona como se fosse uma identidade digital, permitindo a identificação segura e inequívoca do autor de uma mensagem ou transação feita em meios eletrônicos.
Com relação aos certificados digitais, assinale V para a afirmativa verdadeira e F para a falsa.
( ) O Certificado A1 é gerado em software, e tem a validade de apenas 1 ano, quando é necessário a sua renovação.
( ) O Certificado A3 é baseado em hardware, com uso de token (USB) ou de cartão inteligente, com validade de até três anos.
( ) A Infraestrutura de Chaves Públicas Brasileira (ICP-Brasil) utiliza um esquema de encriptação baseado em chaves simétricas.
( ) A validade de um certificado digital pode ser conferida por meio de uma consulta à Autoridade Certif...
Há muitas situações em que é benéfico criar programas que sejam imunes à reversão de código, ou pelo menos, em que esta reversão seja dificultada. Com relação às técnicas antirreversão, analise as afirmativas a seguir.
I. A penalidade mais significativa para a maioria das técnicas antirreversão de código é um aumento no tempo de execução dos programas.
II. O uso de compressão de código impossibilita o uso de análise dinâmica na engenharia reversa.
III. A encriptação de código é uma das técnicas antirreversão que podem ser aplicadas na criação do código executável.
Está correto o que se afirma em
Considere as seguintes afirmações relativas à homologação no padrão ICP-Brasil para certificação digital:
I. Um dos objetivos da homologação é a garantia de interoperabilidade entre os sistemas e equipamentos homologados.
II. São passíveis de homologação, entre outros, os Cartões Inteligentes (Smart Cards) e sistemas de “Carimbo de Tempo" (Time Stamping).
III. Um dos objetivos da homologação é a garantia de desempenho, qualidade técnica e funcionamento adequado dos sistemas e equipamentos homologados.
Está correto o que se afirma em
Em relação a assinaturas digitais, analise as afirmativas a seguir:
I. Certificado categoria S2 é o certificado usado para assinatura digital, com tamanho mínimo de 1024 bits, gerado por software e armazenado em um token.
II. A verificação da assinatura digital de um documento eletrônico é realizada através da chave pública do remetente do documento.
III. O DSA, algoritmo usado para assinaturas digitais, possui uma variante que utiliza curvas elípticas.
Está correto somente o que se afirma em:
Analise as afirmativas a seguir em relação à criptografia assimétrica:
I. O uso de criptografia assimétrica evita ataques baseados na técnica de Man-in-the-middle.
II. Criptografia por curvas elípticas é uma forma de implementação de criptografia por chave pública.
III. A criptografia assimétrica pode ter sua eficiência aumentada por meio do uso de cifras de fluxo.
Está correto somente o que se afirma em:
Com relação aos certificados digitais, analise as afirmativas a seguir:
I. Se um navegador informar que um certificado não é confiável, o motivo pode estar na cadeia de certificados desatualizada, instalada no computador utilizado.
II. Certificados revogados podem ser encontrados em uma lista fornecida por autoridades certificadoras, a partir de um ponto de distribuição.
III. Certificados autoassinados não podem existir em uma cadeia de certificados.
Está correto o que se afirma em:

As lacunas I e II e a técnica de criptografia são, correta e respectivamente,
A criptografia trabalha protegendo, contra várias ameaças, a segurança da transmissão de dados na Internet. Sobre o seu funcionamento pode-se dizer que:
A técnica de criptografia é utilizada para prover uma maior segurança em um ambiente de rede onde dados e voz são considerados. Numa rede pública de pacotes comutada, deve-se observar que ________ necessário o uso de um dispositivo ________________, pois somente os ___________ devem ser cifrados. Em outras palavras, os ______________ dos pacotes não devem ser cifrados para que não prejudiquem o roteamento.
Indique a opção que completa, respectivamente e de forma correta, as lacunas acima.Quando a técnica de criptografia é utilizada em um ambiente de rede onde a voz é transmitida, ela adiciona um retardo ___________ nos pacotes que transportam a voz __________. Dessa forma esta técnica deve ser adotada _______________________.
Indique a opção que completa, respectivamente e de forma correta, as lacunas acima.O processo de autenticação é um mecanismo de proteção que se baseia nos parâmetros de posse, do conhecimento e em atributos. Quanto a estes três parâmetros, é correto afirmar que são caracterizados, respectivamente, por
Assinale a alternativa correta a respeito de criptografia: