
311
Q121454
Na criptografia
Na criptografia
A assinatura digital
Julgue os itens a seguir, a respeito de segurança da informação.
A criptografia assimétrica (como as que utilizam algoritmo DES), ao mesmo tempo em que descriptografa mensagens enviadas em redes, usa apenas uma chave para criptografar.
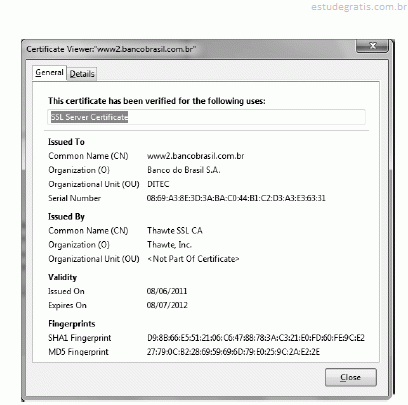
A figura acima ilustra o certificado digital de Internet banking do sítio do Banco do Brasil. Considerando esse certificado, julgue os itens a seguir.
A assinatura digital produzida mediante o uso do algoritmo MD5 gera uma saída de 16 bytes.
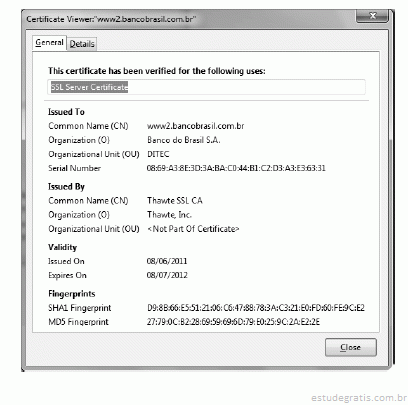
A figura acima ilustra o certificado digital de Internet banking do sítio do Banco do Brasil. Considerando esse certificado, julgue os itens a seguir.
Os campos CN, O, OU são comuns em certificados digitais. Além desses campos, outros campos adicionais podem ser utilizados, desde que sejam observadas as devidas restrições de uso dos campos.
A respeito de sistemas de criptografia e tipos de criptografia utilizados em sistemas de segurança de rede, julgue os itens a seguir.
Se um usuário A quiser enviar uma mensagem cifrada unicamente para um usuário B, sem que outros usuários sejam capazes de decifrá-la, um mecanismo de cifra adequado nesse caso envolverá o uso de criptografia de chave pública ou assimétrica.
A respeito de sistemas de criptografia e tipos de criptografia utilizados em sistemas de segurança de rede, julgue os itens a seguir.
A criptografia simétrica é específica para conexões de rede não monitoradas. Uma desvantagem dessa técnica de criptografia é o fato de que, por meio de um ataque de CBC (cypher block chaining), um atacante pode extrair dados legíveis de uma conexão de rede interceptada.
Sejam as seguintes proposições sobre modelos de criptografia:
I. A criptografia simétrica usa uma chave pública para criptografar e outra para descriptografar.
II. A criptografia assimétrica usa duas chaves: uma pública e outra privada.
III. A assinatura digital é baseada na criptografia simétrica.
Marque a alternativa correta em relação às proposições acima.
Sobre os conceitos de criptografia, é correto afirmar que
Analise as seguintes afirmativas sobre Internet.
I. O protocolo https é mais seguro que protocolo http, pois os dados que são transferidos utilizando esse protocolo são criptografados enquanto que os dados transferidos por http são enviados em formato de texto legível.
II. O acesso a sites da web através de nomes amigáveis e o envio de e-mails através da internet dependem do sistema de resolução de nomes de domínio (DNS) para funcionar adequadamente.
III. A assinatura digital em uma mensagem permite que o receptor possa verificar a identidade alegada pelo transmissor e não possa forjar o conteúdo da mensagem.
Assinale a alternativa CORRETA:
Paulo resolveu criptografar um texto simples de 227 bytes de comprimento utilizando um algoritmo de cifragem simétrica de blocos. A cifragem utilizada opera com blocos de 16 bytes. Nesse caso, o algoritmo pega os primeiros 16 bytes de dados, encripta-os, utilizando a tabela de chaves, e produz 16 bytes de texto cifrado. Em seguida, ele inicia novamente o processo, encriptando os próximos 16 bytes de texto simples. Após encriptar 14 blocos (224 bytes),
Um dos esquemas criptográficos mais utilizados atualmente é o esquema conhecido como criptografia de chave pública. Neste esquema,
São exemplos de sistemas criptográficos simétricos, exceto:
É o atual padrão para criptografia de chaves simétricas que codifica texto aberto em porções de 64 bits usando uma chave de 64 bits. Oito desses 64 bits são bits de paridade ímpar (há um bit de paridade para cada um dos oito bits) de modo que a chave tem efetivamente 56 bits de comprimento.
O padrão citado acima é conhecido como
São algoritmos de criptografia simétrica:

Acerca de segurança da informação, julgue os itens subsecutivos.
Token é um software de autenticidade capaz de gerenciar chaves criptográficas e autenticar certificados digitais.
Acerca de certificação digital, julgue os próximos itens.
A Infraestrutura de Chaves Públicas Brasileira (ICP-Brasil) é uma cadeia hierárquica e de confiança que viabiliza a emissão de certificados digitais para a identificação virtual do cidadão no Brasil, conforme os padrões e normas estipulados pela CERTISIGN, à qual se subordina hierarquicamente em nível mundial.
Julgue os próximos itens, relativos aos conceitos sobre criptografias, algoritmos simétricos e assimétricos de criptografia.
O DES (data encryption standard) triplo utiliza, exatamente, por três vezes o algoritmo DES, além de uma mesma chave de 56 bits para criptografar mensagens.
Julgue os próximos itens, relativos aos conceitos sobre criptografias, algoritmos simétricos e assimétricos de criptografia.
O algoritmo RSA, baseado na construção de chaves públicas e privadas, utiliza números primos, e, quanto maior for o número primo escolhido, mais seguro será o algoritmo.
Há autores que classificam os sistemas criptográficos em simétricos e assimétricos.
Nesse contexto, analise as afirmativas a seguir.
I - Os sistemas de criptografia assimétrica se prestam à construção de sistemas de assinaturas digitais.
II - Os sistemas de criptografia assimétrica são construídos com algoritmos que utilizam chaves idênticas para cifrar e decifrar as mensagens.
III - Os sistemas de criptografia assimétrica são baseados em sistemas de transposição.
Está correto o que se afirma em
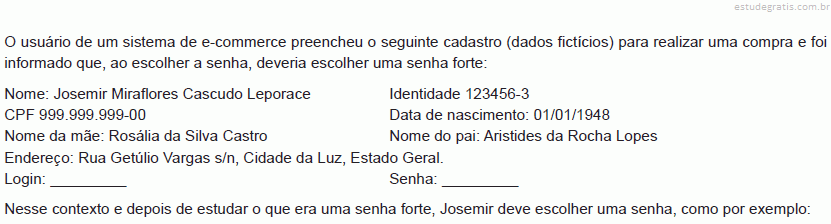
Com relação a sistemas criptográficos, assinaturas e certificados digitais, julgue os itens subsecutivos.
Os sistemas assimétricos usam duas chaves com funções complementares: se uma é usada para cifração, a outra é usada na decifração; além disso, uma delas deve ser mantida secreta, enquanto a outra pode ser pública.
Com relação a sistemas criptográficos, assinaturas e certificados digitais, julgue os itens subsecutivos.
VPN, uma aplicação típica de sistemas criptográficos, pode ser descrita como um fluxo de dados tunelado, em que os dados são cifrados e o túnel é estabelecido após autenticação das extremidades.
Com relação a sistemas criptográficos, assinaturas e certificados digitais, julgue os itens subsecutivos.
Uma assinatura digital confere autenticidade, integridade e sigilo a uma mensagem.
Acerca de segurança da informação e criptografia, julgue os itens seguintes.
Sistemas criptográficos assimétricos ou de chave pública oferecem melhor desempenho na cifração e decifração de mensagens que sistemas criptográficos simétricos.
Acerca de segurança da informação e criptografia, julgue os itens seguintes.
A adição de uma assinatura digital a uma mensagem pode ser efetuada pelo seu transmissor, por meio da adição, à mensagem cifrada, de um hash (da mensagem original em claro) cifrado com sua chave privada.
Acerca de segurança da informação e criptografia, julgue os itens seguintes.
A distribuição de chaves é mais simples e segura na utilização de um sistema criptográfico simétrico ou de chave secreta que na utilização de um sistema criptográfico assimétrico ou de chave pública.
Acerca de segurança da informação e criptografia, julgue os itens seguintes.
Considerando-se que, em um sistema de criptografia assimétrico — ou de chave pública —, um usuário A deseje enviar, de forma segura, uma mensagem a um usuário B, é correto afirmar que o usuário A deverá cifrar a mensagem com sua chave privada e o usuário B, ao receber a mensagem, deverá decifrá-la com a chave pública de A.
Os Correios pretendem oferecer uma nova modalidade de prestação de serviços cuja contratação pode ser feita por qualquer cliente, via Internet. No momento da contratação, o cliente informa os seus dados pessoais e bancários, que serão enviados a um de dois bancos conveniados habilitados a efetuar o débito em sua conta corrente, no valor do contrato.
Considerando essa situação, julgue os itens subsequentes.
É possível ter a integridade dos dados transitados nas duas comunicações utilizando algoritmos simétricos.
Com relação a certificação digital e infraestrutura de chaves públicas, julgue os itens que se seguem.
A Infraestrutura de Chave Pública Brasil (ICP–Brasil) emite certificados, autentica-os e possui uma autoridade certificadora que faz manutenção dos certificados durante o ciclo de vida destes, apesar de não ser uma entidade reconhecida pela legislação brasileira.
Com relação a certificação digital e infraestrutura de chaves públicas, julgue os itens que se seguem.
Para se garantir o tráfego seguro e criptografado na autenticação entre o usuário e um servidor que disponibiliza determinado serviço na Internet, pode-se utilizar certificado digital, que é validado por uma autoridade certificadora e utiliza o protocolo HTTPS.
A respeito de criptografia, julgue os itens seguintes.
Nos sistemas simétricos, as partes compartilham uma chave secreta, utilizada tanto na cifração quanto na decifração.
A respeito de criptografia, julgue os itens seguintes.
Um certificado digital consiste na cifração do resumo criptográfico de uma chave privada com a chave pública de uma autoridade certificadora.
A respeito de criptografia, julgue os itens seguintes.
Se, em um sistema assimétrico, uma mensagem for cifrada duas vezes, primeiro com a chave privada do autor e, depois, com a chave pública do destinatário, garante-se que somente o destinatário conseguirá abrir a mensagem e que só o fará se dispuser da chave pública do autor.
Para assegurar que o texto de sua mensagem não seja modificado antes de chegar ao destino, o responsável pela mensagem deve
Um dos algoritmos de criptografia que pode ser utilizado na certificação digital é o:
A utilização de chaves em algoritmos de criptografia assimétricos é definida como:
NÃO é uma atribuição da Autoridade Certificadora:
Sobre a assinatura digital, é correto afirmar:
Em relação à assinatura digital, é INCORRETO afirmar:
No contexto da criptografia, preserva todos os caracteres de uma mensagem, apenas mudando-os de lugar. É baseada no princípio matemático da permutação. Entre os diversos tipos dela está a geométrica. Trata-se de uma cifra de
A especificação do IPSec exige o compartilhamento de chaves secretas que são utilizadas para autenticação, integridade e criptografia dos dados, a qual define um conjunto separado de mecanismos para o gerenciamento destas chaves. Nesse contexto, o protocolo padrão para o gerenciamento de chaves pelo IPSec é o
Um algoritmo de cifra de bloco é um elemento básico para fornecer segurança aos dados que devem ser criptografados. O NIST publicou na Special Publications 800-38A, uma lista com modos de operação de cifra de bloco que são usados com qualquer cifra de bloco simétrica, incluindo DES triplo e AES.
Os modos de operação publicados são:
Um certificado de chave pública (certificado digital) é um conjunto de dados à prova de falsificação e que atesta a associação de uma chave pública a um usuário final. Essa associação é garantida pela Autoridade Certificadora (AC) que emite o certificado digital após a confirmação da identidade do usuário.
Com relação ao certificado emitido por uma AC, sua integridade e autenticidade são conferidas APENAS de posse da
Com relação à criptografia e suas aplicações, julgue os itens de 118 a 122.
Uma assinatura digital consiste na cifração do resumo criptográfico de um arquivo digital com uma chave pública.
Com relação à criptografia e suas aplicações, julgue os itens de 118 a 122.
A criptografia simétrica difere da assimétrica por utilizar uma chave compartilhada entre as partes, que é usada tanto na cifração, quanto na decifração.
No que se refere à segurança da informação, bem como às técnicas, às tecnologias e aos conceitos a ela relacionados, julgue os próximos itens.
Em uma VPN do tipo site-to-site, a criptografia assimétrica envolve uma chave única para o processo de cifrar e decifrar os dados da conexão.
A respeito de criptografia, julgue os itens seguintes.
Uma assinatura digital consiste na cifração de um arquivo digital e do seu resumo criptográfico com uma chave privada.
A respeito de criptografia, julgue os itens seguintes.
Em um sistema assimétrico, garante-se a autenticidade da mensagem quando uma mensagem é cifrada duas vezes: primeiro, com a chave pública do autor e, depois, com a chave pública do destinatário.
Com relação a certificação digital e infraestrutura de chaves públicas, julgue os itens que se seguem.
O protocolo LDAP (lightweight directory access protocol) não possui utilidade em uma infraestrutura de chave pública.
Acerca de algoritmos de criptografia e protocolos, julgue os itens subsecutivos.
O protocolo SSL, muito utilizado na camada física do protocolo TCP/IP, foi desenvolvido para a segurança entre aplicações.
Acerca de algoritmos de criptografia e protocolos, julgue os itens subsecutivos.
O protocolo IPSEC possui a capacidade de esconder os endereços IPs internos, pois suporta o recurso chamado NAT (network address translation).
Julgue os itens seguintes, a respeito de certificação digital e assinatura digital.
Para assinar digitalmente um documento eletrônico, um usuário deve utilizar a chave que consta no seu certificado digital.
Julgue os itens seguintes, a respeito de certificação digital e assinatura digital.
Para conferir a autenticidade de um certificado digital, é necessário utilizar o certificado digital da autoridade certificadora que o emitiu. Esse certificado pode ser emitido por outra autoridade certificadora ou pode ser autoassinado.
Os Correios pretendem oferecer uma nova modalidade de prestação de serviços cuja contratação pode ser feita por qualquer cliente, via Internet. No momento da contratação, o cliente informa os seus dados pessoais e bancários, que serão enviados a um de dois bancos conveniados habilitados a efetuar o débito em sua conta corrente, no valor do contrato.
Considerando essa situação, julgue os itens subsequentes.
O uso do algoritmo criptográfico AES é suficiente para garantir o sigilo das informações enviadas pelos Correios aos bancos conveniados.
Os Correios pretendem oferecer uma nova modalidade de prestação de serviços cuja contratação pode ser feita por qualquer cliente, via Internet. No momento da contratação, o cliente informa os seus dados pessoais e bancários, que serão enviados a um de dois bancos conveniados habilitados a efetuar o débito em sua conta corrente, no valor do contrato.
Considerando essa situação, julgue os itens subsequentes.
A assinatura digital é suficiente para garantir o não repúdio e o sigilo dos dados que deverão transitar entre os computadores do cliente e o dos Correios.
Sustentando a certificação digital existe toda uma cadeia que envolve políticas de uso, procedimentos, mecanismos de segurança e entidades que seguem diretrizes e normas técnicas determinadas por uma entidade ou comitê gestor. Essa cadeia chama-se
Com relação a procedimentos de segurança da informação, julgue os itens subsequentes.
A chave privada utilizada no método de criptografia para assinatura digital é conhecida apenas pelo seu dono, ou seja, pelo remetente.
Acerca de segurança da informação e criptografia, julgue os itens seguintes.
A técnica de segurança de informação denominada assinatura digital permite ao receptor verificar a integridade da mensagem e a identidade do transmissor.
Consiste em uma chave pública mais um ID de usuário do proprietário da chave, com o bloco inteiro assinado por um terceiro que tenha credibilidade. A definição é de
É uma técnica de criptoanálise que pode ser usada para atacar qualquer cifra de bloco. Ela funciona a partir de um par de blocos e texto simples que diferem apenas por um pequeno número de bits e pela observação cuidadosa do que acontece em cada iteração interna à medida que a codificação prossegue. Trata-se da criptoanálise
A cifra de César (ou código de César) é uma das mais simples e conhecidas técnicas de criptografia, o que lhe confere papel coadjuvante e frequentemente incorporado como parte de esquemas mais complexos. Sendo um tipo de cifra de substituição monoalfabética, onde cada letra ou grupo de letras é substituído por outra letra ou grupo de letras, sua aplicação à palavra TRIBUNAL trará como resultado:
Uma regra fundamental da criptografia é:
A respeito do estabelecimento de um sistema de gestão da segurança, julgue os itens seguintes.
Uma das desvantagens decorrentes do uso de mecanismos de criptografia assimétricos, relativamente à criptografia simétrica, consiste no aumento do custo computacional para produzir uma mensagem cifrada com igual resistência a ataques.
Acerca do gerenciamento de segurança da informação, julgue os itens a seguir.
Os algoritmos de chave pública e privada (chave assimétrica) são utilizados para a transmissão, por meio de canais inseguros, de informações sensíveis, mediante encriptação.
Com relação a sistemas criptográficos, assinaturas e certificados digitais, julgue os itens subsecutivos.
AES é uma cifra de bloco simétrica, com blocos de 128 bits e chaves de 128, 192 e 256 bits, e RSA é um sistema assimétrico que tem por base a fatoração de grandes números inteiros.
Considere um sistema de comunicações entre dois usuários que utilizam técnicas criptográficas avançadas para proteger suas mensagens. Semanalmente, esses usuários auditam o sistema. Em determinada ocasião, eles constataram que o texto de determinada mensagem tinha sido alterado de alguma forma durante o processo de cifração, transmissão e decifração. Nesse caso, houve um comprometimento da
Com crescimento do uso de aplicações na Internet pelas quais trafegam informações sigilosas, como dados pessoais, extratos de movimentação financeira e senhas, surge uma demanda no desenvolvimento de técnicas de segurança da informação. Uma dessas técnicas é a criptografia assimétrica, também chamada de criptografia de chave pública. O remetente codifica a mensagem usando a chave C1 e o destinatário decifra a mensagem usando a chave C2. Neste caso, C1 e C2 são:
Para que a criptografia simétrica funcione, os dois lados de uma troca necessitam
Para tornar confidenciais as mensagens nas redes de comunicação sem fio, os protocolos WEP, WPA e WPA2 se baseiam, respectivamente, entre outros componentes, no algoritmo de criptografia:
Acerca de criptografia e detecção de intrusão, julgue os itens subsequentes.
Em uma mensagem criptografada por uma cifra de bloco, a alteração de qualquer bit da mensagem cifrada impede a sua correta decodificação, daquele ponto da mensagem em diante.
O documento eletrônico que comprova a identidade de uma pessoa, empresa ou um site é chamado de:
Com a criptografia simétrica, um requisito fundamental para que duas partes se comuniquem com segurança é
Algoritmo de hashing de autenticação de 128 bits e unidirecional, produz um código de autenticação de 16 bits (a síntese de mensagem) a partir dos dados de qualquer tamanho com ou sem uma chave de qualquer tamanho. Descrito na RFC 1321, trata-se do
Julgue o item a seguir, a respeito de criptografia.
Em uma comunicação, considere que o emissor e o receptor sejam representados, respectivamente, por A e B. Nesse caso, tanto o uso de criptografia simétrica (em que uma chave K seja compartilhada por A e B) quanto o uso de criptografia assimétrica (em que A use a chave pública de B para criptografar mensagens) não garantem o princípio da irretratabilidade.
Sobre criptografia, é INCORRETO afirmar que
Com relação à segurança da informação, julgue os itens seguintes.
Abordagens básicas de criptografia de dados incluem a substituição e a permutação. A substituição ocorre na situação em que, para cada caractere de um texto simples, verifica-se a substituição desse caractere por um outro texto cifrado. A permutação ocorre quando caracteres de texto simples são reformulados em alguma sequência diferente da original.
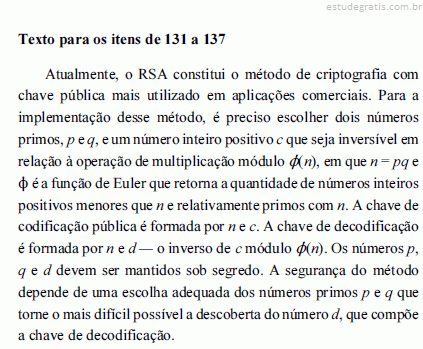
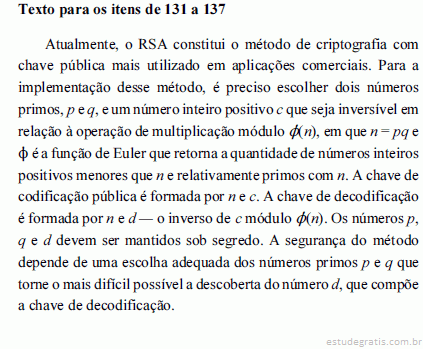
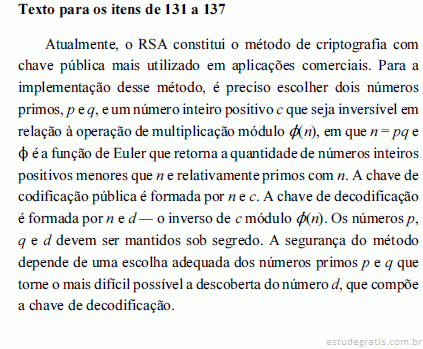
Considerando o texto acima e as propriedades das estruturas algébricas conhecidas como anéis, julgue os itens subsequentes.
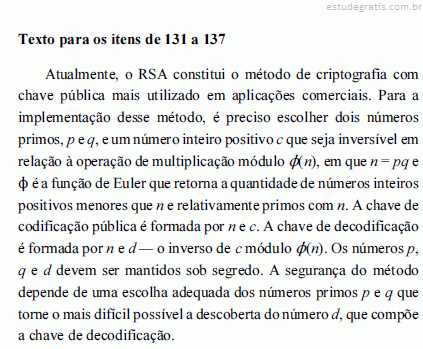
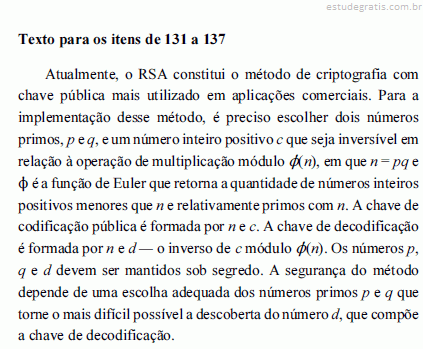
Se os números primos p e q escolhidos produzirem um número n muito grande, então haverá uma quantidade muito grande de pares de números primos cujo produto também é igual a n. Por esse motivo, é muito difícil que alguém descubra os valores de p e q e, a partir deles, a chave de decodificação, o que garante a segurança do método RSA.
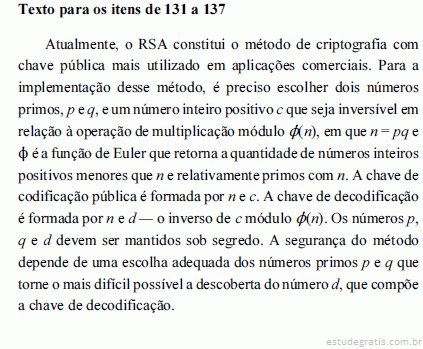
Considerando as informações do texto e as escolhas p = 5 e q = 11, julgue os itens seguintes.
O número c = 6 é uma escolha apropriada para compor, juntamente com n = 55, uma chave de codificação para o método RSA.
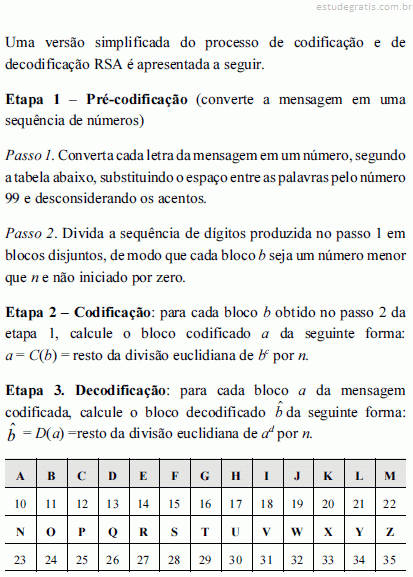
Considerando as informações do texto, p = 5 e q = 11, e, ainda, o processo acima descrito, julgue os próximos itens.
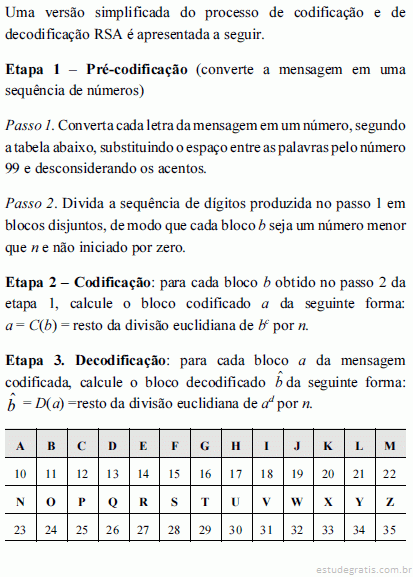
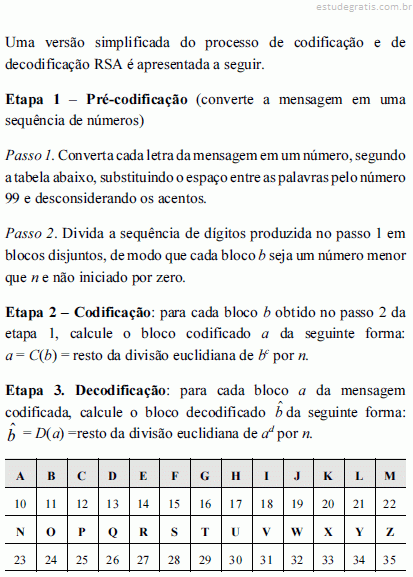
Após o primeiro passo da etapa de pré-codificação do processo acima, a mensagem ESPIONAR É PRECISO será convertida no número 14282518242310271425271412182824.
Considerando as informações do texto, p = 5 e q = 11, e, ainda, o processo acima descrito, julgue os próximos itens.
A função de decodificação D especificada na etapa 3 não realiza uma decodificação confiável, uma vez que  pode ser um bloco de dígitos diferente de b.
Julgue os itens que se seguem, relativos a sistemas de criptografia e suas aplicações.
O algoritmo de criptografia RSA (Rivest, Shamir e Adleman) é embasado no conceito de chave simétrica.
Julgue os itens que se seguem, relativos a sistemas de criptografia e suas aplicações.
Um algoritmo de criptografia eficiente impede que uma mensagem que trafega em uma rede de comunicação seja decodificada ou apagada por intrusos.
Acerca dos sistemas criptográficos e dos algoritmos de função hash, julgue as afirmativas abaixo.
1. O algoritmo SHA-1 é um exemplo de função geradora de digest (resumo) adotado no processo de assinaturas digitais. Este algoritmo possui vulnerabilidades já comprovadas no que se refere a resistência a colisões, porém continua sendo amplamente adotado em assinaturas de documentos digitais.
2. Em um sistema de cadastro de usuários, antes de ser salva no banco de dados, a senha do usuário é criptografada com uma função hash unidirecional. Em caso de perda de senha, para recuperar a senha armazenada no banco, o sistema decifra a senha usando o algoritmo AES e a envia para o cliente.
3. Em sistemas criptográficos assimétricos que utilizam o algoritmo RSA, para se garan...
Acerca da segurança da informação, seus mecanismos, suas definições, seus algoritmos e suas tecnologias associadas, julgue os itens subsequentes.
A Infraestrutura de Chaves Públicas Brasileira (ICP-Brasil) utiliza mecanismos de certificação digital embasados em certificados de raízes múltiplas.
Um sistema de autenticação para garantir a segurança de informação em uma rede, tipicamente, é composto de userid,
O processo de decriptografia, como parte do mecanismo de segurança de informações transmitidas,
Nas questões de n. 23 a 25, assinale a assertiva correta.
Nas questões de n. 23 a 25, assinale a assertiva correta.
Julgue os itens que se seguem, relativos a sistemas de criptografia e suas aplicações.
A chave assimétrica é composta por duas chaves criptográficas: uma privada e outra pública.
A respeito de segurança da informação, julgue os próximos itens.
As assinaturas digitais atuam sob o princípio básico da confidencialidade da informação, uma vez que conferem a autenticação da identidade do remetente de uma mensagem. No entanto, tal solução não garante a integridade da informação, que deve ser conferida por meio de tecnologias adicionais de criptografia.
Determinado código utiliza um alfabeto formado por n letras diferentes A1, A2,..., An e as mensagens escritas nesse código são sequências finitas dessas letras. A probabilidade de aparecimento da letra Ai (i = 1,..., n) nessas mensagens é dada por pi (i = 1,..., n), sendo p1+ p2+...+ pn = 1. Portanto, se I(Ai) representa uma medida da quantidade de informação associada à letra Ai, a entropia H desse código é definida como uma média ponderada das medidas I(A1),...,I(An), cujos pesos são as respectivas probabilidades pi.
Com base nas informações acima, julgue os itens seguintes, considerando o conjunto das possíveis representações binárias (sequências finitas de dígitos zeros e uns) inequívocas que podem ser associadas às letras deste código.
...
Considerando as informações do texto, p = 5 e q = 11, e, ainda, o processo acima descrito, julgue os próximos itens.
Se c = 3, então a mensagem PAZ será codificada na sequência de dígitos 051030.
Considerando as informações do texto e as escolhas p = 5 e q = 11, julgue os itens seguintes.
Se os números n = 55 e c = 7 formam uma chave de codificação para o método RSA, então a chave de decodificação será formada pelos números n = 55 e d = 23.
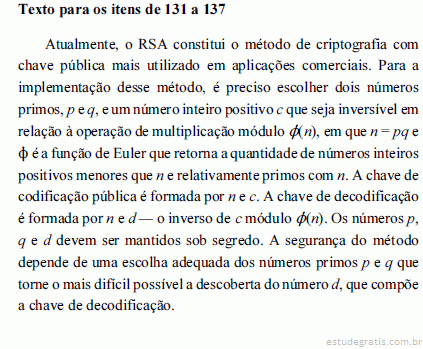
Considerando o texto acima e as propriedades das estruturas algébricas conhecidas como anéis, julgue os itens subsequentes.
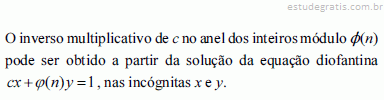
Com respeito à segurança de sistemas, assinale a alternativa que correta.
Algoritmo de hash seguro (Secure Hash Algorithm – SHA) é um tipo de função hash criptográfica, criado para aumentar a segurança no acesso à informação. Sobre este tipo de algoritmo é correto afirmar que:
Sobre padrões de criptografia, assinale a alternativa correta.
Considere que, em determinada empresa, o funcionário Haroldo precise passar informações confidenciais para o seu chefe, Júlio. Para maior segurança, os dados são transmitidos criptografados pela rede da empresa. Rogério, outro funcionário da empresa, está tentando indevidamente interceptar as informações trocadas entre Haroldo e Júlio. Com base nessa situação hipotética, julgue os itens de 87 a 90, acerca de configurações e do emprego dos sistemas de criptografia.
Caso Júlio tenha obtido um certificado digital de uma autoridade certificadora, ele deve proteger esse certificado e mantê-lo em sigilo.
Julgue os próximos itens, relativos à segurança da informação.
Para que o conteúdo de uma mensagem criptografada seja decifrado apenas pelo seu verdadeiro destinatário, é necessário que ela seja assinada digitalmente.
Com relação à segurança da informação, julgue os itens seguintes.
Assumindo que as assinaturas não possam ser forjadas, os esquemas de criptografia de chaves públicas permitem que mensagens criptografadas sejam assinadas de tal modo que o recipiente possa ter certeza de que a mensagem originou-se com a pessoa que alega tê-la feito.
Considere o texto abaixo para responder às questões de nos 34 a 36.
Ana e Marcelo são duas entidades que se comunicam utilizando um canal inseguro. Para dar segurança à comunicação, eles resolveram realizar os seguintes passos:
1 – Marcelo criou um sistema criptográfico de chave pública e enviou sua chave pública para Ana através do canal.
2 – Ana gerou uma chave de 64 bits para um esquema de chaves simétricas.
3 – Ana criptografou a chave simétrica, utilizando a chave pública de Marcelo , e enviou, através do canal, o resultado para Marcelo .
4 – Marcelo decriptou a informação recebida utilizando a sua chave privada, recuperando a chav...
A SSL (Secure Sockets Layer), um pacote de segurança que fornece criptografia de dados e autenticação entre um cliente e um servidor Web,
Existem dois métodos gerais de ataque a um esquema de criptografia simétrica que são:
A semelhança da assinatura digital e da assinatura manuscrita restringe-se ao princípio de atribuição de autoria a um documento. Na manuscrita, as assinaturas seguem um padrão, sendo semelhantes entre si e possuindo características pessoais e biométricas de cada indivíduo. A veracidade da assinatura manuscrita é feita por uma comparação visual a uma assinatura verdadeira tal como aquela do documento de identidade oficial. Nos documentos eletrônicos, não existe um modo simples para relacionar o documento com a assinatura.
No que se refere a assinatura digital, julgue os itens abaixo e, em seguida assinale a opção correta.
I – Na assinatura digital, a assinatura gerada é diferente para cada documento, pois está relacionada ...
Acerca de criptografia, assinale a opção correta.
Com relação à segurança da informação, julgue os itens a seguir.
Na criptografia, os algoritmos de chave pública ou assimétrica, como RSA, Rabin e outros, além de proverem sigilo, integridade, não repúdio e autenticidade, são rápidos na execução, comparativamente aos algoritmos simétricos, e possibilitam a utilização de assinatura e certificação digital.
Suponha que um estudante brasileiro tenha descoberto um algoritmo, determinístico e extremamente rápido, capaz de fatorar um número inteiro de qualquer tamanho. Essa proeza
O processo de assinatura digital de um documento através de uma função hash MD5 garante

A figura acima apresenta um modelo para segurança de rede, no qual se destacam vários elementos, individualmente nomeados. Esse modelo apresenta um conjunto de elementos que compõem soluções para o provimento de um canal de informação seguro entre o emissor (E) e o (D) destinatário, envolvendo um terceiro confiável (TC). Julgue os itens de 161 a 163, acerca das informações apresentadas e dos conceitos de ataques e dispositivos de segurança de redes de computadores e criptografia.
Considere a seguinte situação hipotética. Um analista foi incumbido de construir um sistema de comunicações segu...
Com relação à segurança de redes e sistemas, julgue os itens subsequentes.
A criptografia simétrica pode prover os serviços de autenticidade, sigilo, integridade e disponibilidade.
Com referência aos fundamentos de segurança relacionados a criptografia, firewalls, certificados e autenticação, julgue os itens a seguir.
Um certificado digital possui alguns atributos comuns, entre os quais estão a assinatura do emissor do certificado e o prazo de validade.
Com referência aos fundamentos de segurança relacionados a criptografia, firewalls, certificados e autenticação, julgue os itens a seguir.
Na criptografia de chave única ou simétrica, o tamanho da chave não é importante no processo de cifrar porque a segurança está embutida no ocultamento do código contra criptoanálise.
A respeito de certificação e assinatura digital, julgue os itens seguintes.
Autoridade certificadora é uma entidade que tem como função identificar e cadastrar usuários presencialmente para depois encaminhar solicitações de certificados, mantendo registros de suas operações.
A criptografia é o estudo dos métodos pelos quais mensagens podem ser convertidas da sua forma original para outra ilegível, de modo que possa ser conhecida apenas por certos usuários. A respeito de algoritmos criptográficos e temas relacionados, julgue os seguintes itens.
O uso da criptografia assimétrica é recomendado em uma VPN, por apresentar melhor desempenho em comparação à criptografia simétrica.
A criptografia é o estudo dos métodos pelos quais mensagens podem ser convertidas da sua forma original para outra ilegível, de modo que possa ser conhecida apenas por certos usuários. A respeito de algoritmos criptográficos e temas relacionados, julgue os seguintes itens.
O RSA e o 3-DES são exemplos de cifras assimétricas de bloco.
A respeito dos sistemas criptográficos, julgue os itens que se seguem.
O criptosistema Diffie-Hellman é normalmente usado para cifração e decifração, além do estabelecimento de chaves.

A figura acima apresenta uma proposta de organização de um conjunto de serviços de segurança da informação no qual se destacam elementos sobrepostos numerados de 1 a 8. Acerca dos conceitos apresentados, julgue os itens que se seguem.
Entre alguns algoritmos criptográficos possíveis de emprego para a assinatura de certificados digitais, pode-se destacar: MD5, SHA-1, RC4 e RSA, sendo os dois primeiros algoritmos considerados funções do tipo one-way hash.
A respeito dos sistemas criptográficos, julgue os itens que se seguem.
A criptografia simétrica oferece sigilo, integridade, autenticidade e irretratabilidade.
A respeito dos sistemas criptográficos, julgue os itens que se seguem.
A segurança do criptossistema RSA tem como base a dificuldade em se fatorar grandes números em seus fatores primos.
Com relação a segurança física e lógica, mecanismos de autenticação (TACACS, RADIUS), certificação digital, criptografia e tratamento de incidentes de segurança, julgue os itens a seguir.
MD2, MD4 e MD5 são uma família de funções hash do tipo one-way. O MD2 produz uma chave de 64 bits que é considerada menos segura que as do MD4 e do MD5. O MD4 produz uma chave de 128 bits e usa operandos de 32 bits para uma rápida implementação.
Julgue os itens a seguir a respeito de criptografia e certificação digital.
Certificado digital é um documento eletrônico emitido por uma terceira parte confiável ou por uma autoridade certificadora e contém, entre outros, a chave pública do seu proprietário.
Julgue os itens a seguir a respeito de criptografia e certificação digital.
A criptografia dos dados, com o uso de algoritmo assimétrico de criptografia e uma chave privada, é uma forma de garantir o sigilo dos dados armazenados em um banco de dados.
A respeito dos sistemas criptográficos, julgue os itens que se seguem.
Os sistemas assimétricos normalmente demandam mais recursos computacionais para cifração e decifração quando comparados aos sistemas simétricos.
A respeito dos sistemas criptográficos, julgue os itens que se seguem.
O modo ECB é mais seguro que o CBC, mas é menos eficiente que o CTR.
O Banco ABC disponibiliza seus serviços exclusivamente por meio da Internet, 24 horas por dia, e está sujeito a ataques aos seus sistemas, que podem ser realizados por meio da própria Internet. Como qualquer empresa do sistema financeiro, o banco está sujeito a leis que garantem o sigilo bancário de seus clientes. Além disso, precisa garantir que os dados das transações financeiras realizadas pelos seus clientes cheguem aos seus sistemas sem alterações.
Acerca desse cenário hipotético, julgue os itens seguintes.
A integridade das transações pode ser garantida por meio do uso de criptografia.
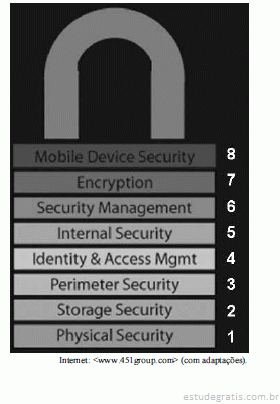
A figura acima apresenta uma proposta de organização de um conjunto de serviços de segurança da informação no qual se destacam elementos sobrepostos numerados de 1 a 8. Acerca dos conceitos apresentados, julgue os itens que se seguem.
Certificados X.509 estão diretamente relacionados à implementação de Infraestrutura de Chaves Públicas (ICP) e pressupõem a adoção de um sistema hierarquizado de autoridades certificadoras.
A criptografia é o estudo dos métodos pelos quais mensagens podem ser convertidas da sua forma original para outra ilegível, de modo que possa ser conhecida apenas por certos usuários. A respeito de algoritmos criptográficos e temas relacionados, julgue os seguintes itens.
A criptografia simétrica é a mais indicada para uso por um grupo de pessoas que necessita trocar mensagens de forma segura, pois facilita o compartilhamento da chave.
A criptografia é o estudo dos métodos pelos quais mensagens podem ser convertidas da sua forma original para outra ilegível, de modo que possa ser conhecida apenas por certos usuários. A respeito de algoritmos criptográficos e temas relacionados, julgue os seguintes itens.
Uma das etapas da assinatura digital é a criptografia do documento, que impede que este seja lido por pessoas não autorizadas.
A criptografia é o estudo dos métodos pelos quais mensagens podem ser convertidas da sua forma original para outra ilegível, de modo que possa ser conhecida apenas por certos usuários. A respeito de algoritmos criptográficos e temas relacionados, julgue os seguintes itens.
O uso de funções hash é importante quando se deseja preservar o conteúdo dos arquivos. SHA-1 e MD5 são exemplos de algoritmos que utilizam essas funções.
Julgue os itens a seguir a respeito de criptografia e certificação digital.
Quando a troca de informações ocorre através de uma rede pública como a Internet, a garantia de não repúdio pode ser obtida por meio do uso de algoritmos simétricos de criptografia.
A respeito de certificação e assinatura digital, julgue os itens seguintes.
Um certificado digital, ou identidade digital, pode ser utilizado em assinatura de documentos eletrônicos e de e-mail, autenticação de sítio da Internet, identificação de usuário em redes, acesso a serviços da secretaria da receita federal, transações bancárias e comércio eletrônico.
No que concerne à criptografia, julgue os itens a seguir.
DES (data encryption standard), 3DES, IDEA e RC6 são técnicas que utilizam criptografia de chave privada ou simétrica para a codificação e decodificação dos dados, a fim de garantir o sigilo das informações.
Com referência aos fundamentos de segurança relacionados a criptografia, firewalls, certificados e autenticação, julgue os itens a seguir.
Na criptografia de chave pública, os usuários usam um par de chaves, sendo que o que é realizado com uma chave só pode ser desfeito com a outra chave.
Em relação ao DB2 UDB, versão 8, julgue os itens que se seguem.
DB2 provê funções que podem ser usadas para criptografar dados sensíveis. Os dados criptografados devem ser armazenados em colunas definidas como varchar for bit data.
Julgue os itens a seguir, a respeito de criptografia.
Em um sistema criptográfico de chaves assimétricas, uma mensagem cifrada utilizando chave pública é decifrada usando chave privada e vice-versa.
Julgue os itens a seguir, a respeito de criptografia.
A criptografia, seja simétrica ou assimétrica, proporciona confidencialidade, integridade, autenticidade e irretratabilidade.
Julgue os itens a seguir, a respeito de criptografia.
Na criptografia simétrica, a mesma chave é utilizada tanto para a cifração quanto para a decifração.
Com relação à segurança de redes e sistemas, julgue os itens subsequentes.
A criptografia assimétrica pode prover os serviços de autenticidade, sigilo, integridade e irretratabilidade.
Acerca dos protocolos criptográficos, julgue os itens que se seguem.
A criptografia, tanto simétrica quanto assimétrica, proporciona sigilo, integridade, autenticidade e disponibilidade.
Acerca dos protocolos criptográficos, julgue os itens que se seguem.
Além da verificação de integridade dos criptogramas, uma maneira de aumentar a segurança do protocolo criptográfico é a utilização conjunta de códigos de autenticação de mensagem.
Um arquivo eletrônico, assinado digitalmente, que contém dados de uma pessoa ou instituição utilizados para comprovar sua identidade é denominado
Uma das preocupações de um gerente de segurança é sobre como informações sigilosas, como senhas, devem ser armazenadas em seus servidores. Criptografias que utilizam hash MD5 e SHA1 por exemplo, já possuem formas de serem quebradas e este tipo de problema pode causar grandes danos ao ambiente corporativo, quando um malfeitor consegue por exemplo a senha administrativa da rede. Sobre o conceito de hash dos modelos criptográficos conhecidos (MD5, SHA1, Blowfish, SHA256, etc), assinale a alternativa que está correta.
O protocolo de criptografia MPPE utilizado em acessos PPP (Point-to-Point) em links VPN, utilizam criptografia RSA RC4 com chaves de sessão de 40, 56 e 128 bits, que são modificadas frequentemente para aumentar a segurança. Quanto ao funcionamento de redes VPN da Microsoft utilizando PPTP, é correto afirmar que.
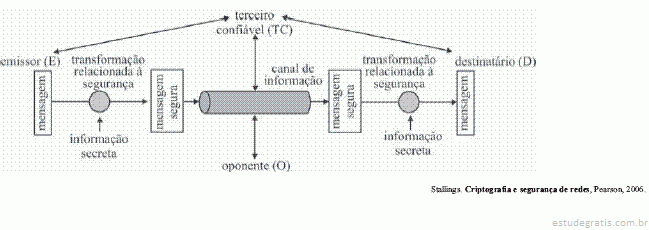
A figura acima apresenta um modelo para segurança de rede, no qual se destacam vários elementos, individualmente nomeados. Esse modelo apresenta um conjunto de elementos que compõem soluções para o provimento de um canal de informação seguro entre o emissor (E) e o (D) destinatário, envolvendo um terceiro confiável (TC). Julgue os itens de 161 a 163, acerca das informações apresentadas e dos conceitos de ataques e dispositivos de segurança de redes de computadores e criptografia.
Quando do uso de criptografia simétrica, as transformações relacionadas à segurança, realizadas nos lados do emissor ...
Um algoritmo de criptografia de chave pública é o
Com a criptografia simétrica, um requisito fundamental para que duas partes se comuniquem,
Assinale, entre as senhas apresentadas nas opções a seguir, a que é considerada mais segura, segundo as regras e os cuidados especiais pertinentes.
Com relação segurança em redes de computadores, julgue os itens a seguir.
A criptografia de chave pública pode utilizar algoritmos que se baseiam na dificuldade de calcular logaritmos discretos.
Considere um grupo de N usuários em um esquema de criptografia assimétrica. O número total de encriptações/ decriptações para o envio/recepção de uma mensagem confidencial M de um usuário para os outros (N – 1) usuários do mesmo grupo é
Com referência a serviços IP, julgue os itens seguintes.
O SSH, que é um acrônimo para secure shell, é um protocolo que permite trabalhar com sessões cifradas entre computadores remotos. As técnicas de criptografia suportadas pelo SSH incluem o AES (advanced encryption standard), o triple DES e o blowfish.
Com relação a segurança física e lógica, mecanismos de autenticação (TACACS, RADIUS), certificação digital, criptografia e tratamento de incidentes de segurança, julgue os itens a seguir.
As transações entre um cliente e um servidor RADIUS são autenticadas por meio do uso de um segredo compartilhado, o qual nunca é enviado pela rede. A mensagem Access-Request é enviada ao servidor RADIUS através da rede. Se alguma condição não for satisfeita, o servidor RADIUS retorna a mensagem Access-Reject, indicando que a solicitação do usuário é inválida.
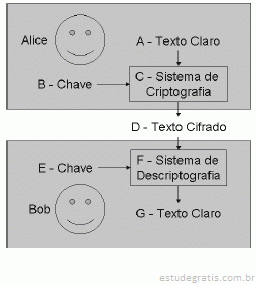 A figura acima apresenta uma relação entre dois usuários hipotéticos -"Alice e Bob"- que empregam processos e conceitos de criptografia, nomeados de A a G. Considerando essa figura, assinale a opção correta, com relação a criptografia, protocolos criptográficos, sistemas de criptografia e aplicações.
São algoritmos de criptografia assimétrica
Julgue os itens a seguir, a respeito de segurança, senhas, criptografia, backup e arquivamento, vírus e programas de proteção e remoção.
No IPSec, há duas formas de criptografia: túnel e transporte. A forma de transporte criptografa o cabeçalho e o conteúdo de cada pacote; a modalidade túnel somente criptografa os conteúdos.
Em relação à assinatura digital, considere:
O emitente cifra a mensagem com sua chave privada e a envia com sua assinatura digital. O destinatário, por sua vez, verifica a validade da assinatura digital, utilizando para isso a chave pública do emitente. Nesse processo, a assinatura digital não garante que a mensagem recebida conte com a propriedade
Na criptografia ...I... , que não utiliza ....II.... , a chave de ciframento é a mesma utilizada para deciframento, havendo necessidade de ambas serem compartilhadas previamente entre origem e destino, antes de se estabelecer o canal criptográfico desejado. O ....III.... é um exemplo típico de algoritmo utilizado nessa criptografia.
Preenchem correta e respectivamente as lacunas I, II e III:
Em assinatura digital, a função hashing
A criptografia assimétrica é uma forma de criptossistema em que a criptografia e a decriptografia são realizadas usando diferentes chaves — uma chave pública e uma chave privada. A respeito de criptografia assimétrica, julgue os itens a seguir.
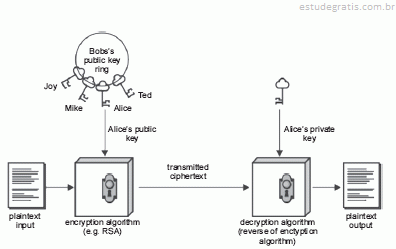
A figura a seguir ilustra o uso da criptografia de chave pública para garantir a confidencialidade das informações.
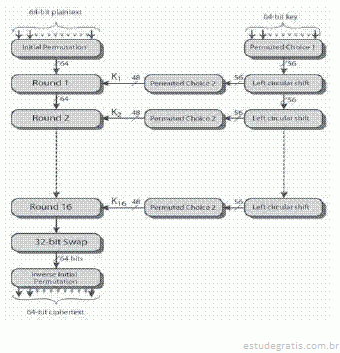
A figura acima ilustra o esquema geral para a criptografia DES (data encription standard), projetado para permitir que a decodificação seja feita com a mesma chave da codificação. Considerando essa figura, julgue os itens seguintes.
Criptoanálise diferencial e linear são tipos de ataques, porém, não podem ser utilizados no DES com 16 etapas.
A criptografia é o processo que codifica os dados que um computador está enviando a outro, de tal forma que somente o outro computador possa decodificá-lo. Sobre criptografia é correto afirmar que:
I. As chaves públicas geralmente utilizam algoritmos complexos e hash value muito grandes para criptografia, incluindo números de 40 bits ou até mesmo de 128 bits.
II. A criptografia de chave simétrica utiliza uma combinação de chave privada e chave pública.
III. A criptografia de chave pública possui uma chave secreta que é utilizada para criptografar um pacote de informações antes que ele seja enviado pela rede a um outro computador.
É correto dizer que:
Tipo de Criptografia em que o remetente e o destinatário possuem a mesma chave e utilizam para codificar e decodificar as mensagens.
A utilização da assinatura digital providencia a prova inegável de que uma mensagem veio do emissor. Qual a propriedade em que o emissor não pode negar a autenticidade da mensagem?
Em relação às principais técnicas usadas em Segurança da Informação, considere:
I. A assinatura digital é um processo que utiliza um par de chaves criptográficas, geradas aleatoriamente por meio do uso da chave privada do destinatário, para assinar a mensagem de modo que somente ele consiga abri-la.
II. O Hash é um modelo matemático de uma mensagem qualquer, construído por meio de uma função unidirecional, o que garante que não se pode chegar à mensagem original partindo-se apenas dele.
III. Atualmente, os algoritmos mais usados para Hash são MD4, MD5, SHA-1 e SHA-2.
IV. A criptografia simétrica tem como objetivo embaralhar os dadps de uma mensagem qualquer, garantindo que ninguém p...
Acerca de criptografia, julgue os itens a seguir.
A criptografia assimétrica utiliza duas chaves, uma pública e outra privada. Quando uma delas é usada para cifrar a outra é usada para decifrar.
Acerca de criptografia, julgue os itens a seguir.
Em um sistema criptográfico simétrico perfeito, como OTP, a chave utilizada deve ter, no mínimo, o mesmo tamanho da mensagem.
Acerca de criptografia, julgue os itens a seguir.
O criptossistema simétrico AES é embasado em malha de Feistel.
Acerca de criptografia, julgue os itens a seguir.
Tanto a criptografia simétrica quanto a assimétrica oferecem sigilo e integridade.
Acerca de segurança de redes e criptografia, julgue os próximos itens.
O criptossistema Diffie-Hellman define uma forma segura de troca de chaves.
Acerca de segurança de redes e criptografia, julgue os próximos itens.
O criptossistema RSA tem por base o problema dos logaritmos discretos.
Com relação aos sistemas criptográficos, julgue os itens subseqüentes.
Do ponto de vista do custo computacional, os sistemas assimétricos apresentam melhor desempenho que os sistemas simétricos.
Com relação aos sistemas criptográficos, julgue os itens subseqüentes.
O esquema OAEP apresenta segurança demonstrável no caso em que utiliza o RSA, devido às propriedades deste último.
Com relação aos sistemas criptográficos, julgue os itens subseqüentes.
Os sistemas de criptografia simétrica utilizam apenas uma chave, que é usada tanto para cifração quanto para decifração.
Com relação aos sistemas criptográficos, julgue os itens subseqüentes.
Os sistemas de criptografia assimétrica utilizam duas chaves: uma pública, que é usada para cifração; e uma privada, que é usada para decifração.
Na rede de computadores de uma organização pública brasileira com diversos ativos, como, por exemplo, switches, roteadores, firewalls, estações de trabalho, hosts servidores de aplicação web, servidores de bancos de dados, é comum a ocorrência de ataques e de outros incidentes que comprometem a segurança de seus sistemas. Nessa organização, a definição de políticas e metodologias adequadas para se lidar com esse tipo de problema cabe ao departamento de TI.
A partir da situação apresentada acima, julgue os itens de 167 a 180, relativos à segurança da informação.
Se, com o fim de permitir a assinatura de certificados digitais e de mensagens trocadas entre seus computadores e computadores de redes ab...
Acerca de segurança da informação, julgue os itens subseqüentes.
Um certificado digital de um indivíduo, emitido por certificadora, contém a chave privada do indivíduo junto com outras informações de identificação.
Com relação a tecnologias, protocolos e serviços de segurança da informação e de redes de computadores, julgue os itens subseqüentes.
No serviço de autenticação Kerberos, os usuários utilizam técnicas de criptografia de chaves simétricas nas comunicações com uma central de distribuição de chaves.
Acerca da criptografia e dos protocolos criptográficos, julgue os itens subseqüentes.
O algoritmo de resumo de mensagem SHA-1 (secure hash algorithm) é considerado mais seguro do que o MD5 (message digest).
Acerca da criptografia e dos protocolos criptográficos, julgue os itens subseqüentes.
O padrão avançado de criptografia AES (advanced encryption standard) é um algoritmo de chave simétrica que processa dados em blocos de 128 bits e pode funcionar com chaves de 128, 192 e 256 bits de comprimento.
Com relação a segurança da informação, criptografia e sua aplicação em sistemas de tecnologia da informação, julgue os itens que se seguem.
Um arquivo criptografado com um algoritmo simétrico utiliza uma única chave para o processo de cifragem e decifragem.
A respeito da segurança da informação associada a redes de comunicação de dados, julgue os próximos itens.
A criptografia simétrica é mais eficiente em velocidade que a criptografia de chave única, também conhecida como criptografia de fluxo.
Com relação segurança em redes de computadores, julgue os itens a seguir.
O algoritmo RSA se baseia em princípios da teoria dos números e a segurança do método se baseia na dificuldade de fatorar números extensos. A maior parte dos sistemas embasados no RSA utliza a criptografia com chave pública principalmente para distribuir chaves de sessão únicas, empregadas com o DES, o IDEA ou outros algoritmos semelhantes.
Com relação segurança em redes de computadores, julgue os itens a seguir.
A criptografia de chave pública pode utilizar algoritmos que se baseiam na dificuldade de calcular logaritmos discretos.
A criptografia tem função e importância cada vez mais fundamentais para a segurança das organizações. Nesse sentido, analise a figura abaixo, que se refere a um sistema criptográfico.

O sistema criptográfico é denominado chave:
Com relação a gerenciamento de redes de computadores, julgue os itens subseqüentes.
A versão 3 do protocolo SNMP especifica implementações e características de segurança com o uso de criptografia de dados.
Considere um grupo de N usuários e um esquema de criptografia combinada - baseada em criptografia simétrica e assimétrica. Suponha que um usuário deste grupo deseja enviar uma mensagem M, de forma confidencial e eficiente, aos demais usuários no mesmo grupo. O número total de encriptações necessárias para o envio da mensagem M é
Com relação a segurança da informação, criptografia e sua aplicação em sistemas de tecnologia da informação, julgue os itens que se seguem.
No processo de assinatura digital de uma mensagem, tanto a mensagem quanto a assinatura podem ser alteradas durante sua tramitação na rede para aumentar a segurança.
A respeito de VPN, listas de acessos, criptografia e mecanismos de autenticação, julgue os próximos itens.
Na criptografia por chave pública, todos os usuários possuem um par de chaves pública/privada. A chave privada é não publicada e serve para decriptação; a chave pública é a chave criptográfica.
Em 2001, o NIST − National Institute of Standards and Technology lançou um algoritmo de criptografia como um padrão federal de processamento de informações. O algoritmo proposto com um tamanho de bloco de 128 bits e suporte para tamanhos de chave de 128, 192 e 256 bits foi o
Acerca da criptografia e dos protocolos criptográficos, julgue os itens subseqüentes.
Para que uma função de hash possa ser considerada adequada para um protocolo de assinatura digital, é necessário que seja inviável, em termos computacionais, achar duas mensagens diferentes em que o hash de uma mensagem seja igual ao da outra.
Com relação a tecnologias, protocolos e serviços de segurança da informação e de redes de computadores, julgue os itens subseqüentes.
Em uma infra-estrutura de chaves públicas, um certificado é uma estrutura de dados que vincula a chave privada de uma entidade à identidade verificada dessa entidade.

O uso de certificados digitais no Outlook Express é uma opção que permite o envio e recebimento de e-mails com características de assinaturas digitais.
Acerca de segurança em redes de computadores, julgue os itens de 105 a 110.
O seguinte procedimento garante o sigilo da comunicação entre as entidades X e Y: 1) X envia para Y a sua chave privada; 2) Y gera uma chave de sessão K e criptografa K usando a chave privada de X; 3) Y envia K criptografada para X; 4) X usa sua chave pública para decifrar K; 5) X e Y passam a usar K para cifrar e decifrar mensagens trocadas.
Um conjunto de dados de computador, em observância à Recomendação Internacional ITUT X.509, que se destina a registrar, de forma única, exclusiva e intransferível, a relação existente entre uma chave de criptografia e uma pessoa física, jurídica, máquina ou aplicação é
Com relação a segurança de sistemas operacionais, gestão de políticas de segurança e auditoria, criptografia e ataques e proteções a sistemas de hardware e software, julgue os itens que se seguem.
A criptografia se fortalece ao integrar o hardware como parte do processo. O smart card é um exemplo dessa abordagem, em que não há como ler a chave privada armazenada no cartão, já que é o chip do mesmo que faz o processo de descriptografar os dados, fazendo que o sistema não tenha acesso à chave privada.
Observe as afirmativas abaixo sobre certificados digitais ICPBrasil.
I - Somente as Autoridades Certificadoras ligadas diretamente à AC Raiz da ICP-Brasil podem emitir certificados para pessoa física.
II - A ICP-Brasil mantém, por segurança, uma cópia das chaves privadas de cada certificado A3 emitido.
III - Um certificado digital contém, entre outros itens, a chave pública do proprietário e a assinatura digital do emissor. Está(ão) correta(s) SOMENTE a(s) afirmativa(s)
I - E poderia ser alterado sem que Mariana percebesse a modificação.
II - Se o tráfego de rede no envio de E fosse farejado (sniffer), a confidencialidade da mensagem estaria comprometida.
III - Mariana saberá que E foi enviada, de fato, por Cláudio.
Está(ão) correta(s) a(s) afirmativa(s)Acerca de segurança da informação, julgue os itens subseqüentes.
Para criar uma assinatura digital para uma mensagem, podese usar uma função hash para calcular um valor a partir do conteúdo da mensagem e criptografar esse valor usando-se a chave pública de quem enviou a mensagem. A partir desse valor é possível, na recepção, verificar por quem a mensagem foi remetida e se a mensagem recebida é diferente da enviada.
Acerca de segurança da informação, julgue os itens subseqüentes.
Na criptografia simétrica, o emissor e o receptor usam duas instâncias da mesma chave para cifrar e decifrar. Nesse tipo de criptografia, a chave deve ser mantida em segredo e protegida, pois a posse da chave possibilita decifrar mensagens cifradas com essa chave. Esse tipo de criptografia provê autenticação, pois, se duas pessoas usam a mesma chave, há como provar quem enviou cada mensagem.
Na rede de computadores de uma organização pública brasileira com diversos ativos, como, por exemplo, switches, roteadores, firewalls, estações de trabalho, hosts servidores de aplicação web, servidores de bancos de dados, é comum a ocorrência de ataques e de outros incidentes que comprometem a segurança de seus sistemas. Nessa organização, a definição de políticas e metodologias adequadas para se lidar com esse tipo de problema cabe ao departamento de TI.
A partir da situação apresentada acima, julgue os itens de 167 a 180, relativos à segurança da informação.
Se, para a troca de mensagens seguras na rede de computadores da organização citada, seus vários dispositivos móveis empregarem sistemas b...
O gigabit ethernet é um protocolo de camada de enlace e não faz parte da especificação da arquitetura do TCP/IP.
HTTPS (hyper text transfer protocol secure), que verifica um certificado digital por meio de criptografia simétrica, é uma implementação do protocolo HTTP sobre uma camada SSL ou TLS.
No que concerne aos protocolos e serviços de rede, julgue os itens que se seguem.
O protocolo HTTPS prevê o uso de pelo menos um certificado digital no lado do servidor.
Assinale a opção correta a respeito de redes sem fio, uma das últimas tecnologias de acesso a sistemas de informação e à Internet.
A criptografia é uma das técnicas de segurança mais utilizadas na Internet. Com relação à criptografia simétrica, assinale a opção correta.
No padrão para certificados digitais X.509, o Subject name significa
Com relação aos sistemas criptográficos, julgue os itens subseqüentes.
O sistema RSA é seguro contra ataques adaptativos de texto cifrado escolhido.
Julgue os itens subseqüentes, acerca da segurança em redes de computadores.
Uma condição necessária para a segurança de uma função de hash e seu respectivo uso em assinaturas digitais é a inexistência de colisões.
Quanto à segurança da informação, julgue os itens de 89 a 95.
Para que uma entidade A use uma infra-estrutura de chaves públicas (PKI) de modo a se comunicar, solicita um certificado digital à autoridade registradora (RA), que confirma a identidade de A. Uma vez confirmada a identidade, o certificado é criado e assinado pela autoridade certificadora (CA). Se B receber o certificado de A, deve avaliar se confia na CA que assinou o certificado de A, em caso afirmativo, pode obter a chave privada de A a partir do certificado recebido.
Quanto à segurança da informação, julgue os itens de 89 a 95.
Algoritmos criptográficos simétricos e assimétricos podem ser combinados de modo que as vantagens de cada um deles sejam aproveitadas. Por exemplo, um algoritmo simétrico pode ser usado para cifrar mensagens trocadas, e um assimétrico, para distribuir a chave usada pelo algoritmo simétrico. Nesse caso, se A deseja enviar uma mensagem para B, A deve realizar as seguintes operações: gerar uma chave C1, usando o algoritmo simétrico e C1 para cifrar a mensagem; cifrar C1 usando o algoritmo assimétrico e a chave pública de B para cifrar C1; enviar para B a mensagem cifrada e C1 cifrada.
Quanto à segurança da informação, julgue os itens de 89 a 95.
Na criptografia assimétrica, se A cifrar uma mensagem com a chave pública de B, apenas B poderá decifrar a mensagem enviada por A. Se A cifrar a mensagem usando a sua chave pública, B poderá ter certeza de que a mensagem foi enviada por A, mas não poderá garantir o sigilo da mensagem. Na criptografia simétrica, é possível garantir o sigilo, mas não é possível autenticar mensagens.
No certificado padrão X.509, o campo issuer contém
Acerca dos protocolos da camada de aplicação e serviços de rede, julgue os itens que se seguem.
O protocolo HTTP tem dois mecanismos de autenticação: basic e digest. No basic, a senha não é criptografada, apenas codificada em base64.
Acerca de segurança de redes e criptografia, julgue os próximos itens.
É dispensável a adição de códigos de autenticação de mensagens a criptogramas, uma vez que ela não agrega segurança.
Acerca de criptografia, julgue os itens a seguir.
A segurança do criptossistema Diffie-Helmman baseia-se na complexidade computacional do problema do logaritmo discreto.
Com relação a criptografia e VPN, julgue os itens subseqüentes.
A criptografia assimétrica provê confidencialidade, integridade, autenticidade e irretratabilidade.
Acerca das políticas de segurança, gestão e certificação digital, julgue os itens a seguir.
Em resposta a uma identificação de ataque, um sistema IDS sofisticado pode direcionar o atacante para uma honeypot em que o atacante é monitorado e analisado e as informações podem ser utilizadas pelo IDS.
Acerca das políticas de segurança, gestão e certificação digital, julgue os itens a seguir.
Em ambientes multiusuários, a utilização de senhas do tipo shadow é recomendada para aumentar a segurança, uma vez que o arquivo contento informações de senhas fica restrito ao usuário root.
Acerca das políticas de segurança, gestão e certificação digital, julgue os itens a seguir.
A troca de documentos do MS-Word em formato RTF em vez do tradicional DOC ajuda a prevenir contra vírus de macro, uma vez que arquivos RTF não permitem a inserção de macros
Acerca das políticas de segurança, gestão e certificação digital, julgue os itens a seguir.
Um sistema antriintrusão (IDS) pode utilizar várias técnicas para a detecção de intrusão. Dessas técnicas, a mais usada é a assinatura, na qual o sistema analisa o tráfego da rede e procura por padrões (assinaturas) conhecidos que possam representar um ataque à rede.
Acerca das políticas de segurança, gestão e certificação digital, julgue os itens a seguir.
Certificado digital é um documento eletrônico que permite acesso a serviços online com garantias de autenticidade, integridade, não-repúdio, além de concessão e restrição de acesso. Certificados digitais podem ser emitidos apenas para pessoas físicas.
Acerca das políticas de segurança, gestão e certificação digital, julgue os itens a seguir.
Uma autoridade certificadora (AC) é um órgão que possui credenciais para emitir certificados digitais. Para se tornar uma AC, a entidade deve enviar uma solicitação à IANA (Internet Assigned Numbers Authority), a qual verificará se a solicitante pode ou não ser uma AC.
Você está preocupado com a possibilidade das mensagens eletrônicas da sua empresa serem interceptadas e alteradas, quando são transferidas pela Internet entre servidores de correio eletrônico.
Para assegurar a originalidade da mensagem enviada, você deve utilizar:
A principal dificuldade na utilização de criptografia reside
Com relação a criptografia, julgue os itens a seguir.
Em geral, um sistema criptográfico impede que dados sejam deletados, ou que o programa que o implementa seja comprometido.
Com relação a criptografia, julgue os itens a seguir.
Atualmente, os sistemas criptográficos utilizados são incondicionalmente seguros por se basearem na dificuldade de resolução de problemas matemáticos específicos ou em limitações na tecnologia computacional vigente.
Com relação a criptografia, julgue os itens a seguir.
Enquanto a criptografia simétrica utiliza apenas uma chave para cifração e decifração, a assimétrica usa duas.
Acerca de segurança, julgue os itens que se seguem.
O secure sockets layer (SSL) é um algoritmo criptográfico assimétrico implementado na camada de aplicação do modelo OSI. Para que uma aplicação possa usar esse algoritmo, é necessário, portanto, codificá-lo.
Acerca de segurança, julgue os itens que se seguem.
Em uma infra-estrutura que possibilita o uso de criptografia embasada em chaves públicas, cada certificado digital é cifrado com a chave pública da autoridade certificadora que o emite.
Acerca de segurança, julgue os itens que se seguem.
Em um algoritmo criptográfico simétrico, existem chaves públicas e privadas. Um usuário pode divulgar a sua chave pública para outros usuários, mas deve manter em segredo sua chave privada.
Em relação a Certificado Digital, é correto afirmar que
Completa correta e respectivamente as lacunas I e II:
Considere a situação demonstrada no esquema a seguir.
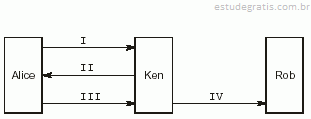
I. Alice solicita home page de Rob.
II. Ken intercepta a solicitação, falsifica a home de Rob e manda à Alice .......
III. Alice envia mensagem supostamente a Rob.
IV. Ken intercepta mensagem de Alice e a envia a Rob.
O esquema e as hipóteses indicam um modo de Ken subverter a criptografia de chave pública. Para tanto, completa corretamente o item II:
Acerca de segurança, julgue os itens que se seguem.
Pode-se usar certificados digitais para se garantir a autenticidade das informações, como, por exemplo, das mensagens trocadas por correio eletrônico.
Efetuar o XOR de certos bits no texto simples e no texto cifrado para, examinando o resultado, identificar padrões, é uma técnica de criptoanálise
Com relação a criptografia, julgue os itens a seguir.
A criptografia assimétrica requer menor esforço computacional que a simétrica.Com relação a criptografia, julgue os itens a seguir.
A segurança de um sistema criptográfico depende, entre outros fatores: do segredo da guarda da chave ou das chaves; da dificuldade em se adivinhar ou tentar uma a uma as possíveis chaves; da dificuldade de se inverter o algoritmo de cifração sem conhecimento da chave; da existência ou não de formas de uma mensagem cifrada ser decifrada sem conhecimento da chave; da possibilidade de se decifrar uma mensagem cifrada conhecendo-se apenas como parte dela é decifrada; da possibilidade de se conhecer e usar propriedades das mensagens em claro para decifrar mensagens cifradas.
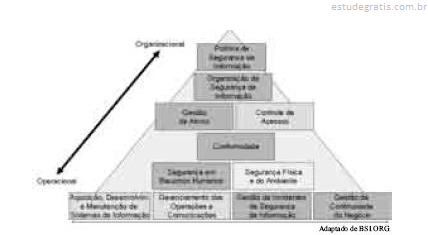
Considerando a figura acima, que apresenta uma proposta de organização da norma NBR ISO/IEC 17799:2005, julgue os próximos itens, acerca dos conceitos de segurança da informação.
Sistemas criptográficos simétricos AES, DES e RC4 são mais adequados ao estabelecimento de protocolos de não repúdio, quando comparados com algoritmos assimétricos, como RSA
Na criptografia de chave simétrica,
I. há dois tipos de algoritmos: cifragem de bloco e cifragem de fluxo.
II. as cifragens de bloco são mais rápidas que as cifragens de fluxo.
III. as cifragens de fluxo utilizam mais código que as cifragens de bloco.
IV. as cifragens de bloco podem reutilizar as chaves.
Está correto o que consta APENAS em
Na criptografia de chave assimétrica, as mensagens são codificadas com uma chave
Em relação aos algoritmos de criptografia, é correto afirmar que:
Em relação ao mecanismo de criptografia assimétrica usado para segurança de redes de computadores, pode-se afirmar:
I. Pode ser usado, em geral, para prover tanto o serviço de confidencialidade, quanto o serviço de autenticação.
II. Utiliza o DES (Data Encryption Standard), que é um algoritmo de criptografia assimétrica.
III. Utiliza uma chave para criptografar uma informação e outra chave para descriptografá-la.
IV. Baseia-se em operações de substituição e permutação de bits.
Está(ão) correta(s) apenas:
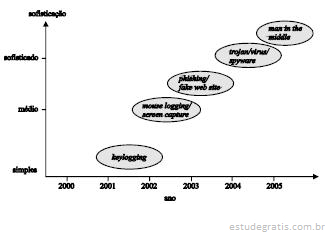
A figura acima ilustra a evolução dos diversos tipos de ataques realizados contra serviços de Internet banking de instituições financeiras. Considerando essa figura, julgue os itens subseqüentes, acerca dessas ameaças e das principais medidas utilizadas para inibir ou neutralizar tais ataques.
A certificação digital é a única forma eficaz para prevenir ataques relacionados ao uso de sítios web falsos que imitam os sítios legítimos que prestam serviço de Internet banking.A alternativa que apresenta os três componentes essenciais para garantir uma conexão de rede segura é:
Analise as seguintes afirmativas sobre certificação digital e assinale a INCORRETA:
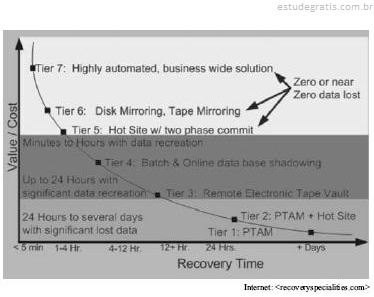
Considerando a figura acima, que apresenta um modelo de administração de continuidade de negócios embasado em 7 camadas, julgue os itens subseqüentes.
O emprego de criptografia de chave privada se torna mais crítico em soluções da camada 1 (PTAM – Pick-Up Truck Access Method), que em soluções da camada 6.
Considere o esquema de autenticação que não exige criptografia de chave interia e que se baseia na idéia de uma função de hash unidirecional que extrai um trecho qualquer do texto simples e a partir dele calcula strings de bits de tamanhos fixos.
A função de hash é geralmente chamada de
Assinale a opção correta a respeito de criptografia.
Você precisa garantir que as conexões são criptografadas quando os usuários realizam o acesso às suas caixas postais usando a Internet. O que você deve fazer?
Acerca das políticas de segurança, gestão e certificação digital, julgue os itens a seguir.
O algoritmo de encriptação RSA (Rivest, Shamir, Adleman) possui um tempo de processamento superior aos algoritmos de encriptação simétricos devido ao tamanho das chaves usadas.
Com relação a criptografia e VPN, julgue os itens subseqüentes.
A criptografia simétrica provê confidencialidade e integridade.
Com relação à segurança em redes de computadores, é CORRETO afirmar
Analise as seguintes afirmações sobre criptografia.
I. Para assegurar a segurança das informações cifradas assim como a chave privada, os algoritmos de criptografia devem ser mantidos em segredo. Por outro lado, as chaves públicas podem e devem ser divulgadas publicamente.
II. No método de criptografia por chave pública, a chave privada é usada pelo transmissor para cifrar a mensagem, enquanto a chave pública é usada pelo receptor para decriptação da mensagem.
III. RSA é um sistema de chave pública bastante seguro e explora o fato de a multiplicação de grandes números ser mais fácil para um computador que a fatoração de grandes números.
Assinale a alternativa que indica a(s) af...
Analise as seguintes afirmações sobre conceitos básicos de criptografia e certificação digital.
I. Uma das formas de assinatura digital existentes submete o documento digital a uma função hash de uma via. Em seguida, aplica uma função de decriptografia, utilizando uma chave privada. Quando o destinatário recebe o documento original e o hash decriptado, ele cifra o hash, utilizando a chave pública do emissor.
II. Um método utilizado para distribuição da chave pública anexa um certificado da mensagem. Esse certificado contém o nome do usuário e a chave pública digitalmente assinada por um terceiro confiável.
III. Um método de autenticação através da biometria procura medir características físicas do usuário...
A respeito de aplicação de criptografia dentro de TIs voltadas para a segurança de dados, julgue os próximos itens.
Por questões de segurança, recentemente, o algoritmo criptográfico DES foi substituído pelo AES como algoritmopadrão para o governo norte-americano.
A respeito de aplicação de criptografia dentro de TIs voltadas para a segurança de dados, julgue os próximos itens.
O uso de IPSec em redes locais é desaconselhado porque gera muita sobrecarga de processamento em roteadores IP.
A respeito de aplicação de criptografia dentro de TIs voltadas para a segurança de dados, julgue os próximos itens.
A criptografia simétrica é mais eficiente e segura do que a criptografia assimétrica.
A respeito de aplicação de criptografia dentro de TIs voltadas para a segurança de dados, julgue os próximos itens.
Um hash tem por característica a entrada de dados de tamanho variável e a saída de tamanho fixo.
Um algoritmo de criptografia assimétrico pode ser usado por uma entidade, para assinar digitalmente um documento, da seguinte forma: a entidade usa uma função hash para calcular um valor a partir do conteúdo do documento, cifra o esse valor com a sua chave privada, o valor cifrado funciona como uma assinatura que pode ser verificada por quem conheça a chave pública da entidade.
entificador da autoridade certificadora que o emitiu, o identificador da entidade para a qual foi emitido e a chave pública dessa entidade. O certificado digital pode ser cifrado pela autoridade certificadora, nesse caso, é cifrado com a chave pública dessa autoridade e decifrado usando-se a chave privada dessa mesma autoridade.
Julgue os seguintes itens acerca de criptografia.
I Um algoritmo criptográfico embasado em chaves de sessão reduz o custo da criptografia usando um algoritmo criptográfico simétrico e um assimétrico. O assimétrico cifra os dados e o simétrico cifra a chave de sessão.
II Para garantir a autenticidade de um certificado digital, uma autoridade certificadora cifra o certificado com a sua chave pública. Uma entidade que receba o certificado precisa conhecer a chave privada da autoridade certificadora.
III O protocolo Secure Sockets Layer possibilita que se use diferentes combinações de algoritmos criptográficos, algoritmos de hash e tamanhos de chaves. As combinações são descritas em cipher suites.
...Técnicas criptográficas são essenciais à segurança da informação, nas organizações. A respeito de tal contexto, é correto afirmar que
No âmbito da criptografia assimétrica, considere a seguinte situação:
João enviou, a partir de uma rede TCP/IP conectada por HUB, uma mensagem assinada digitalmente e com criptografia para Maria. Uma determinada estação dessa rede estava com sua interface Ethernet em modo promíscuo, tornando possível Luís, detentor da chave pública de Maria, farejar todos os pacotes enviados por João.
A partir dessas informações, assinale a afirmação correta.
Criptografia simétrica é um método de codificação que utiliza

A figura acima apresenta um conjunto de elementos da arquitetura da plataforma J2EE. Julgue os itens seguintes, acerca da infra-estrutura para a implementação de soluções de TI e banco de dados.
A comunicação entre o contêiner da aplicação cliente, ao utilizar HTTPS para se comunicar com o contêiner Web, emprega um protocolo de criptografia de chave assimétrica.
O SSL (secure sockets layer) e o TLS (transport layer security) são protocolos criptográficos que fornecem comunicações seguras na Internet. Observam-se pequenas diferenças entre o SSL 3.0 e o TLS 1.0, mas o protocolo permanece substancialmente o mesmo. No que se refere a esses mecanismos de segurança, assinale a opção correta.
Considere:
I. Nas mensagens criptografadas pode ser utilizada a mesma chave secreta para codificação e decodificação.
II. As mensagens podem ser criptografadas utilizando duas chaves, uma pública e uma privada.
III. Todas as mensagens criptografadas devem conter alguma redundância.
IV. Cada mensagem recebida deve ser confirmada como uma mensagem enviada recentemente.
São dois princípios fundamentais da criptografia o que se afirma APENAS em
A principal desvantagem do método RSA de criptografia é
Sobre os principais algoritmos criptográficos considere as afirmativas:
1. DES é um algoritmo de chave simétrica baseado na cifragem de blocos de 64bits, em um processo de 16 estágios (rounds).
2. A chave utilizada no DES possui tamanho efetivo de 56bits, sendo a mesma utilizada integralmente em todos os estágios.
3. A difusão e a confusão constituem importantes métodos introduzidos nos algoritmos criptográficos para torná-los mais robustos.
4. O AES é um algoritmo criptográfico de chave pública que foi escolhido pelo governo americano através de um concurso público para substituir o DES.
5. O RSA é geralmente utilizado como padrão para construção de certifica...
O processo de assinatura digital de um documento utilizando uma função de hash MD5 garante:
Quanto à certificação digital é correto afirmar:
Sobre os conceitos de criptografia, considere as afirmativas:
1. A técnica de esteganografia pode ser bastante útil quando o canal de comunicação é inseguro, mas quando descoberta a sua utilização esta técnica sozinha torna-se completamente vulnerável.
2. Criptografia é o estudo de técnicas matemáticas relacionadas a aspectos de segurança da informação, assim como: confidencialidade, integridade, autenticidade.
3. Criptoanálise é o processo de avaliação da informação não criptografada para determinar o melhor algoritmo a ser utilizado na sua proteção. É muito utilizado pelos hackers para tentar desvendar qual algoritmo foi utilizado.
4. Com a evolução dos sistemas computacionais par...
Para responder às questões de 62 a 64 leia o caso abaixo:
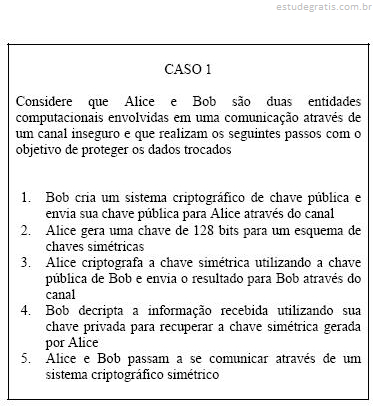
São exemplos válidos de algoritmos criptográficos utilizados por Bob para criar o sistema de chave pública e por Alice para gerar a chave simétrica, respectivamente:
Para responder às questões de 62 a 64 leia o caso abaixo:

Quanto ao CASO 1, é correto afirmar que:
Para responder às questões de 62 a 64 leia o caso abaixo:

Sobre o CASO 1, considere as afirmativas:
1. Este caso representa a descrição de um protocolo criptográfico
2. O tamanho da chave gerada por Alice (passo 2) afetará mais o desempenho da comunicação do que o algoritmo simétrico escolhido
3. Após o passo 5 a comunicação passa a utilizar o sistema simétrico devido ao fato deste ser mais seguro do que o baseado em chave pública
4. A chave simétrica criada por Alice geralmente é chamada de chave de sessão
Podemos afirmar que estão correta...
Quanto aos sistemas criptográficos, considere as afirmativas abaixo:
1. Podem ser classificados quanto ao número de chaves utilizadas em: sistema de chave pública e sistema de chave simétrica
2. Um sistema de chave simétrica utiliza para cada entidade participante da comunicação um par de chaves
3. Nos sistemas simétricos a crifagem pode ser realizada em blocos (block cipher) ou em um fluxo (stream cipher).
Podemos afirmar que estão corretas as afirmativas:
Julgue os seguintes itens acerca de criptografia.
I Um algoritmo criptográfico embasado em chaves de sessão reduz o custo da criptografia usando um algoritmo criptográfico simétrico e um assimétrico. O assimétrico cifra os dados e o simétrico cifra a chave de sessão.
II Para garantir a autenticidade de um certificado digital, uma autoridade certificadora cifra o certificado com a sua chave pública. Uma entidade que receba o certificado precisa conhecer a chave privada da autoridade certificadora.
III O protocolo Secure Sockets Layer possibilita que se use diferentes combinações de algoritmos criptográficos, algoritmos de hash e tamanhos de chaves. As combinações são descritas em cipher suites.
...Sobre a Certificação Digital, é correto afirmar que
Analise as seguintes afirmações relacionadas à segurança em redes de computadores:
I. As limitações dos IDS (Instrusion Detection System) usados atualmente incluem o fato de serem projetados para detectar apenas ataques já conhecidos. Um IDS pode bloquear todo o tráfego que utilize o protocolo HTTP aos servidores WWW de uma corporação.
II. Uma VPN (Virtual Private Networks) é formada pelo conjunto de tunelamento que permite a utilização de uma rede pública para o tráfego de informações de duas redes internas formadas em localidades diferentes e sem ligação direta entre si. Com o auxílio da criptografia, uma VPN permite um bom nível de segurança para as informações que trafegam por essa conexão. Sua formação permeia a execução do protocolo IPSec em dois sis...
Um computador A precisa enviar uma mensagem sigilosa para um computador B em uma rede remota conectada à Internet. Deseja-se que a mensagem seja enviada "embaralhada"; que somente o computador B possa ter acesso ao seu conteúdo, compreendendo-a; e que exista a garantia de que a mensagem foi mesmo enviada pelo computador A. Nesse contexto, sobre assinaturas digitais, certificação digital e segurança na Internet, indique a afirmativa ERRADA:
Sobre Criptografia e assinaturas digitais, é correto afirmar que
Conforme o SWEBOK, algumas das possíveis áreas de conhecimento da Engenharia de Software são:
A definição mais adequada para criptografia é:
Para a criação de um Certificado Digital em qual das tecnologias abaixo ele se baseia:
Em uma criptografia, o conceito de força bruta significa uma técnica para
NÃO é uma cifra de César resultante da criptografia sobre uma mesma mensagem: