Convém que o documento da política de segurança da informação declare o comprometimento da direção e estabeleça o enfoque da organização para gerenciar a segurança da informação. É INCORRETO dizer que o documento da política deva conter
Atualmente, todas as transações bancárias realizadas por meio do acesso web na internet utilizam um canal de comunicação com recursos de segurança da informação, como a criptografia. O esquema de criptografia que utiliza uma chave distribuída livremente para criptografar e duas chaves (a chave distribuída livremente e outra particular) para descriptografar é denominada criptografia de chave
Por questões de segurança, o gerente da rede de computadores de uma empresa quer desabilitar qualquer acesso externo, por meio da internet, para a transferência de arquivos utilizando o protocolo FTP (File Transfer Protocol). Para isso, o gerente deve configurar o Firewall para bloquear os acessos pela Porta TCP de número
Em um local que processa informações sensíveis, é importante que seja projetada e aplicada segurança física para escritórios, salas e instalações. Esses locais devem ser protegidos considerando-se uma série de diretrizes, que incluem:
Julgue os itens seguintes, referentes a segurança física e segurança lógica de sistemas.
No processo de identificação de categorias de funcionários em uma organização, é considerada boa prática de segurança física a adoção de mecanismos de identificação que sejam capazes de distinguir funcionários de visitantes e categorias diferenciadas de funcionários, por meio do uso de dispositivos de identificação com uso de sistema de cores.
Acerca de ataques maliciosos a redes de computadores, julgue os itens seguintes.
O invasor que idealiza um ataque a redes de computadores interessa-se, entre outros aspectos, pela topologia de rede, pelas informações úteis para ataques por meio de engenharia social, pelos tipos de serviços disponíveis, pelo cadastro da empresa na Internet e pelos ataques executados contra a empresa no passado.
Acerca de ataques maliciosos a redes de computadores, julgue os itens seguintes.
Normalmente, no planejamento de um ataque, o invasor determina o caminho e os filtros de acesso implementados nos roteadores e firewalls.
A proteção de dados e privacidade de informações pessoais, de registros organizacionais e os direitos de propriedade intelectual muitas vezes são vistos erroneamente como controles essenciais para uma organização.
O processo de melhoria do SGSI, previsto pela norma em apreço, consiste em identificar não conformidades potenciais e suas causas; avaliar a necessidade de ações para evitar a ocorrência de não conformidades; determinar e implementar ações preventivas necessárias.
A violação da política de segurança da informação deve ser apurada por meio da aplicação de processo disciplinar formal: é o que estabelece o controle de processo disciplinar contido no grupo de controle de segurança em recursos humanos.
O processo de melhoria do SGSI, previsto pela norma em apreço, consiste em identificar não conformidades potenciais e suas causas; avaliar a necessidade de ações para evitar a ocorrência de não conformidades; determinar e implementar ações preventivas necessárias.
Com relação aos requisitos para o SGSI, de acordo com a ABNT NBR ISO/IEC 27001, julgue os itens de 61 a 65.
Selecionar objetivos de controle e controles para o tratamento de riscos não é tarefa inerente ao estabelecimento do SGSI, pois essa atividade é própria do tratamento dos riscos, que é feito apenas após a ocorrência de eventos e incidentes.
A respeito de aspectos gerais da norma ABNT NBR ISO/IEC 27001, julgue os itens a seguir. Nesse sentido, considere que a sigla SGSI, sempre que empregada, refere-se a sistema de gestão da segurança da informação.
A mencionada norma está voltada para criação de um SGSI, no entanto ela não possui alinhamento com as normas ISO 9001 ou 140001, visto que estas se referem a sistemas de gestão da qualidade.
Acerca de gestão de segurança da informação, seus conceitos e definições, julgue os itens que se seguem.
A atividade de avaliação de riscos em segurança da informação consiste na identificação de fontes e estimativas de riscos por meio do uso sistemático de informações, obtidas mediante observação.
Em relação aos conceitos de segurança da informação. são pilares, exceto :
A respeito de conceitos relacionados a segurança da informação, julgue os itens a seguir.
Não é possível controlar totalmente nem eliminar as ameaças de segurança da informação em uma organização, pois elas são frequentes e muitas vezes imprevisíveis.
Sobre detecção e prevenção de intrusão, considere:
I. A detecção de intrusão é baseada na suposição de que o comportamento do intruso difere daquele de um usuário legítimo de maneira que podem ser quantificadas.
II. A detecção estatística de anomalia envolve a coleta de dados relacionados ao comportamento de usuários legítimos por um período de tempo. Depois, testes estatísticos são aplicados ao comportamento observado para determinar se esse comportamento não é um comportamento legítimo do usuário.
III. Uma ferramenta fundamental para detecção de intrusão é o registro de auditoria, que consiste em manter algum registro da atividade contínua realizada pelos usuários.
IV. Honeypots s...
Dentre outras, são medidas preventivas que minimizam os problemas referentes a e-mails e leitores de e-mail, EXCETO:
Em consonância com as normas NBR ISO/IEC 27.001:2006 e 27.002:2005, julgue os itens seguintes quanto a classificação, controle de ativos de informação e gestão de políticas.
A segurança da informação envolve preservação da confidencialidade, da integridade e da disponibilidade da informação e é caracterizada adicionalmente por outras propriedades, como autenticidade, responsabilidade e confiabilidade.
A respeito da gestão de segurança da informação, julgue os itens subsequentes.
Em uma empresa, a terceirização de uma atividade diminui a responsabilidade gerencial sobre o prestador de serviços, mas causa aumento da carga operacional para a companhia em virtude dos controles paralelos e SLA (service level agreement) para a gestão do contrato.
Considerando os conceitos de segurança em redes de comunicações, julgue os itens seguintes.
Com o filtro de pacotes de um roteador, um conjunto restrito de usuários internos pode receber, ao invés de endereços IP, o serviço Telnet, devendo esses usuários, se autenticarem antes de obter permissão para criar sessões Telnet com computadores externos.
Considerando os conceitos de segurança em redes de comunicações, julgue os itens seguintes.
Uma das vantagens da detecção de intrusão baseada em anomalias é a eficiência na detecção, comparativamente à detecção baseada em assinaturas, uma vez que não gera grande número de alarmes falsos.
Julgue os itens a seguir, a respeito das características e das ações relativas a uma organização que possui gestão de riscos e gestão de continuidade de negócios aderentes às normas ISO/IEC 27005 e NBR 15999.c
A gestão de continuidade de negócios é complementar à gestão de riscos e tem como foco o desenvolvimento de uma resposta a uma interrupção causada por um incidente de difícil previsão, materializada na forma de um plano de continuidade de negócios.
Julgue os itens a seguir, a respeito das características e das ações relativas a uma organização que possui gestão de riscos e gestão de continuidade de negócios aderentes às normas ISO/IEC 27005 e NBR 15999.c
Um dos resultados da avaliação de riscos é a produção de uma declaração de atividades críticas.
Julgue os próximos itens, relativos a segurança da informação.
A segurança da informação visa unicamente à preservação da confidencialidade, da integridade e da disponibilidade da informação.
O Banco ABC disponibiliza seus serviços exclusivamente por meio da Internet, 24 horas por dia, e está sujeito a ataques aos seus sistemas, que podem ser realizados por meio da própria Internet. Como qualquer empresa do sistema financeiro, o banco está sujeito a leis que garantem o sigilo bancário de seus clientes. Além disso, precisa garantir que os dados das transações financeiras realizadas pelos seus clientes cheguem aos seus sistemas sem alterações. Acerca desse cenário hipotético, julgue os itens seguintes.
A integridade das transações pode ser garantida por meio do uso de criptografia.
O Banco ABC disponibiliza seus serviços exclusivamente por meio da Internet, 24 horas por dia, e está sujeito a ataques aos seus sistemas, que podem ser realizados por meio da própria Internet. Como qualquer empresa do sistema financeiro, o banco está sujeito a leis que garantem o sigilo bancário de seus clientes. Além disso, precisa garantir que os dados das transações financeiras realizadas pelos seus clientes cheguem aos seus sistemas sem alterações. Acerca desse cenário hipotético, julgue os itens seguintes.
Entre as necessidades de segurança do Banco ABC, a integridade e a confidencialidade são as que podem ser comprometidas pelos ataques efetuados por meio da Internet.O Banco ABC disponibiliza seus serviços exclusivamente por meio da Internet, 24 horas por dia, e está sujeito a ataques aos seus sistemas, que podem ser realizados por meio da própria Internet. Como qualquer empresa do sistema financeiro, o banco está sujeito a leis que garantem o sigilo bancário de seus clientes. Além disso, precisa garantir que os dados das transações financeiras realizadas pelos seus clientes cheguem aos seus sistemas sem alterações. Acerca desse cenário hipotético, julgue os itens seguintes.
O uso de senhas para efetuar a autenticação dos clientes do banco pode ser um mecanismo para garantir a confidencialidade necessária às transações financeiras do banco.
Julgue os próximos itens, relativos a segurança da informação.
A adoção de um sistema de gestão de segurança da informação não sofre influência e independe das necessidades, dos objetivos, do tamanho ou da estrutura da organização, pois deve ser uma decisão estratégica para a mesma.
Julgue os itens a seguir referentes à administração de redes de dados.
DMZ (demilitarized zone network) é uma solução de segurança para redes na qual é criada uma rede intermediária entre a rede externa e a rede interna. Assim, não é possível implementar uma DMZ utilizando um único firewall.
Julgue os itens a seguir, a respeito das características e das ações relativas a uma organização que possui gestão de riscos e gestão de continuidade de negócios aderentes às normas ISO/IEC 27005 e NBR 15999.c
Os processos de preparação e manutenção de resposta devem ser definidos segundo uma política de gestão de continuidade de negócios.
Julgue os itens a seguir, a respeito das características e das ações relativas a uma organização que possui gestão de riscos e gestão de continuidade de negócios aderentes às normas ISO/IEC 27005 e NBR 15999.c
Toda informação sobre ativos, ameaças, vulnerabilidades e cenários de risco levantada durante as análises/avaliações de risco deve ser comunicada por meio de uma wiki web acessível no escopo da intranet na organização.
Julgue os próximos itens, com relação aos conceitos de Internet e de intranet.
Os protocolos TCP (transmission control protocol) e IP (Internet protocol) são dois dos protocolos mais importantes da Internet.
Em relação a conceitos de redes de computadores, julgue os itens que se seguem.
O número de porta preferencial para aplicações HTTP é a porta 161.
Em relação a conceitos de redes de computadores, julgue os itens que se seguem.
O protocolo TCP oferece a uma aplicação solicitante um serviço confiável, orientado a conexão.
Em relação a conceitos de redes de computadores, julgue os itens que se seguem.
Os meios de transmissão podem ser classificados em meios guiados, como as ondas de rádio, e em meios não-guiados, como a fibra óptica, o par trançado de fios de cobre e o cabo coaxial.
Julgue os próximos itens, com relação aos conceitos de Internet e de intranet.
A IETF (Internet Engineering Task Force) define padrões para a Internet.
Julgue os próximos itens, com relação aos conceitos de Internet e de intranet.
Os provedores de serviços de Internet (Internet service providers – ISPs) oferecem acesso à Internet.
Julgue os próximos itens, com relação aos conceitos de Internet e de intranet.
A Internet é uma rede mundial de computadores, interconectando equipamentos de computação localizados em diversas regiões do globo.
Os administradores podem atribuir aos demais usuários de computadores Windows, como parte das configurações de segurança, os direitos do tipo
Com relação segurança em redes de computadores, julgue os itens a seguir.
Os problemas de segurança de rede estão relacionados a sigilo, autenticação, não-repudiação e controle de integridade da rede. Enquanto o sigilo está relacionado ao fato de manter as informações longe de usuários não-autorizados, a nãorepudiação preocupa-se em certificar que uma mensagem recebida é legítima.

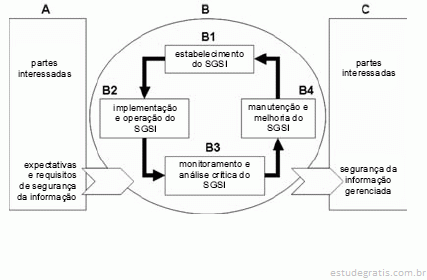
Considerando a figura acima, que apresenta elementos do modelo PDCA aplicado à norma ABNT NBR ISO/IEC 27001:2006, julgue os itens de 62 a 69, acerca de conceitos de segurança da informação.
O papel da auditoria interna da segurança da informação é mais destacado ou relevante durante a fase B3, e tem por base, entre outras coisas, o conjunto dos controles postos em operação durante a fase B2.
Senhas de má qualidade colocam as contas, os dados e todo o sistema em risco. Portanto, deve-se evitar:
I. Nomes próprios, logins e datas, mesmo que digitados alternando letras minúsculas e maiúsculas.
II. Nomes de computadores da rede que o usuário participa.
III. Palavras, mesmo que difíceis, de dicionário e datas no estilo "ddmmaaaa".
IV. Juntar pequenos "pedaços" de uma frase combinados com pontuação.
É correto o que se afirma APENAS em:
Em relação aos principais conceitos de segurança da informação, julgue os itens que se seguem.
A autorização consiste em utilizar um sistema de diretórios para base de dados única de usuários autorizados.
Em relação aos principais conceitos de segurança da informação, julgue os itens que se seguem.
O controle de acesso consiste em que o usuário mostre suas credenciais de identificação para uso efetivo do recurso solicitado.

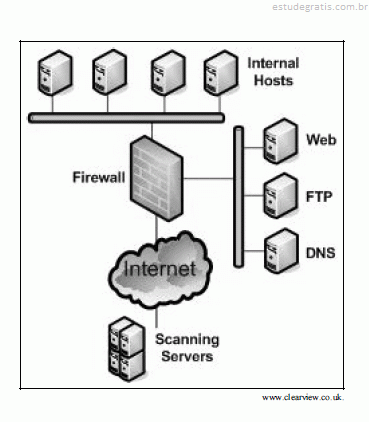
Considerando a figura acima, que apresenta um cenário para realização de serviços de análise de vulnerabilidade e riscos em redes de computadores, julgue os itens a seguir.
O uso do protocolo SSH, no lugar de Telnet, pode ser considerado uma vulnerabilidade de sistema.
A respeito de aplicação de criptografia dentro de TIs voltadas para a segurança de dados, julgue os próximos itens.
A quebra de certificados digitais de 1.024 bits só é possível atualmente porque a fatoração de números primos de 1.024 bits tornou-se eficaz com o Pentium IV.
Em relação aos principais conceitos de segurança da informação, julgue os itens que se seguem.
A integridade significa que a informação não foi modificada por nenhum indivíduo ou sistema não-autorizado.
Em relação aos principais conceitos de segurança da informação, julgue os itens que se seguem.
Disponibilidade corresponde ao fato de o recurso estar disponível sempre que qualquer usuário sem autorização necessitar utilizá-lo.
Em relação aos principais conceitos de segurança da informação, julgue os itens que se seguem.
O não-repúdio consiste em evitar que o usuário negue a autoria de uma ação.
Com relação à segurança de redes de computadores, julgue os itens seguintes.
Aplicativos que provêem serviços externos, como extranets e comércio eletrônico, normalmente têm arquitetura que inclui uma aplicação web, um módulo com a lógica da aplicação e bancos de dados ou repositórios com as informações internas. Todos estes componentes integram o perímetro e devem ser protegidos devidamente.
Com relação à segurança de redes de computadores, julgue os itens seguintes.
O perímetro de segurança de uma rede é composto por roteadores de borda, firewalls, sistemas de detecção ou prevenção de intrusão, servidores de redes privadas virtuais, proxies, aplicativos de acesso externo, zonas desmilitarizadas (ZDM) e sub-redes com tráfego filtrado.
Com relação à segurança de redes de computadores, julgue os itens seguintes.
Uma técnica usada para implementar a segurança de uma rede de computadores é o estabelecimento de um perímetro de segurança contra as ameaças internas e externas.
O planejamento da instalação de uma rede de computadores, considerando-se os aspectos de segurança, NÃO envolve a atividade de
A segurança dos computadores em rede, conforme princípios do controle interno, deve atender a três requisitos básicos:
Garantir a impossibilidade de que uma autoria de documento eletrônico seja negada posteriormente significa atender ao requisito de segurança
A política de segurança é um conjunto de diretrizes, normas, procedimentos e instruções de trabalho que estabelecem os critérios de segurança para serem adotados no nível local ou a institucional, visando o estabelecimento, a padronização e a normalização da segurança tanto no âmbito humano quanto tecnológico. Acerca das boas práticas para elaboração, implantação e monitoração da política de segurança, julgue os itens seguintes.
A política de segurança não deve ter caráter punitivo, mas conscientizador e participativo. Assim, na política de segurança não se definem sanções ou penalidades aplicáveis em caso de descumprimento das normas. Ao contrário, definem-se responsabilidades e o impacto do não cumprimento ...
A segurança em redes de dados vem-se tornando um dos grandes focos de pesquisa em todo o mundo. A cada dia, vários serviços são implementados, requerendo, cada vez mais, confiabilidade nas transações efetuadas. Entre os diversos mecanismos de segurança, destacam-se os mecanismos de autenticação e de criptografia. A respeito desses mecanismos, julgue os itens seguintes.
A confidencialidade, a disponibilidade, a autenticidade, a integridade e o não-repúdio em sistemas de informação podem ser garantidos utilizando-se funções de hash, em que, dado um conjunto de bytes de tamanho qualquer como entrada, uma cadeia de bits de tamanho fixo, que representa a entrada, é produzida como saída. O objetivo das funções de h...
Julgue os itens seguintes, relativos à segurança de sistemas de informação.
São controles gerais de sistemas de informações os controles de software, de hardware, de operações, de computador, de segurança de dados, de implementação e os controles administrativos.