Acerca da classificação da informação, julgue os itens seguintes, segundo as orientações da ISO 27002.
A rotulação da informação é pertinente apenas aos documentos físicos, por terem condições de receber etiquetas.
Acerca da classificação da informação, julgue os itens seguintes, segundo as orientações da ISO 27002.
A rotulação da informação é pertinente apenas aos documentos físicos, por terem condições de receber etiquetas.
Acerca da classificação da informação, julgue os itens seguintes, segundo as orientações da ISO 27002.
A classificação da informação, de acordo a referida norma, deve observar os níveis público, restrito e sigiloso.
Julgue os itens que se seguem, relativos à ISO 27002.
A vulnerabilidade denominada scripts entre sítios ou cross site scripting (XSS) é uma consequência da aplicação inadequada do controle validação de dados de saída.
Julgue os itens que se seguem, relativos à ISO 27002.
A validação de dados de entrada é um controle que, se aplicado rigorosamente, é suficiente para remediar problemas de sistemas, em especial o estouro de buffer.
Julgue os itens que se seguem, relativos à ISO 27002.
Perímetro de segurança física é o controle responsável pela identificação de todos os indivíduos que circulam pela organização.
Os geradores de transação (GTs) aguardam silenciosamente no computador até que o usuário se autentique, por exemplo, em um home banking ou loja virtual. Uma vez autenticado, o sítio geralmente cria um cookie de sessão, usado para autenticar mensagens subsequentes a partir do navegador. Esses cookies de sessão residem no navegador e se mostram acessíveis por um malware. Um GT pode, com o usuário autenticado no sítio, usar o cookie de sessão para gerar transações em nome do usuário, transferindo fundos de sua conta ou comprando itens a serem enviados como presente. Para o sítio, uma transação gerada por um GT se mostra idêntica a uma transação legítima realizada pelo usuário, pois se origina do mesmo IP usado pelo usuário na mesma hora do dia, tornando-a difícil de ser perce...
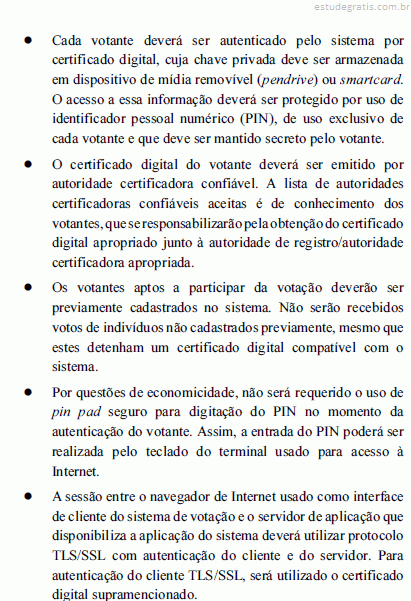
Em ano de eleições gerais, é comum haver discussões na sociedade acerca da possibilidade de se fazer a votação pela Internet. Na concepção de um sistema hipotético de votação pela Internet, foram evidenciados os seguintes requisitos relacionados com a segurança da informação do sistema.

Com relação à situação descrita acima, julgue os itens que se seguem.
Os votos não podem ser assinados digitalmente pelos votantes sem que isso acarrete perda do anonimato do voto, isto é, a identificação do voto.
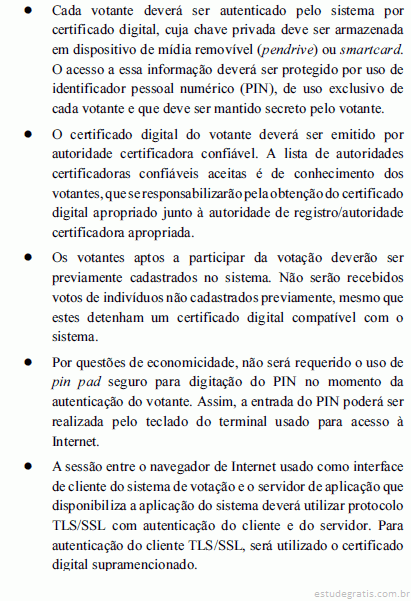
Em ano de eleições gerais, é comum haver discussões na sociedade acerca da possibilidade de se fazer a votação pela Internet. Na concepção de um sistema hipotético de votação pela Internet, foram evidenciados os seguintes requisitos relacionados com a segurança da informação do sistema.

Com relação à situação descrita acima, julgue os itens que se seguem.
O uso de PIN assegura que não ocorrerão ataques de personificação, isto é, um indivíduo votando por outro.
Acerca da gestão de segurança da informação, julgue os itens a seguir com base nas Normas NBR ISO/IEC 27001 e 27002.
A Norma NBR ISO/IEC 27001 estabelece o código de prática para a gestão da segurança da informação e a Norma NBR ISO/IEC 27002 trata dos requisitos dos sistemas de gestão de segurança da informação.
Acerca da gestão de segurança da informação, julgue os itens a seguir com base nas Normas NBR ISO/IEC 27001 e 27002.
Estão entre os objetivos da segurança da informação a garantia da continuidade do negócio, a minimização dos riscos para o negócio e a maximização do retorno sobre os investimentos.